Архив метки: Metasploit

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.
🗒 Полный отчёт Vulristics

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077)

Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077)

Про уязвимость Remote Code Execution - TeamCity (CVE-2026-63077). TeamCity - проприетарное решение компании JetBrains, предназначенное для автоматизации сборки, тестирования и развёртывания программного обеспечения. TeamCity использует центральный сервер для координации сборок и отдельные агенты сборки (build agents) для их выполнения. Агент может взаимодействовать с сервером через протокол опроса агентов: он регистрируется, запрашивает у сервера следующую команду и сообщает, была ли эта команда выполнена успешно или завершилась ошибкой. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику, имеющему доступ к on-premises инсталляции TeamCity Server по HTTP(S), выполнить произвольные команды операционной системы с привилегиями процесса TeamCity Server посредством протокола опроса агентов (agent polling protocol). Уязвимость вызвана небезопасной десериализацией XML-данных (CWE-502). В зависимости от привилегий, предоставленных процессу TeamCity Server, успешная эксплуатация уязвимости может привести к раскрытию данных TeamCity, конфигураций и сохранённых учётных данных, изменению состояния сервера, а также потенциальной компрометации целостности артефактов сборки и CI/CD-конвейеров.

⚙️ Сообщение об этой критической уязвимости было опубликовано в блоге компании JetBrains 27 июля. Уязвимость затрагивает все версии TeamCity On-Premises. Для устранения уязвимости необходимо обновиться до версии 2025.11.7 или 2026.1.3. В качестве компенсирующей меры можно установить плагин для TeamCity 2017.1 и более поздних версий, блокирующий эксплуатацию уязвимости. Для TeamCity 2017.1-2018.1 после установки плагина необходимо перезапустить сервер. Начиная с TeamCity 2018.2, плагин можно активировать без перезапуска сервера TeamCity. Также в качестве долгосрочной меры защиты серверов TeamCity вендор рекомендует ограничить сетевой доступ к странице входа в TeamCity и REST API доверенными сетями. Рекомендуется запускать сервер TeamCity от имени учётной записи операционной системы с минимально необходимым набором привилегий. Серверы TeamCity должны размещаться на выделенных хостах отдельно от агентов сборки, как описано в документации.

👾 Уязвимость была добавлена в CISA KEV 5 августа. Сообщение об эксплуатации уязвимости в реальных атаках было опубликовано в блоге компании JetBrains 7 августа. Вендор рекомендовал проверить журналы TeamCity на наличие сообщений com.thoughtworks.xstream.converters.ConversionException, которые могут указывать на успешную эксплуатацию уязвимости и необходимость проведения дополнительного расследования. После обновления сервера или установки блокирующего плагина можно проверять журналы на com.thoughtworks.xstream.security.ForbiddenClassException - это сообщение свидетельствует о блокировке попытки эксплуатации. Также на попытки эксплуатации могут указывать неавторизованные агенты сборки, особенно с именами, начинающимися на scan.

🛠 Технический разбор уязвимости и ссылка на публичный эксплойт были опубликованы 7 августа в блоге компании Rapid7. С 28 августа доступен Metasploit-модуль для упрощённой эксплуатации уязвимости.

🌐 По данным JetBrains, TeamCity используют более 30 000 организаций по всему миру из государственного, технологического, финансового, медицинского и других секторов, включая некоторые компании из Fortune 500. На 30 июля Censys детектировали около 4 500 инсталляций TeamCity, доступных из Интернет. Из них 450 использовали версии 2025.11.7 или 2026.1.3. Большинство остальных работали на более ранних версиях или не раскрывали информацию о версии.

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday. Всего 1888 уязвимостей (324 в ядре Linux, и aж 728 в Chromium ❗️). Для сравнения, в мае было 1638 уязвимостей. Рост не такой внушительный, как с апреля по май, но всё равно новый рекорд поставлен. Для одной уязвимости есть признак эксплуатации вживую:

🔻 RCE - Chromium (CVE-2026-11645). Chromium - это веб-браузер с открытым исходным кодом, служащий основой для многих современных браузеров, включая Google Chrome, Microsoft Edge, Brave, Opera и Vivaldi. Публично доступный модуль Metasploit эксплуатирует уязвимость в JavaScript-движке V8 браузера. Она срабатывает при использовании специфической конструкции кода, вызывающей type confusion между внутренними объектами V8, что приводит к выходу за границы памяти. Успешная эксплуатация уязвимости может привести к удаленному выполнению кода в контексте процесса браузера.

Ещё для 109 уязвимостей есть публичные эксплоиты или признаки их наличия, но пока нет признаков эксплуатации в реальных атаках. Среди них можно выделить:

🔸 EoP - Linux Kernel "CIFSwitch" (CVE-2026-46243). Эта уязвимость позволяет злоумышленнику подделывать описания ключей аутентификации CIFS ("forge CIFS authentication key descriptions"), эксплуатировать механизм запроса ключей ядра ("kernel's key request mechanism") и получать права root.

🔸 EoP - Linux Kernel "PinTheft" (CVE-2026-43494). При успешной эксплуатации управление передаётся SUID-исполняемому файлу с перезаписанной первой страницей памяти ("hands off to the discovered SUID binary with an overwritten first page"), что позволяет получить root-овый шелл.

🔸 RCE - Apache ActiveMQ (CVE-2026-42588). ActiveMQ - это брокер сообщений с открытым исходным кодом, написанный на Java. Для эксплуатации уязвимости нужна учётка ActiveMQ Web Console. Однако по умолчанию используется учётная запись admin/admin.

🔸 InfDisc - Squid "Squidbleed" (CVE-2026-47729). Squid - это кэширующий прокси-сервер с открытым исходным кодом. Из-за данной уязвимости FTP-парсер Squid считывает информацию за пределами буфера памяти, переходя в область, где могут сохраниться неочищенные данные HTTP-запросов предыдущего пользователя.

🔸 AuthBypass - Nextcloud (CVE-2026-45156). Nextcloud - это платформа с открытым исходным кодом для совместной работы с контентом. Отсутствие проверки подписи ("missing signature verification") в User OIDC позволяет вредоносному центру ID4me ("malicious ID4me authority") выдавать себя за любого пользователя.

🔸 XSS - Nextcloud (CVE-2025-59788). Уязвимость в доступном извне ("reachable") каталоге с примерами files_pdfviewer в Nextcloud позволяет злоумышленникам выполнять произвольный JavaScript-код в контексте браузера пользователя посредством специально сформированного PDF-файла, передаваемого в viewer.html.

🔸 XSS - Roundcube (CVE-2026-48849). Roundcube - это бесплатный веб-клиент электронной почты с открытым исходным кодом. Отсутствие очистки поля темы ("unsanitized subject field") при восстановлении значения черновика может привести к хранимой XSS/HTML/CSS-инъекции в общих почтовых ящиках.

🔸 DoS - ImageMagick (CVE-2026-46522). ImageMagick - это бесплатное ПО с открытым исходным кодом для редактирования и обработки цифровых изображений. Из-за отсутствия проверки в декодере MIFF ("missing check in the MIFF decoder") специально сформированный файл может вызывать бесконечный цикл, приводящий к исчерпанию ресурсов процессора ("CPU exhaustion").

🗒 Полный отчёт Vulristics

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение.

🔴 Основной мессадж "The Face of Penetration Testing is Changing": Red-teaming становится непрерывным процессом. С ростом числа эксплуатируемых CVE ежегодные тесты недостаточны. Нужна постоянная оценка экспозиций и защищенности. Metasploit Pro 5.0.0 предлагает новый подход с простым рабочим процессом, мощными модулями и критическими улучшениями, позволяя опережать растущие угрозы.

Подчёркивают:

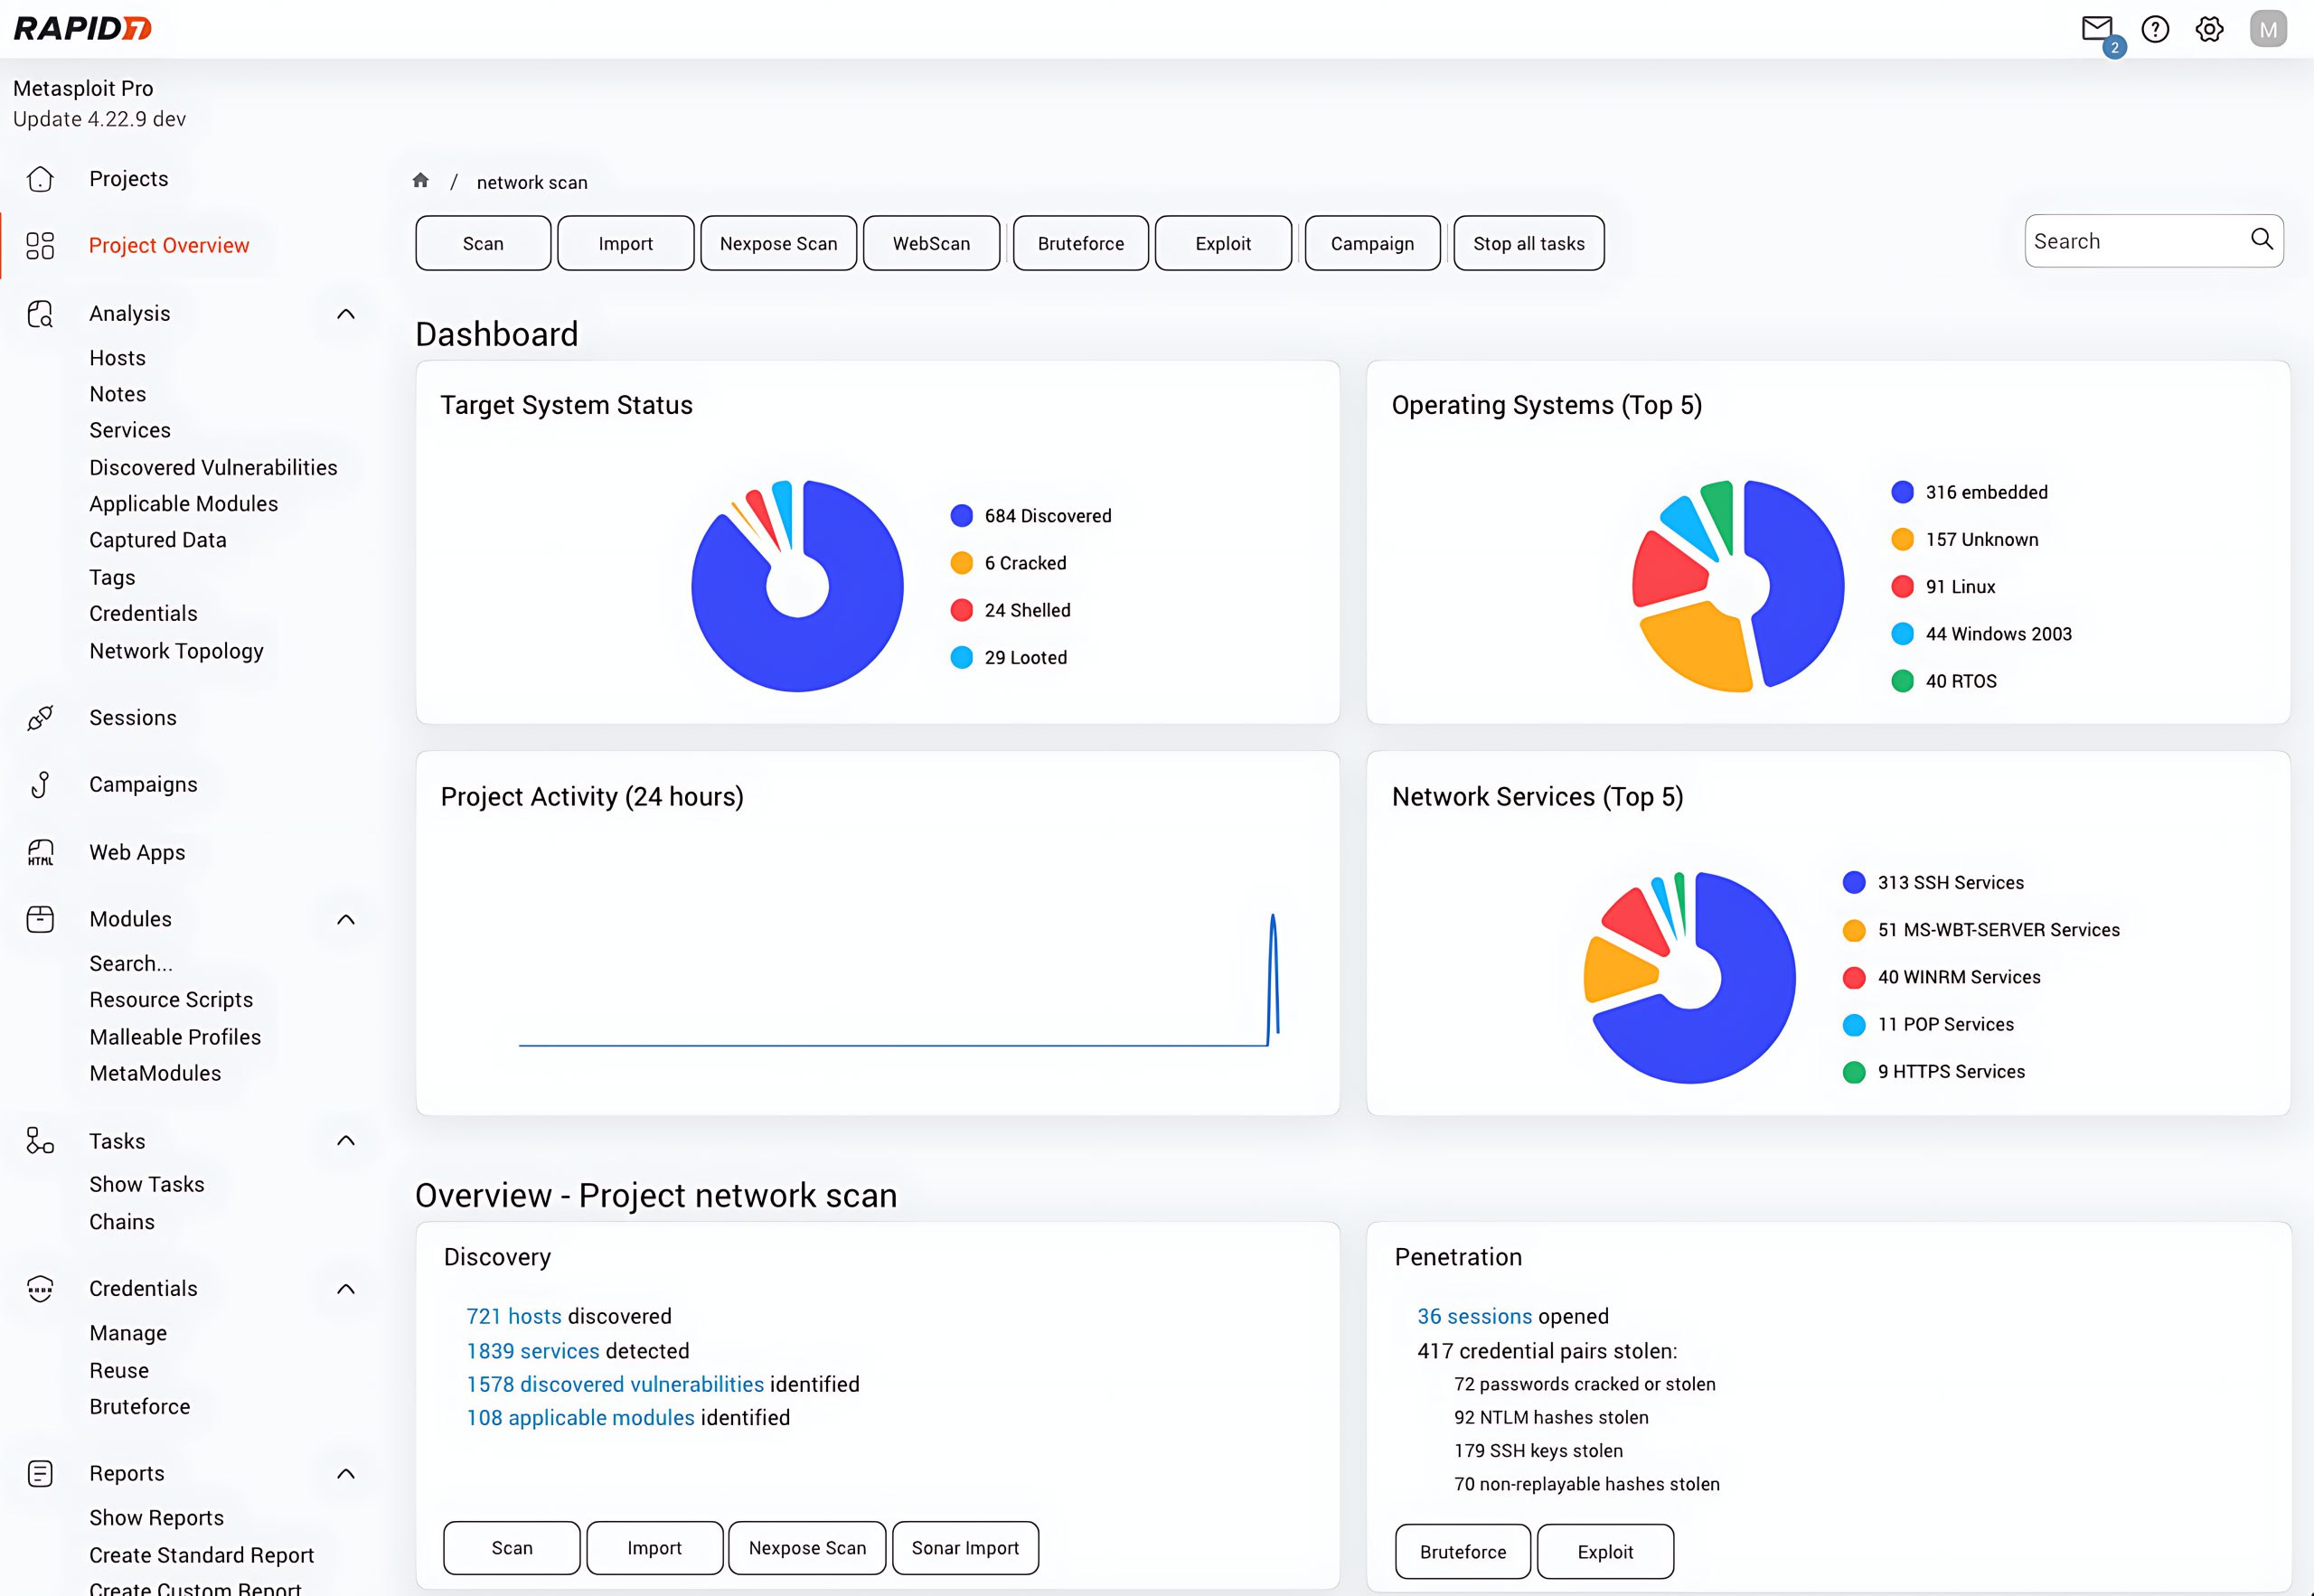
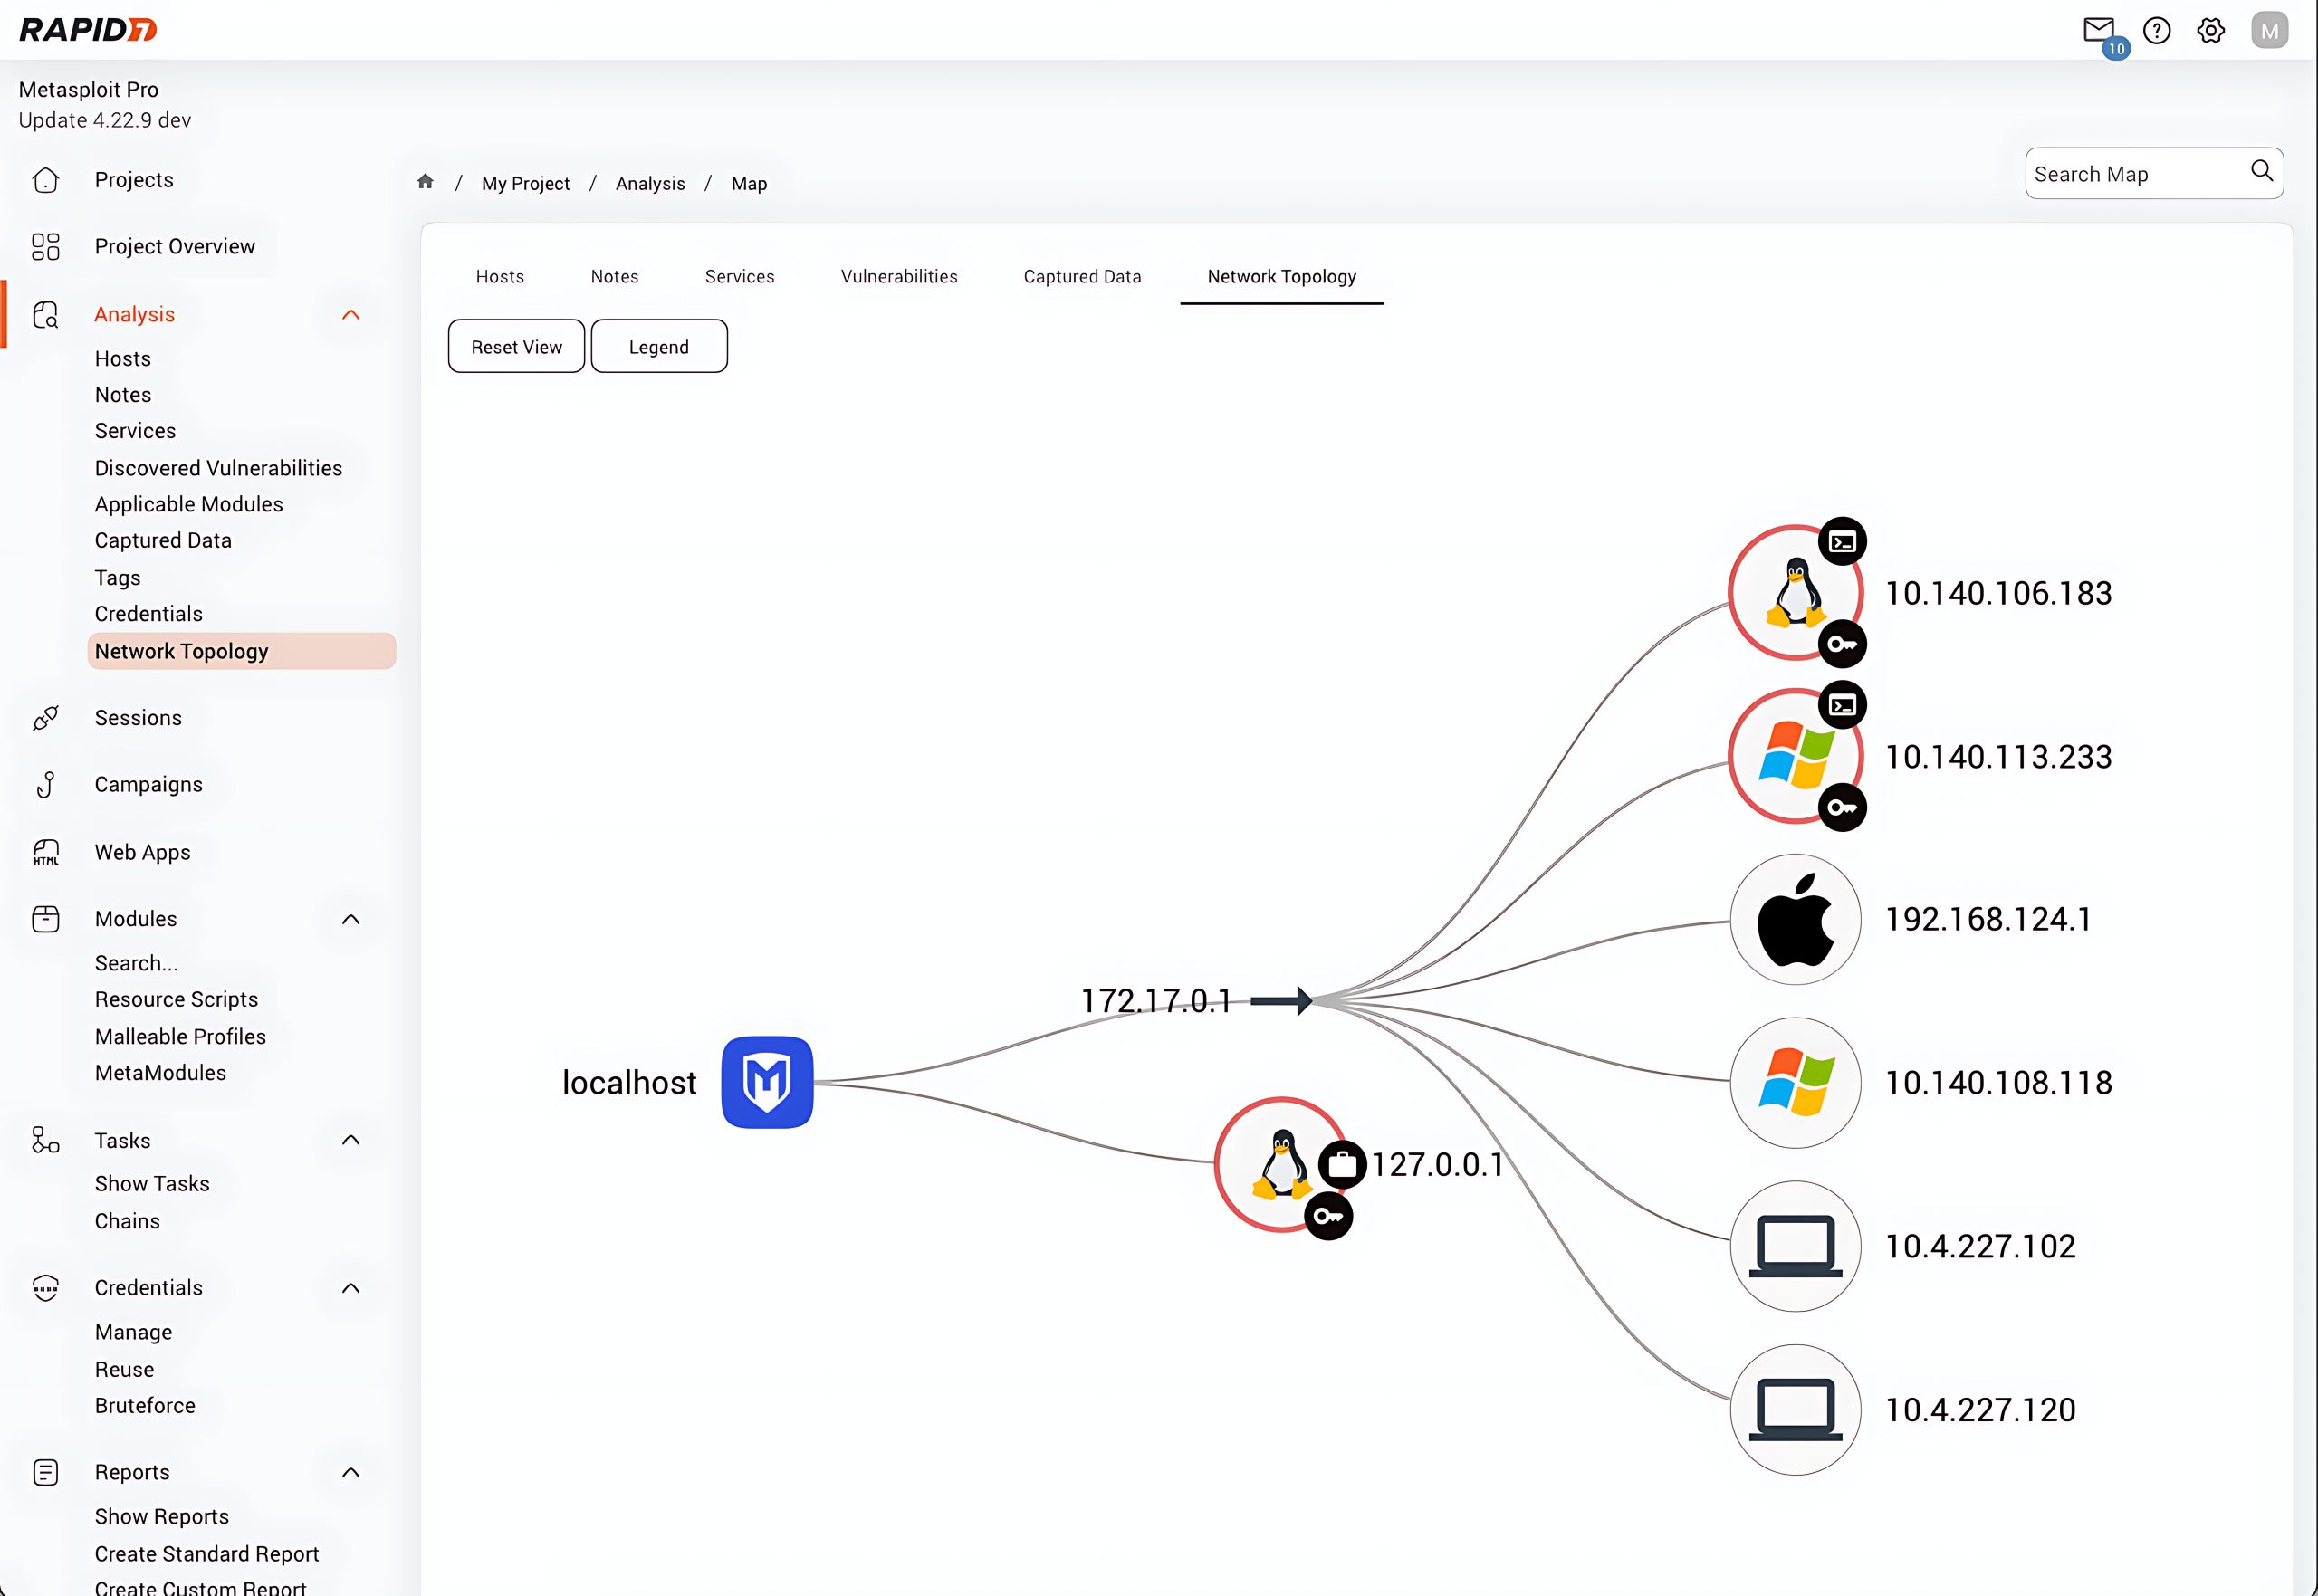
🔹 Интуитивный интерфейс и визуализация сетевой топологии.
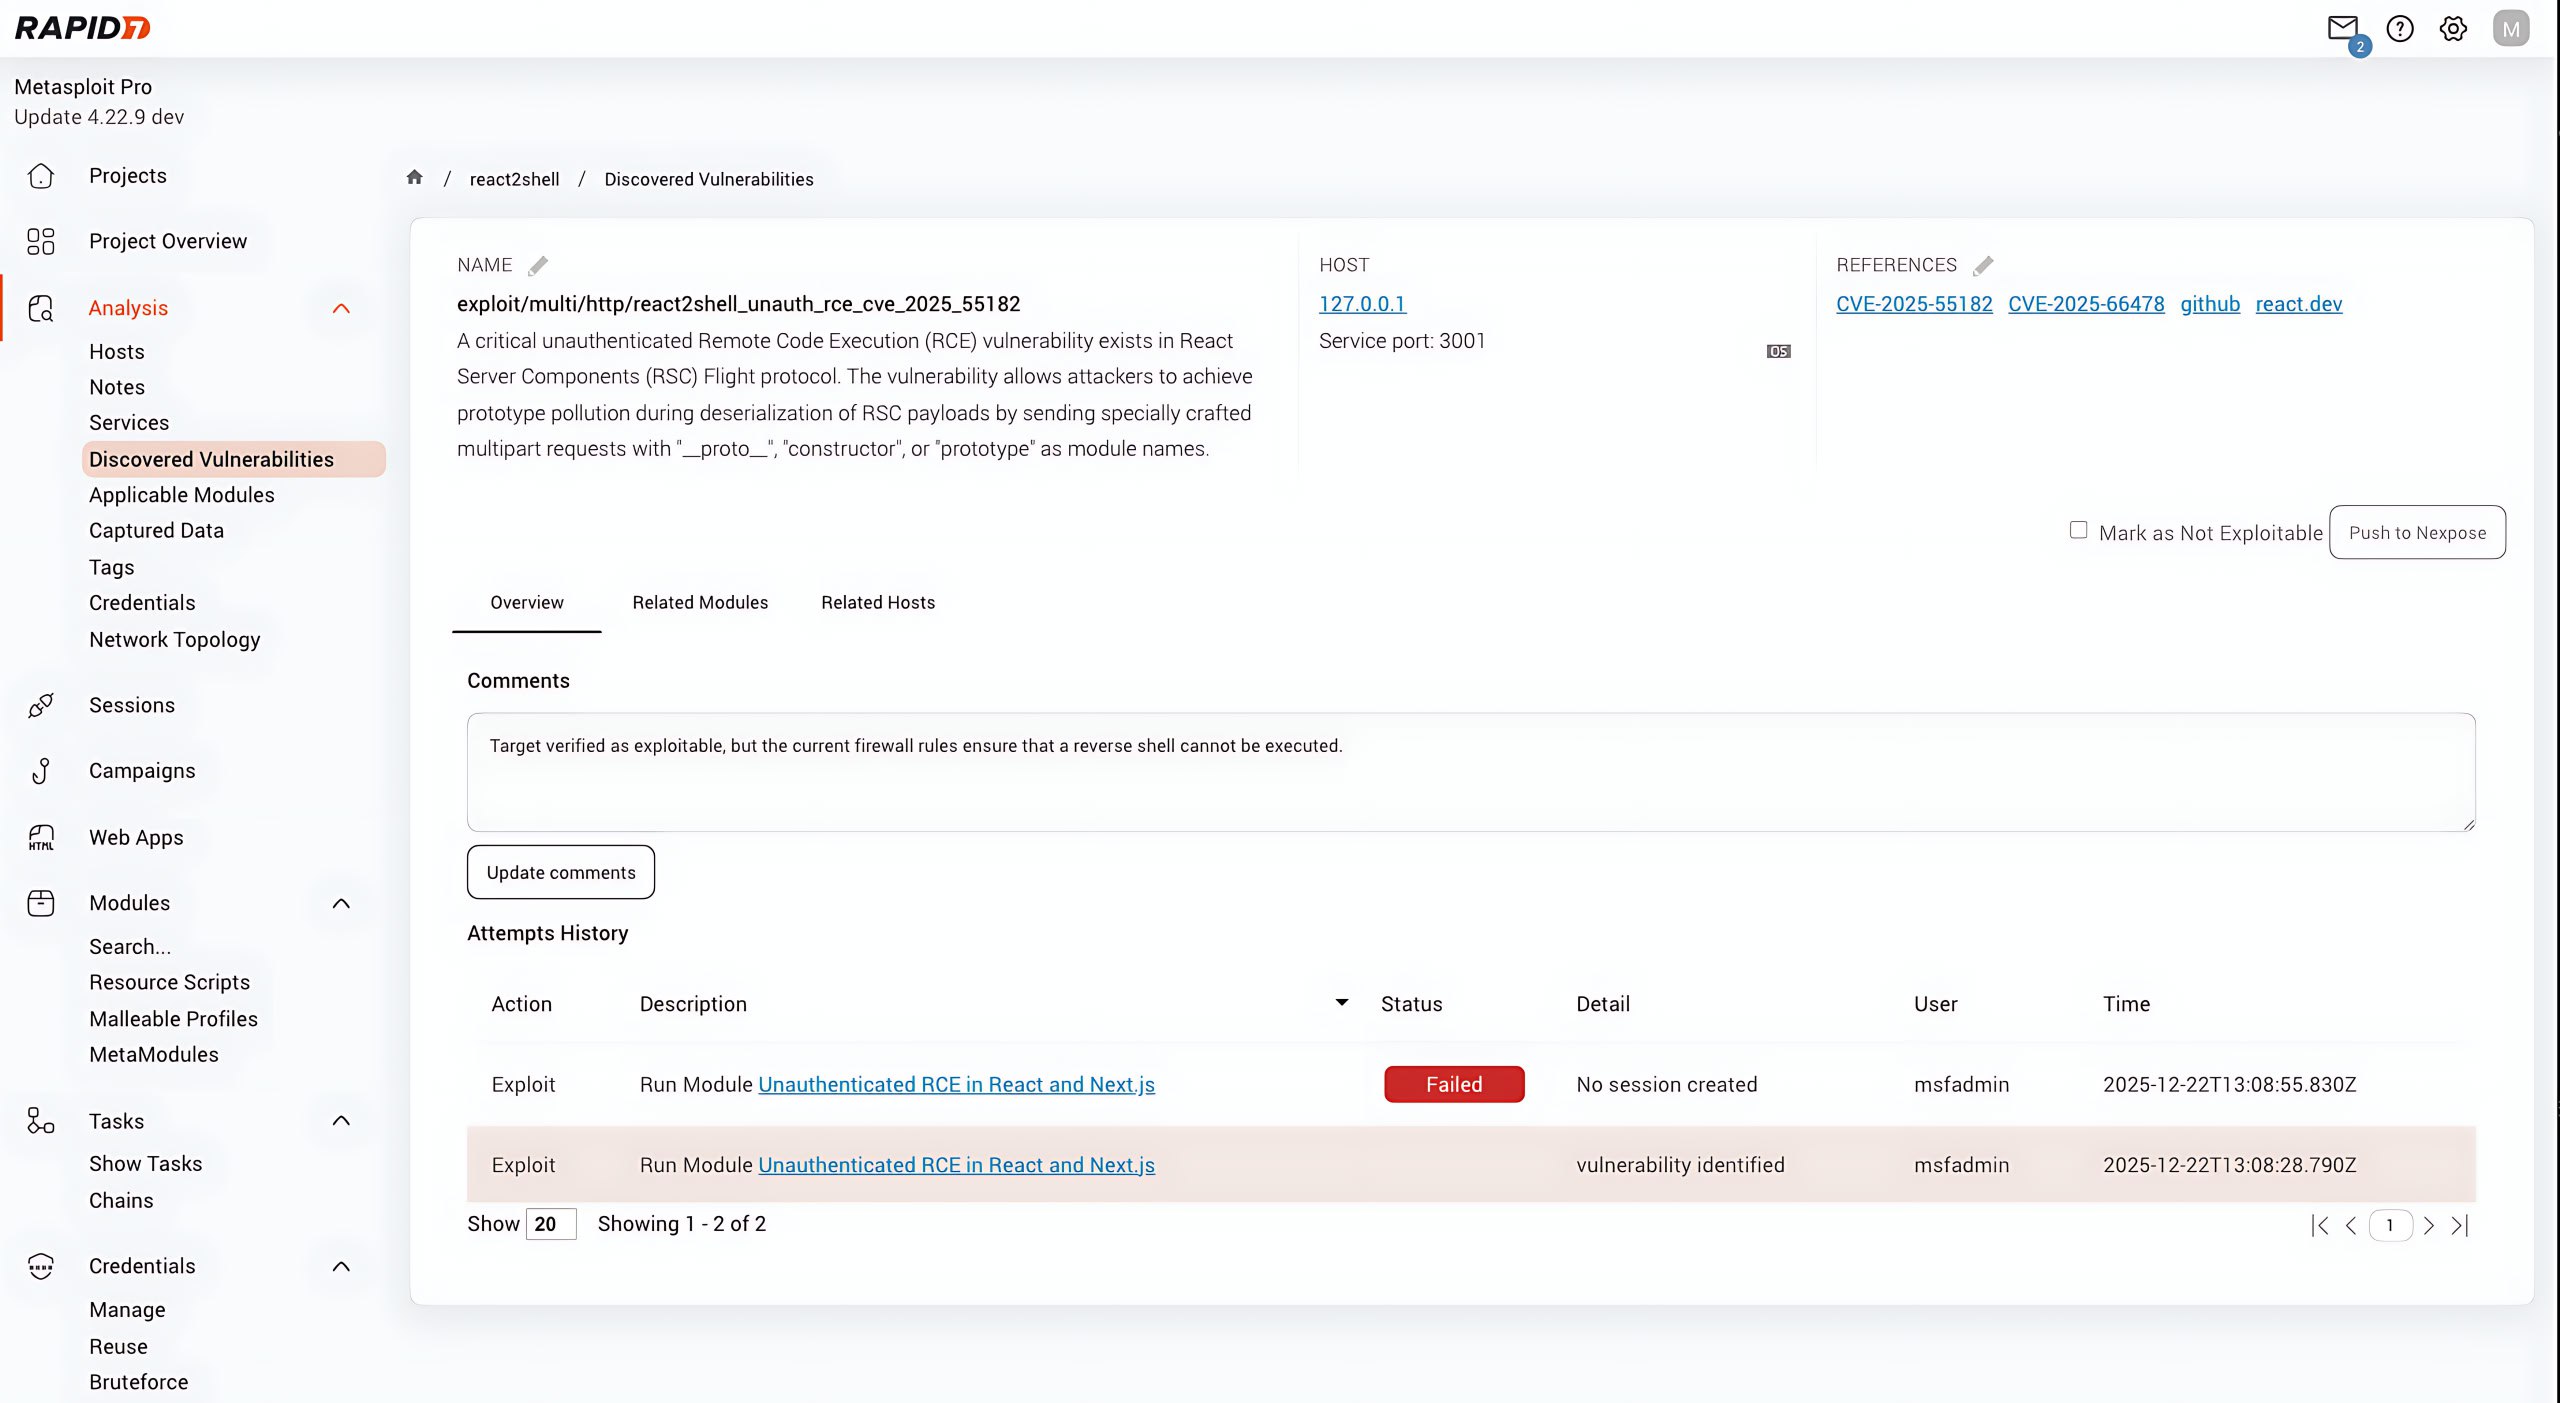
🔹 Детектирование уязвимостей, позволяющее видеть полную информацию до попытки эксплуатации.
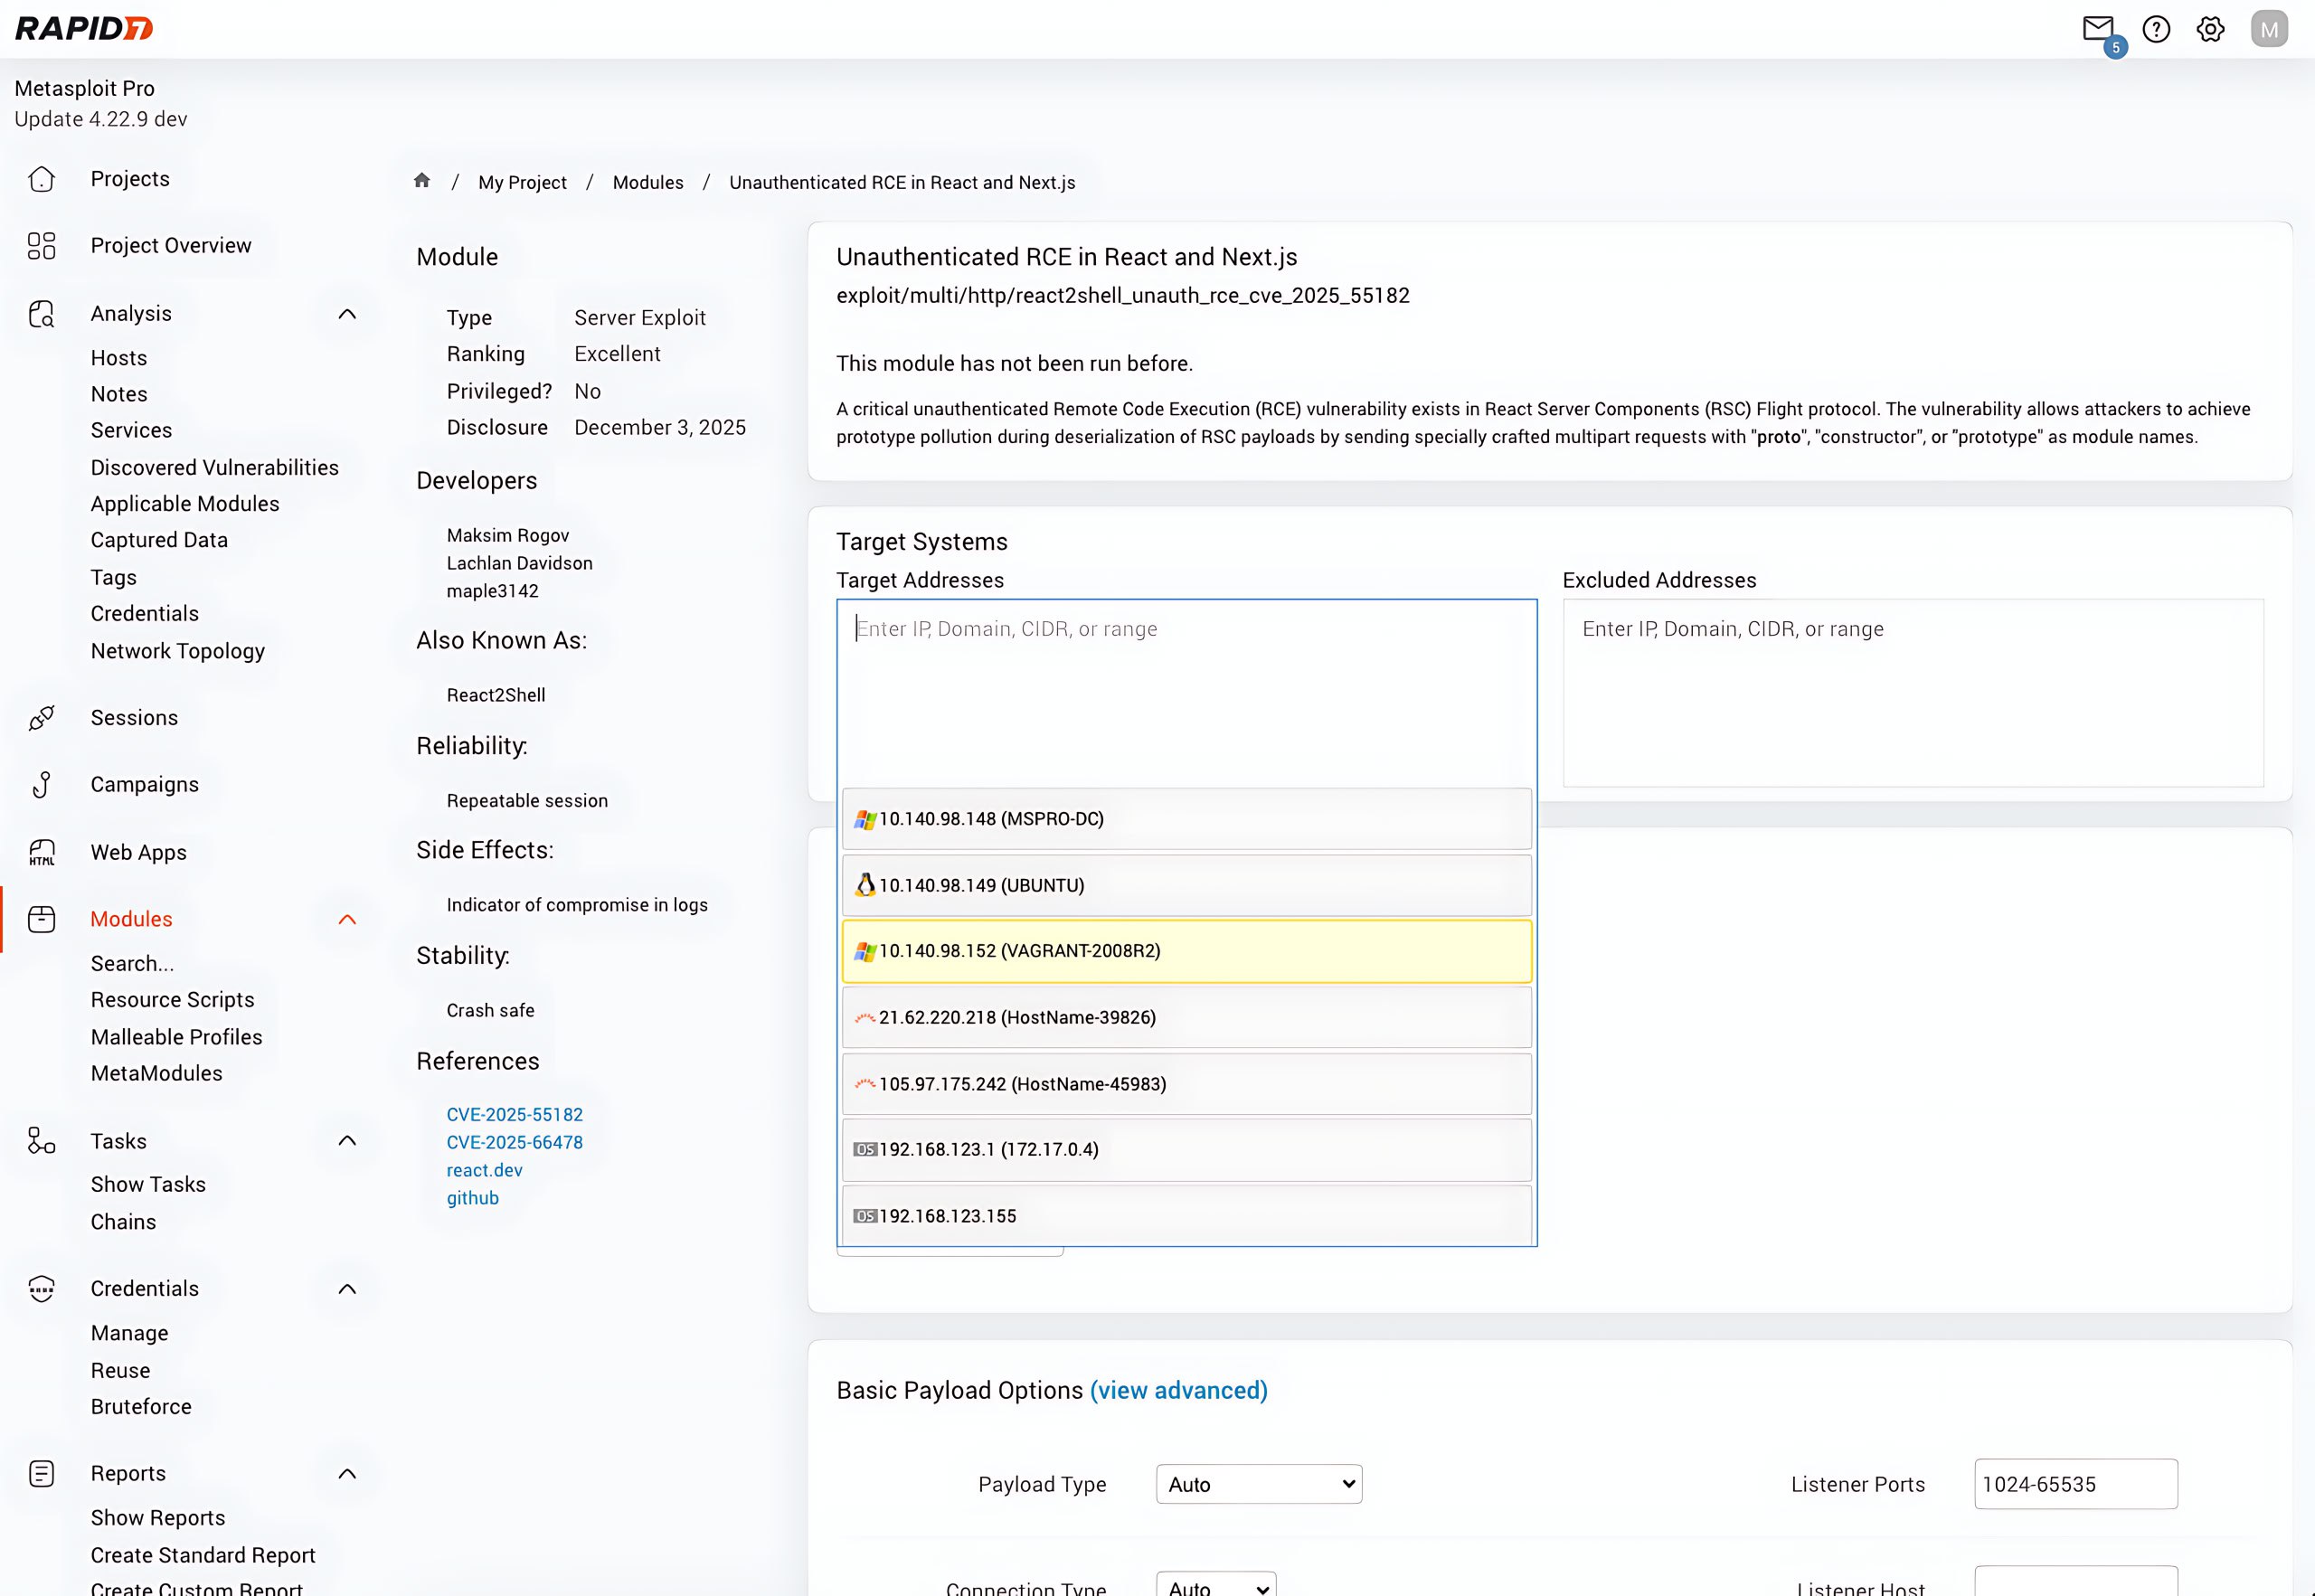
🔹 Улучшенный рабочий процесс: умные подсказки параметров, ручная настройка payload-ов, быстрый повторный запуск модулей.
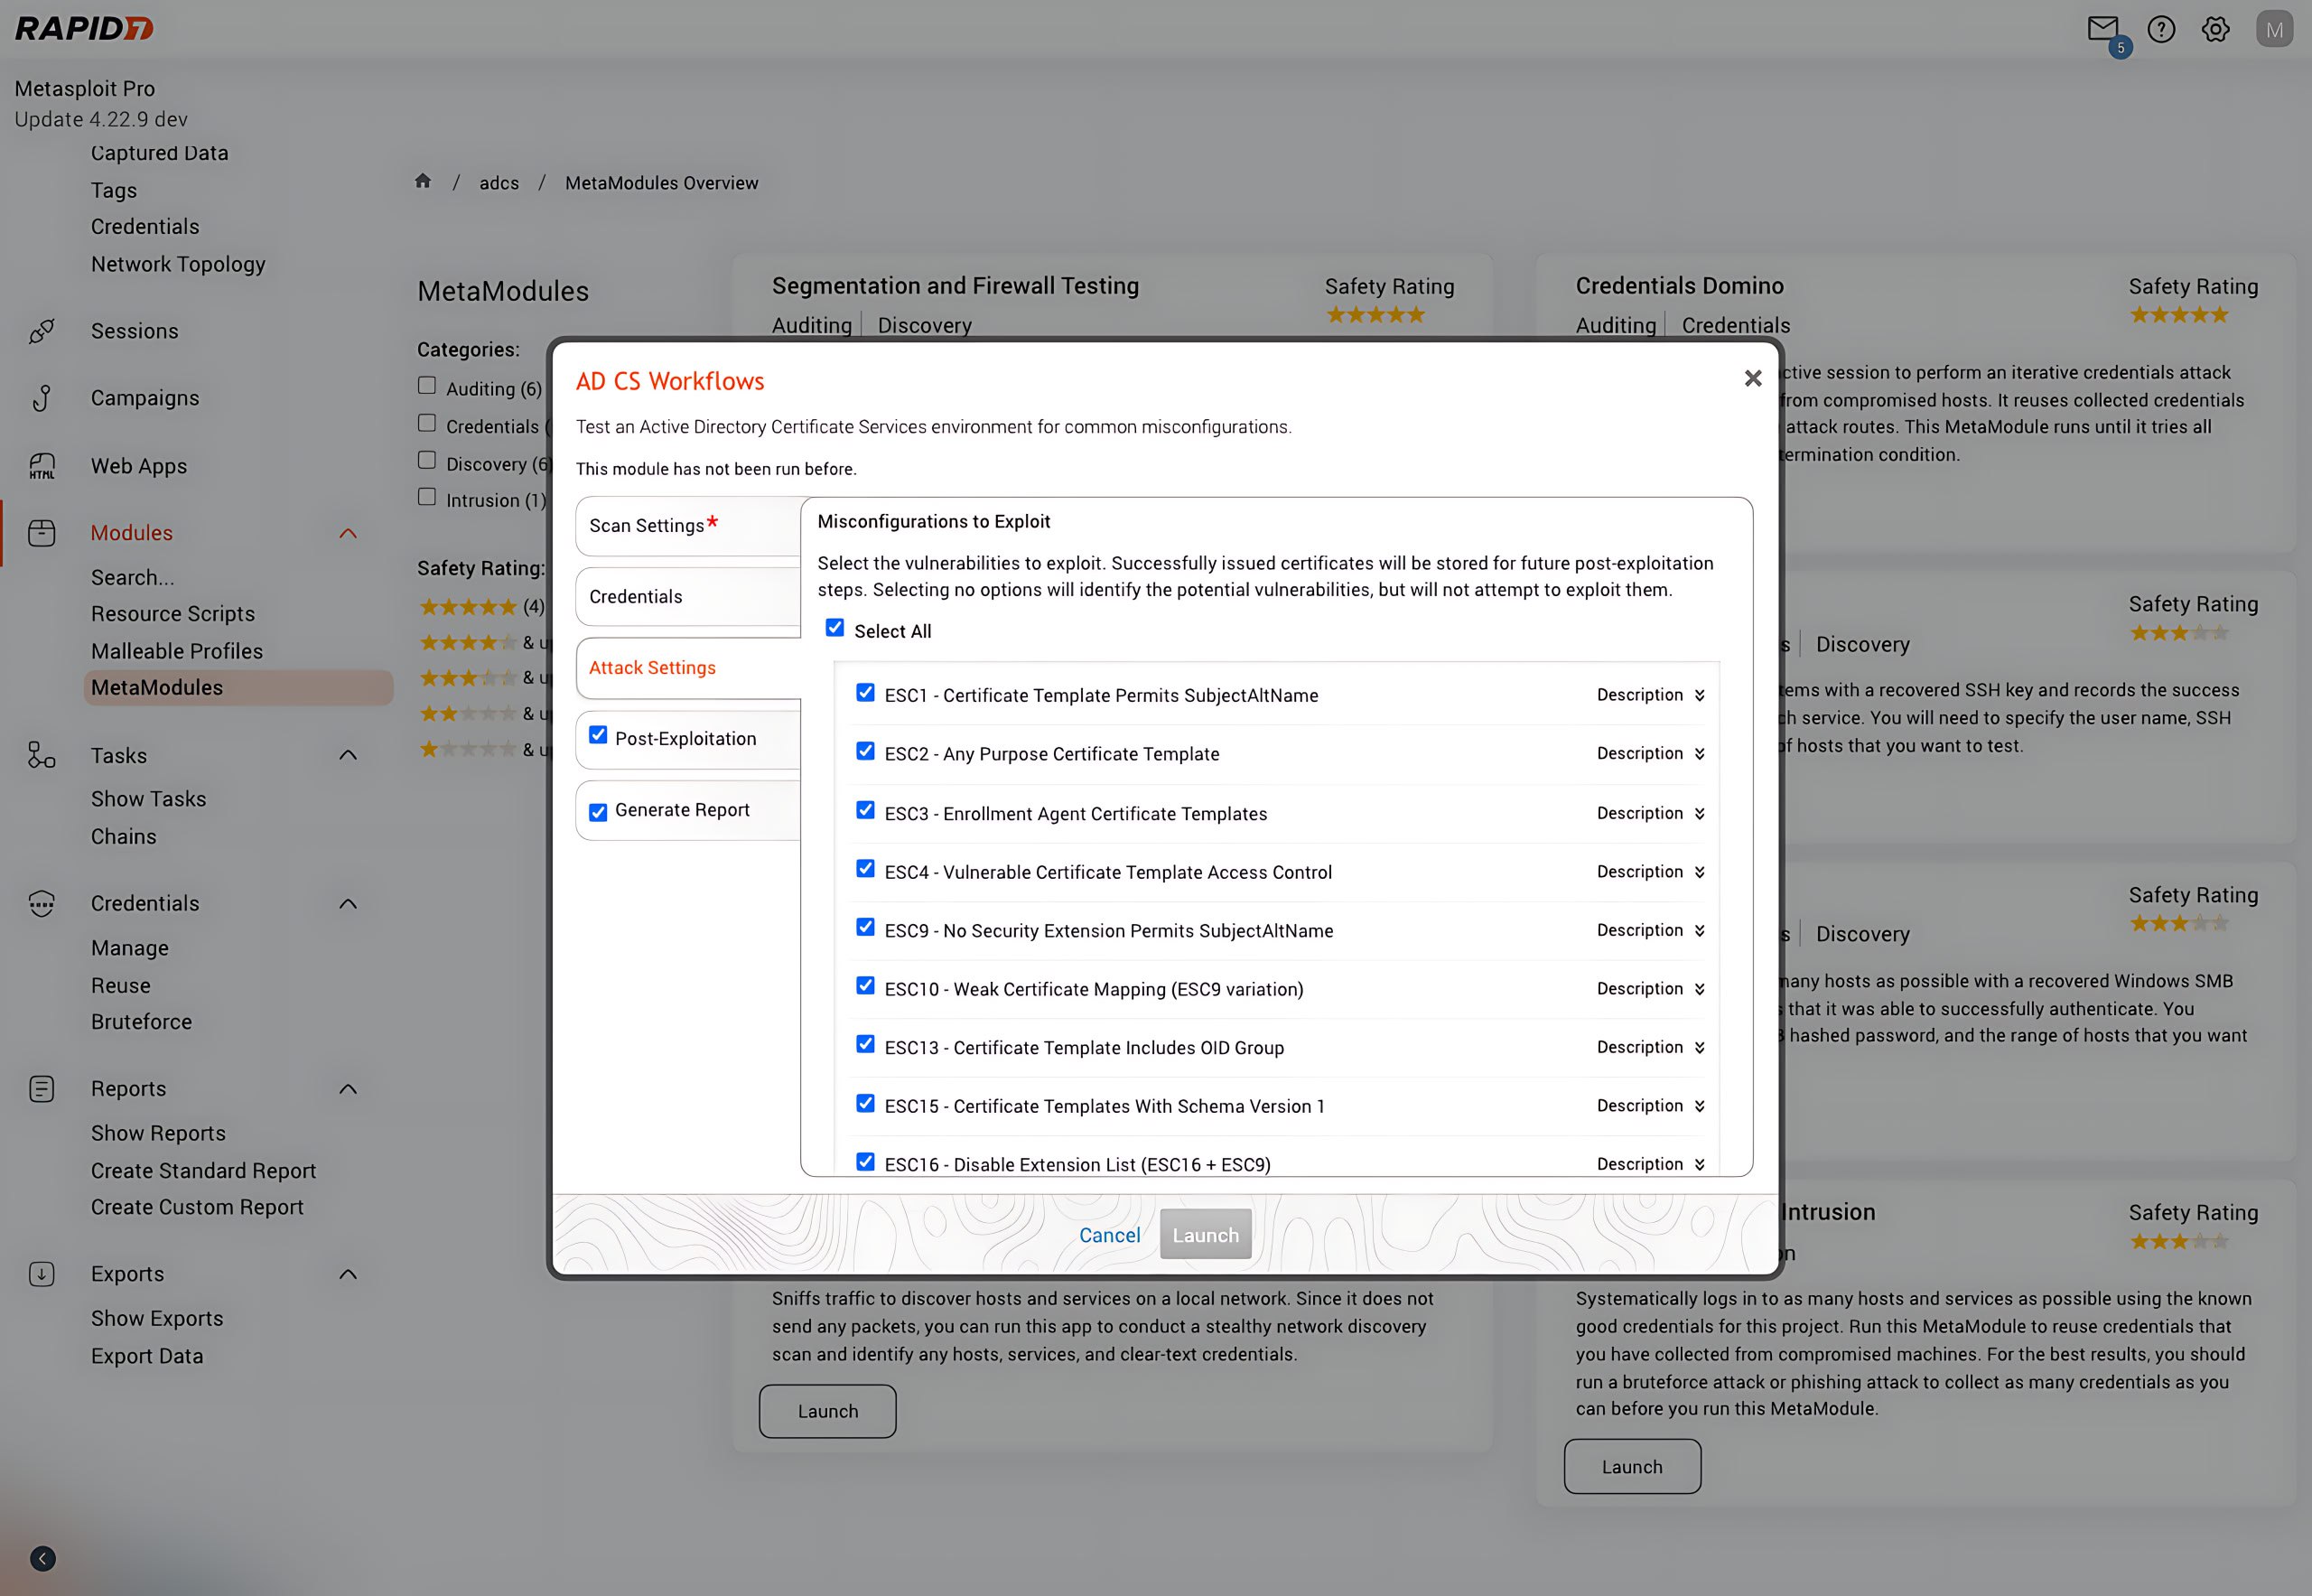
🔹 Обнаружение и эксплуатация уязвимостей AD CS, включая ESC9, ESC10 и ESC16.
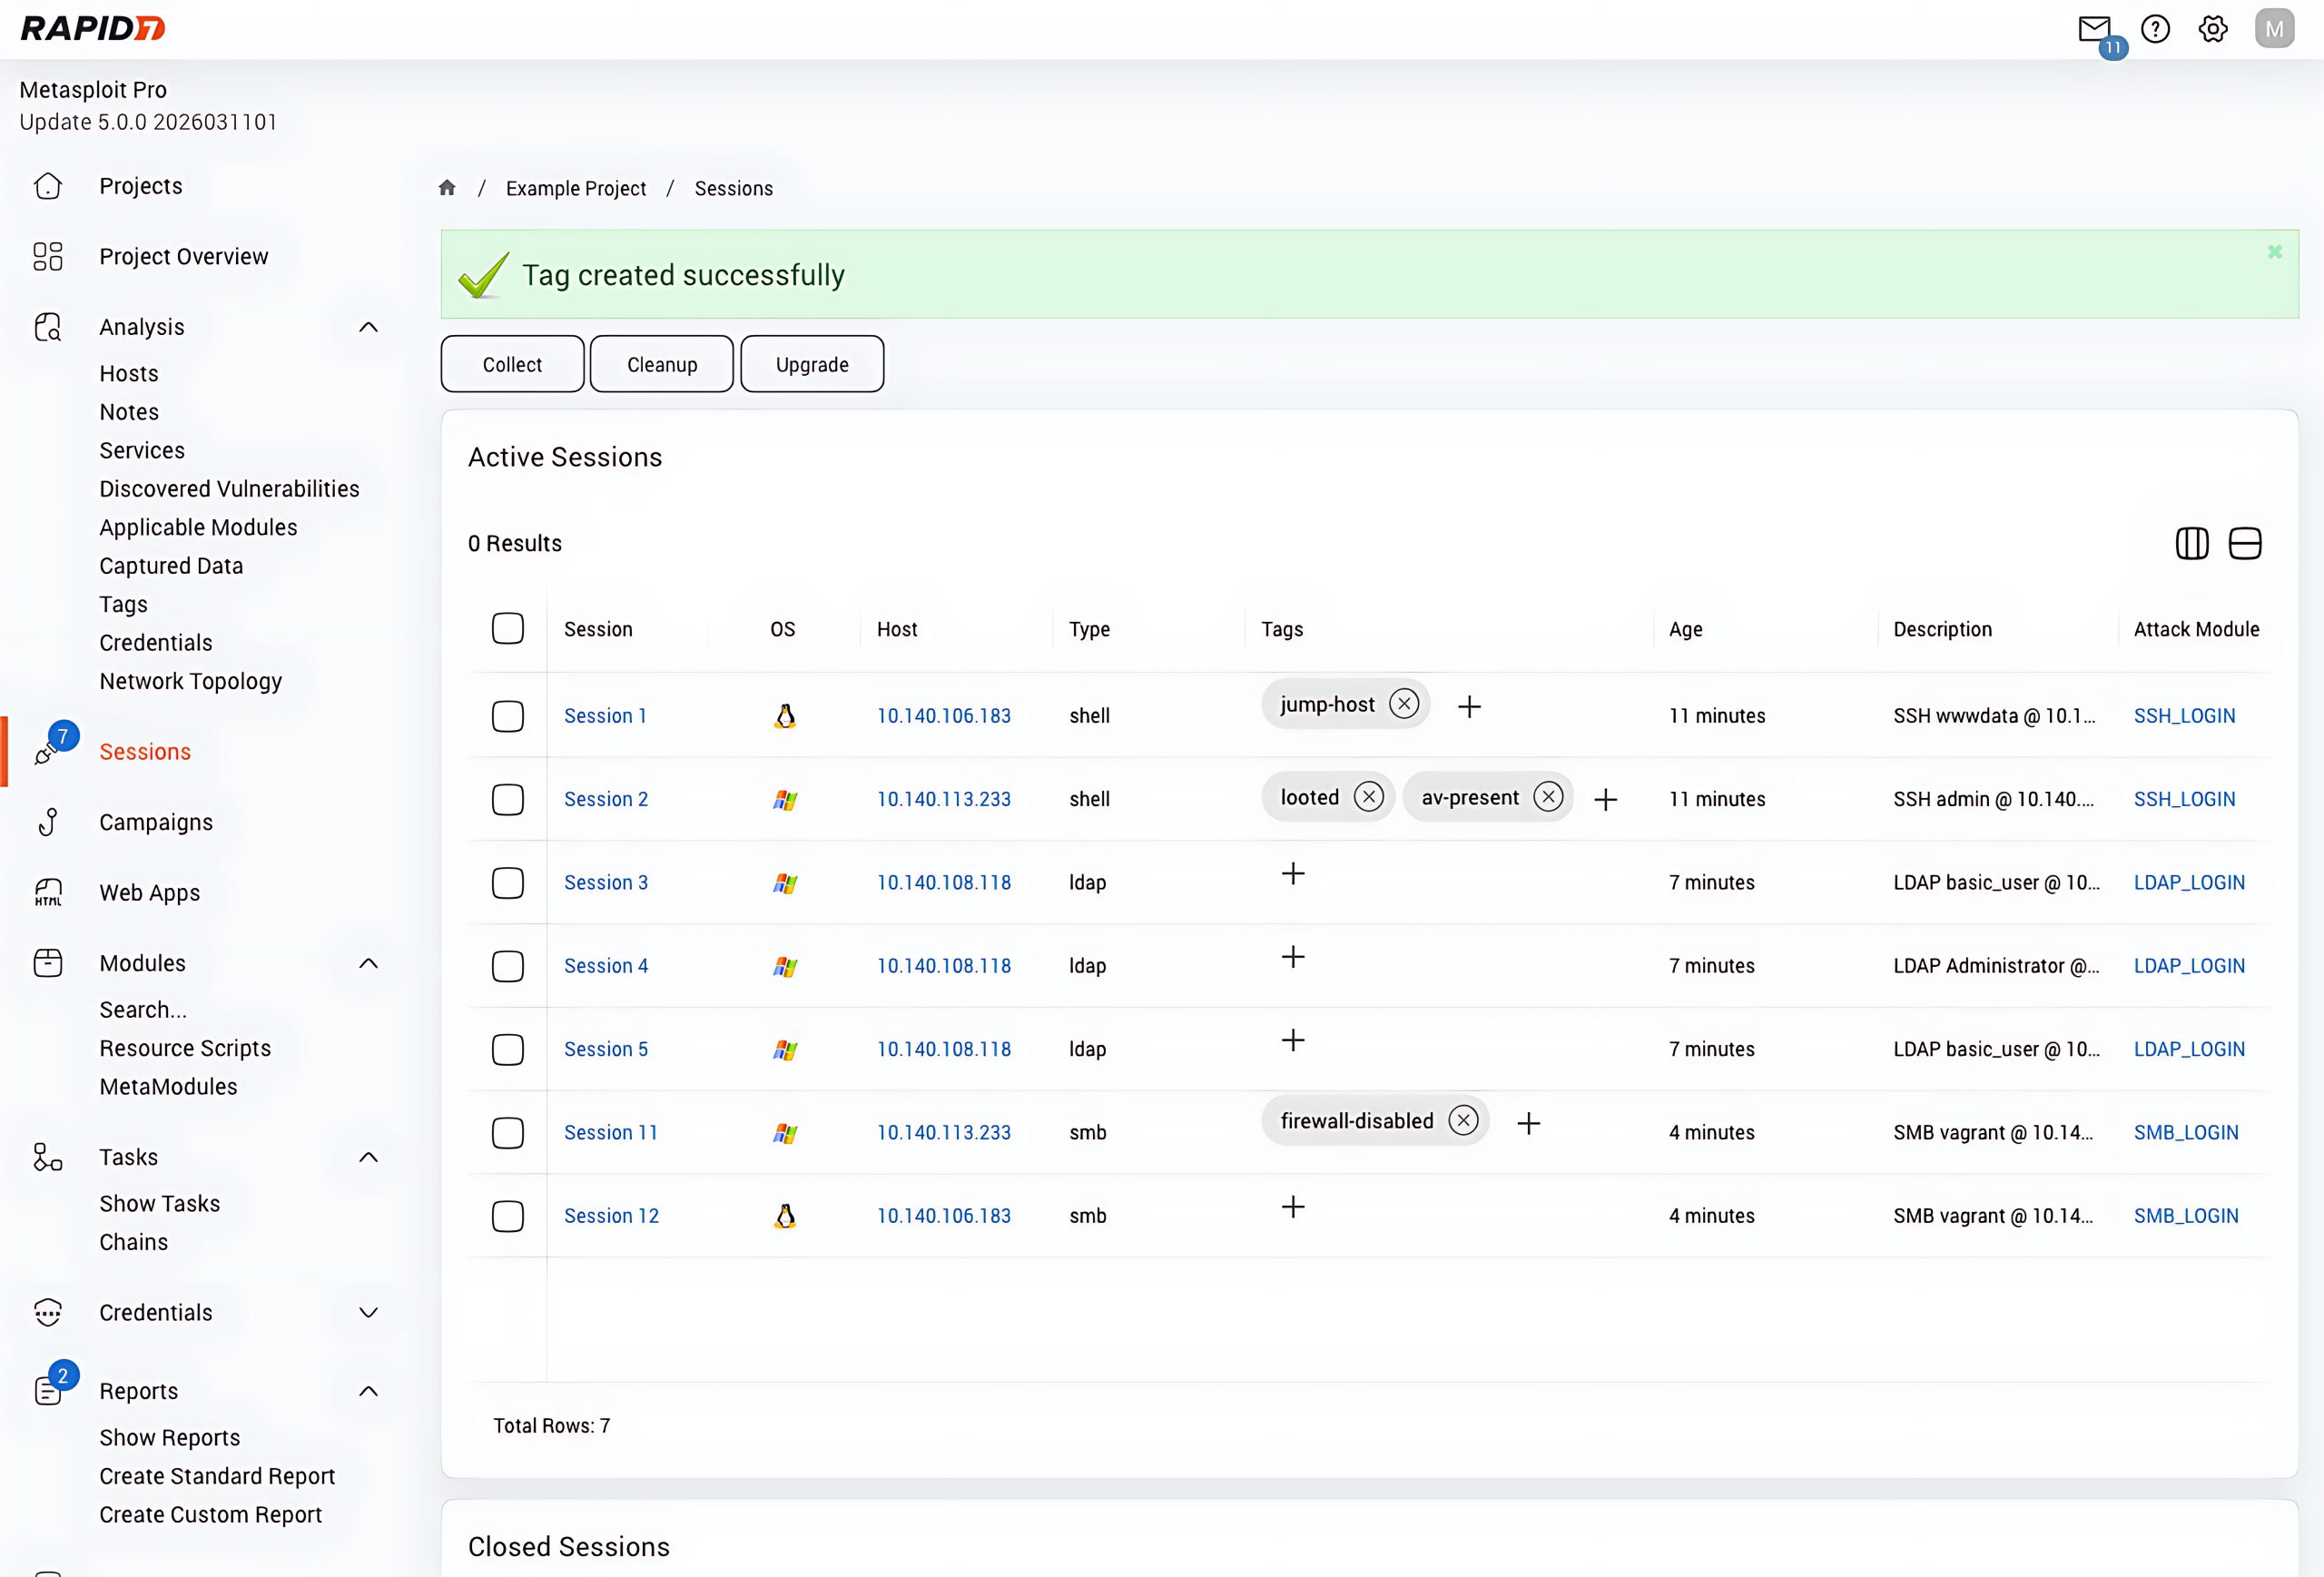
🔹 Тегирование сессий.
🔹 SAML SSO для единого входа с корпоративной аутентификацией и MFA.

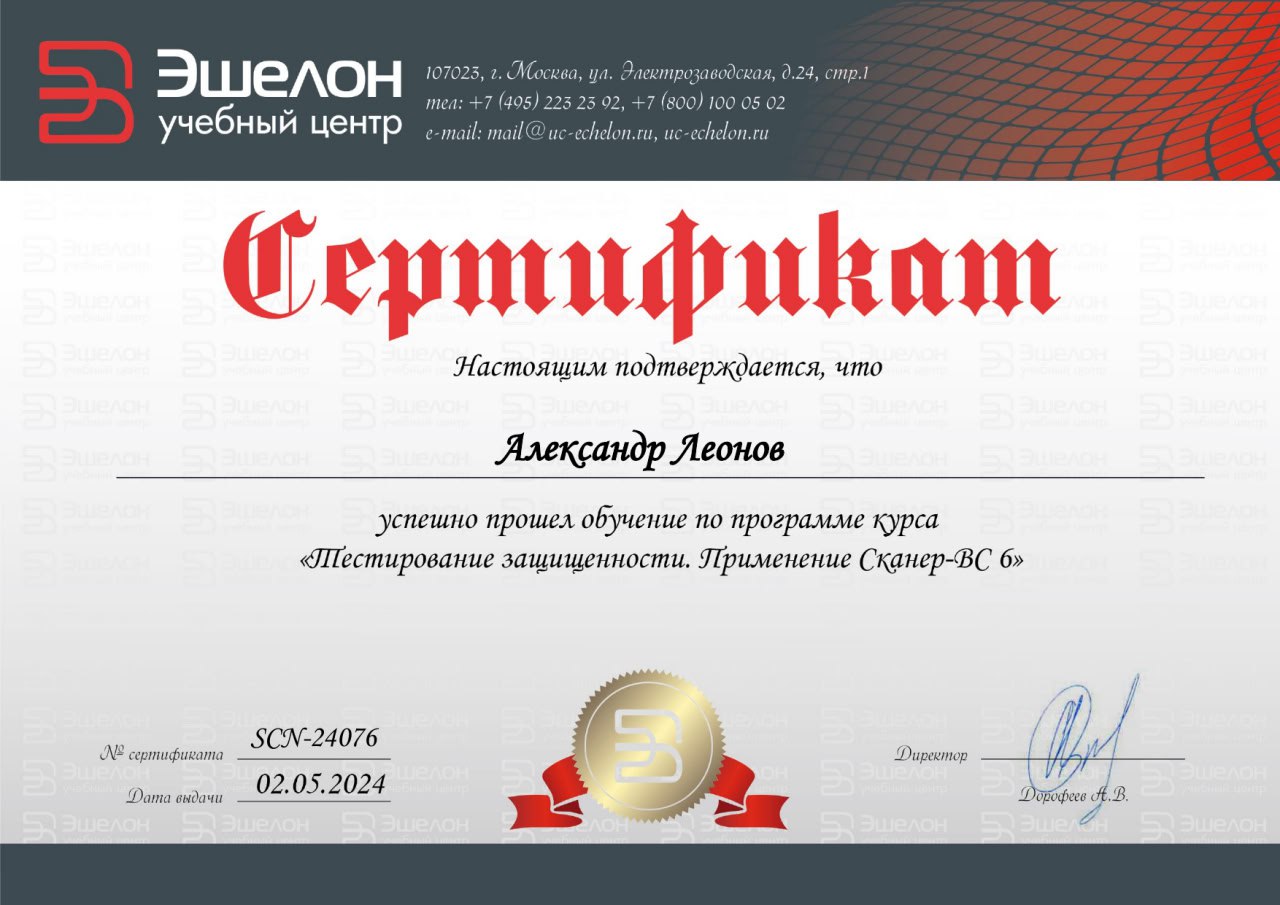
Получил сертификат о прохождении бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон»

Получил сертификат о прохождении бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон»

Получил сертификат о прохождении бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон». Готичненький такой. 🙂👍 Для получения сертификата нужно было сдать итоговый тест с первой попытки. Тест прикольный, больше всего понравились вопросы про Metasploit, Nmap и Netcat.

Материалы бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон»

Материалы бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон»

Материалы бесплатного онлайн-курса по тестированию защищённости и применению Сканер-ВС 6 от учебного центра «Эшелон». Курс шёл 3 недели в апреле. Занятия проводил генеральный директор АО «Эшелон Технологии» Александр Дорофеев, CISSP, CISA, CISM.

Как по мне, получился неплохой курс для начинающих. Демонстрация детектирования уязвимостей там, конечно, на Сканер-ВС 6, но по большей части контент курса можно считать вендерно-нейтральным и он будет полезен всем начинающим VM-специалистам.

Список занятий:

1. Методика тестирования защищенности
2. Интернет-разведка (OSINT)
3. Поиск уязвимостей
4. Эксплуатация уязвимостей
5. Отчет по тестированию
защищенности
6. Организационные аспекты управления уязвимостями

Видеозаписи занятий выкладываются в плейлисты учебного центра «Эшелон» на YouTube, RuTube и ВКонтакте. На данный момент доступны записи первых четырёх занятий.

Слайды я по согласованию перезалил в свой канал из канала @EchelonEyes, чтобы всё было в одном месте. Это крутой канал с новостями по ИБ, сам подписан и вас приглашаю подписаться.

Обращаю внимание, что не весь контент курса отражён на слайдах! Например, на слайдах по эксплуатации описан только брутфорс паролей, а на видео ещё разбирается эксплуатация уязвимости с помощью метасплоита. Так что лучше смотрите видео.

Больше курсов по Vulnerability Management-у хороших и разных!