Архив метки: VMprocess

Ходили вчера семьёй на спектакль "Чиполлино" в Московский театр кукол на Бауманской

Ходили вчера семьёй на спектакль Чиполлино в Московский театр кукол на Бауманской

Ходили вчера семьёй на спектакль "Чиполлино" в Московский театр кукол на Бауманской. И мне в голову пришла следующая аналогия с процессом Управления Уязвимостями.

Там есть такой персонаж - кум Тыква. Он всю свою жизнь был стеснён в средствах и копил кирпичи для строительства дома. Но накопить адекватное количество кирпичей ему так и не удалось. В итоге Тыква построил домик из этих кирпичей, в котором сам с трудом помещался.

Это мне напомнило выстраивание VM-процесса в организации с около нулевым бюджетом. Так сказать, из опенсорса и палок. VM-процесс в этом случае получается весьма условным, как и домик кума Тыквы: одно название.

Однако, если помните, дальше история в "Чиполлино" развивается таким образом, что за этот домик с кума Тыквы спрашивают как за настоящий дом, на строительство которого требуется разрешение, уплата налога и прочее-прочее.

Так и в случае ИБ: если происходит инцидент, включающий эксплуатацию уязвимости, вопросы к импровизированному VM-процессу, который не обеспечил своевременное выявление и устранение этой критической уязвимости, будут ровно такими же, как к полноценному процессу за много денег. Причём вопросы будут прежде всего к тому, кто такой процесс выстроил, то есть к VM-щику.

Поэтому, как мне кажется, VM-щику не стоит весело поддакивать руководству: "Да чего там делать-то?! Сейчас на Wazuh-е изобразим и норм 😏" или что-нибудь в таком духе.

Напротив, VM-щику стоит неустанно и документально транслировать, что полноценный процесс Управления Уязвимостями требует адекватных технических средств и, соответственно, приличного финансирования. А тот убогий колхоз, который используется в моменте, ни в коей мере не соответствует представлениям VM-щика о необходимых и достаточных инструментах для поддержания инфраструктуры организации в безопасном состоянии.

Не стесняйтесь подкладывать себе соломки. В критическую минуту это может вам весьма пригодиться. 😉
Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса

Попался на глаза мем объясните Управление Уязвимостями своими словами - перевёл его в виде комикса

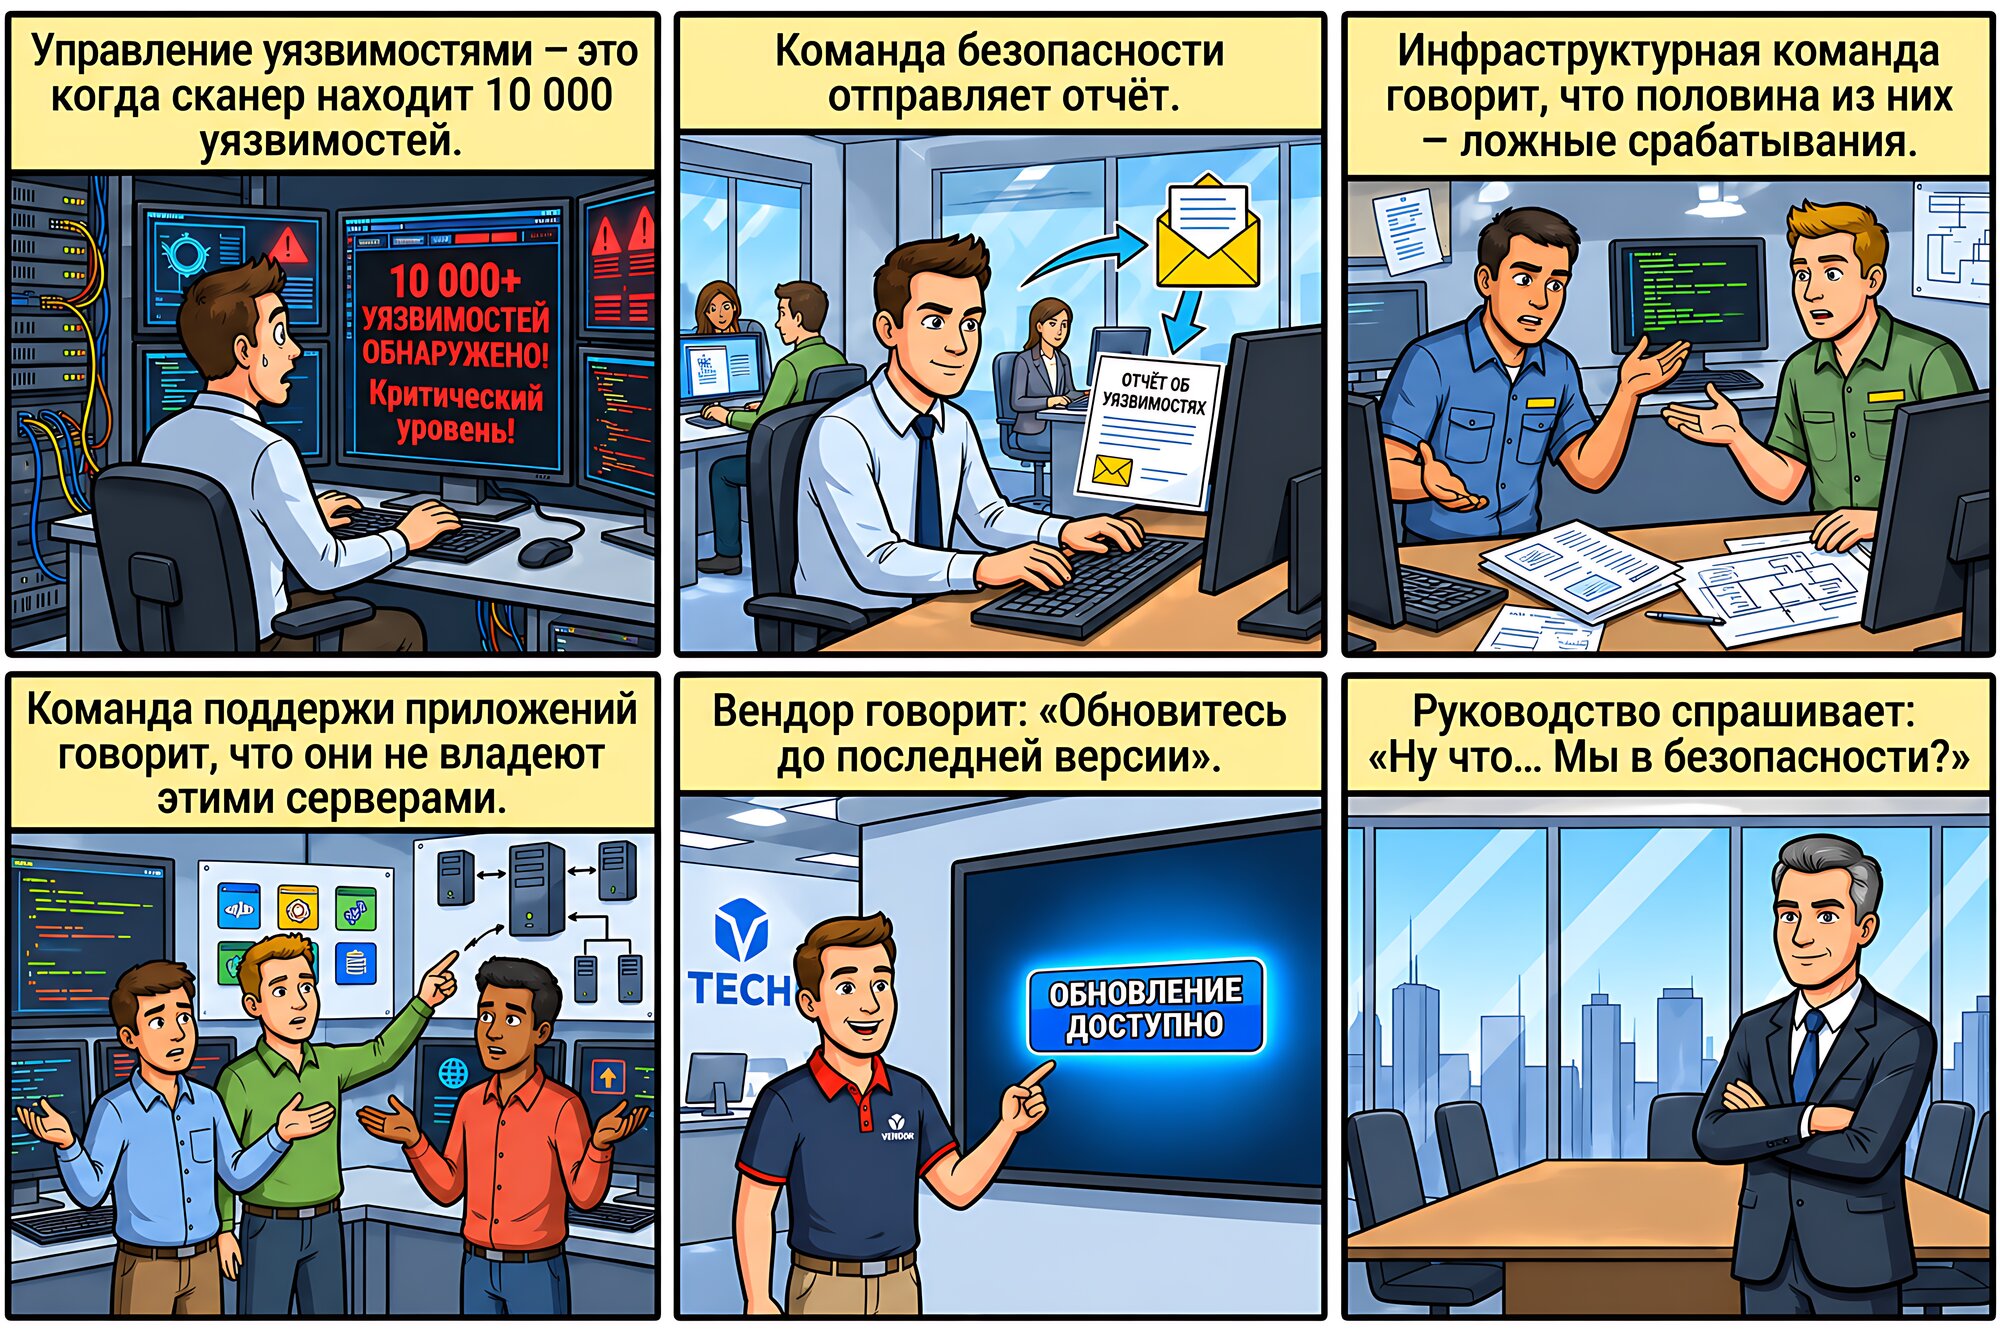
Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса. В целом, типичный процесс Управления Уязвимостями в организации (с точки зрения VM-щика, естественно 🙂) - это разгребание постоянных косяков:

🔻 в работе инструментов детектирования уязвимостей (в принципе неподдерживаемое ПО и типы активов, фолсы, баги);

🔻 в качестве информации об уязвимостях (вроде эксплуатируется - но фиг знает как, где и кем; вроде эксплойт есть, но фиг знает, что конкретно он делает и при каких условиях работает);

🔻 в состоянии проверяемой инфраструктуры и понимании того, из чего она состоит, как НА САМОМ ДЕЛЕ функционирует и что в ней критично;

🔻 в безответственности формально ответственных за состояние инфраструктуры людей;

🔻 в отсутствии интереса со стороны руководства (пока не настанет полнейший карачун).

Это утомительное бесконечное бодание с аргументацией вроде "мы не будем ничего обновлять, это может нам что-то сломать" - при полном отсутствии плана тестирования, оценки рисков или конкретных шагов по устранению проблемы. 😖

И руководству следовало бы, конечно, задаваться не вопросом "Насколько мы защищены?" (здесь и сейчас), а гораздо более важным: "Понимаем ли мы, какими активами располагаем, какие риски с ними связаны, знаем ли, кто несёт за них ответственность и насколько эффективно ими управляют?" Так, чтобы Управление Уязвимостями перестало быть задачей одного несчастного технаря, практически не имеющего рычагов воздействия на решения, принимаемые в организации, и стало частью корпоративного управления…

Но это, конечно, уже что-то из области фантастики. 😅👽

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.

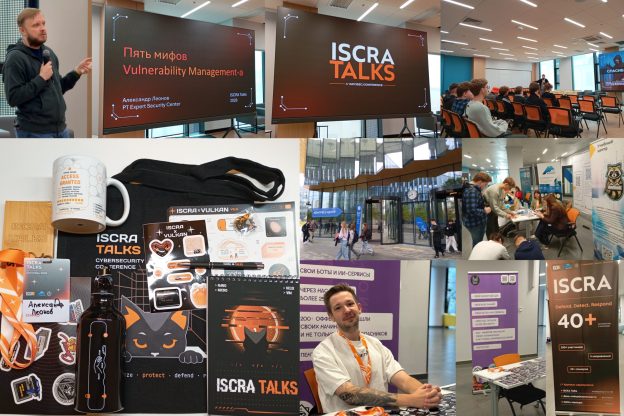
Поделюсь впечатлениями от конференции ISCRA Talks 2026, на которой я вчера выступил

Поделюсь впечатлениями от конференции ISCRA Talks 2026, на которой я вчера выступил

Поделюсь впечатлениями от конференции ISCRA Talks 2026, на которой я вчера выступил. Площадка, Конгресс-центр МГТУ им. Н. Э. Баумана, мне очень понравилась. Конференция проходила в двух красивых и просторных залах на втором этаже. Экраны - идеальные. Большие и яркие. Не то что убитые блеклые проекторы, которые, к сожалению, всё ещё встречаются на некоторых ИБ-конфах. Микрофоны и кликеры тоже работали без сбоев. Таймслоты были очень щедрые - целый час. 🔥

В спикерском подарке было много тематического и крутого мерча. Очень приятно, большое спасибо! 🙂

В холле работала небольшая выставочная зона со стендами НТЦ "Вулкан", "Аквариус" и (ВНЕЗАПНО 😮) Романа Панина, автора канала "Пакет безопасности". С Романом очень приятно пообщались про рынок VM и ИБ-блогинг. Вообще, идея, что у канала может быть стенд на конференции (не обязательно отдельный), как по мне, супер крутая. ⚡️ Это открывает множество интересных форматов взаимодействия и возможностей для продвижения. 🚀 Организаторам конференций на заметку. 😉

Также хочу отметить, что идея проводить конференцию в субботу тоже, на мой взгляд, удачная, поскольку не приходится разрываться между конфой и рабочими задачками.

Из минусов - видеозапись не велась. 🙁 Что-то у организаторов здесь не срослось. Это, конечно, весьма печально, потому что было два потока, и посмотреть вживую всё интересное было физически невозможно. Много хорошего контента таким образом потерялось. Имхо, видеозапись - это must have, даже если её делают просто со смартфона на штативе. Да пусть бы даже и без штатива. Ну, кроме мероприятий, где запись намеренно не ведётся из-за того, что контент не предназначен для широкого круга.

Проблему с отсутствием видеозаписи своего доклада я частично решил тем, что записал аудио с гарнитуры смартфона. Вроде получилось слушабельно. Теоретически можно ещё нейронками попробовать поднять качество. У кого есть положительный опыт в этом - поделитесь, пожалуйста, в комментариях. Так что можно наложить на аудиозапись слайды и получить видяшку. Если считаете, что мне есть смысл этим заморочиться, поставьте сердечко посту. 😉

В целом впечатление от конференции очень положительное. Большое спасибо InfoSec Club "Ra" за организацию! С удовольствием бы принял участие в следующем году! Как по мне, было бы здорово, если бы ISCRA Talks постепенно выходила за рамки формата мероприятия, ориентированного в основном на студентов МГТУ, при этом сохраняя тесную связь с университетом. Кажется, все возможности для этого уже есть. 😉

В эту субботу я собираюсь выступить на ИБ-конференции "ISCRA Talks 2026" в МГТУ им. Баумана.

В эту субботу я собираюсь выступить на ИБ-конференции ISCRA Talks 2026 в МГТУ им. Баумана.

В эту субботу я собираюсь выступить на ИБ-конференции "ISCRA Talks 2026" в МГТУ им. Баумана. Это мероприятие организует бауманский InfoSec Club "Ra" aka ISCRA (официальный канал). В партнёрах кафедра ИУ8, которую я окончил в 2009 году. 😇

Мой доклад будет называться "Пять мифов Vulnerability Management-а". Он основан на серии постов про качество детектирования уязвимостей, скорость сканирования активов, поиск компромисса с бизнесом и IT, эффективные способы доказывать необходимость VM-а, не требующие устранения уязвимости. Ну и про Exposure Management я тоже добавлю. 😉

Я уже выступал с докладом про VM на "ISCRA Talks" в 2023 году (есть видео). Было очень лампово, надеюсь, и в этом году будет не хуже. 🙂 Место проведения - конгресс-холл в новом комплексе зданий МГТУ. Трансляции не будет, но запись обещают.

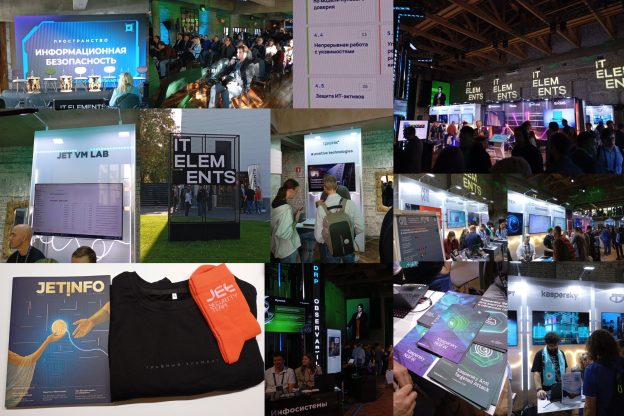
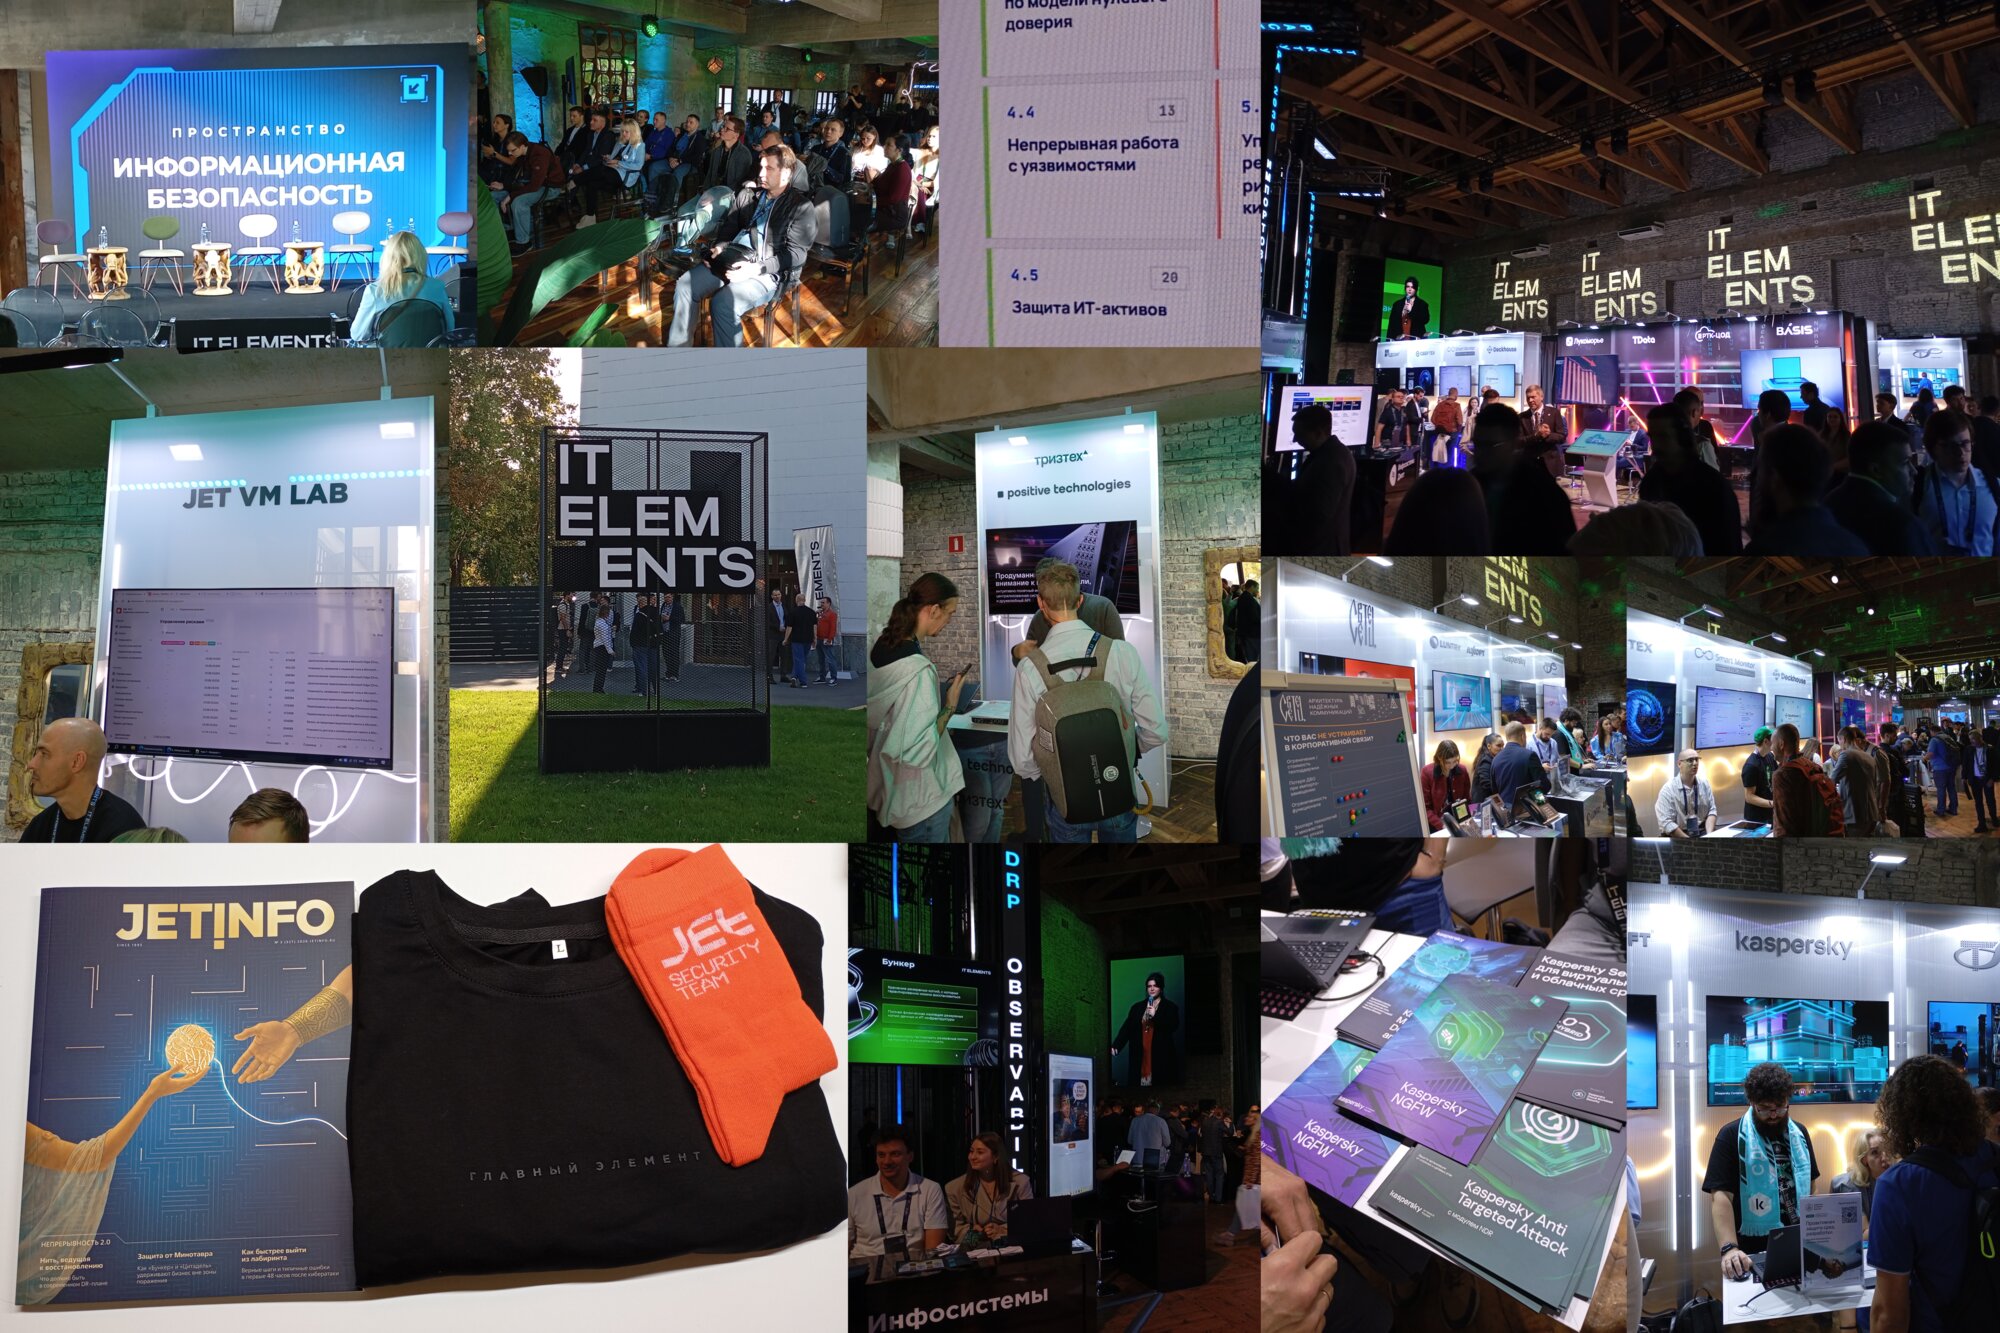
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду. Мероприятие проходило в ДК "Серп и Молот". Заметил, что эта площадка становится фактически аналогом ЦМТ. 😅 Я здесь был на конференции R-Vision в прошлом году, на корпоративе Positive Technologies и вот теперь на IT Elements. Площадка мне нравится: просторно, комфортно, хорошая транспортная доступность.

Сама конференция - весьма масштабное и преимущественно IT-шное мероприятие (что вполне угадывается из названия 😉). Но и для ИБ там тоже нашлось место. Из Vulnerability Management-вендоров я видел только стенды Positive Technologies и Kaspersky. На последнем раздатки по Kaspersky VM не было. 🤷‍♂️ Как и в прошлом году, центром VM-ной движухи был стенд Jet VM Lab. Там представляли новую версию сравнения решений по Управлению Уязвимостями и показывали возможности этих решений.

Что касается нашей дискуссии "От сканирования на уязвимости к киберустойчивости", то, на мой взгляд, она прошла очень удачно. Уже доступна видеозапись, но я разберу её позже. Пока скажу, что мне очень понравились вещи, которые говорили Андрей Новиков, Александр Мануилов и Ксения Павленко. Все было рационально и по делу, без маркетинговых набросов. Тут большое спасибо Виктору Кирпалю за отбор участников, знакомых с темой не понаслышке, и четкую модерацию дискуссии.

В общем, IT Elements - достойное во всех отношениях мероприятие. Спасибо большое организаторам! 🙂

PS: в спикерском подарке была футболка "Главный элемент" и оранжевые носки "Jet Security Team". Очень мило, спасибо! Буду носить! 😇

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus Operation Dream Job хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷‍♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не станет нулевым. А злоумышленнику частенько хватает и одного клика.

Задача ИБ-подразделения организации не только научить пользователя не совершать опасных действий, но и сделать так, чтобы возможностей совершить эти опасные действия у пользователя было по минимуму. И чтобы совершение этих опасных действий нерадивым пользователем не приводило к катастрофическим последствиям:

🔹 Должно быть решение для контроля входящей коммуникации (почты, мессенджеров) на наличие чего-то зловредного. Песочницы, эвристические анализаторы, сопоставление с известными фишинговыми кампаниями. Большая часть фишинговых атак должна отсекаться здесь.

🔹 Если всё-таки зловредное сообщение дошло, может помочь антифишинговое обучение. Пользователь должен быть натренирован, что вложение или ссылка - источник опасности и бездумно их открывать нельзя. Даже если сообщение выглядит очень интересным или важным. А если и открывать, то в специальной защищённой среде.

🔹 Если пользователь всё-таки запустил что-то зловредное на своём десктопе, могут помочь Vulnerability Management и Hardening. Пользователь не должен работать из-под административной учётной записи, сам хост должен быть обновлён и максимально безопасно настроен, чтобы усложнить злоумышленнику дальнейшую эксплуатацию. Большая часть эксплоитов не должна работать просто потому, что десктоп поддерживается в приличном (безопасном) состоянии.

🔹 Но, конечно, если атака таргетированная и злоумышленники используют эксплоиты для 0day-уязвимостей, то здесь базовой кибергигиены будет недостаточно. Но могут помочь Endpoint Protection-решения и мониторинг подозрительной активности.

🔹 Ну а если совсем всё плохо, должна быть возможность восстановить порушенную в ходе атаки инфраструктуру.

Зрелая система кибербезопасности должна исходить из предположения - человек рано или поздно ошибётся. Вопрос в том, сколько защитных барьеров встретит злоумышленник после ошибки пользователя и сможет ли один неосторожный клик привести к компрометации всей инфраструктуры организации.