Архив метки: Telegram

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а.

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а.

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а. Признаться, когда я писал предыдущий свой пост по поводу этой утечки, у меня оставались непонятки: если данные слил инженер, которого недавно уволили, то почему он выложил не свежие исходники сканера, а исходники 2025 года? 🤔

Объяснилось это просто: это не какая-то новая история, а продолжение кейса 2025 года, когда инженер Metascan сливал исходники конкурентам и спалился на попытке добавить бэкдор в код рабочего проекта. После чего он был уволен. Однако уголовного преследования не последовало. В итоге злодей, оставшийся безнаказанным, решил нанести новый удар: вытащил из слитой виртуалки токен телеграм-бота, использовал этот токен для добавления администратора в рабочий чат сотрудников Metascan и запуска экспорта сообщений из чата. Операцию выгрузки быстро обнаружили и отменили (примерно за две минуты). Однако часть свежих файлов успела утечь. Эти файлы и были затем выложены злодеем в паблик.

Что тут можно сказать дополнительно к тому, что не следует работать с чудаками?

🔹 Telegram на роль энтерпрайзного мессенджера подходит так себе. Использовать его в рабочих процессах на первый взгляд соблазнительно, но это может привести к большим проблемам. Контролировать его использование сотрудниками можно весьма условно. Отсюда и утечки. Я даже не говорю о том, что администрация Telegram имеет доступ ко всему, что передаётся в чатах, и может предоставлять этот доступ кому угодно. Поэтому, если в вашем рабочем процессе используется ТГ, да и любой бесплатный мессенджер, это весьма скверно. Это нужно запрещать политикой безопасности организации.

🔹 То, что после первого инцидента дело не закончилось публикацией информации о злоумышленнике и заведением уголовного дела - это, конечно, большая ошибка. Отрадно, что вендор это тоже признаёт.

Также менеджмент Metascan подозревает, что в инциденте замешана компания-конкурент. Не хочется верить, что в российском ИБ-комьюнити такое возможно. Но следствие разберётся.

Каналу @avleonovrus "Управление Уязвимостями и прочее" сегодня исполнилось 4 года

Каналу @avleonovrus Управление Уязвимостями и прочее сегодня исполнилось 4 года

Каналу @avleonovrus "Управление Уязвимостями и прочее" сегодня исполнилось 4 года. Я календарь переверну и снова 3 июля. 🙂 Как 3 июля 2022 года я написал первый пост про необходимость скорейшей девестернизации российского IT, так и продолжаю, помимо основной темы про уязвимости и их детектирование, гнуть свою линию. За здоровый IT-лоялизм, за признание явных успехов, за поддержку наших в беде, за повышение наступательного киберпотенциала страны. Позиция эта довольно непопулярная. Особенно в недозаблокированной соевой ТэГэшечке, где в почёте бессовестный популизм и оголтелое критиканство, направленное против любых государственных инициатив. 🫠🤷‍♂️

Однако для меня очередной год писательства прошёл весьма успешно. Посты выпускал более-менее регулярно. Количество подписчиков ТГ-канала перевалило за психологически/юридически значимую отметку в 10к и достигло уже 11 600+. ТГ-канал получил почётный статус A+ и я зарегистрировал канал @avleonovrus в национальном мессенджере MAX. Там уже больше 500 подписчиков! 🔥 Просмотры/посещения на сайте avleonov.ru также выросли за год в 3-4 раза. Спасибо большое всем тем, кто подписан, читает, лайкает, комментирует и делится постами! 🙏

Я собираюсь и дальше проживать свою лучшую жизнь и с удовольствием делиться с вами своими мыслями про Управление Уязвимостями и прочее. 😇 В первую очередь планирую писать о том, что непосредственно связано с моей работой и моими около-VMными проектами (обзоры Microsoft Patch Tuesday, Linux Patch Wednesday, трендовых уязвимостей, VM-ных продуктов и изменений регуляторики), во вторую - о том, что происходит в мире Vulnerability Management-а и кажется мне по каким-то причинам важным или любопытным, а в третью - обо всём остальном, о чём посчитаю нужным: от ситуации со смартфончиками до семейного отдыха и ХудЛита. Потому что могу! 😉

А вот всерьёз заниматься развитием своего "личного бренда", стремиться к безудержному росту количества подписчиков любыми средствами, превращаться в желтушное недо-СМИ, транслирующее 24/7 нейрослопные пересказы новостей с претенциозной популистской подачей, я как-то не планирую. 😅🤷‍♂️

Погнали в следующий год!

Kaspersky пишут о PowerShell-скрипте, который угоняет сессии Telegram и предоставляет злоумышленникам доступ к аккаунтам без пароля и кодов подтверждения, и рекомендуют своевременно обновлять приложения и операционную систему

Kaspersky пишут о PowerShell-скрипте, который угоняет сессии Telegram и предоставляет злоумышленникам доступ к аккаунтам без пароля и кодов подтверждения, и рекомендуют своевременно обновлять приложения и операционную систему

Kaspersky пишут о PowerShell-скрипте, который угоняет сессии Telegram и предоставляет злоумышленникам доступ к аккаунтам без пароля и кодов подтверждения, и рекомендуют своевременно обновлять приложения и операционную систему. Исследователи обнаружили на Pastebin вредоносный PowerShell-скрипт, замаскированный под "обновление телеметрии Windows". Зловред был предназначен для кражи данных сессий виндового клиента Telegram. В коде находились токен Telegram-бота, ID чата и ссылки на папку tdata, где Telegram хранит ключи аутентификации ("authorization keys"). После запуска скрипт собирал информацию о системе, закрывал Telegram Desktop, архивировал содержимое tdata, отправлял архив злоумышленникам через Telegram-бота и затем удалял этот архив для сокрытия следов. Используя эти данные, атакующие могли получить полный контроль над аккаунтом жертвы без пароля и кода подтверждения.

При этом эксперты не обнаружили признаков фактической передачи данных и считают, что скрипт находился на стадии прототипа. На это указывает и то, что Telegram-бот использовал временное имя afhbhfsdvfh_bot и откровенное описание "Telegram attacker". Это к слову о том, что может скрываться за левым ботом, маскирующимся под название Телеграм-канала. По мнению исследователей, злоумышленники уже тестировали инструмент, но ещё не успели развернуть его для масштабных атак.

Основными каналами распространения таких PowerShell-скриптов выступают вредоносные почтовые вложения, эксплуатация уязвимостей, заражённое ПО и методы социальной инженерии, поэтому:

🔹 загружайте файлы только из проверенных официальных источников;
🔹 с осторожностью относитесь к ссылкам и вложениям в электронных письмах;
🔹 своевременно устанавливайте обновления приложений и операционной системы, настраивайте автоматические обновления, где возможно.

Также для защиты Telegram-аккаунта:

🔹 регулярно контролируйте активность аккаунта и историю чатов;
🔹 немедленно завершайте неизвестные сессии Telegram;
🔹 включайте облачный пароль (двухэтапную аутентификацию);
🔹 при возможности используйте passkeys как более устойчивый к утечкам и фишингу метод аутентификации (на поддерживаемых устройствах).

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе Управление Уязвимостями и прочее в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею! Идентификатор бота совпадает с идентификатором моего канала "avleonovrus" с добавлением "bot" на конце. И да, Telegram позволяет кому угодно использовать названия существующих каналов в имени ботов - никаких ограничений нет. 😐🤦‍♂️ На аватарке в боте логотип моего работодателя - Positive Technologies и слова "4 недели", "онлайн", "свидетельство".

Исходя из этого могу предположить, что некоторые злоумышленники уже используют или планируют использовать этот бот в атаках, таргетированных на подписчиков канала и моих коллег. Иначе какой смысл им под меня маскироваться. 🤷‍♂️ Судя по аватарке, сценарий атаки может быть как-то связан с программами обучения PT. Возможно, какая-то рассылка с липовой регистрацией на бесплатные курсы по VM, приводящая к угону Telegram-аккаунта или что-то подобное.

Зловредных сценариев использования этого бота может быть масса, поэтому, пожалуйста, будьте бдительны!

🔻 У меня нет никаких публичных интерактивных ботов в Telegram или где-то ещё и заводить я их не планирую.

🔻 Все мои чаты и каналы перечислены на моём сайте. В Telegram это @avleonovrus, @avleonovlive, @avleonovcom, @avleonovchat, @avleonovnews. Остальное ко мне отношения не имеет!

🔻 Я никогда никому не пишу с просьбой дать деньги в долг и не участвую в сборах средств. Никогда не пишу с просьбой "оказать содействие" кому-то.

🔻 Если я вам пишу (или ещё кто-то - тут универсально) и у вас закрадываются малейшие подозрения, обязательно просите подтверждение через альтернативный канал связи. 🙏 Например, написать с корпоративного email. Я абсолютно точно отнесусь к этому нормально и буду это всячески приветствовать. Увести акк могут у кого угодно, всегда лучше лишний раз перестраховаться. А чтобы отсечь аккаунты-клоны, обращайте внимание на дату создания аккаунта и страну регистрации, участие в общих закрытых группах.

Я уже обратился в службу поддержки Telegram с просьбой заблокировать этого левого бота, но ответа пока нет и я не особо верю, что это сработает. Да и зарегать ещё сотню аналогичных ботов для злодеев большого труда не составит. Telegram в этом отношении совершенно незащищён. Поэтому спасение утопающих - дело рук самих утопающих. Будьте осторожны и предупредите коллег!

Национальный мессенджер Max - замечательная история успеха директивного управления, которую следует тиражировать и масштабировать

Национальный мессенджер Max - замечательная история успеха директивного управления, которую следует тиражировать и масштабировать

Национальный мессенджер Max - замечательная история успеха директивного управления, которую следует тиражировать и масштабировать. Частенько в онлайн-обсуждениях вижу тезисы, что мессенджер Max "провалился" или "не взлетел". Это, конечно, полная ерунда. Реальность такова, что команда Max в рекордные сроки смогла создать мессенджер, сравнимый по функциональности с лидирующими решениями на мировом рынке, и сделать его лидером по среднесуточному охвату аудитории в России (68 млн человек).

Кто-то скажет: выбрав исполнителя для разработки нацмессенджера в закрытом режиме? Используя админресурс для привлечения аудитории? Создавая проблемы иностранным конкурентам через контроль над Интернет-провайдерами? 🧐 Да, да, и ещё раз да! 😇 Именно так и нужно решать задачи, чтобы получалось относительно дёшево, оперативно и эффективно. Рассказы про свободную конкуренцию оставьте для наивных дурачков, незаинтересованных в конечном результате. Для продвижения следует использовать ВСЕ имеющиеся в наличии средства: от треш-рекламы с блогерами на парковке до настройки ТСПУ. Главное - результат.

Те, кто ворчат, что WhatsApp-ом от экстремистской компании Meta или Telegram-ом люди всё ещё пользуются, несмотря на блокировки, не понимают или делают вид, что не понимают главного. Эффективные блокировки, направленные на средства обхода блокировок, РКН ещё даже не включали. Копеечные примитивные средства обхода блокировок всё ещё работают и их применение ненаказуемо. И ведь что получается: даже такие лайтовые, чисто символические блокировки дают эффект! Зарубежные мессенджеры, которые совсем недавно были основными средствами коммуникации в России, стремительно теряют аудиторию. Ведь адекватным людям нет никакого интереса заморачиваться ЛЮБЫМИ средствами обхода блокировок для доступа к иностранным мессенджерам, когда ровно такая же функциональность есть у отечественного мессенджера, доступного всем и всегда. Даже когда мобильный Интернет из-за вражеских налётов работает по белым спискам. А что же будет, когда обход блокировок начнут хоть немного усложнять? 😏

Лично я полностью перешёл на Макс, а Tg периодически проверяю только ради нескольких рабочих чатиков, которые, безусловно, переедут куда-нибудь, так как требовать от всех участников чата использовать средства обхода блокировок - полный бред. Все каналы по ИБ, которые я читаю, появились в итоге и в Max. Заехали даже ярые критики этого мессенджера. 😅

Приятно видеть, как от успеха Макса люто корёжит ЦИПСОшников, резистанцев и администрации зарубежных мессенджеров. Последние уже было уверились, что у них всё схвачено, их решения незаменимы и они бесконечно смогут навязывать свои условия, контролировать коммуникации населения России и безнаказанно продвигать любую дичь и смуту. А оказалось, что это не так. При выделении довольно скромных ресурсов, наличии политической воли и талантливых разработчиков всё решаемо и от любой вредной зависимости можно избавиться. 😉 Так и нужно продолжать действовать.

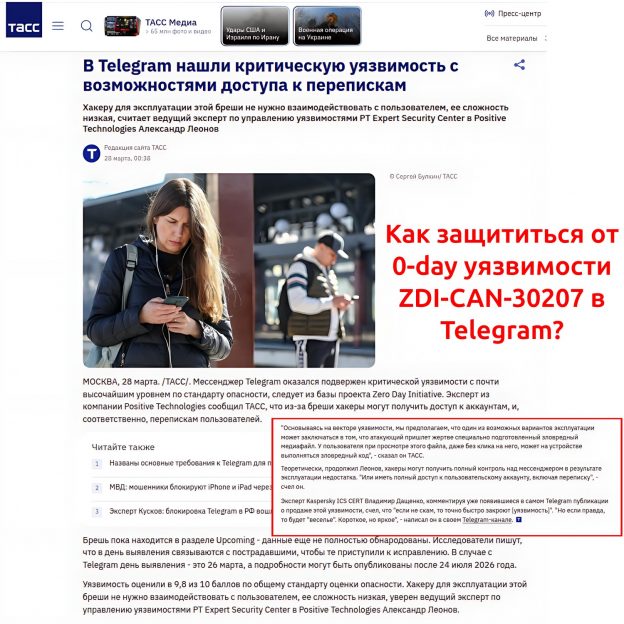
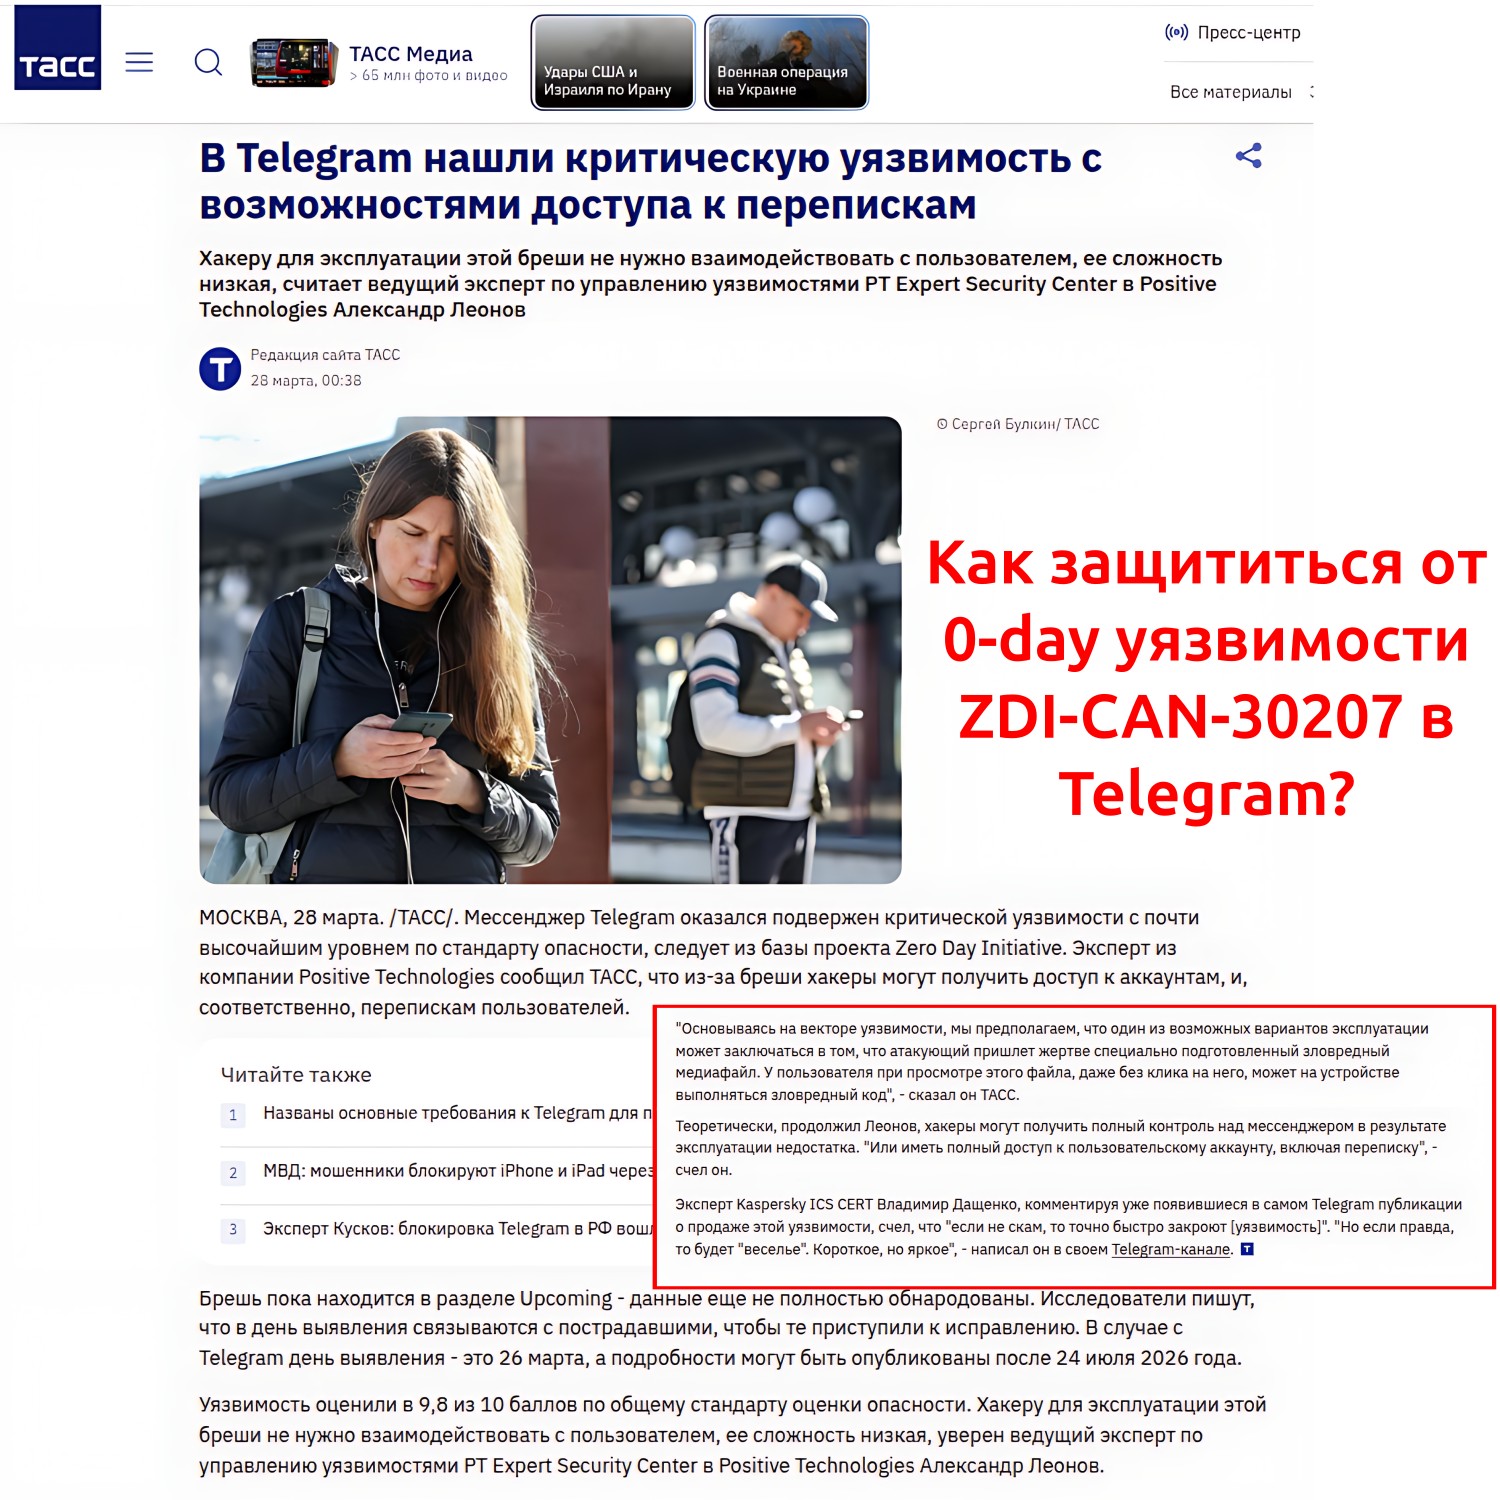
Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС

Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС

Мой комментарий по критической 0-day уязвимости в Telegram (ZDI-CAN-30207) опубликовали в ТАСС. Хорошая статья без фактических ошибок. 👍 Но часть про то, как же защититься, туда не вошла. Пишу здесь.

🔹 Регулярно устанавливайте обновления Telegram. Даже если вендор уязвимость публично не признаёт, весьма вероятно, что проблему они постараются решить в рамках bug fix-а.

🔹 Автоматическое скачивание картинок и видео в мессенджерах лучше отключить, а файлы от незнакомцев не открывать.

🔹 В общем случае безопаснее использовать веб-версию вместо мобильного или десктопного приложения.

🔹 ОС устройства тоже регулярно обновляйте, т.к. уязвимость мессенджера могут использовать совместно с уязвимостью ОС. Вспоминаем кейс с эксплуатацией CVE-2025-55177 в WhatsApp от экстремистской компании Meta.

🔹 Лучше включить iOS Lockdown Mode / Android Advanced Protection Mode.

🔹 В случае подозрения на компрометацию устройства откатите его до заводских настроек.

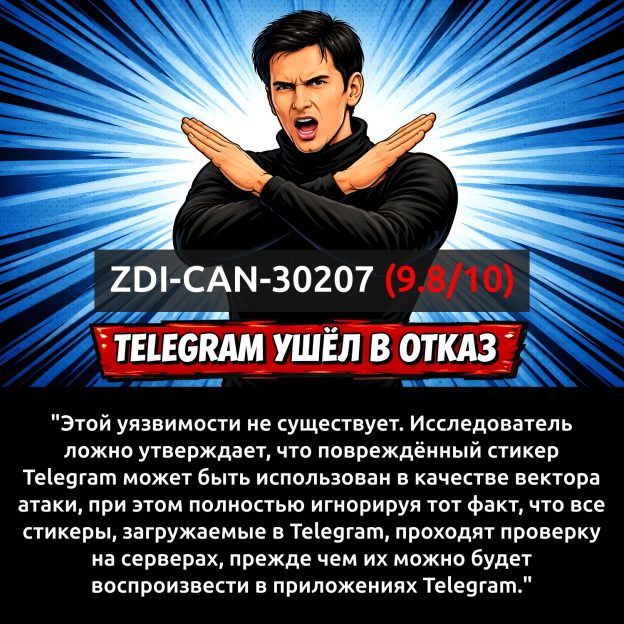
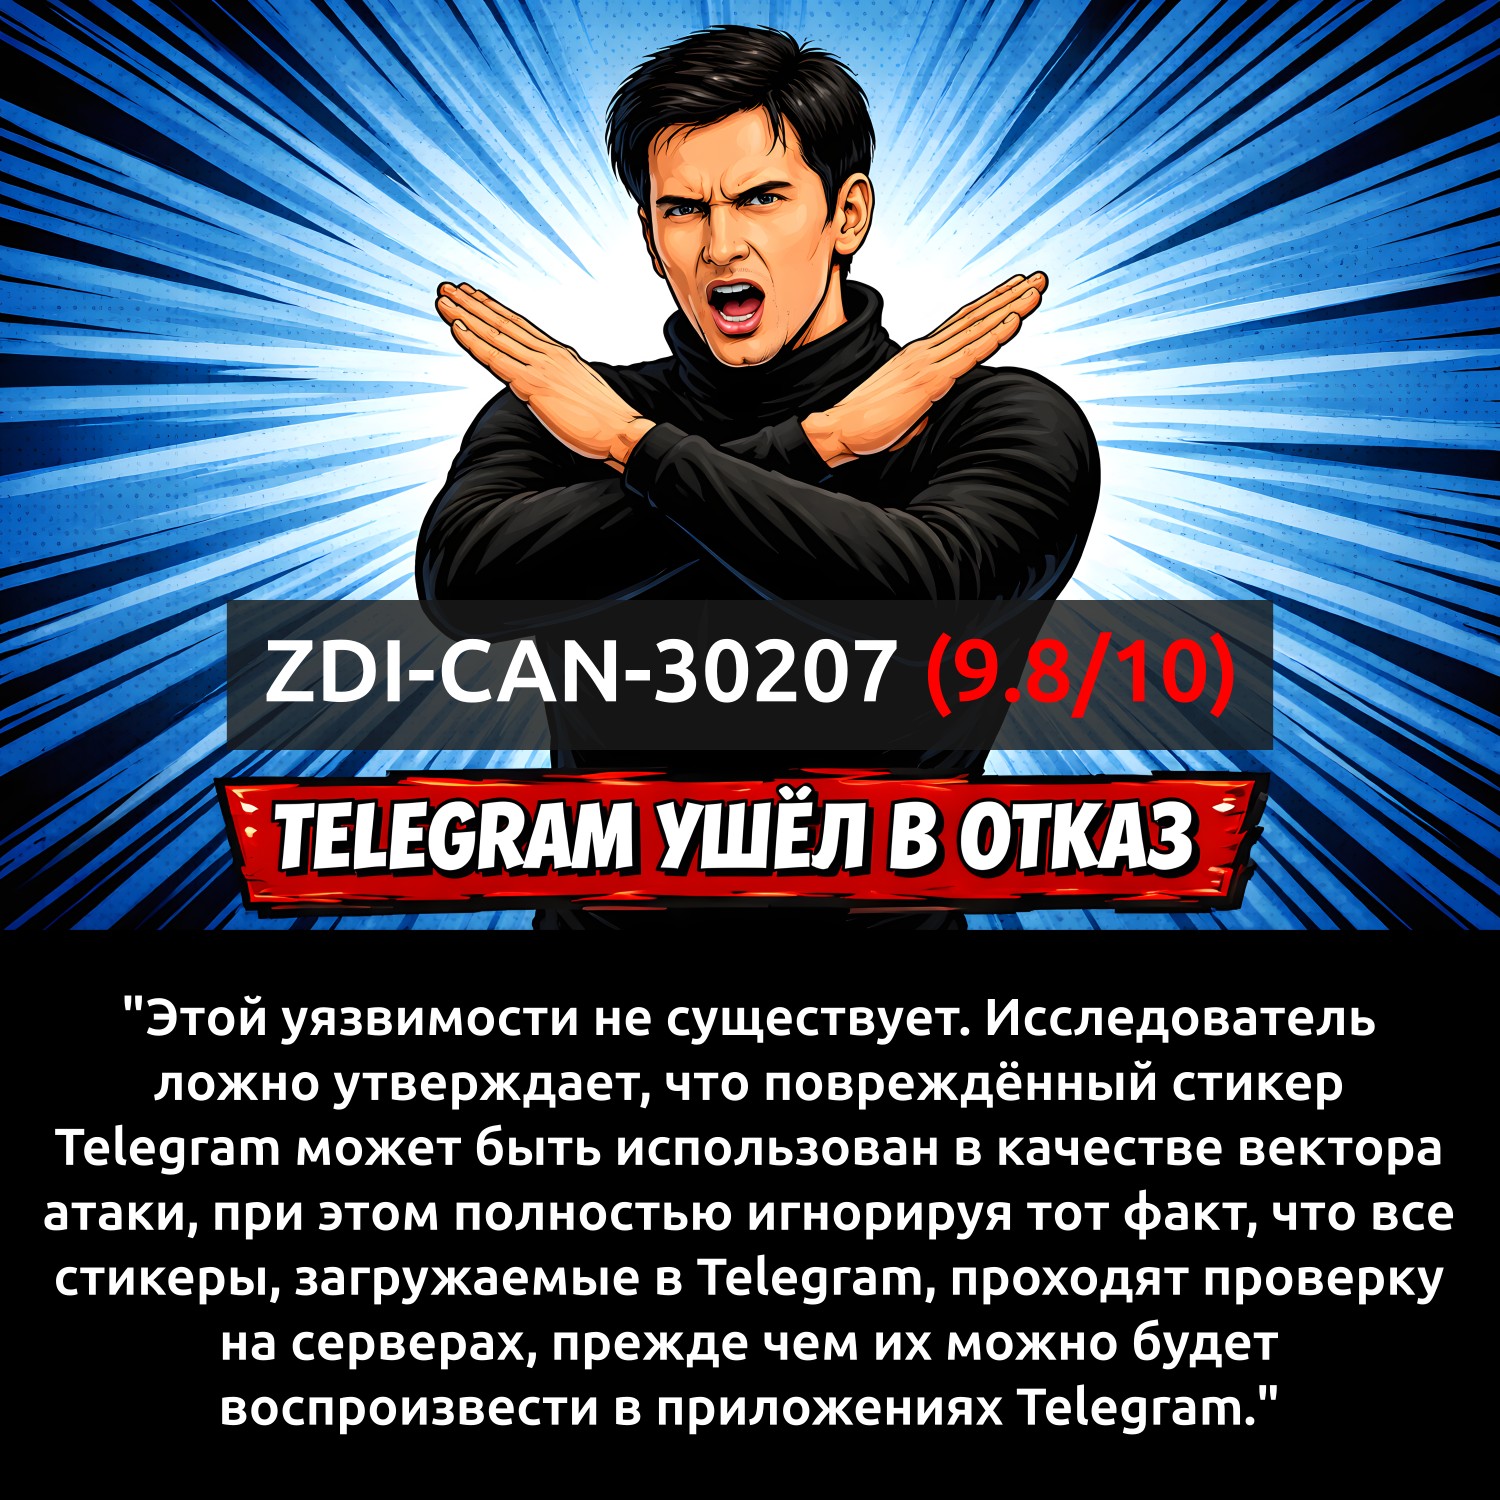
Из комментария пресс-службы Telegram по поводу критической уязвимости ZDI-CAN-30207 можно сделать следующие выводы

Из комментария пресс-службы Telegram по поводу критической уязвимости ZDI-CAN-30207 можно сделать следующие выводы

Из комментария пресс-службы Telegram по поводу критической уязвимости ZDI-CAN-30207 можно сделать следующие выводы:

🔻 Уязвимость на уровне приложения фактически подтвердили.
🔻 Вектором атаки, как и предполагалось, является пересылка жертве зловредного изображения (стикера).
🔻 К каким последствиям это может привести, всё ещё непонятно: от компрометации аккаунта до RCE на устройстве.
🔻 Заявляется наличие некоторого облачного механизма (антивируса?), с помощью которого Telegram фильтрует зловредные стикеры. Насколько он эффективен (и существует ли вообще 😏), - непонятно.
🔻 Официально Telegram уязвимость не признают, в лучшем случае исправят silent patching-ом и непонятно когда. Ответственным такое поведение назвать сложно. 🤷‍♂️🤦‍♂️

В то, что известный исследователь ZDI (8 лет стажа, ~200 CVE) мог сдать в Telegram неэксплуатабельную ерунду без пруфов, я не верю. Имхо, ZDI теперь имеют полное моральное право обидеться и сделать full disclosure.