Архив метки: Hardening

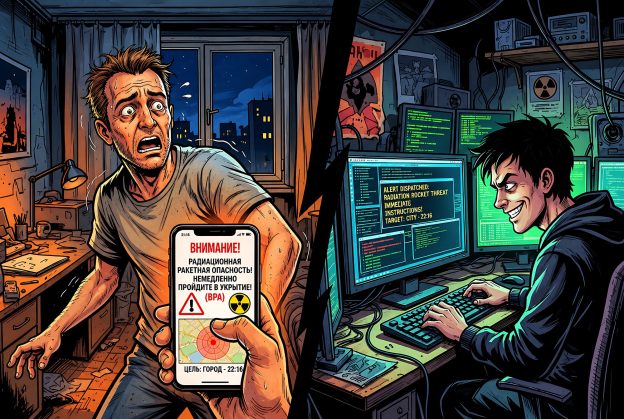
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

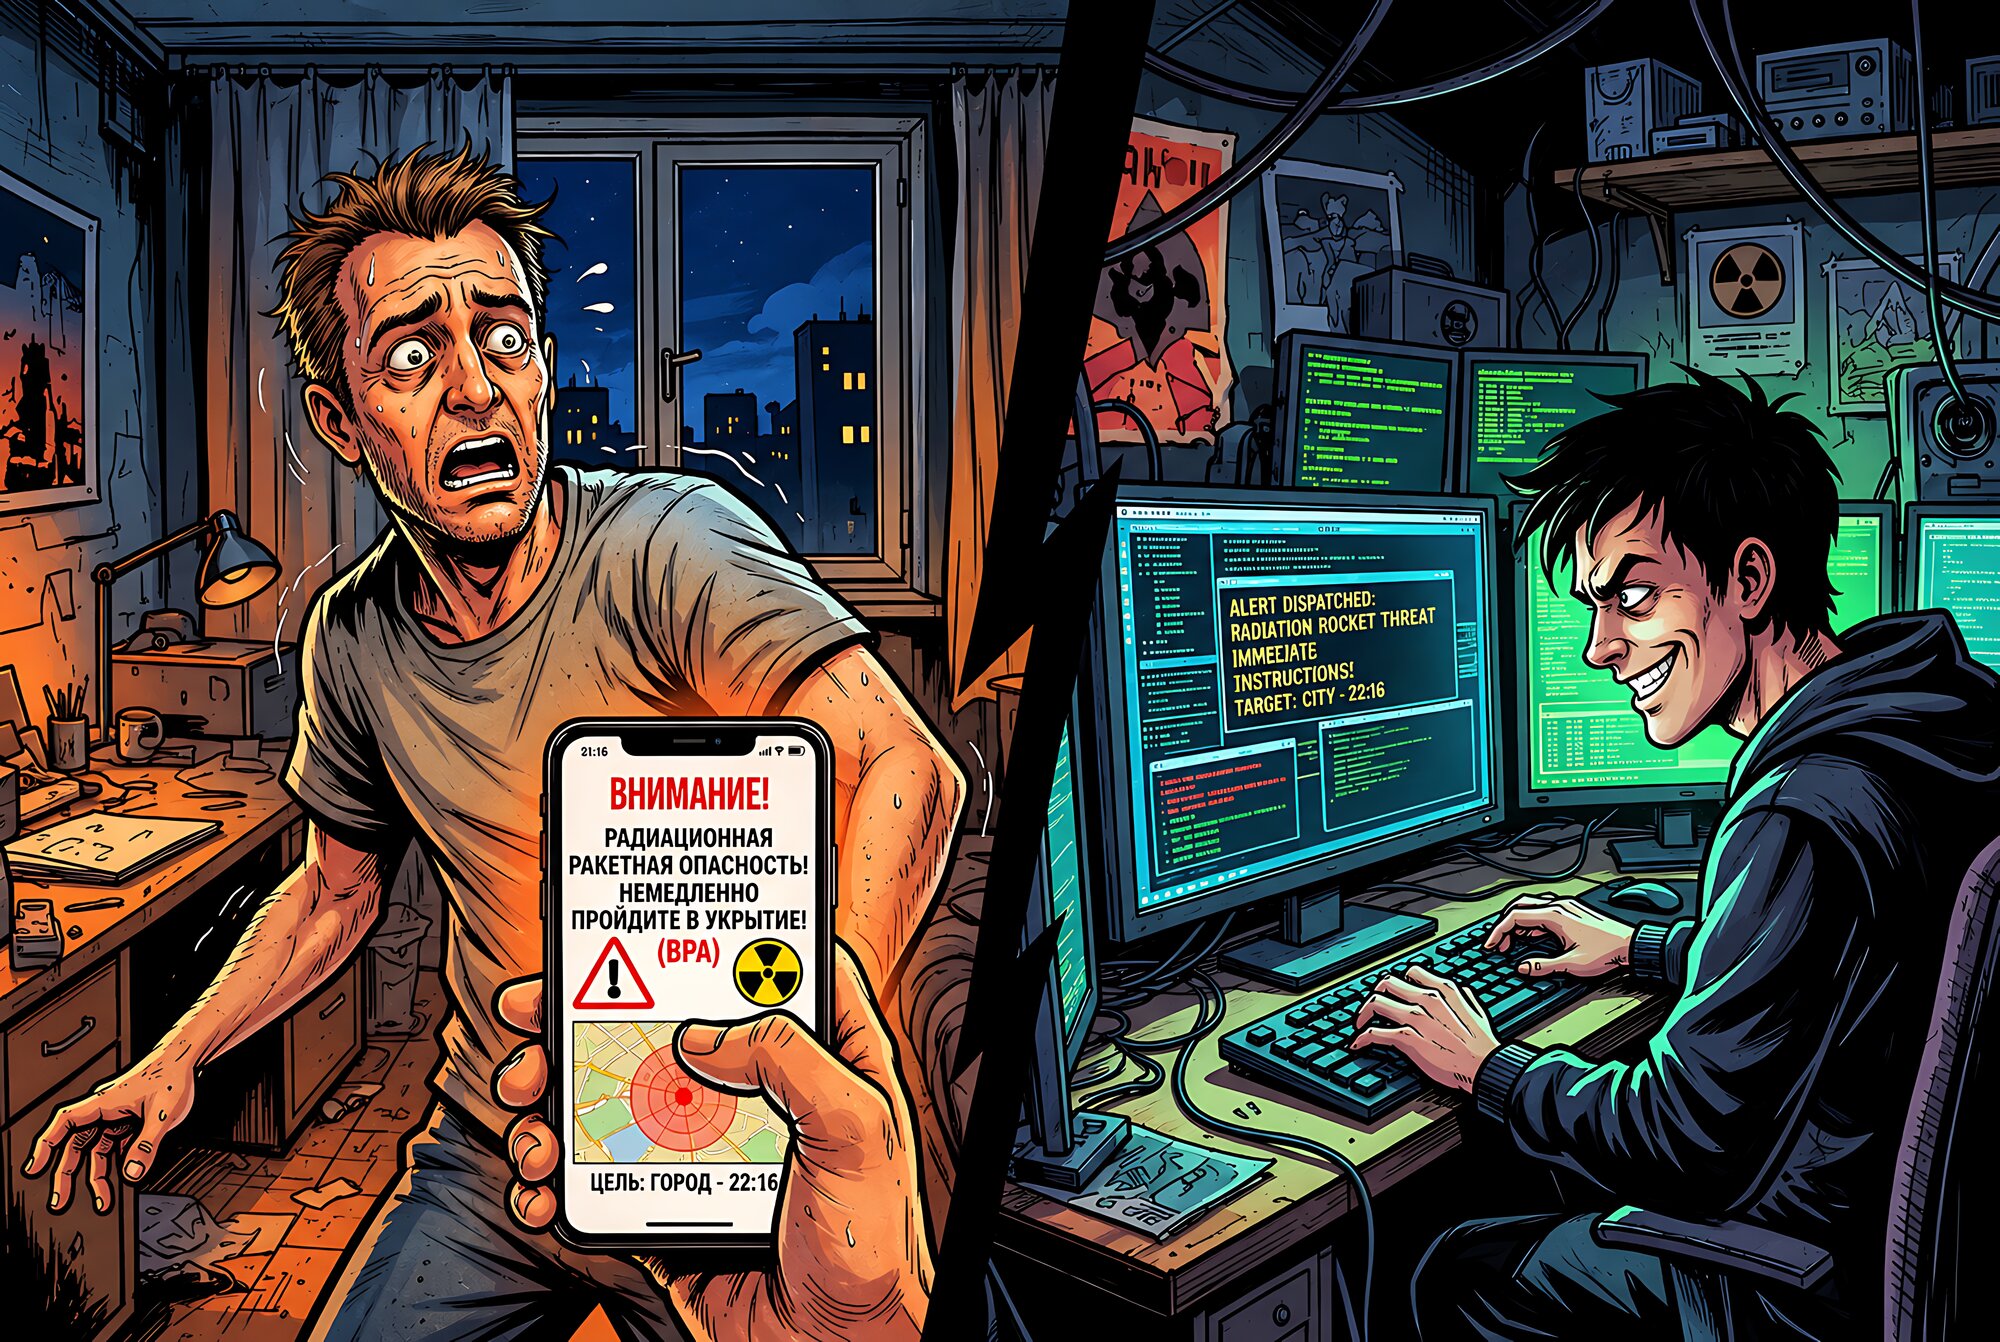
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве. Ничего удивительного в этом нет. Любые IT-системы, любые приложения содержат уязвимости, и их можно взломать. 💯

Если для государственного заказчика рассылка такого рода массовых ложных уведомлений является недопустимым событием, значит, вероятность его наступления следует снижать различными методами: выстраивание процесса Управления Уязвимостями, харденинг, SDLC, (авто)пентесты, мониторинг инцидентов и так далее. На всё это необходимо выделять ресурсы. Если ресурсы на это не выделяются и рассылка ложных сообщений не считается недопустимым событием, то чего удивляться, если подобные инциденты периодически происходят? 🤷‍♂️

По поводу, собственно, сути таких оповещений. Учитывая начавшиеся ещё в 90-х годах процессы, приведшие к сокращению подлётного времени, а также рассекреченные документы о нацеливании натовских ракет, лично у меня нет иллюзий, что получится надёжно укрыться от трайдентов и минитменов в час X. Максимум - если получится до подвала спуститься. 🙂 Так что в этой печальной ситуации остаётся только надеяться, что наши не спасуют и реализуют принцип "око за око, зуб за зуб" в максимальном объёме. 😉🕊

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием). В исследование вошли 5 083 публикации, для которых удалось найти первоисточники. Период исследования - с 1 января 2022 года по 30 июня 2026 года.

📈 Наблюдается устойчивый рост количества публикаций (публ.) и разновидностей мошеннических схем (разн.)

2022 год - 389 публ., 135 разн.
2023 год - 718 публ., 254 разн.
2024 год - 1 292 публ., 517 разн.
2025 год - 1 868 публ., 763 разн.
Первое полугодие 2026 года - 816 публ., 428 разн.

Каналы первоначального контакта

📱 Телефонные звонки - 3 171 публ. (62,4%).
💬 Мессенджеры - 814 публ.
🌐 Социальные сети - 219 публ.
✉️ Электронная почта - 144 публ.

Популярные предлоги и сценарии обмана

💰 Перевод на "безопасный счёт" - 193 разн.
🔓 Сообщение о взломе аккаунта - 120 разн.
📦 Покупка, доставка или возврат - 117 разн.

Чего добиваются мошенники

🔑 Получение кода подтверждения - 247 разн.
🔗 Переход по ссылке или открытие сайта - 203 разн.
💸 Перевод денег - 302 разн.

Психологические приёмы

💰 Страх потерять деньги - 1 863 публ.
⚖️ Страх уголовного преследования - 1 272 публ.
🏦 Доверие к авторитету известной организации - 1 171 публ.
⏱️ Создание ощущения срочности - 500 публ.

Переход из цифровой среды в физическую
В 1 381 публикации упоминались курьеры или личная передача ценностей. Злоумышленники убеждали жертв:

💵 Снимать наличные.
💳 Оформлять кредиты.
🥇 Покупать золото.
🚚 Передавать деньги и семейные ценности курьерам или другим участникам схемы.

Эти сценарии актуальны и для организаций: мошенники могут использовать те же методы социальной инженерии против сотрудников, чтобы получить доступ к корпоративным аккаунтам, данным и финансам. Эта статистика помогает специалистам по ИБ лучше понимать тактики злоумышленников и учитывать их при построении защиты.

Мой комментарий:

"Александр Леонов, ведущий эксперт Positive Technologies, отмечает: даже регулярное антифишинговое обучение не исключает человеческих ошибок. Поэтому организация должна быть готова к ситуации, когда сотрудник всё-таки откроет опасную ссылку, передаст данные или запустит вредоносный файл.

При этом обучение остаётся важным элементом защиты. Чем лучше сотрудники распознают подозрительные сообщения, ссылки и вложения, тем выше вероятность, что атака остановится на первом этапе. Но устойчивый результат зависит и от других мер: технической проверки входящих сообщений, своевременного обновления рабочих станций, ограничения пользовательских привилегий, защиты конечных устройств и мониторинга подозрительной активности. Если атака всё же состоялась, у организации должен быть план восстановления инфраструктуры."

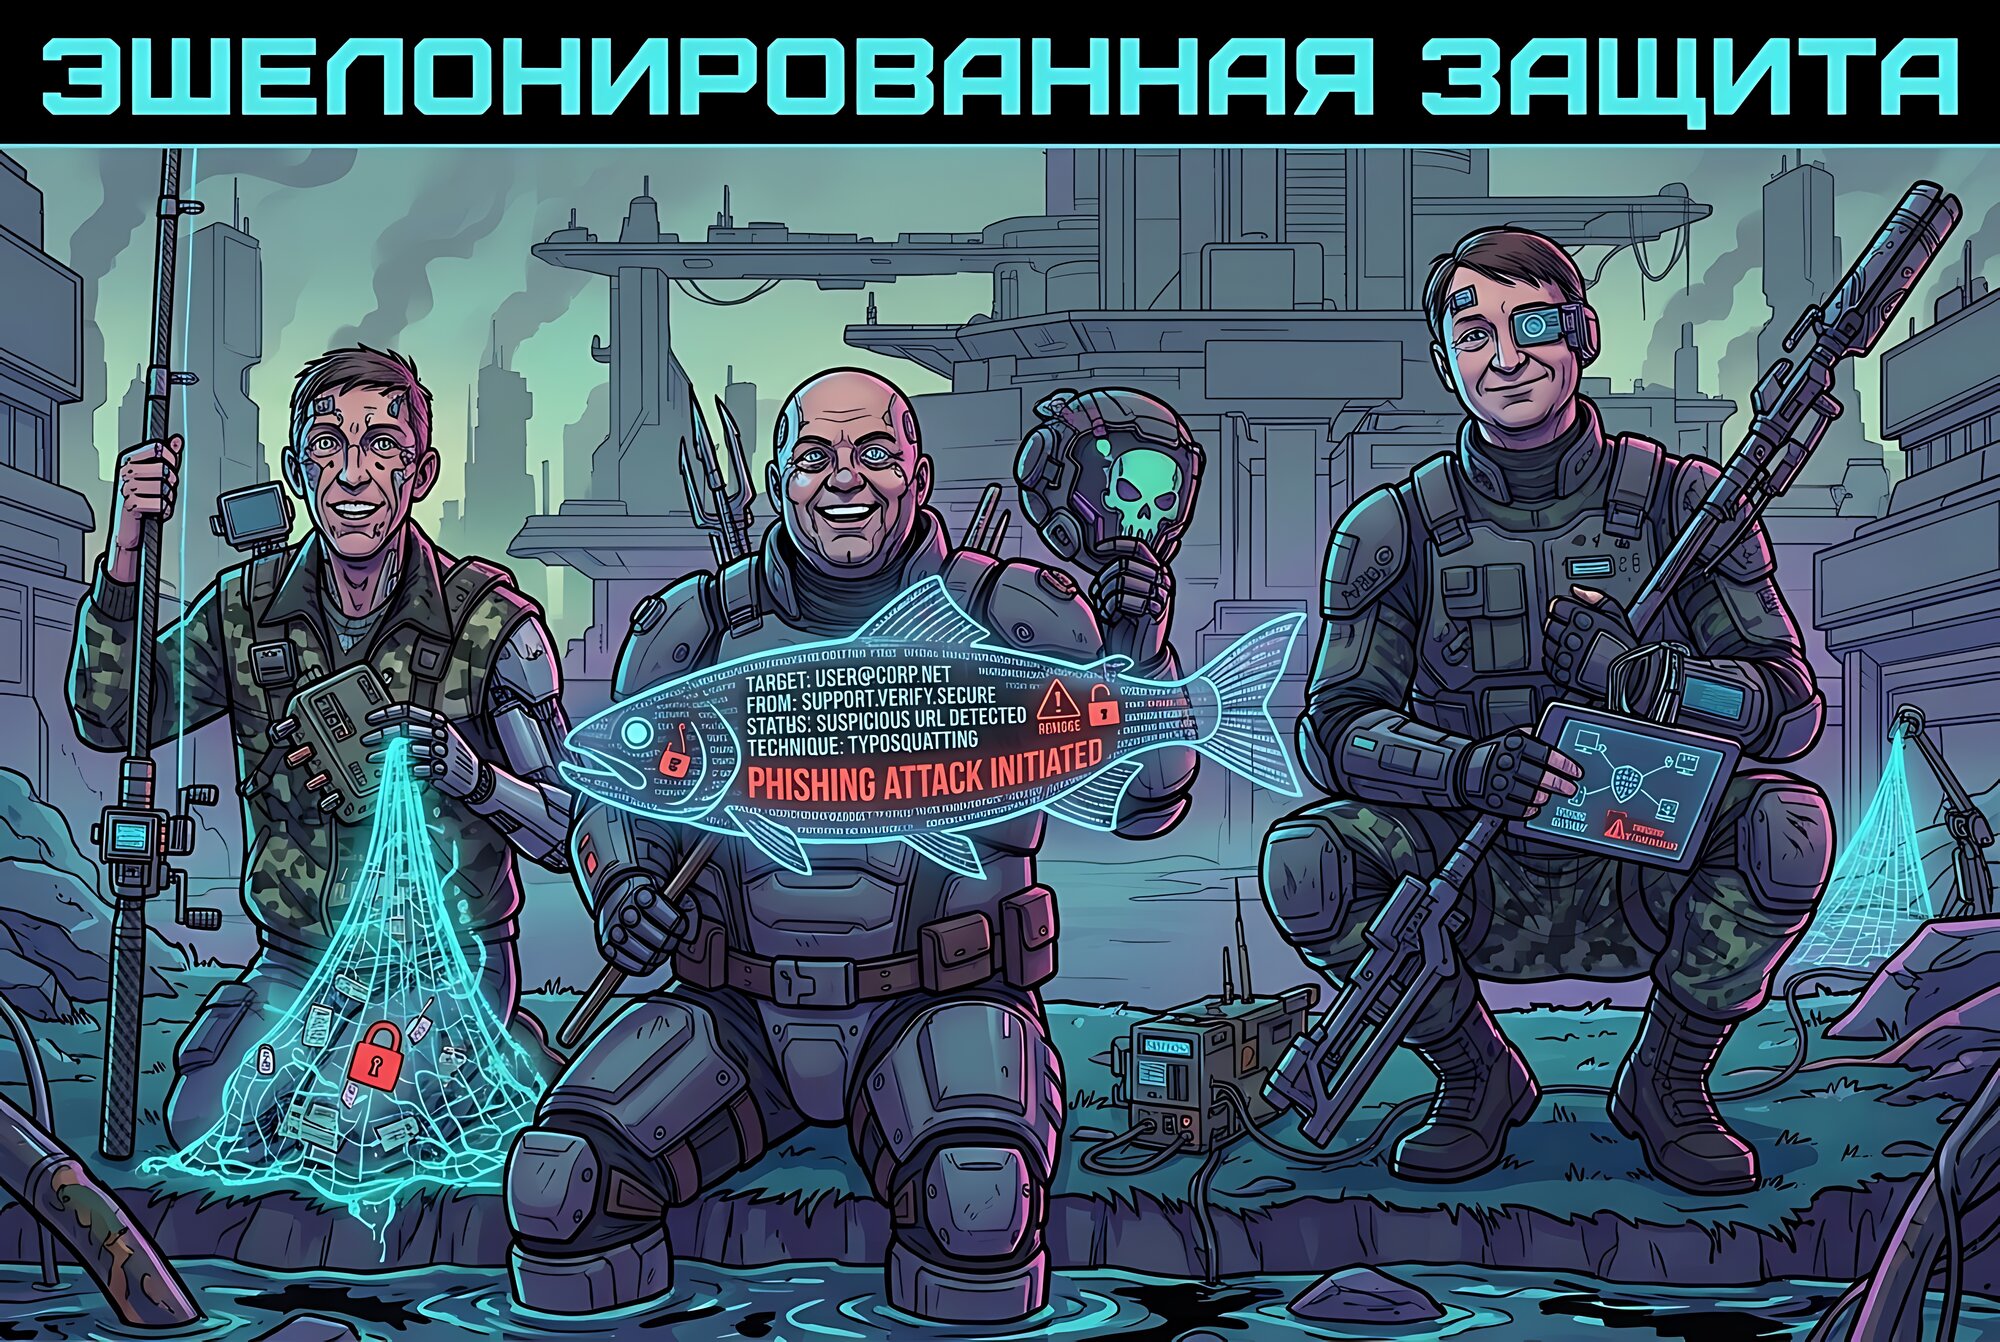
Подробнее об этом я писал в посте об эшелонированной защите.

Главные выводы для ИБ организаций

🎓 Обучение сотрудников необходимо, но само по себе не гарантирует защиту от атак.
🛡️ Защита должна включать проверку входящих сообщений, обновление и харденинг рабочих станций и другой IT-инфраструктуры, ограничение привилегий и мониторинг подозрительной активности.
🔍 При расследовании важно восстанавливать всю цепочку действий злоумышленников, а не только искать первоначальный источник атаки.
💳 Необходимо контролировать финансовые процессы, изменение реквизитов, выдачу доступов и подтверждение срочных платежей.
🚨 Организация должна иметь план реагирования на инциденты и восстановления инфраструктуры.

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus Operation Dream Job хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷‍♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не станет нулевым. А злоумышленнику частенько хватает и одного клика.

Задача ИБ-подразделения организации не только научить пользователя не совершать опасных действий, но и сделать так, чтобы возможностей совершить эти опасные действия у пользователя было по минимуму. И чтобы совершение этих опасных действий нерадивым пользователем не приводило к катастрофическим последствиям:

🔹 Должно быть решение для контроля входящей коммуникации (почты, мессенджеров) на наличие чего-то зловредного. Песочницы, эвристические анализаторы, сопоставление с известными фишинговыми кампаниями. Большая часть фишинговых атак должна отсекаться здесь.

🔹 Если всё-таки зловредное сообщение дошло, может помочь антифишинговое обучение. Пользователь должен быть натренирован, что вложение или ссылка - источник опасности и бездумно их открывать нельзя. Даже если сообщение выглядит очень интересным или важным. А если и открывать, то в специальной защищённой среде.

🔹 Если пользователь всё-таки запустил что-то зловредное на своём десктопе, могут помочь Vulnerability Management и Hardening. Пользователь не должен работать из-под административной учётной записи, сам хост должен быть обновлён и максимально безопасно настроен, чтобы усложнить злоумышленнику дальнейшую эксплуатацию. Большая часть эксплоитов не должна работать просто потому, что десктоп поддерживается в приличном (безопасном) состоянии.

🔹 Но, конечно, если атака таргетированная и злоумышленники используют эксплоиты для 0day-уязвимостей, то здесь базовой кибергигиены будет недостаточно. Но могут помочь Endpoint Protection-решения и мониторинг подозрительной активности.

🔹 Ну а если совсем всё плохо, должна быть возможность восстановить порушенную в ходе атаки инфраструктуру.

Зрелая система кибербезопасности должна исходить из предположения - человек рано или поздно ошибётся. Вопрос в том, сколько защитных барьеров встретит злоумышленник после ошибки пользователя и сможет ли один неосторожный клик привести к компрометации всей инфраструктуры организации.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

Разбор VM-ной вакансии от R-Vision "Инженер-аналитик по выявлению уязвимостей"

Разбор VM-ной вакансии от R-Vision Инженер-аналитик по выявлению уязвимостей

Разбор VM-ной вакансии от R-Vision "Инженер-аналитик по выявлению уязвимостей". Давненько не было у меня постов в этой рубрике. Но вот попалась вакансия в R-Vision, которая очень характерна для VM-вендоров. Я и сам на похожей позиции начинал свой путь в Vulnerability Management. 😇

Типовая задача для этой позиции формулируется так: у клиентов используется некоторый продукт, его поддержку необходимо добавить в наше VM-решение. Для этого нужно получить информацию по уязвимостям продукта: найти публичные бюллетени безопасности или согласовать у вендора этого продукта доступ к непубличным фидам. В описании данной вакансии это формулируют как:

🔻 Проводить поиск, разбор и последующий анализ источников данных, предоставляющих информацию по уязвимостям;

Затем нужно разобраться, как превратить информацию об уязвимостях в чёткую логику их детектирования. И нормально это описать. Иными словами:

🔻 Заниматься разработкой и формированием экспертизы (технические стандарты безопасности и информация по уязвимостям) в области информационной безопасности для продуктов компании;

И наконец, нужно написать скрипт, который будет автоматически генерировать правила детектирования уязвимостей:

🔻 Автоматизировать процессы по формированию экспертизы ИБ;

Таким продуктом при этом может быть всё, что угодно: операционные системы, базы данных, ERP-системы, сетевые устройства, разнообразный прикладной софт. Так как у клиентов, как правило, лютейший зоопарк, загрузка работой обеспечена на годы вперёд. 😉 Хотя с появлением нейроночек процесс упростился и ускорился.

Обратите внимание, что выше было про "технические стандарты безопасности". Это про харденинг. На вход аналитику подаётся стандарт по безопасному конфигурированию какого-то продукта (например, от CIS, ФСТЭК или самого вендора продукта). Задача аналитика - разработать для каждого требования автоматическую проверку конкретной инсталляции продукта на соответствие этому требованию. Пока накидываешь проверки, волей-неволей разбираешься и с безопасным конфигурированием. 👍

Все разработанные проверки будут работать в рамках конкретного решения (видимо, R-Vision VM, но возможно, что и не только), поэтому соискателю неизбежно придётся:

🔻 Взаимодействовать с продуктовыми командами с целью улучшения работы продуктов.

Какие скиллы нужны для этой работы? Ну, очевидно, что нужно уметь как-то кодить:

🔸 Знание Git, Python - ваши хорошие друзья;

Очевидно, что соискатель не должен бояться консоли и должен +- быть в курсе, что из себя представляет современная IT-инфраструктура:

🔸 Наличие навыков администрирования Windows, Linux систем;
🔹 Опыт администрирования сетевого и иного оборудования;

Чёткого ТЗ на такой позиции ждать не приходится. Придётся много копать самому, поэтому:

🔸 Способность работать самостоятельно, но и в команде.

Очевидно, было бы неплохо, чтобы соискатель на старте понимал, экспертизу для какого решения он делает. Поэтому желателен:

🔹 Опыт проведения работ по инструментальному анализу защищенности или опыт работы с одним из сканеров безопасности (Nessus, Nexpose, Qualys, Max Patrol, OpenVas, RedCheck, nmap);
🔹 Навыки работы с режимом "Комплаенс" для оценки соответствия;

Тут не могу не поправить коллег, что MaxPatrol пишется в одно слово, и не "OpenVas", а OpenVAS. 😉

Также было бы неплохо, чтобы и про уязвимости соискатель тоже что-то знал:

🔹 Знание актуальных угроз и уязвимостей на Windows/ Linux платформах;
🔹 Опыт применения методологий по описанию, приоритизации и устранению уязвимостей (CVE, CVSS, VPR, OWASP);

Хотя, честно говоря, увидеть в списке сплошь проприетарный Tenable VPR (Vulnerability Priority Rating) было неожиданно. Интересно, что именно имеют в виду под OWASP. OWASP Top 10? 🤔 И в случае R-Vision странно, что в этом списке нет OVAL.

А в этом пункте коллеги намекнули на внутреннюю кухню:

🔹 Понимание принципов работы инструментов автоматизации (Apache Airflow);

Интересно было бы послушать, как именно они Apache Airflow используют при создании VM-ной экспертизы. 😉

Архитектура Kaspersky Vulnerability Management 1.0

Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0

Архитектура Kaspersky Vulnerability Management 1.0. Две недели назад, 16 июля, прошёл вебинар Kaspersky, на котором представили решение Kaspersky Vulnerability Management 1.0. В этом посте хотелось бы рассмотреть первую часть вебинара, посвящённую архитектуре. Позже планирую разобрать и часть с демо, и блок ответов на вопросы.

Участники вебинара:

🔹 Мария Погребняк - отвечает за развитие бизнеса Vulnerability Management в "Лаборатории Касперского";
🔹 Максим Лызаев - presale, стоял у истоков продукта;
🔹 Дмитрий Волошин - presale, опыт в vulnerability management, в команде VM около полугода.

В декабре вышла бета-версия продукта, которую протестировали партнёры и заказчики - часть их замечаний успели учесть в первом релизе.

Начали с контекста, почему решение выпустили именно сейчас: уже пять лет как минимум треть атак идёт через уязвимости, и это стабильно первое место в рейтинге векторов атак. После 2022 года российский VM-рынок сильно изменился и пополнился новыми вендорами. Последние два года заказчики Kaspersky просили у компании собственное VM-решение.

Заявленные ключевые преимущества:

🔻 Инвентаризация и управление активами - зрелая развитая функциональность за счёт бесшовной интеграции с Kaspersky Security Center; заказчики, уже использующие KSC, отмечают простоту инвентаризационного этапа;

🔻 Несколько способов сканирования - агентный способ (считается преимуществом и более мощным методом) и сетевой скан (альтернатива там, где агент использовать невозможно или не нужно) - охват инфраструктуры с обеих сторон;

🔻 Работа с ошибками конфигураций как с уязвимостями - предустановленные профили ФСТЭК и международные бенчмарки; одна из функциональностей, давшая больше всего положительной обратной связи от партнёров и заказчиков;

🔻 Patch management - функциональность уже была в endpoint-продукте; преимущество в процессной составляющей - возможность пропатчить некоторый перечень ПО, убрав "фоновый шум".

Общая архитектура. Продукт работает в паре с KSC. Для коммерческого релиза VM 1.0 нужен KSC для Linux версии 16.3. VM устанавливается рядом - на том же сервере либо на отдельном. Сам VM (Vulnerability Management) - это несколько сервисов и собственная база данных: у KSC своя база, у VM своя. Используются агенты, подчинённые KSC. Агенты могут устанавливаться на Linux и на Windows - ограничений нет, но версия агентов также должна быть 16.3. У KSC есть веб-консоль. Чтобы добавить в неё разделы, касающиеся VM, устанавливается отдельный плагин.

Сценарий агентного сканирования. Агенты собирают информацию с конечных устройств: список установленного ПО, данные об операционной системе - и отправляют её на сервер по расписанию и по триггеру (триггером служит установка или удаление ПО на устройстве). Эта информация накапливается на сервере, где по расписанию, заданному администратором, запускается отдельная задача. Она сверяет полученные данные с базами уязвимостей и формирует результат, который отображается в консоли и отчётах. Этот сценарий можно назвать асинхронным: агенты отправляют информацию в своём темпе, а задача анализа на сервере работает по расписанию администратора. На практике это означает, что если устройство было доступно вчера, а сегодня офлайн - например, сотрудник ушёл в отпуск - и в тот же день в базах появились новые уязвимости, система всё равно найдёт их на этом устройстве, поскольку данные о нём уже сохранены на сервере. Второй вывод: запуск задачи на сервере не влияет на производительность конечных устройств. Задачу можно запускать хоть каждый час - она работает только с данными, уже имеющимися на сервере, независимо от состояния агентов. Передача списка ПО и данные об ОС занимают килобайты, поэтому нагрузка на сеть и вычислительные ресурсы минимальна и, скорее всего, останется незаметной.

Декларируемые преимущества агентного сканирования:

🔸 Если заказчик уже использует endpoint-агент "Лаборатории Касперского", это тот же агент - к нему просто добавляется функциональность управления уязвимостями. Именно поэтому внедрение простое: основной движок в инфраструктуре компании уже есть.

🔸 Агент передаёт на сервер сканирования данные о том, какие настройки на рабочей станции закрыты, какой порт закрыт или какое ПО "заблокировано". Благодаря этому в сводке уязвимостей не появляются уязвимости для "ПО, к которому нет доступа". Такие детали снижают число ложных срабатываний и делают итоговую картину более точной. Мой комментарий: Это интересный момент. По сути, продукт каким-то образом по умолчанию фильтрует детектируемые уязвимости по дополнительному набору критериев. Какие именно это критерии и насколько такое поведение корректно - нужно будет разбираться отдельно, поэтому здесь ждём подробностей. 😉

🔸 Агент не требует передачи учётных данных, поскольку уже работает под достаточно привилегированной учётной записью на конечном устройстве - передавать креды по сети не нужно. При атаках хакеры в первую очередь охотятся за учёткой сканера, работающего под админскими правами. В случае агентного сканирования единой учётной записи нет - у каждой рабочей станции своя учётка, поэтому этот риск снимается.

Читать далее →

Вышел эпизод "Почему компании не закрывают уязвимости?" [Belyaev_Podcast] с моим участием

Вышел эпизод "Почему компании не закрывают уязвимости?" [Belyaev_Podcast] с моим участием. Вместе с Дмитрием Беляевым и Рустамом Гусейновым обсудили Vulnerability Management и Exposure Management, CVSS/EPSS/KEV и приоритизацию уязвимостей, AI-агентов и нейросети в триаже, автоматизированный патчинг, моделирование атак, зашивание безопасности в разработку, проблемы взаимодействия с IT, работу с системами, которые нельзя патчить, будущее VM-специалистов и особенности управления уязвимостями в Linux, Kubernetes, контейнерах и облаках. Классно посидели, мне очень понравилось. Надо будет как-нибудь продолжить общение по теме. 😉

Таймстемпы:

00:00 Приветствие, медиа-партнёры
03:25 Справедливо ли мнение, что CVSS как основная метрика приоритизации - это уже "технология 2002 года"? Почему в 2026 году компании всё ещё живут в логике "сортируем по CVSS", хотя есть EPSS, KEV и трендовые метрики? Это лень, незнание или инерция?
07:49 Насколько вопросы триажа, ранжирования и приоритизации уязвимостей делаются лучше с помощью нейросетей? Будет ли в будущем происходить быстрое сопоставление по разным шкалам и интегральная оценка с учётом искажений, которые есть в тех или иных системах метрик?
10:09 Автономные AI-агенты и VM
12:00 System-hardening и патчинг уязвимостей агентами без участия человека - уже реальность?
15:33 Насколько справедливо утверждение, что Exposure Management - это не просто "VM 2.0", а действительно другой взгляд на управление риском? В твоём понимании это эволюция или всё-таки революция, но с новым ценником? (Я тут попутал "croûton" и "croissant" в известной кино-цитате - сорян 🤦‍♂️🤷‍♂️🙂)
20:32 Про зашивание безопасности в IT/разработку, почему так много Linux-уязвимостей, и нужна ли замена Linux Kernel
30:08 Если завтра появится "идеальный ИИ", который с точностью 99% предсказывает, что уязвимость будет эксплуатирована в течение 30 дней, - правда ли, что роль VM-специалиста всё равно не исчезнет? В чём тогда останется человеческая зона ответственности?
32:31 О реализуемости полного моделирования путей атаки и автоматизированном реагировании
37:46 Насколько справедливо утверждение, что IT-отделы часто фактически саботируют VM? Как это выглядит на практике: это злой умысел, защита своих интересов или просто боль от перегрузки?
42:43 Как выглядит VM-процесс для систем, которые нельзя патчить или даже активно сканировать?
45:51 Как превратить IT-шников в ответственных хозяев своих активов?
48:48 Насколько сильно отличается подход к детектированию и управлению уязвимостями в Linux, контейнерах, Kubernetes и облаках от классического сканирования Windows-хостов? Где сегодня самые большие слепые зоны?
51:30 Детектирование - это только начало, а вся драма начинается после? Какие этапы после детекции чаще всего "рассыпаются" в реальных компаниях?
54:26 Блиц-вопросы
56:11 Заключение

📺 Смотрите на платформах: VK Видео, RUTUBE, YouTube.
🎧 Слушайте на платформах: Яндекс Музыка, Звук, Spotify, Pocket Casts, Deezer, Podcast Addict, Mave.