Архив метки: KEV

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

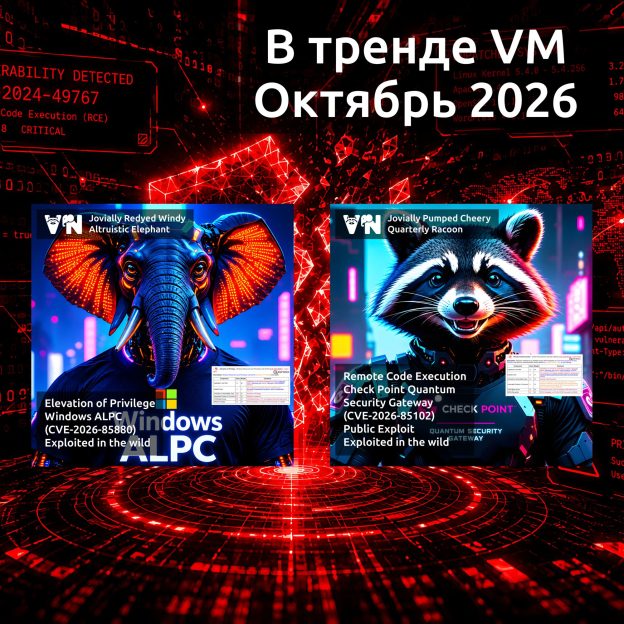
🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

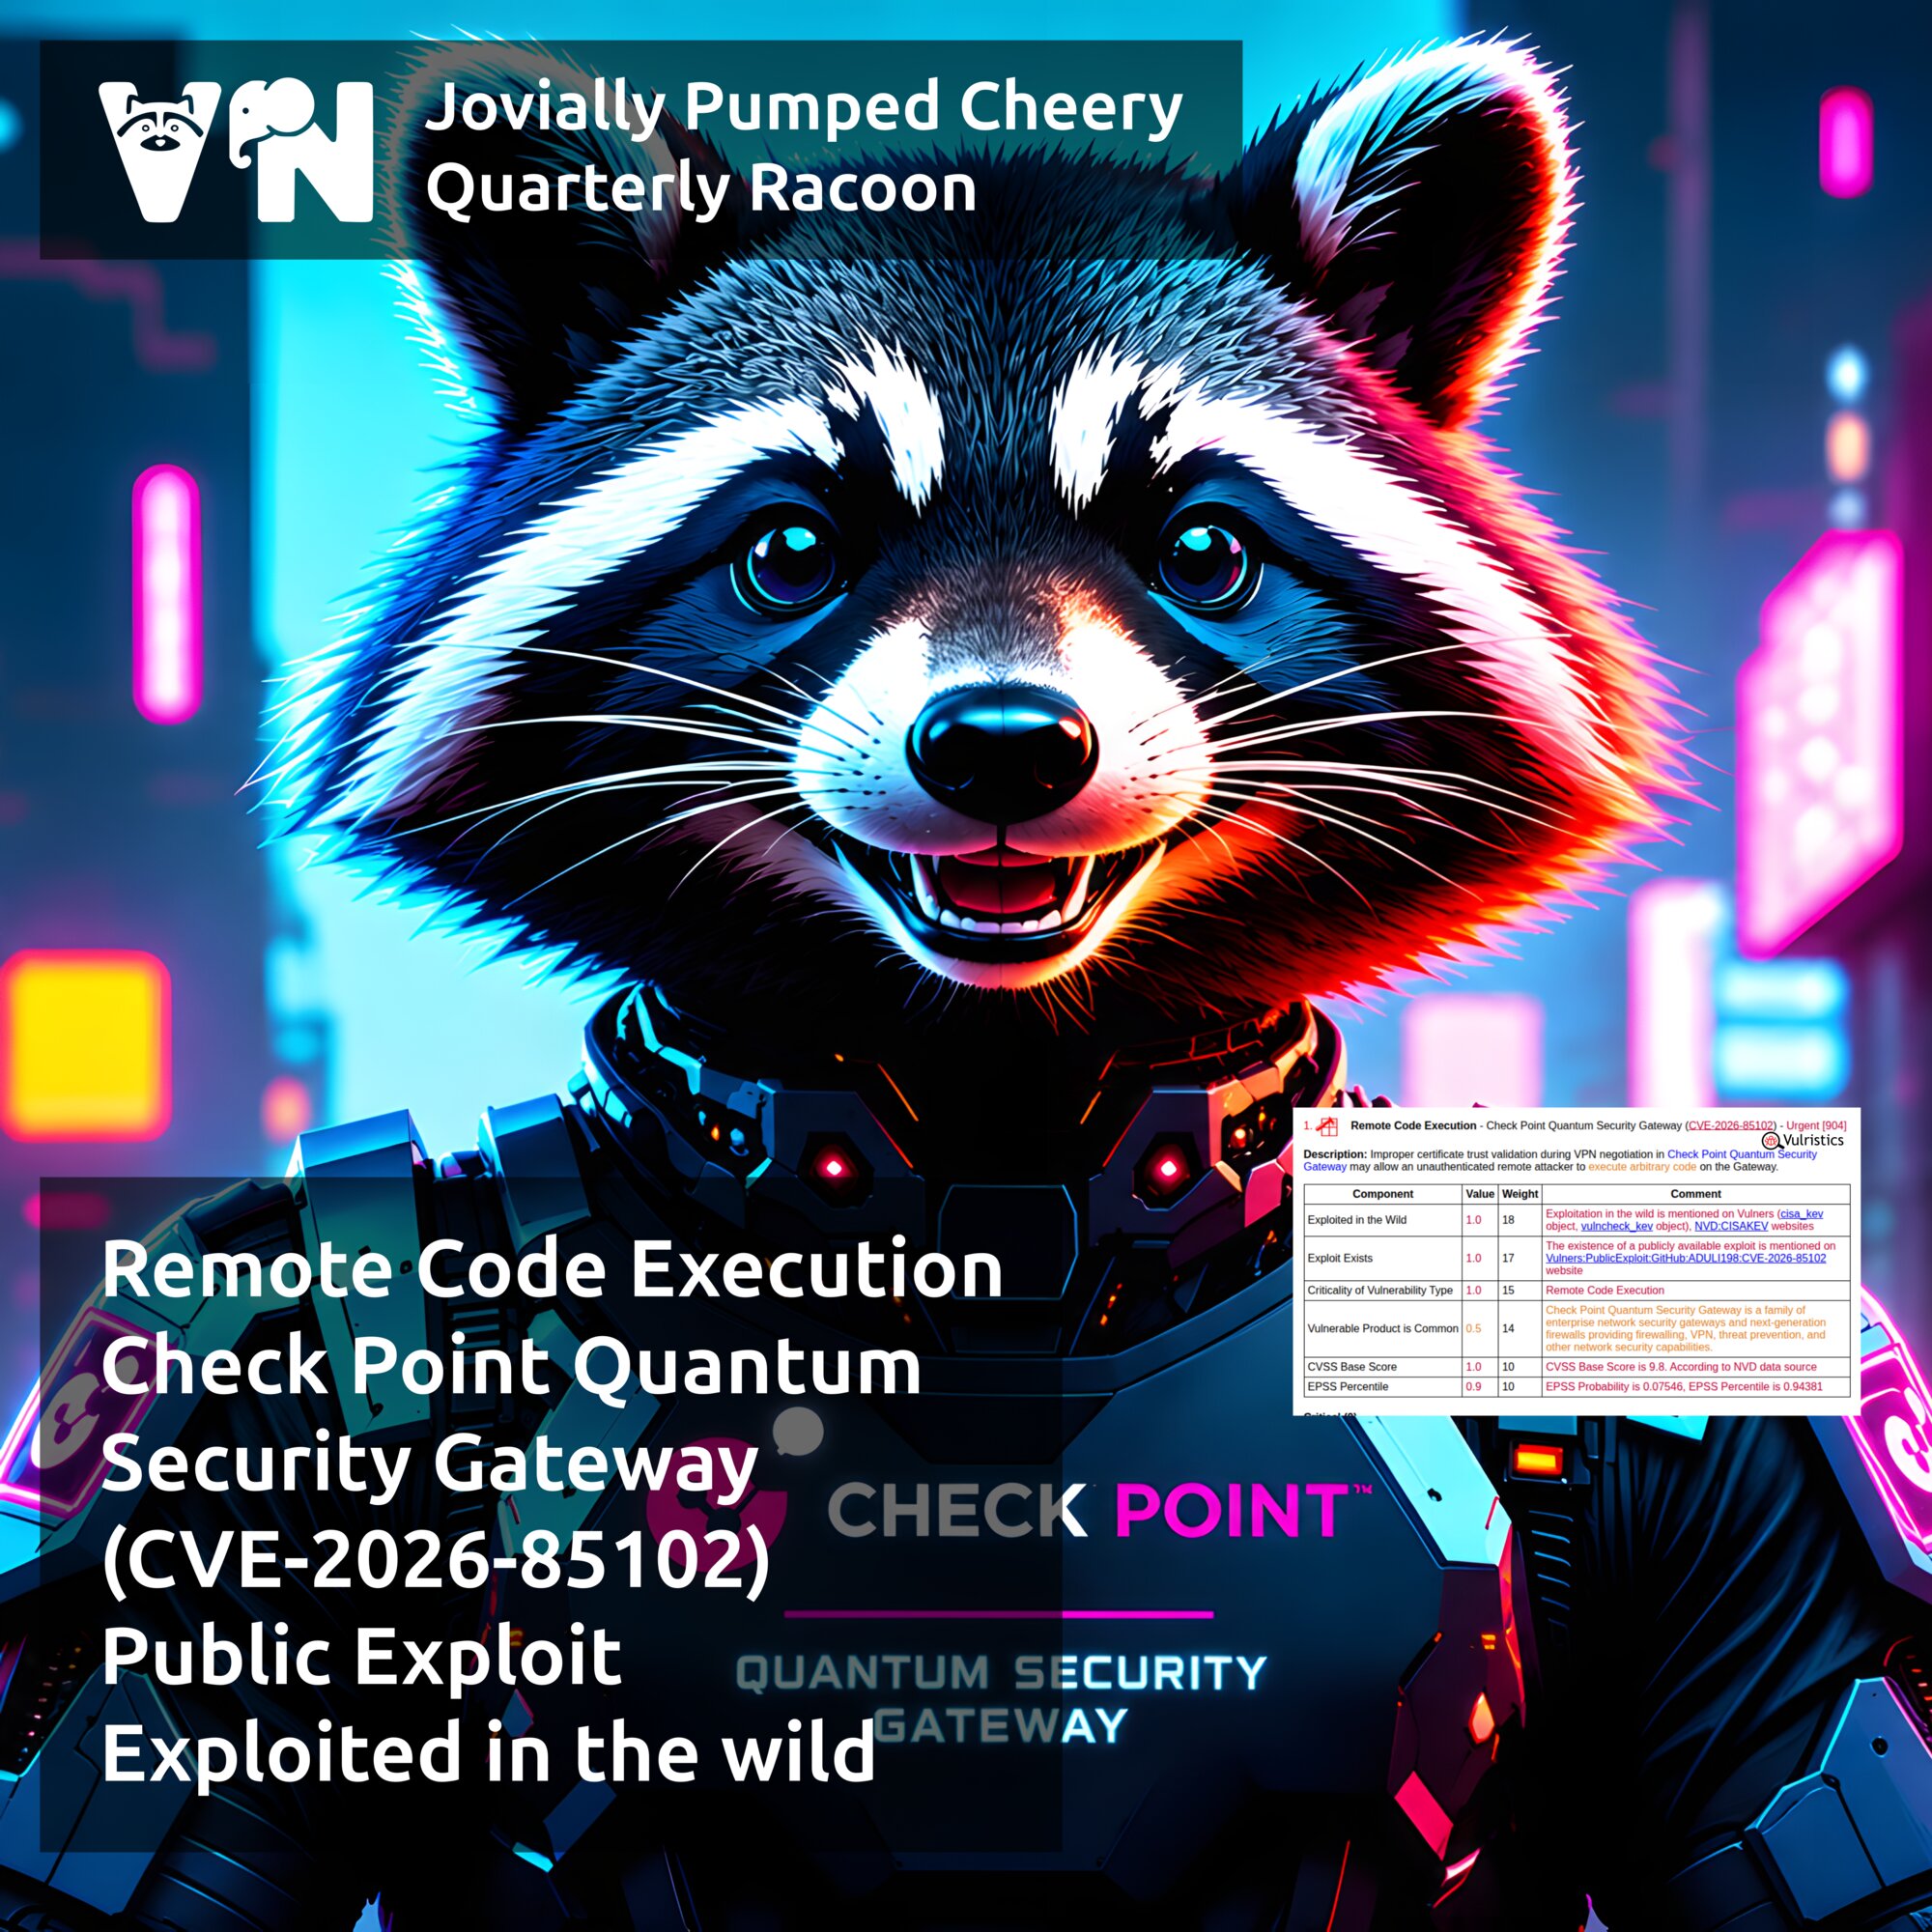
🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

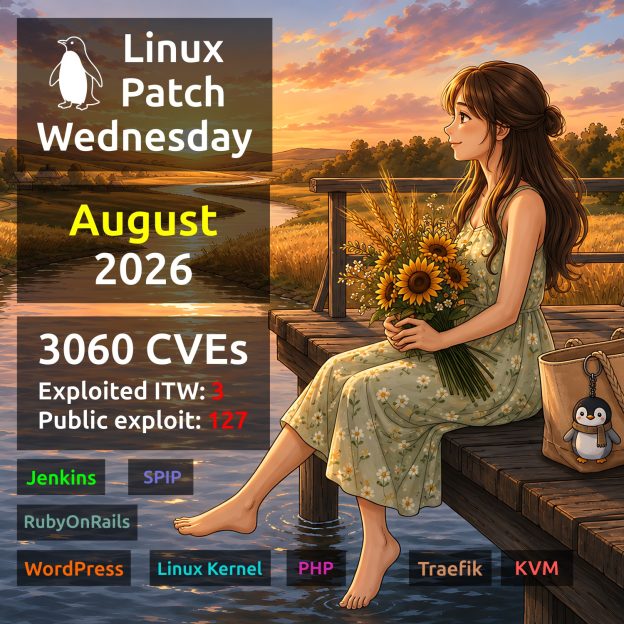
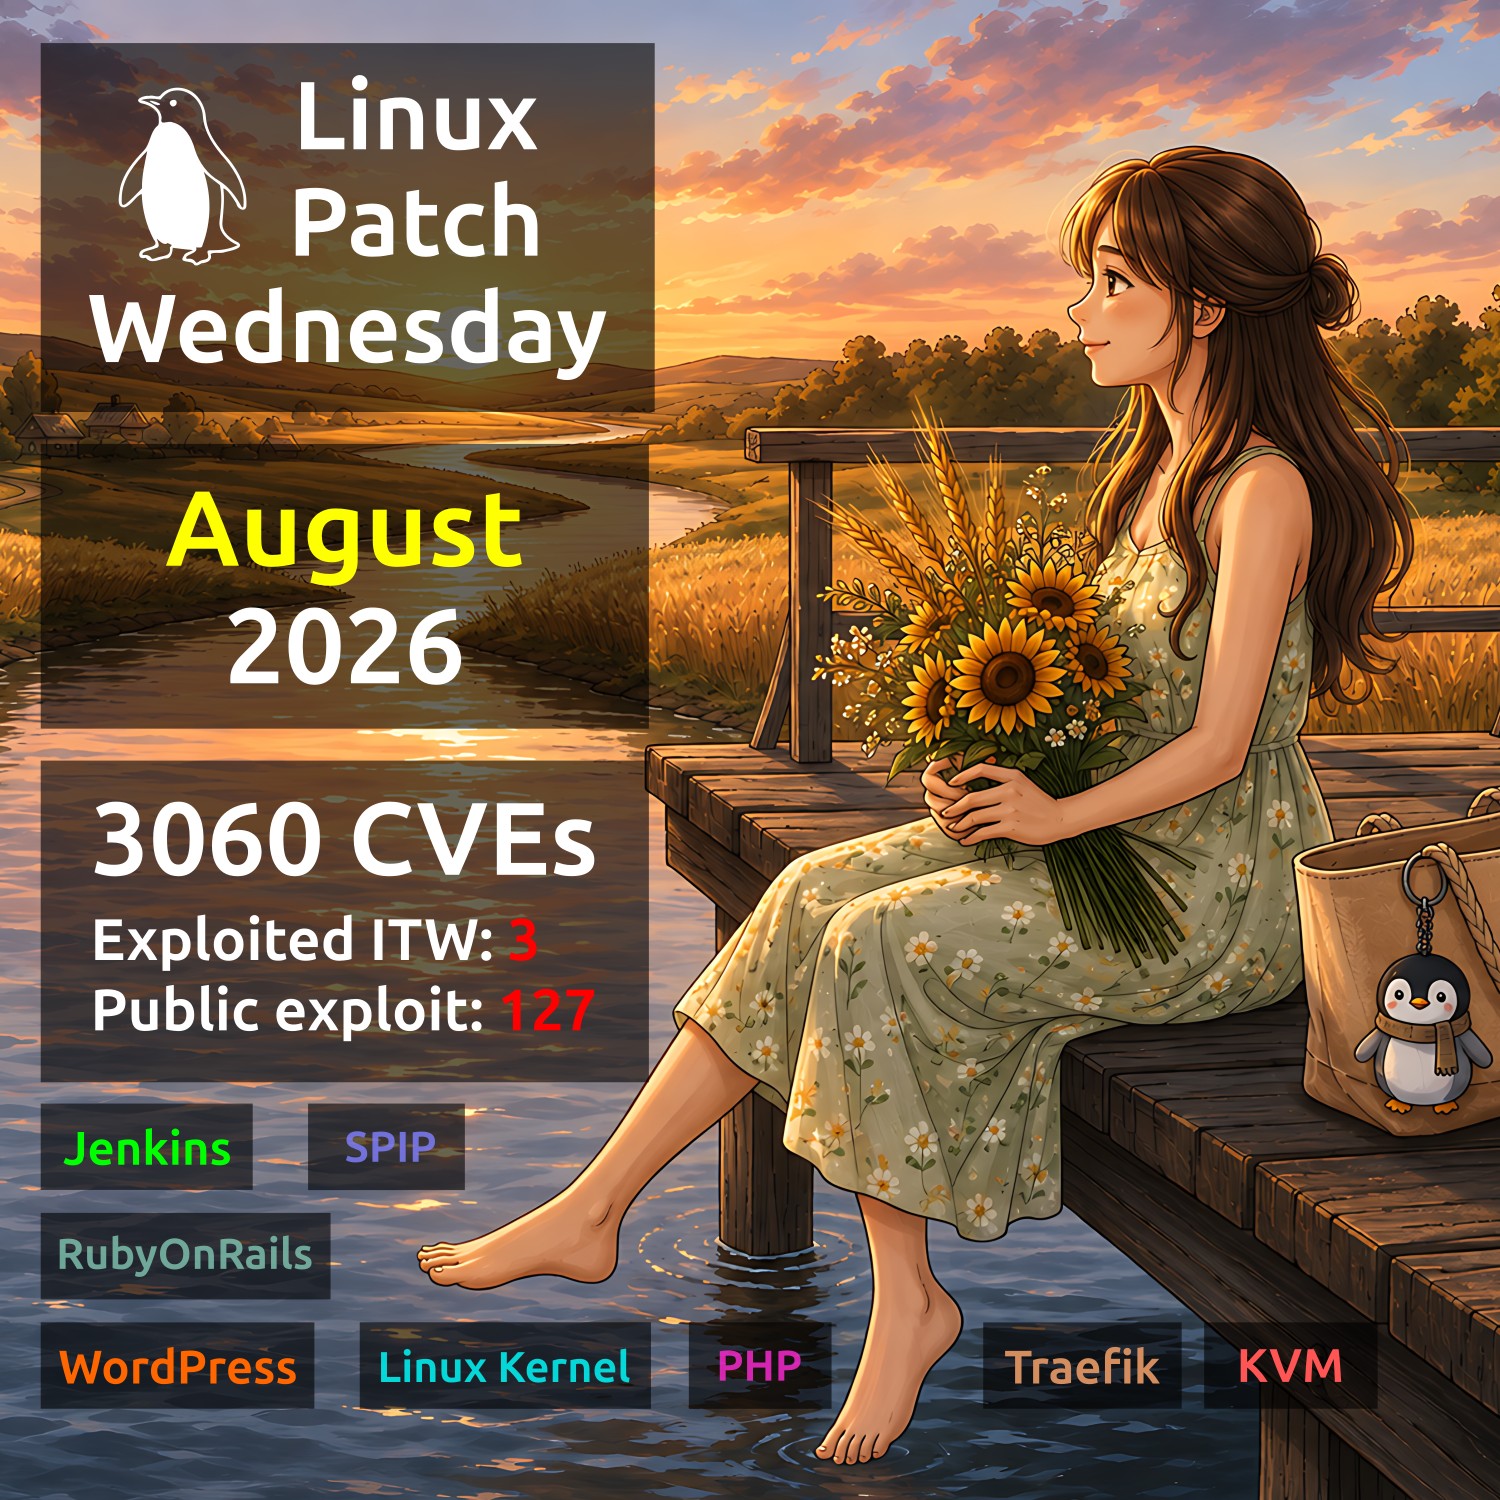
Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0. Этот плагин (NSE-скрипт) превращает популярный сканер портов Nmap в сканер уязвимостей, работающий в режиме чёрного ящика. Достаточно запустить $ nmap -sV --script vulners <target> и получить приоритизированный отчёт по уязвимостям и эксплоитам. И всё это бесплатно и без ограничений. 🆓😉

Как именно работает этот плагин?

Для поиска уязвимостей сначала определяется ПО:

🔹 Может использоваться CPE-идентификатор сервиса, определяемый самим Nmap (ключ -sV).

🔹 Если Nmap не смог определить сервис, плагин пробует определить CPE-идентификатор по сырому баннеру с помощью правил (для FTP, SMTP, SSH, MySQL, DNS, NTP, LDAP и других сервисов). С версии 2.0 Fingerprint-каталог еженедельно обновляется на основе Recog, Wappalyzer, WhatWeb, FingerprintHub и nuclei-templates. Актуальный каталог подтягивается автоматически при запуске плагина.

🔹 Если был определён HTTP-сервис, nmap-vulners пробует продетектировать веб-стек: фреймворк, CMS или версию PHP за reverse proxy. Плагин анализирует заголовки Server и X-Powered-By, cookies, заголовок страницы, meta-теги, имена файлов в script src и содержимое страницы. Всего реализовано более 700 правил. Во второй версии число HTTP path-фингерпринтов выросло с 125 до 939, при этом за счёт параллелизации время работы осталось таким же, около 6 секунд на порт.

🔹 Если продукт распознан, но версия неизвестна, выполняется один запрос к характерному файлу с информацией о версии, например /CHANGELOG.txt для Drupal или /administrator/manifests/files/joomla.xml для Joomla. Поддерживаются Concrete5, Drupal, Jira, Joomla, Apache Tomcat и WordPress.

🔹 Наконец, если сервис не удаётся никак идентифицировать, может использоваться Smart audit: сырой баннер отправляется на сервер Vulners, где определяется ПО и его версия, после чего ищутся связанные уязвимости. Это единственная платная опция! Каждый уникальный запрос стоит 1 кредит, результаты кэшируются. Число запросов ограничено параметром vulners.max_items - по умолчанию 32. Полностью отключить Smart audit можно через --script-args vulners.max_items=0.

Далее данные о найденных сервисах передаются на сервер Vulners, который возвращает приоритизированный отчёт. Для каждого найденного объекта - уязвимости или эксплойта - в отчёте указываются его идентификатор, уровень критичности SEVERITY, оценки CVSS и EPSS, AI-score Vulners, флаги KEV и EXP, а также ссылка на страницу объекта на сайте Vulners.

Так всё-таки, нужен ли API-ключ?

🔹 В принципе плагин может работать вообще без указания API-ключа. Но тогда детект будет идти через старый endpoint и не все данные по уязвимостям/эксплоитам будут возвращаться.

🔹 Если добавить API-ключ без кредитов, в отчёте появится флажок "EXP" для уязвимостей, а также флажок "KEV" для уязвимостей и эксплоитов. Появится колонка с EPSS-скором. Таким образом приоритизация станет более полноценной: KEV → CISA SSVC Exploitation Active → exploits → EPSS → CVSS. Поэтому ключ рекомендуется прописать. 😉

🔹 Если у API-ключа есть кредиты, то сможет работать опция Smart audit (см. выше).

Установка

Для установки плагина достаточно запустить однострочный скрипт. Инсталлер находит Nmap и каталог его NSE-скриптов, устанавливает актуальную версию vulners.nse и удаляет старые файлы версии 1.x. Затем запускается nmap --script-updatedb и проверяется корректность установки. Опции --user и --prefix позволяют указать каталог установки, а --uninstall удаляет плагин. При необходимости инсталлер запрашивает API-ключ Vulners, проверяет его и сохраняет в ~/.nmap/vulners.key с правами 600.

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-58644)

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-58644)

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-58644). Информация об уязвимости была опубликована 14 июля в рамках июльского Microsoft Patch Tuesday. Уязвимость в Microsoft SharePoint Server, вызванная ошибкой в механизме десериализации (CWE-502), позволяет злоумышленнику с правами не ниже владельца сайта (Site Owner) внедрить и удалённо выполнить произвольный код на сервере SharePoint. Это может привести к полной компрометации сервера: утечке корпоративных документов и данных, их модификации или удалению, компрометации доступных серверу учётных данных и дальнейшему проникновению злоумышленника во внутреннюю инфраструктуру организации.

Требование аутентификации, конечно, усложняет использование уязвимости в реальных атаках. Однако тут злоумышленнику, по всей видимости, может помочь предыдущая EoP-уязвимость CVE-2026-56164. При этом пока нет подтверждения эксплуатации этих уязвимостей в составе единой цепочки.

👾 Эксперты Microsoft отметили эту уязвимость как эксплуатируемую в реальных атаках в день Patch Tuesday. Через два дня, 16 июля, уязвимость была добавлена в каталог CISA KEV. Детали атак пока неизвестны.

🛠 Публичных эксплоитов также пока не видно.

⚙️ Обновления доступны для Microsoft SharePoint Server 2016, 2019 и Subscription Edition.