Архив метки: VulnCheckKEV

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей"

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В выступлении я рассказал о существующих методах оценки и приоритизации уязвимостей (CVSS, методике ФСТЭК, KEV-каталогах, EPSS, SSVC и Tenable VPR), рассмотрел трендовые уязвимости 2026 года и представил методику PVSS от Positive Technologies, применяемую в том числе для отбора трендовых уязвимостей.

Таймстемпы:

00:00 Приветствие
00:43 Всё возрастающие объёмы появления новых CVE в реестрах NVD/CVEorg, Microsoft Patch Tuesday и Linux Patch Wednesday
02:28 Common Vulnerability Scoring System (CVSS 3.0, 3.1, 4.0), статистика использования версий стандарта и проблемы его субъективности на примере CVE-2026-20963 и CVE-2026-56164
05:39 Методика ФСТЭК для оценки уровня опасности уязвимостей программных, программно-аппаратных средств (от 30 июня 2025 года)
06:51 Каталоги известных эксплуатируемых уязвимостей: CISA KEV, VulnCheck KEV, EUVD KEV
08:04 Exploit Prediction Scoring System (EPSS) и достоверность его прогнозов
09:19 Stakeholder-Specific Vulnerability Categorization (SSVC)
10:13 Tenable VPR - пример проприетарной системы оценки критичности уязвимостей
12:13 Трендовые уязвимости по версии Positive Technologies
12:55 Трендовые уязвимости 2026 года по состоянию на 1 октября
16:07 Positive Vulnerability Scoring System (PVSS)
17:50 Использование PVSS для отбора трендовых уязвимостей
19:48 Выводы

Видео также доступно на YouTube.

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

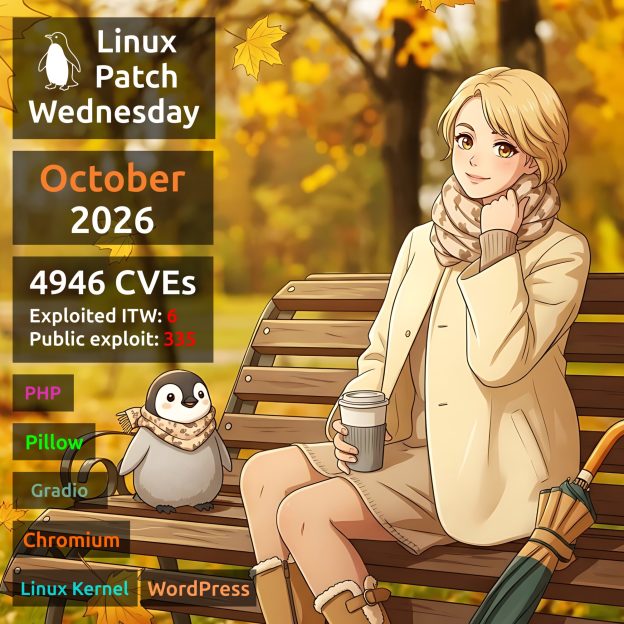
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

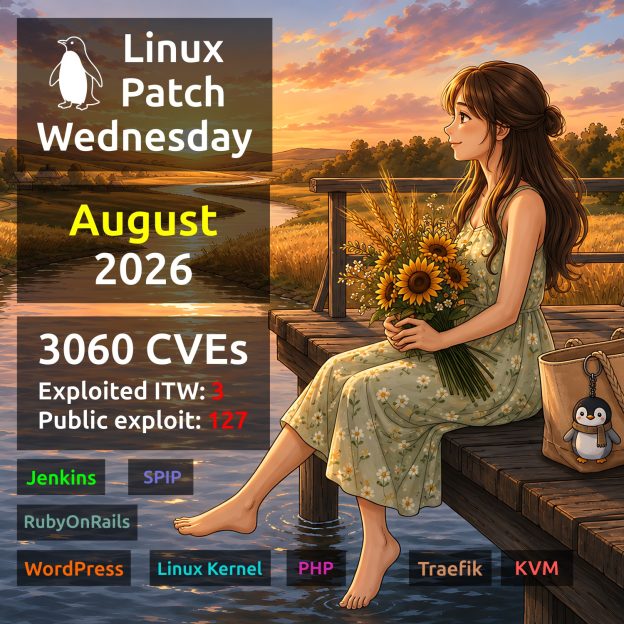
Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday. Всего 1638 уязвимостей (474 в ядре Linux). Для сравнения, в апреле было 1035 уязвимостей (рекорд!). А в этот раз получается снова рекорд и более чем в полтора раза больше! Ускорение впечатляет и пугает. Но посмотрим, что дальше будет. Где-то оно должно стабилизироваться. Хотя количество критичных уязвимостей уже такое, что все их рассмотреть становится весьма проблематично. Для 7 уязвимостей есть признаки эксплуатации вживую. А ещё для 264 есть публичные эксплойты. Начнём, как обычно, с эксплуатирующихся уязвимостей по данным CISA KEV и VulnCheck KEV. Здесь в топе, ожидаемо, два громких способа получить root shell:

🔻 EoP - Linux Kernel "Copy Fail" (CVE-2026-31431)
🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43500)

Остальные эксплуатирующиеся:

🔻 RCE - Apache ActiveMQ (CVE-2026-40466). Судя по описанию, это обход фикса для CVE-2026-34197, о которой я уже писал ранее.

🔻 AuthBypass - Rclone (CVE-2026-41176). Rclone ("rsync для облачных хранилищ") - это консольная утилита для синхронизации файлов и каталогов между различными облачными хранилищами и локальными системами. Эксплуатация уязвимости может привести к несанкционированному доступу к чувствительной административной функциональности, включая функции настройки и удалённого управления.

🔻 RCE - NGINX (CVE-2026-42945). Уязвимость позволяет без аутентификации выполнять код на сервере при использовании директив rewrite и set.

🔻 DoS - PgBouncer (CVE-2026-6664). PgBouncer - это компактный инструмент с открытым исходным кодом для пуллинга соединений с базами данных PostgreSQL. Он снижает накладные расходы на установку соединений, управляя пулом подключений к одному или нескольким серверам PostgreSQL, что повышает производительность и эффективность использования ресурсов в приложениях с частыми короткоживущими подключениями к базе данных. Целочисленное переполнение (integer overflow) в коде разбора сетевых пакетов в версиях PgBouncer до 1.25.2 позволяет обойти проверку границ (boundary check) и может привести к аварийному завершению процесса.

🔻 XSS - Postorius (CVE-2026-44742). Postorius - это веб-интерфейс на базе Django для работы с GNU Mailman. Mailman представляет собой свободное программное обеспечение для управления списками рассылки электронной почты, включая дискуссионные группы и новостные рассылки. Уязвимость эксплуатируется в атаках, согласно VulnCheck KEV, однако публичного эксплоита пока не видно.

Из остальных уязвимостей с эксплоитом, но пока без признаков эксплуатации в реальных атаках можно выделить:

🔸 RCE - Apache HTTP Server (CVE-2026-23918). Ошибка двойного освобождения памяти (double-free) в механизме очистки потоков модуля mod_http2 Apache httpd, приводящая к возможности удалённого выполнения кода без предварительной аутентификации (pre-auth RCE).

🔸 RCE - Apache Tomcat (CVE-2026-34486). Модуль кластерных коммуникаций Apache Tomcat Tribes некорректно обрабатывает ошибки расшифрования в EncryptInterceptor и не отбрасывает соответствующие сообщения, что позволяет неаутентифицированному атакующему выполнить произвольный код через механизм десериализации Java на порту 4000.

🔸 RCE - ProFTPD (CVE-2026-42167). Ошибка в обработке некоторых переменных журналирования (например, %U) модулем mod_sql позволяет неаутентифицированному атакующему выполнить SQL-инъекцию через команду USER.

🔸 EoP - Linux Kernel "DirtyDecrypt" (CVE-2026-31635). Локальная уязвимость повышения привилегий в Linux в цепочке расшифрования RxRPC/GSSAPI. Отсутствие проверки skb_cow_data() в rxgk_decrypt_skb() позволяет непривилегированному локальному атакующему перезаписывать в памяти (в page cache) содержимое файлов, доступных только для чтения.

🔸 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Эту уязвимость я тоже уже разбирал ранее. Ошибка в skb_try_coalesce() позволяет осуществлять запись в page cache через фрагментированные ESP-пакеты.

🔸 EoP - Linux Kernel (CVE-2026-46333). Локальное повышение привилегий до root и раскрытие учётных данных в Linux Kernel ptrace Path, обнаруженное исследователями Qualys.

🔸 EoP - PackageKit "Pack2TheRoot" (CVE-2026-41651). PackageKit - это программный комплекс с открытым исходным кодом, предназначенный для предоставления унифицированного высокоуровневого слоя абстракции над различными системами управления пакетами. Уязвимость позволяет атакующему получить root-доступ и скомпрометировать систему.

🔸 ComInj - Composer (CVE-2026-40261, CVE-2026-40176). Composer - это менеджер зависимостей для PHP. Уязвимость присутствует в методе Perforce::generateP4Command(). Из-за недостаточной очистки параметров конфигурации репозитория (таких как url, p4user или client) при формировании shell-команд атакующий, контролирующий файл composer.json, может выполнить произвольные команды в системе жертвы при выполнении composer install или composer update.

🗒 Полный отчёт Vulristics

Посмотрел VulnCheck KEV

Посмотрел VulnCheck KEV
Посмотрел VulnCheck KEVПосмотрел VulnCheck KEVПосмотрел VulnCheck KEVПосмотрел VulnCheck KEVПосмотрел VulnCheck KEVПосмотрел VulnCheck KEV

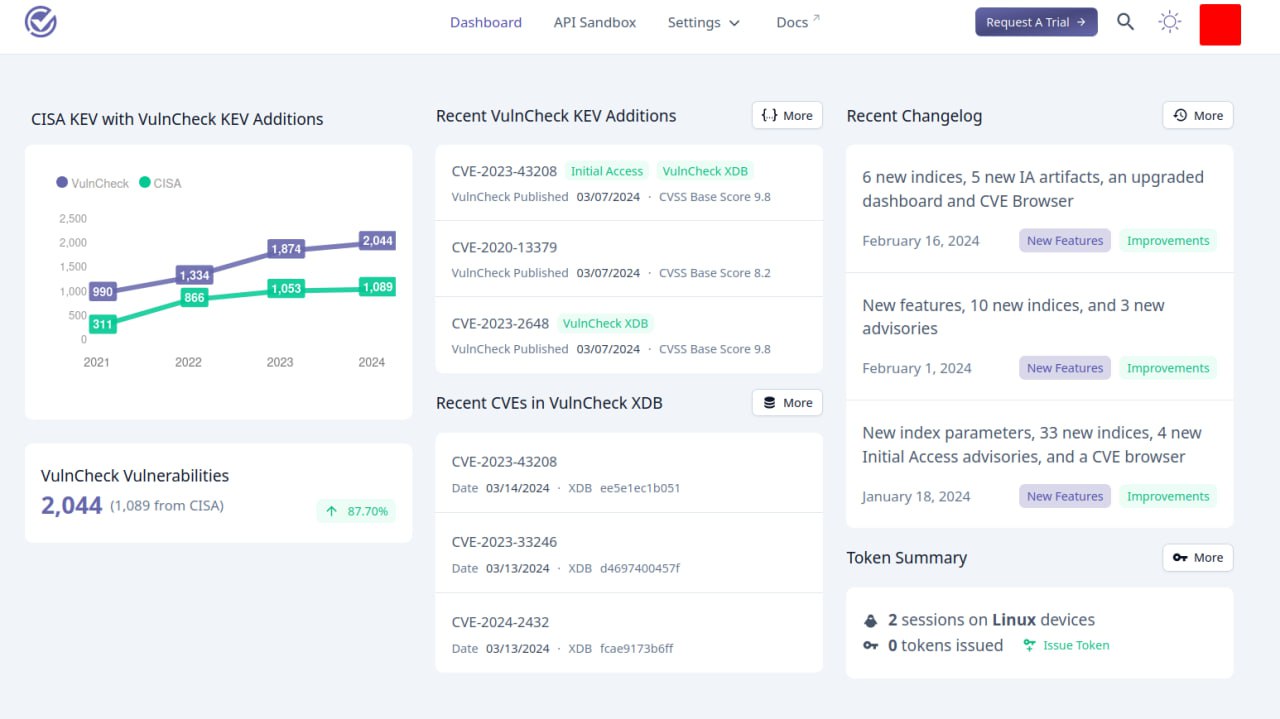
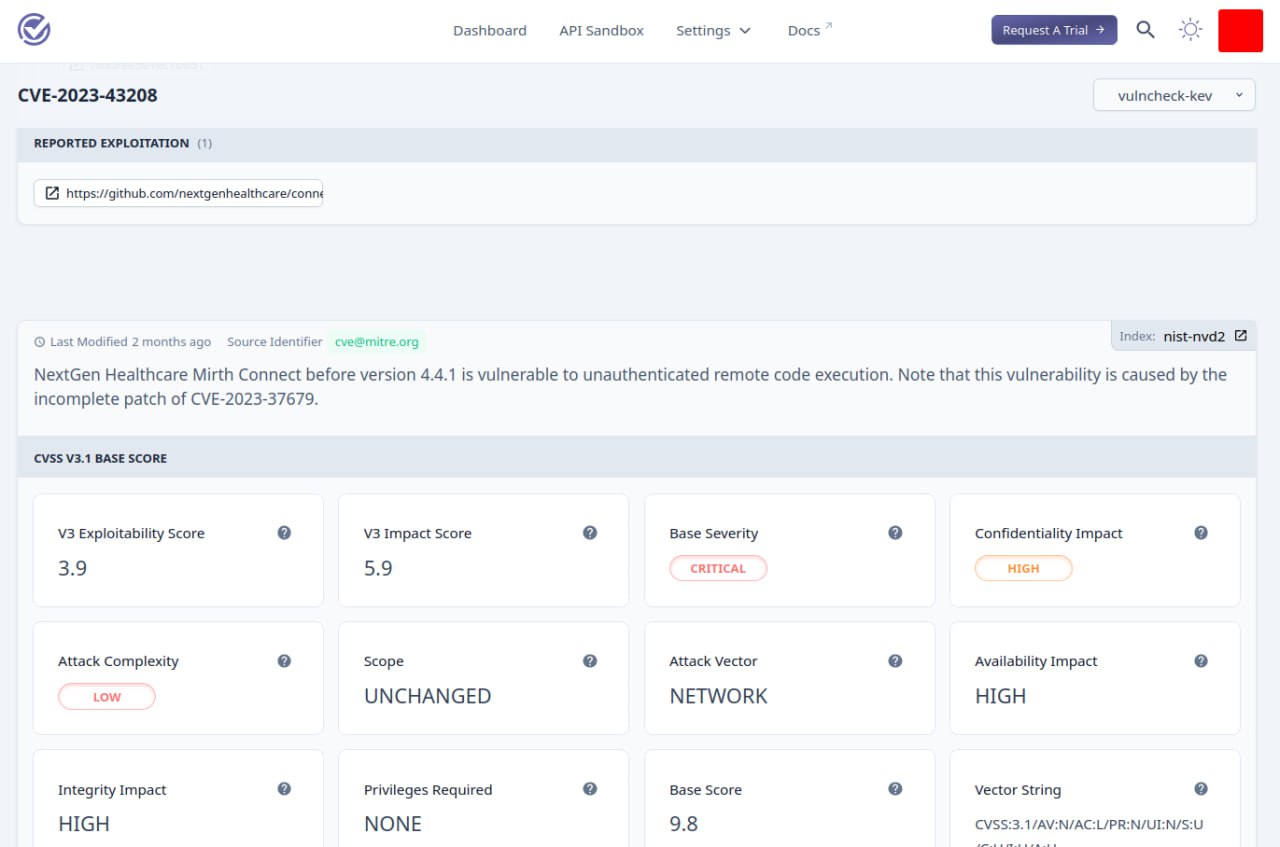
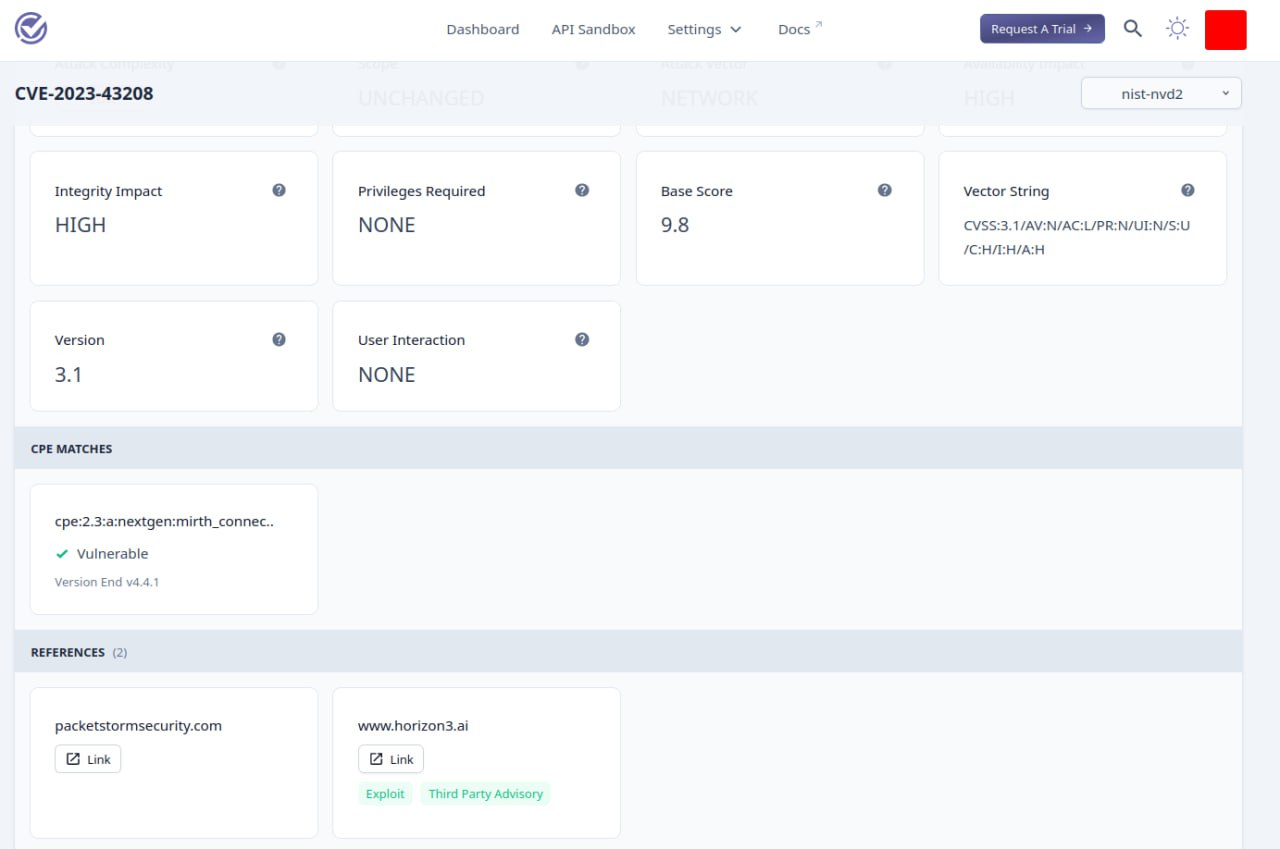
Посмотрел VulnCheck KEV. Это аналог CISA KEV (Know Exploited Vulnerabilities) от компании VulnCheck.

🔹 В отличие от общедоступного CISA KEV, доступ к VulnCheck KEV имеют только зарегистрированные пользователи. Сам сайт VulnCheck доступен с российских IP 🇷🇺, но при регистрации пишут, что "заявка на модерации" (никакой модерации там нет, заявки просто блокируют 🥸). С нероссийских IP регистрируют автоматически. Хитрецы. 🌝
🔹 В базе в ~2 раза больше CVE, чем в CISA KEV.
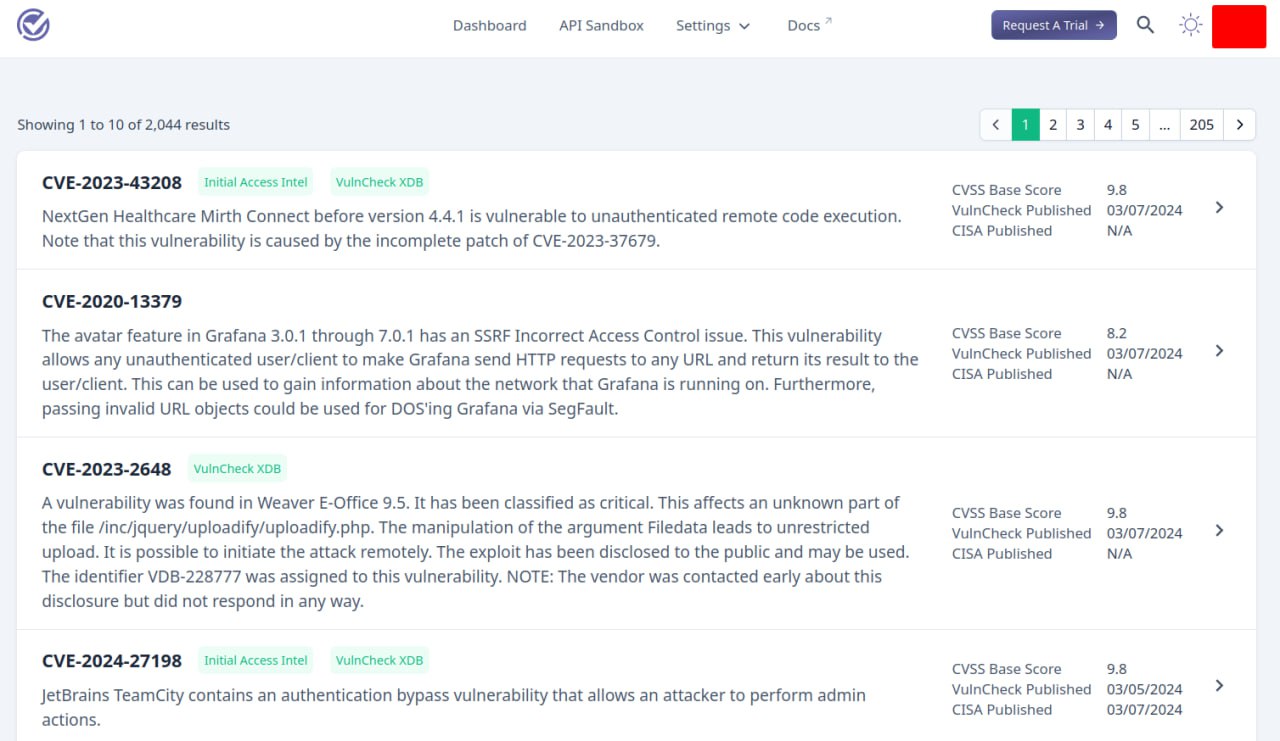
🔹 Штатных средств для выгрузки всех этих CVE через web-gui нет. Возможно можно через API. 🤷‍♂️
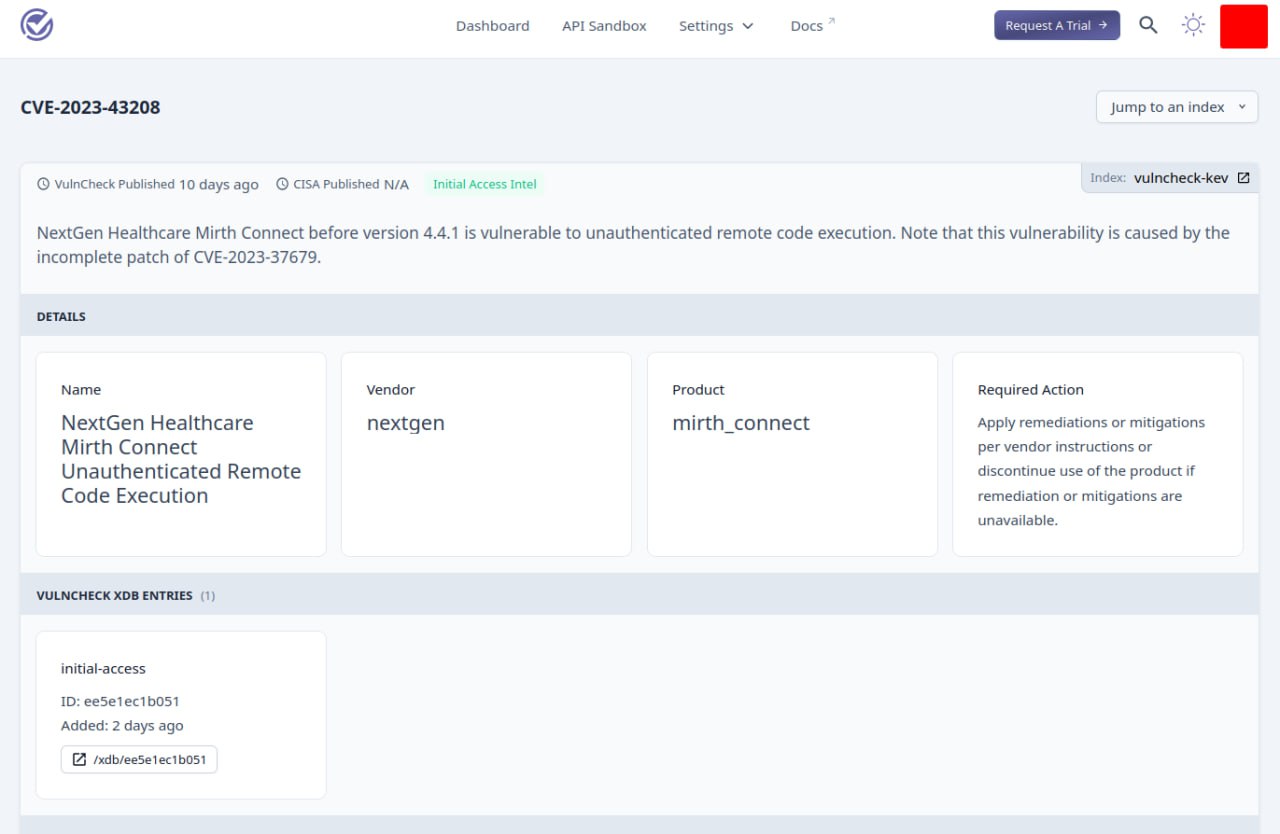
🔹 Для CVE есть ссылки на эксплоиты. Вроде без особого мусора. 👌
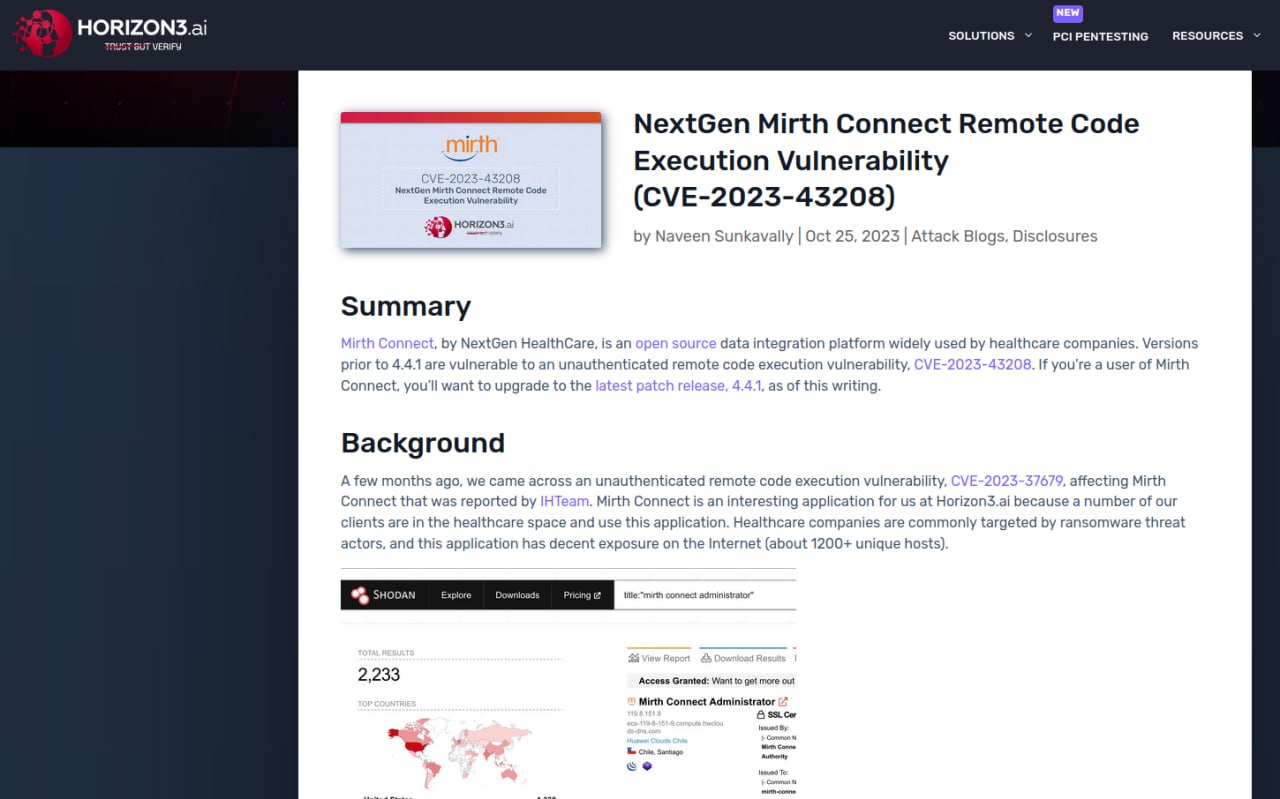
🔹 Есть признаки эксплуатации вживую. Иногда там что-то понятное, типа ссылки на pdf-репорт а-ля "Outbreak Alerts 2023". Иногда непонятное типа ссылки на дашборд Shadowserver или блогпост, в котором эксплуатация CVE не упоминается. 🤷‍♂️

В общем, подборка CVE довольно интересная, но нужно улучшать обоснования эксплуатации вживую. 😉