Архив метки: Vulristics

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

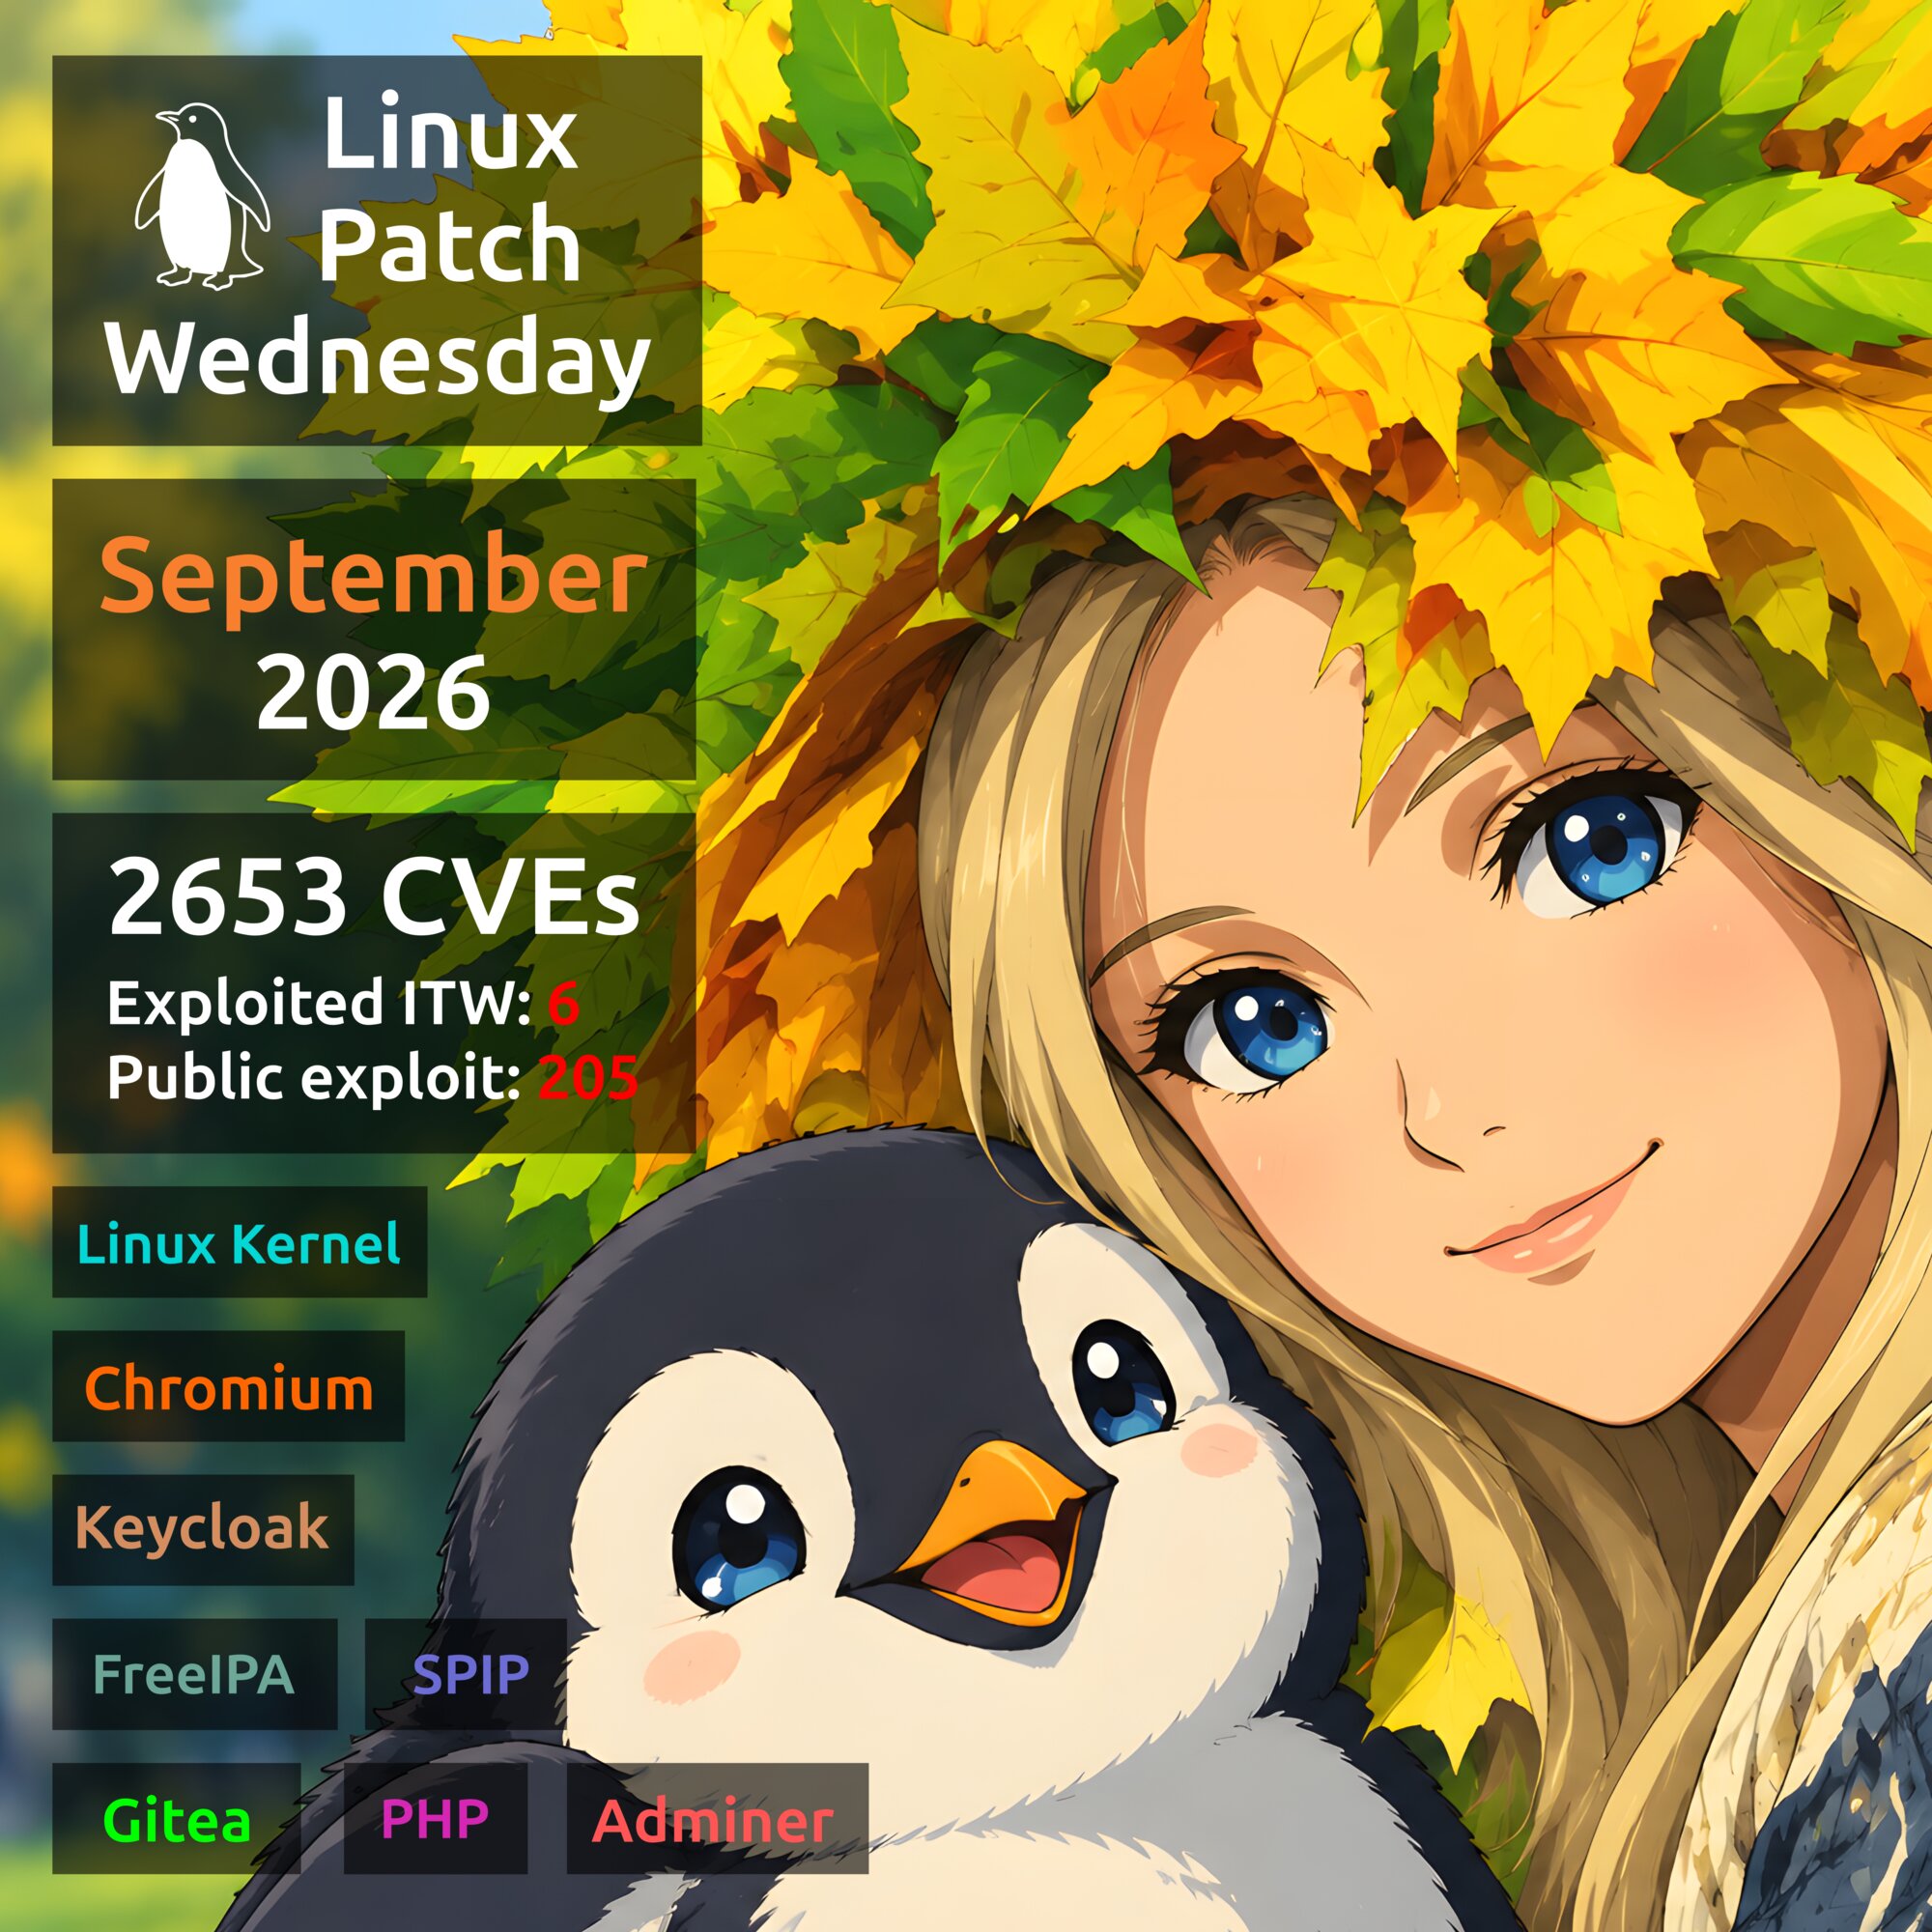
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)
Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

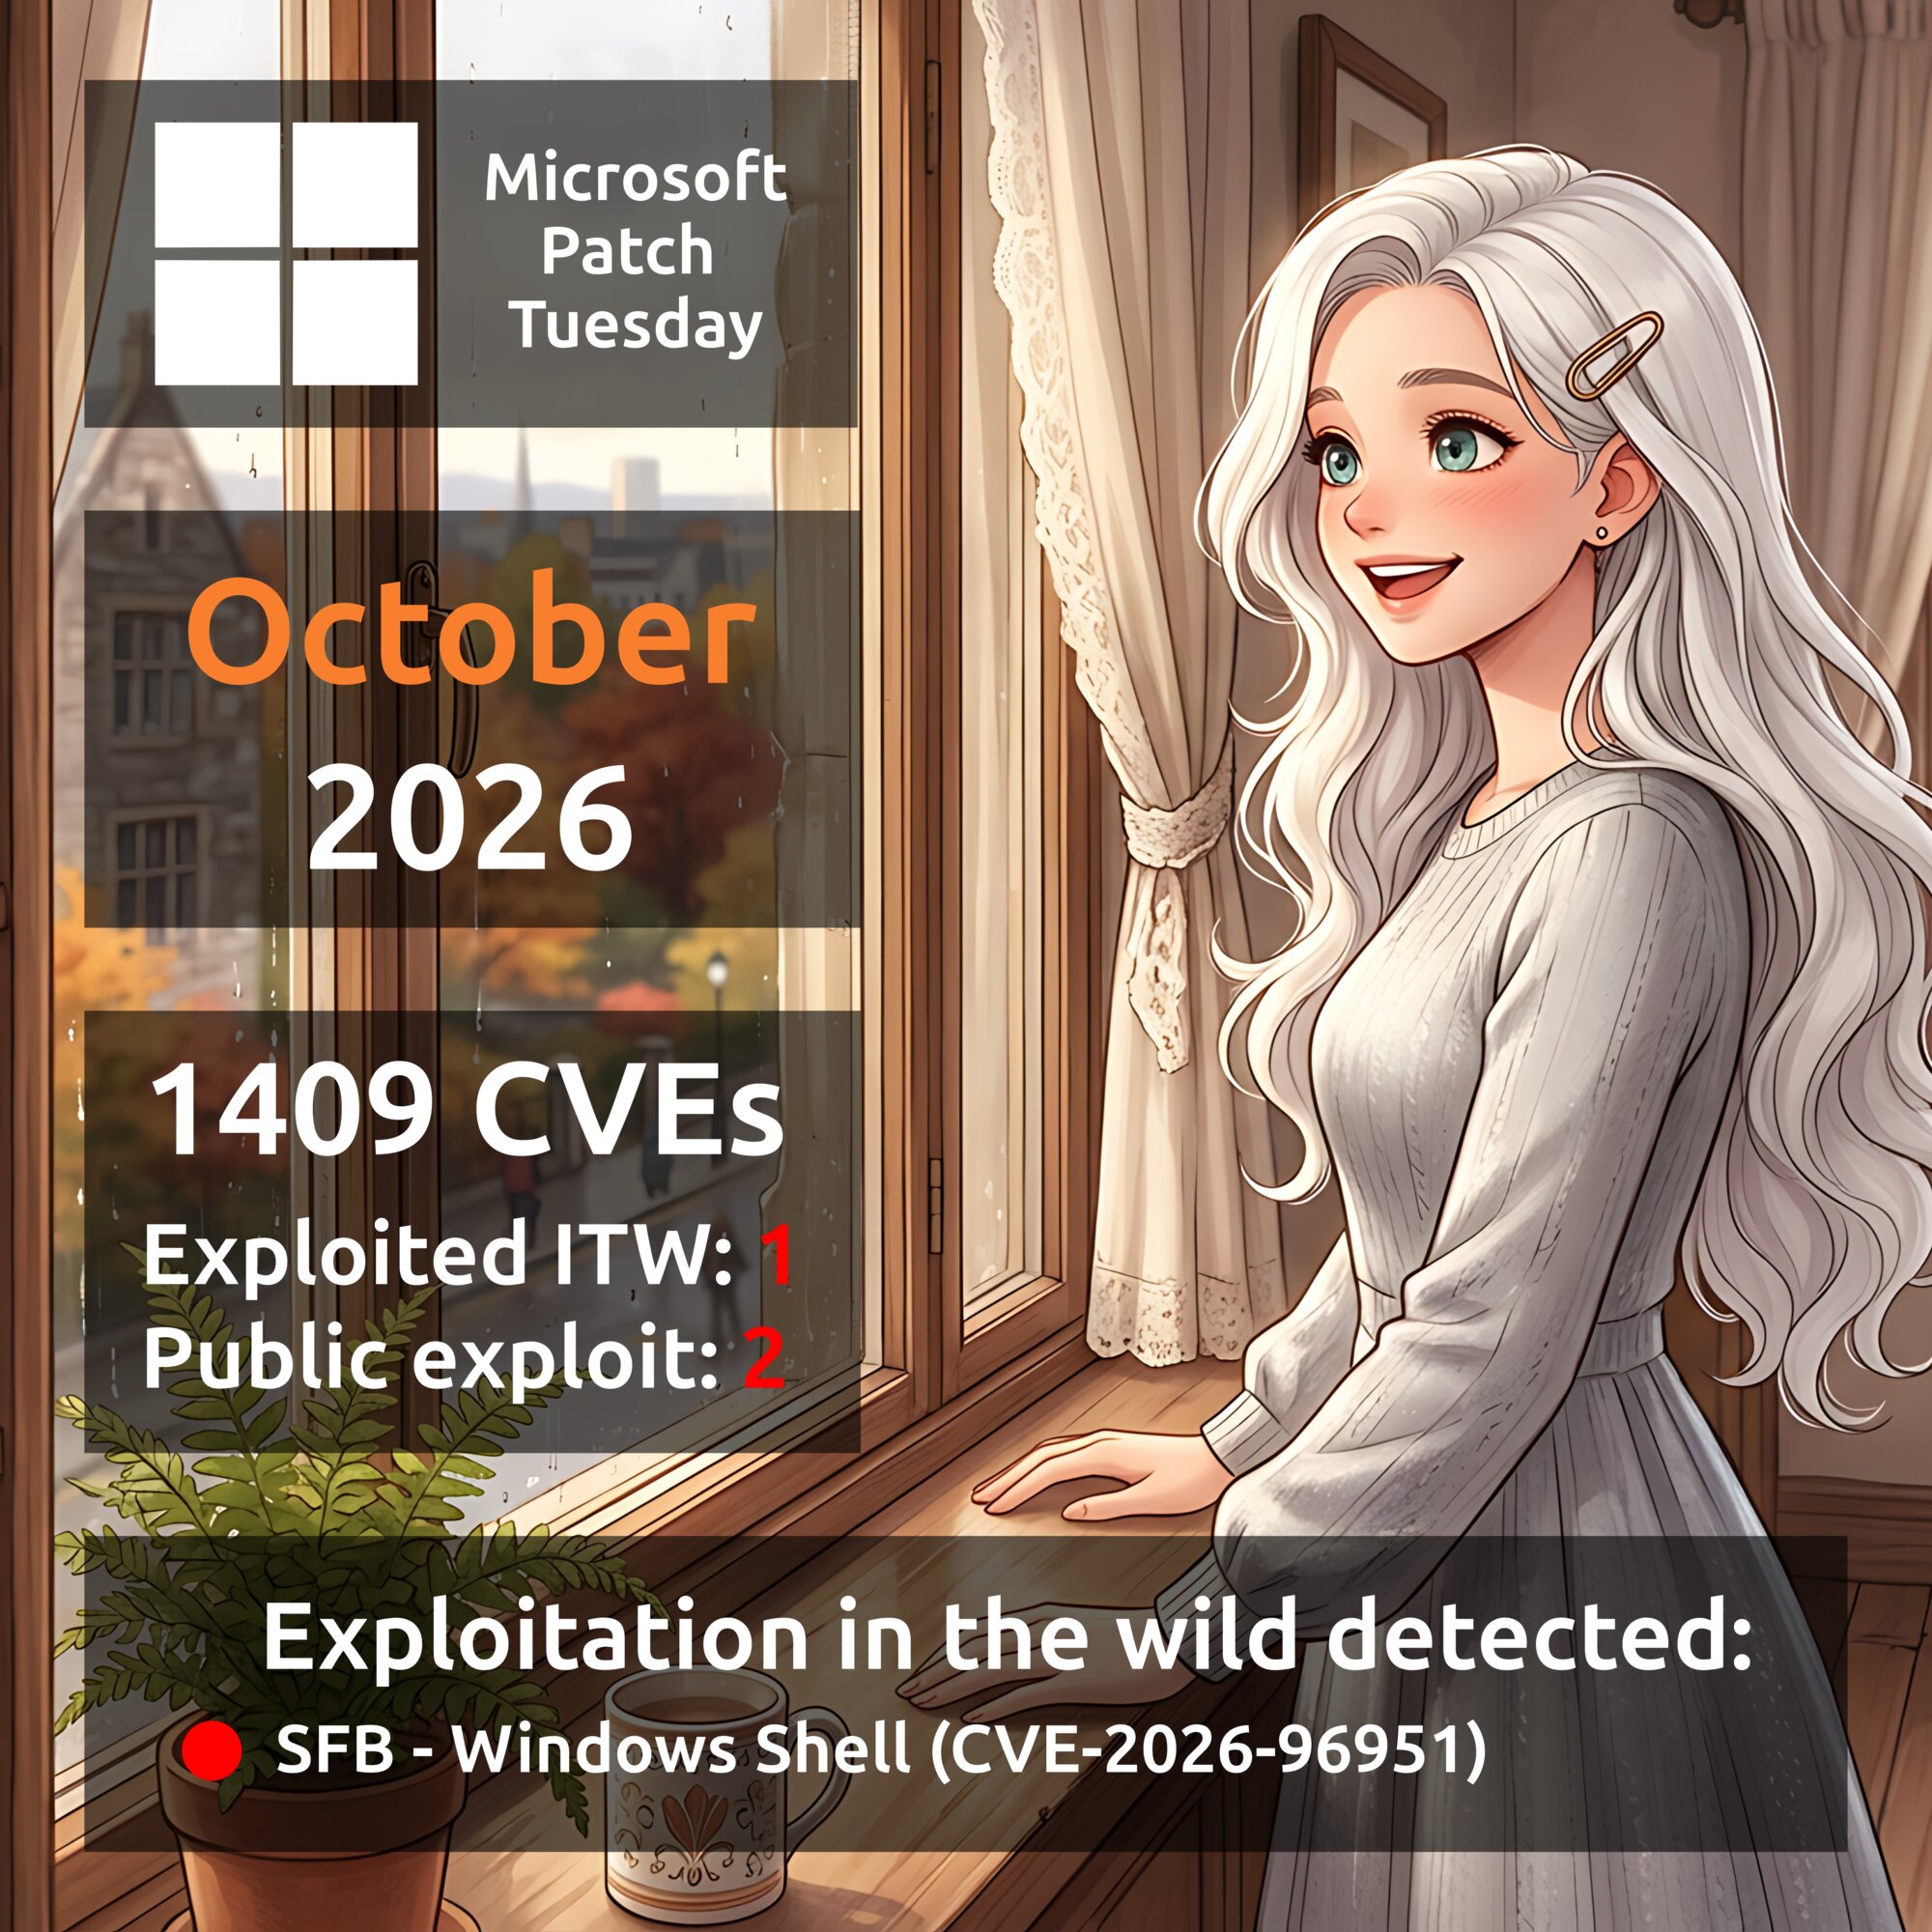
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.

🗒 Полный отчёт Vulristics

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

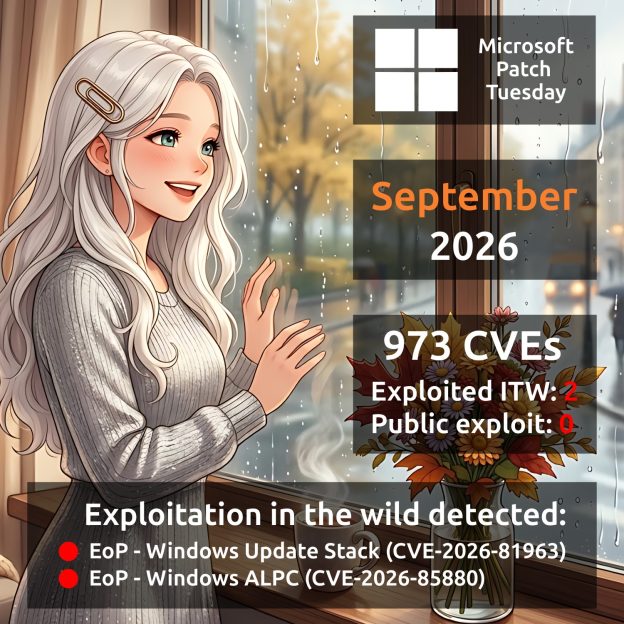
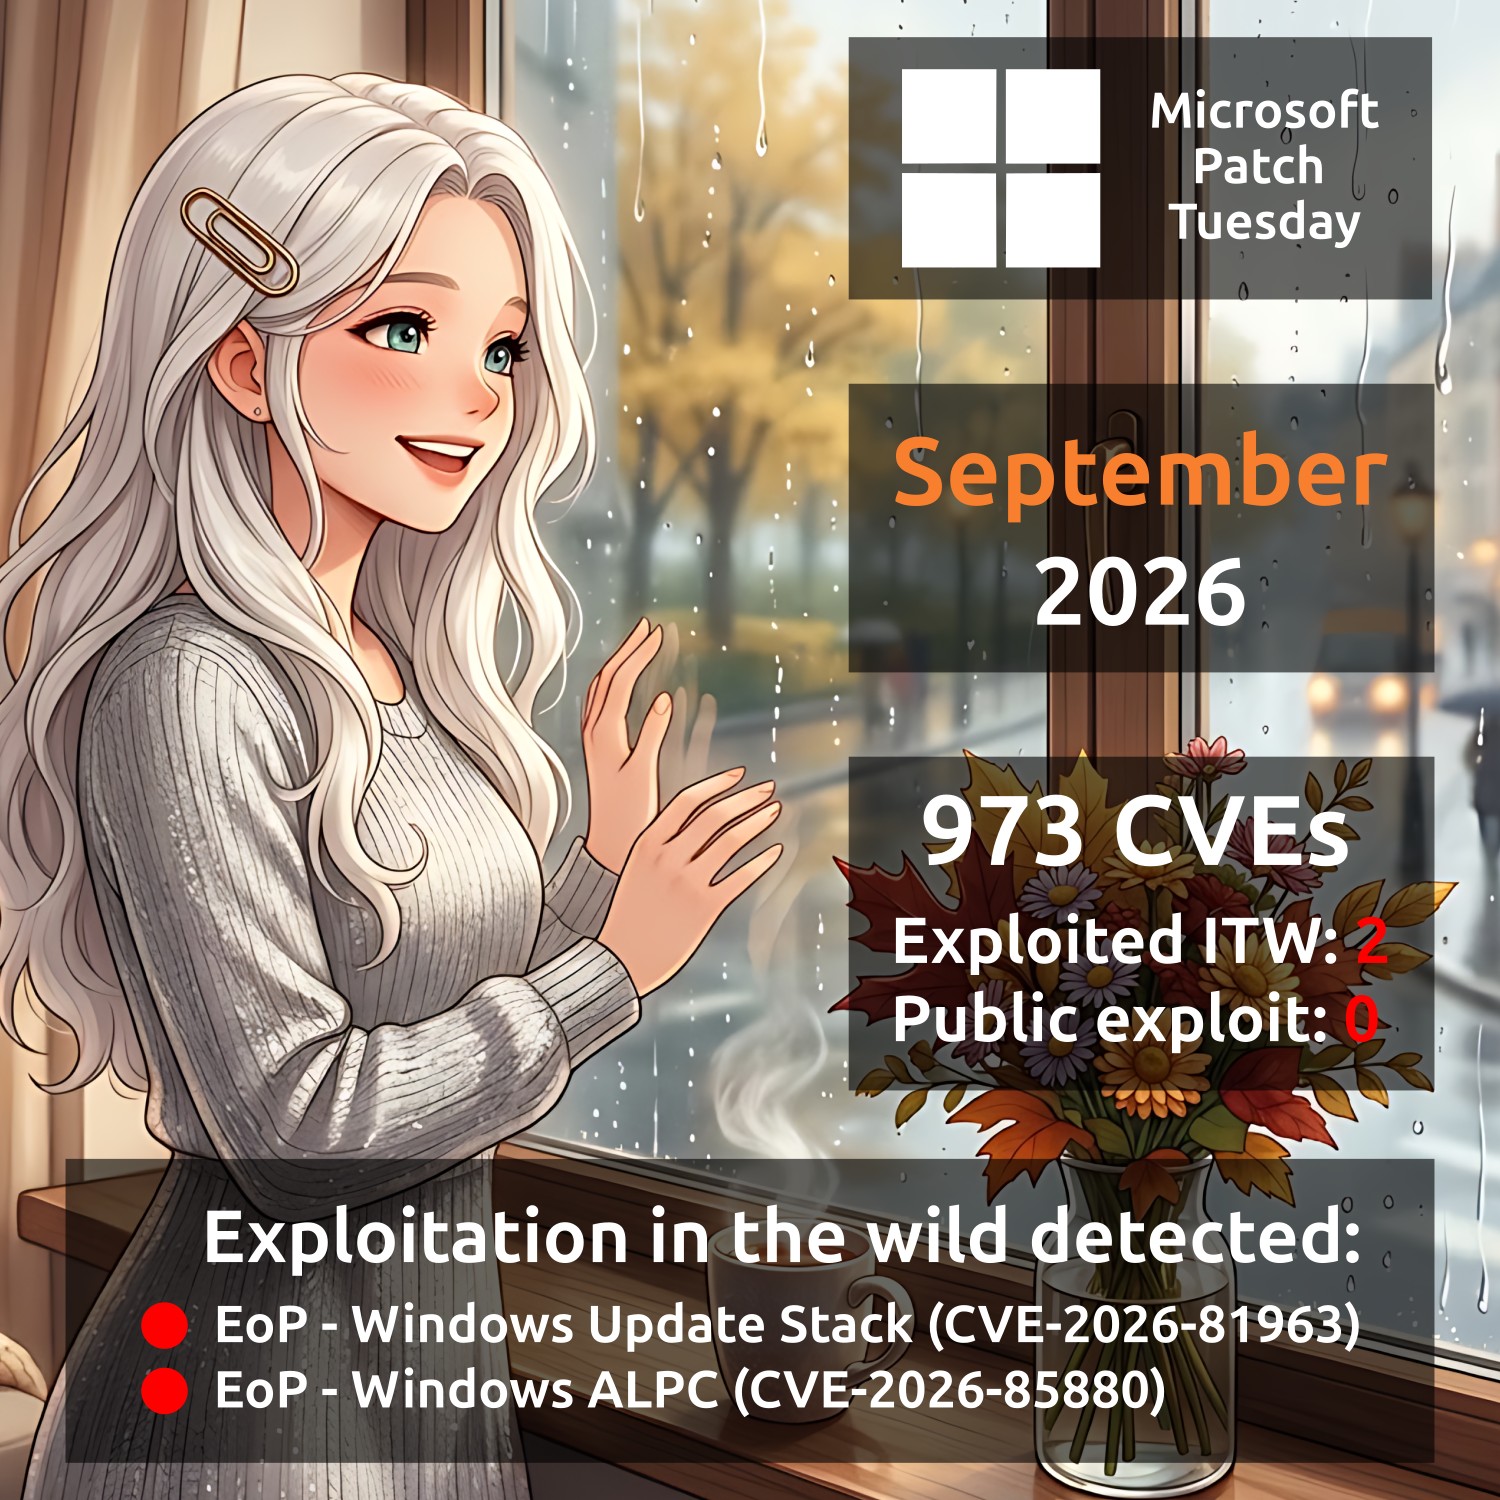
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.

🗒 Полный отчёт Vulristics

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

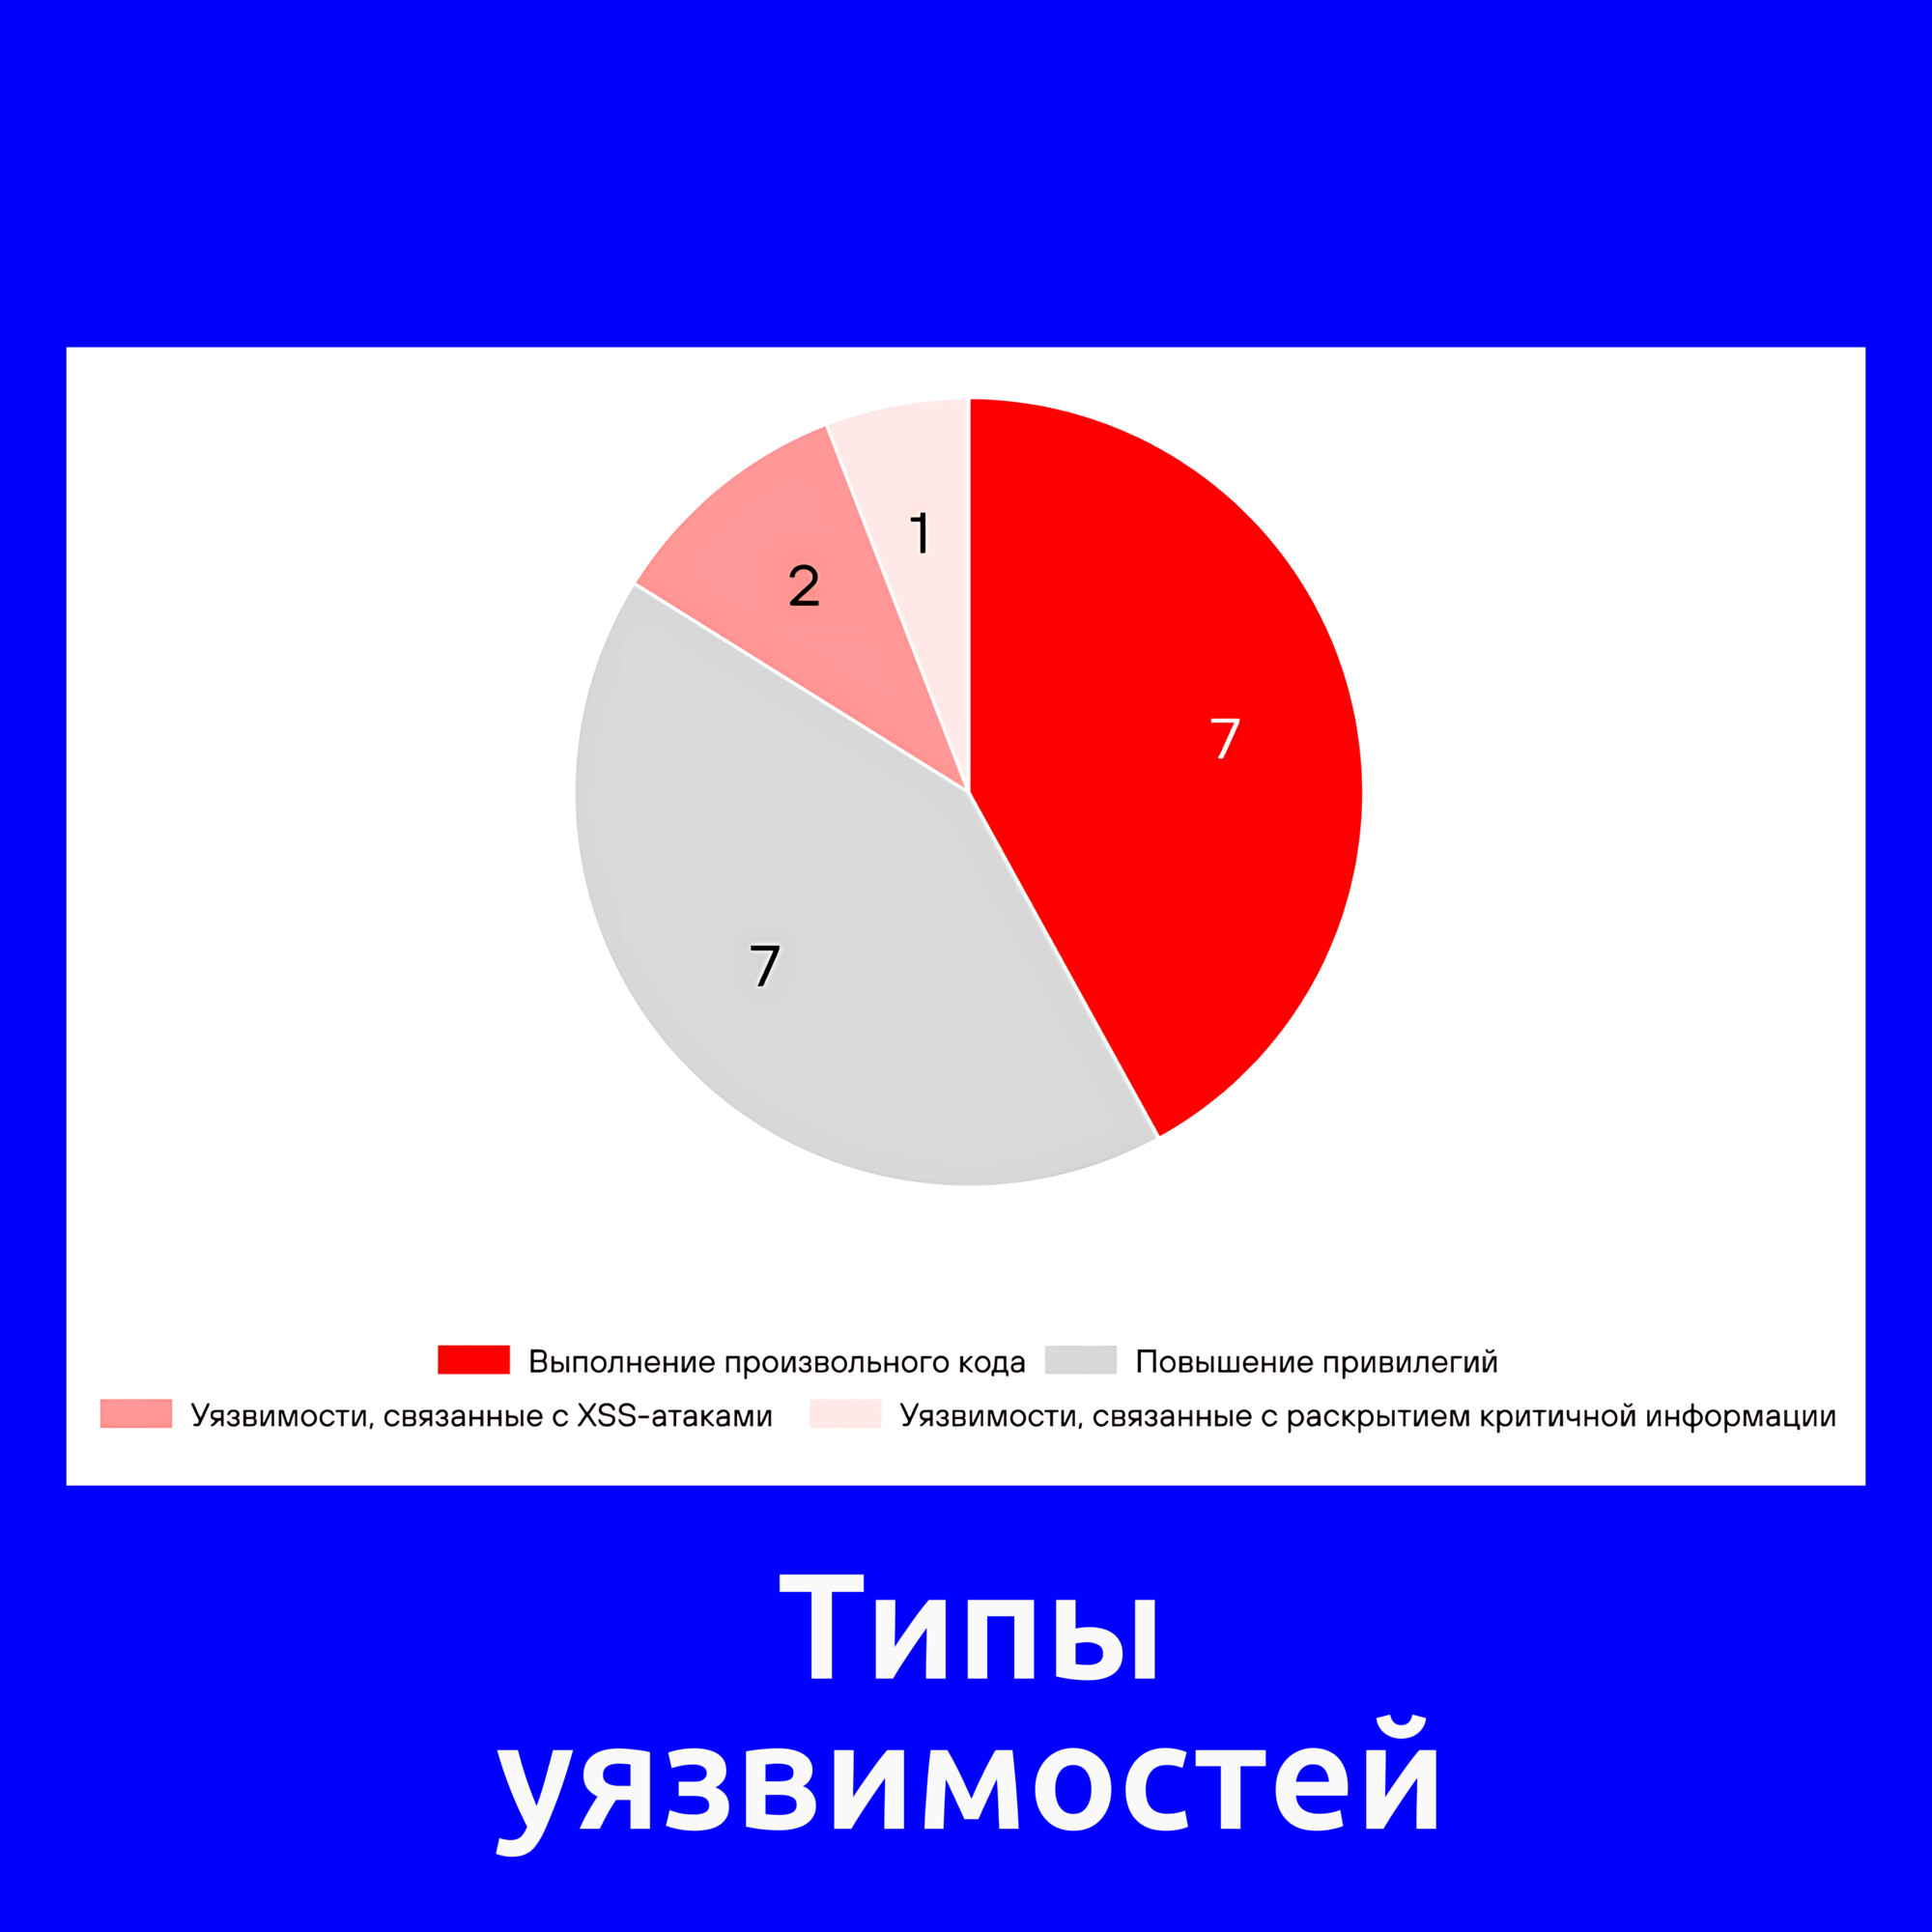
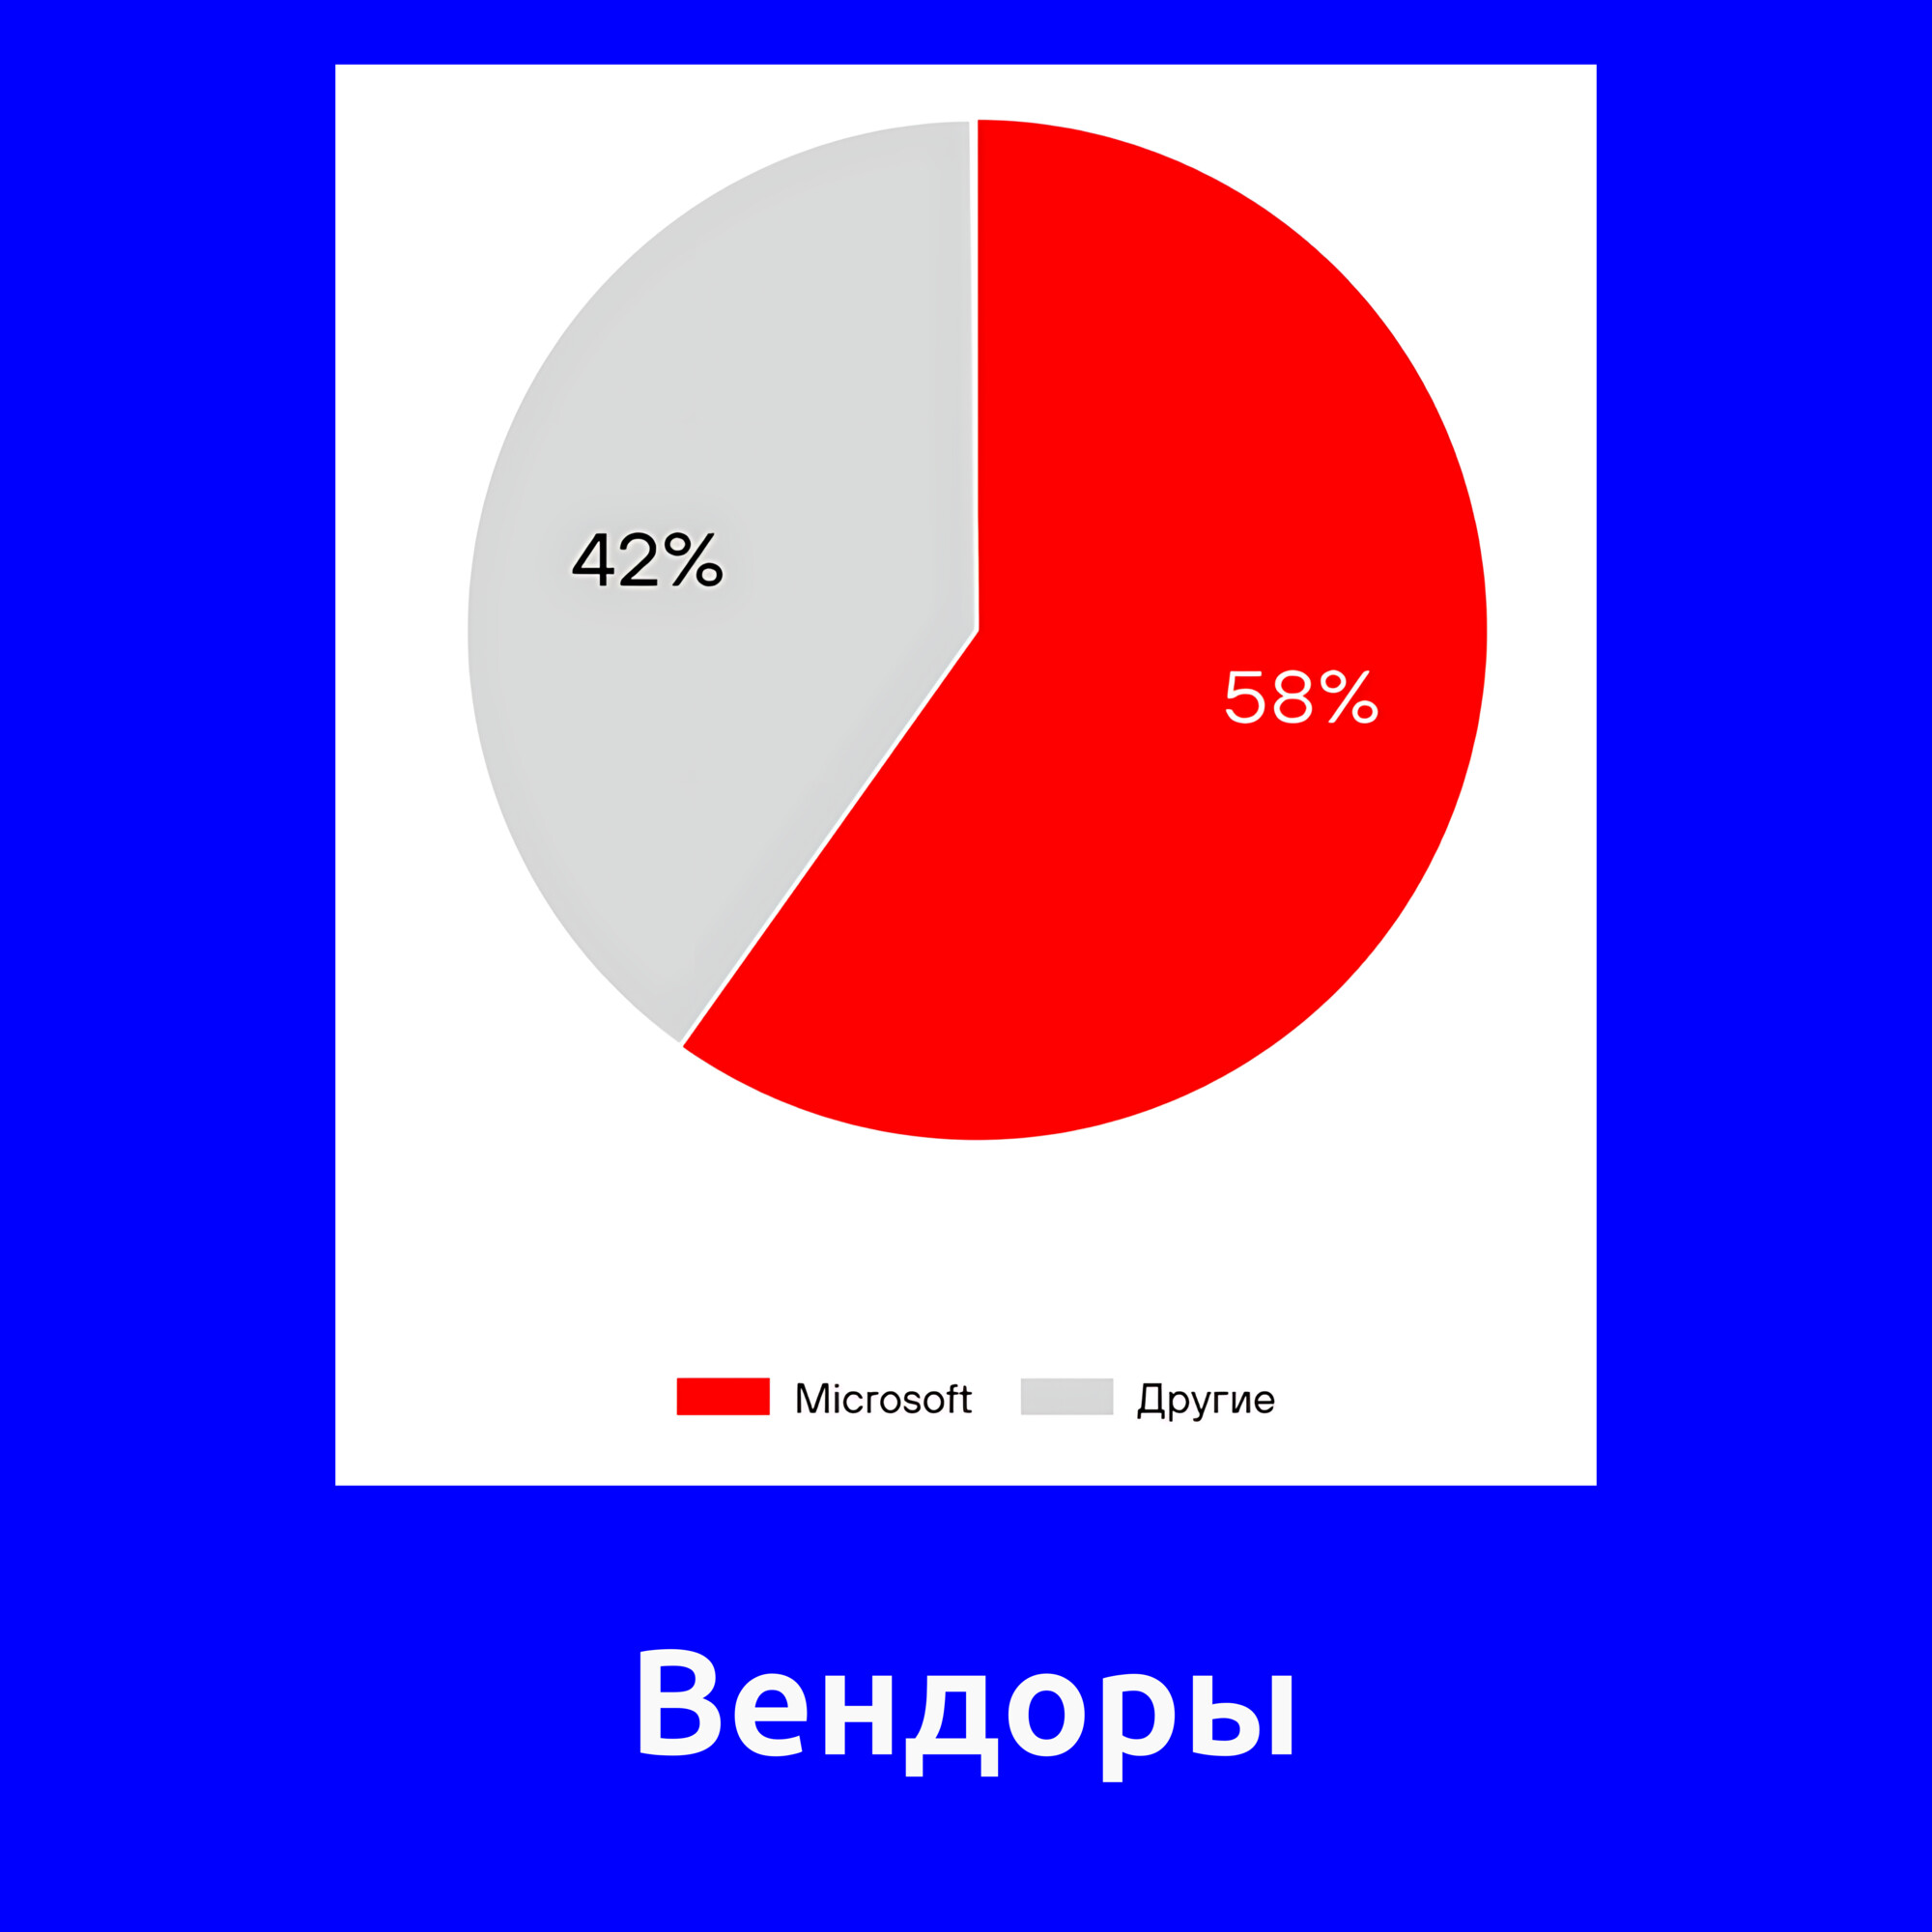
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

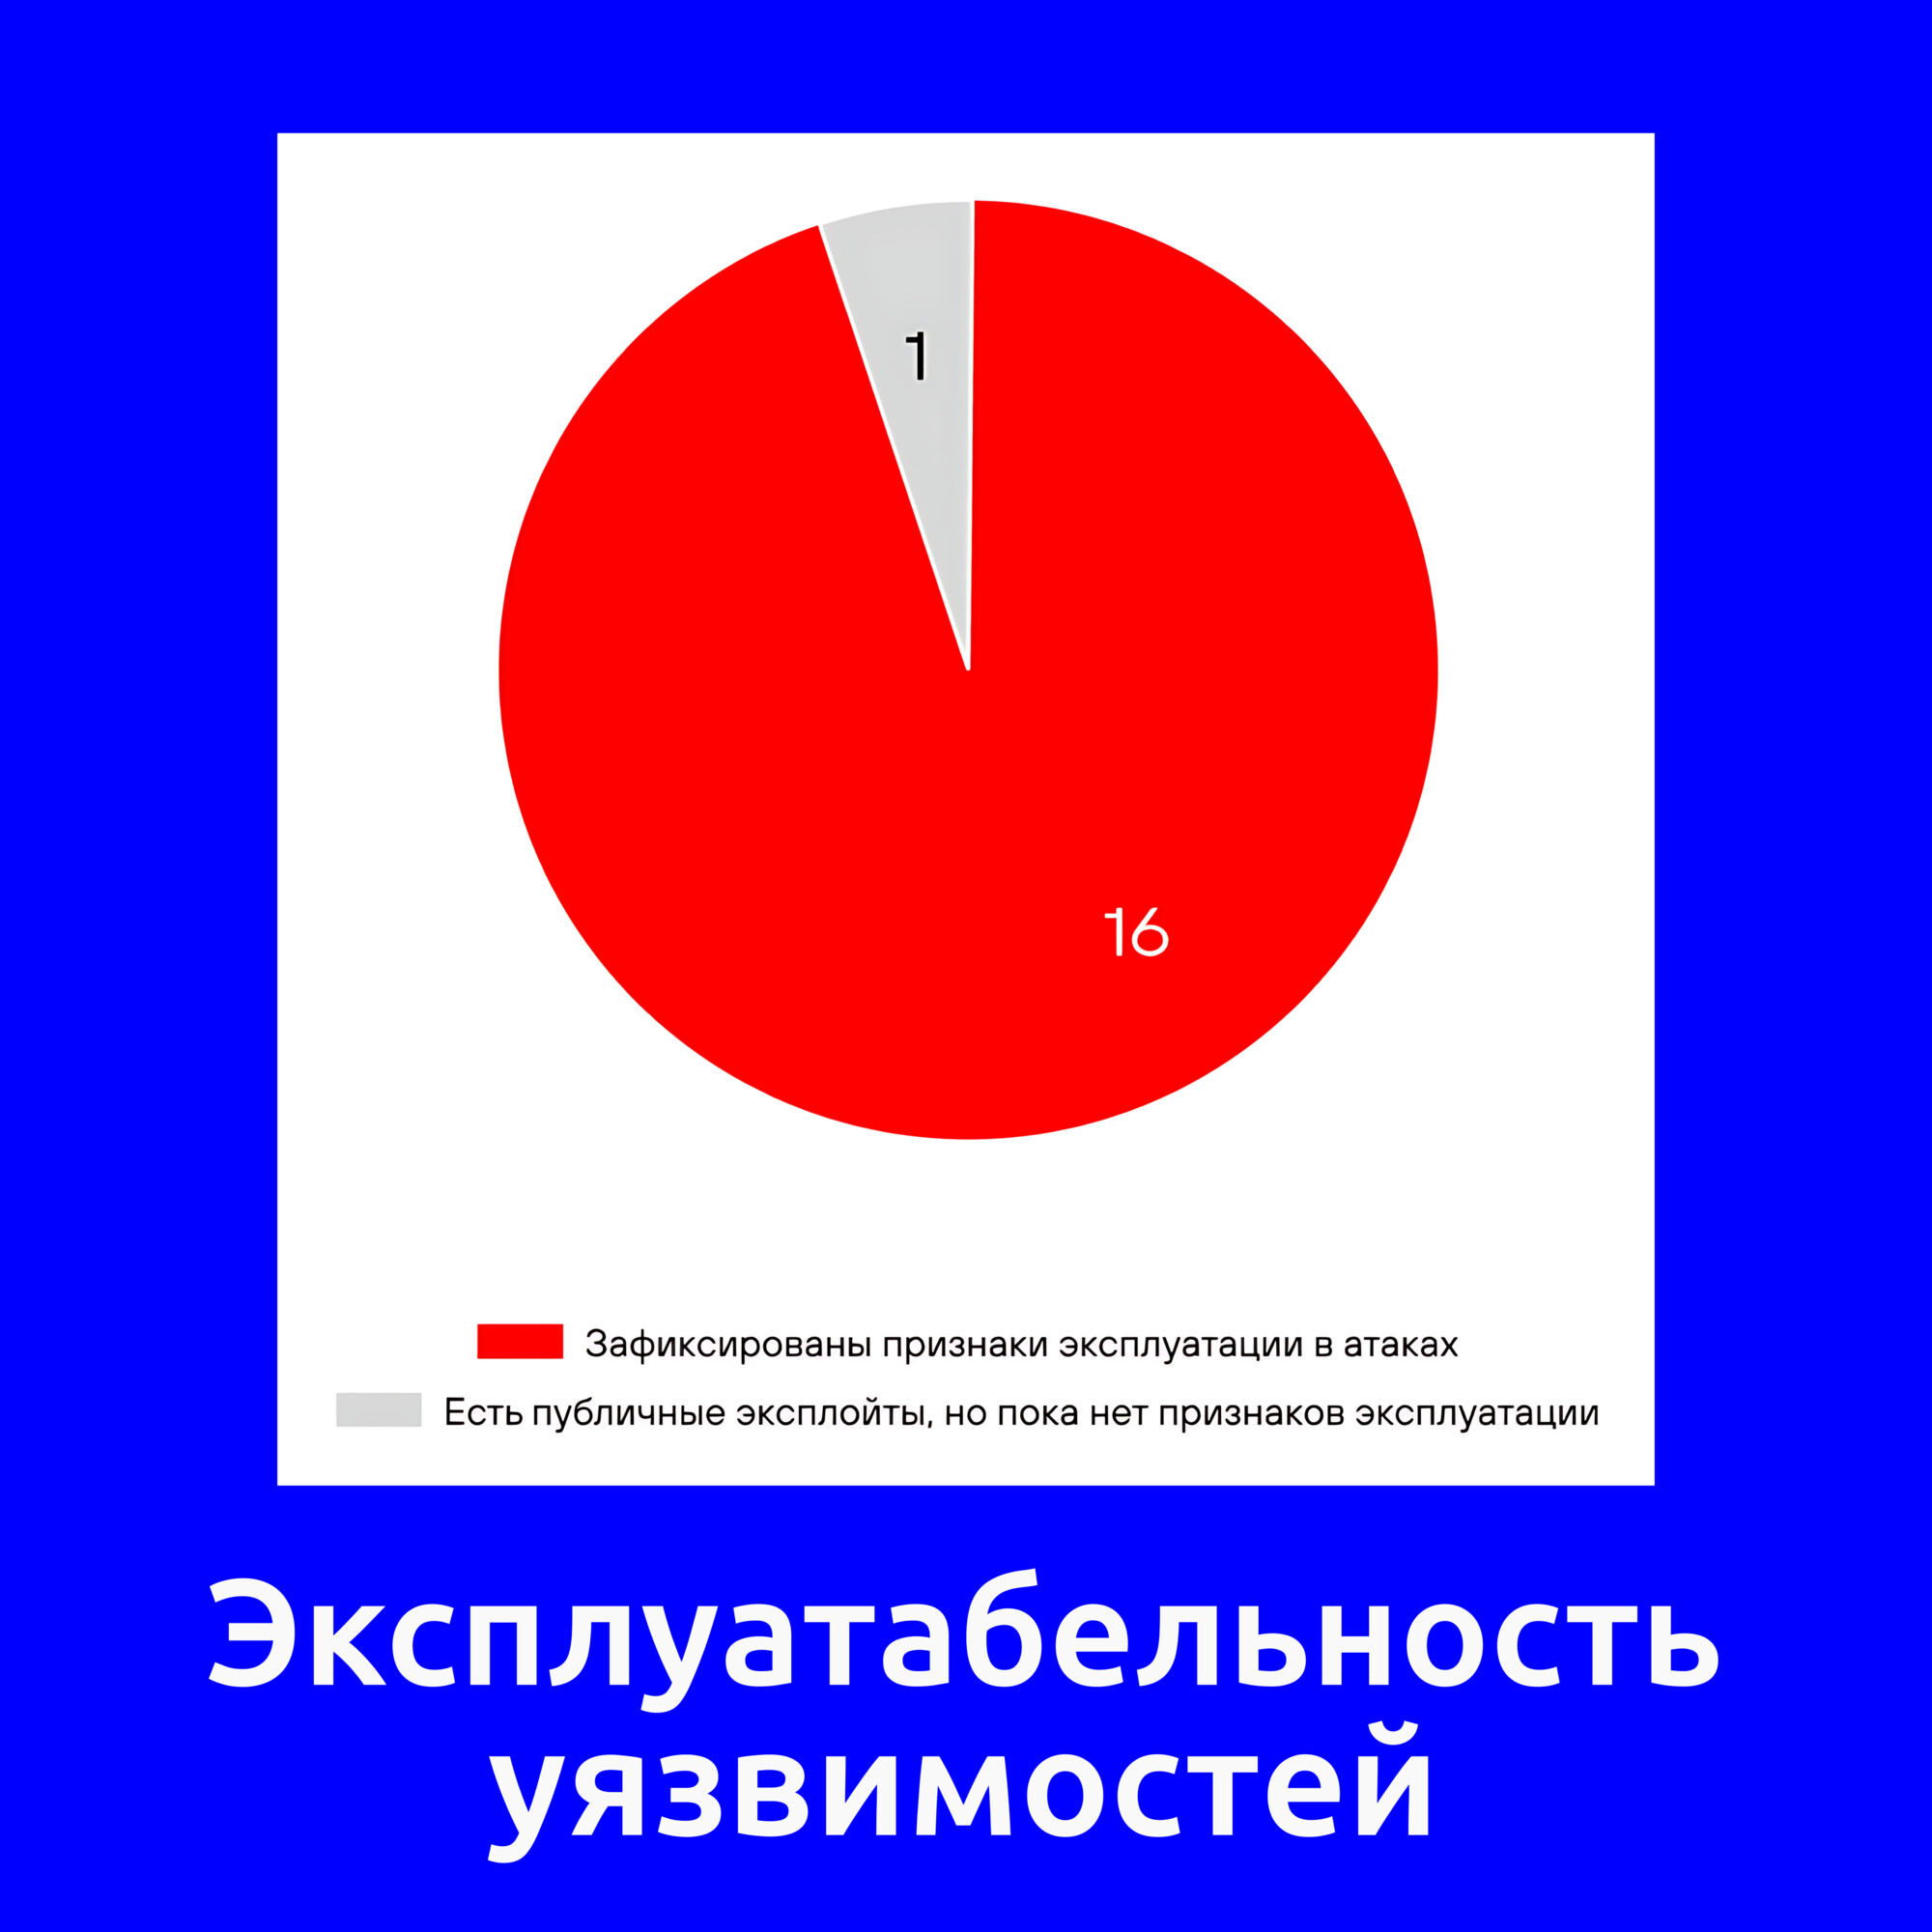
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

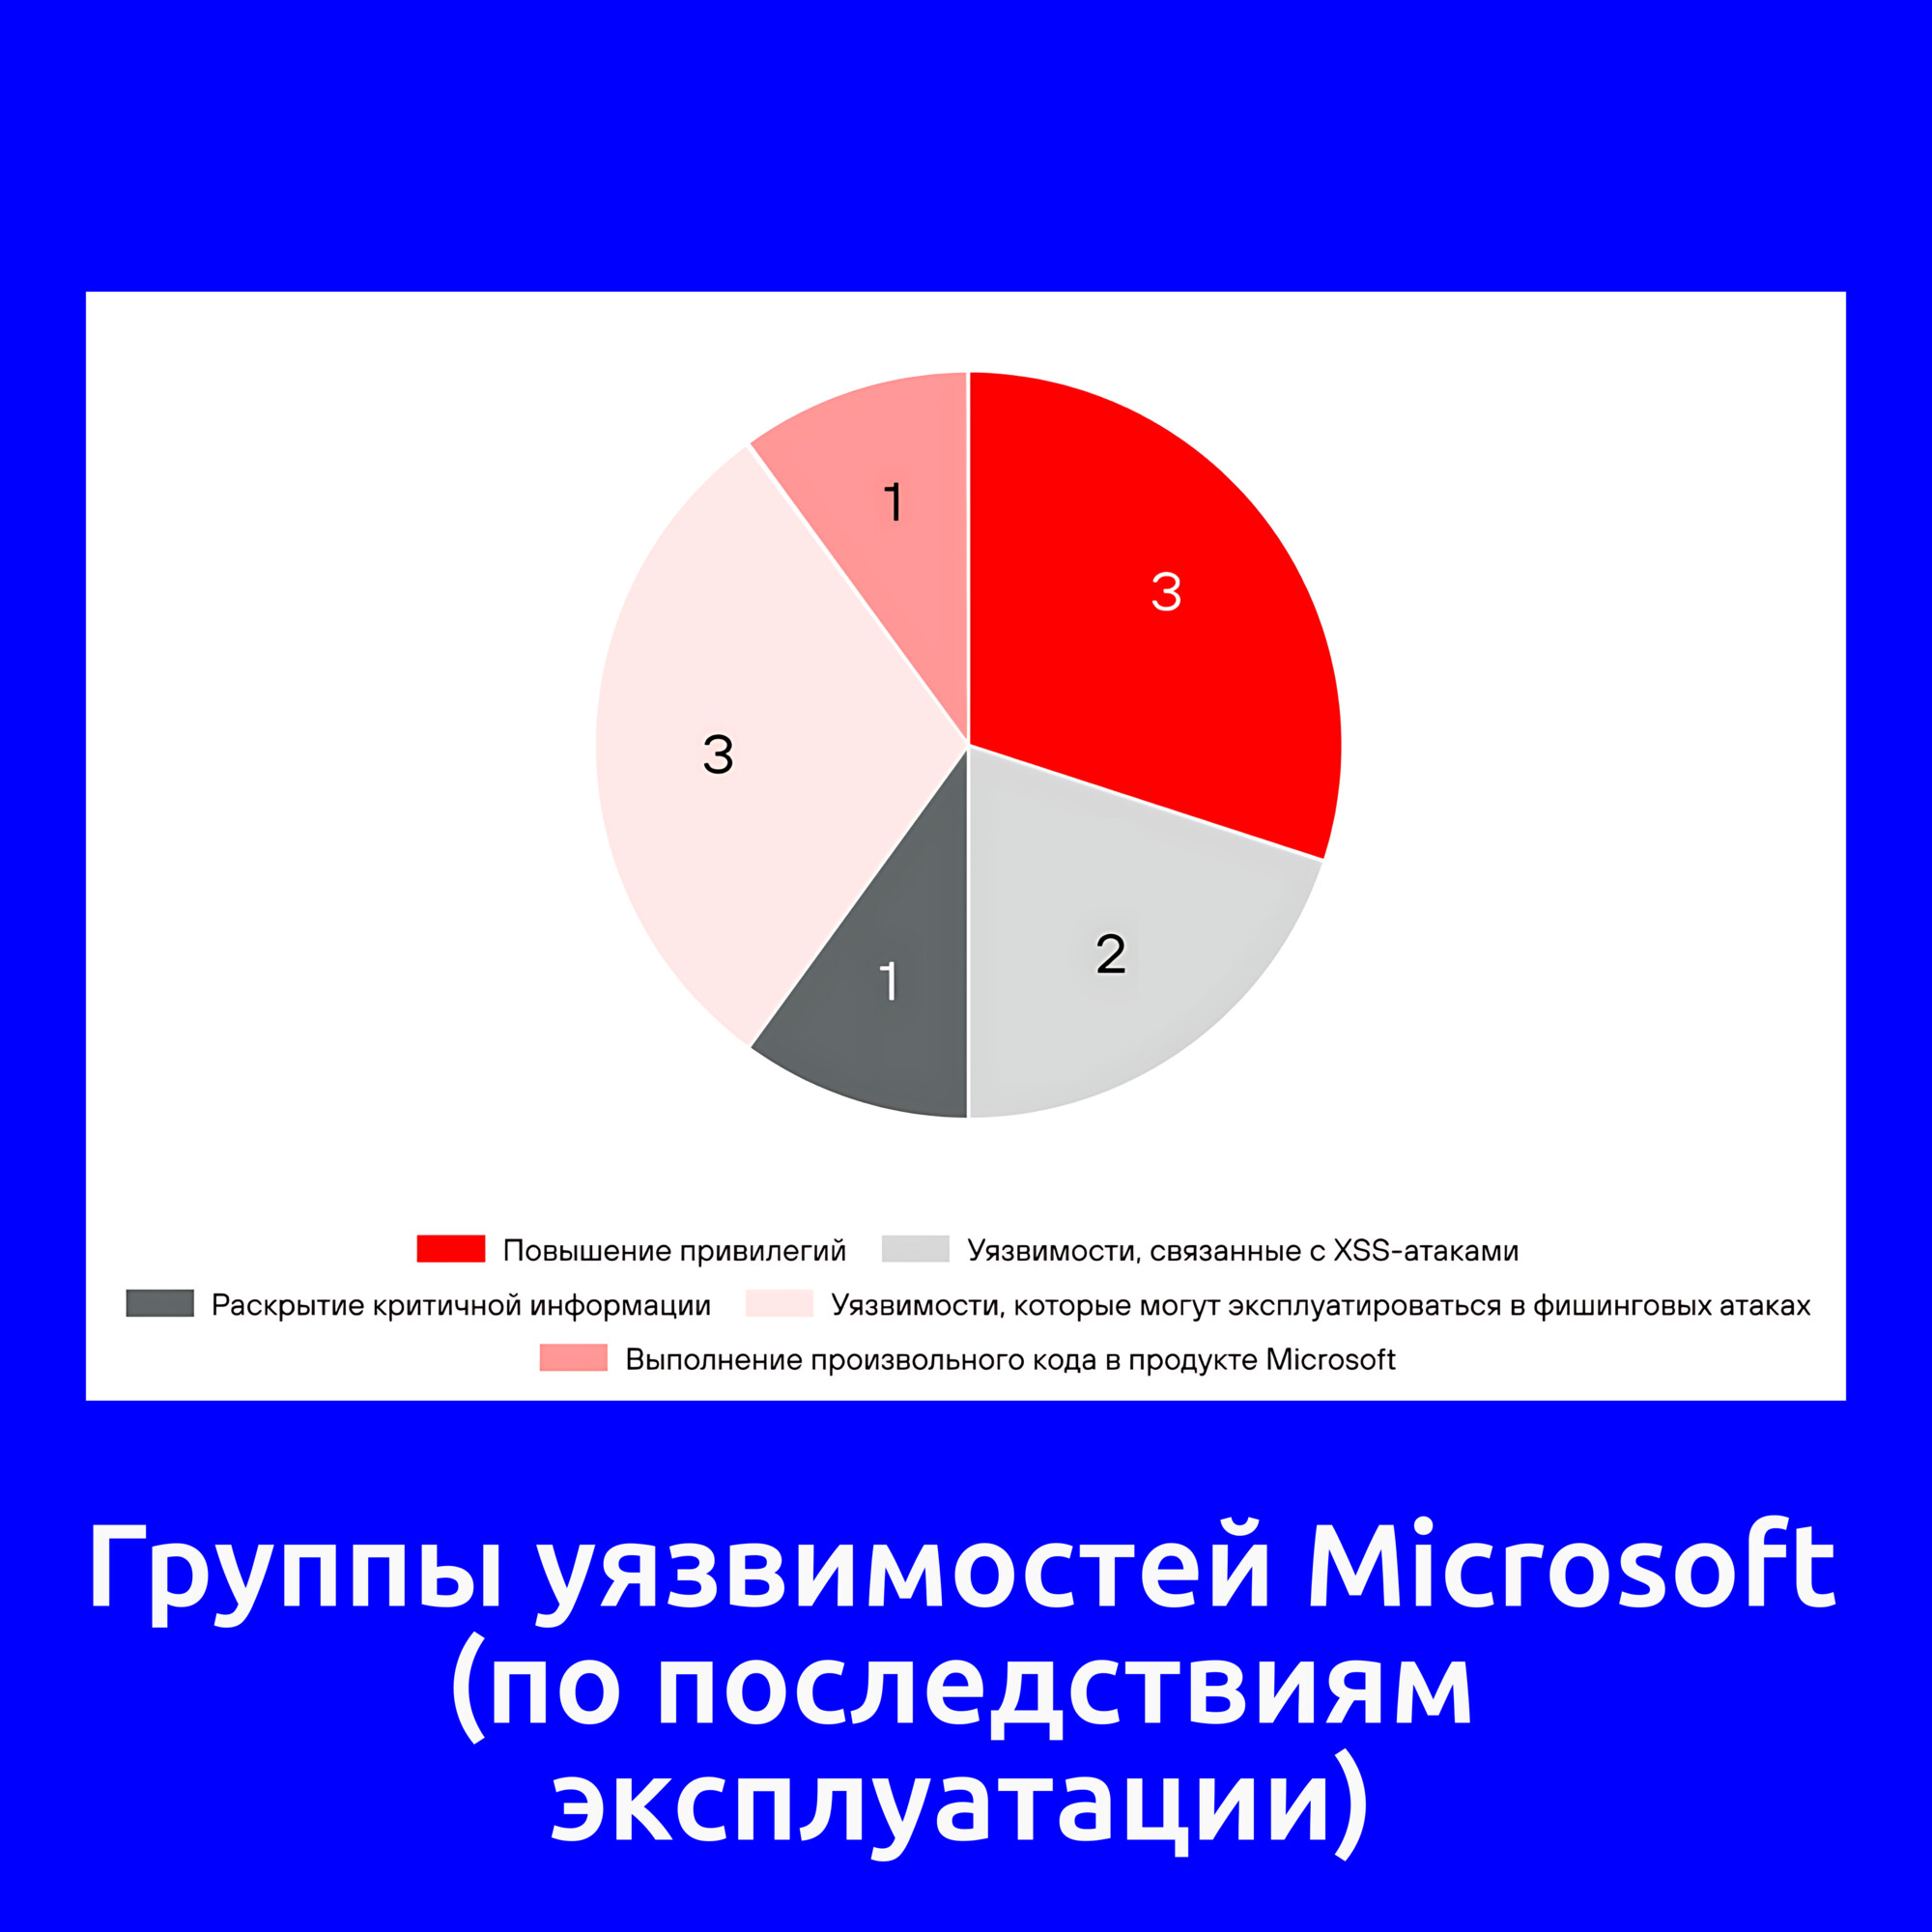
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

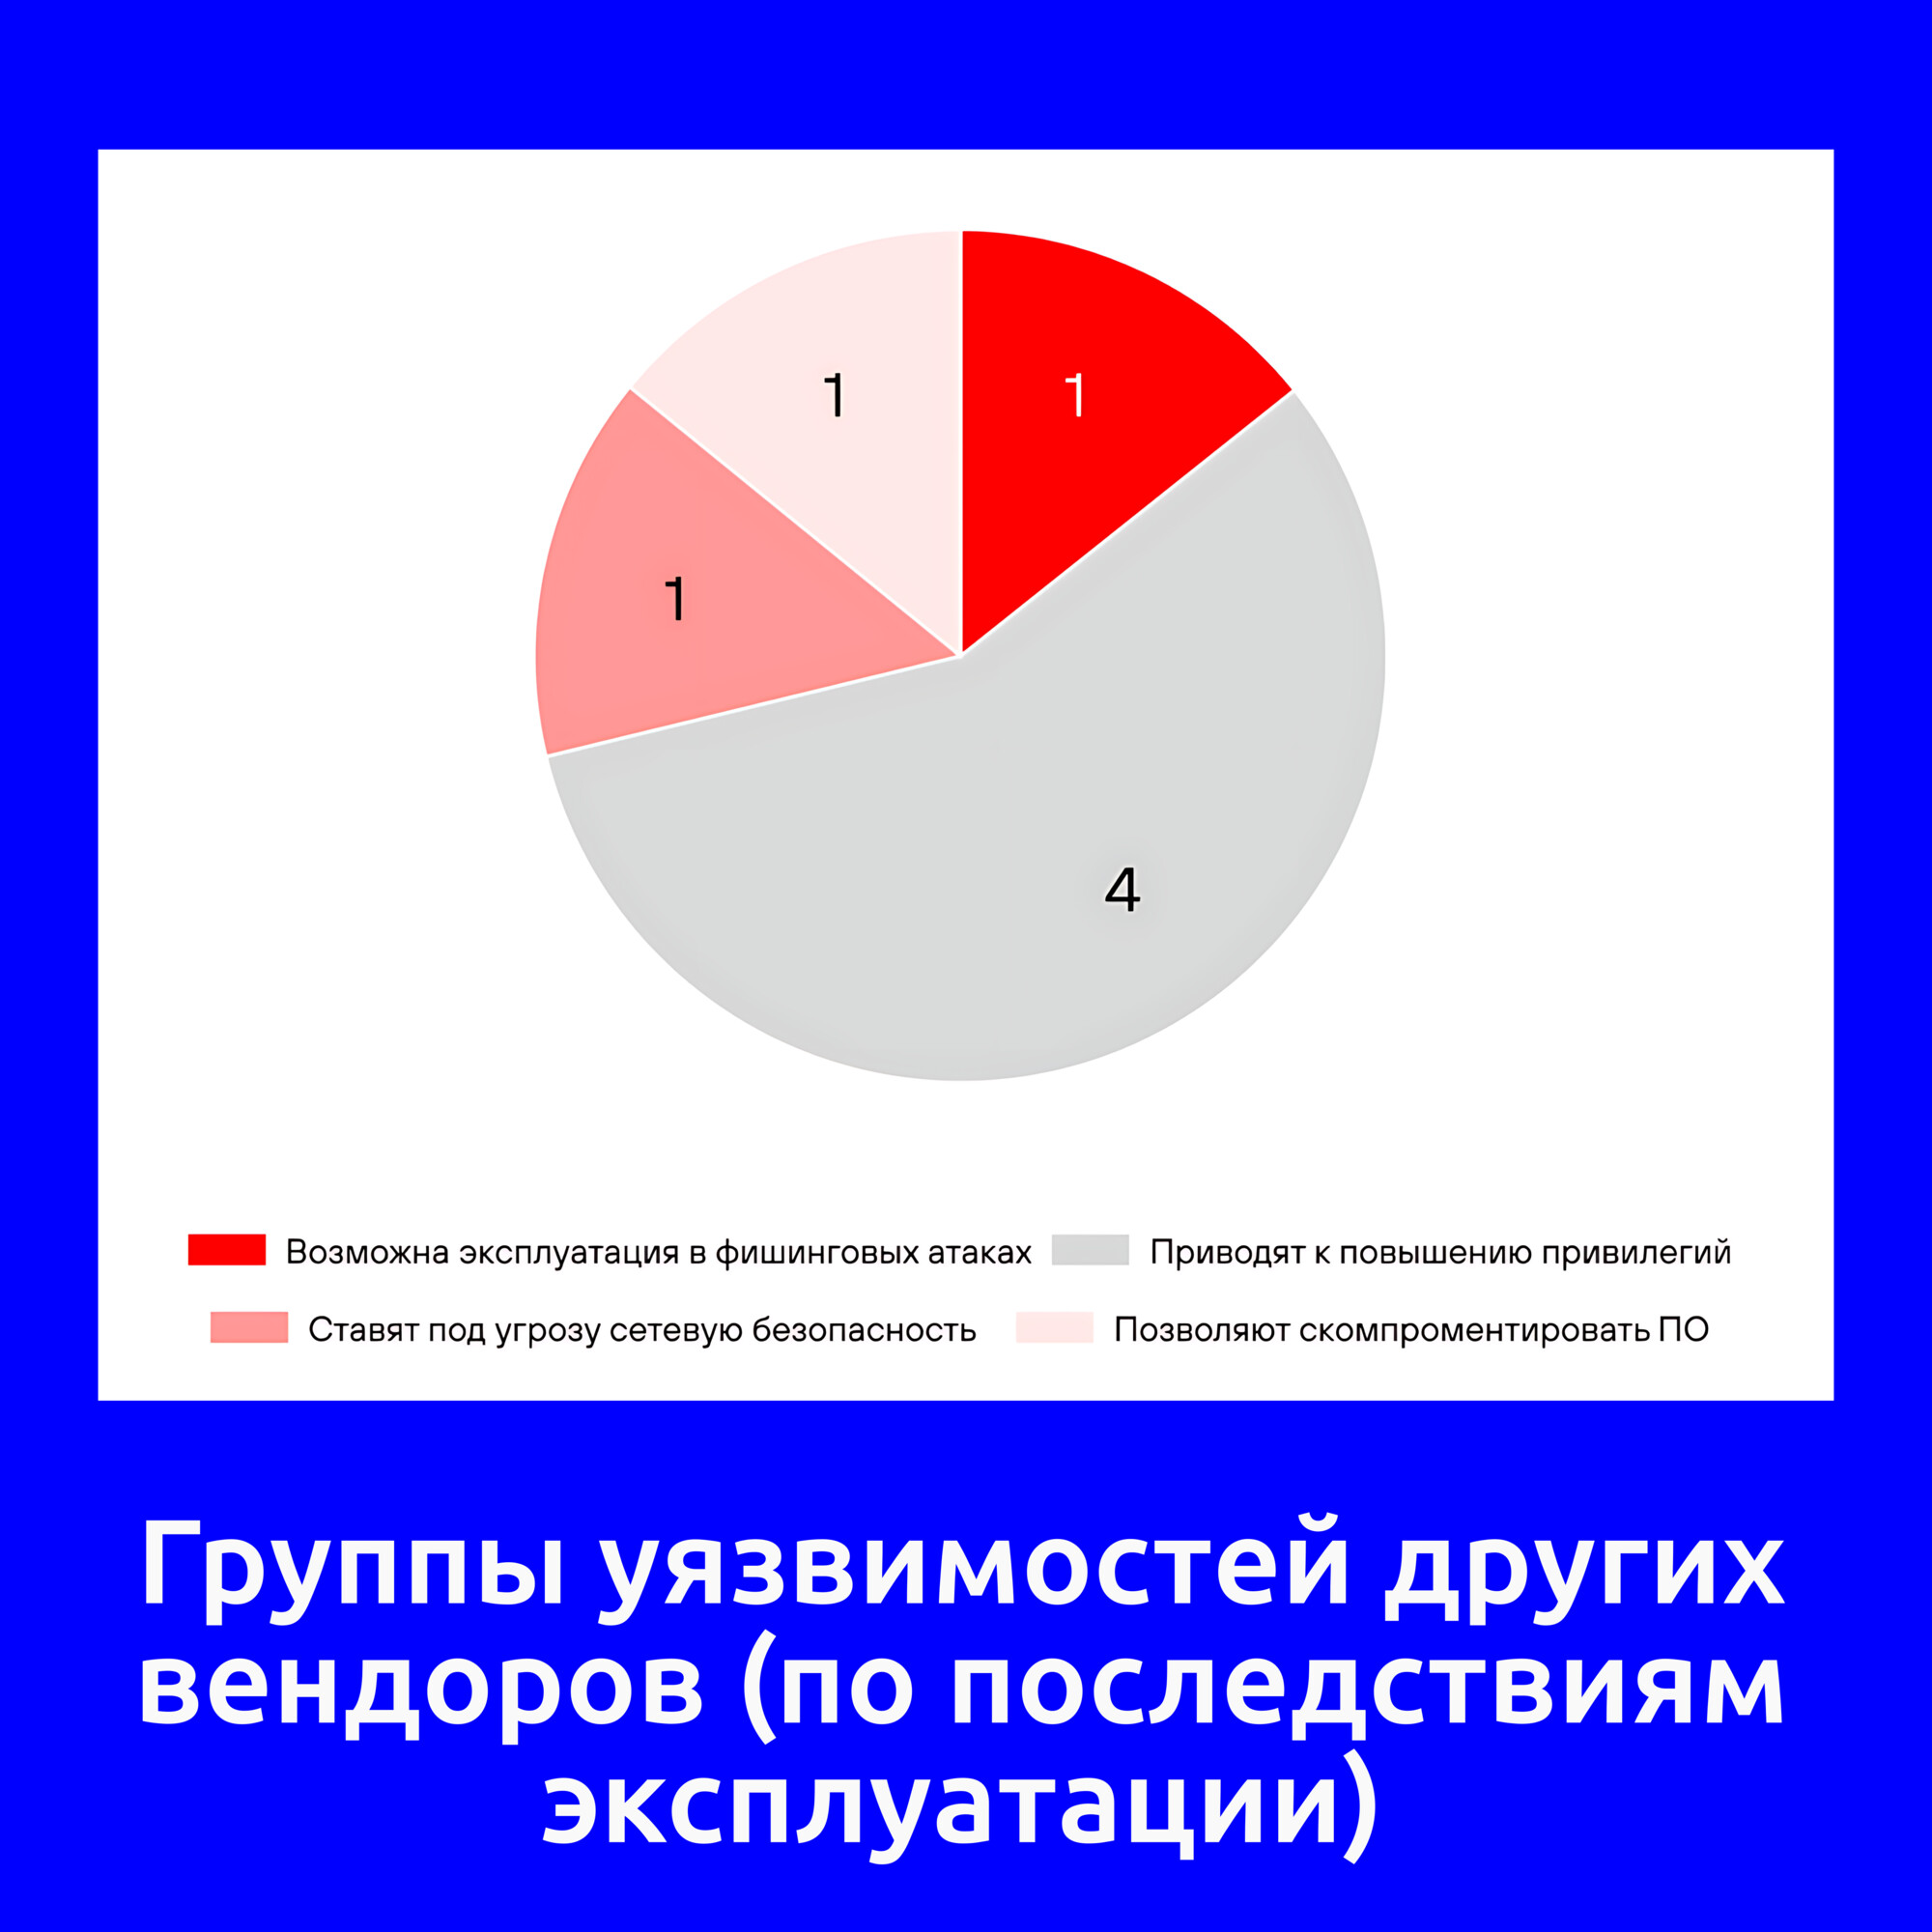
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

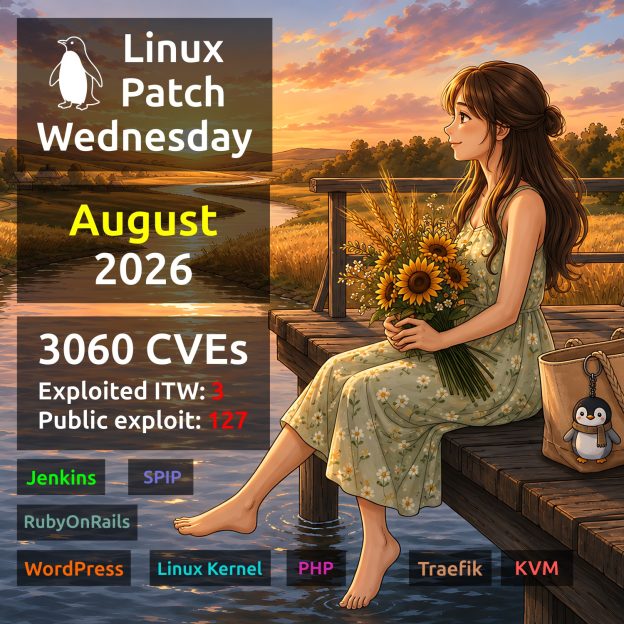
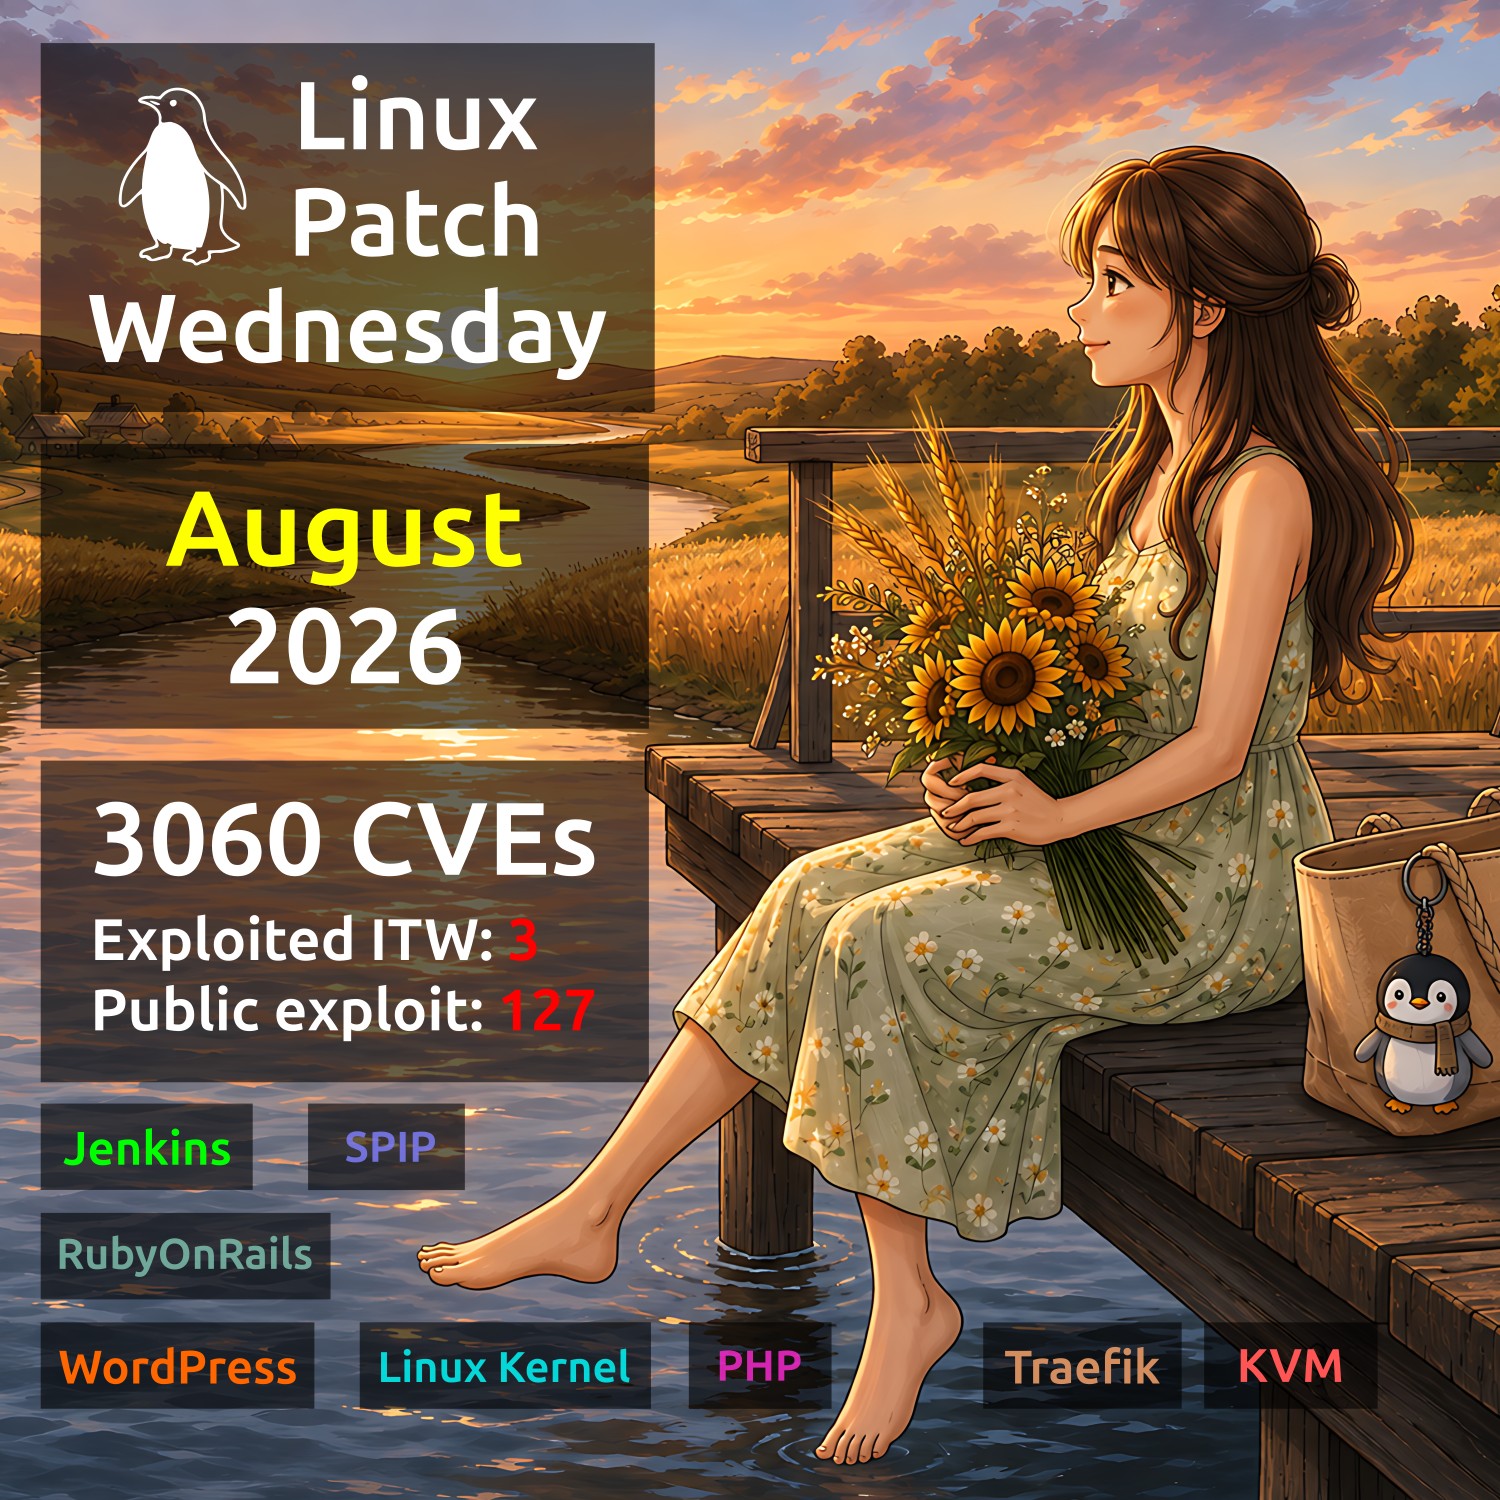
Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

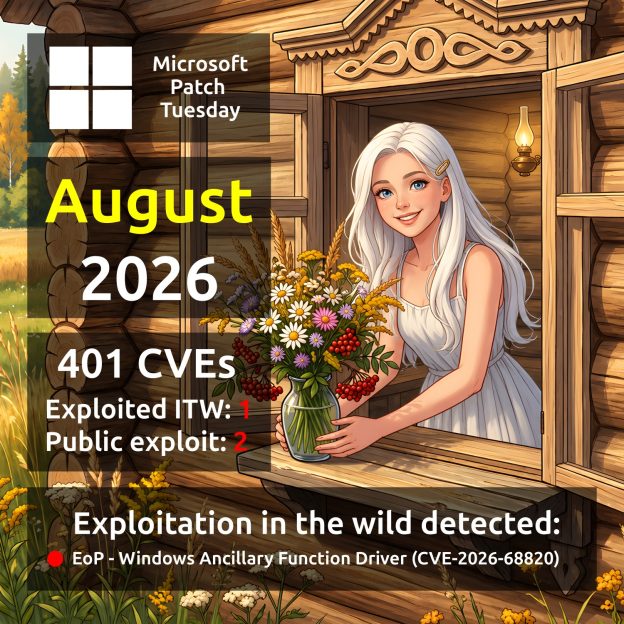
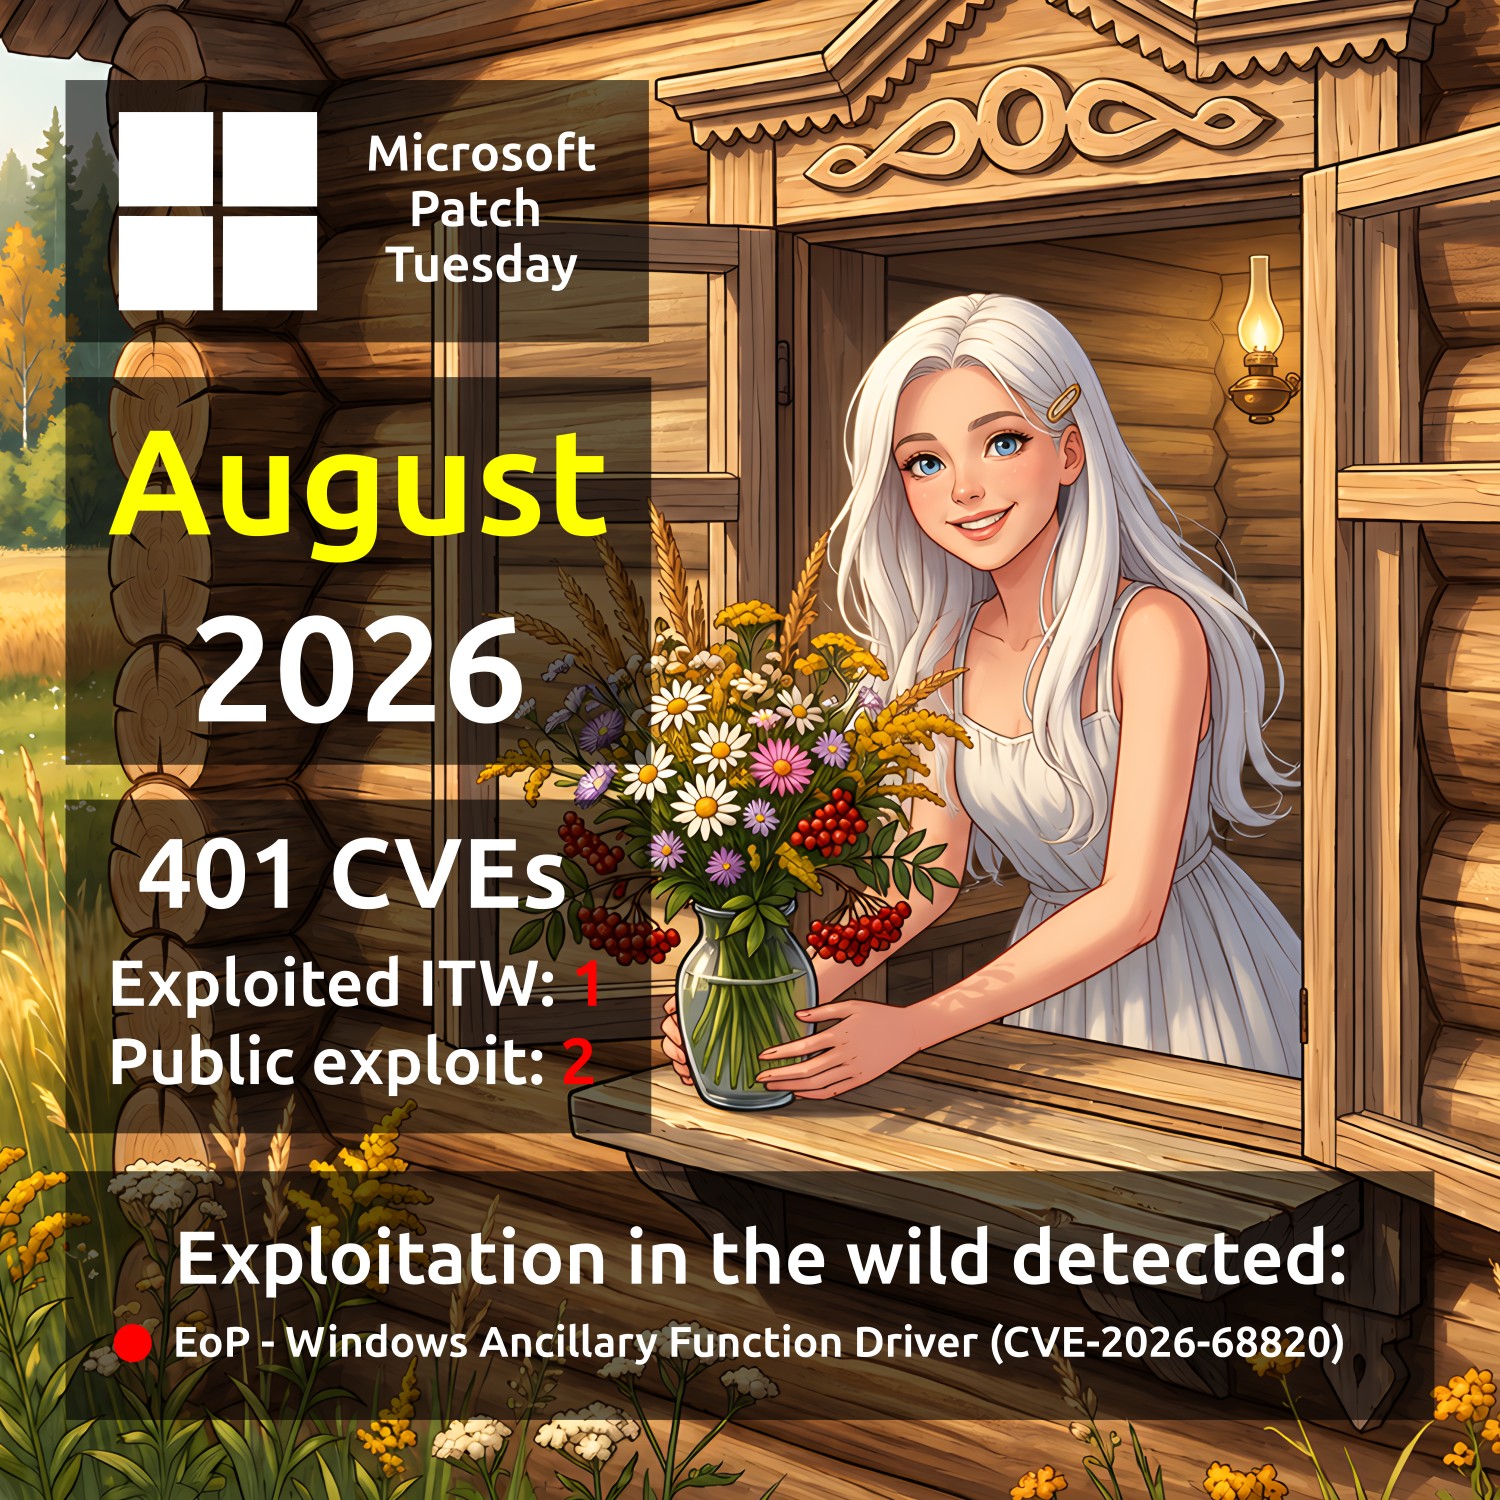
Августовский Microsoft Patch Tuesday. Всего 401 уязвимость - на 170 меньше, чем в июле. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Локальный злоумышленник может проэксплуатировать эту уязвимость для получения привилегий уровня SYSTEM. В описании на сайте Microsoft есть противоречие: зрелость кода эксплоита (Exploit Code Maturity) в CVSS отмечена как "Unproven" ("не подтверждён"), при этом указано, что уязвимость эксплуатируется в реальных атаках. 🤷‍♂️

Ещё для двух уязвимостей есть публичные эксплоиты:

🔸 EoP - Windows User Profile Service (CVE-2026-62832). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня ADMINISTRATOR. Rapid7 считает уязвимость связанной с эксплоитом LegacyHive, опубликованным 14 июля.

🔸 EoP - Windows Kernel (CVE-2026-62737). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня SYSTEM. Эксплойт доступен с 11 августа.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows DNS Server (CVE-2026-62878). Уязвимость позволяет удалённому неаутентифицированному злоумышленнику выполнить код на уязвимом сервере с повышенными привилегиями. Уязвимость является wormable, т.е. потенциально может использоваться для самостоятельного распространения зловредов. Рекомендуется как можно скорее протестировать и установить обновление, особенно на DNS-серверах, доступных из Интернет.

🔹 RCE - Windows Deployment Services TFTP Server (CVE-2026-62893). Эта уязвимость, обнаруженная в рамках программы ZDI (Zero Day Initiative), позволяет злоумышленнику выполнить код без аутентификации и взаимодействия с пользователем. В TFTP отсутствует механизм аутентификации, а доступ к нему возможен удалённо через UDP-порт 69. Уязвим любой WDS-сервер, который передаёт файлы Windows Imaging Format (WIM) по TFTP, что является стандартным сценарием при загрузке по PXE. UDP-порт 69 должен быть заблокирован на периметре, однако злоумышленники могут использовать эту уязвимость для перемещения внутри корпоративной сети (lateral movement).

🔹 RCE - Windows DHCP Server (CVE-2026-62823). Успешная эксплуатация уязвимости позволяет удалённому неаутентифицированному злоумышленнику выполнить произвольный код из смежной сети (adjacent network), отправив специально сформированный пакет, вызывающий переполнение буфера в куче (heap-based buffer overflow).

🔹 EoP - Microsoft Exchange (CVE-2026-62911). Уязвимость позволяет удалённому аутентифицированному злоумышленнику (согласно CVSS, Privileges Required: Low) получить контроль над почтовыми ящиками всех пользователей Exchange, отправлять и читать электронные письма, а также скачивать вложения. Эта уязвимость была продемонстрирована на Pwn2Own Berlin. Эксперты ZDI передали Microsoft рабочие эксплоиты.

🔹 RCE - Microsoft QUIC (CVE-2026-62815). Уязвимость типа use-after-free позволяет неаутентифицированному злоумышленнику выполнить произвольный код на целевой системе, отправив специально сформированный сетевой пакет. QUIC - это стандартизированный IETF транспортный протокол, работающий поверх UDP вместо TCP, и основа для HTTP/3. Этот протокол используют примерно 13,5 миллиона веб-сайтов.

🔹 Tampering - Windows Container Isolation FS Filter Driver (unionfs.sys) (CVE-2026-72971). Уязвимость, предположительно, позволяет злоумышленнику перезаписывать определённые файлы. В результате злоумышленник может выполнить внутри контейнера действие, последствия которого затронут хост-систему.

🗒 Полный отчёт Vulristics