Архив метки: Erlang

75% CVE-шек остались без ссылок с тегом "patch"

75% CVE-шек остались без ссылок с тегом patch

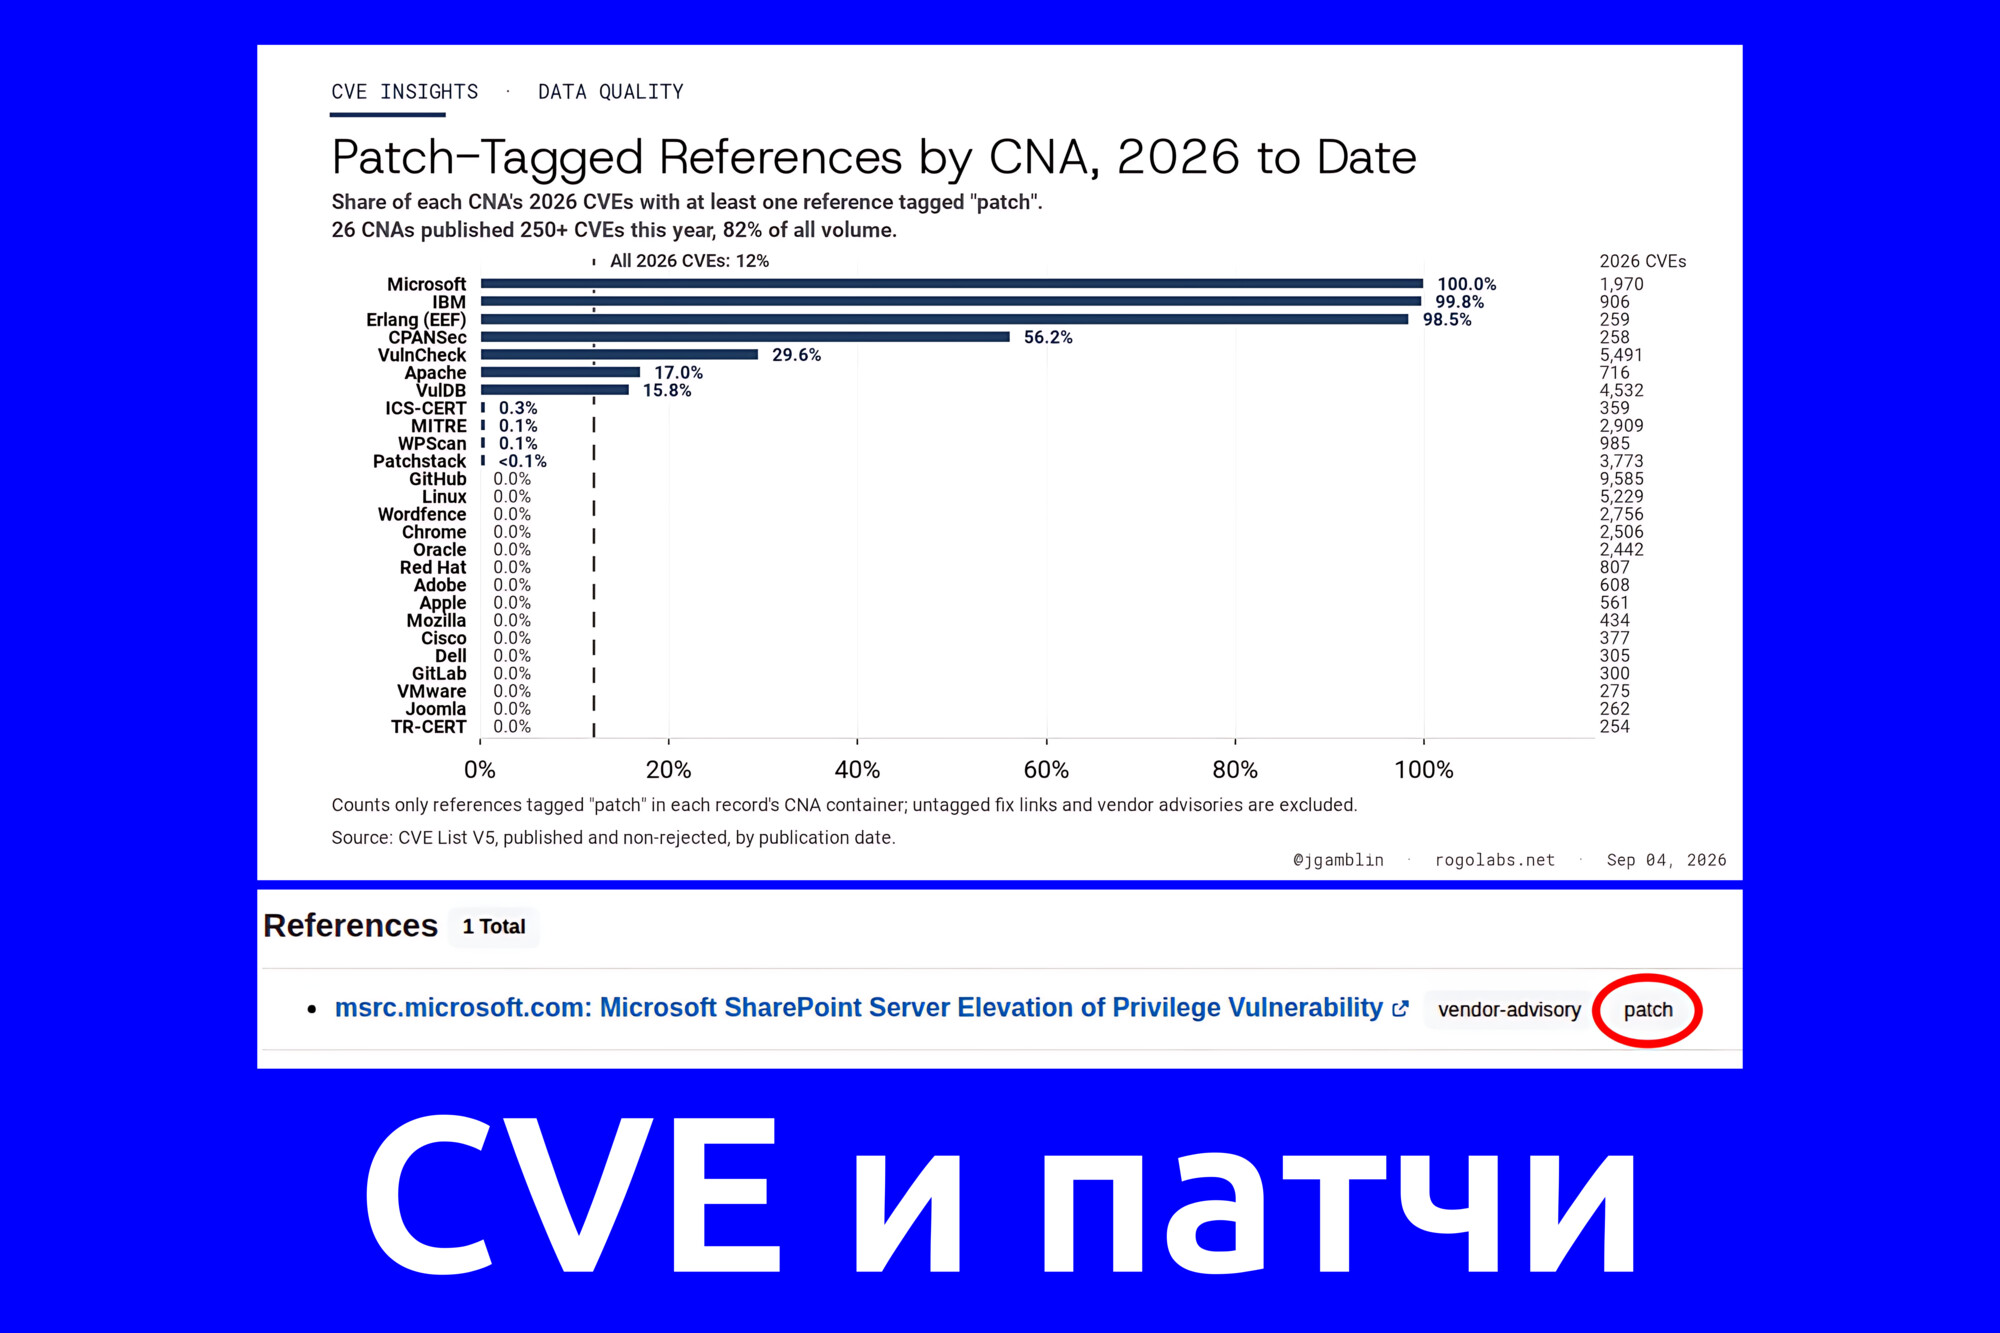
75% CVE-шек остались без ссылок с тегом "patch". Исследователь Jerry Gamblin проанализировал ссылки на патчи в CVE List V5. Выяснилось, что лишь немногие CNA (CVE Numbering Authority; организации, которым разрешено публиковать CVE-записи) помечают ссылки на патчи в разделе "References" специальным тегом "patch". В этом году ссылки с таким тегом есть только у 12% CVE.

Jerry Gamblin посмотрел статистику по 26 CNA, которые в 2026 году опубликовали 250 и более CVE-идентификаторов:

🔹 У трёх CNA (Microsoft, IBM и Erlang Ecosystem Foundation) ссылки, помеченные тегом "patch", есть почти в каждой CVE-записи.

🔹 Пятнадцать CNA не используют этот тег вообще, включая GitHub, Linux, Chrome, Oracle и Apple. Причём речь именно о теге "patch", а не о том, существует ли исправление для уязвимости. Например, Linux Kernel в каждой записи даёт ссылку на конкретный коммит с исправлением, но эти ссылки не помечены тегом "patch". 🤷‍♂️

🔹 NVD добавляют ссылки с тегом "patch" примерно к 30% CVE, которые они анализируют. При этом 20 075 CVE этого года они пометили как Deferred ("Отложено"), и для них ссылки с тегом "patch" не добавляются.

Итого получается, что у трёх четвертей CVE за 2026 год нет ссылок, помеченных тегом "patch".

От себя добавлю, что ситуация с тегами "patch" в NVD довольно забавная. Например, для недавней уязвимости Microsoft CVE-2026-56164 на CVE.org есть ссылка с тегом "patch", а в NVD уже нет ссылки с тегом "patch". Видимо, где-то по дороге эту информацию потеряли. 😏
На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года

На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года

На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года. С начала 2025 года до 30 июня мы отнесли к трендовым 37 уязвимостей. А за весь 2024 год - 74 уязвимости. Похоже, что в этом году к трендовым будет отнесено примерно столько же уязвимостей, что и в прошлом году. 🤔 А судя по затишью в прошлом и этом месяце, может, и поменьше.

🔻 Для 30 уязвимостей есть зафиксированные признаки эксплуатации в атаках, для 7 - публичные эксплоиты (но пока нет признаков эксплуатации).

🔻 По типам уязвимостей большая часть - это выполнение произвольного кода (15), и повышение привилегий (13).

🔻 22 трендовые уязвимости касаются продуктов Microsoft (59 %). Остальные вендоры: 7-Zip, MDaemon, Zimbra, CommuniGate, Roundcube, Erlang, Fortinet, Palo Alto Networks, Apache, Kubernetes, VMware.

🗒 Полный отчёт Vulristics

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday. В этот раз уязвимостей много - 1091. Из них 716 в Linux Kernel. 🤯 Для 5 уязвимостей есть признаки эксплуатации вживую:

🔻 RCE - PHP CSS Parser (CVE-2020-13756). В AttackerKB, есть эксплойт.
🔻 DoS - Apache ActiveMQ (CVE-2025-27533). В AttackerKB, есть эксплойт.
🔻 SFB - Chromium (CVE-2025-4664). В CISA KEV.
🔻 PathTrav - buildkit (CVE-2024-23652) и MemCor - buildkit (CVE-2024-23651). В БДУ ФСТЭК.

Ещё для 52 (❗️) есть признаки наличия публичного эксплоита. Из них можно выделить 2 трендовые уязвимости, о которых я уже писал ранее:

🔸 RCE - Kubernetes "IngressNightmare" (CVE-2025-1974 и 4 других)
🔸 RCE - Erlang/OTP (CVE-2025-32433)

Также интересны эксплоиты для:

🔸 EoP - Linux Kernel (CVE-2023-53033)
🔸 XSS - Horde IMP (CVE-2025-30349)
🔸 PathTrav - tar-fs (CVE-2024-12905)
🔸 SFB - kitty (CVE-2025-43929)
🔸 DoS - libxml2 (CVE-2025-32414)

🗒 Полный отчёт Vulristics

Майский выпуск "В тренде VM": уязвимости в Microsoft Windows и фреймворке Erlang/OTP

Майский выпуск В тренде VM: уязвимости в Microsoft Windows и фреймворке Erlang/OTP

Майский выпуск "В тренде VM": уязвимости в Microsoft Windows и фреймворке Erlang/OTP. Традиционная ежемесячная подборка. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего 4 трендовые уязвимости:

🔻 Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-29824)
🔻 Elevation of Privilege - Windows Process Activation (CVE-2025-21204)
🔻 Spoofing - Windows NTLM (CVE-2025-24054)
🔻 Remote Code Execution - Erlang/OTP (CVE-2025-32433)

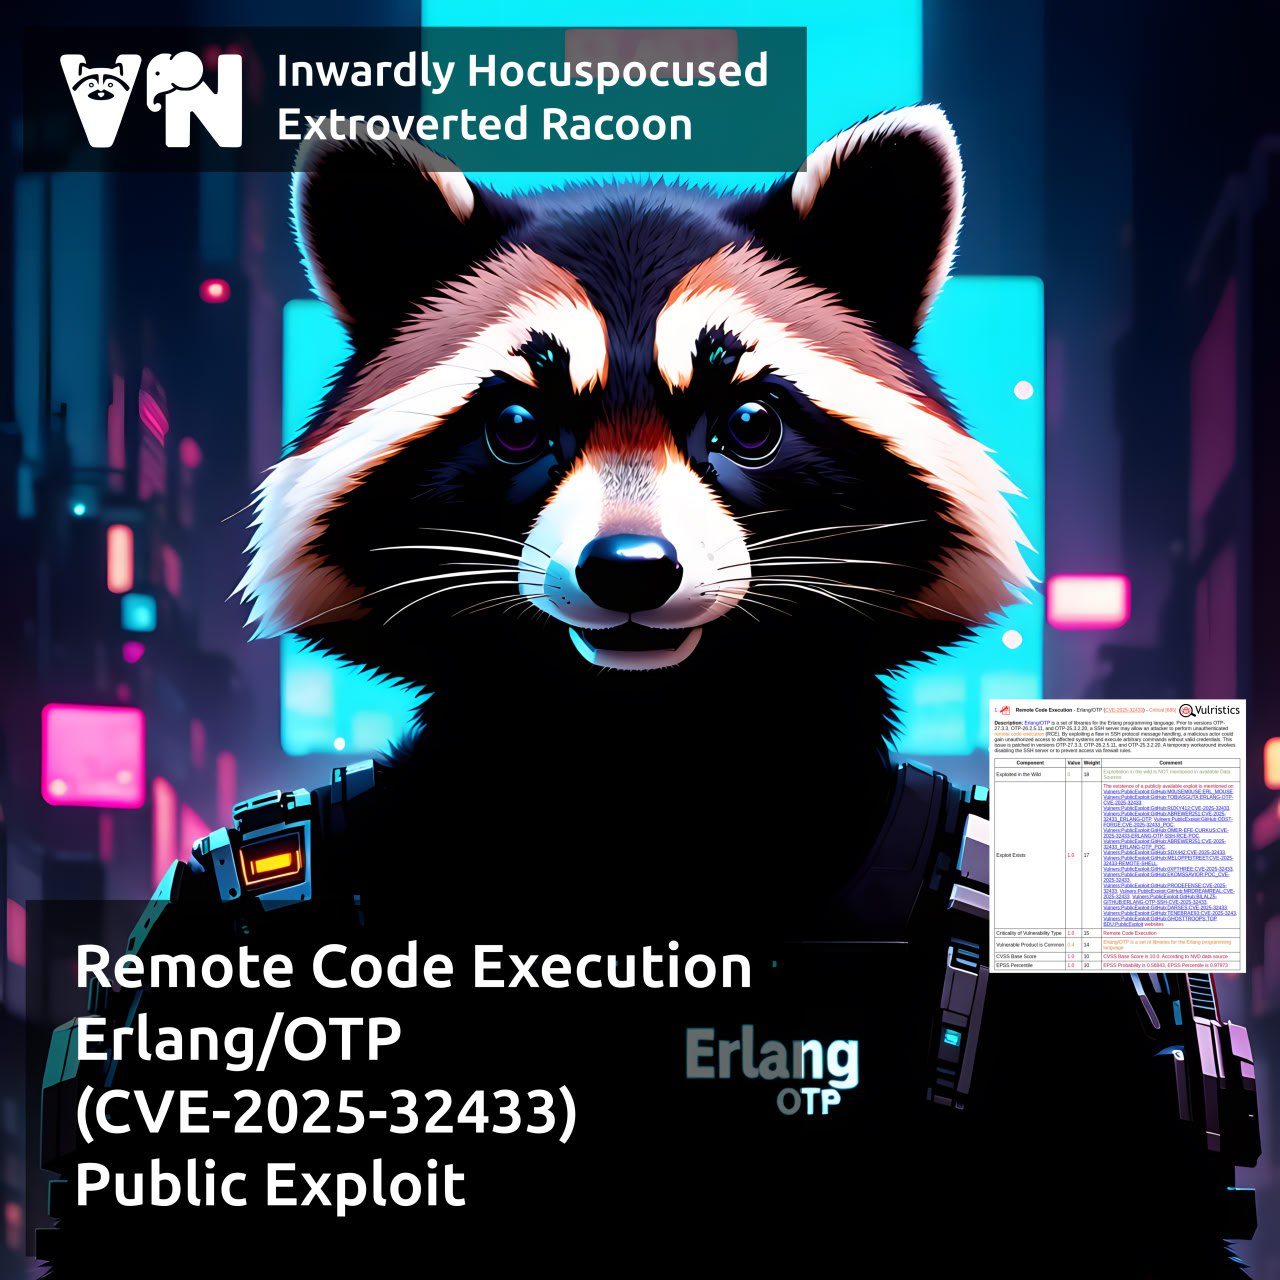
Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433)

Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433)

Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433). Erlang - язык программирования для построения масштабируемых систем мягкого реального времени с требованиями высокой доступности. Используется в телекоммуникациях, банковской сфере, e-commerce, компьютерной телефонии и мессенджерах. OTP - набор Erlang-библиотек, предоставляющий middleware для разработки таких систем.

Уязвимость обработки сообщений в SSH-сервере Erlang/OTP позволяет неаутентифицированному злоумышленнику выполнить произвольный код. Код выполняется в контексте SSH-демона. Если демон запущен от root-а, это даёт полный контроль над устройством.

🔻 Бюллетень вендора вышел 16 апреля. Безопасные версии: OTP-27.3.3, OTP-26.2.5.11 и OTP-25.3.2.20.

🔻 Уже 17 апреля в блоге Platform Security появился write-up и PoC эксплоита (разработанный с использование AI).

🔻 Уязвимости подвержены устройства Cisco. И, наверняка, не только они. 😏

👾 Признаков эксплуатации вживую пока нет.