Архив рубрики: Positive Technologies

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

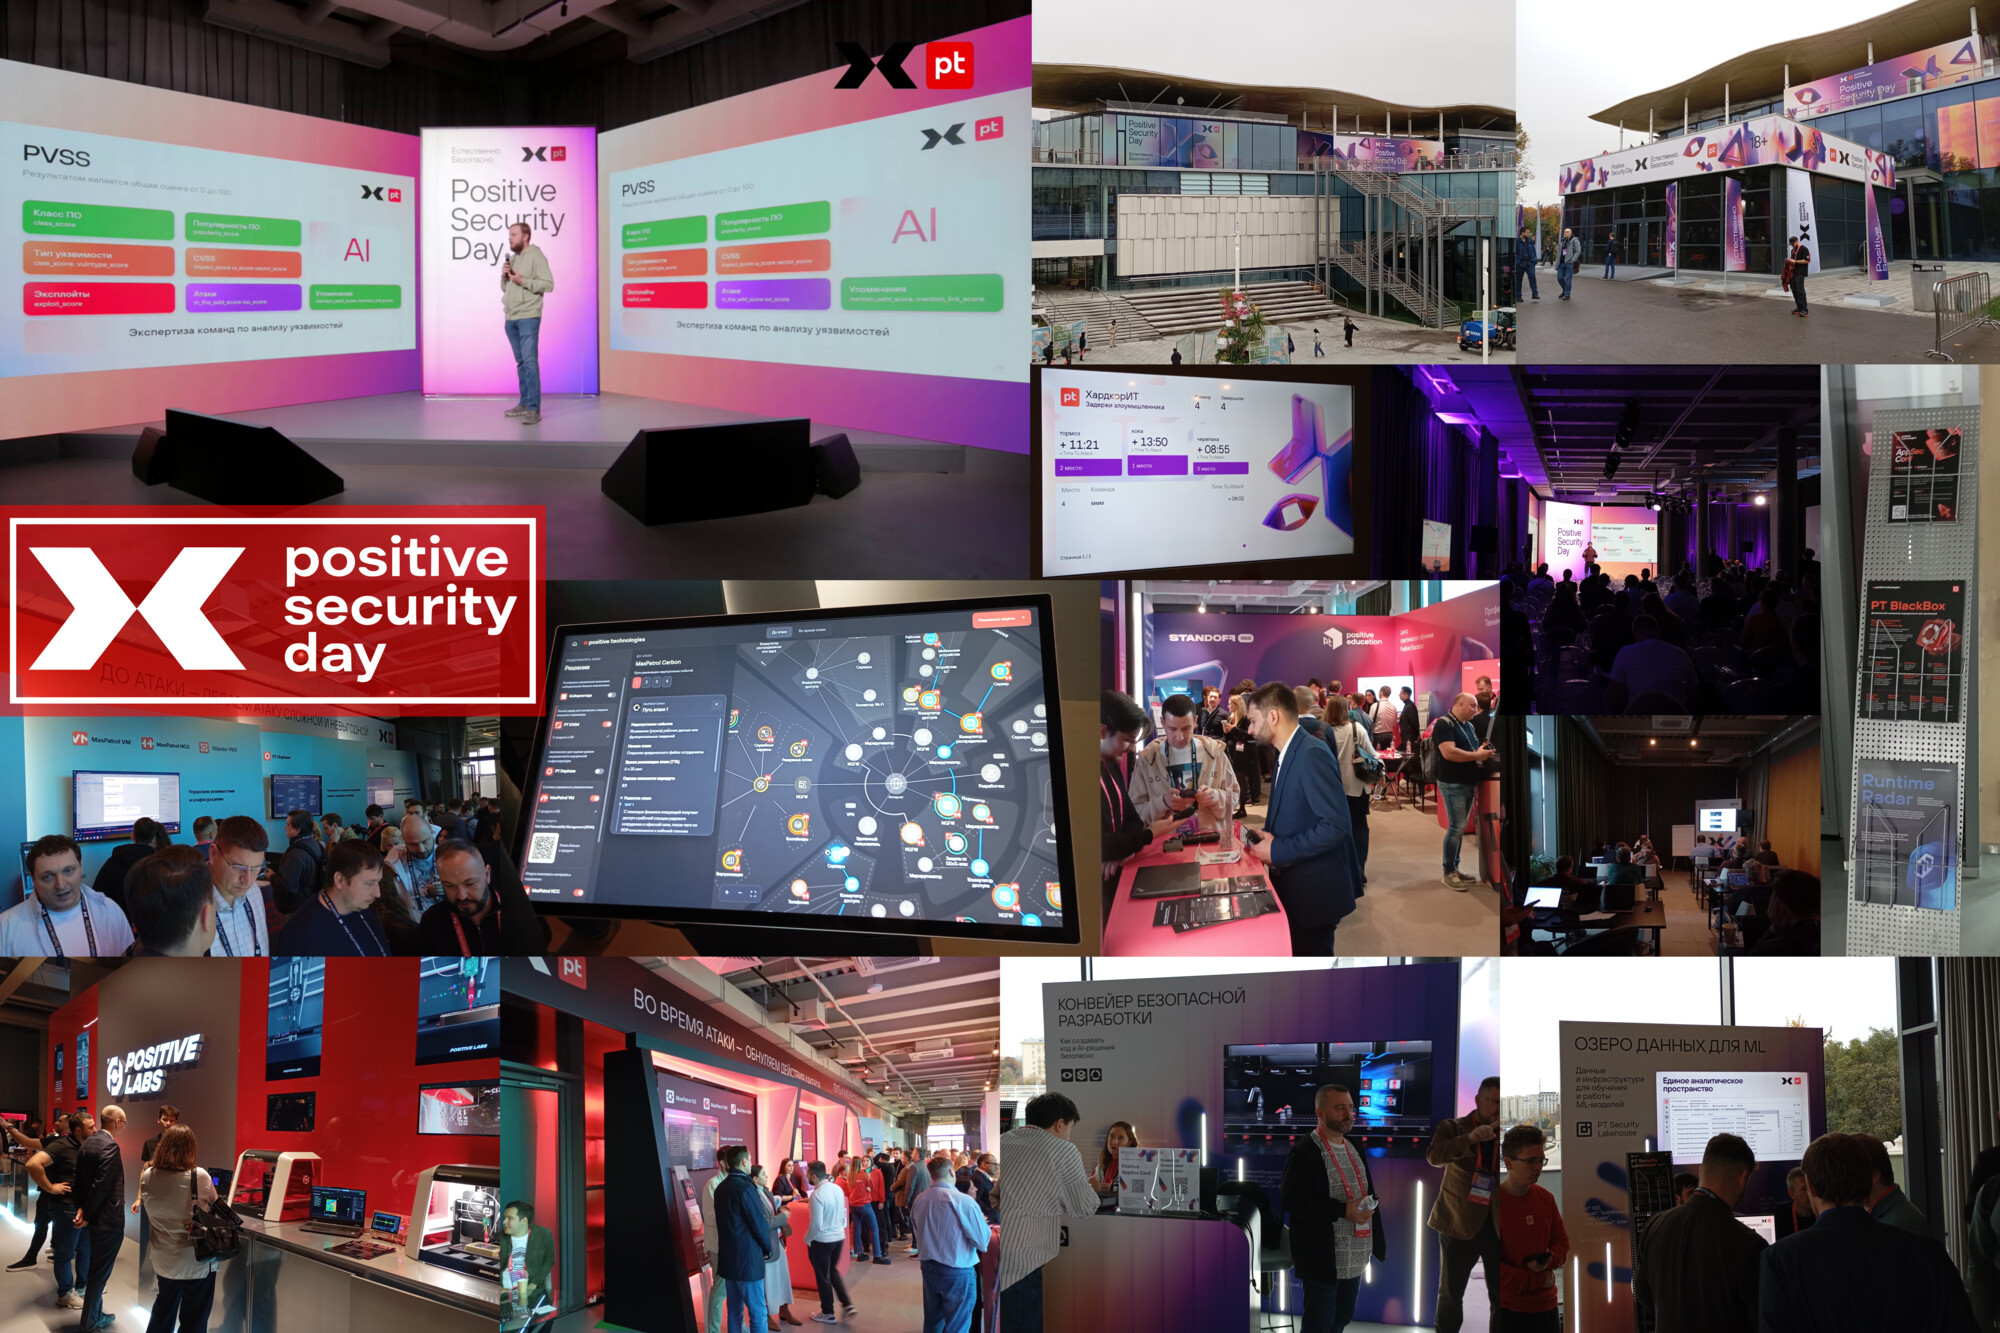
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

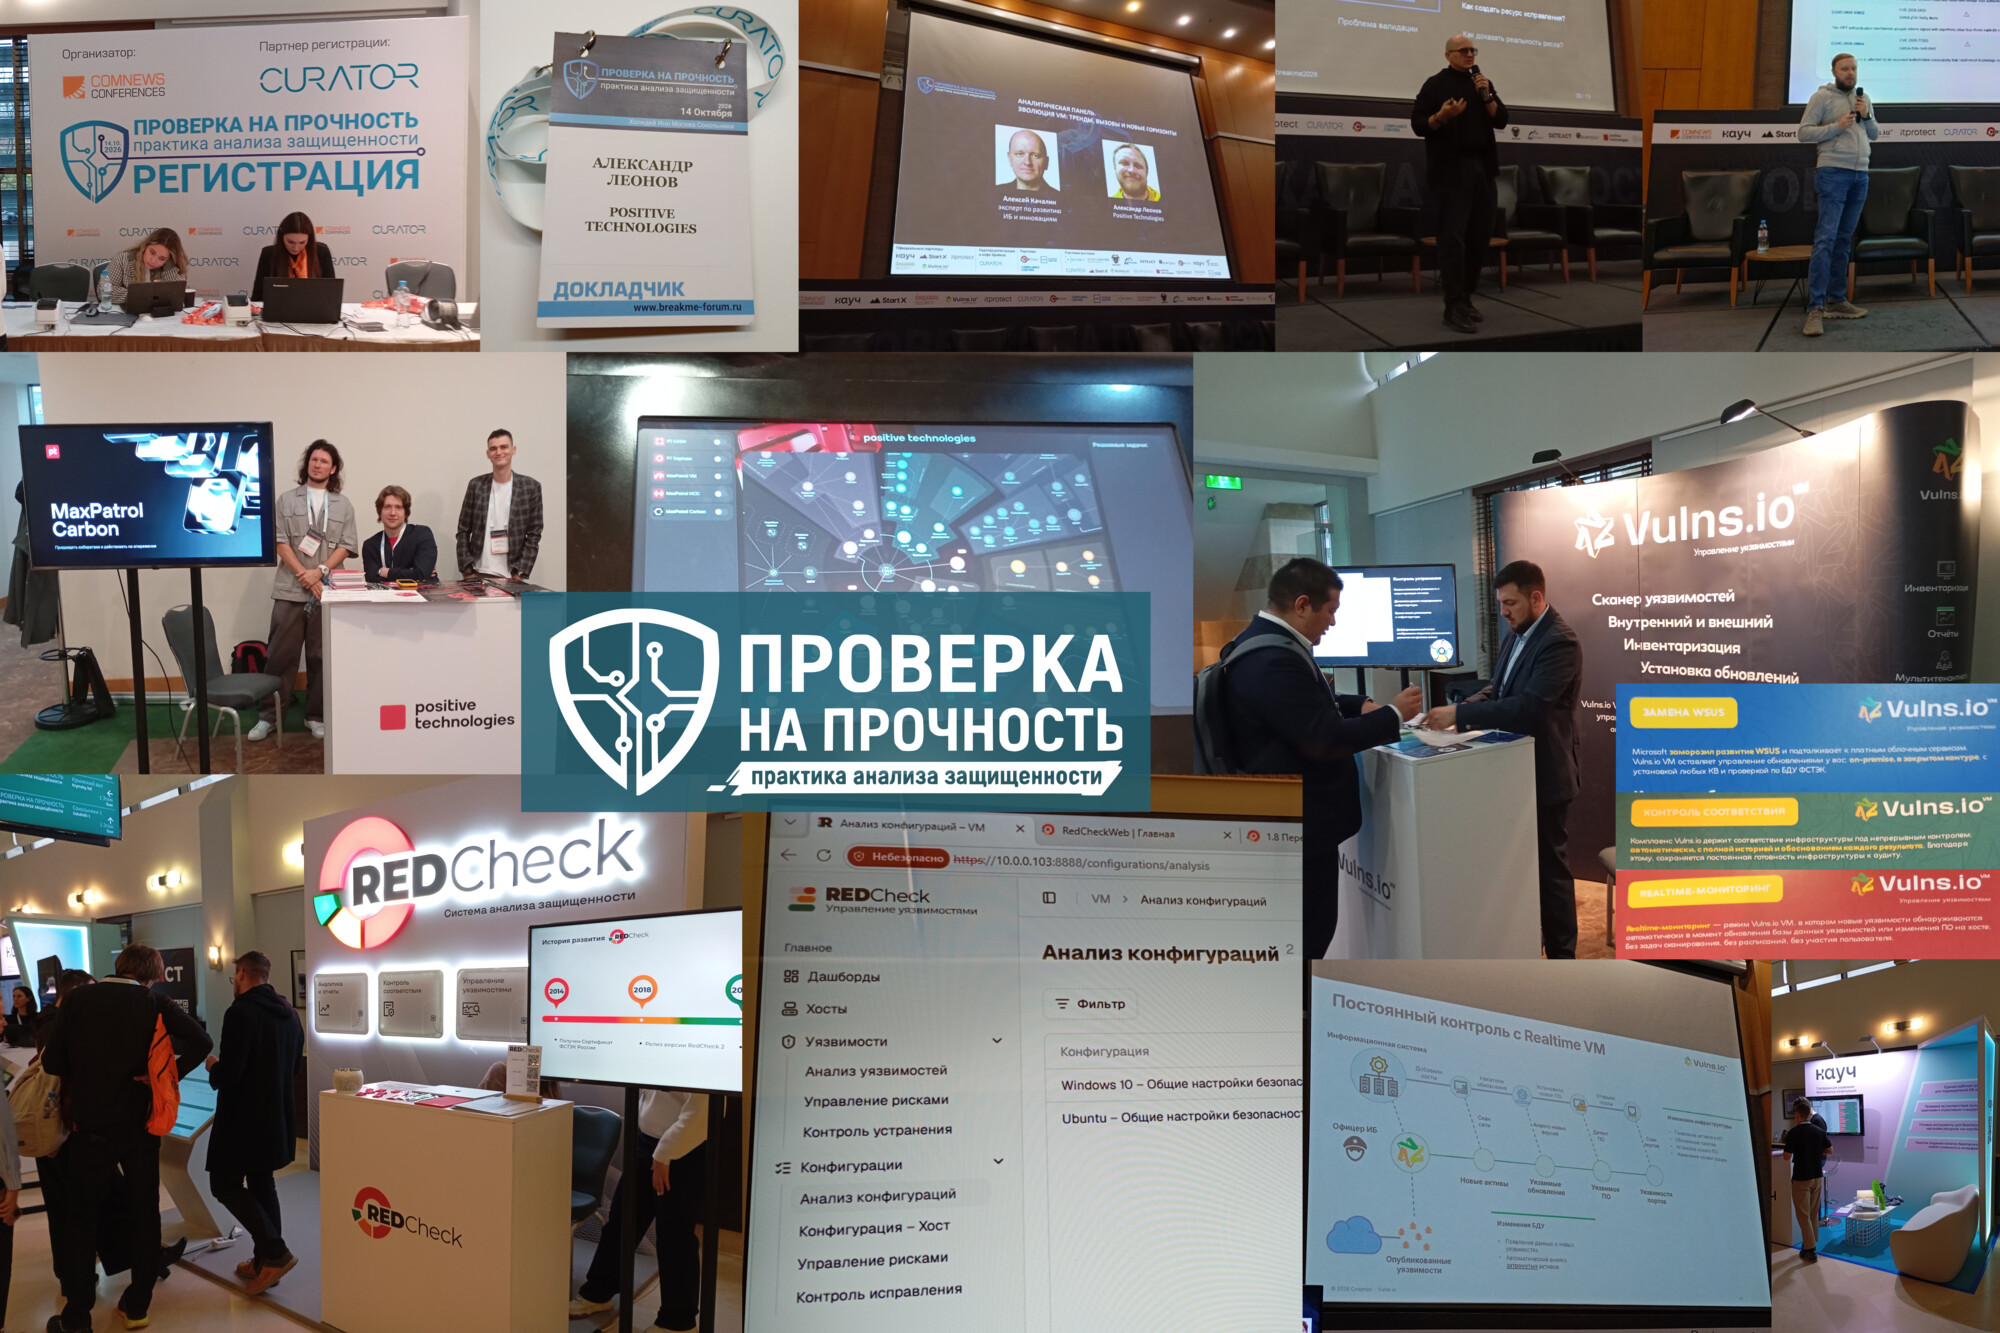
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day. Мероприятие пройдёт 15 и 16 октября в Парке Горького.

Моё 20-минутное выступление запланировано на 15 октября в 15:50. Называться оно будет "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В том числе расскажу и про наш перспективный PVSS. 😉

Помимо моего выступления в программе:

🔹 презентации и демонстрации продуктов Positive Technologies - MaxPatrol O2 для автономного SOC, Security Lakehouse для автоматической подготовки данных для ИИ, MaxPatrol Endpoint Security для AI-driven-защиты конечных устройств, PT X для защиты бизнеса с гарантией результата, PT Data Security для защиты чувствительных данных и PT Dephaze для наступательной кибербезопасности;

🔹 ИИ- и ML-разработки компании - от технологий, которые уже работают в продуктах, до экспериментальных проектов и исследований, в том числе в области поиска уязвимостей;

🔹 практические hands-on-зоны и соревнования, где участники смогут тестировать продукты, расследовать инциденты и атаковать ИИ-технологии;

🔹 выступления представителей компании, заказчиков и партнёров о том, как ИИ меняет риски для бизнеса и подходы к защите.

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

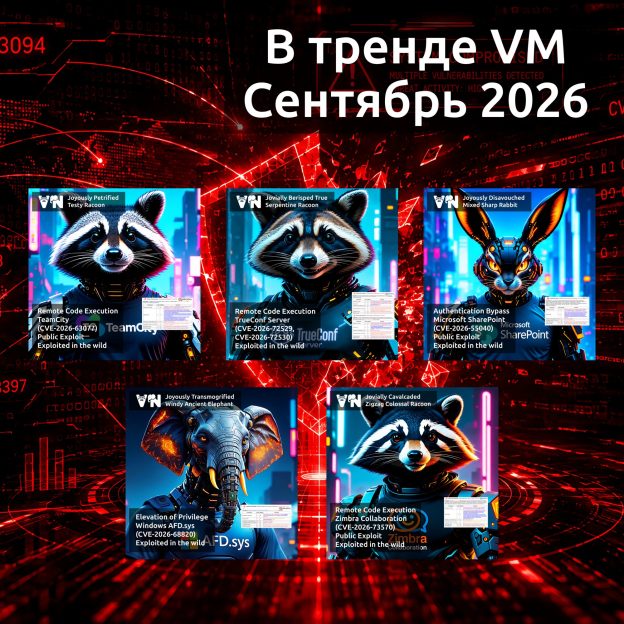
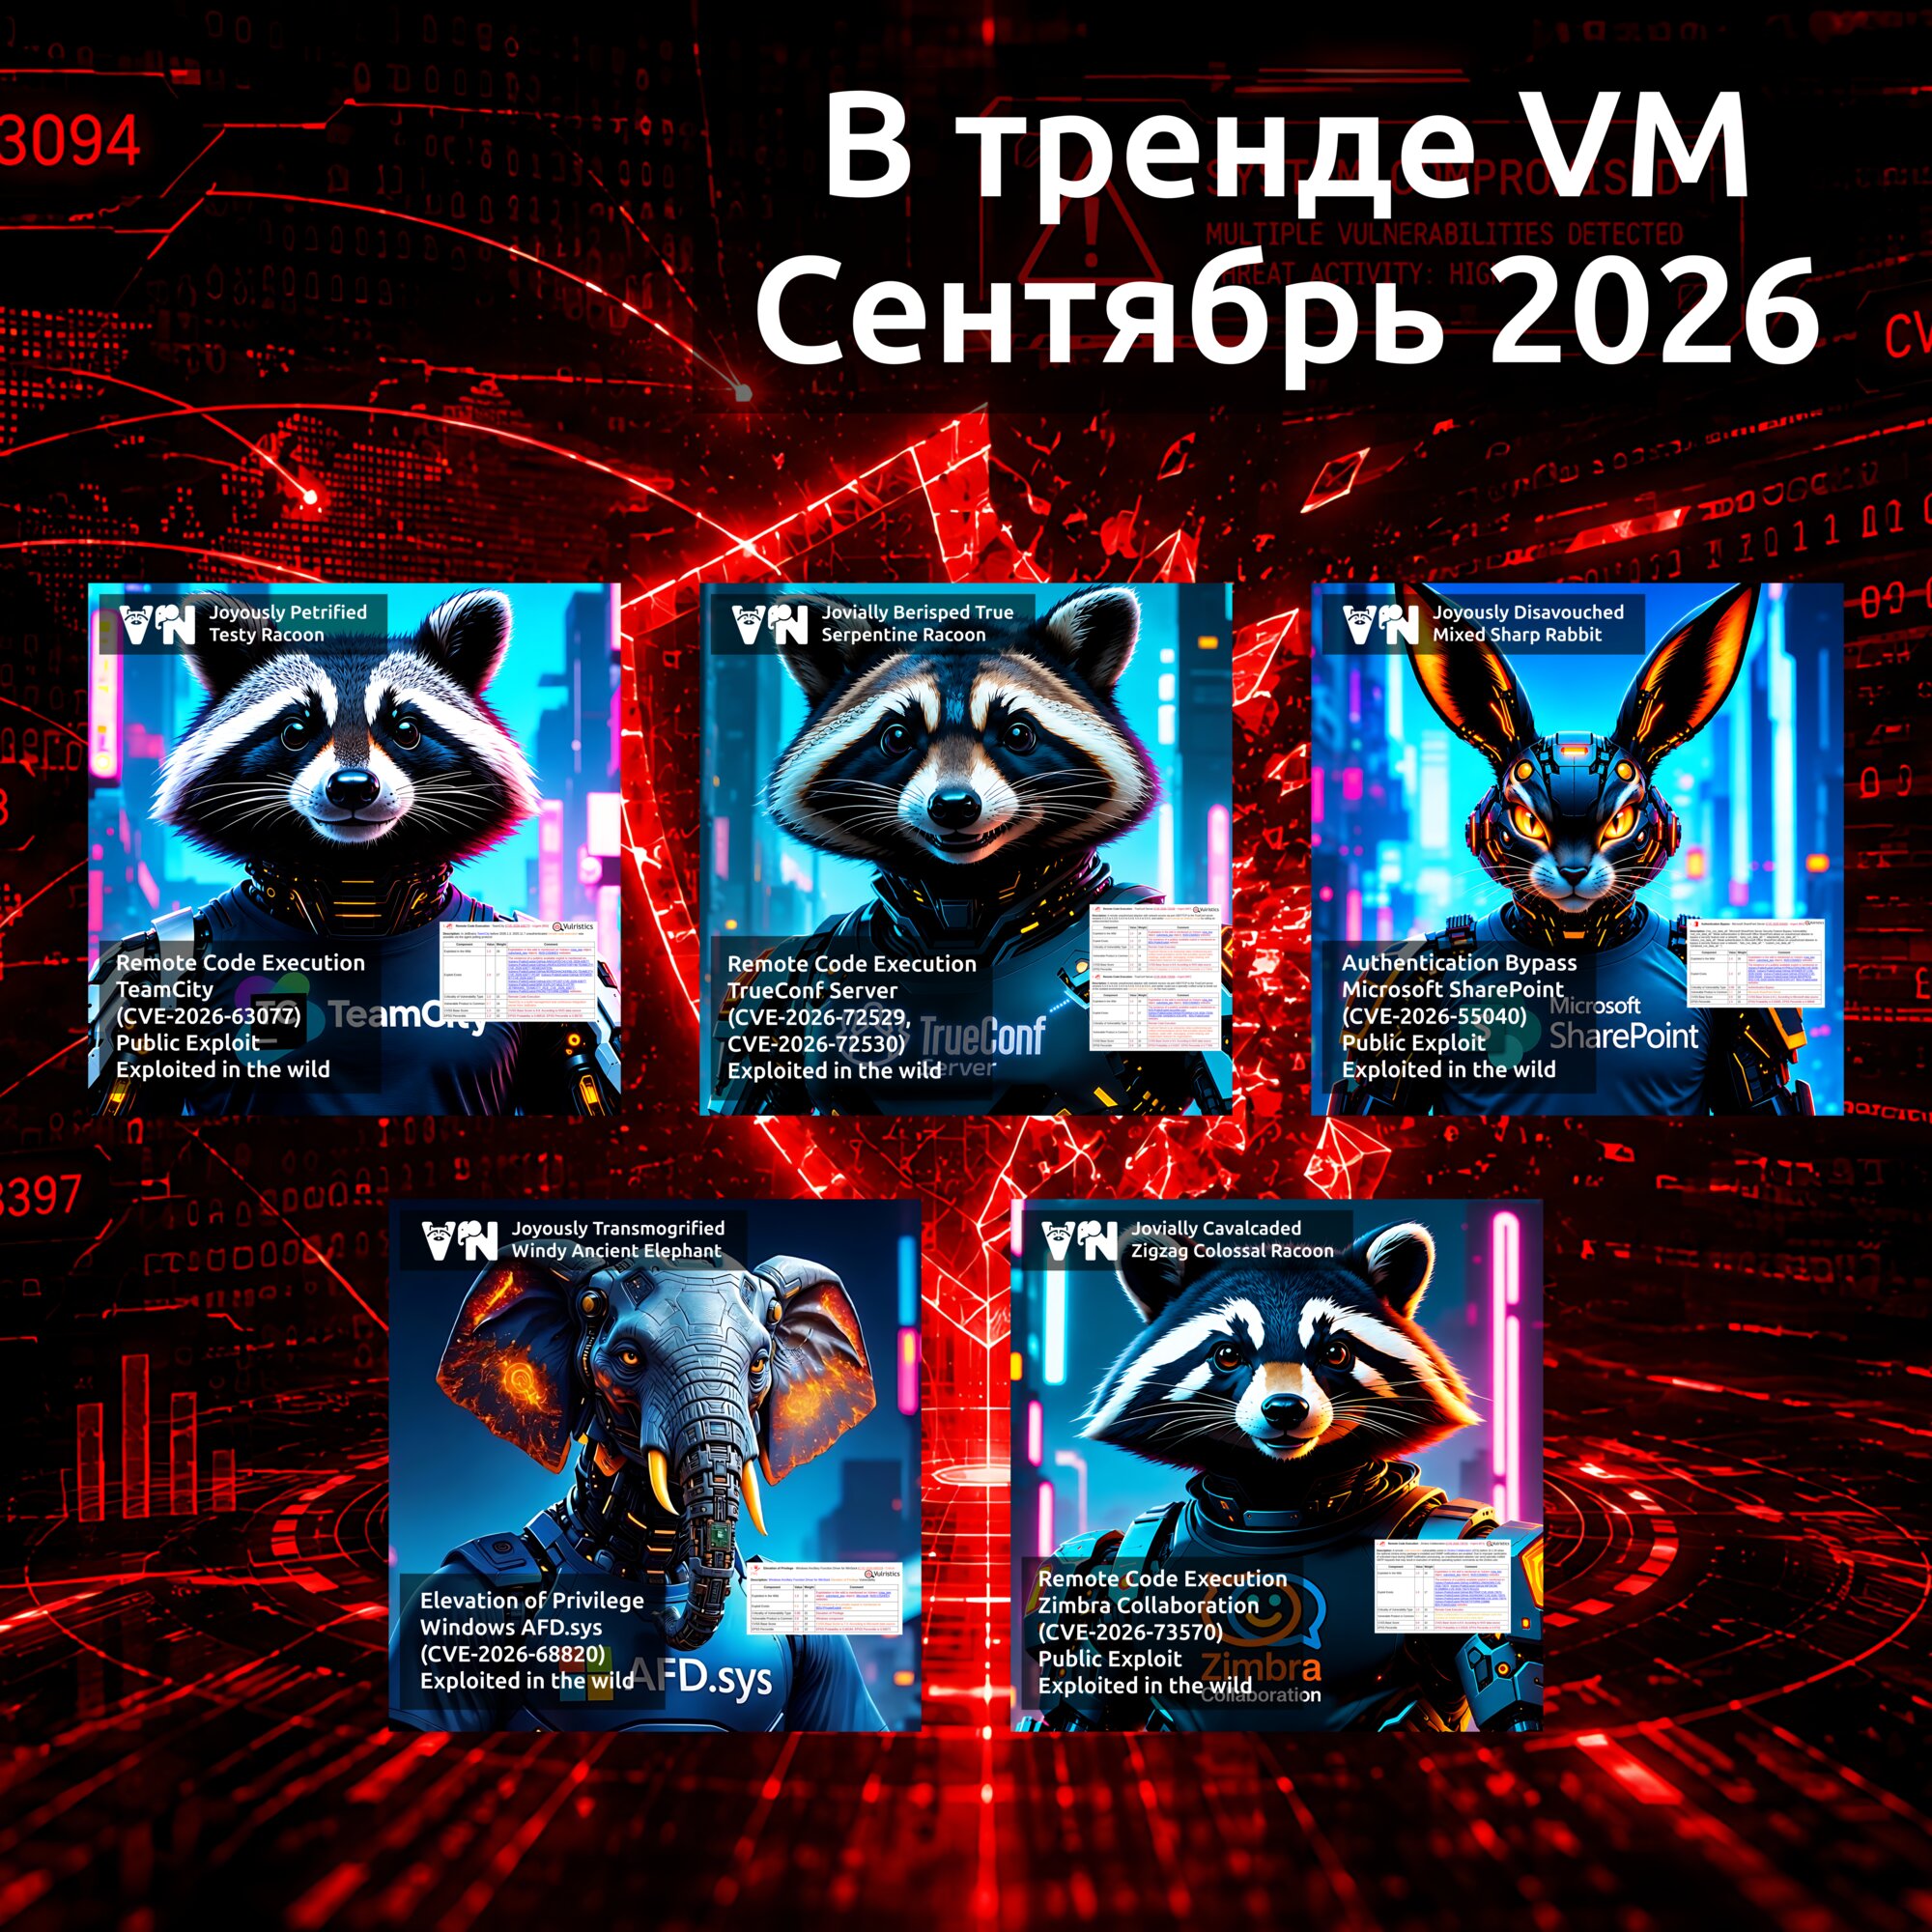
Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899)

Про уязвимость Remote Code Execution - cPanel (CVE-2026-87899). cPanel - это коммерческая панель управления Linux-серверами от компании cPanel, L.L.C. (входит в WebPros), которую часто используют хостинг-провайдеры, чтобы клиенты могли управлять хостингом через браузер. Панель работает по платной лицензии: провайдер устанавливает её на свои серверы (выделенные или VPS) и создаёт клиентские аккаунты. Каждый клиент через cPanel управляет своими сайтами, доменами, файлами, базами данных, почтой, SSL-сертификатами и DNS. Согласно описанию вендора, уязвимость CVE-2026-87899 позволяет аутентифицированному злоумышленнику повысить свои привилегии через функциональность CalDAV и CardDAV (протоколы для синхронизации календарей и контактов) в cPanel. Успешная эксплуатация уязвимости приводит к выполнению произвольного кода от root-а, что предоставляет злоумышленнику полный контроль над сервером.

Таким образом, для получения root-доступа к серверу злоумышленнику достаточно иметь аккаунт cPanel. Для компании, предоставляющей услуги shared-хостинга публично и неограниченному кругу лиц, это означает, что уязвимость может эксплуатировать любой клиент. Кроме того, учётные данные для доступа к cPanel могут быть украдены злоумышленниками или приобретены на чёрном рынке. В результате эксплуатации злоумышленник может получить доступ к данным других клиентов shared-хостинга, размещённых на том же сервере. Это, в свою очередь, может привести к утечке персональных данных, использованию сайтов для распространения вредоносного ПО и размещения незаконного контента.

⚙️ Уязвимость затрагивает cPanel/WHM версии 120 и выше. Исправления доступны в сборках 11.134.0.57, 11.136.0.41, 11.138.0.8 и более новых, а для WP Squared - в версии 11.138.1.11 и выше. С 31 марта 2026 года американская компания WebPros, которой принадлежат cPanel и Plesk, прекратила обслуживание хостинг-провайдеров из России и Беларуси, сославшись на требования экспортного и санкционного законодательства. По данным ТАСС, подписки российских клиентов были аннулированы. В таких условиях у российских провайдеров, продолжающих использовать cPanel, могут возникнуть дополнительные сложности со своевременным обновлением этого ПО.

🌐 По данным экспертов Positive Technologies, на shared-хостингах под управлением cPanel могут быть размещены около 35 миллионов веб-сайтов, 27 тысяч из которых - российские. По оценке компании ispmanager, cPanel и Plesk на конец марта 2026 года суммарно занимали около 5% российского рынка панелей для shared-хостинга, что соответствует как минимум 50 тыс. сайтов на cPanel и Plesk в доменных зонах .ru и .рф. Эти оценки могут не учитывать сайты российских компаний, которые размещаются на зарубежных shared-хостингах и используют нероссийские доменные зоны.

🛠👾 Публичных эксплоитов и признаков эксплуатации в реальных атаках пока нет.

💡 При использовании shared-хостинга компания доверяет хостинг-провайдеру обслуживание, обновление и безопасную настройку сервера, на котором размещён её веб-сайт. К выбору хостинг-провайдера стоит подходить ответственно, потому что невыполнение им своих обязанностей может нанести компании крупный ущерб. В этом вопросе лучше не экономить, а выбирать проверенных поставщиков услуг с подтверждёнными компетенциями и хорошей репутацией на рынке. Другой вариант - не использовать shared-хостинг, а заниматься обслуживанием сервера самостоятельно.

🗞 Мой комментарий по этой уязвимости вышел в новости на сайте SecPost.

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17

На Хабре вышла статья о том, как MaxPatrol Carbon использовался при подготовке инфраструктуры для кибербитвы Standoff 17. Главная задача архитектора ИТ-инфраструктуры Standoff - найти баланс между сложностью сценариев атак и временем, необходимым для их реализации атакующими, поскольку соревнования проходят всего несколько дней. Архитектор формализует векторы атак, которые должны быть заложены в инфраструктуру, собирает под них стенды, настраивает активы и ролевую модель, продумывает, где должны быть мисконфигурации и подсказки в виде оставленных данных или специальных условий для успешной реализации сценария атаки. При этом "одна забытая учётная запись, лишний ACL или избыточный сетевой доступ могут существенно сократить маршрут атакующего". Если цепочка из десятков шагов превращается в один-два, весь замысел, заложенный при проектировании, теряется.

"В обычной ИТ-инфраструктуре специалист по ИБ стремится свести к минимуму возможности атакующего. Архитектор Standoff решает более тонкую задачу: сохранить допустимые, расчётные сценарии и одновременно вычистить всё, что создаёт избыточные или просто очень короткие пути до цели. Поэтому отладка векторов - это изматывающий процесс."

Архитектор может считать, что всё отладил, а тут - бац! Для какого-то софта в инфраструктуре появляется критичная эксплуатабельная уязвимость, и её нужно патчить, иначе для атакующих появляется незапланированный короткий путь для реализации атаки. При этом патчинг уязвимости не должен поломать запланированные векторы. 🤯

Поддерживать всю эту картину вручную, особенно когда активов много, практически невозможно. Поэтому коллеги из Standoff решили использовать MaxPatrol Carbon в качестве инструмента для:

🔹 проверки запланированных сценариев;
🔹 поиска непредусмотренных путей атаки.

Продукт показывает, где появились лишние связи, привилегии, новые уязвимости или побочные векторы, которых быть не должно. В статье приводится несколько кейсов, выявленных с помощью MaxPatrol Carbon, которые могли существенно сократить атакующим путь до целевого актива:

🔻 возможность компрометации дополнительной учётки;
🔻 возможность эксплуатации уязвимости Nginx;
🔻 ошибка в настройке правил сетевого доступа.

Оказалось, что MaxPatrol Carbon, изначально предназначенный для поддержания инфраструктуры в максимально безопасном состоянии, можно использовать и для ещё более сложной задачи - поддержания её в "контролируемо уязвимом" состоянии. 😉