Архив метки: Vulnsio

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

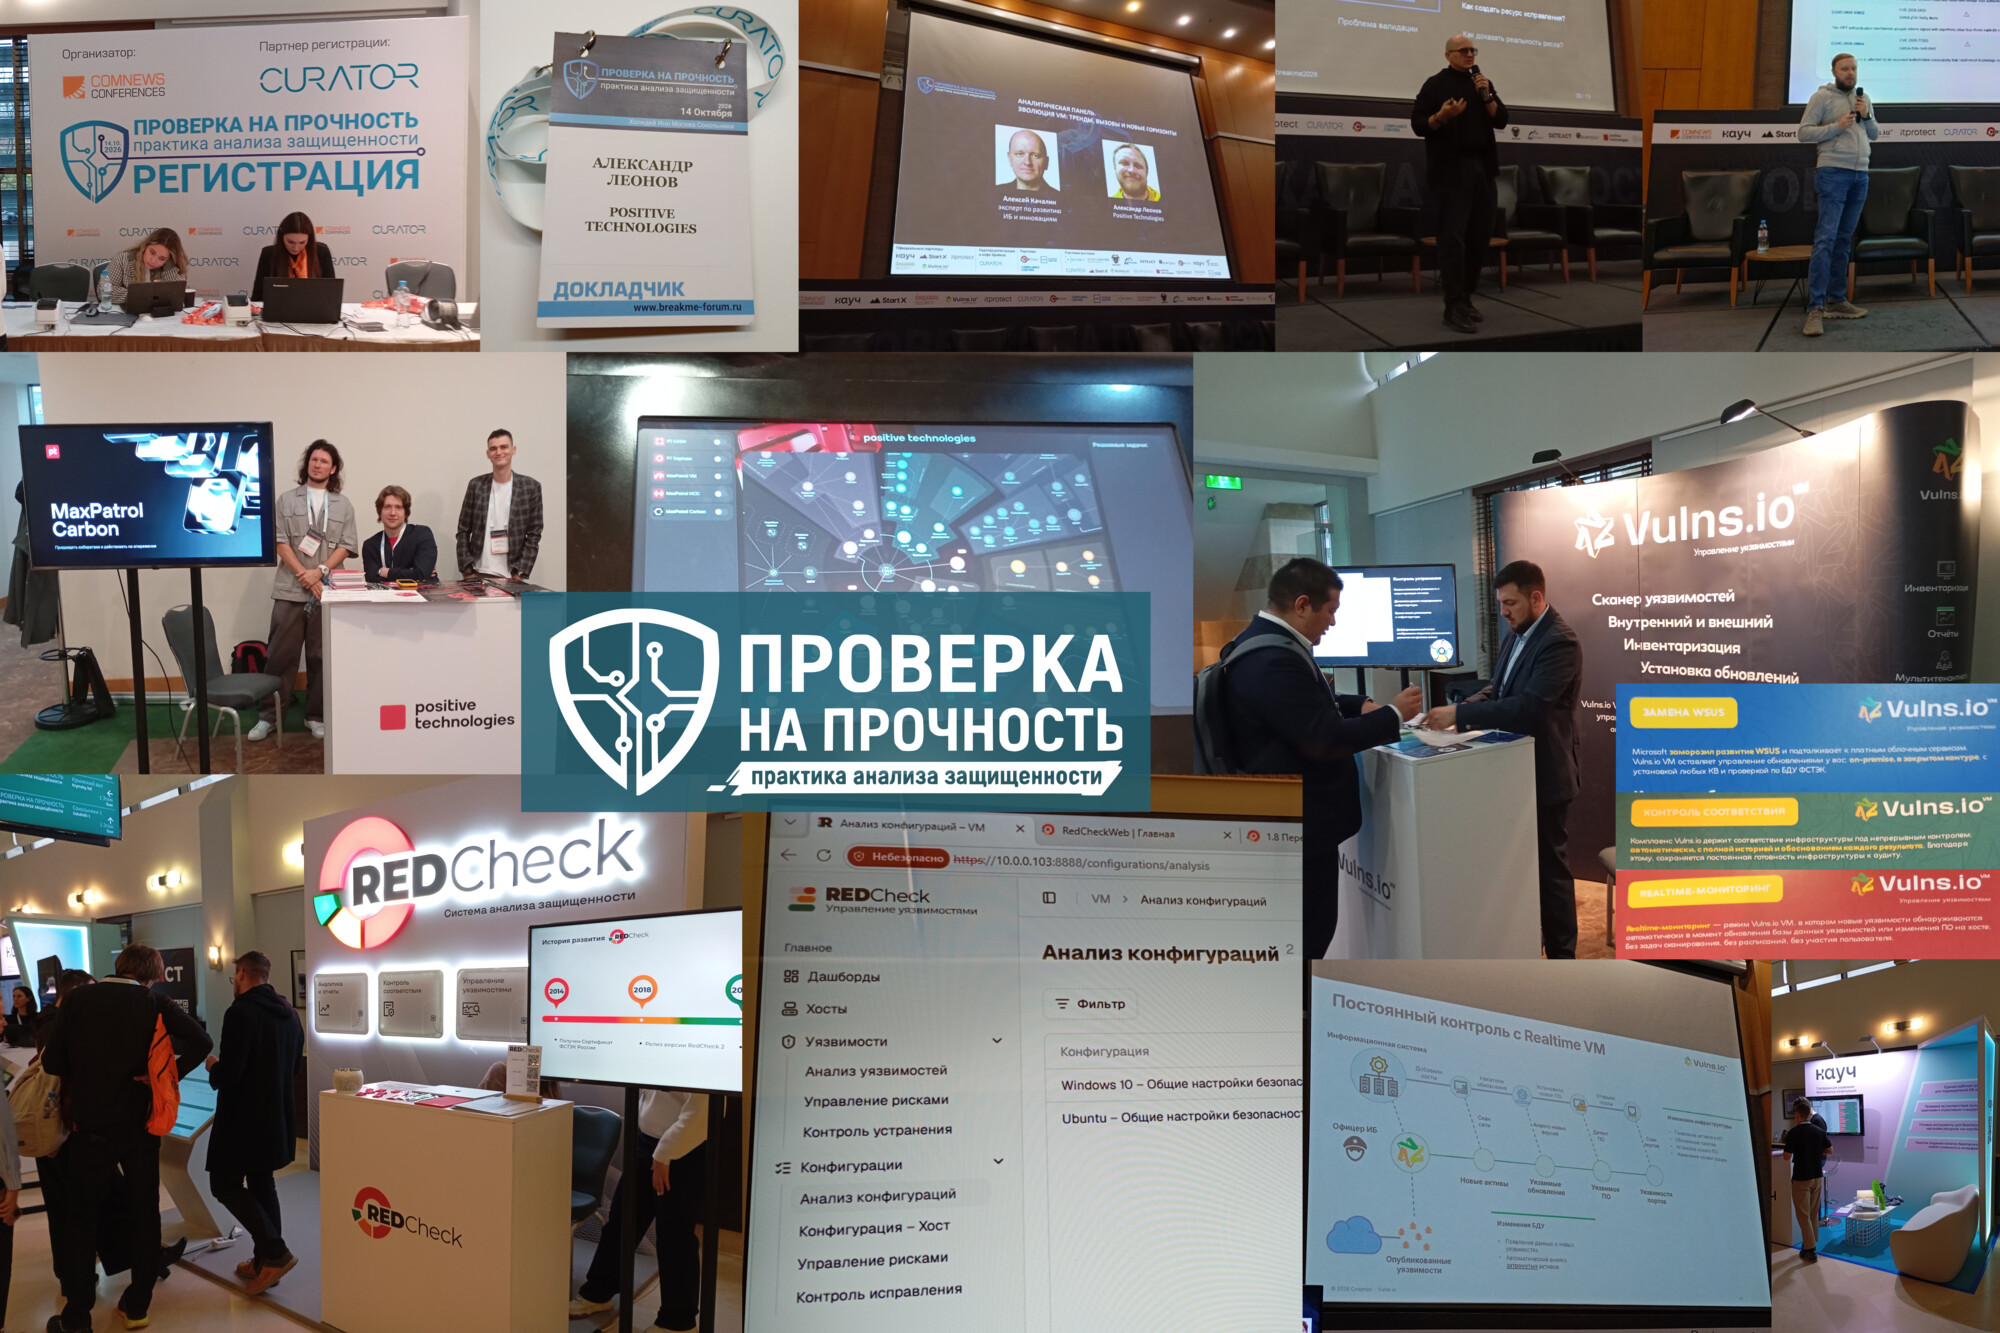
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие. Всего там было опубликовано 10 материалов. Если суммировать, то в этом году эксперты в основном разбирали ограничения классического VM-подхода: рост числа CVE, недостаточность CVSS, необходимость учета реальной эксплуатабельности уязвимостей и контекста активов, переход к Exposure Management / CTEM, Realtime VM, TPRM и автоматизации приоритизации и устранения уязвимостей. Вот перечень материалов и краткие выжимки:

🔻 Виктория Шишкина, Positive Technologies. От хаоса к контролю: ошибки в управлении уязвимостями и метрики зрелости процесса. Эффективное управление уязвимостями невозможно без измеримых метрик, которые позволяют контролировать полноту инвентаризации активов, качество выявления, приоритизацию и своевременность устранения уязвимостей и ошибок конфигурации.

✳️🔻 Александр Леонов, Positive Technologies. CVE - только начало: Как Exposure Management меняет правила игры. Exposure Management расширяет классическое управление уязвимостями: вместо фокусировки только на CVE он учитывает любые факторы, повышающие риск атаки (ошибки конфигурации, избыточные права, слабые настройки и архитектурные недостатки), анализирует реальные пути атак и помогает устранять наиболее опасные экспозиции с учетом бизнес-контекста.

🔻 Security Vision. Восемь слагаемых процессов VM нового поколения. Современные платформы управления уязвимостями должны не просто находить CVE, а непрерывно оценивать реальные риски, анализировать поверхность и маршруты атак, контролировать устранение и объединять все процессы в единую систему управления безопасностью.

🔻 Мария Тимофеева, RedCheck. Проблемы источников сведений об уязвимостях в 2026 году. Из-за роста числа уязвимостей, ограничений CVSS и снижения полноты данных в NVD компании переходят к многоканальному сбору сведений, риск-ориентированной приоритизации и усилению роли экспертной аналитики и ИИ в управлении уязвимостями.

🔻 Владимир Михайлов, Vulns io. Realtime VM для противодействия эксплуатирующему ИИ. Переход от периодического сканирования к Realtime VM позволяет за счет непрерывного контроля инфраструктуры, оперативного обновления данных об уязвимостях и автоматизации устранения сократить время реакции на новые угрозы с часов до минут.

🔻 Никита Котиков, CICADA8. Иллюзия контроля: почему Excel-анкеты не защищают от атак через контрагента. Оценка рисков контрагентов должна переходить от формальных Excel-анкет к доказательному и непрерывному контролю через TPRM (Third-Party Risk Management), который анализирует реальные технические данные, выявляет скрытые риски и обеспечивает постоянный мониторинг безопасности цепочки поставок.

🔻 Александр Дорофеев, Эшелон Технологии. Внешние индикаторы реальной опасности уязвимостей. Эффективная приоритизация уязвимостей требует отказа от оценки только по CVSS и учета дополнительных индикаторов - вероятности эксплуатации EPSS, фактов атак из CISA KEV, наличия эксплойтов, критичности активов и внутреннего контекста риска.

🔻 Иван Елисеев, Check Risk. Неужели VM-системы подходят к пределу своих возможностей? VM-системы сталкиваются с ограничениями из-за роста числа CVE, ускорения появления эксплойтов и снижения эффективности приоритизации по CVSS/EPSS, поэтому рынок смещается к Exposure Management, где оценивается не сама уязвимость, а реальная вероятность атаки с учетом доступности актива, эксплуатируемости и бизнес-контекста.

🔻 Круглый стол экспертов. Эволюция VM или смена парадигмы? VM эволюционирует от простого поиска и закрытия уязвимостей к управлению реальными киберрисками: платформы должны учитывать бизнес-контекст, помогать принимать решения по остаточному риску, работать с новыми активами вроде ИИ-агентов, анализировать пути атак, внедрять принципы CTEM и становиться частью более широких платформ управления экспозициями и киберустойчивостью.

🔻 Российские решения для управления уязвимостями. Сравнительная таблица MaxPatrol VM, Security Vision NG VM, RedCheck, Сканер-ВС, Vulns.io VM, CICADA8 VM, Kaspersky VM. Критерии сравнения включают сертификацию и наличие в реестрах, позиционирование, охват активов, возможности внешнего сканирования, источники данных об уязвимостях и активах, ИИ-анализ, приоритизацию, подтверждение эксплуатации, анализ путей атак, автоматизацию устранения, интеграции и дополнительные функции.

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений"

На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений
На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений". В обзоре были рассмотрены следующие сканеры уязвимостей:

🔻 BITsignal
🔻 Hscan
🔻 Security Vision VS
🔻 ScanOVAL
🔻 RedCheck
🔻 XSpider PRO
🔻 METASCAN
🔻 Ревизор Сети
🔻 Сканер-ВС

Для каждого решения приводятся характеристики, иллюстрации (для всех, кроме Security Vision VS, это скриншот), возможности сканера, информация о нахождении в реестрах и наличии сертификатов, а также ссылки на дополнительную информацию.

Сделал выжимку из отчёта:

💡 Предпосылки развития рынка сканеров уязвимостей. Сканеры уязвимостей давно стали одним из базовых инструментов специалистов ИБ. Их значение растёт вместе с количеством выявляемых уязвимостей и расширением ИТ-инфраструктуры организаций, особенно учитывая, что злоумышленники активно эксплуатируют не только новые, но и давно известные недостатки безопасности. Современные сканеры позволяют автоматически выявлять активы и уязвимости, сопоставлять результаты с базами CVE и БДУ ФСТЭК, помогают снижать риски информационной безопасности. Сегодня решения этого класса предлагают не только крупные международные вендоры, но и российские разработчики.

🔎 Для чего нужны сканеры уязвимостей. Сканеры уязвимостей являются одним из основных инструментов управления уязвимостями, помогая организациям выявлять неучтённые активы, ошибки конфигурации и уязвимое программное обеспечение. Они автоматизируют инвентаризацию инфраструктуры, поиск и приоритизацию уязвимостей, сопоставляют результаты с профильными базами данных и формируют рекомендации по устранению обнаруженных проблем. Такие решения используются как для снижения рисков информационной безопасности, так и для выполнения требований регуляторов. При выборе сканера важное значение имеют скорость работы, актуальность и полнота базы уязвимостей, точность обнаружения и возможность адаптации под особенности инфраструктуры заказчика.

🌍 Как развивается мировой рынок сканеров уязвимостей. Мировой рынок сканеров уязвимостей продолжает уверенно расти как в сегменте сервисов сканирования (Vulnerability Scanning Service), так и в сегменте программных продуктов (Vulnerability Scanner Software). По оценкам аналитиков, к 2033 году объём этих рынков увеличится в несколько раз благодаря распространению облачных и гибридных инфраструктур, внедрению практик DevSecOps, развитию контейнерной безопасности и автоматизации, а также использованию технологий искусственного интеллекта и машинного обучения. Среди наиболее известных решений этого класса можно выделить Nessus и Tenable.io (актуальное название - Tenable One Vulnerability Management), Qualys, Nexpose, Acunetix и Burp Suite.

🇷🇺 Как развивается российский рынок сканеров уязвимостей. Уход зарубежных сканеров уязвимостей, таких как Qualys, Nexpose и Nessus, не привёл к образованию пустоты на российском ИБ-рынке: отечественные вендоры и новые игроки VS-сегмента активно включились в процессы импортозамещения, усилив конкуренцию и расширив выбор решений для заказчиков - от классических сетевых сканеров до платформ с функциями комплаенса и поддержкой требований российских регуляторов. При этом, несмотря на развитие рынка, в отраслевых исследованиях фиксируются сохраняющиеся проблемы отечественных решений. Дополнительно аналитические материалы указывают на постепенное размывание границы между сканерами уязвимостей и системами Vulnerability Management, при этом классические сканеры остаются базовым инструментом VM-экосистем.

🧩 Альтернативные решения на рынке. Решения для управления уязвимостями (Vulnerability Management, VM) представляют собой отдельный класс систем, однако сканирование уязвимостей является их неотъемлемой частью, поэтому такие продукты часто рассматриваются вместе со сканерами уязвимостей; к ним относятся MaxPatrol VM, Security Vision VM, R-Vision VM, ScanFactory VM и Vulns.io VM. Наряду с коммерческими решениями существует большое количество сканеров с открытым исходным кодом, которые требуют высокой экспертизы и используются либо как вспомогательные инструменты, либо как источник данных в комплексных системах. Среди наиболее известных open source решений можно выделить Nikto, Nmap, Nuclei и OpenVAS, а также специализированные инструменты для контейнеров, веб-приложений, кода и баз данных. Дополнительно для задач выявления уязвимостей могут использоваться смежные классы систем, включая платформы управления поверхностью атаки (EASM) и решения для симуляции кибератак (BAS).

➡️ Выводы. Российский рынок сканеров уязвимостей активно растёт и предлагает решения для организаций любого масштаба - от малого бизнеса до крупных корпораций и госструктур. Продукты различаются по подходу: одни ориентированы на простоту использования, другие - на расширенную функциональность и гибкость настроек. В рамках импортозамещения отечественные разработчики не только создали аналоги зарубежных решений, но и адаптировали их под требования российских компаний и регуляторов.

Материал интересный. Единственное: список решений довольно неоднородный. В основном там инфраструктурные сканеры уязвимостей, но есть и периметровые сканеры (BITsignal, METASCAN), и даже бесплатный локальный хостовый сканер от ФСТЭК ScanOVAL. Не уверен, что собирать их все в одну группу "сканеров" - это правильный подход, слишком уж разные решения. Свою, на мой взгляд, более удачную классификацию я представлял в рамках проекта карты отечественных VM-вендоров.

Инфосистемы Джет выложили "Результаты тестирования решений для управления уязвимостями" по новой версии методики (3.0)

Инфосистемы Джет выложили Результаты тестирования решений для управления уязвимостями по новой версии методики (3.0)

Инфосистемы Джет выложили "Результаты тестирования решений для управления уязвимостями" по новой версии методики (3.0). Тестировали следующие продукты:

🔸 MaxPatrol VM v. 2.8 (27.6)
🔸 SecurityVision VM v. 5.0.1773849508
🔸 ScanFactory v. 7.21.9
🔸 R-Vision VM v. 6.2
🔸 AlphaSense v. 4.57.08.04

В отличие от тестирования по второй версии методики, здесь отсутствуют RedCheck и Vulns io VM. Возможно их добавят позже.

Оценка проводилась по 12 группам требований:

⚙️ Нефункциональные требования. Автоматическое и оффлайн обновление базы уязвимостей, открытый доступ к базе, централизованное управление, агентское сканирование и работа с хостами, поддержка изолированных сегментов и распределенной установки компонентов, мультиязычность, мультитенантность, а также соответствие требованиям ФСТЭК и включение в реестр отечественного ПО.

📱 Мобильный сканер. Наличие портативного (мобильного) сканера с возможностью переноса результатов в основную инсталляцию и формирования отчетов.

🗺️ Управление активами. Интерактивная карта сети, управление активами (динамические группы, поиск, карточки), скоринг и дедупликация активов, тегирование, хранение истории изменений, патч-менеджмент и выполнение административных команд на активах.

🧠 Настройка общих правил и логики системы. Управление задачами на устранение уязвимостей с назначением ответственных и SLA, сквозной поиск, фильтрация и сортировка по активам и уязвимостям, настройка оповещений о сканированиях, патч-менеджмент и автоматическое обновление атрибутов уязвимостей (критичности, сроков устранения и рекомендаций по устранению).

📊 Функционал визуализации и отчетности. Визуализация данных через настраиваемые виджеты и дашборды, создание и планирование отчетов, расширенная кастомизация интерфейса и объектов.

💻 Поддерживаемые типы активов для сканирования. Поддержка сканирования операционных систем (Windows, Linux и отечественных ОС), сетевого и серверного оборудования, СУБД и серверного ПО, а также поддержка периферийных устройств, промышленных систем (ICS/SCADA) и контейнеров.

🔗 Возможности интеграции. Документированный API с управлением доступом через ключи, встроенный мониторинг работоспособности (health-check) и интеграции с внешними системами мониторинга, поддержка доменной аутентификации, интеграции с Service Desk/ITSM и с SIEM, получение данных об активах из смежных систем и отправка оповещений.

🛡️ Управление сканированием и уязвимостями. Кастомизация карточки и тегирование уязвимостей, планирование и управление сканированиями (расписания, профили, ретроскан, исключения, технологические окна, пауза, клонирование), настройка правил и параметров сканирования, проверка доступности и учетных записей, в том числе брутфорс с пользовательскими словарями и несколькими типами учетных записей, управление исключениями, прогресс в реальном времени, расширенная работа с уязвимостями (CVE/CWE/БДУ, CVSS v2–v4 и кастомные метрики, скоринг, дедупликация, эксплуатируемость, вероятность использования, наличие эксплойтов, путь атаки, трендовость), а также рекомендации, внешние ссылки и методики ФСТЭК и НКЦКИ, плюс оповещения о событиях системы.

📏 Оценка соответствия. Проверка активов на соответствие стандартам безопасной конфигурации, создание пользовательских проверок и требований через конструктор, точечная переоценка активов, рекомендации по устранению несоответствий, ведение истории оценок и встроенное сравнение результатов.

🌐 Сканирование веб-ресурсов. Аутентификация в веб-приложениях, сканирование веб-ресурсов (поиск поддоменов, скрытых файлов и директорий), режимы имитации и активной атаки, а также обнаружение широкого спектра уязвимостей (инъекции, CSRF, загрузка файлов и доступ к ФС, клиентские атаки, редиректы, слабая криптография, небезопасные security headers, утечки информации, cookie и сессионные уязвимости, memory corruption).

🔐 Безопасность. Настраиваемая ролевая модель, управление парольной политикой (сложность, история, минимальная длина, срок действия), блокировка учетных записей после неудачных попыток входа, шифрование критичных данных с поддержкой пользовательских ключей и создание/восстановление из резервных копий.

⚡ Производительность и эффективность. Скорость обновления базы уязвимостей (от появления в публичных источниках до добавления в сканер), настройка интенсивности сканирования через веб-интерфейс, поддержка геораспределенных филиалов и мультитенантности, а также возможность выбора нескольких модулей сканирования в одной задаче.

Возможные значения для каждого требования: ✅ Да, ❌ Нет, Частично. За исключением "Производительность и эффективность" → "Скорость добавления новых уязвимостей в базу уязвимостей решения…", где указывается значение в часах. По некоторым требованиям доступны 💬 комментарии вендоров.

Работа была проделана, вне всяких сомнений, большая и основательная. 🔥 Но, как и в случае тестирования по первой версии методики, мне не хватает оценки качества детектирования. Большая часть этой функциональности скрывается за пунктом "Поддержка сканирования ОС: Windows Server, Windows, AlmaLinux, Ubuntu, Debian" с галочкой у всех вендоров и без каких-либо комментариев. А ведь там самое интересное, ради чего, собственно, пользователи и покупают САЗы. Очень хотелось бы гораздо большей детализации поддерживаемых типов активов и подробного сравнения результатов детектирования на стендах с детализацией до конкретных CVE-шек, чтобы была видна разница в реализованной логике детектирования. Возможно, когда-нибудь и это сделают. 🙂

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть. Как и в прошлом году, эфиров будет два. Меня не привлекали ни к участию, ни к планированию, поэтому могу ориентироваться только на публичную информацию:

🔻 Первый эфир (11:00) - про теорию и правильную модель: как должен выглядеть процесс управления уязвимостями, из чего он состоит, какие есть подходы, инструменты и метрики.

Участвуют представители VM-вендоров: Positive Technologies, RedCheck, Security Vision, Солар, Vulns io VM (кстати, уже Смартап, а не Фродекс), Эшелон Технологии, Лаборатория Касперского. Модерирует Кирилл Мякишев, CISO Ozon.

🔻 Второй эфир (15:00) - про практику: как реально внедрить VM в компании, какие ошибки бывают, как заставить процесс работать каждый день и не "сломаться" через пару месяцев.

Участвуют представители VM-вендоров: SolidLab, CICADA8, Крайон, Лаборатория Касперского. Единственный участник не из вендора будет Дмитрий Кузьмин из ВЭБ РФ. Модерирует Лев Палей, директор по ИБ WMX.

Стоит ли смотреть эти эфиры?

Как можно видеть по составу участников, в обоих случаях это будут фактически вендорские мероприятия, представители компаний участвуют в них на коммерческой основе и в первую очередь они будут стараться донести согласованные мессаджи, способствующие продвижению продуктов компаний. Такой формат. 🤷‍♂️

🔹 Если вы интересуетесь развитием отечественного VM-рынка, чем различается позиционирование различных игроков, на что они делают ставку и куда тратят ресурсы R&D - стоит смотреть обязательно. Эфиры AM Live - фактически единственное мероприятие, где это можно удобно отследить и проанализировать. Сам я смотрю эти ежегодные эфиры исключительно ради этого. 😉 В этот раз тоже собираюсь посмотреть, но в записи и, скорее всего, уже на следующей неделе.

🔹 Если вы начинающий VM-специалист или просто интересуетесь этой темой, то вам эти эфиры могут быть полезны в качестве бесплатного ликбеза. 👌

🔹 Если вы уже опытный VM-щик и ждёте интересных, глубоких и неудобных вопросов по теме, жарких дискуссий участников, неочевидных лайфхаков, которые помогут вам в ежедневной работе, то, думаю, вам эти эфиры НЕ зайдут. 🤷‍♂️ Не тот формат, не та бизнес-модель проведения, не та мотивация и ожидания участников (за чей счёт, собственно, весь банкет 😏). Но благо, что в наше время провести свой независимый эфир или записать подкаст практически ничего не стоит, было бы желание. Если кто хотел бы в таком поучаствовать - welcome в личку или чат. 😉

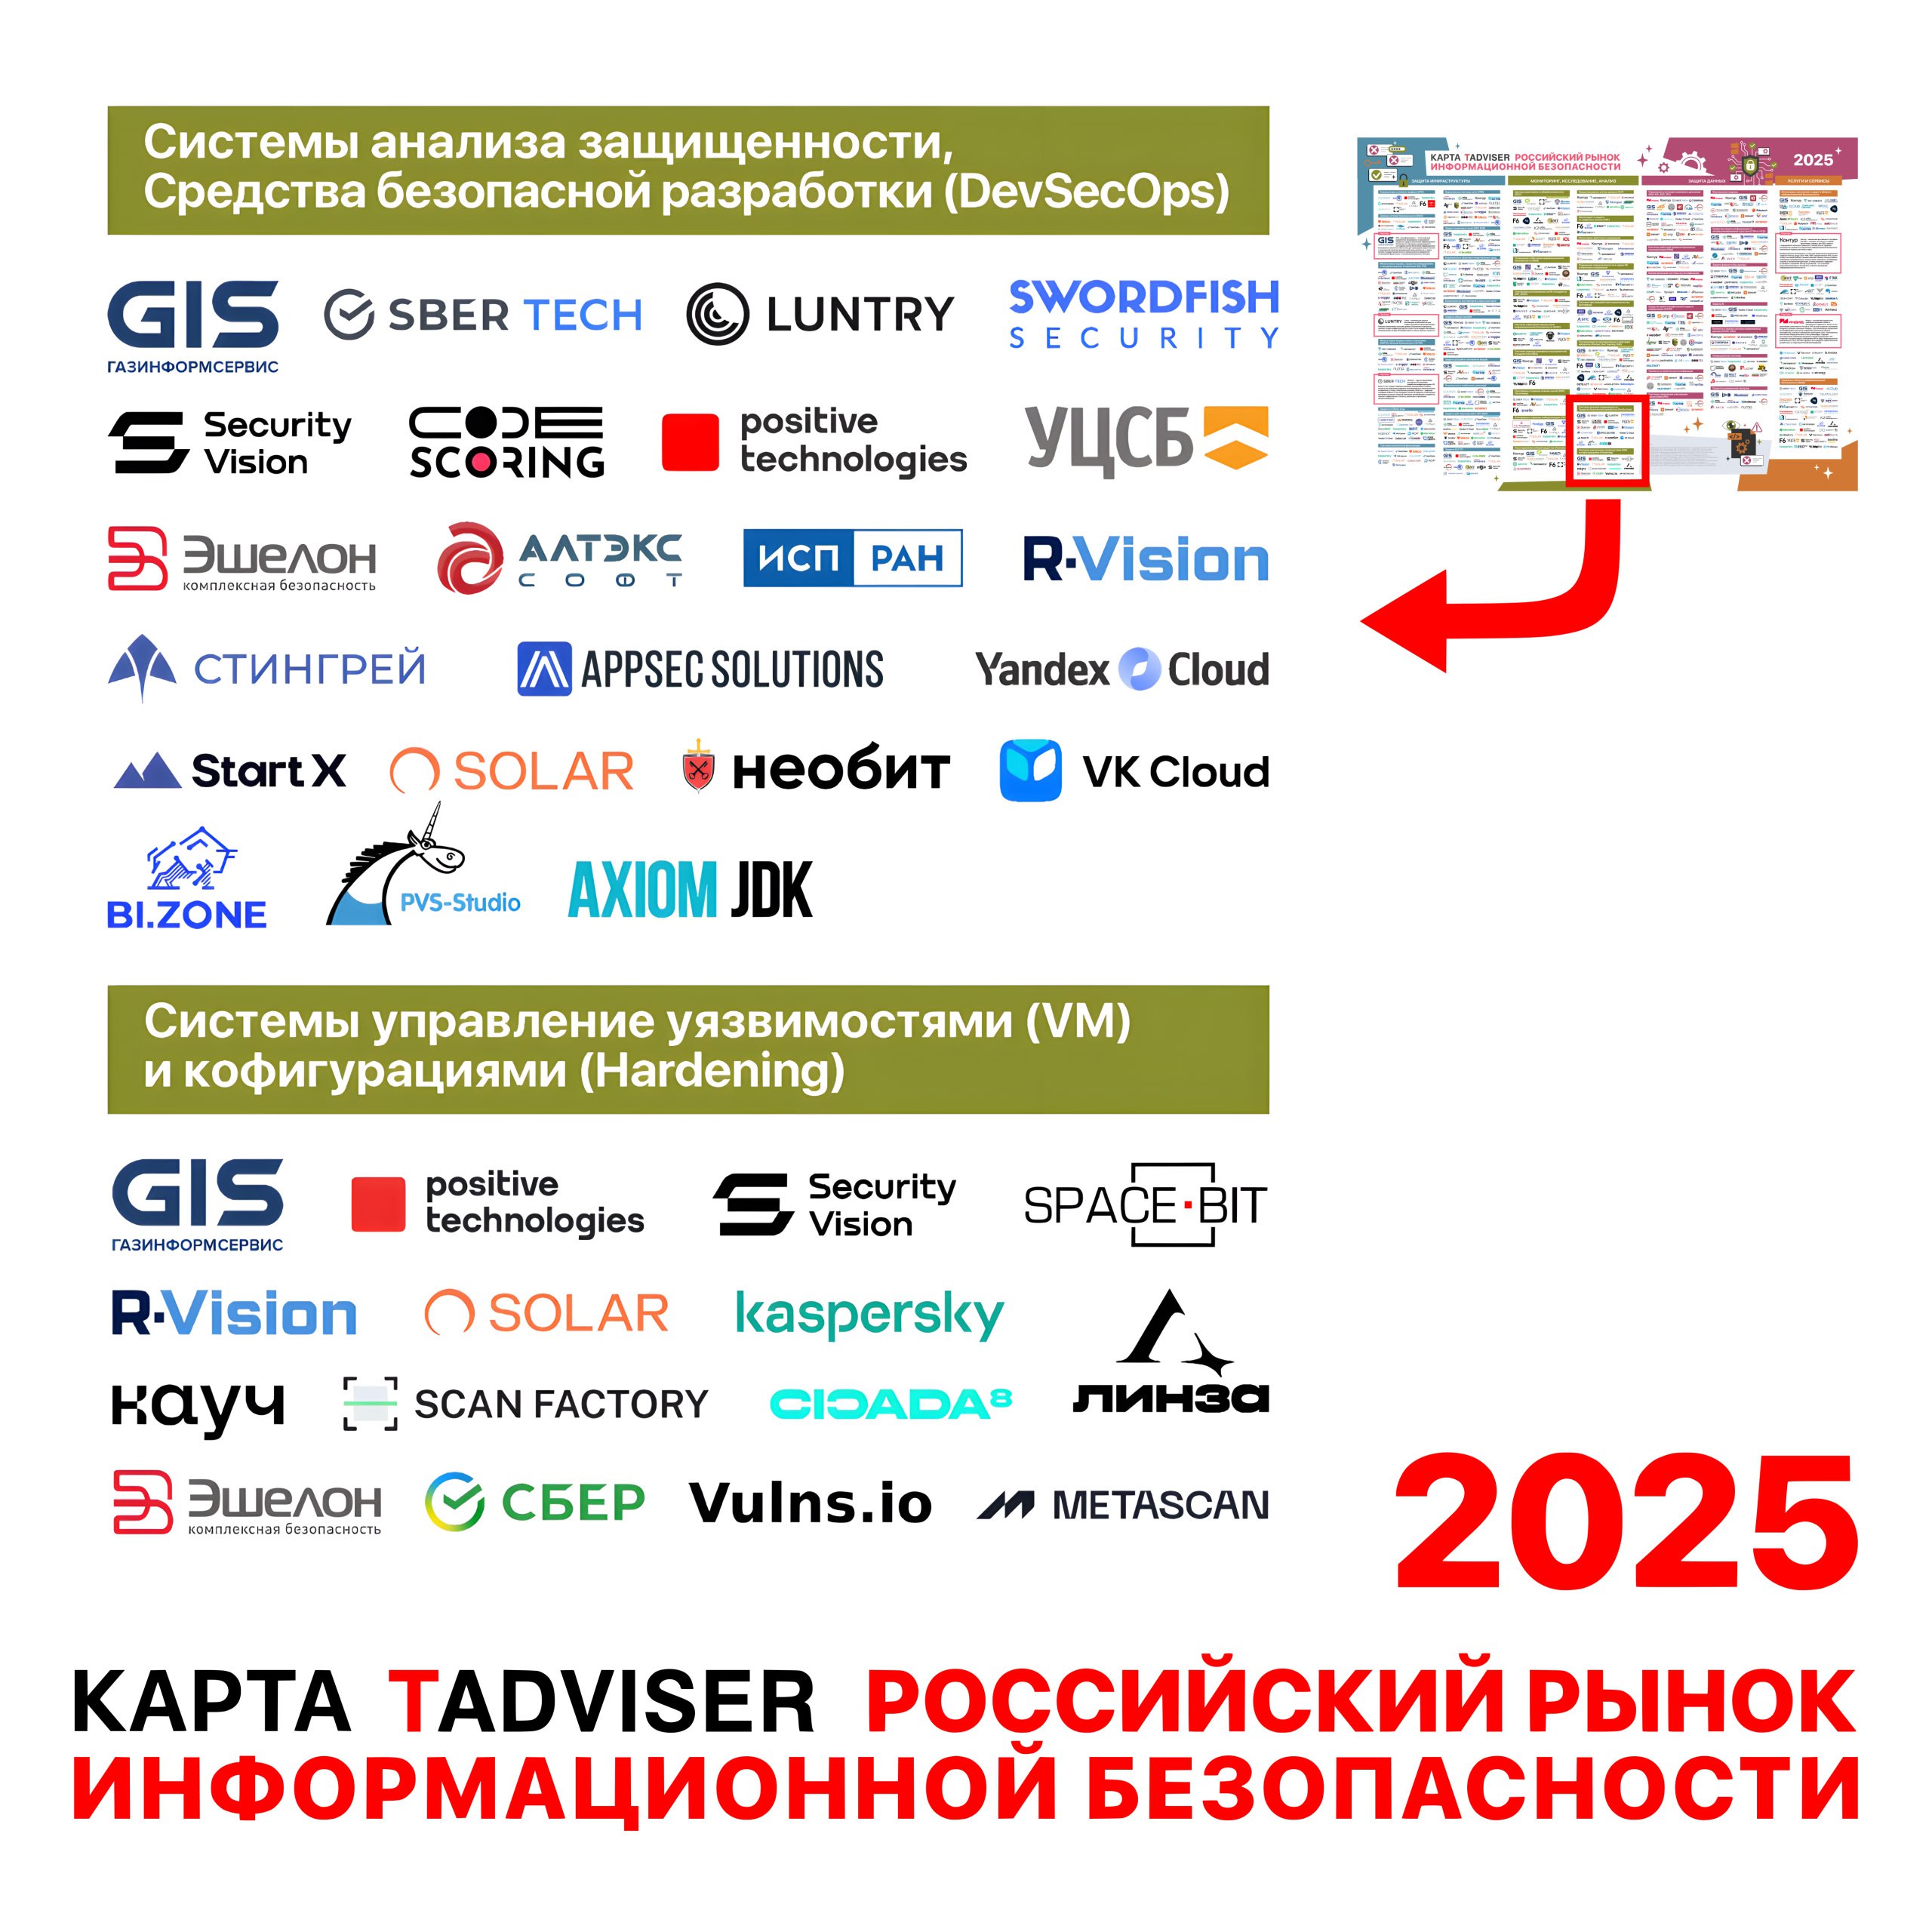
Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025"

Две недели назад TAdviser выпустили Карту российского рынка информационной безопасности 2025

Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025". В отличие от прошлого года, на ней появилось "Управление Уязвимостями". Прогресс. 👍🙂

🔹 Управление Уязвимостями объединили с решениями по Харденингу. Поэтому в группу попали Spacebit, Кауч и ЛИНЗА, которые (пока) не про уязвимости. Всего 15 вендоров.

🔹 Осталась группа Средств Анализа Защищённости, совмещённая с DevSecOps. В ней 22 вендора. С прошлого года убрали (5): Фродэкс (Vulns io), BIFIT, RED, Crosstech, Pentestit. Добавили (6): VK Cloud, Sber Tech, Yandex, УЦСБ, Axiom JDK, Luntry. Переименовали (1): Profiscope в CodeScoring.