Архив метки: PHDays

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

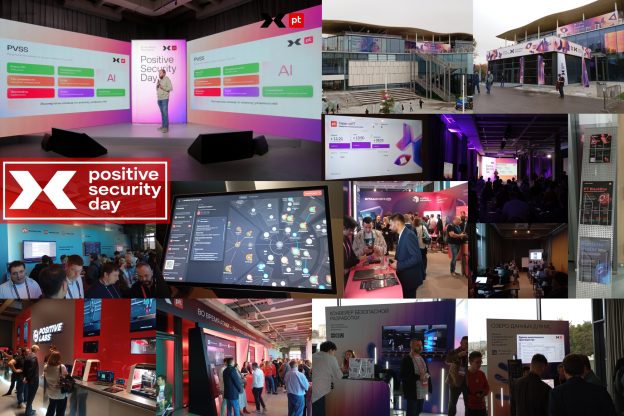
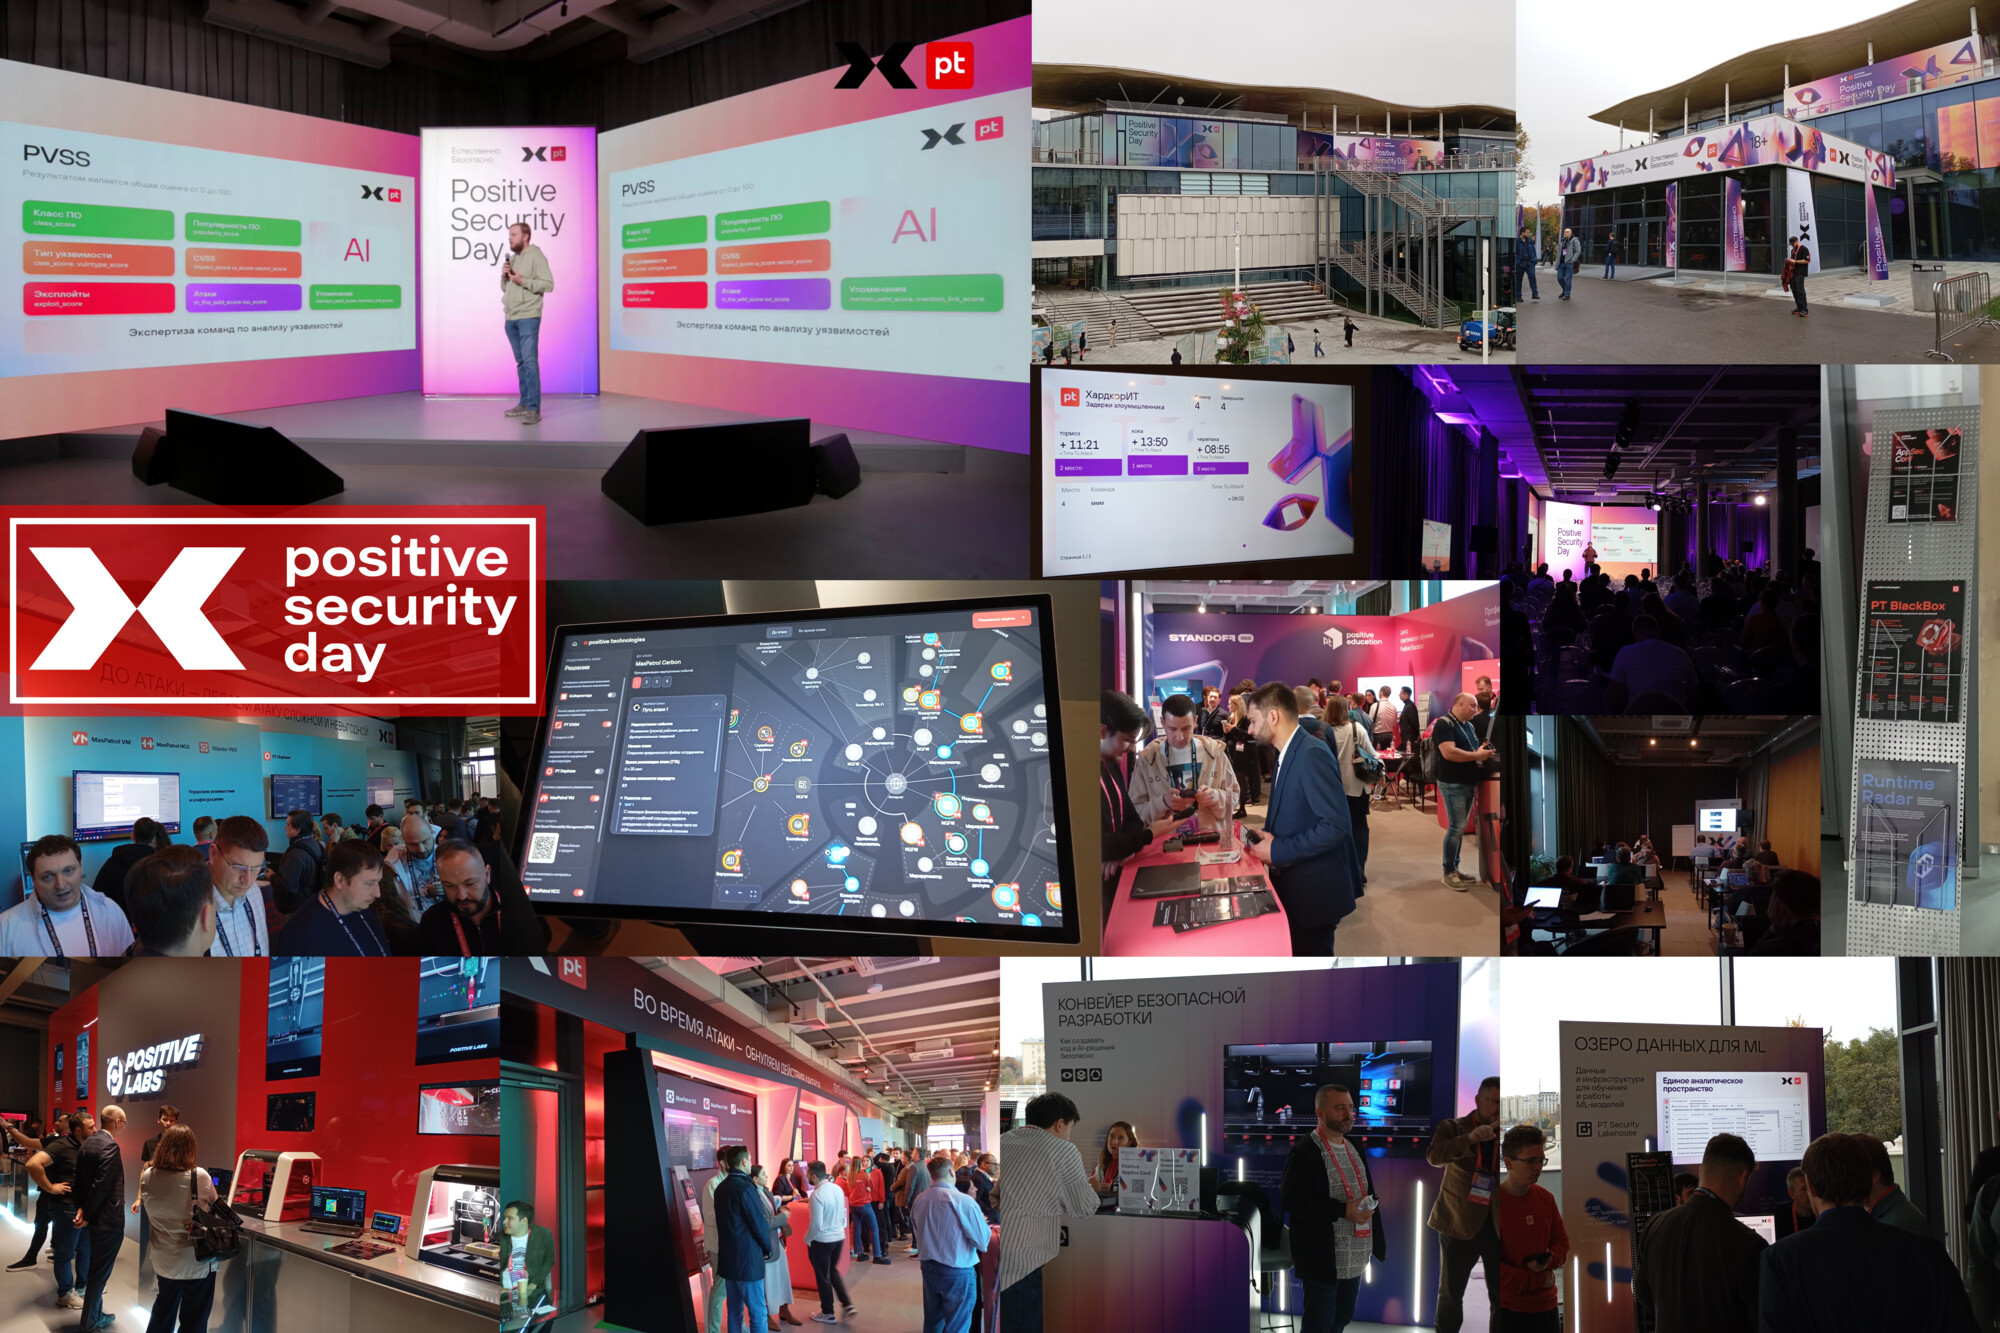
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂
Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026

Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026

Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026. Фестиваль пройдёт 28-30 мая в Москве.

🏇 Когда можно подать доклад: с 9 декабря и до 9 марта.

⏳ Длительность доклада: 15 или 50 минут.

🗂 Доступно 20 треков: Offense, Defense, Hardware & Firmware Security, OSINT New Blood, Web3, Development General, Development Data, Development Security, OpenSource & OpenSecurity, AI/ML, AI Security, Devices & Technologies, Научпоп, Архитектура ИБ, ИТ-инфраструктура, Security Leader, Next-Generation SOC, Отличные люди в ИБ, Доказательство ИБ, Антикризисный 2026-й год. Описания треков читайте по ссылке, выбрав трек и нажав на i.

В описании Defense указано "Опыт управления уязвимостями", в AI/ML - "Прогнозирование уязвимостей", в Development Security - "Использование AI для поиска и анализа уязвимостей". 🔥 Присматриваюсь и к OpenSource треку, в прошлом году там было неплохо. 😉

В этом канале ещё не было поста с записью моего выступления на PHDays в этом году "Vulristics - утилита для анализа и приоритизации уязвимостей"

В этом канале ещё не было поста с записью моего выступления на PHDays в этом году "Vulristics - утилита для анализа и приоритизации уязвимостей". Исправляюсь. 😉

00:00 Кто я такой и о чём буду говорить
01:15 GitHub, название, предназначение
02:15 С чего всё началось? Microsoft Patch Tuesday
03:35 Разбор отчёта Vulristics
08:19 Карточка конкретной уязвимости
10:20 Комментарии к уязвимостям
12:49 Группы уязвимостей
14:12 Анализ произвольных наборов уязвимостей
16:32 Работа с JSON
17:06 Linux Patch Wednesday
19:37 Источники данных (Microsoft, NIST NVD, EPSS, Vulners, AttackerKB, БДУ ФСТЭК, Custom)
32:56 Детектирование уязвимого продукта
37:17 Детектирование типа уязвимости
39:03 Интеграция и автоматизация
43:17 Q&A: Можно ли подать на вход список CPE, найти по ним CVE и получить отчёт?
45:01 Q&A: Можно ли отслеживать расхождения в источниках данных?
46:26 Q&A: Планируется ли использовать LLM-ки?
49:27 Q&A: Будет ли поддержка CVSS 4.0?
51:50 Q&A: Какие планы по развитию на полгода?
53:24 Q&A: Какие ещё базы уязвимостей есть смысл поддержать?

Видео доступно на VK Видео, RUTUBE и YouTube.

🎁 БОНУС! На прошлой неделе вышла статья на Хабре по мотивам этого выступления. Так что, если нет времени смотреть видео, можно там пролистать. 😉

Впечатления от PHDays Fest

Впечатления от PHDays Fest

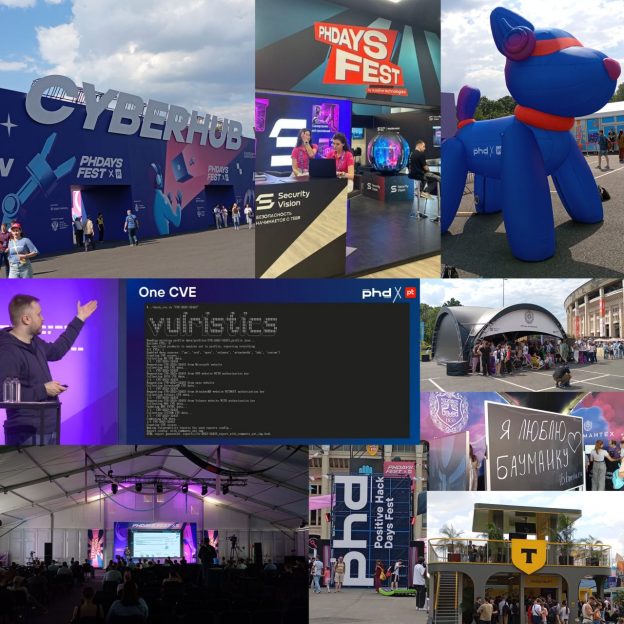
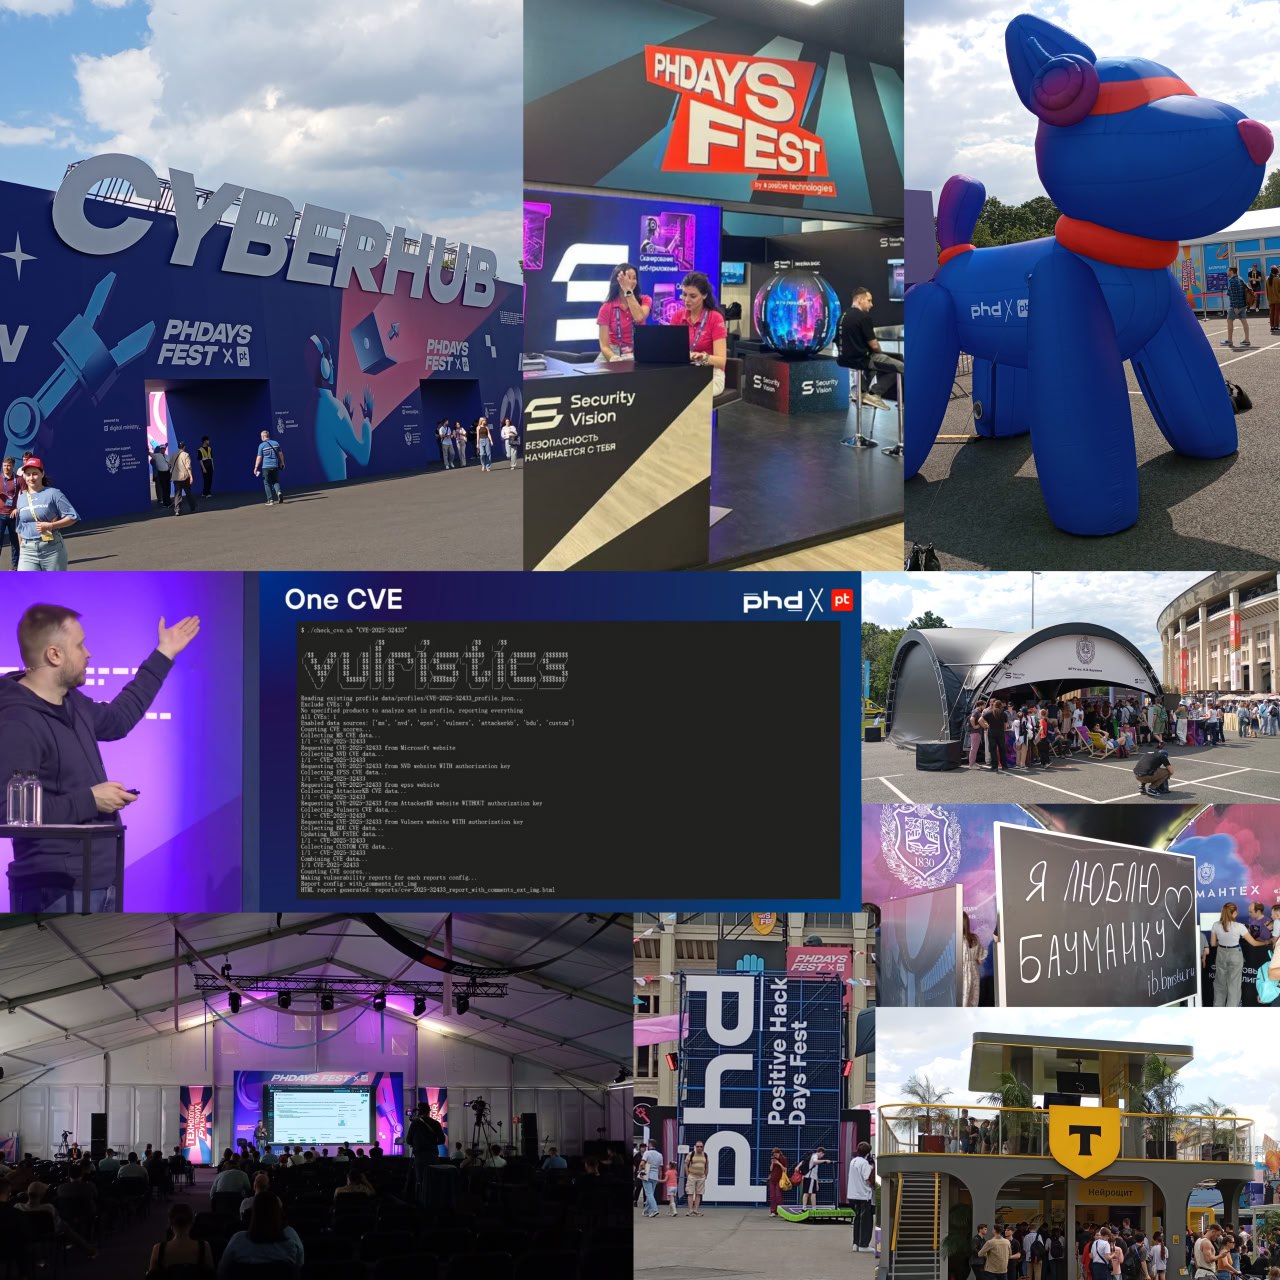
Впечатления от PHDays Fest. 🏟

🔹 Нереальный масштаб. Идёшь, идёшь, идёшь и везде движуха, везде PHDays. 👀 Совершенно не укладывается в голове весь объём происходящего, я ухватил лишь только самую крохотную часть. 🤯🙂

🔹 В общедоступной зоне впечатлили павильоны ВУЗов: Бауманки, Вышки, МГУ, ИТМО, Политеха. Вижу здесь большой потенциал камерных активностей: встречи с выпускниками, презентации учебных проектов, обсуждение коллабораций и стажировок. В следующем году постараюсь в таком поучаствовать. 😇

🔹 В закрытой выставочной зоне в основном общался на стенде Security Vision. Классные ребята, многое узнал про их VM, скоро поделюсь. 😉

🔹 По моему выступлению организация была очень чётенькая. 👍 Большое спасибо тем, кто пришёл и задавал вопросы! 🙏🔥

🔹 Другие выступления смотрел урывками, собираюсь отсматривать по спискам (день 1, день 2, день 3) уже в записи.

Спасибо оргам! Было круто! До встречи через год! 🎉🙂

Показываю содержимое спикерского подарочного пакета с PHDays Fest

Показываю содержимое спикерского подарочного пакета с PHDays Fest

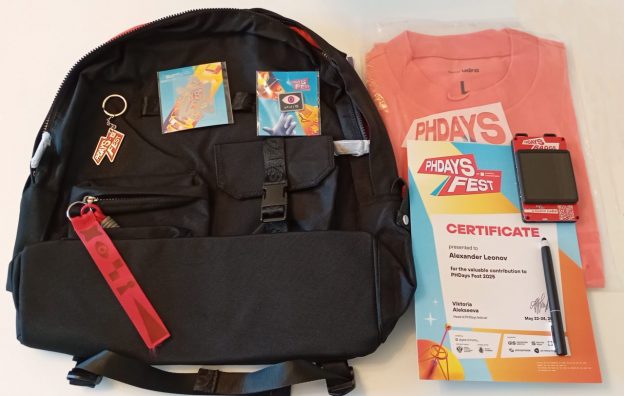
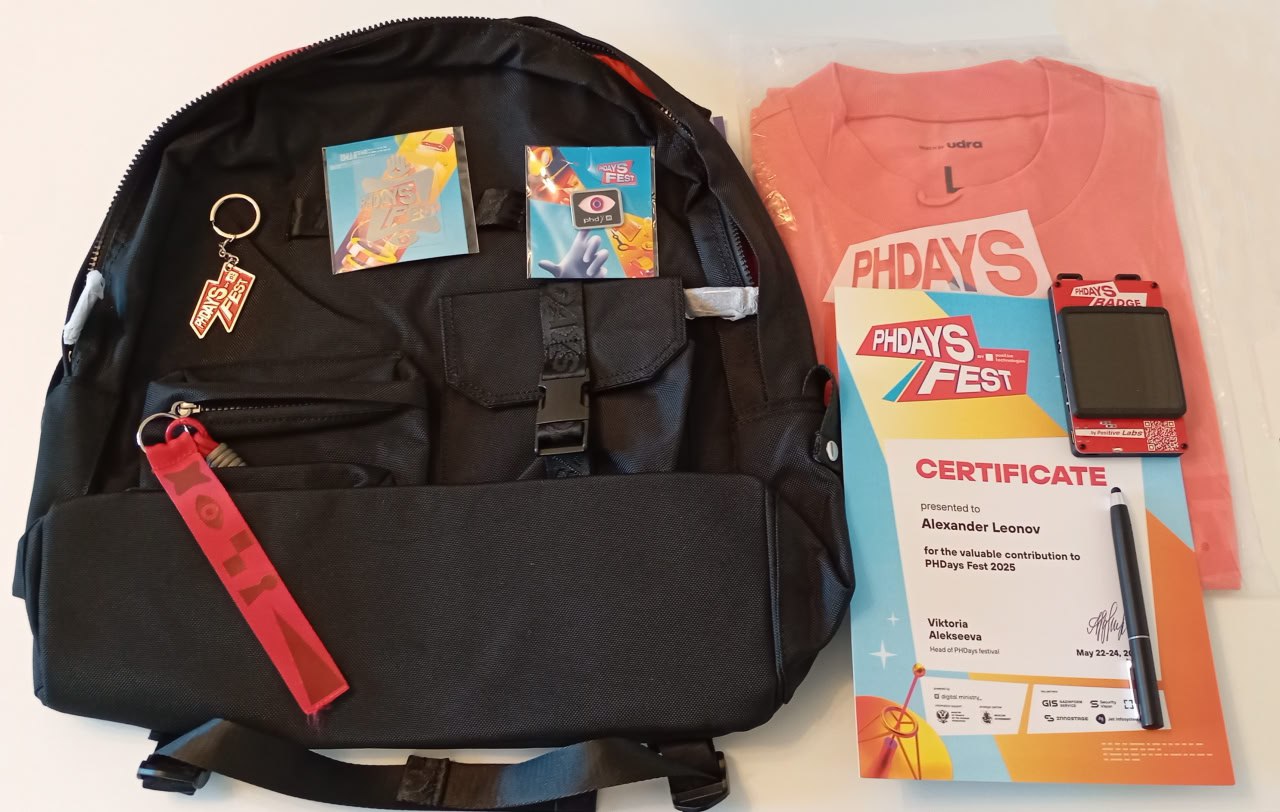
Показываю содержимое спикерского подарочного пакета с PHDays Fest. 👀

🔹 Основной восторг это, конечно же, крутой интерактивный бейдж от Positive Labs. 😇 Совсем не ожидал, что он будет в комплекте, и оттого особенно приятно. Покупать его за деньги в магазине мерча за ~7к душила жабка. Выиграть его в конкурсе было мало шансов, т.к. я совсем не хардварщик. А так он сам попал мне в руки. 😍 Буду теперь осваивать. 🔥

🔹 Вторая крутая полезняшка - ручка со стилусом для ёмкостных экранов. Обычно мягкий наконечник для подобных ручек делают сверху и эргономика получается не очень. А здесь сделали похитрее: в закрытом состоянии это стилус, а повернёшь - из мягкой части вылезает стержень и пишешь как обычной ручкой. Стилус весьма удобный и для рукописного ввода и как замена пальца (получается и быстрее, и точнее). И как ручка тоже удобно - вещь. 👍

🔹 Кроме того: рюкзак, кофта, значок, брелок, наклейка и сертификат участника. 😉

Что посмотреть в третий день PHDays Fest, 24 мая, по теме Управления Уязвимостями?

Что посмотреть в третий день PHDays Fest, 24 мая, по теме Управления Уязвимостями?

Что посмотреть в третий день PHDays Fest, 24 мая, по теме Управления Уязвимостями? Заканчиваю отбирать доклады. 😉

🔹 10:00 Обнаружение уязвимостей обхода аутентификации
🔹 11:00 Если нет ресурса на ИБ (Innostage)
🔹 11:00 Обратный инжиниринг уязвимостей (ProjectDiscovery)
🔹 14:00 Red teaming с SSRF в Exchange (Viettel Cyber Security)
🔹 14:15 Автоматизация развертывания и обновления (PT)
🔹 14:15 SSH для инвентаризации Windows (Security Vision) 🔥
🔹 15:00 Открытая платформа для ИБ процессов (SECURITM)
🔹 16:00 Бесфайлово следим за пользователями AD (CICADA8)
➡️ 16:00 Vulristics для приоритизации уязвимостей (PT) 😉
🔹 16:10 Автостендирование (PT)
🔹 17:00 Небезопасные проверки nuclei (PT) 🔥
🔹 17:00 Эксплуатация уязвимостей IoT
🔹 18:00 Признания багхантера (BSides Ahmedabad)
🔹 19:10 RBI - удаленная изоляция браузера (Яндекс)

Что посмотреть во второй день PHDays Fest, 23 мая, по теме Управления Уязвимостями?

Что посмотреть во второй день PHDays Fest, 23 мая, по теме Управления Уязвимостями?

Что посмотреть во второй день PHDays Fest, 23 мая, по теме Управления Уязвимостями? Продолжаю отбирать доклады. 😉

🔹 10:00 Ломаем контейнеры (МТС)
🔹 11:00 Дискуссия: разработка открытого кода в России // Runux ждём? 😉
🔹 11:30 От nobody к root и SYSTEM (Efros)
🔹 12:00 История уязвимости в Apport
🔹 12:15 Исследование DMARC и SPF в Рунете (StopPhish)
🔹 12:30 Через «1С:Предприятие» до домен-админа (Ozon)
🔹 13:00 Безопасность может вредить (Wildberries)
🔹 13:15 Как долго живут уязвимости в Рунете (СайберОК) 🔥
🔹 13:45 Детектирование SSH-туннелей (RED Security)
🔹 14:30 Выявление уязвимостей LLM-приложений (Raft)
🔹 15:00 Новый Log4Shell (CodeScoring)
🔹 16:00 Автоматизированный аудит UI-конвейеров CI/CD (Ингосстрах)
🔹 16:00 Уязвимости в цепочках поставок (CodeScoring)
🔹 17:20 Применение ХардкорИТ на живом заказчике (PT)
🔹 18:00 Cопровождение ядра Linux (SberDevices)
🔹 18:15 Обработать миллион уязвимостей (МТС Банк) // Илья Зуев 🔥