Следующая конференция, в которой я собираюсь принять участие - Код ИБ ИТОГИ

Следующая конференция, в которой я собираюсь принять участие - Код ИБ ИТОГИ

Следующая конференция, в которой я собираюсь принять участие - Код ИБ ИТОГИ. Она пройдёт 3 декабря в Palmira Business Club. Я уже традиционно буду там модерировать секцию "Анализ Защищённости". В программе - короткие доклады и общая дискуссия. Предварительно собираемся обсудить следующие темы:

🔹 Чем запомнился 2026 год в сфере Анализа Защищённости? Новые подходы, инструменты, тенденции.

🔹 Трендовые уязвимости 2026 года: общие закономерности и громкие инциденты.

🔹 Ускоряющиеся темпы прироста новых уязвимостей: вульнпокалипсис или всё идёт по плану?

🔹 Массовая вепонизация zero-day и one-day уязвимостей - страшилка или значимый фактор, который изменит подходы к Управлению Уязвимостями?

🔹 Качество и полнота детектирования уязвимостей в российских организациях удовлетворительны или требуют улучшения? Как будем улучшать?

🔹 Как автономные AI-агенты меняют процессы Управления Уязвимостями (и шире: Анализа Защищённости)? Это всё ещё сырые концепты или уже реально работающие системы?

Список участников секции сейчас активно согласовывается. Желающие поучаствовать - пишите Анне Леоновой. 😉

Автономные AI-агенты должны окончательно похоронить популярную схему развития решений по Управлению Уязвимостями

Автономные AI-агенты должны окончательно похоронить популярную схему развития решений по Управлению Уязвимостями

Автономные AI-агенты должны окончательно похоронить популярную схему развития решений по Управлению Уязвимостями. Схему эту можно сформулировать так:

"А давайте вообще не будем запариваться качеством детектирования уязвимостей! Клиенты всё равно не могут адекватно его оценить. 😏 Давайте вместо этого бросим наши ресурсы туда, где это будет наиболее заметно: графические пользовательские интерфейсы, дашборды, отчёты. Ну и в получение сертификатов на наше решение, безусловно."

В итоге на российском и западном рынке появилось множество VM-решений с крайне низким качеством детектирования уязвимостей. Фактически они представляют собой обёртки над open source утилитами. Несмотря на отсутствие какой-либо глубокой технической экспертизы, они весьма похожи на полноценные зрелые VM-решения: и внешне, и в сравнительных таблицах (т.к. качество детектирования там практически всегда теряется на фоне вторичных "энтерпрайзных фич" 😉). Свою долю рынка такие решения имеют в первую очередь за счёт низкой цены, а также из-за нежелания клиентов разбираться в деталях. Что-то это поделие сканирует, какие-то CVE-шки детектирует, сертификат есть, для галочки сойдёт. ✅👌🙂

Однако с развитием AI-агентов есть основания полагать, что смысла клепать VM-решения по этой схеме будет всё меньше.

🔹 Зачем клиенту покупать лицензии на подобные "обёрточные" графические VM-решения, если их сейчас стало довольно просто самостоятельно воспроизвести вайб-кодингом, а то и полностью автоматической генерацией кода? Весьма вероятно, что часть таких in-house разработок появится на рынке с чисто символическим ценником, а то и вовсе в open source.

🔹 Автоматизация, усложнение и ускорение атак злоумышленников приводят к тому, что такие "обёрточные" графические VM-решения становятся не особенно и нужны. Для адекватного VM-процесса в организации уже недостаточно людей-аналитиков, работающих на пятидневке в графическом интерфейсе VM-решения. Объёмы инфраструктур и уязвимостей в них, а также требования к скорости реагирования на изменения информации об уязвимостях даже сейчас явно превосходят возможности людей (а то ли ещё будет! 😉). Здесь назревает необходимость в автономных AI-агентах, которые будут в режиме 24/7/365 автоматически поддерживать информацию об активах и уязвимостях в актуальном состоянии, а также самостоятельно принимать решения в соответствии с политиками организации. И агентам этим красивости графических интерфейсов без надобности. Им нужны MCP/API, а то и просто фиды с описанием уязвимостей и правил их детектирования. Но это уже тема для другого поста. 😇

Как по мне, VM-вендорам, продолжающим делать ставку не на продвинутое детектирование уязвимостей, а на предоставление "платформ для выстраивания VM-процессов", стоит крепко призадуматься, в чём будет заключаться ценность их решений в стремительно меняющихся реалиях. 😉

В комментах к посту про объяснение Управления Уязвимостями своими словами мне задали вопрос про тестирование обновлений безопасности перед их установкой

В комментах к посту про объяснение Управления Уязвимостями своими словами мне задали вопрос про тестирование обновлений безопасности перед их установкой

В комментах к посту про объяснение Управления Уязвимостями своими словами мне задали вопрос про тестирование обновлений безопасности перед их установкой.

"Хотелось бы узнать мнение автора: кто должен заниматься анализом возможных проблем после установки патчей.

Например, CVE-2026-69525. Заявляется, что в службах удаленных рабочих столов Windows (RDS) выявлена уязвимость, эксплуатация которой позволяет злоумышленникам получить полный контроль над серверами. Её критичность составляет 9,8 балла из 10. Для проведения атаки злоумышленнику достаточно иметь сетевой доступ к уязвимым компонентам RDS. Авторизация и какие-либо действия со стороны пользователя при этом не требуются: эксплуатация возможна без входа в систему.

VMщик отдаёт в ИТ-отдел приоритетную задачу установить обновления от Microsoft. Но в конечном итоге именно обновления вызывают деградацию работы RDS. Microsoft признаёт проблему и через некоторое время выкатывает новые патчи. Но к этому времени ИБ уже винит ИТ в отсутствии предварительного тестирования патчей, а ИТ винит ИБ в отсутствии ресёрча на тему возможных проблем."

Моё мнение: тестирование и установка обновлений безопасности - это исключительно задача IT. VM-щикам не следует никаким боком туда лезть, а стоит вместо этого фокусироваться на профильных задачах, связанных с детектированием, приоритизацией и контролем устранения уязвимостей в рамках SLA.

Теперь поясню свою точку зрения подробнее. 🙂

Если в организации используется какой-то софт, и вендор выпускает для него обновления безопасности, эти обновления должны быть отслежены, протестированы и установлены. Это нормальный, базовый и чисто IT-шный процесс Patch Management-а. Он должен по умолчанию работать в организации независимо от того, есть ли там ИБ-подразделение и занимаются ли его специалисты Управлением Уязвимостями или нет.

Если IT-шникам не нравится, что для какого-то софта выходит слишком много обновлений безопасности или эти обновления безопасности приводят к деградации функциональности этого софта, то им можно по-человечески посочувствовать. 😔 Но кто же, интересно, в этой ситуации виноват? 🙂 Уж всяко не ИБ-шники. При выборе софта в организации решающее слово обычно за IT, разве нет? 😏 Вот выбирали бы они не убогие поделия, которые нужно срочно штопать по несколько раз в месяц, а secure by design решения, которые не разваливаются в процессе обновления, и всем было бы хорошо. 🙃 А раз при выборе решения об обновлениях не задумывались, то пускай теперь расхлёбывают: ведут задушевные переписки с вендором, реализуют процесс тестирования обновлений на своей стороне или мигрируют на что-то более вменяемое. 🤷‍♂️ Но перекладывать с больной головы на здоровую (на VM-щиков) точно не дело. 😉

Тут можно задать вопрос: а в чём тогда заключается роль специалистов по Управлению Уязвимостями? Она заключается в том, чтобы НЕ ДАТЬ уважаемым IT-шникам сделать самое простое в ситуации, когда обновляться по какой-то причине трудоёмко, а именно попросту ЗАБИТЬ на обновления. 😉 Специалисты по Управлению Уязвимостями - единственные люди в организации, которым не пофиг на уязвимости и связанные с ними угрозы. VM-щики должны контролировать общее состояние инфраструктуры, и, если по каким-то причинам уязвимости не устраняются в рамках SLA, стимулировать этот процесс. 👮‍♂️🪄 Ну и определять, какие уязвимости нужно устранить в первую очередь.

При этом VM-подразделение не должно быть силой, инициирующей установку обновлений. Неправильно, когда в организации что-то обновляется только после появления задачи от VM-щиков. IT-шники САМИ должны понимать, какие системы у них есть, отслеживать наличие обновлений безопасности, тестировать и устанавливать их. 😉

Одно из самых больших моих желаний - проснуться завтра и чтобы весь этот AI-бум оказался дурным сном

Одно из самых больших моих желаний - проснуться завтра и чтобы весь этот AI-бум оказался дурным сном

Одно из самых больших моих желаний - проснуться завтра и чтобы весь этот AI-бум оказался дурным сном. 🪄 Чтоб ррраз - и люди снова САМИ пишут и читают тексты. Люди САМИ пишут код и ищут в нём уязвимости. А не носятся как угорелые вокруг фронтирных шайтан-оракулов, пытаясь заставить их делать что-то полезное на сверхчеловеческих скоростях, сжигая в процессе приемлемое количество токенов. 🤪 При этом обходя разнообразные унизительные ограничения владельцев этих самых шайтан-оракулов. 🤨 И дело не только в текстах, коде и уязвимостях. В других отраслях творится та же самая ерунда.

Как по мне, ничего хорошего в среднесрочной и долгосрочной перспективе AI-ная движуха человечеству не несёт. Напротив, несёт сплошные несчастья: всё большую зависимость от неподконтрольных сервисов, массовую профессиональную деградацию, отчуждение, расчеловечивание и социальную напряжённость. 😔 И это даже без учёта новых суперавтоматизированных методов ведения войны, которые всем нам точно не понравятся.

Самое грустное: никаких альтернатив этому уже нет и быть не может. Джинн выпущен из бутылки, ящик Пандоры открыт, печать снята. И теперь ты либо с улыбочкой и энтузиазмом участвуешь в развитии всего этого, либо весьма закономерно и справедливо идёшь нафиг как отсталый и неэффективный. 🤷‍♂️ Добро пожаловать на новые крысиные бега, где конечная цель - сделать нас всех полностью бесполезными и ненужными! 🏁🫠👌

Ах, как было бы здорово, если бы ничего этого с нами не случилось. Но времена не выбирают, в них живут и умирают. (с)

Про уязвимость Remote Code Execution - GitLab (CVE-2026-110264)

Про уязвимость Remote Code Execution - GitLab (CVE-2026-110264)

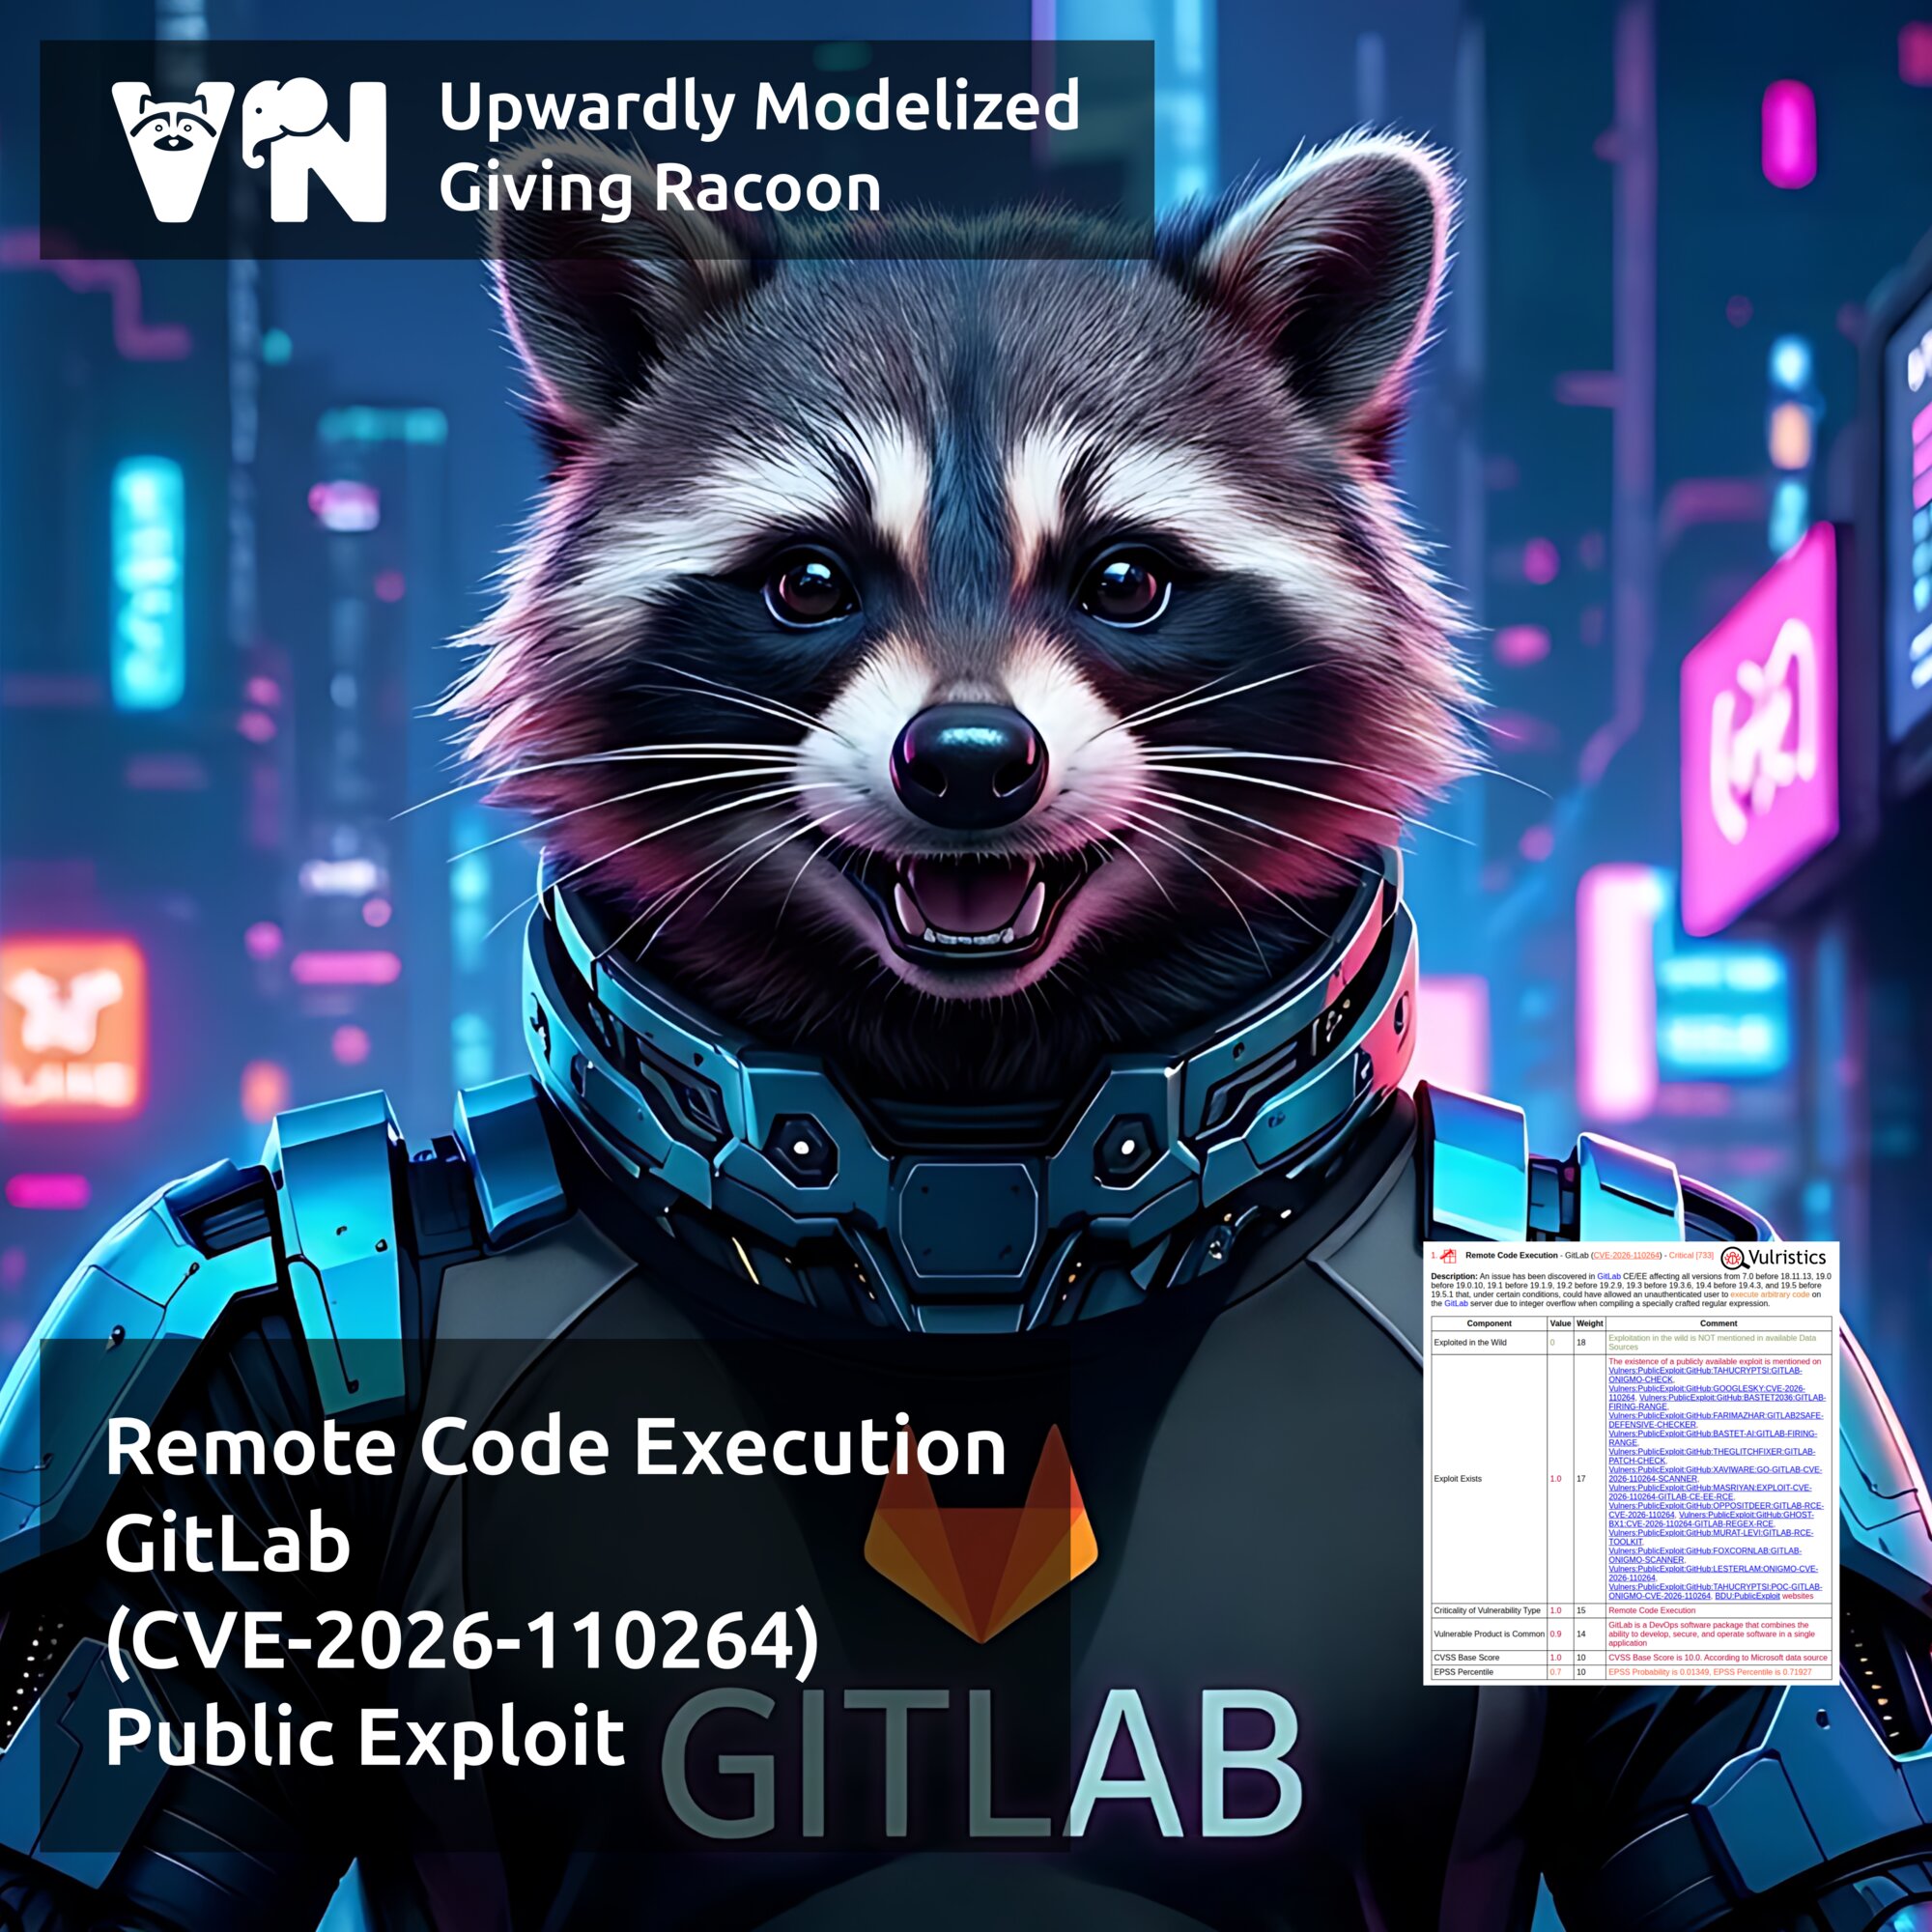
Про уязвимость Remote Code Execution - GitLab (CVE-2026-110264). GitLab - это платформа для хранения кода, совместной разработки программ, управления проектами и автоматизации тестирования и релиза приложений. GitLab CE - бесплатная версия платформы с открытым исходным кодом, а GitLab EE - корпоративная версия с расширенными функциями. Рассматриваемая уязвимость в GitLab CE/EE при определённых условиях позволяет неаутентифицированному злоумышленнику выполнить произвольный код на сервере. Уязвимость присутствовала в GitLab около 12 лет и затрагивала версии CE/EE начиная с версии 7.0, выпущенной в 2014 году.

Причина уязвимости в следующем. GitLab использует язык программирования Ruby для реализации значительной части своей серверной логики. В частности, серверная часть платформы построена на базе веб-фреймворка Ruby on Rails, написанного на Ruby. При этом Ruby использует дополнительные библиотеки и встроенные механизмы для выполнения различных задач. Один из них - Onigmo, движок регулярных выражений, отвечающий за поиск и обработку текста по заданным шаблонам. Согласно исследованию Censys, уязвимость связана с обработкой файлов Org mode с расширением .org. При преобразовании таких файлов в HTML GitLab использует библиотеку org-ruby, которая обрабатывает пользовательские ключевые слова из документов, например #+TODO:. Злоумышленник может указать специально сформированное значение такого ключевого слова, которое вызовет переполнение в движке регулярных выражений Onigmo и последующее повреждение памяти. При определённых условиях это позволяет выполнить произвольный код на сервере GitLab. Для эксплуатации злоумышленнику необходимо разместить специально сформированный файл в публичном проекте. Например, при включённой самостоятельной регистрации и возможности создавать публичные проекты он может зарегистрировать учётную запись и создать собственный проект. После размещения файла для запуска уязвимого обработчика достаточно открыть страницу просмотра этого файла без аутентификации.

Компрометация сервера GitLab может открыть злоумышленнику доступ к исходному коду проектов, токенам доступа, учётным данным и другой конфиденциальной информации. Получив контроль над сервером, атакующий может изменить исходный код или процессы сборки, чтобы внедрить вредоносный код в распространяемые приложения. Кроме того, скомпрометированный сервер GitLab может стать отправной точкой для дальнейшего проникновения во внутреннюю инфраструктуру организации.

⚙️ Уязвимость устранена в версиях 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13. Инфраструктура, которой управляет сам GitLab, включая GitLab.com и GitLab Dedicated, уже защищена от этой уязвимости. Если GitLab установлен не из официальных пакетов и использует собственную версию Ruby, одного обновления GitLab недостаточно. Например, это касается самостоятельно скомпилированных версий GitLab или установок с использованием собственных образов контейнеров. В таком случае необходимо отдельно обновить Ruby до версии 3.3.13, 3.4.12 или 4.0.9 и выше. Это связано с тем, что исправление CVE-2026-110264 внесено непосредственно в Ruby, а не в код GitLab. В официальных пакетах GitLab для Linux и образах контейнеров оно уже включено.

Команда безопасности GitLab выпустила два правила для обнаружения возможных атак на самостоятельно развёрнутые серверы GitLab: Onigmo native worker crash и Org mode render error burst.

🛠 PoC-и эксплоитов доступны на GitHub с 22 октября.

👾 Признаков эксплуатации в реальных атаках пока нет.

🌐 По данным Shadowserver, более 10 000 уязвимых инсталляций GitLab доступны из Интернет.

Про уязвимости Remote Code Execution - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619)

Про уязвимости Remote Code Execution - PHP PHP2Shell (CVE-2026-109618, CVE-2026-109619)

Про уязвимости Remote Code Execution - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный серверный язык программирования, используемый для разработки веб-приложений. Уязвимости из октябрьского Linux Patch Wednesday. Уязвимость CVE-2026-109618 связана с некорректной обработкой ошибок нехватки памяти (OOM), а уязвимость CVE-2026-109619 связана с использованием устаревших ссылок на освобождённые области памяти (use-after-free) в глобальных структурах данных PHP. Обе они позволяют злоумышленнику удалённо выполнить произвольный код при обработке специально сформированных запросов. Эксплуатация уязвимости может привести к полной компрометации уязвимой системы, краже конфиденциальных данных, изменению хранящейся информации и установке вредоносного ПО. Скомпрометированная система также может стать точкой проникновения во внутреннюю сеть организации и дальнейшего развития атаки. Уязвимости затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений.

⚙️ О первопричине уязвимостей было известно специалистам The PHP Foundation с 2024 года, однако они приоритизировали её устранение только с 11 августа 2026 года. Выпуск обновлений был запланирован на 22 октября, но из-за нарушения эмбарго обновления вышли на день раньше - 21 октября. Для устранения уязвимостей рекомендуется обновиться до PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 либо установить исправленные пакеты дистрибутива. Для неподдерживаемых веток следует запланировать переход на актуальную версию PHP, а пока ограничить доступ из Интернет и применить меры защиты на уровне конфигурации. Для сетевого оборудования следует использовать исправленные сборки производителя или рекомендованные им временные меры защиты.

Эксперты Positive Technologies реализовали меры защиты с помощью продуктов PT AF Cloud, PT Application Firewall PRO, PT Application Firewall 3, PT NAD и PT NGFW, а также выпустили правила детектирования для MaxPatrol VM.

🛠 На GitHub доступно огромное количество репозиториев с публичными эксплоитами (более 1000!). Однако добиться выполнения кода на конкретной цели сложно. Для успешного удалённого выполнения кода необходим эксплойт, настроенный под конкретную среду, включая сборку PHP, SAPI, расширения и конфигурацию среды выполнения.

👾 Обе уязвимости были добавлены в CISA KEV 26 октября. Однако подтверждённых случаев эксплуатации относительно немного и они связаны в основном с сетевыми устройствами.

Компания Dream Group сообщила 26 октября о компрометации устройств Palo Alto Networks в США, Японии, на Тайване и в Южной Корее. Из примерно 19 000 обнаруженных устройств злоумышленники отобрали 240 потенциальных целей и успешно скомпрометировали 24 межсетевых экрана и сервер управления. Три устройства предположительно относились к инфраструктуре госведомств США. Для атак использовались PHP2Shell и LPE-уязвимость ядра Linux Fragnesia (CVE-2026-46300). Получив административный доступ, злоумышленники похитили пароль служебной учётной записи, списки пользователей и групп, конфигурацию сети и закрытые ключи.

Эксперты Check Point сообщили 12 ноября об атаках на устройства Security Gateway, начавшихся 30 октября. Используя PHP2Shell и LPE-уязвимость DynamicCLI (CVE-2026-123039), злоумышленники получили первоначальный доступ, повысили привилегии и установили бэкдор TSGA с сетевым компонентом TSProxy. На этапе деструктивных атак они также проникли по SSH на хост VMware ESXi и запустили вайпер destroy_v6.

🌐 Согласно данным Censys, 27 миллионов PHP-сервисов, доступных из Интернет, по-прежнему не обновлены. Кроме того, уязвимости затрагивают продукты множества вендоров, включая Palo Alto Networks, Check Point, Netgate, Coolify и Cisco.

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона. Например, оплачивая таким способом покупки в магазинчиках или услуги мастеров по ремонту. Крайне сомнительная практика. Да и скидывать деньги коллеге, который собирает на день рождения или оплату общего счёта в кафе, - тоже так себе идея. А тем более переводить их человеку, о котором вообще ничего не знаешь. Какой-то безумный финансовый промискуитет. 🤪

⚖️ Наглядный пример того, к чему это может привести, вышел на днях в МК. Российский программист (П.) перевёл 700 рублей мужчине (Т.), который оказался в Брянской области после попытки выехать на территорию вражеского государства. Деньги предназначались для возвращения Т. в Москву. Перевод был сделан по просьбе матери Т. Позднее в отношении Т. возбудили уголовное дело по подозрению в попытке вступления в террористическую организацию. Однако после установления психического заболевания его освободили от уголовной ответственности и направили на принудительное лечение. Спустя два года после перевода уголовное дело возбудили уже против П., обвинив его в финансировании терроризма. 2-й Западный окружной военный суд приговорил П. к 9 годам лишения свободы, первые три года из которых он должен провести в тюрьме, а также назначил штраф в размере 400 тысяч рублей. П. вину не признал.

Переводя кому-то деньги, вы вступаете с ним в долгосрочные отношения, всех последствий которых можете не осознавать. Фактически вы начинаете нести ответственность за действия этого человека. Следы денежных переводов могут храниться сколь угодно долго и в любой момент быть приобщены к материалам уголовного дела. Конечно, по-хорошему, следователям нужно доказывать наличие прямого умысла. Сохранение переписки, указание назначения платежа и наличие чеков могут в какой-то мере помочь оправдаться. Но тут уж как повезёт. В приведённом случае не повезло. Делайте выводы.