Архив метки: Windows

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

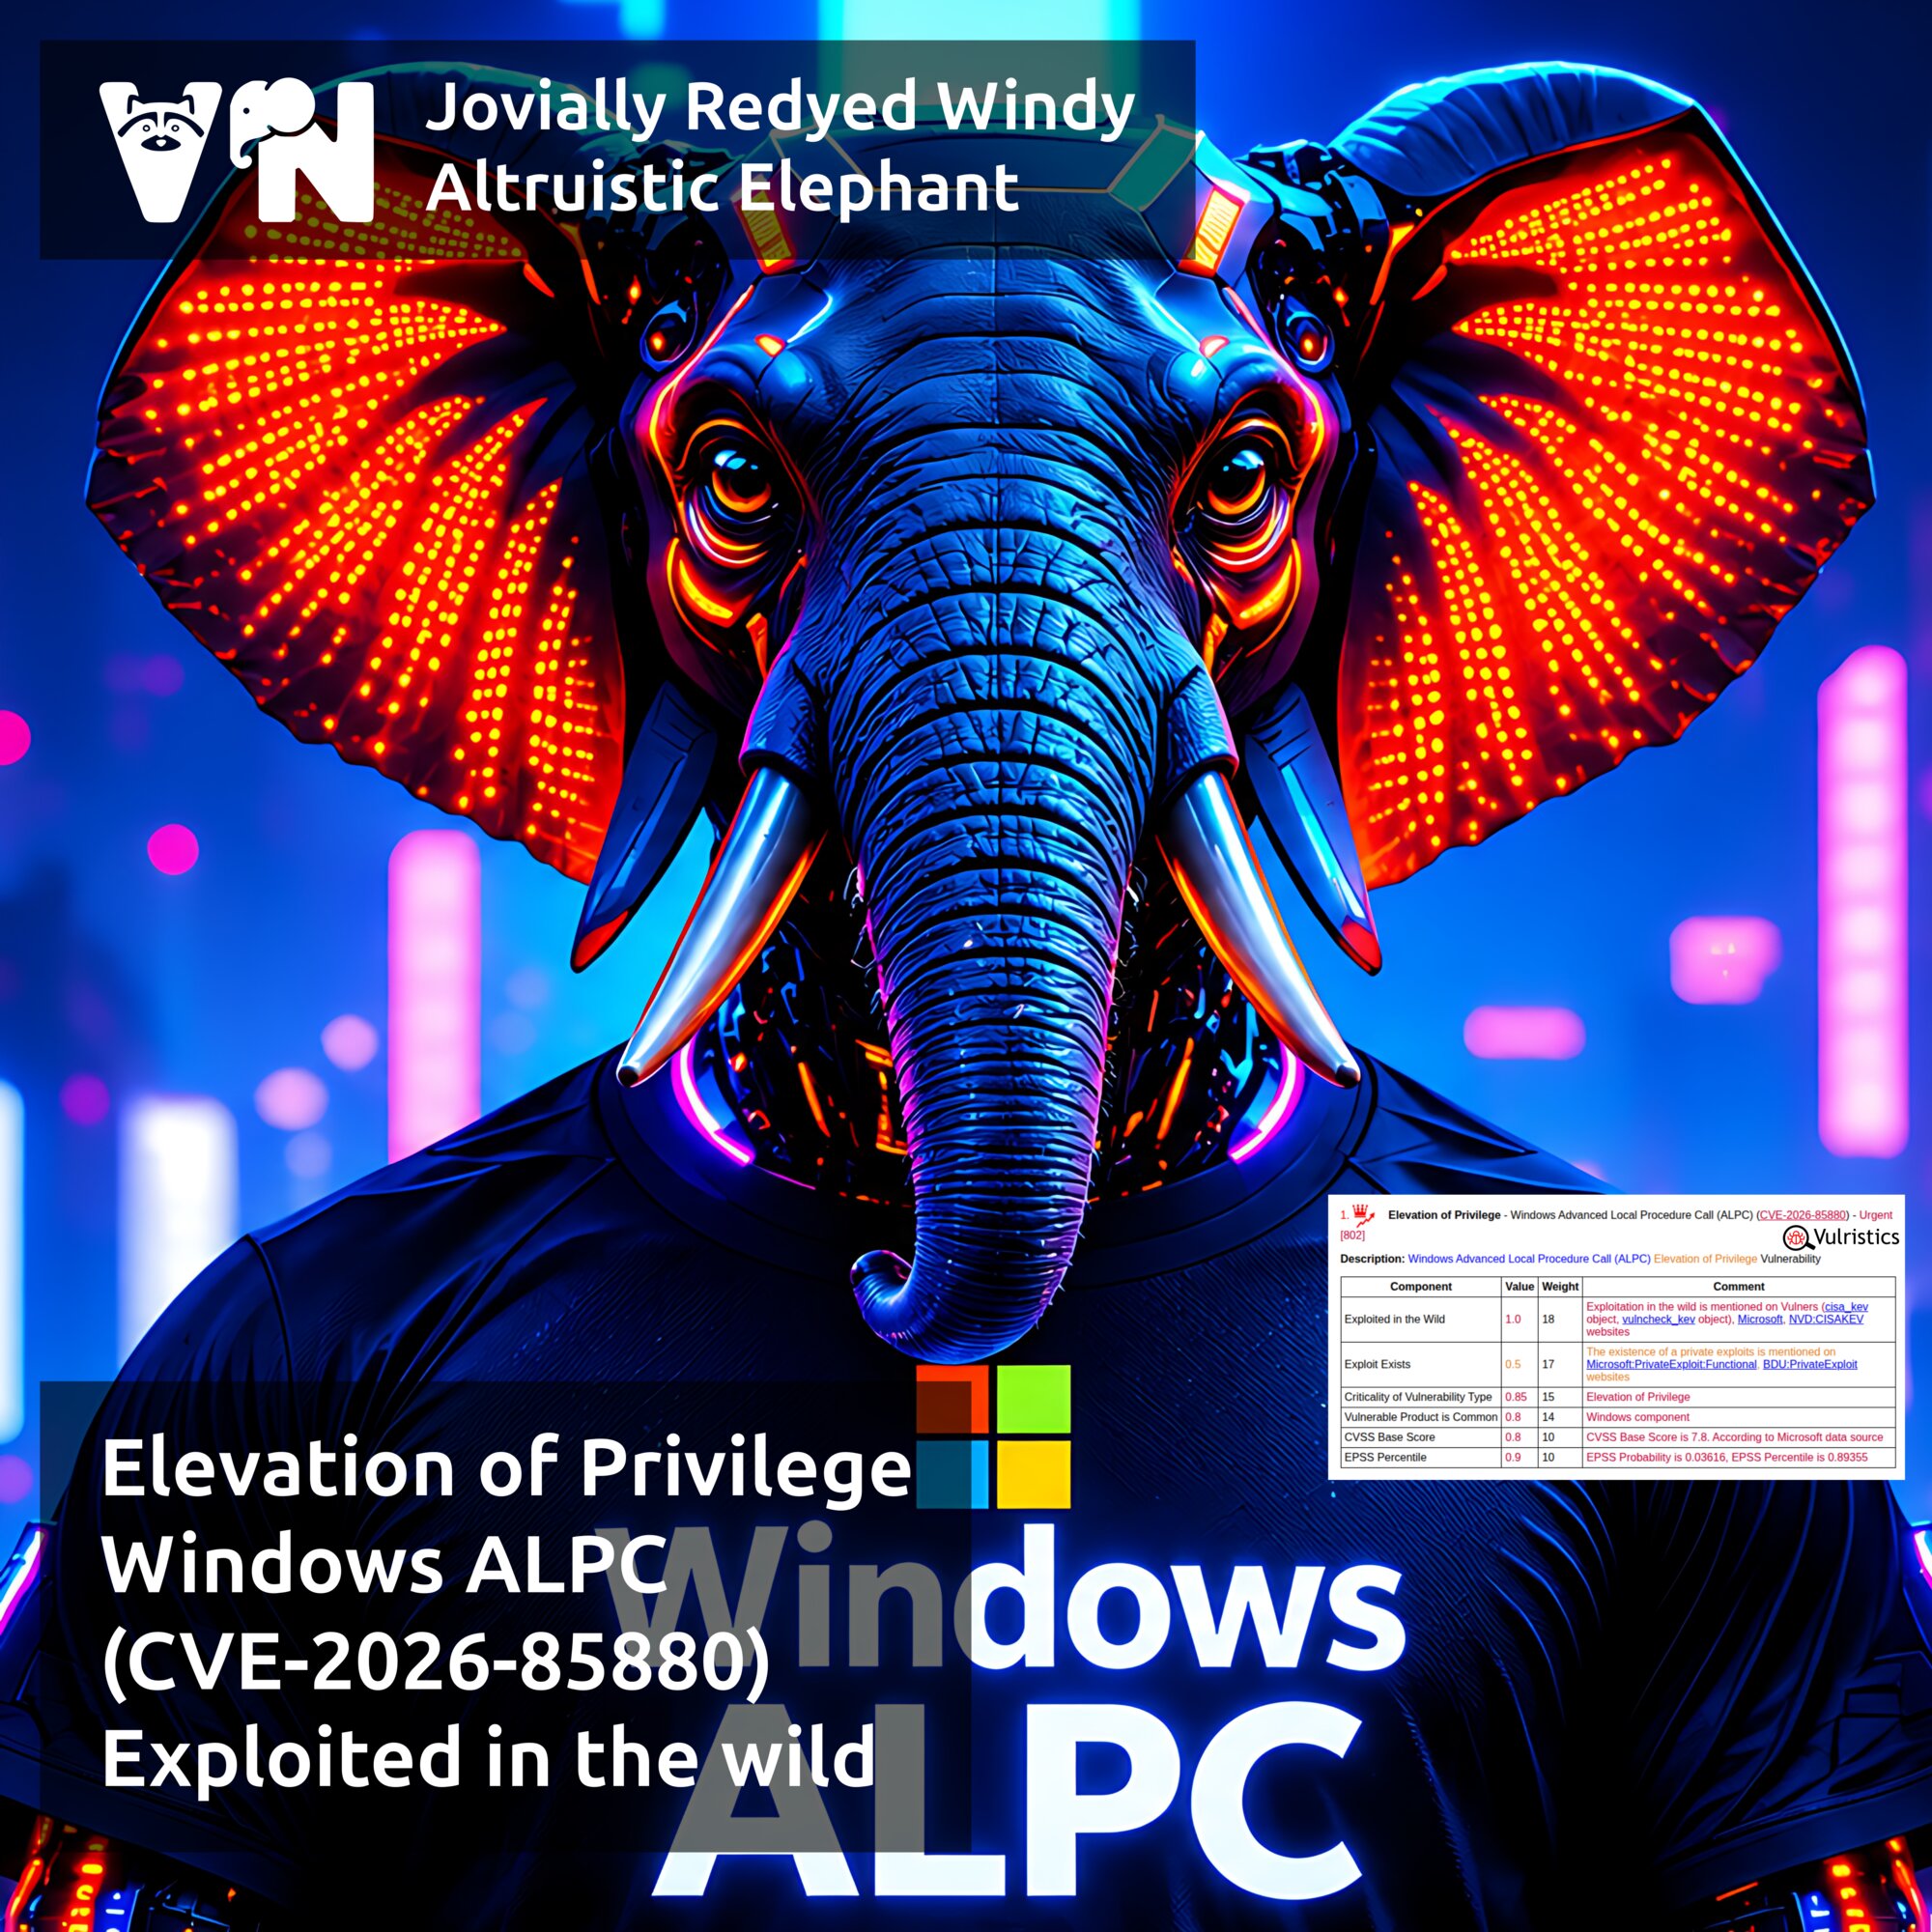
🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

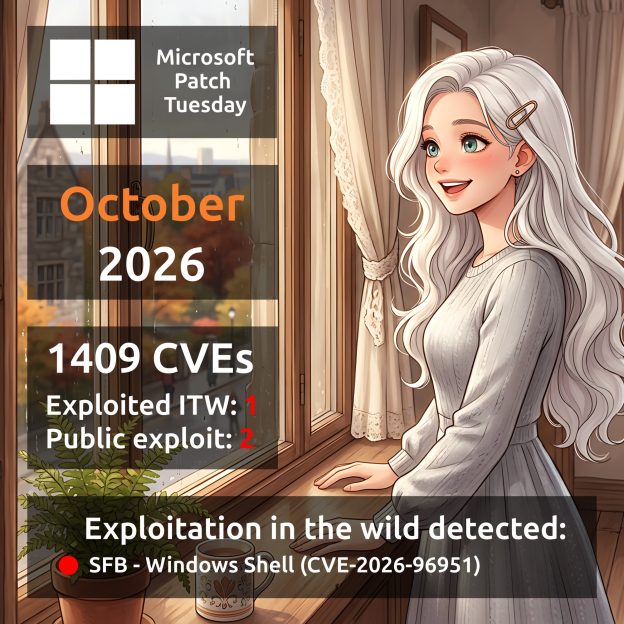
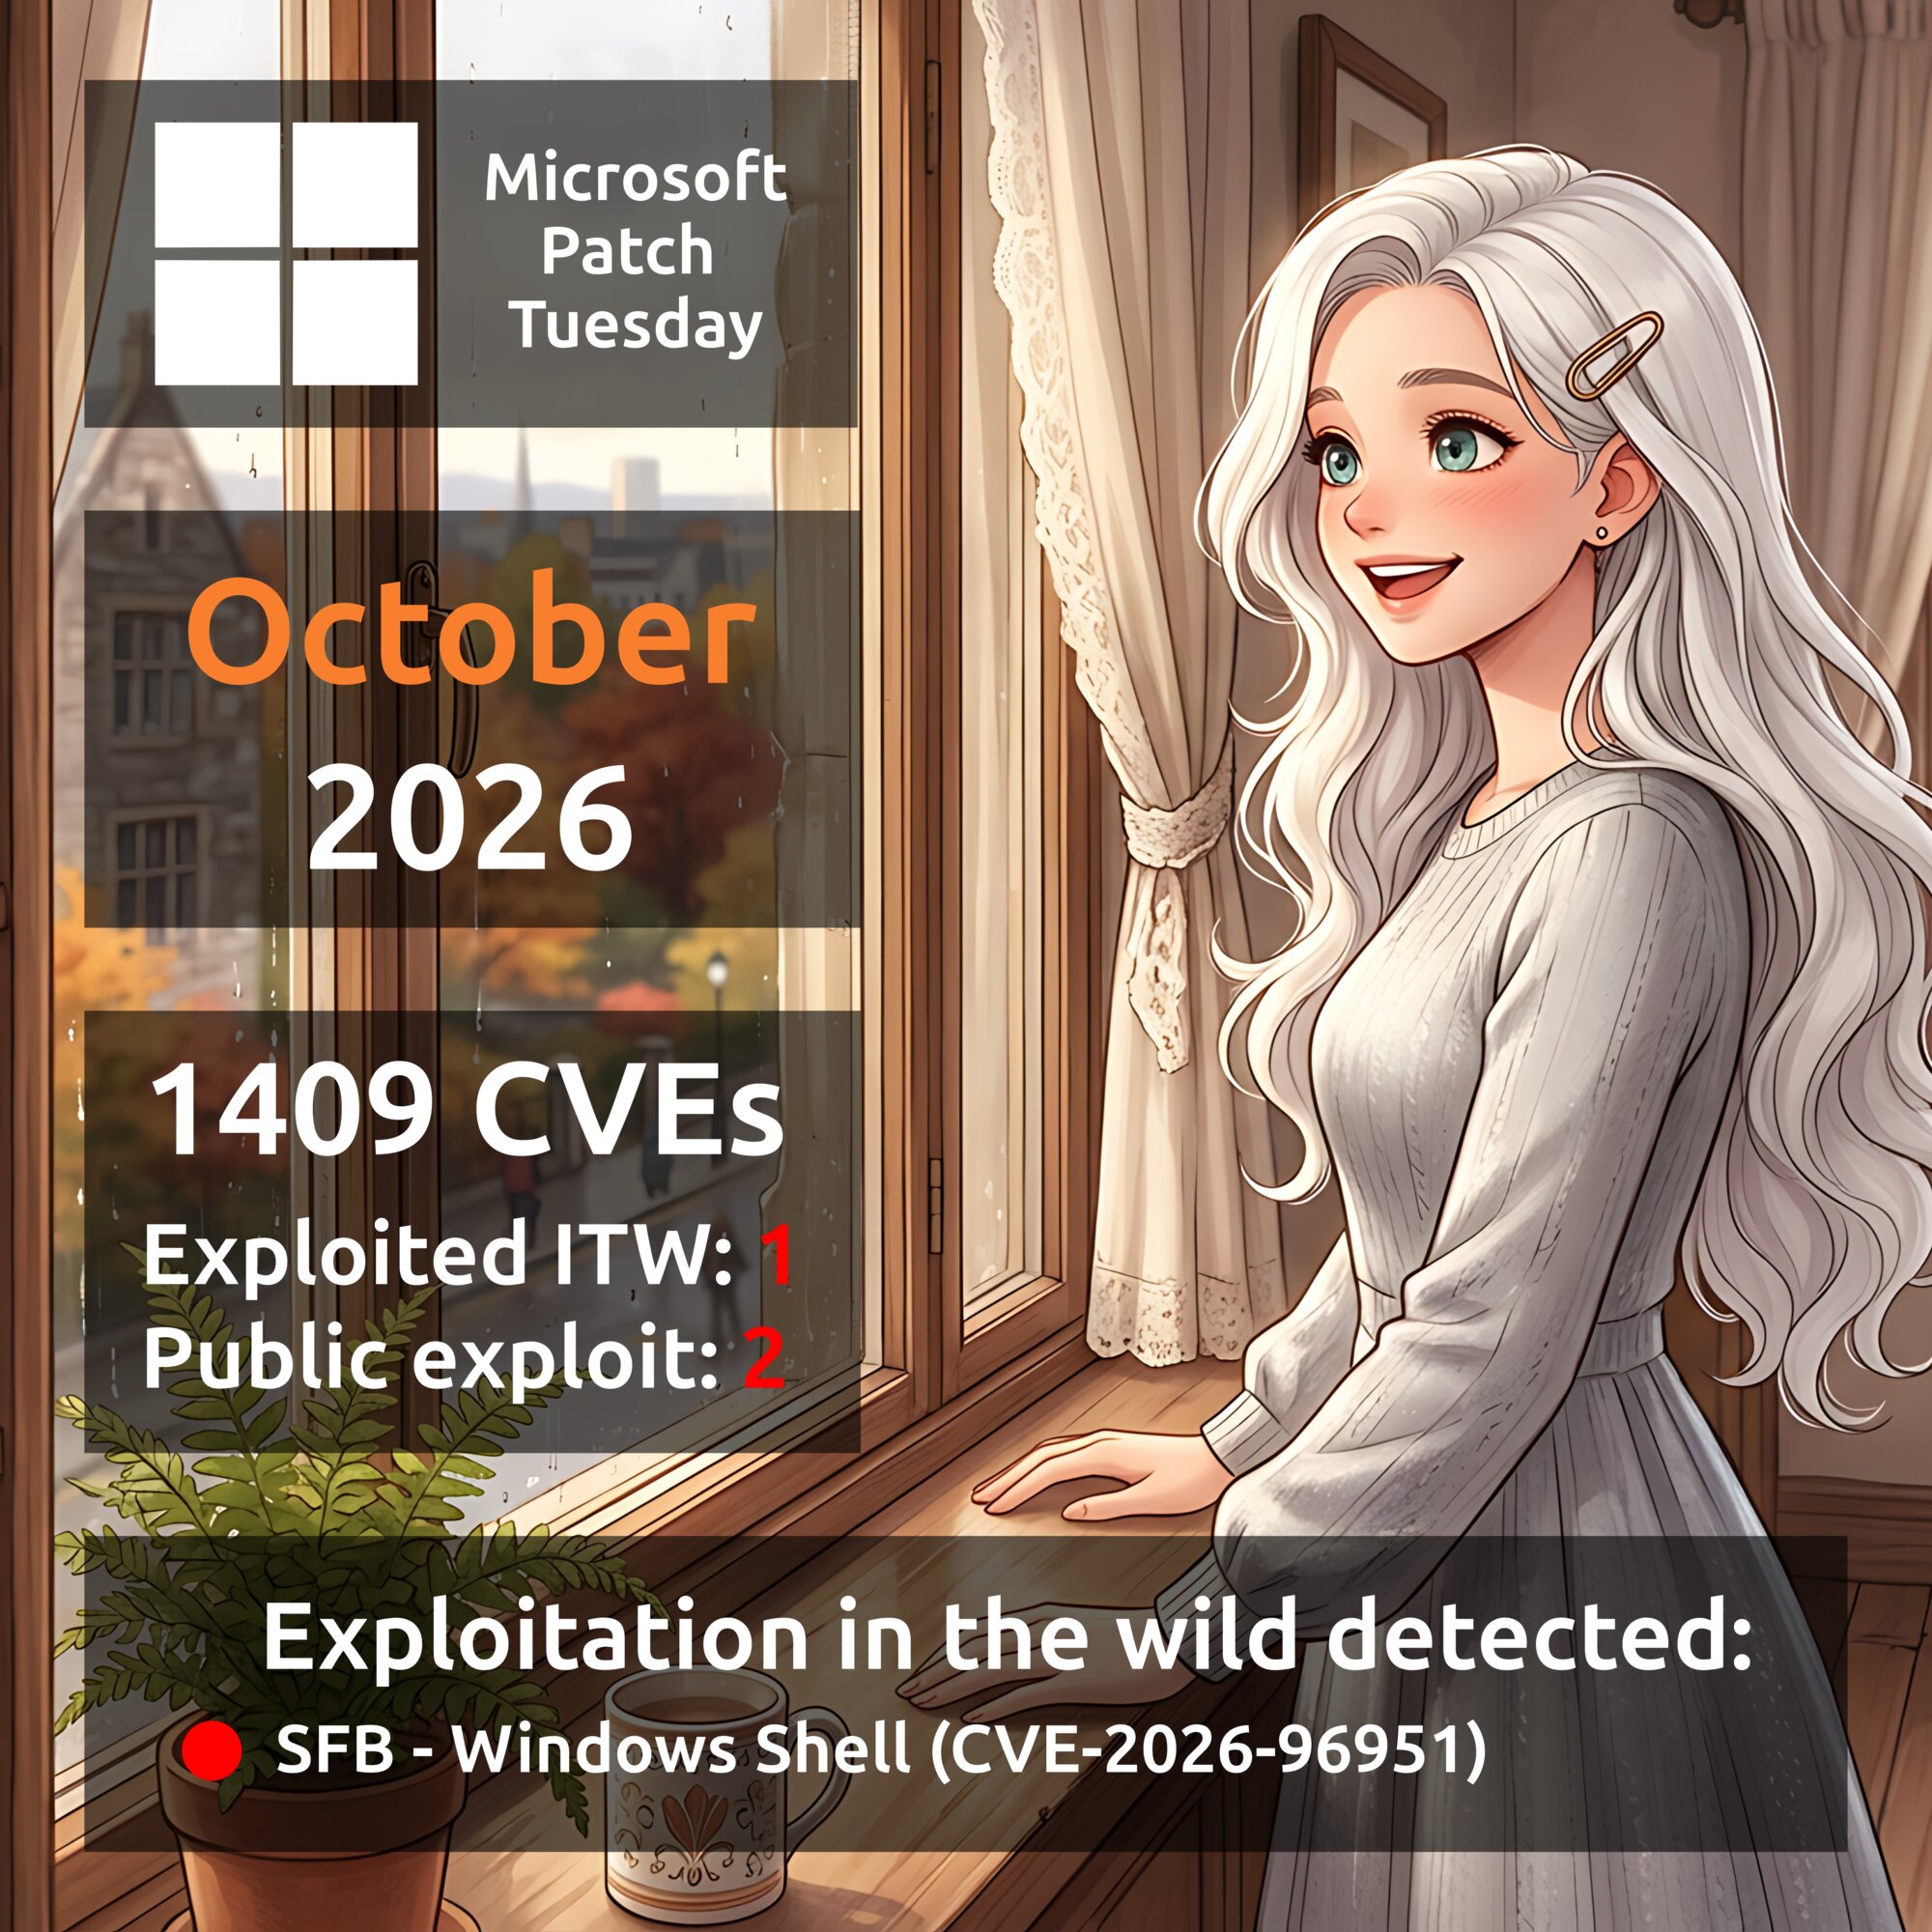
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.

🗒 Полный отчёт Vulristics

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181). Суть в следующем: при открытии жертвой специальной ссылки в веб-браузере Telegram Desktop отправляет локальные файлы пользователя в контролируемый злоумышленником чат. 😱 Таким образом можно похитить файлы сессии Telegram Desktop из каталога tdata, что при определённых условиях (если не установлен локальный пароль приложения) позволяет захватить учётную запись Telegram. Подробное описание опубликовано в блоге BeakSec 3 октября. Эксплуатацию продемонстрировали на Windows-версии Telegram Desktop.

Последствия могут не ограничиться угоном аккаунта Telegram. Уязвимость позволяет похищать и другие локальные файлы, доступные пользователю, в том числе рабочие документы, ключи доступа и конфигурации с секретами.

С другой стороны, текущую опасность этой уязвимости я бы не преувеличивал. Для эксплуатации нужна версия Telegram Desktop ниже 7.2.9, выпущенной 16 сентября. Учитывая, что Telegram Desktop показывает большую (и весьма бесячую) кнопку при наличии обновлений, которую крайне сложно игнорировать, я что-то сомневаюсь, что сейчас много пользователей Telegram, не нашедших почти за месяц времени прожать эту несчастную кнопку. Хотя на всякий случай проверьте, что у вас используется версия 7.2.9 или выше. 🙂

PS: у вчерашней версии 7.3 лаконичный комментарий "Money". Что бы это значило… 🤔 Пишите свои догадки в комментариях. 🙂

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

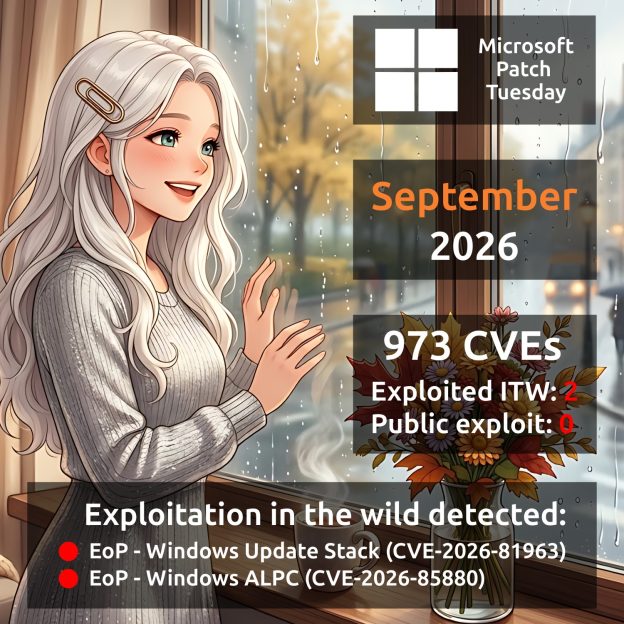
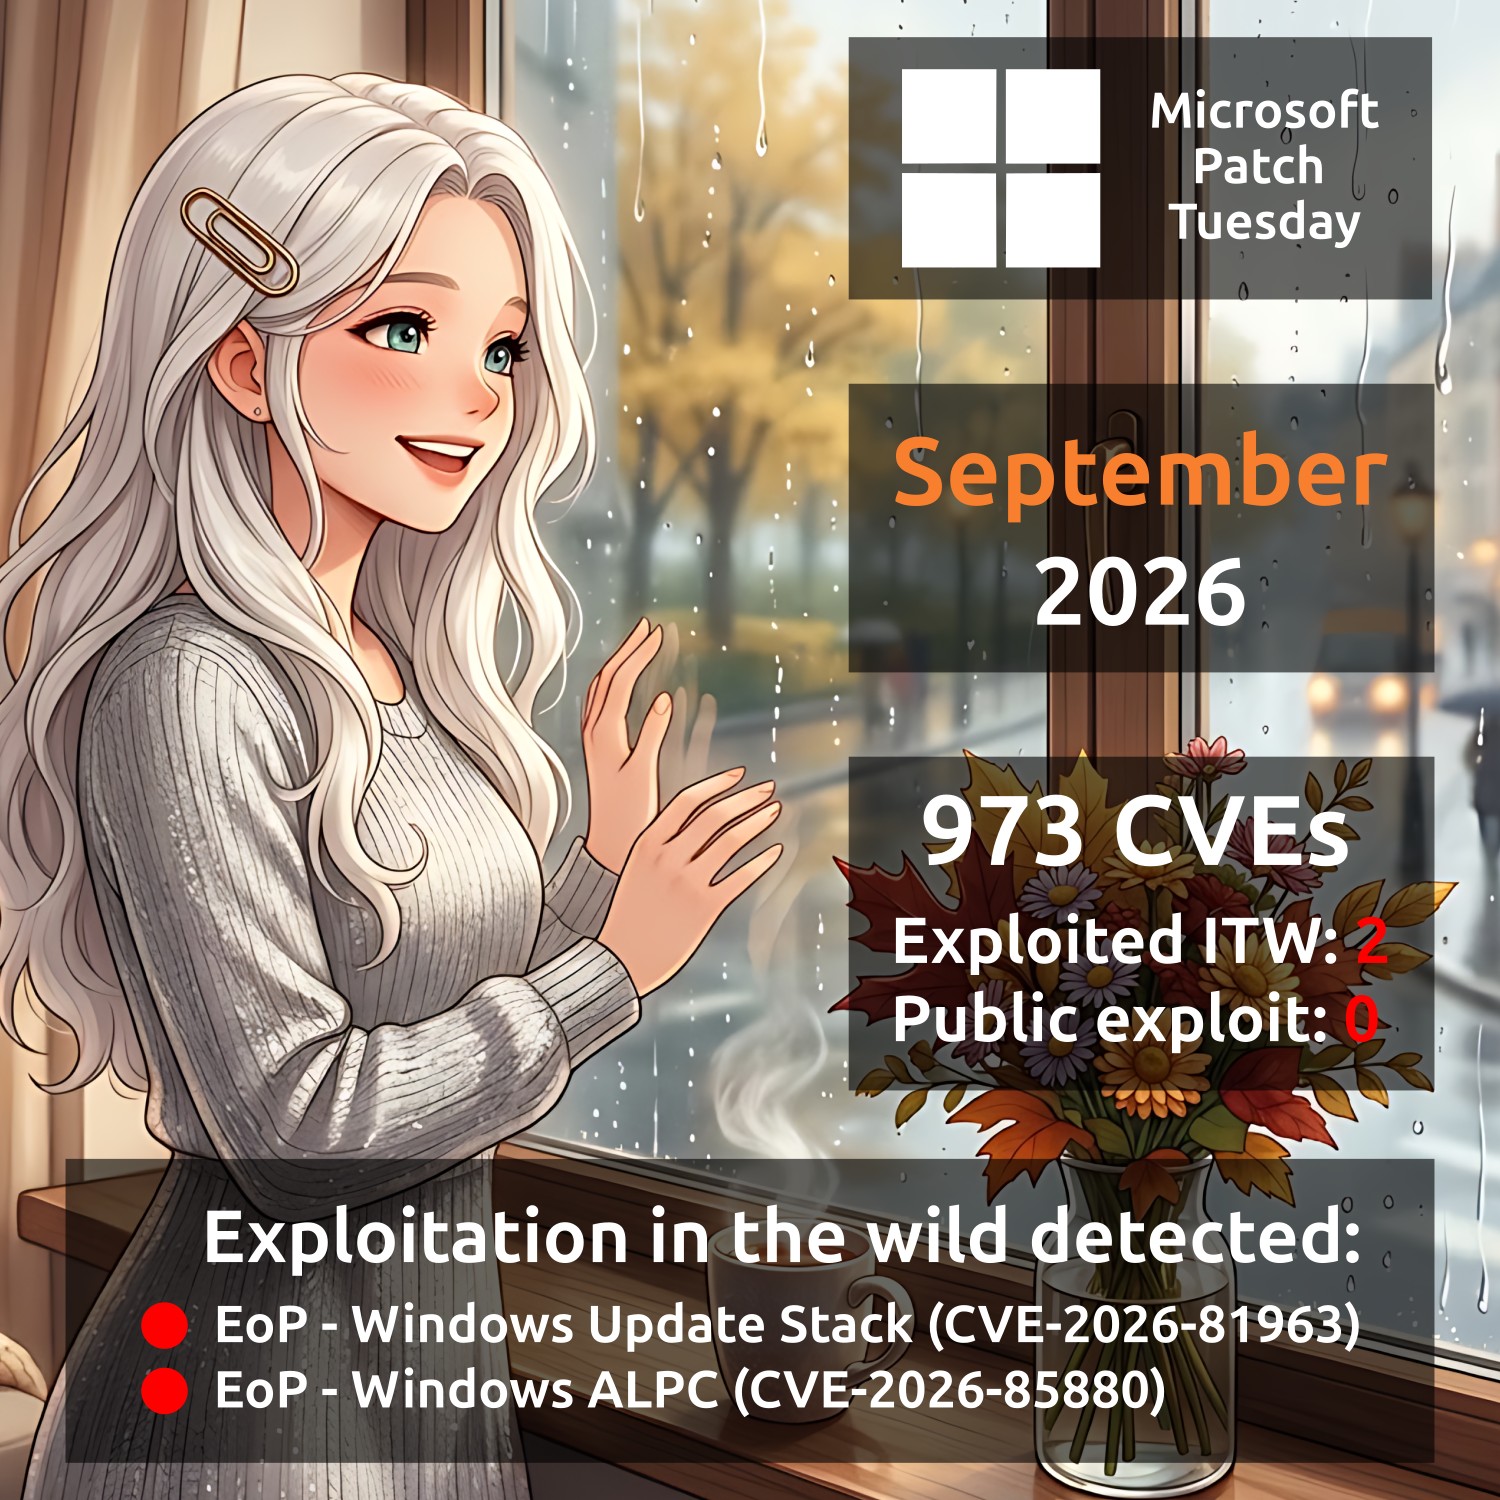
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.

🗒 Полный отчёт Vulristics
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

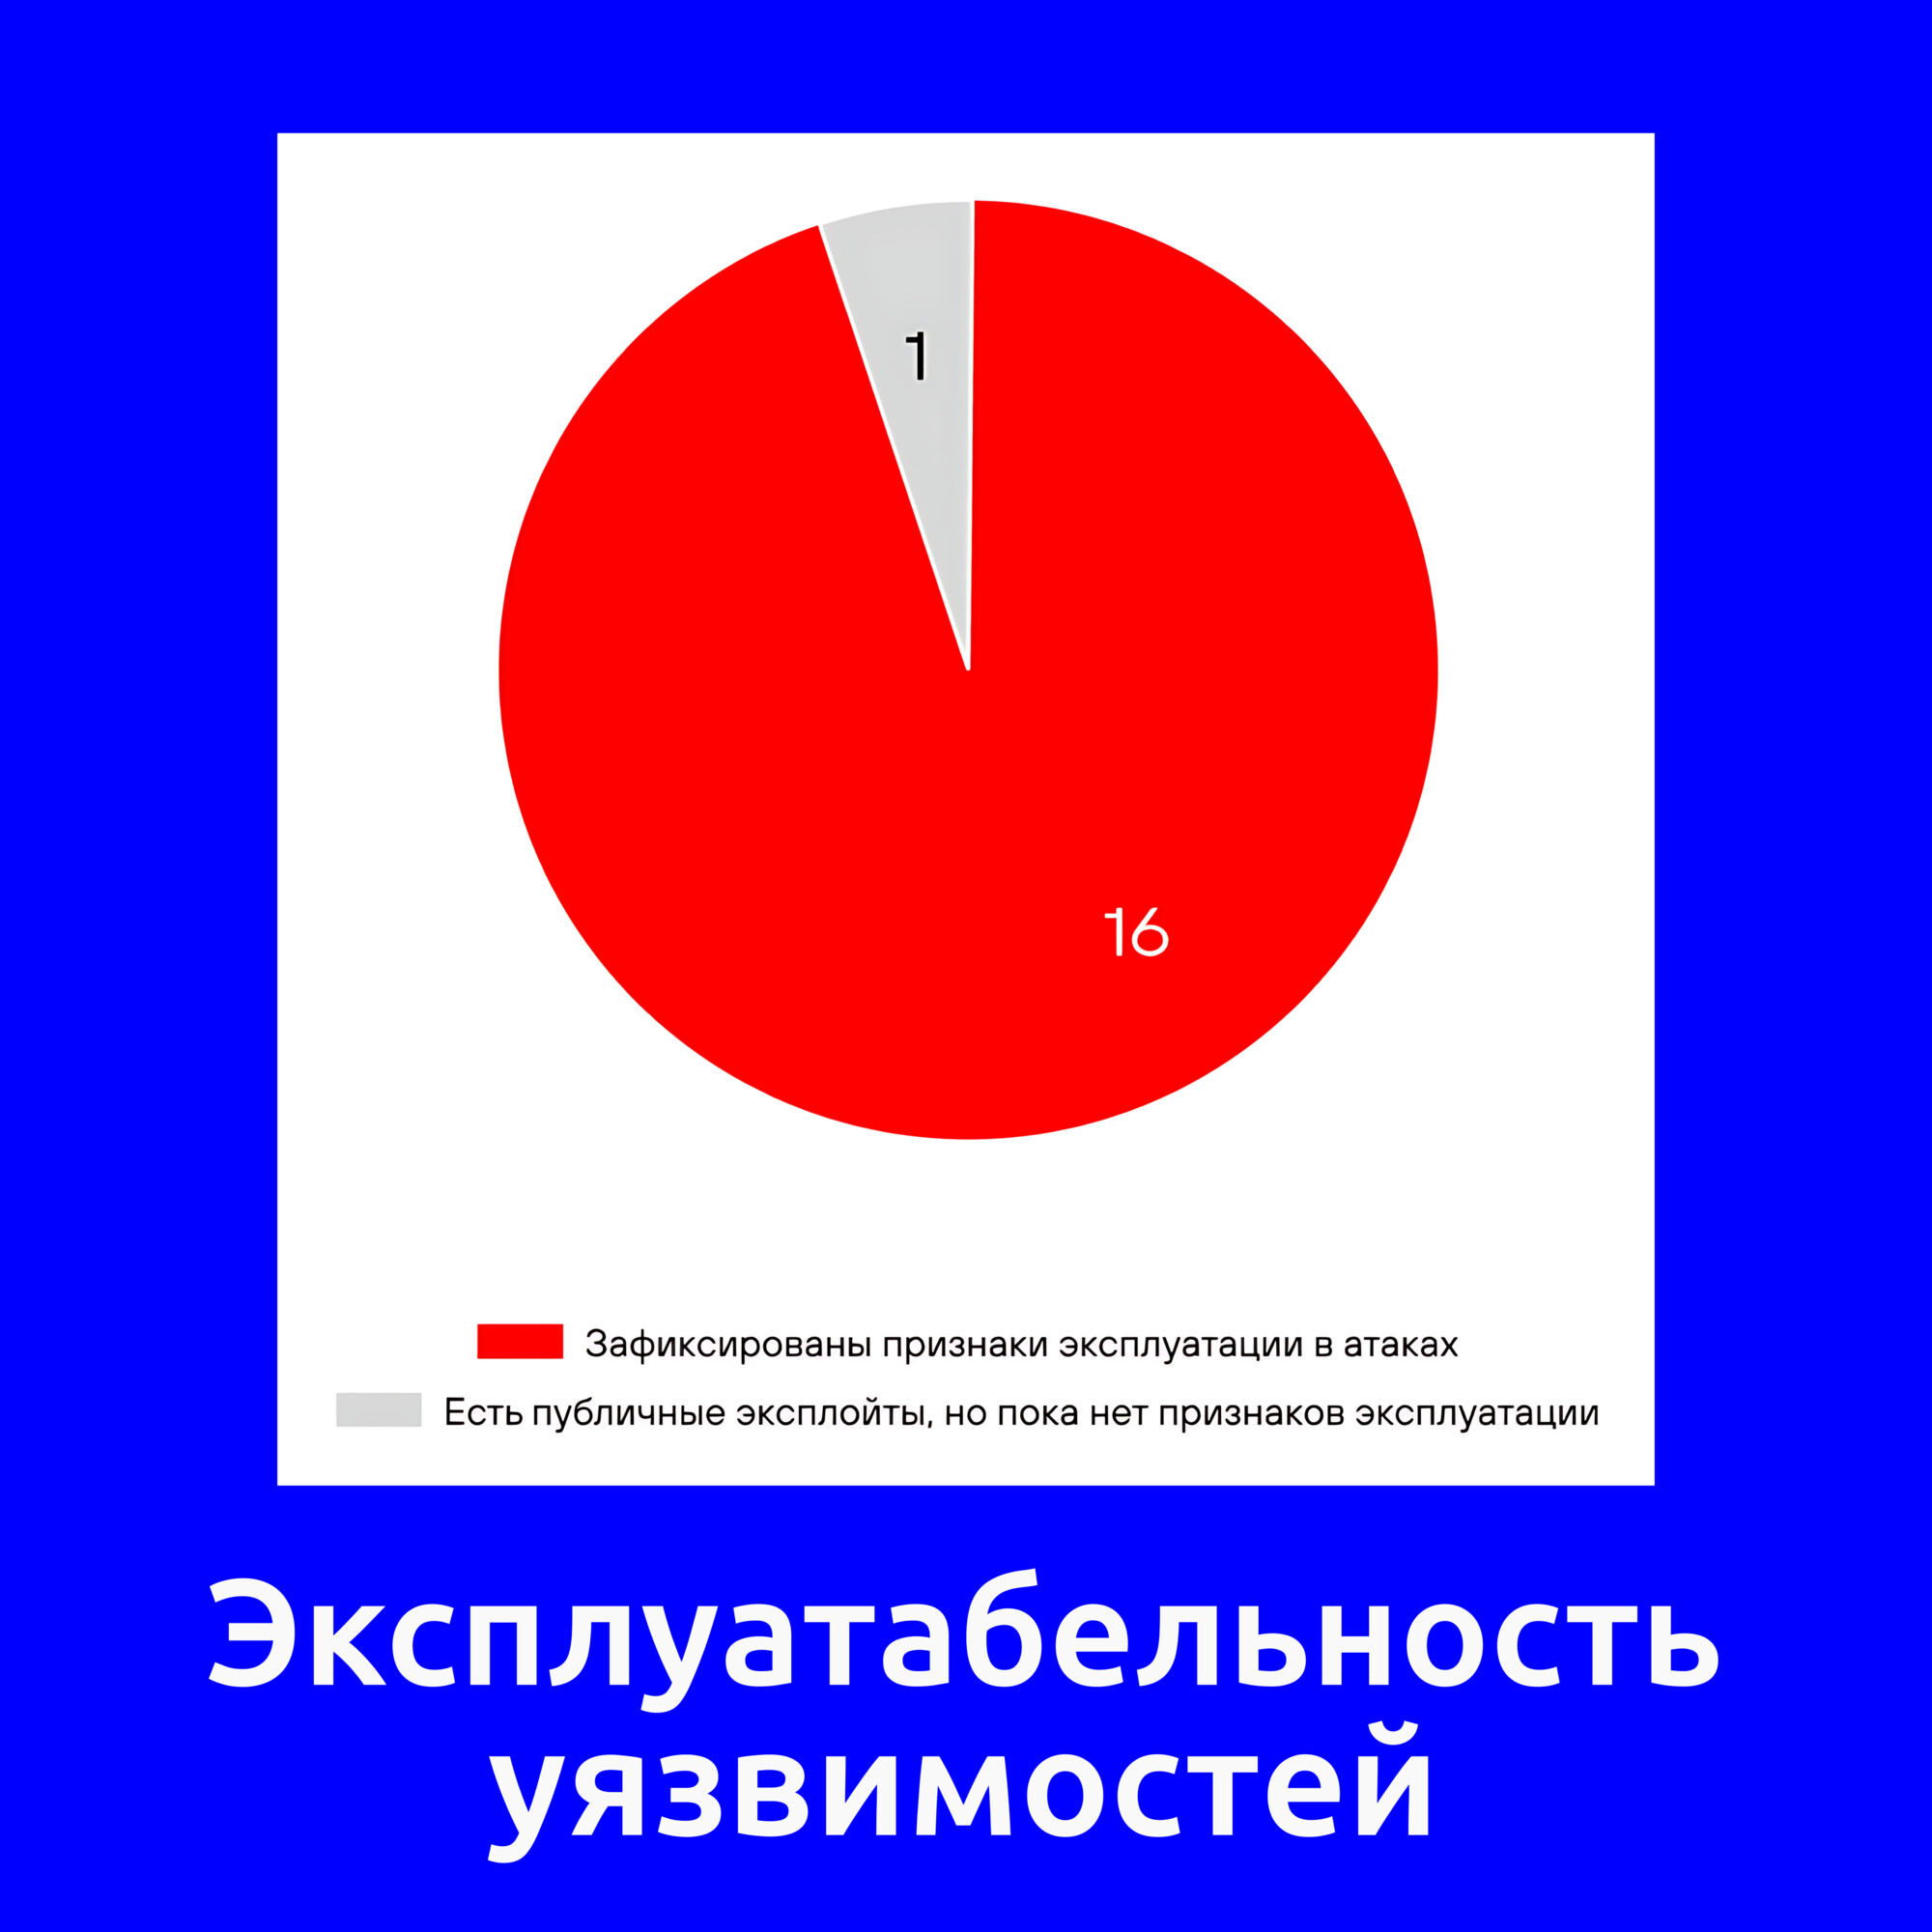
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

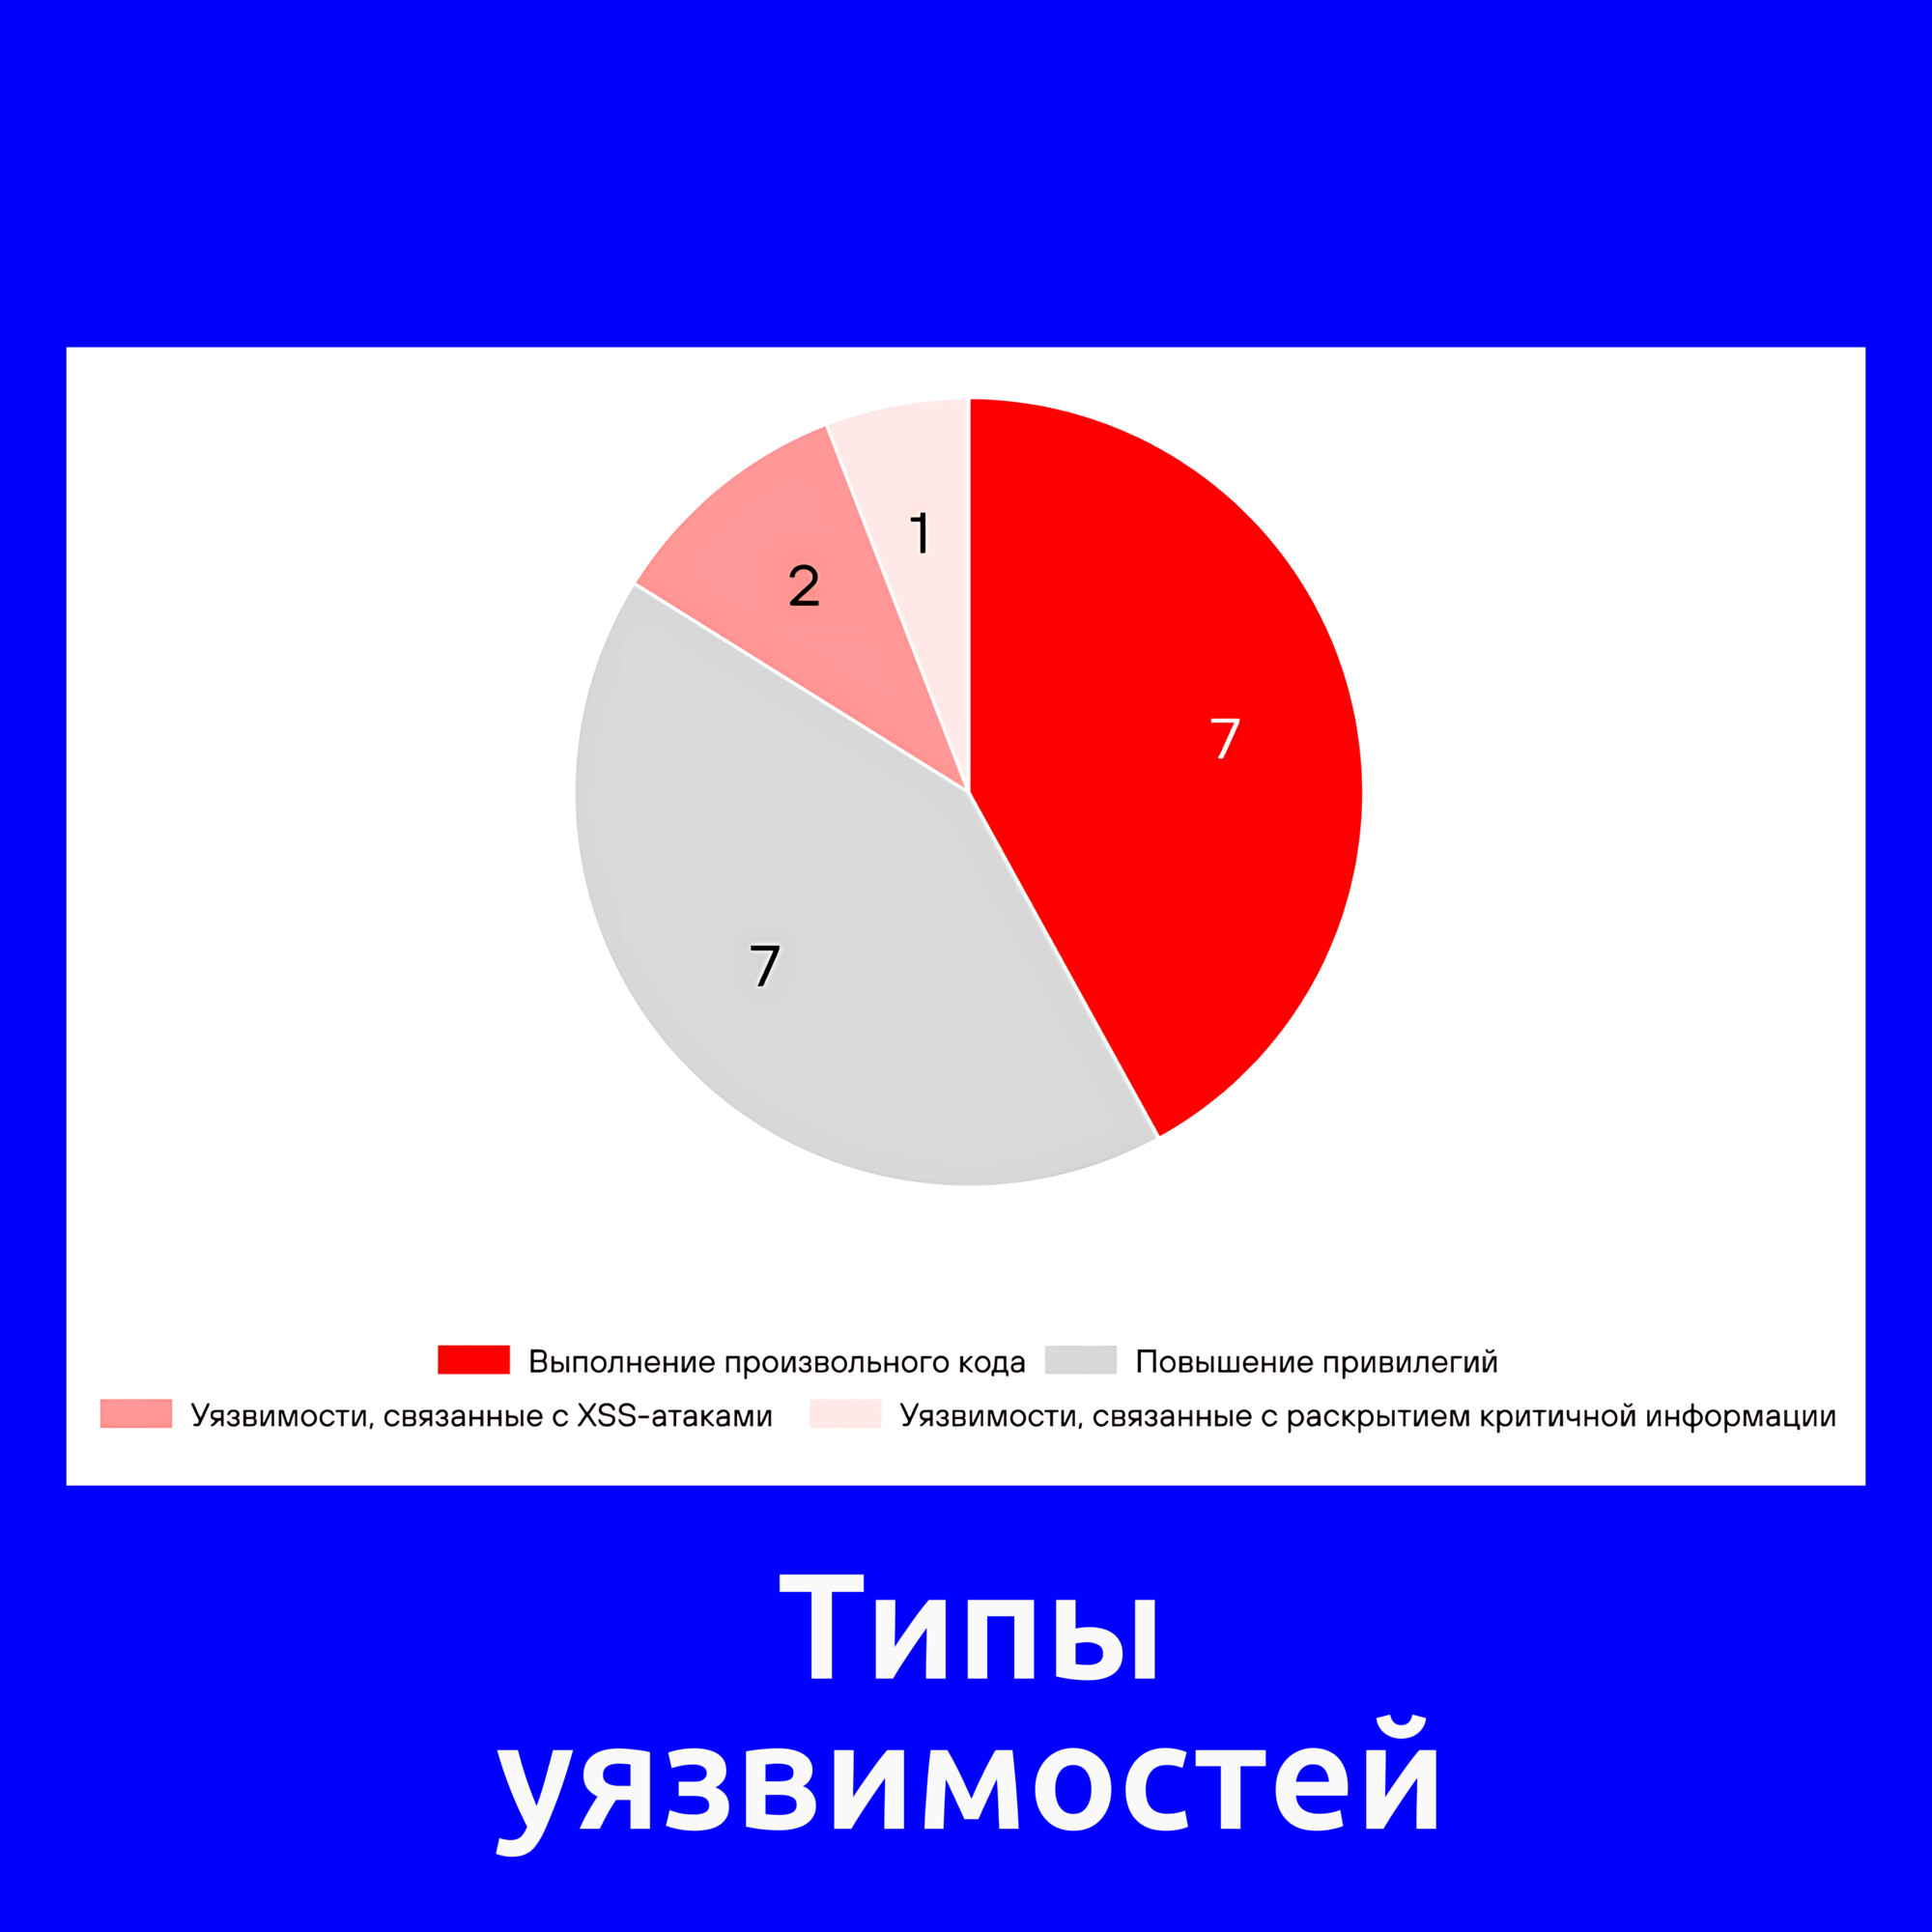
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

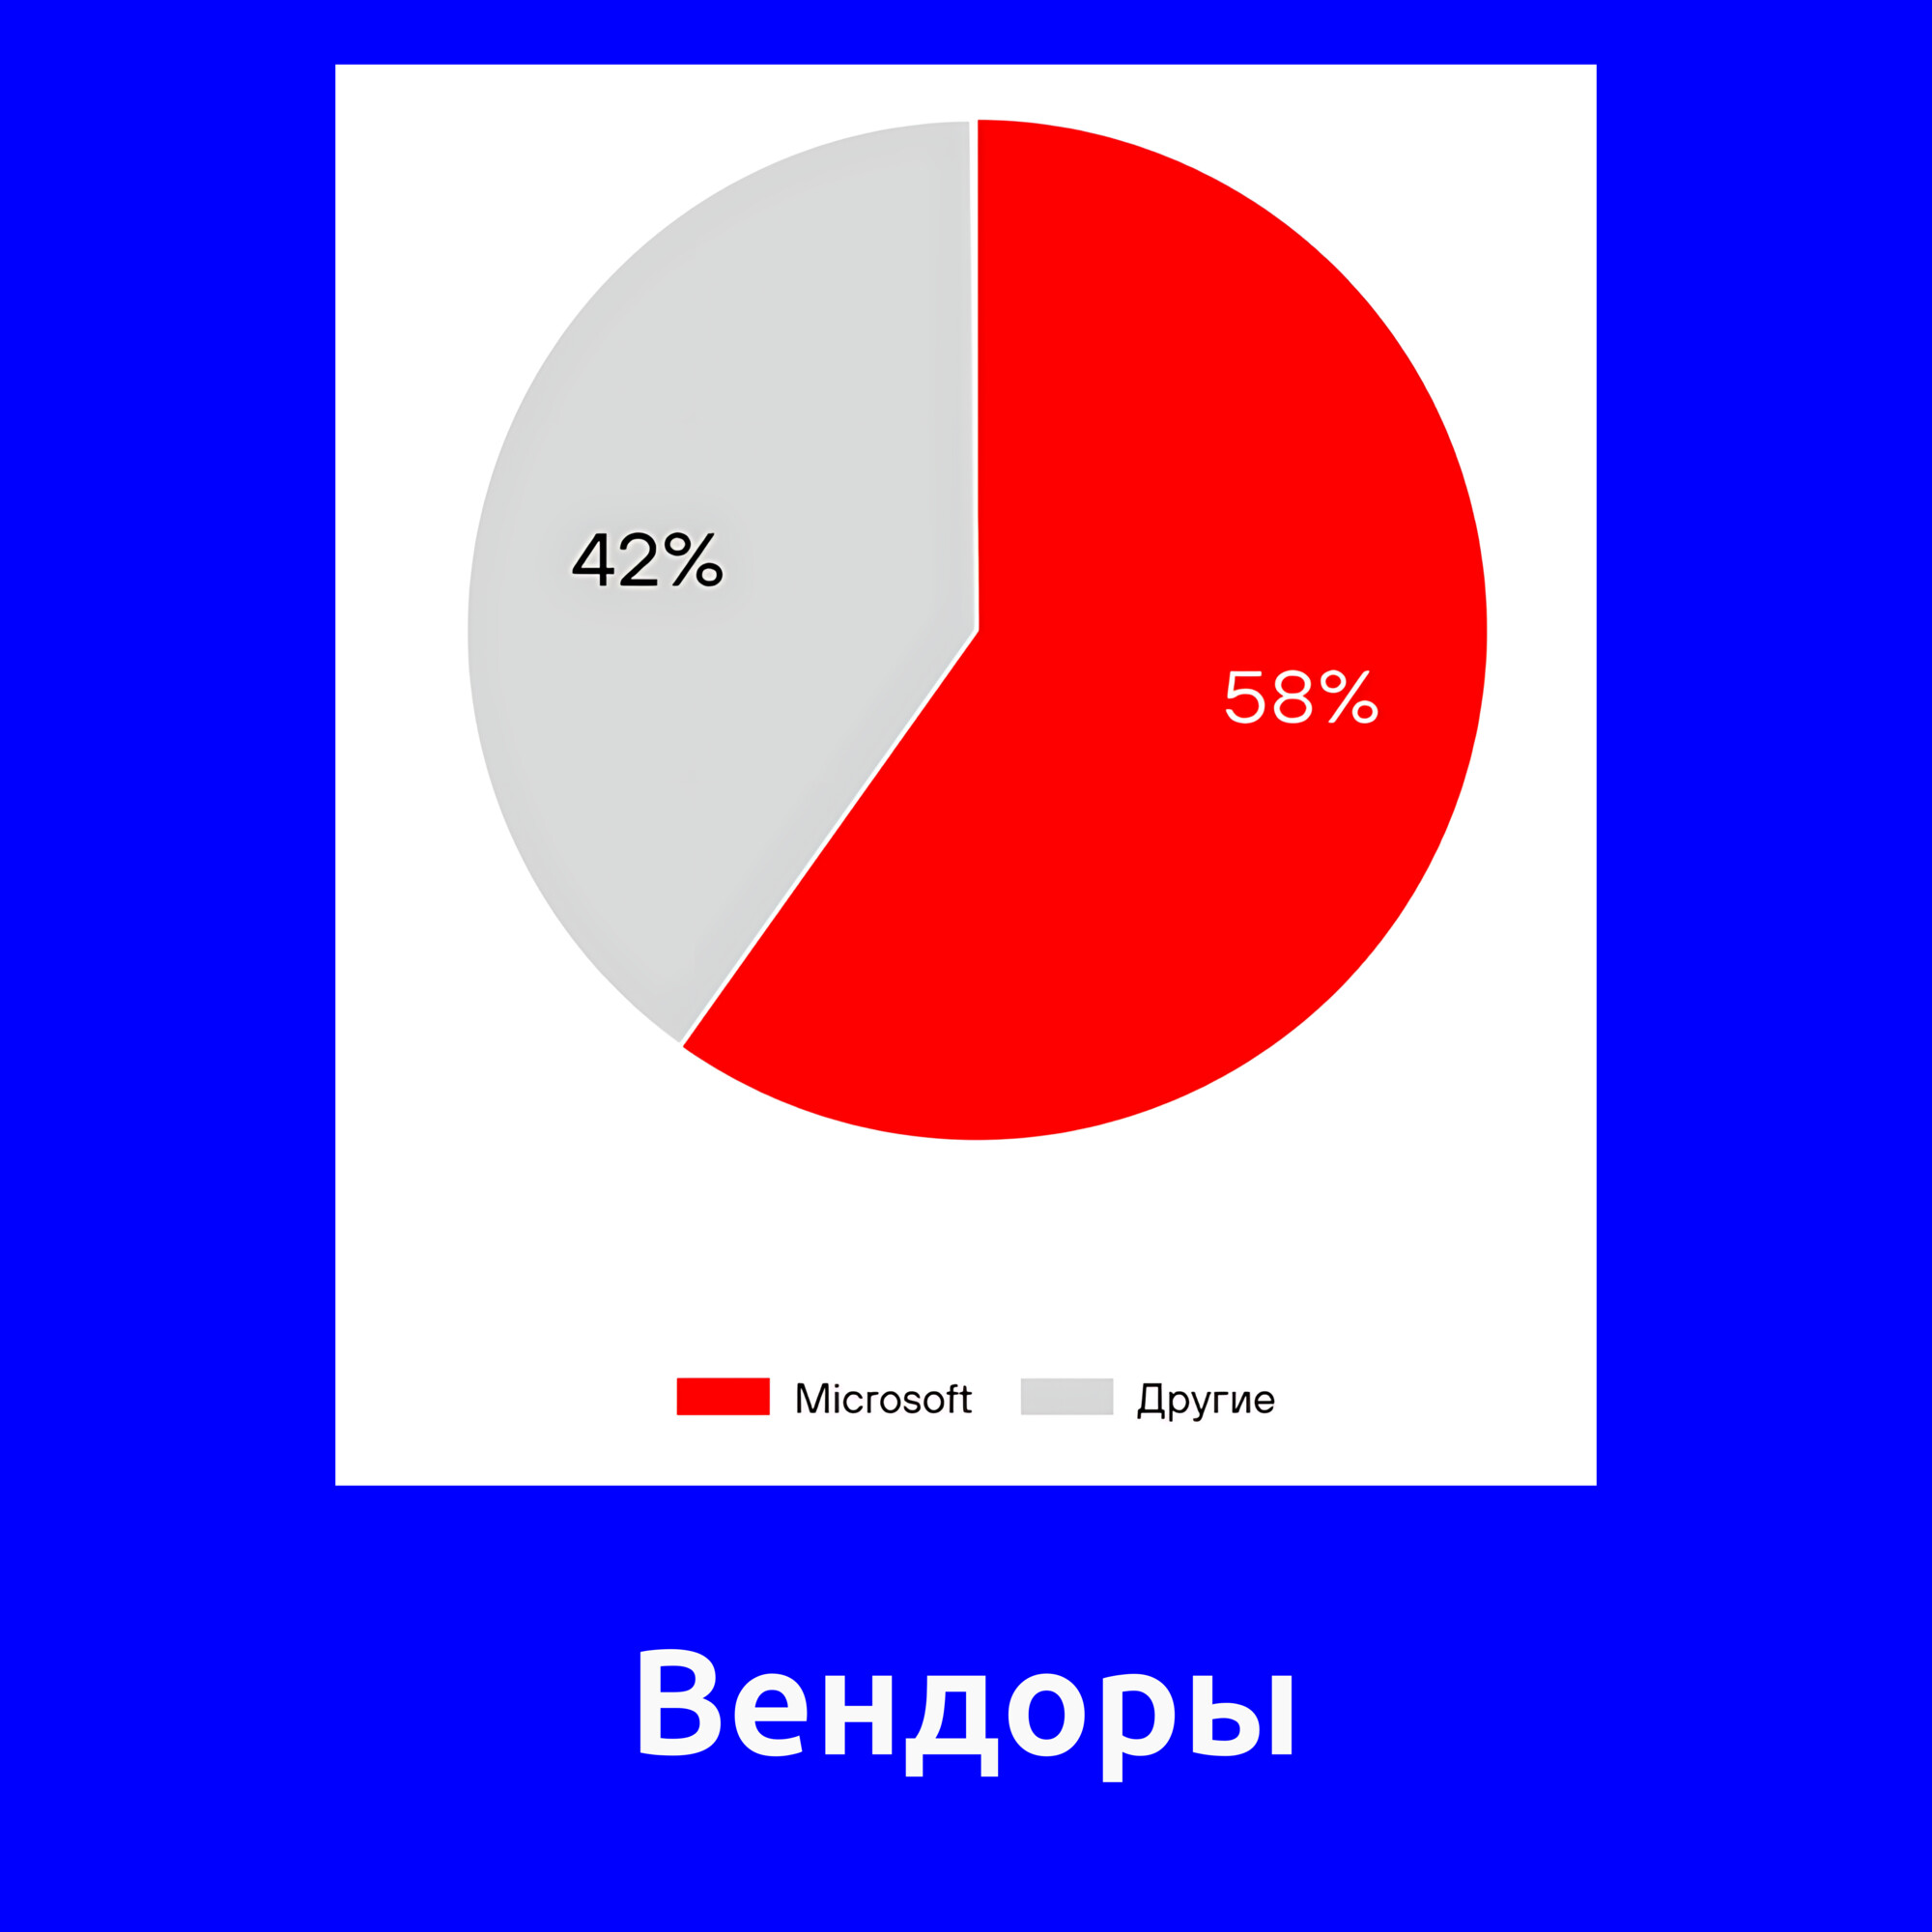
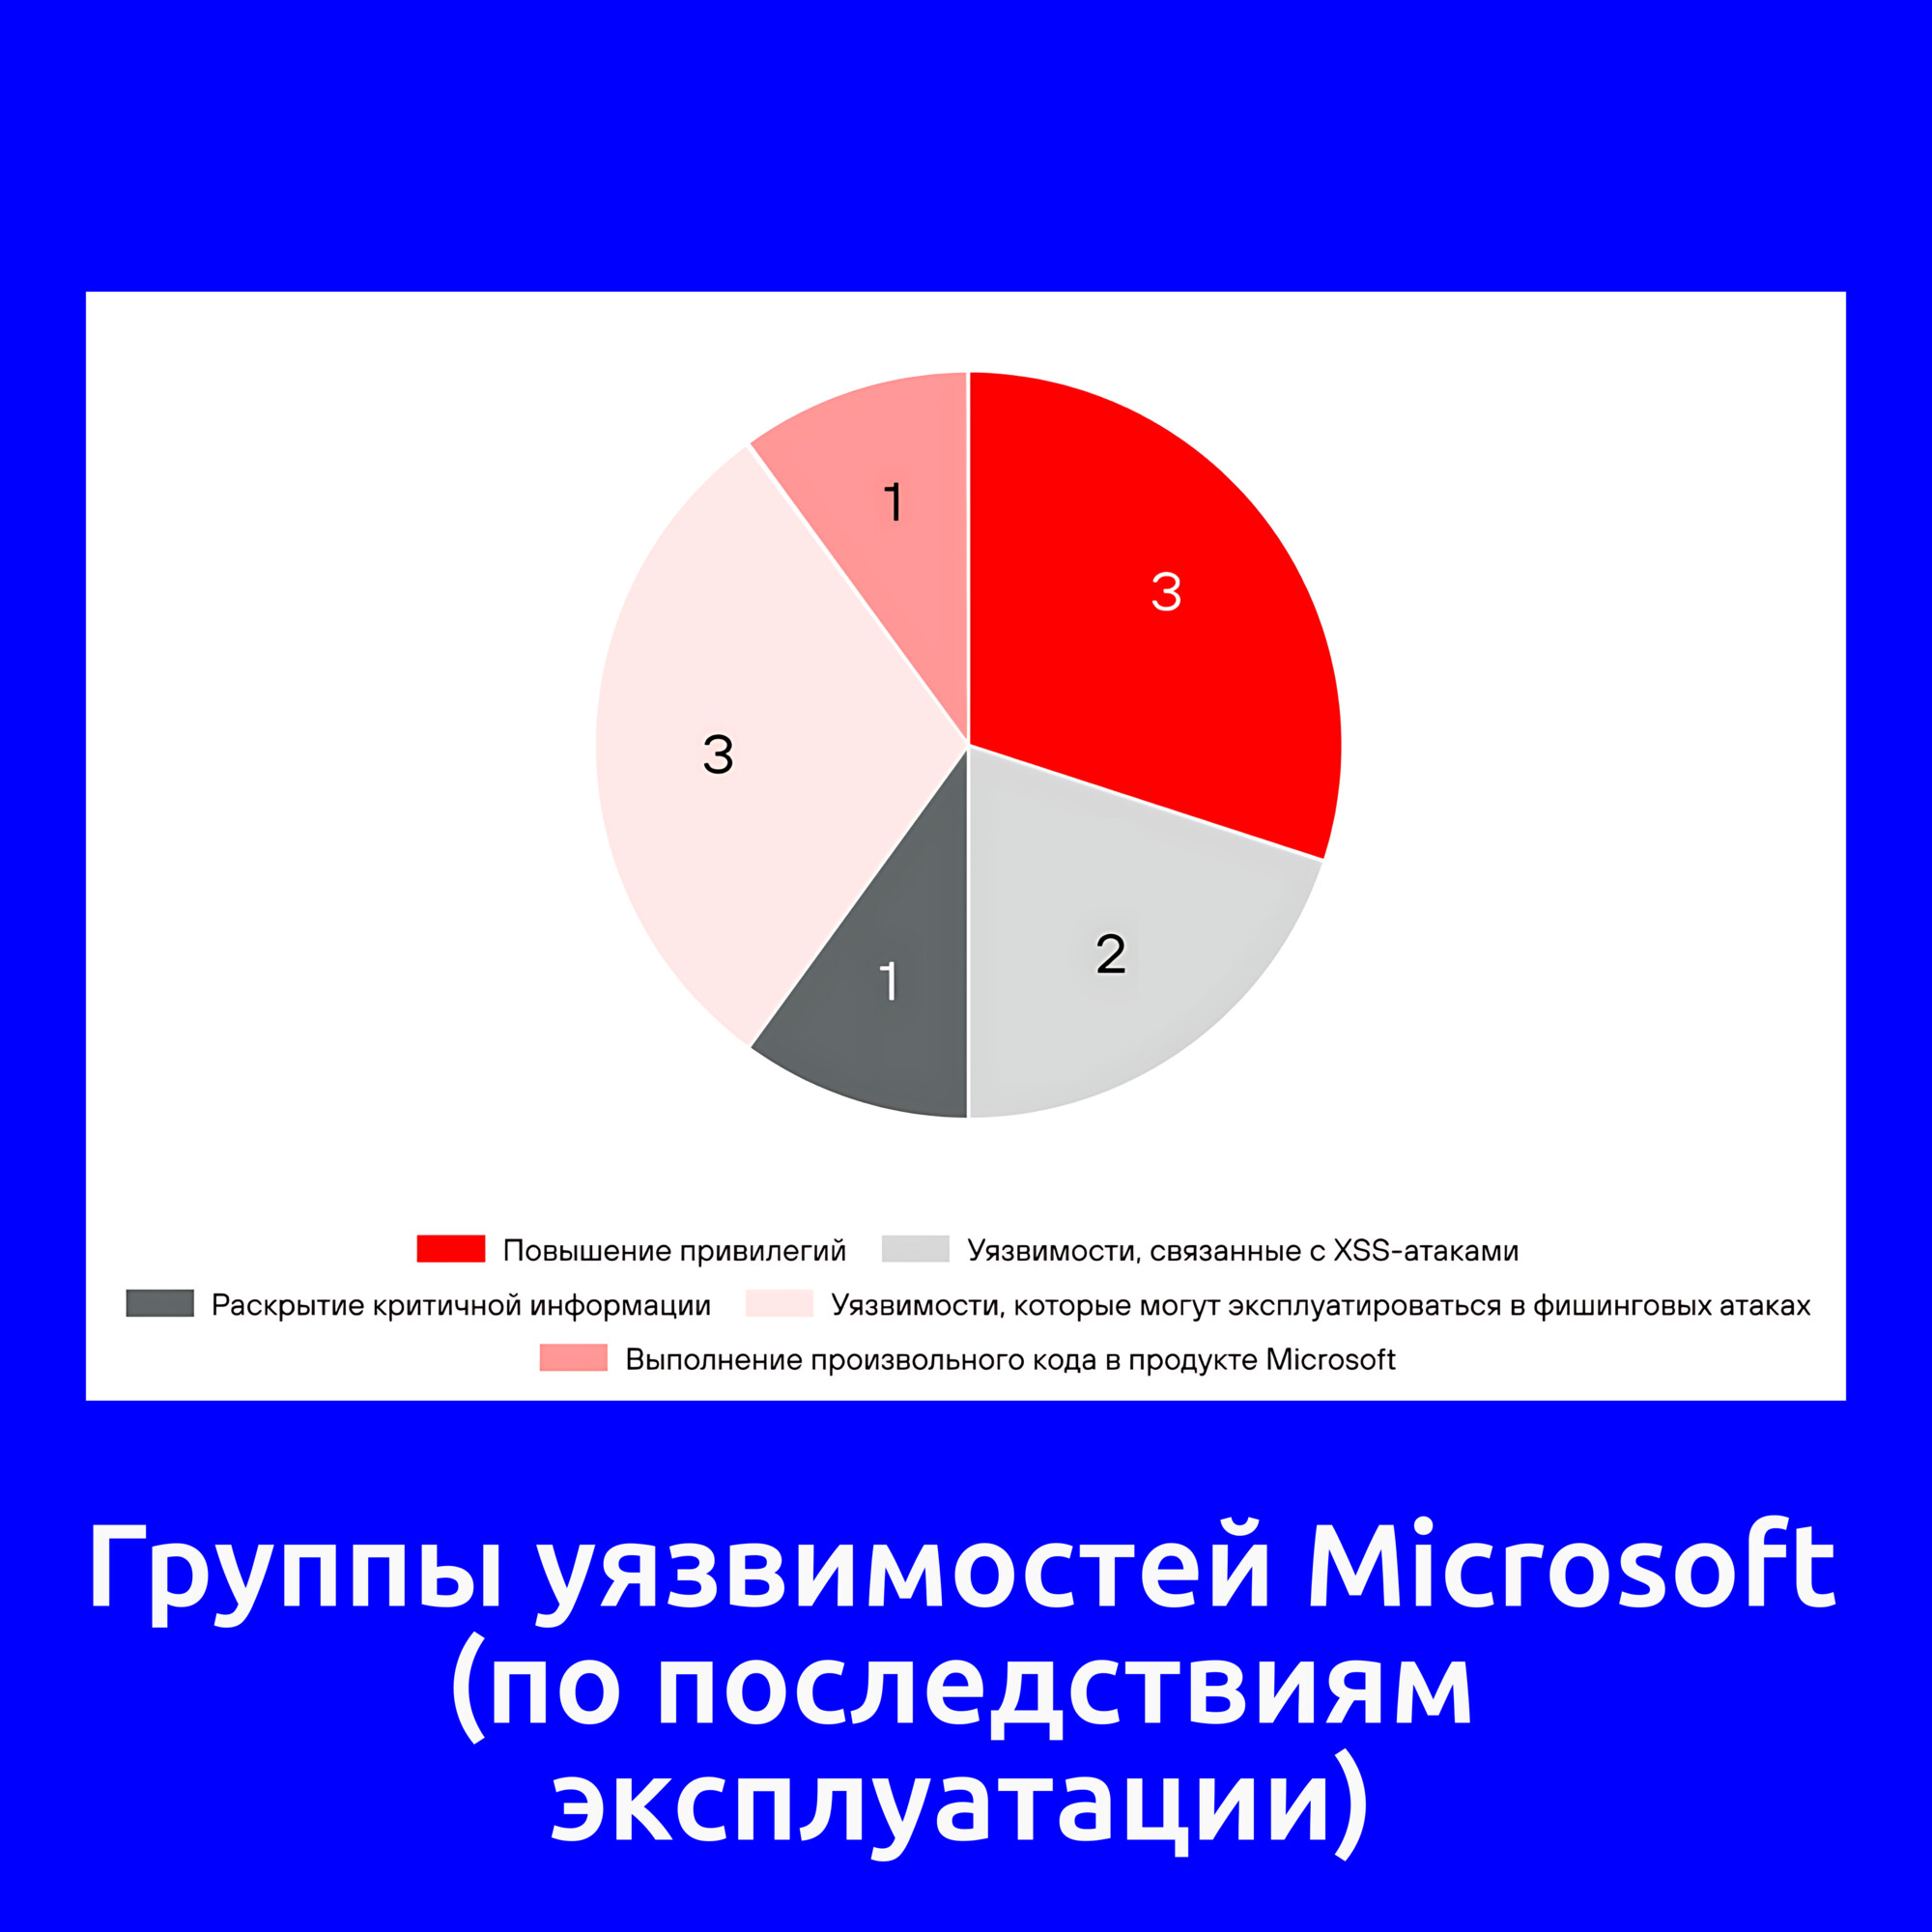
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

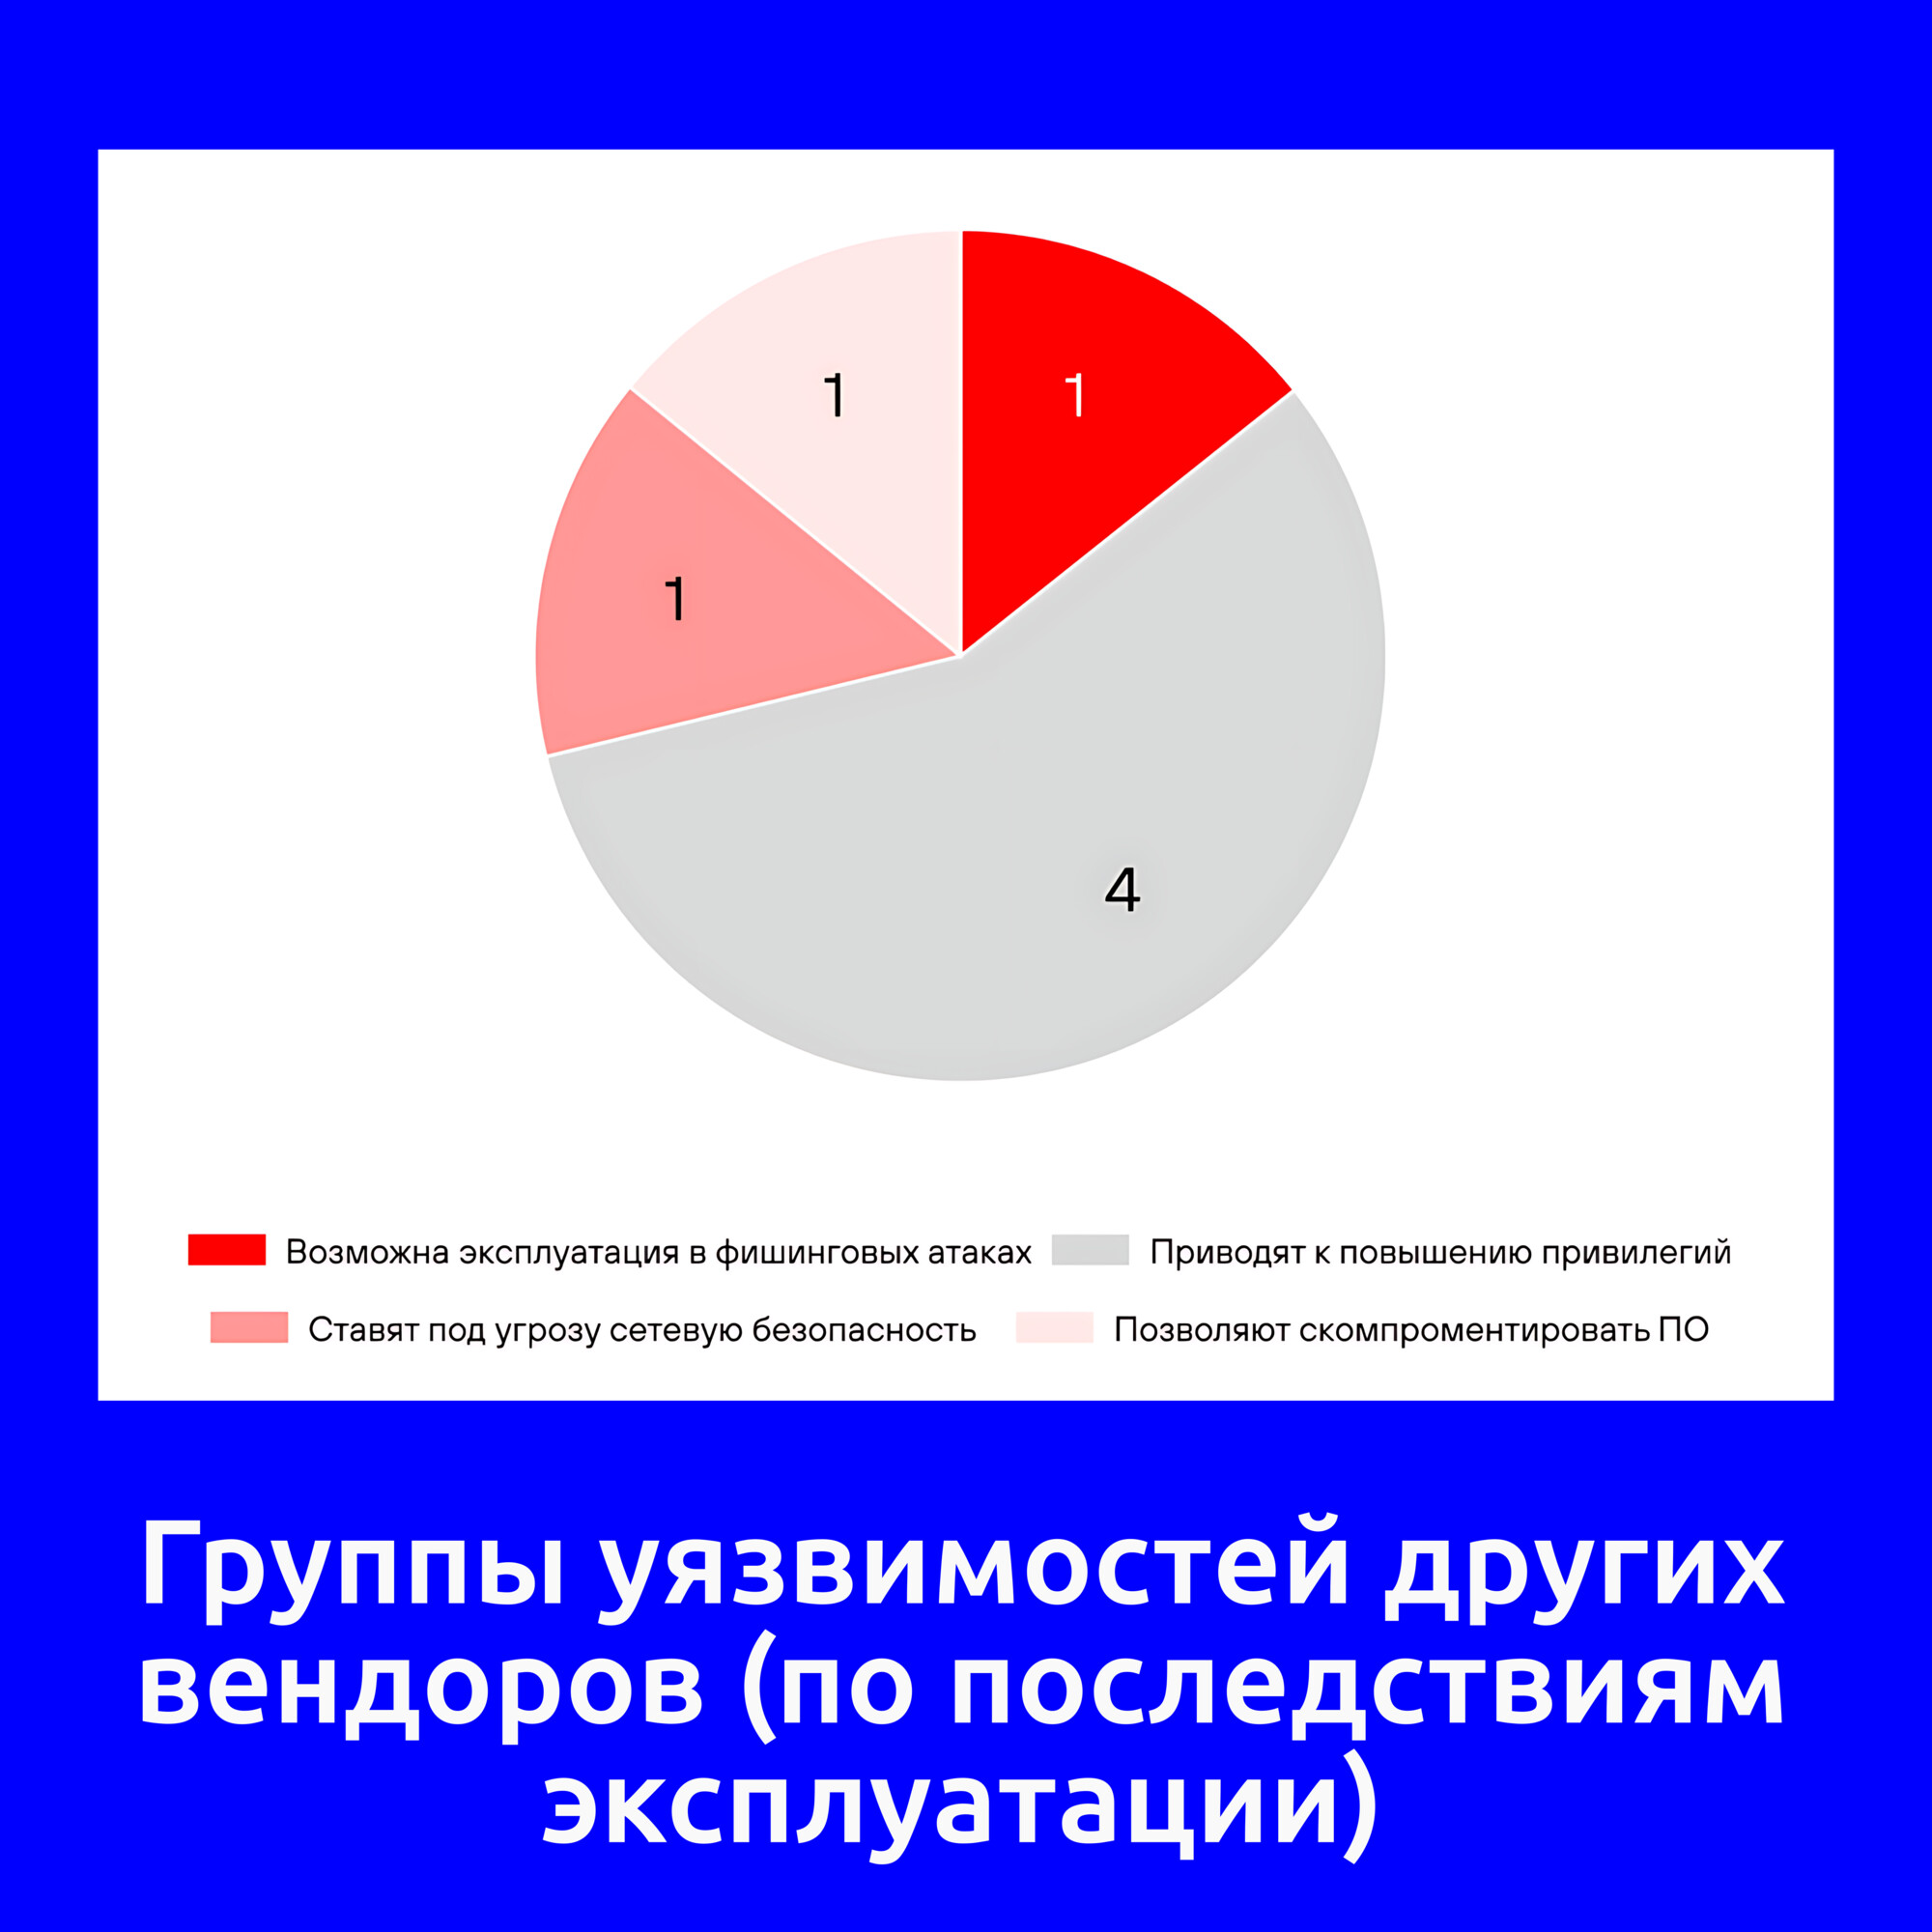
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics