Архив рубрики: ФСТЭК

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS. FirstVDS - провайдер VDS-хостинга, позволяющий арендовать виртуальные серверы для размещения сайтов, запуска приложений и решения других задач. 18 октября в канале компании сообщили об инциденте безопасности. Днём ранее, 17 октября, злоумышленники воспользовались уязвимостью в системе управления виртуализацией VMmanager 6, получили доступ к части инфраструктуры и запустили на некоторых серверах программу для кражи данных.

VMmanager - продукт иркутской компании ISPsystem, входящей в группу компаний "Астра". Хостинг-провайдеры используют его для создания виртуальных серверов и управления ими. Эксплуатация уязвимости (обозначу как "VMleaker6") позволила злоумышленникам получать доступ к серверам клиентов, в том числе к дискам виртуальных машин. По имеющимся данным, вредоносная программа подключала диски в режиме чтения и копировала хранившуюся на них информацию на сервер злоумышленников. Среди потенциально скомпрометированных данных - файлы, пароли, ключи доступа, токены, конфигурационные файлы, базы данных, резервные копии и данные криптокошельков. 😱

В таких ситуациях возможны два варианта: либо уязвимость была известна, но FirstVDS не установили обновление безопасности вовремя, либо злоумышленники проэксплуатировали 0day-уязвимость, от которой провайдер не мог защититься в рамках Vulnerability Management процесса.

Судя по всему, мы имеем дело со вторым вариантом:

🔻 Ещё 14 октября в ИБ-каналах ходили неподтверждённые данные о 0day-уязвимости VMmanager 6, проэксплуатированной у нескольких хостинг-провайдеров и позволяющей злоумышленнику получить root-доступ к гипервизору, то есть доступ ко всем виртуальным серверам на ноде. Также сообщали, что уязвимость эксплуатируется через интерфейс панели, поэтому под ударом те хостеры, которые дают клиентам прямой доступ к ней.

🔻 Эксперты FirstVDS сообщали о промежуточном патче и работе ISPsystem над окончательным исправлением.

🔻 В последние несколько дней ISPsystem выпускает обновления безопасности VMmanager одно за другим. С 14 октября были выпущены обновления 2026.09.1-1, 2026.09.1-2, 2026.09.1-3, 2026.09.1-4 и 2026.09.1-5. Последние четыре обновления были выпущены начиная с 18 октября (раз в день и два раза в день). При этом не указано, какие именно уязвимости исправляются, - приведён только текст "Исправление ошибок безопасности".

Что тут скажешь: от эксплуатации 0day-уязвимостей никто не застрахован. Злоумышленник может самостоятельно наресёрчить уязвимость в используемом ПО или купить эксплойт на чёрном рынке. Особенно опасны ситуации, когда админка доступна из внешней сети или компрометация инфраструктуры провайдера клиентом-злоумышленником позволяет получить доступ к данным других клиентов. Тут напрашивается параллель с недавней RCE в cPanel (CVE-2026-87899), приводившей к компрометации клиентов shared-хостингов.

К FirstVDS особых вопросов нет: они обнаружили инцидент, сообщили о нём и дали клиентам рекомендации. К ISPsystem вопросов больше. Вендор выпускает обновления безопасности VMmanager, но публичных бюллетеней с описанием исправленных уязвимостей нет. В БДУ ФСТЭК информация о новых уязвимостях, связанных с инцидентом, тоже пока не появилась. Это выглядит как silent patching. 😔 ИМХО, для зрелого вендора такой подход недопустим: нужны публичные бюллетени с описанием уязвимостей, исправлений и workaround-ами. А пока нет даже новости на сайте. 🤷‍♂️ Будем следить за развитием ситуации и ждать открытой коммуникации от вендора.

Upd. Новость добавили.
Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной. Продолжая тему прилётов по дата-центрам, хотелось бы вот что сказать. Почему в Советском Союзе строили мосты так, что их и сейчас крайне сложно разрушить ракетами, а тем более беспилотниками? Почему строили промышленные объекты, тот же "Азовсталь", с огромными подземными сооружениями, разрушить которые налётами также крайне сложно? Почему станции метро строили с расчётом на то, что их можно использовать как бомбоубежища?

В мирное время всё это может казаться избыточным. Но была установка сверху: инфраструктура должна быть спроектирована так, чтобы в условиях военного конфликта продолжать функционировать.

А можно ли строить дата-центры так, чтобы прилёты им были не страшны? Глядя на советскую инфраструктуру - конечно, можно. Можно заглублять объекты под землю, можно строить над ними капитальные защитные сооружения. Только на это бизнес отвечает: "Можно. А зачем?" Всё это увеличивает стоимость строительства. Бизнес считает деньги и задаёт закономерный с его точки зрения вопрос: "Как эти капитальные затраты будут окупаться?"

И здесь можно провести параллель с управлением уязвимостями информационной инфраструктуры. Отсутствие физической защиты, рассчитанной на то, что при прилёте в здание объект должен продолжать работу, - это ведь тоже уязвимость (экспозиция). Риски, связанные с ней, менеджмент бизнеса считает маловероятными и принимает решение ничего не делать. А когда риск реализуется, всё, что может сделать менеджмент, - это развести руками и сказать: "Ой, а мы что-то на это не закладывались". А почему вы не закладывались? Разве не было очевидно, что если не заниматься физической защитой объектов, то при прилёте дата-центры будут выходить из строя, а это нанесёт ощутимый ущерб организациям по всей стране?

Точно так же и с IT-шными уязвимостями. Вместо того чтобы устранять их в соответствии с рекомендациями того же ФСТЭК, менеджмент организаций принимает риски, оставляя уязвимости в инфраструктуре. Расчёт на то, что ничего страшного не произойдёт, что риски эксплуатации уязвимостей никогда не реализуются. Но никто не владеет всей информацией и не может предсказывать будущее. Зачастую, когда эти риски реализуются, это приводит к катастрофическим последствиям.

Моё мнение: бизнес самостоятельно не может формулировать стандарты безопасности. Он всегда стремится в моменте максимизировать прибыль. А безопасность всегда стоит денег. Это касается и физической, и информационной безопасности. Если дать бизнесу возможность чего-то НЕ делать, бизнес и не будет этого делать. Все риски будут приниматься как маловероятные. А в случае крупного инцидента менеджмент будет разводить руками. В крайнем случае будут просто катапультироваться на другое тёплое место с "золотым парашютом". 😏

Поэтому я за то, чтобы требования безопасности формулировались со стороны государства и государство добивалось их соблюдения жёсткими методами. Это должно касаться и физической, и информационной безопасности. Если уязвимость есть, она должна устраняться. И срок устранения не должен быть бесконечным. А если не можете обеспечить необходимый уровень безопасности, не имеете на это ресурсов - закрывайтесь. Свято место пусто не бывает. Всегда найдётся тот, кто будет выполнять требования адекватно, без "краилова", которое неизбежно приводит к "попадалову".

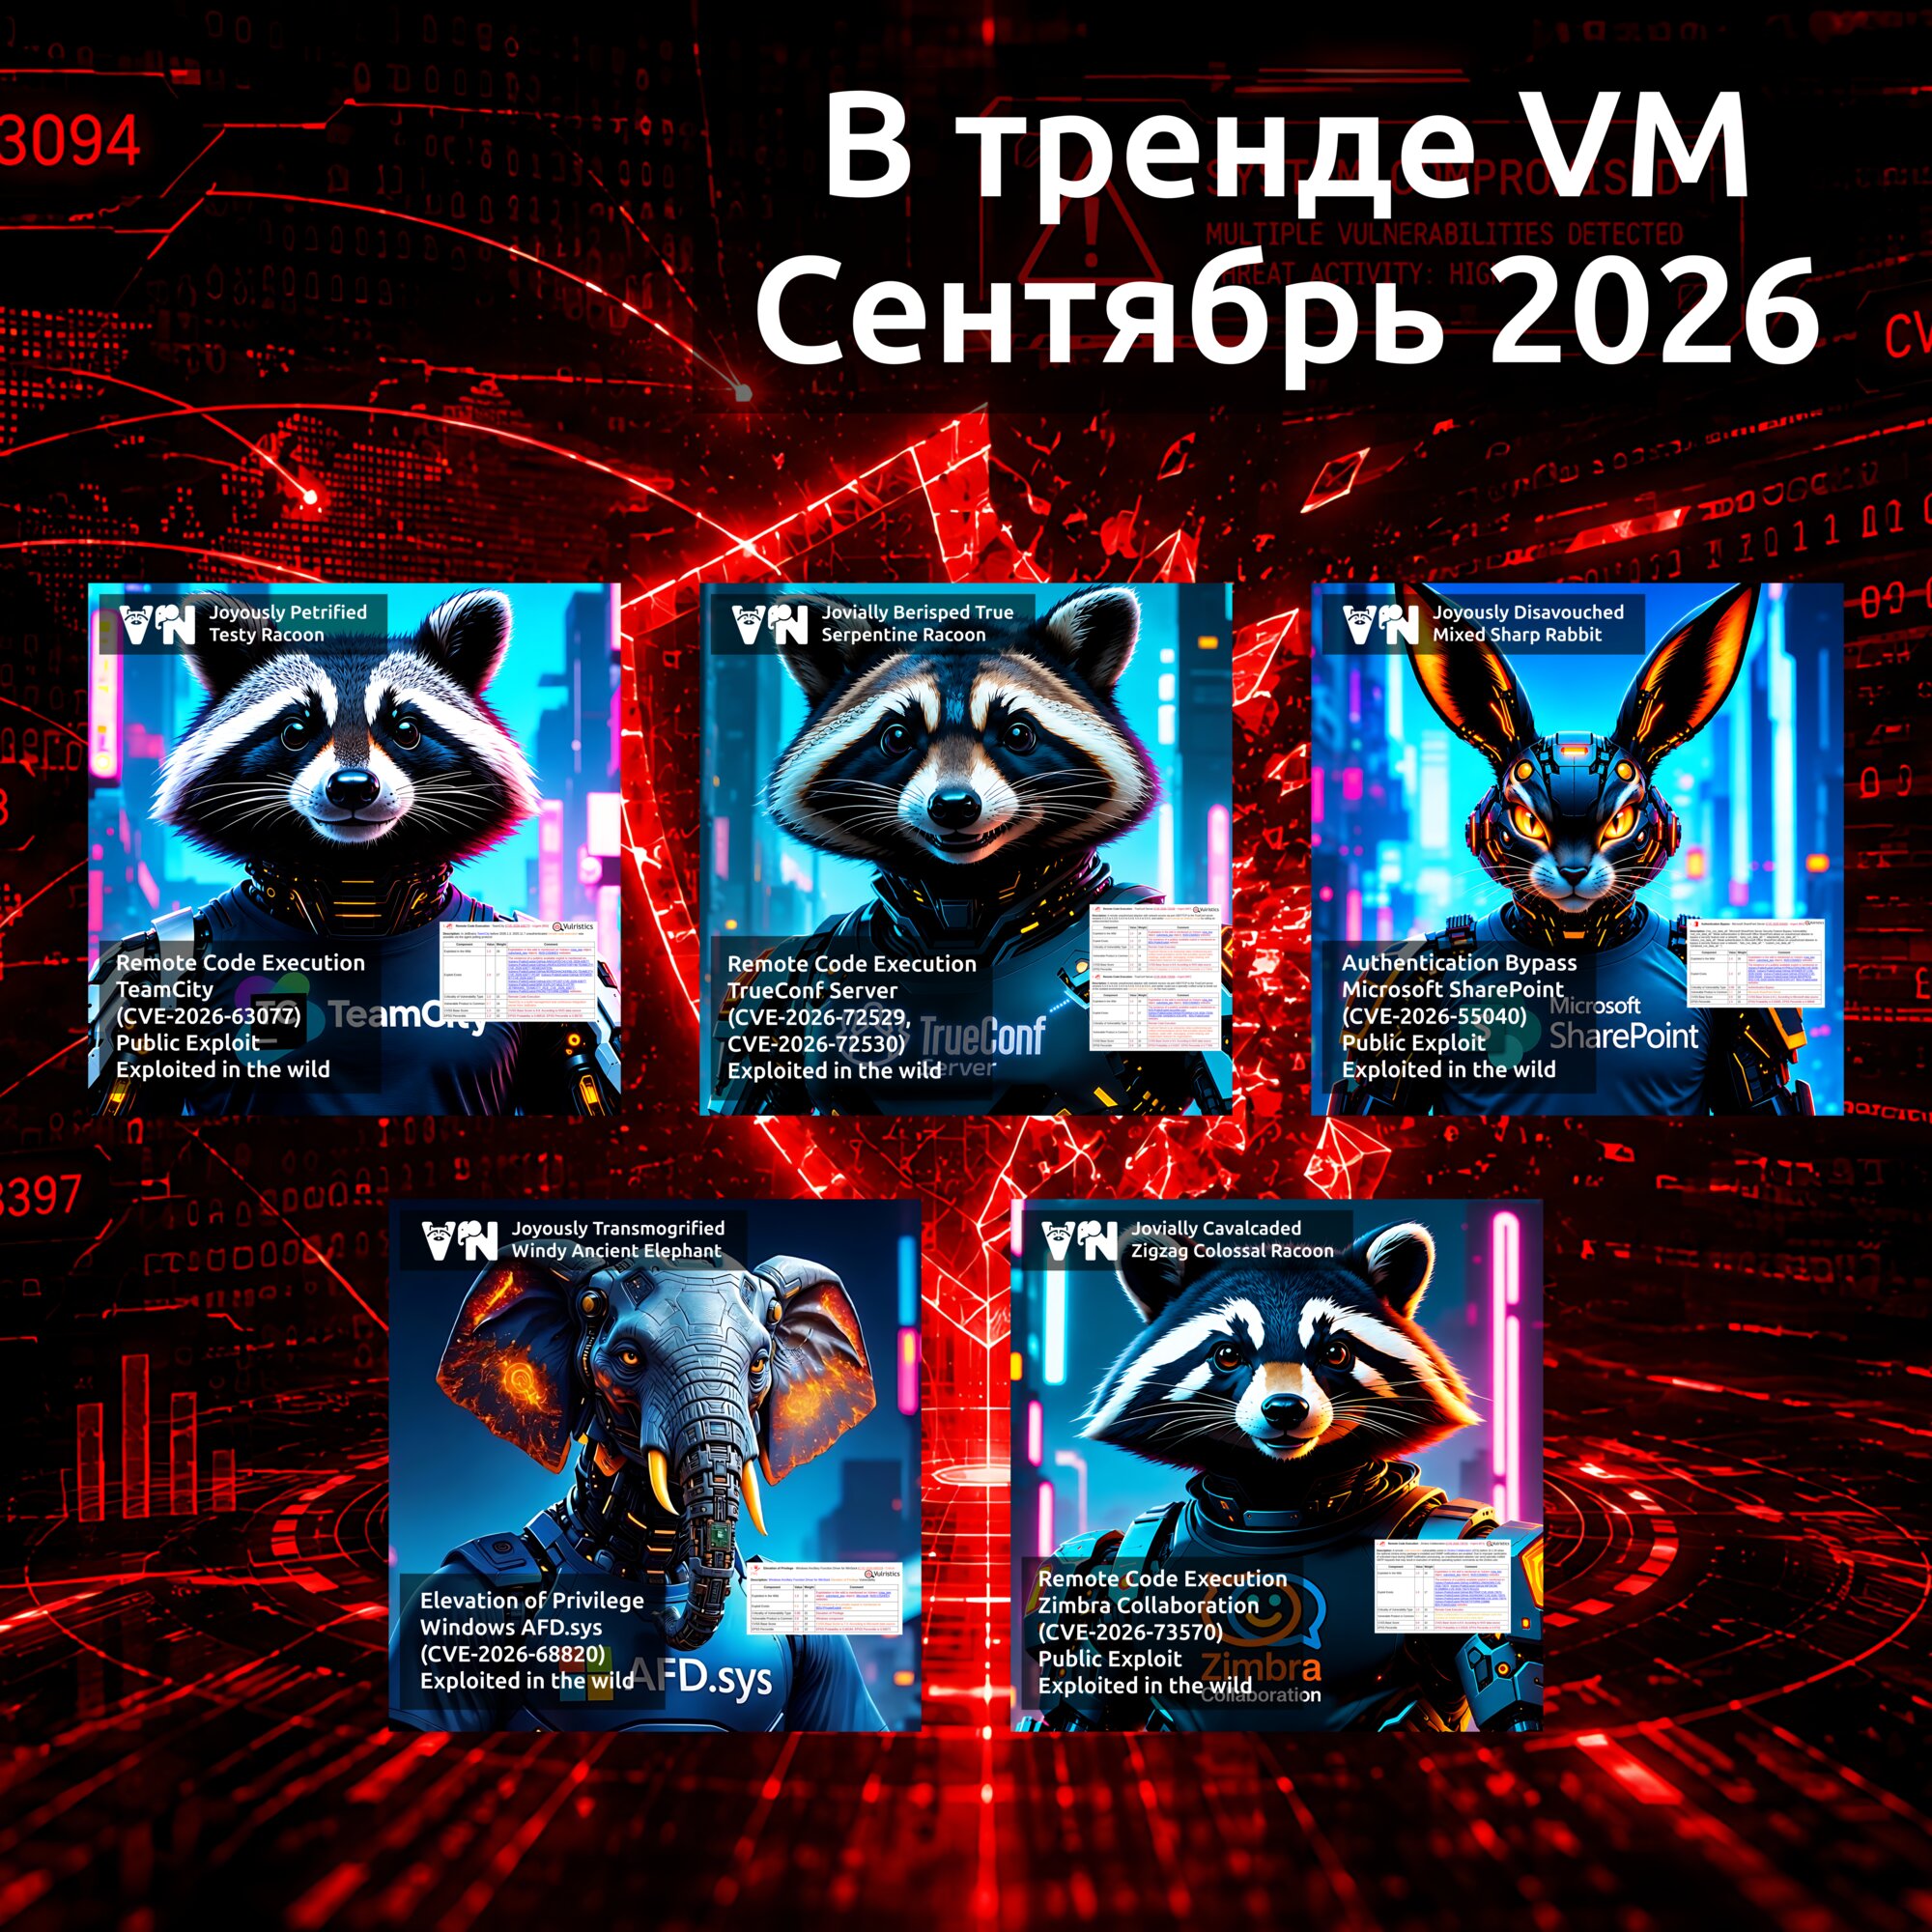
Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества"

На сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качестваНа сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качества

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества". В оригинале "CVE Program: Establishing a Quality Era Framework". Основная проблема, которую они там фиксируют: CVE Program быстро масштабируется, вместе с объёмом уязвимостей растёт нагрузка на процессы публикации, проверки и сопровождения CVE-записей.

По состоянию на 18 сентября 2026 года опубликовано более 67 тыс. новых CVE. По данным NVD, число CVE, поступивших на обработку, выросло на 263% в 2020-2025 годах. За первые три месяца 2026 года на обработку поступило на треть больше CVE, чем за тот же период 2025 года.

"Ускорение выявления и публикации информации об уязвимостях действительно может повысить её ценность - при условии, что сведения полны, непротиворечивы, своевременны и пригодны для практического использования. Однако более быстрый темп работы одновременно может обнажить недостатки в процессах, инструментах, взаимодействии между участниками и распределении ответственности - особенно если качество поступающих данных сильно различается."

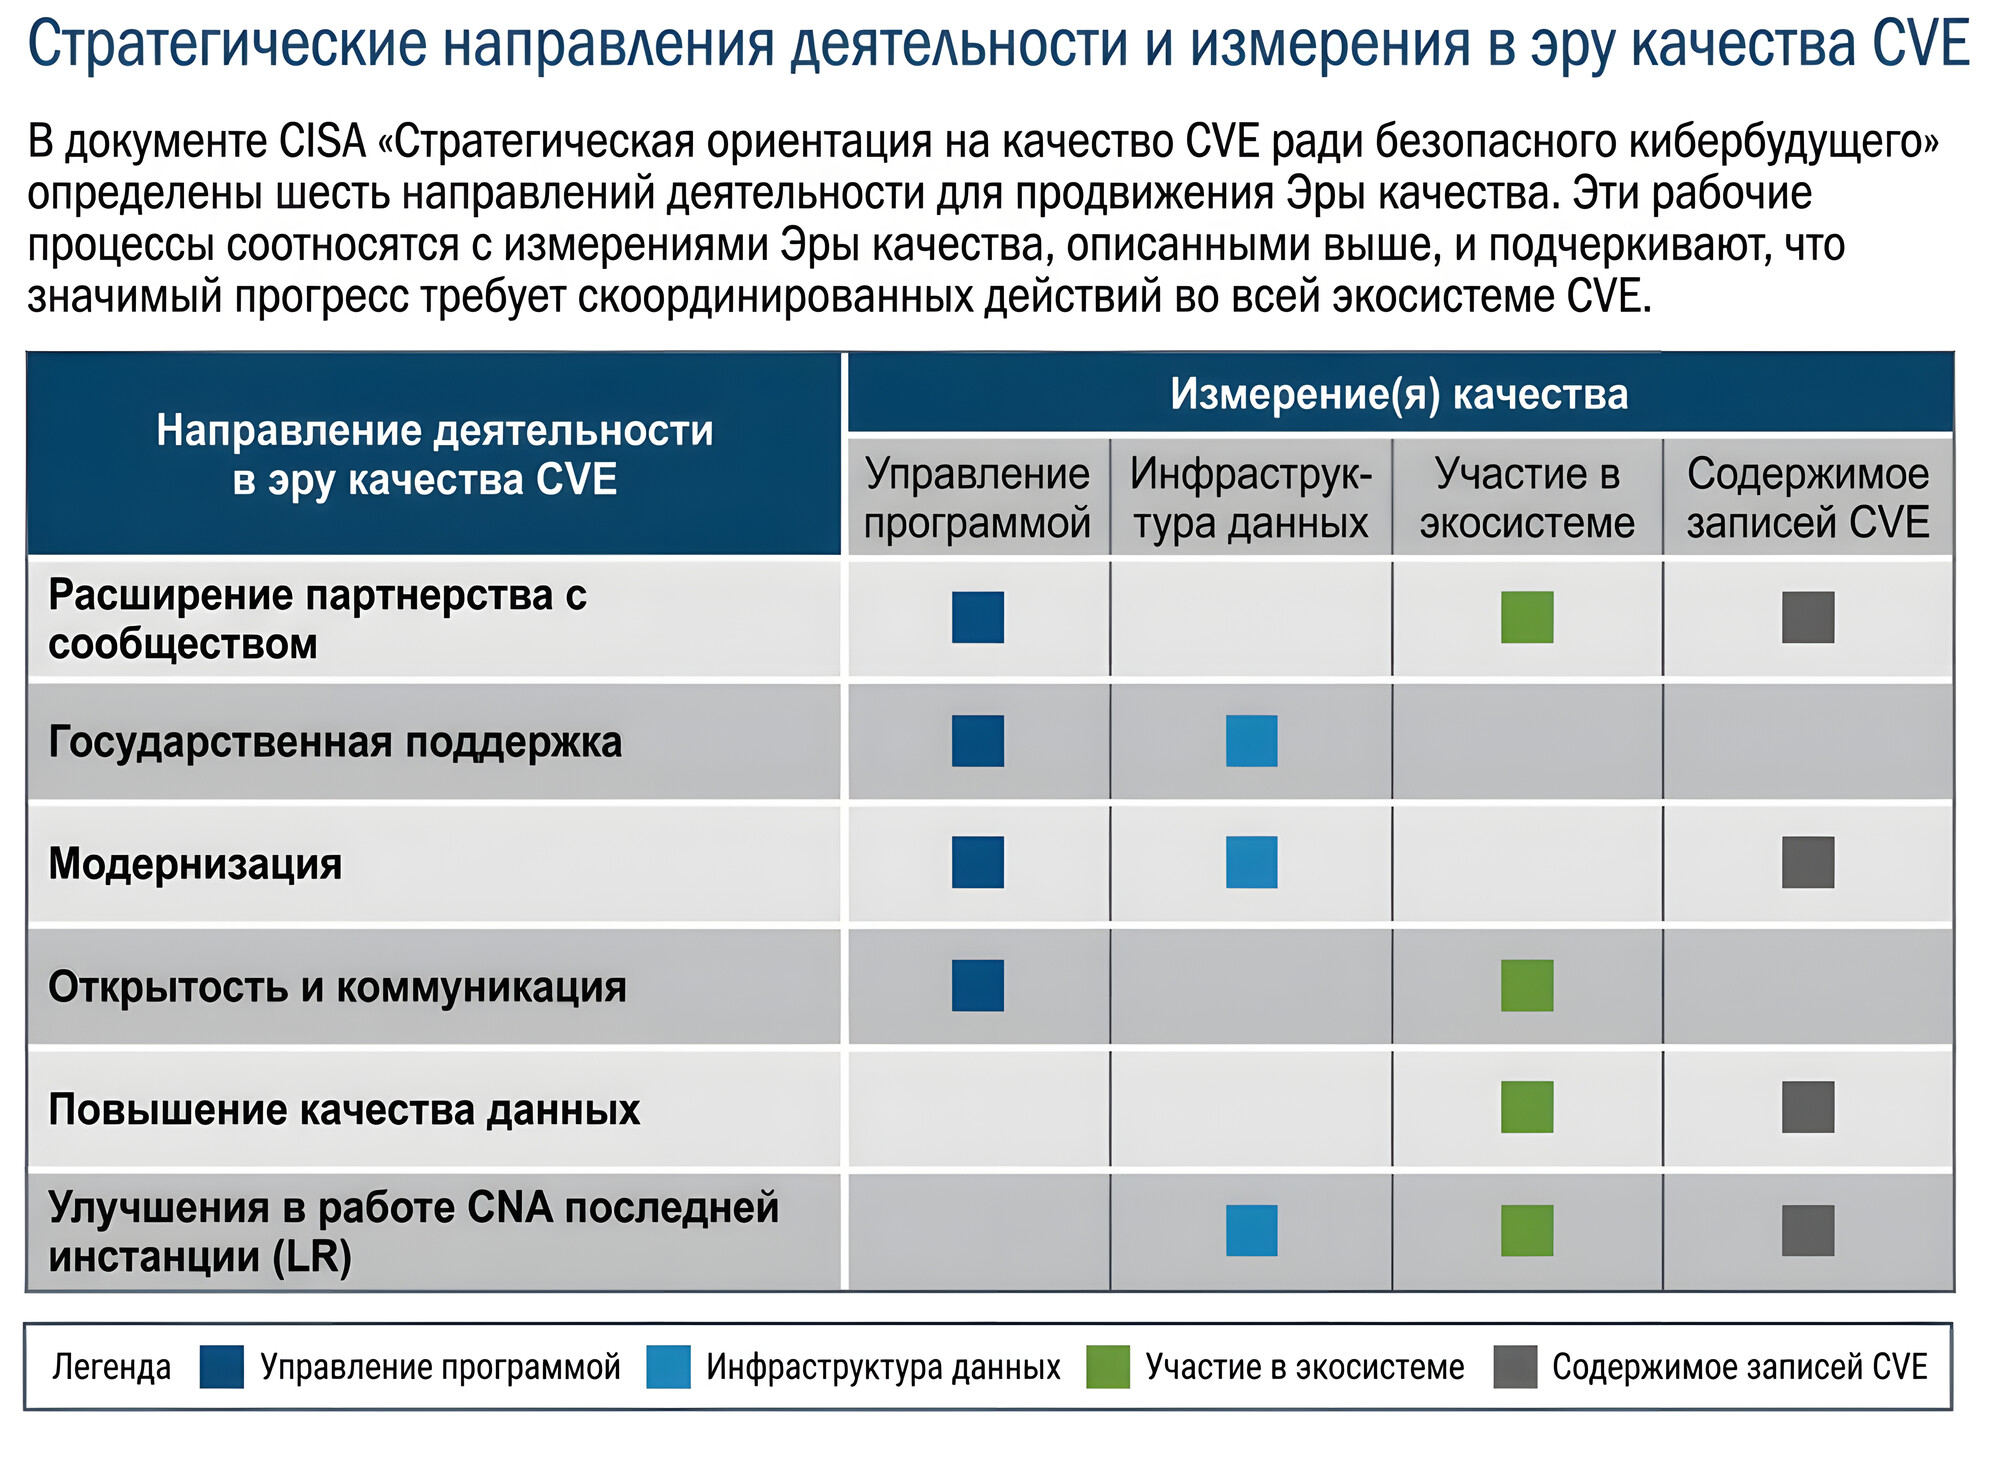
Руководство CISA выделяет четыре направления работы:

🔹 управление CVE Program;
🔹 участие представителей экосистемы - CNA, Roots, CNA-LR, исследователи, вендоры, поставщики инструментов и государственные организации;
🔹 инфраструктура данных - API, схемы, библиотеки проверки и CVE Org;
🔹 качество записей CVE - полнота, точность, своевременность и практическая применимость данных.

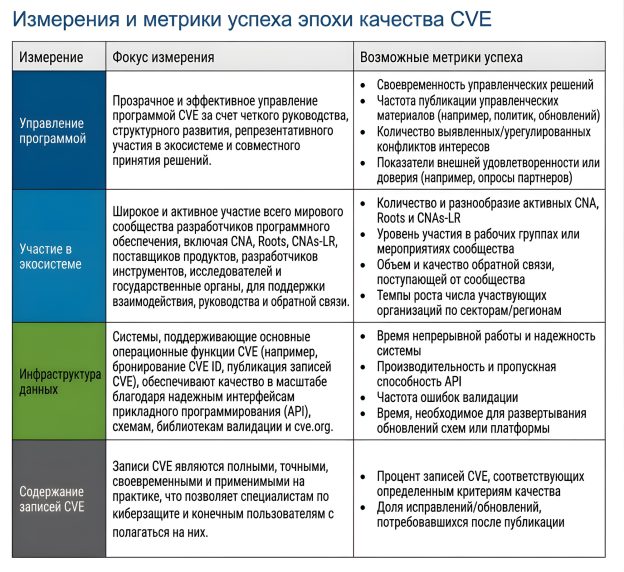
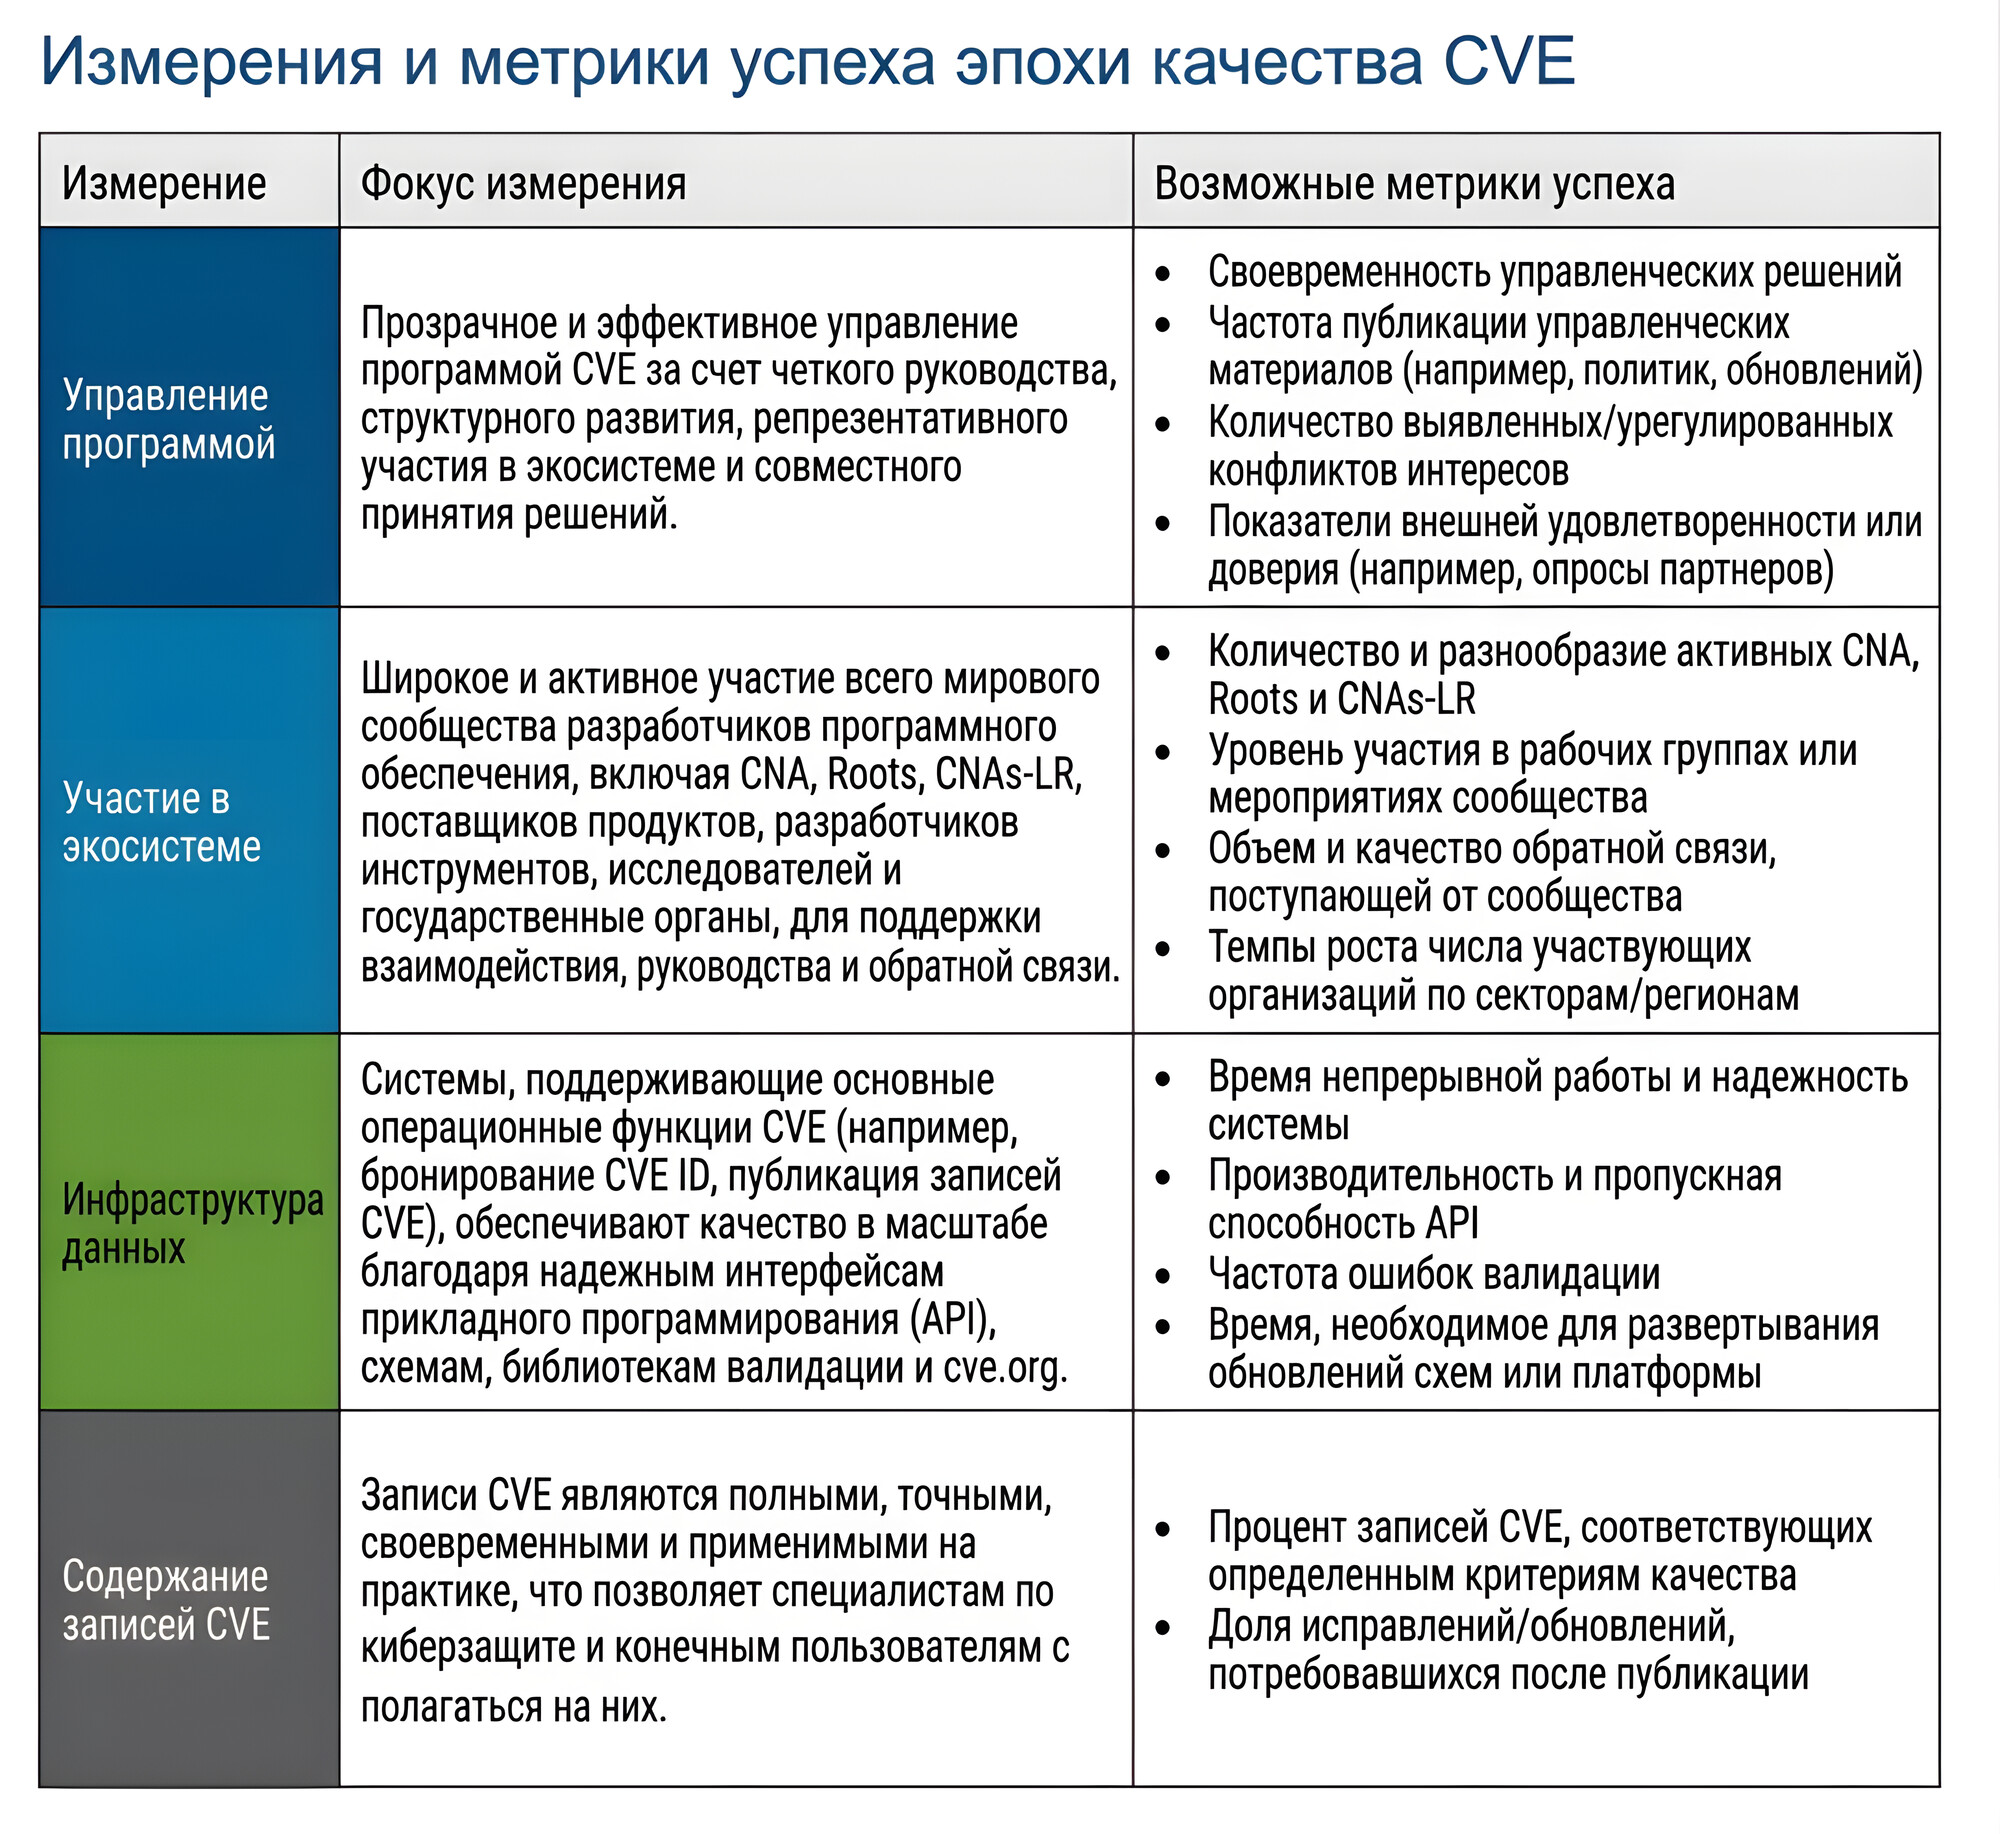
Для этих направлений определены показатели качества (на иллюстрации) - от времени принятия управленческих решений и надёжности API до доли записей CVE, соответствующих установленным критериям качества, и количества исправлений после публикации (или скорости внесения исправлений? 🤔 Имхо, тут неоднозначно: "Rate of corrections/updates needed post-publication").

"Эпоха качества требует согласованного развития по четырём направлениям: управление программой CVE, участие представителей экосистемы, инфраструктура данных и содержание записей CVE.

🔻 Улучшение содержания записей CVE зависит от чётких требований к данным, эффективных инструментов и активного участия CNA.
🔻 Развитие инфраструктуры данных требует постоянных инвестиций, защищённых и масштабируемых систем, а также обратной связи от пользователей, которые используют эти данные.
🔻 Расширение участия в экосистеме зависит от широкого представительства технологий, отраслей, регионов и сообществ, которые обслуживает программа CVE.
🔻 Совершенствование управления программой зависит от прозрачного управления, дальнейшего организационного развития, совместного участия, эффективности и способности оперативно реагировать на потребности мирового сообщества, занимающегося управлением уязвимостями."

Этот документ задаёт рамку для следующего этапа развития CVE Program (читай: по большей части вода-водичка, правильные общие слова и благие намерения без какой-либо конкретики 😉). Описания конкретных изменений обещают выложить в ближайшие месяцы: "в этой серии публикаций будут описаны текущие и планируемые улучшения ключевых компонентов инфраструктуры, обеспечивающих работу программы CVE".

Коллегам из ФСТЭК тоже стоит к этой движухе присмотреться и, возможно, что-то перенять для развития БДУ.

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили Фреймворк антихрупкой ИТ-архитектуры, учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации. Фреймворк включает в себя 7 стратегий по четырём направлениям:

🔹 Подготовка к вторжению - 1. Системное развитие и контроль, 2. Подготовка и прогнозирование.
🔹 Слева от вторжения - 3. Вовлечение и нападение, 4. Защита, замедление, сдерживание.
🔹 Справа от вторжения - 5. Обнаружение и реагирование.
🔹 После вторжения - 6. Восстановление, 7. Адаптация и перестройка.

Эти стратегии раскладываются в 33 домена, которые, в свою очередь, раскладываются в 390 практик.

Чтобы замерить индекс антихрупкости для своей организации, можно воспользоваться специальным интерактивным опросником. Индекс оценивает способность компании пережить кибератаку, продолжать работу в её условиях и восстановиться после неё. По итогам заполнения опросника получаем индекс от 0 до 100%, разбор по направлениям защиты и сравнение с другими участниками. Отраслевой уровень обновляется автоматически по мере накопления ответов респондентов. Индекс рассчитывается по открытой методике. Опросник должен заполнять CISO. Вопросы однотипны, варианты ответов: "Да", "Частично", "Нет", "Неприменимо", "Не знаю".

Теперь пройдёмся по 13 практикам, которые непосредственно связаны с Управлением Уязвимостями. Они находятся в разделе Слева от вторжения -> 4. Защита, замедление, сдерживание -> 4.4 Непрерывная работа с уязвимостями.

📄 Формализация процесса, ответственные за устранение и сроки устранения

4.4-1 Регламентирован и реализуется процесс управления уязвимостями, определяющий порядок их выявления, оценки критичности, планирования и контроля устранения. Определяются ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

В опроснике: 49. Регламентирован и реализуется процесс управления уязвимостями. Определены ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

📄 Задачи на сканирование

4.4-2 Определен перечень, приоритеты и сроки сканирования каждого актива/типов активов. В область сканирования включены все активы, обеспечивающие критически значимые процессы организации

В опроснике нет.

📰 Отслеживание информации об уязвимостях

4.4-3 Определены источники информации об уязвимостях (например, БДУ ФСТЭК России, уведомления от регуляторов, сайты производителей ПО, каналы СМИ и др.). Информация из этих источников систематически анализируется на предмет применимости к активам организации, выявленные релевантные уязвимости регистрируются

В опроснике нет.

🚨 Экстренная обработка уязвимостей

4.4-4 Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

В опроснике: 50. Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

🔎 Сканирование на наличие уязвимостей

4.4-5 Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных (сканеры уязвимостей).

В опроснике: 51. Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных.

💿 Базовые образы

4.4-6 Процесс управления уязвимостями включает процедуры проверки и устранения уязвимостей в базовых образах инфраструктуры, используемых для развертывания корпоративных информационных систем.

В опроснике нет.

⚖️ Продвинутая приоритизация уязвимостей

4.4-7 Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям, включая критичность актива, последствия эксплуатации, наличие доступных способов эксплуатации и техническую оценку уязвимости. Приоритеты используются для определения сроков устранения и контроля выполнения.

В опроснике: 52. Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям. Приоритеты используются для определения сроков устранения и контроля выполнения.

🔐 Сканирование с аутентификацией

4.4-8 Для обнаружения уязвимостей применяется аутентифицированное сканирование узлов, при котором средство сканирования получает контролируемый доступ к системе для более точного выявления уязвимых компонентов и конфигураций.

В опроснике нет.

🔗 Интеграция с GRC

4.4-9 Данные об уязвимостях автоматически синхронизируются с реестром рисков или системой управления рисками (GRC-системой). Изменение статуса уязвимости приводит к пересчету параметров риска и созданию или обновлению карточки риска.

В опроснике нет.

🎫 Интеграция с Task Tracker

4.4-10 Реализована интеграция инструментов сканирования уязвимостей с системой управления задачами. Задачи на устранение уязвимостей формируются автоматически, приоритет задач определяется критичностью уязвимости и значимостью актива.

В опроснике нет.

↪️ Компенсирующие меры

4.4-11 Для уязвимостей, устранение которых невозможно или небезопасно, определяется и применяется набор компенсирующих мер, выбор которых документируется и привязывается к конкретной уязвимости и активу.

В опроснике нет.

💭 План снижения риска

4.4-12 Для унаследованных систем, которые невозможно привести к актуальному уровню безопасности, разработаны и выполняются планы снижения риска. Планы определяют целевое состояние системы (вывод из эксплуатации или замена) и устанавливают временные меры защиты на период ее эксплуатации.

В опроснике нет.

⏱️ Отслеживание сроков устранения

4.4-13 Осуществляется системный контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется, результаты контроля регистрируются.

В опроснике: 53. Осуществляется периодический контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется.

В целом, довольно толковый набор практик. 👍 Единственное, не очень понятно, почему практик больше, чем вопросов в опроснике. Возможно, отобрали самое важное, а может, опросник будут расширять. 🤷‍♂️

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

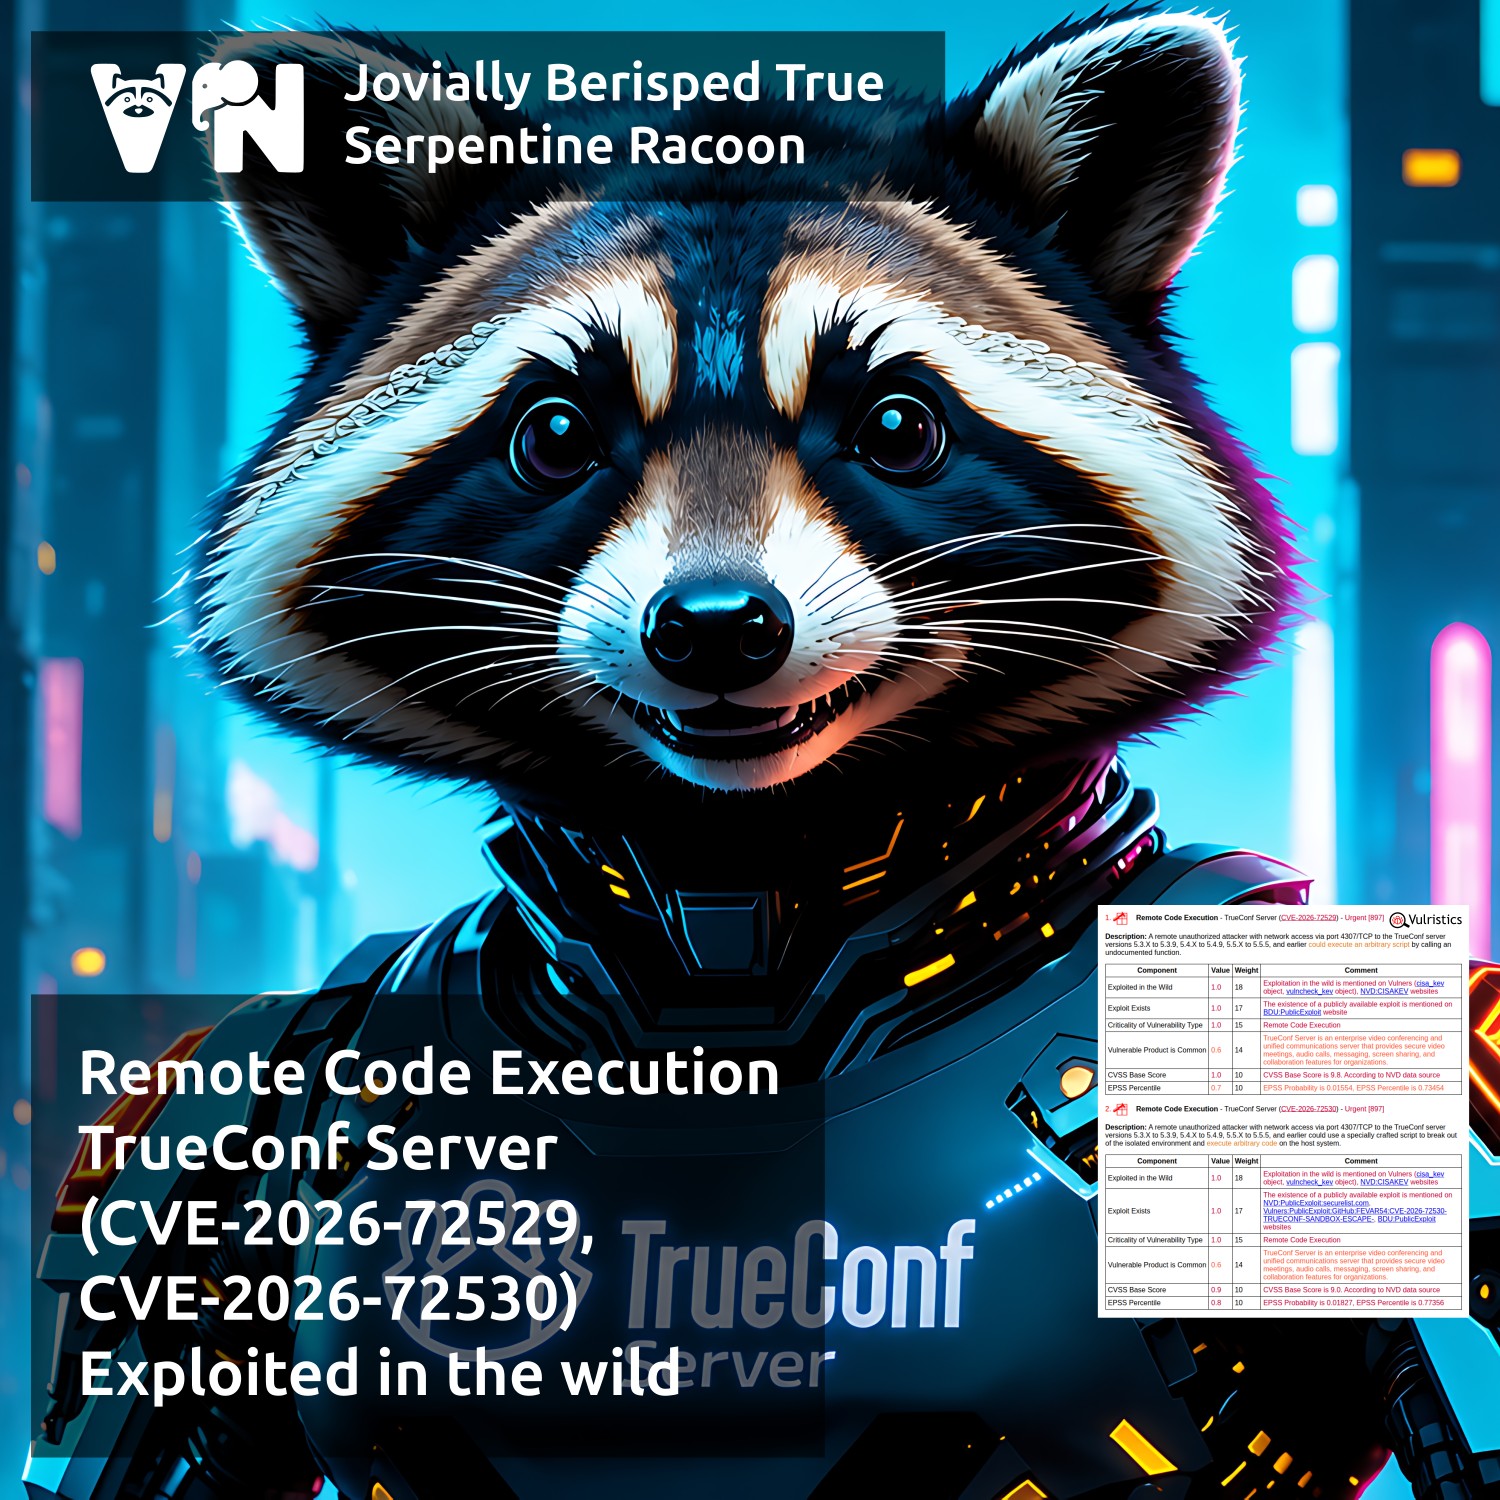
Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530). TrueConf Server - российский on-premise корпоративный мессенджер и платформа для UltraHD видеоконференций. Рассматриваемая цепочка состоит из двух критических уязвимостей. Первая уязвимость CVE-2026-72529, вызванная отсутствием аутентификации критически важной функции (CWE-306), позволяет неаутентифицированному удалённому злоумышленнику с сетевым доступом к TCP-порту 4307 (открыт по умолчанию, согласно документации TrueConf) обратиться к недокументированной функции TrueConf Server и выполнить произвольный скрипт внутри изолированной среды ("песочницы"), в которой недоступны потенциально опасные библиотеки. Вторая уязвимость CVE-2026-72530 позволяет злоумышленнику осуществить инъекцию кода (CWE-94), выйти за пределы изолированной среды и выполнить произвольный код на ОС хоста с максимальными привилегиями. В том числе злоумышленник может удалить из журналов событий TrueConf записи, связанные с использованием эксплоита.

⚙️ Исправления для уязвимостей были выпущены 18 июня 2026 года. Уязвимыми являются версии 5.3.x ниже 5.3.9, 5.4.x ниже 5.4.9, 5.5.x ниже 5.5.5, а также ветки 5.2 и ниже (для обновления старых версий требуется обращение в техподдержку). Перерегистрация сервера при обновлении в рамках веток 5.3-5.5 не требуется, однако перед установкой вендор настоятельно рекомендует сделать бэкап. Если немедленное обновление невозможно, рекомендуется ограничить доступ к TCP-порту 4307 доверенными сетями.

👾 Эксперты Kaspersky ICS CERT раскрыли детали эксплуатации цепочки уязвимостей в посте, опубликованном 12 августа. Атаки с эксплуатацией уязвимостей CVE-2026-72529 и CVE-2026-72530 проводились на российские организации с июля 2026 года. В ходе атак злоумышленники получали сетевой доступ к TrueConf Server через порт 4307, с помощью CVE-2026-72529 выполняли скрипт в песочнице, а затем использовали CVE-2026-72530 для выхода из неё и выполнения кода с правами NT AUTHORITY\SYSTEM. Это позволяло им заменить один из файлов сервера TrueConf собственным веб-шеллом. В дальнейшем этот веб-шелл использовался для сбора информации об ИТ-инфраструктуре атакуемой организации, получения привилегированного доступа к базе данных TrueConf Server и подмены легитимных установщиков TrueConf Client вредоносной версией, содержащей малварь PhantomCore. После этого пользователи получали сообщение о необходимости загрузить новую (вредоносную) версию клиента TrueConf.

ВАЖНО: даже если в вашей организации не используется TrueConf, ваши сотрудники могли подключаться к взломанным серверам TrueConf ваших подрядчиков и контрагентов для участия в совместных онлайн-конференциях и, как следствие, могли установить вредоносную версию клиента на свои рабочие десктопы!

Малварь PhantomCore, характерная для APT-группировки Head Mare, автоматически загружается после старта системы и позволяет выполнять произвольные команды, фактически предоставляя злоумышленникам полный контроль над заражённым хостом. Также исследователи Kaspersky сообщали об использовании в атаках нового бэкдора, который они назвали PhantomGraph. Обе уязвимости (CVE-2026-72529 и CVE-2026-72530) были добавлены в CISA KEV 20 августа 2026 года.

🛠 Публичный эксплойт для CVE-2026-72530 был опубликован на GitHub 26 августа. Для полной цепочки уязвимостей CVE-2026-72529 и CVE-2026-72530 публичного эксплойта пока не наблюдается (несмотря на соответствующие флаги в БДУ ФСТЭК).

🌐 TrueConf Server широко используется в России и за рубежом, в том числе государственными учреждениями, финансовыми, промышленными, медицинскими и образовательными организациями.

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit. Утилита позволяет искать публичные эксплоиты в базе данных Vulners.com. При этом поддерживается как онлайн-режим работы (поисковые запросы выполняются на сервере Vulners), так и полностью офлайн-режим (данные об эксплоитах из Vulners складываются в локальный индекс SQLite FTS5, по которому выполняется дальнейший поиск). Второй вариант, как мне кажется, наиболее интересный и выгодный. 😉 Скачивание данных выполняется одной командой getsploit --update, итоговый размер базы ~1,7 ГБ.

Дальше можно искать эксплоиты локально, по CVE или полнотекстово:

$ getsploit --local CVE-2024-3094
$ getsploit --local "wordpress 4.7 remote code execution"

В результате получаете информацию об эксплоитах в формате: ID, Title и URL на сайте Vulners.

Если использовать ключик "--mirror", то тексты найденных эксплоитов будут сохраняться в отдельные файлики. Это работает со всеми базами эксплоитов Vulners кроме githubexploit и gitee.

Зачем вообще искать эксплоиты? Это может быть весьма полезно для обогащения данных по уязвимостям в вашем VM-решении и, соответственно, для более адекватной приоритизации. Если вы приоритизируете уязвимости по методике ФСТЭК, то информация об эксплоитах будет нужна для определения показателя Iat. Ну и для редтимовской работы тоже может быть весьма полезно отслеживать появление новых инструментов эксплуатации. 😉

Что почём? Один запрос на обновление getsploit расходует 10 кредитов. Согласно прайс-листу, в бесплатном плане сейчас 100 кредитов в месяц. Соответственно, если обновлять данные по эксплоитам раз в 3 дня, то можно пользоваться вообще бесплатно. 🆓 За $600 можно получить 600 кредитов в месяц, и этого хватит, чтобы обновлять getsploit ~ дважды в день.