Архив метки: XSpiderPRO

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

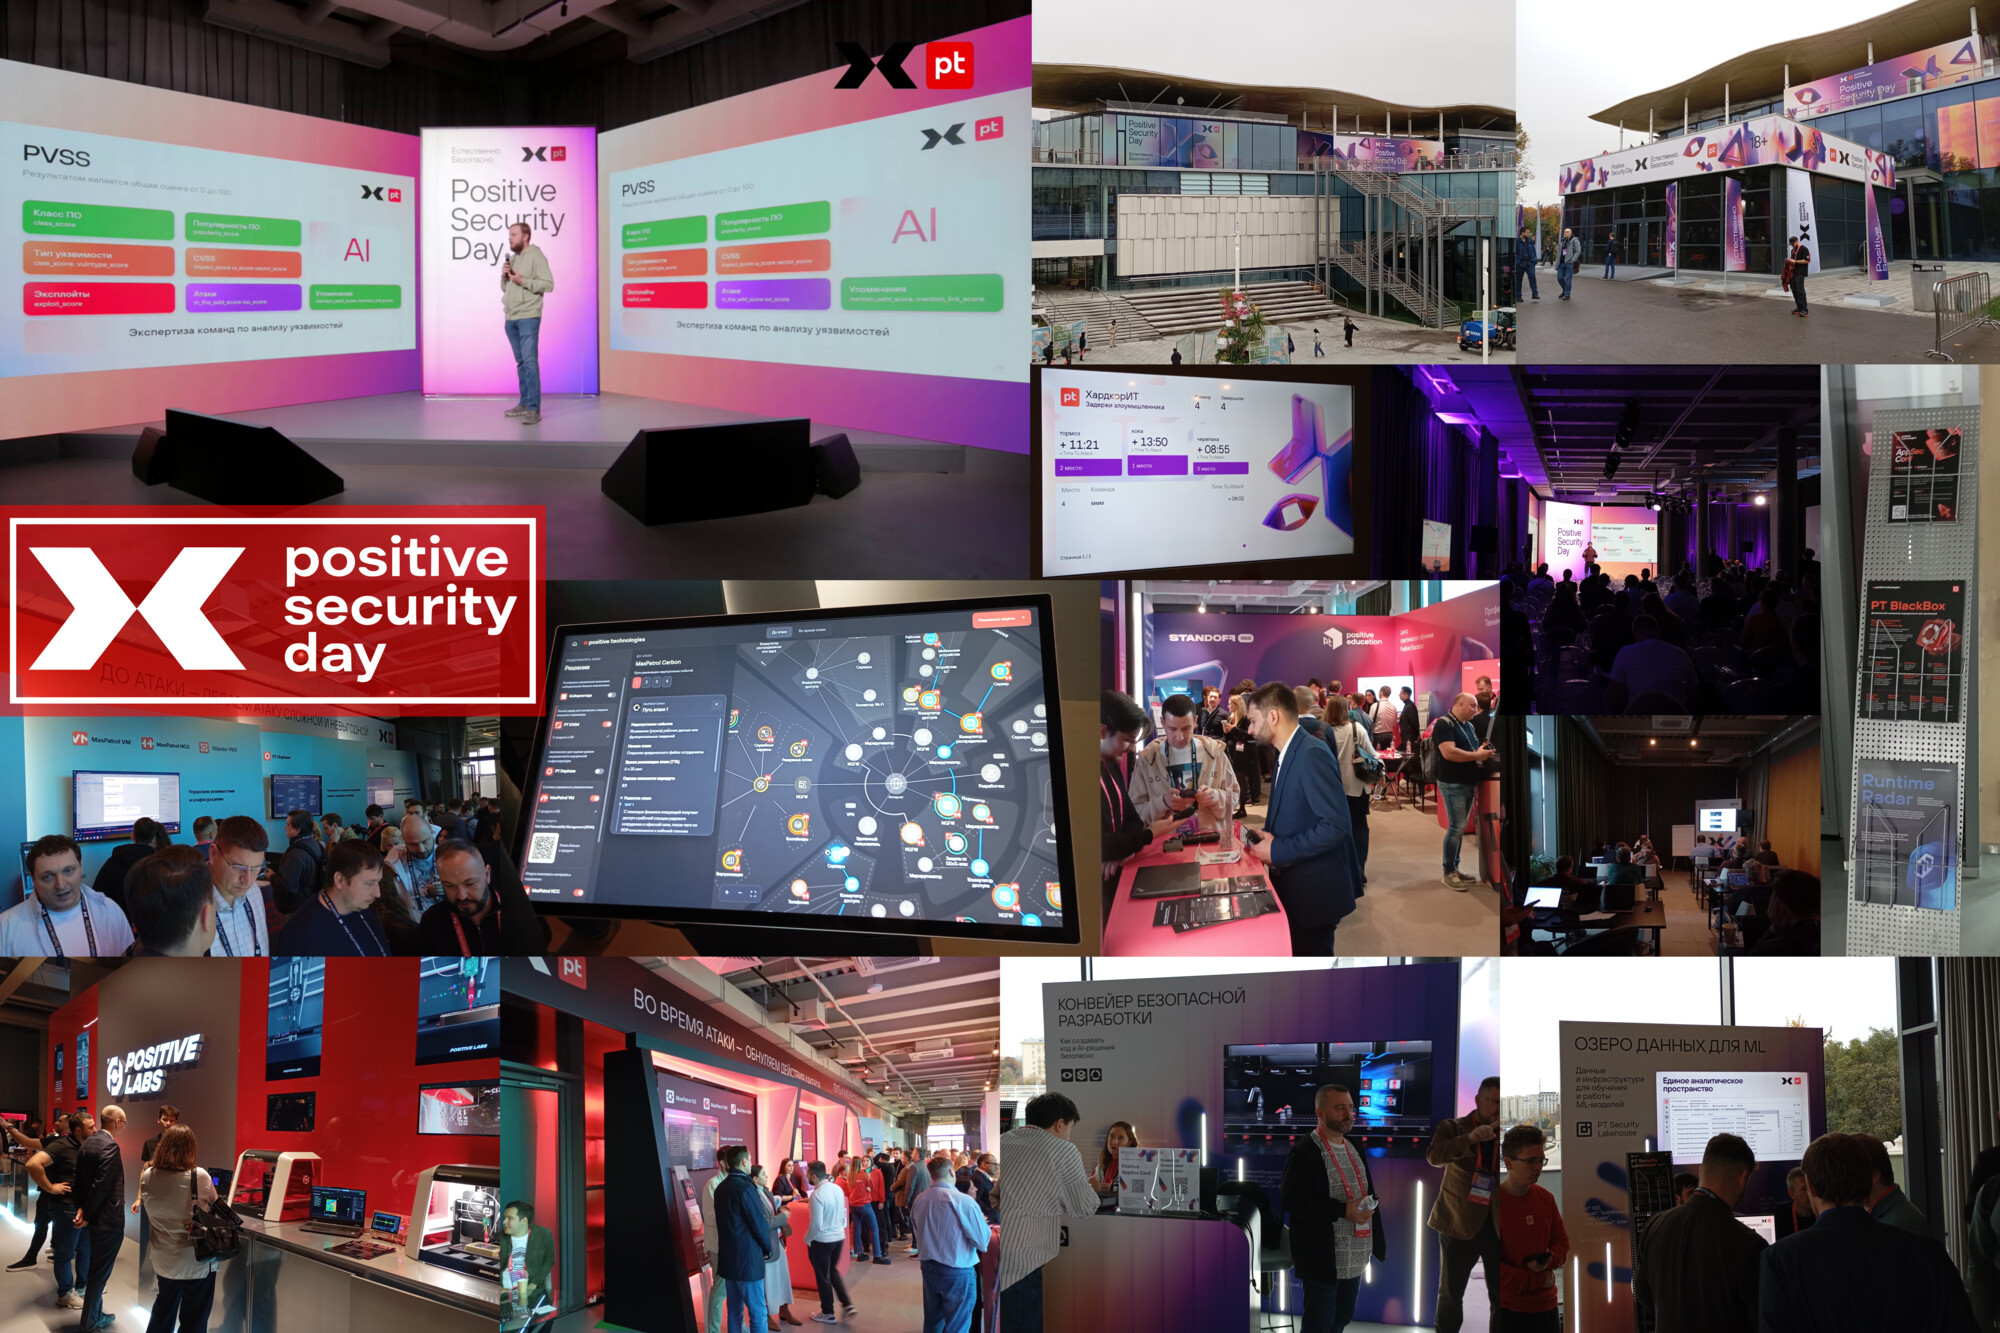
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений"

На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений
На сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решенийНа сайте Anti-Malware 25 мая вышел аналитический отчёт Сканеры уязвимостей: обзор российского рынка и отечественных решений

На сайте Anti-Malware 25 мая вышел аналитический отчёт "Сканеры уязвимостей: обзор российского рынка и отечественных решений". В обзоре были рассмотрены следующие сканеры уязвимостей:

🔻 BITsignal
🔻 Hscan
🔻 Security Vision VS
🔻 ScanOVAL
🔻 RedCheck
🔻 XSpider PRO
🔻 METASCAN
🔻 Ревизор Сети
🔻 Сканер-ВС

Для каждого решения приводятся характеристики, иллюстрации (для всех, кроме Security Vision VS, это скриншот), возможности сканера, информация о нахождении в реестрах и наличии сертификатов, а также ссылки на дополнительную информацию.

Сделал выжимку из отчёта:

💡 Предпосылки развития рынка сканеров уязвимостей. Сканеры уязвимостей давно стали одним из базовых инструментов специалистов ИБ. Их значение растёт вместе с количеством выявляемых уязвимостей и расширением ИТ-инфраструктуры организаций, особенно учитывая, что злоумышленники активно эксплуатируют не только новые, но и давно известные недостатки безопасности. Современные сканеры позволяют автоматически выявлять активы и уязвимости, сопоставлять результаты с базами CVE и БДУ ФСТЭК, помогают снижать риски информационной безопасности. Сегодня решения этого класса предлагают не только крупные международные вендоры, но и российские разработчики.

🔎 Для чего нужны сканеры уязвимостей. Сканеры уязвимостей являются одним из основных инструментов управления уязвимостями, помогая организациям выявлять неучтённые активы, ошибки конфигурации и уязвимое программное обеспечение. Они автоматизируют инвентаризацию инфраструктуры, поиск и приоритизацию уязвимостей, сопоставляют результаты с профильными базами данных и формируют рекомендации по устранению обнаруженных проблем. Такие решения используются как для снижения рисков информационной безопасности, так и для выполнения требований регуляторов. При выборе сканера важное значение имеют скорость работы, актуальность и полнота базы уязвимостей, точность обнаружения и возможность адаптации под особенности инфраструктуры заказчика.

🌍 Как развивается мировой рынок сканеров уязвимостей. Мировой рынок сканеров уязвимостей продолжает уверенно расти как в сегменте сервисов сканирования (Vulnerability Scanning Service), так и в сегменте программных продуктов (Vulnerability Scanner Software). По оценкам аналитиков, к 2033 году объём этих рынков увеличится в несколько раз благодаря распространению облачных и гибридных инфраструктур, внедрению практик DevSecOps, развитию контейнерной безопасности и автоматизации, а также использованию технологий искусственного интеллекта и машинного обучения. Среди наиболее известных решений этого класса можно выделить Nessus и Tenable.io (актуальное название - Tenable One Vulnerability Management), Qualys, Nexpose, Acunetix и Burp Suite.

🇷🇺 Как развивается российский рынок сканеров уязвимостей. Уход зарубежных сканеров уязвимостей, таких как Qualys, Nexpose и Nessus, не привёл к образованию пустоты на российском ИБ-рынке: отечественные вендоры и новые игроки VS-сегмента активно включились в процессы импортозамещения, усилив конкуренцию и расширив выбор решений для заказчиков - от классических сетевых сканеров до платформ с функциями комплаенса и поддержкой требований российских регуляторов. При этом, несмотря на развитие рынка, в отраслевых исследованиях фиксируются сохраняющиеся проблемы отечественных решений. Дополнительно аналитические материалы указывают на постепенное размывание границы между сканерами уязвимостей и системами Vulnerability Management, при этом классические сканеры остаются базовым инструментом VM-экосистем.

🧩 Альтернативные решения на рынке. Решения для управления уязвимостями (Vulnerability Management, VM) представляют собой отдельный класс систем, однако сканирование уязвимостей является их неотъемлемой частью, поэтому такие продукты часто рассматриваются вместе со сканерами уязвимостей; к ним относятся MaxPatrol VM, Security Vision VM, R-Vision VM, ScanFactory VM и Vulns.io VM. Наряду с коммерческими решениями существует большое количество сканеров с открытым исходным кодом, которые требуют высокой экспертизы и используются либо как вспомогательные инструменты, либо как источник данных в комплексных системах. Среди наиболее известных open source решений можно выделить Nikto, Nmap, Nuclei и OpenVAS, а также специализированные инструменты для контейнеров, веб-приложений, кода и баз данных. Дополнительно для задач выявления уязвимостей могут использоваться смежные классы систем, включая платформы управления поверхностью атаки (EASM) и решения для симуляции кибератак (BAS).

➡️ Выводы. Российский рынок сканеров уязвимостей активно растёт и предлагает решения для организаций любого масштаба - от малого бизнеса до крупных корпораций и госструктур. Продукты различаются по подходу: одни ориентированы на простоту использования, другие - на расширенную функциональность и гибкость настроек. В рамках импортозамещения отечественные разработчики не только создали аналоги зарубежных решений, но и адаптировали их под требования российских компаний и регуляторов.

Материал интересный. Единственное: список решений довольно неоднородный. В основном там инфраструктурные сканеры уязвимостей, но есть и периметровые сканеры (BITsignal, METASCAN), и даже бесплатный локальный хостовый сканер от ФСТЭК ScanOVAL. Не уверен, что собирать их все в одну группу "сканеров" - это правильный подход, слишком уж разные решения. Свою, на мой взгляд, более удачную классификацию я представлял в рамках проекта карты отечественных VM-вендоров.

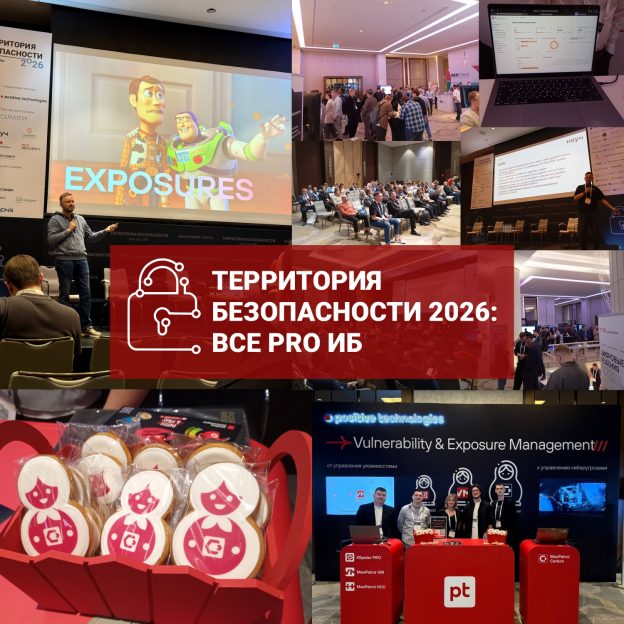
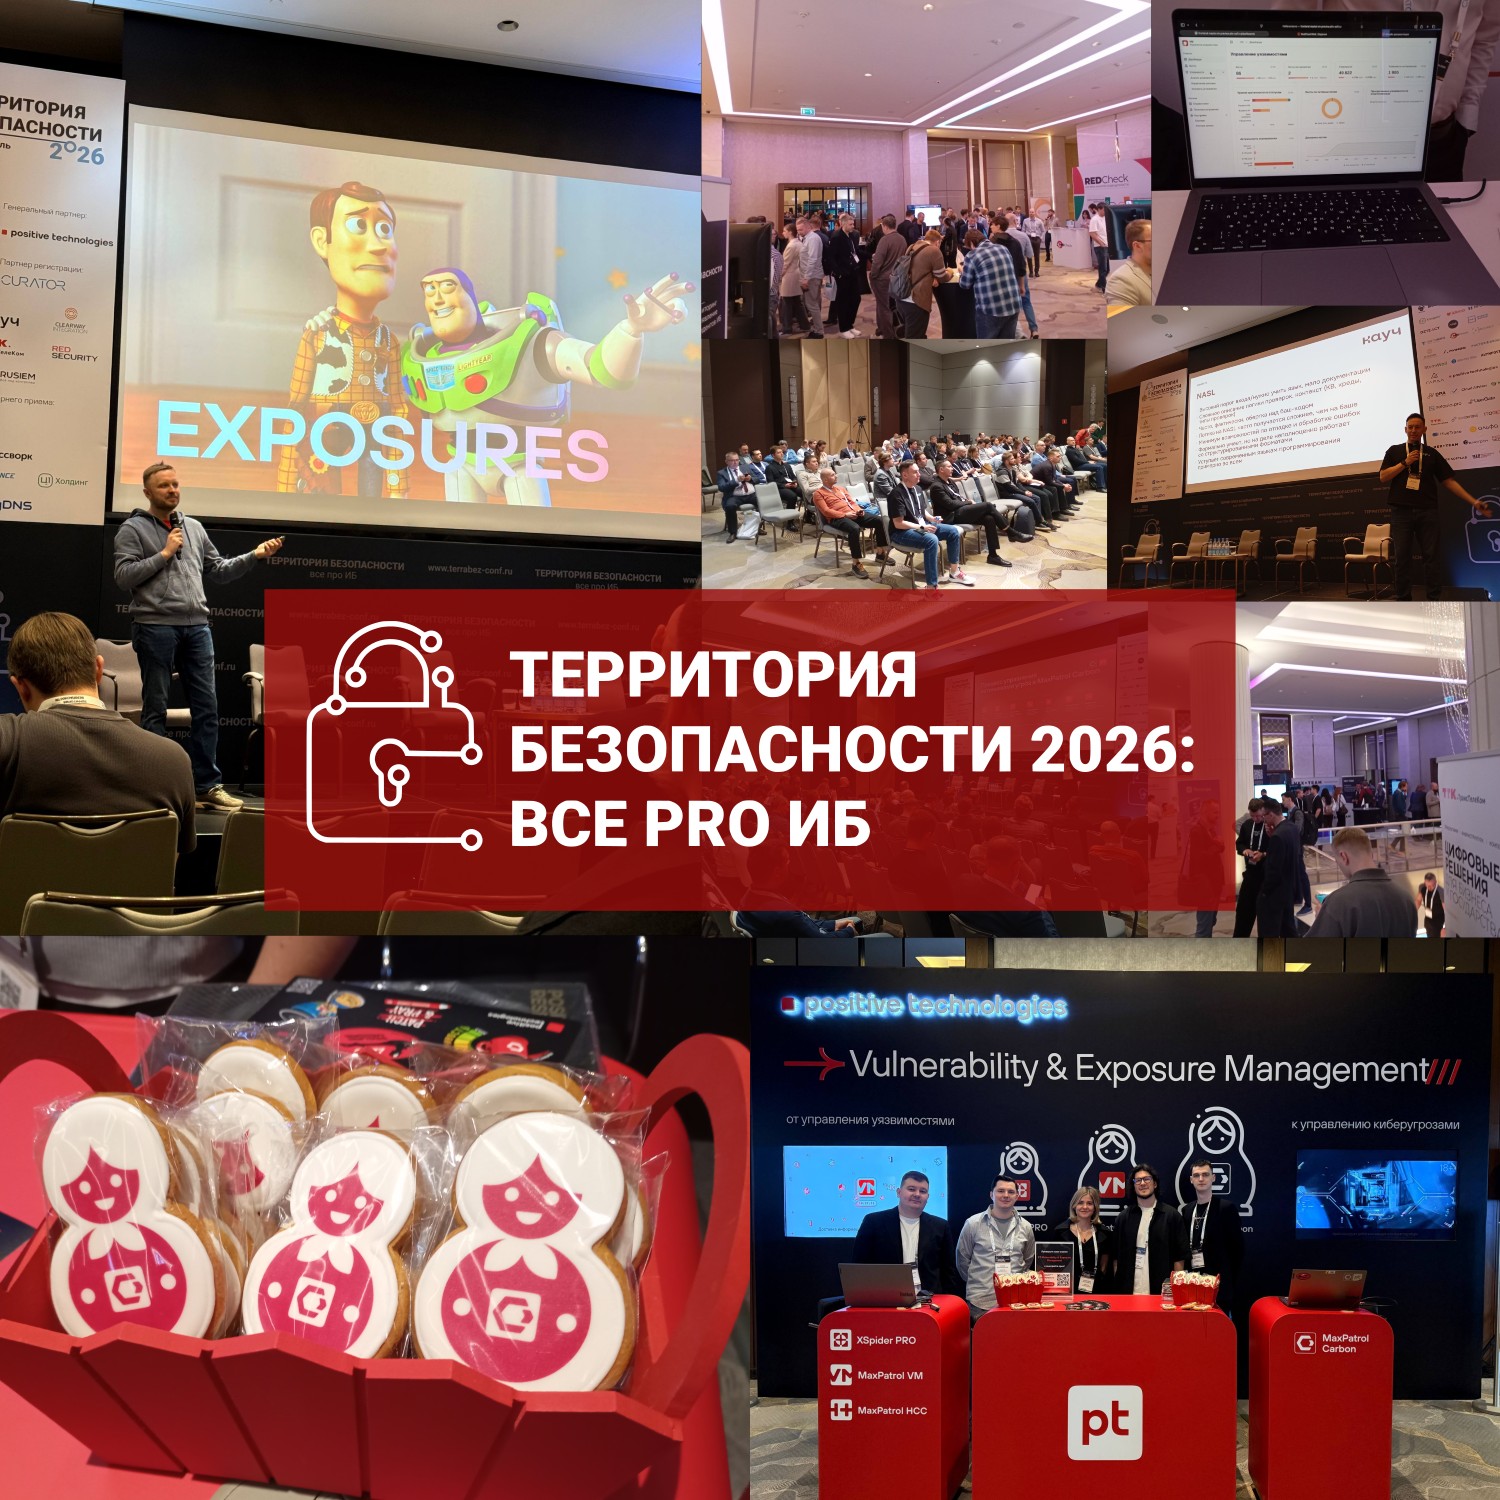
Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями

Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями

Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями. На мой взгляд, Территория Безопасности - лучшая на текущий момент независимая конференция по информационной безопасности в России. Независимая в том смысле, что за ней не стоит какой-то один вендор или организация. И в то же время это масштабное мероприятие с разнообразной деловой программой (4 параллельных трека!) и множеством вендоров, представленных в выставочной части. Деловая программа фактически формируется усилиями комьюнити, и каждая ИБ-специализация имеет там своё место и возможность пересечься в одном зале, чтобы обсудить актуальные темы и то, что действительно наболело.

Я приложил руку к составлению VM-ной части программы, о которой писал ранее. Как по мне, всё прошло отлично, докладчики выступали бойко, отрепетированно и укладывались в достаточно жёсткий тайминг. Времени всегда хочется как можно больше, но, с другой стороны, такие ограничения (~1,5 часа на все про все) стимулируют делать секцию как можно более динамичной.

🔹 Приятно, что наш "позитеховский" взгляд на Exposure Management, сформулированный мной и продемонстрированный (очень подробно и наглядно 👍) Константином Маньяковым, был хорошо воспринят как представителями клиентов, так и представителями других VM-вендоров.

🔹 Хотелось бы отметить замечательный, динамичный и остроумный доклад Кирилла Евтушенко, генерального директора Кауч, с критикой функциональности по детектированию мисконфигураций в Nessus. Мне, как бывшему активному комплаенсописателю с опытом в .audit- и NASL-скриптинге, эта тема была особенно близка и интересна. 🔥

🔹 Хотелось бы поблагодарить Кирилла Сорокина, директора департамента защиты приложений ПАО «Вымпелком» (Билайн), и Романа Мустаева, начальника отдела обеспечения безопасности инфраструктуры АО «Национальная страховая информационная система», за взгляд со стороны компаний-клиентов различного масштаба. Коллеги очень здорово сбалансировали наш вендорский междусобойчик, подсветив актуальные проблемы существующих решений по работе с уязвимостями (в широком смысле 😉).

🔹 Огромная благодарность Дмитрию Чернякову, директору по развитию продуктов АО «АЛТЭКС-СОФТ» (RedCheck), за участие в дискуссии. Очень рад, что наши взгляды по VM-ным вопросам, как правило, в значительной степени совпадают. 🤝

В выставочной части в этом году стендов VM-вендоров было поменьше, чем в прошлом. Но тем не менее было много интересного.

🔻 Этот год был отмечен полноценным участием в выставке Positive Technologies с большим и красивым стендом, посвящённым именно продуктам для работы с уязвимостями/экспозициями (XSpider PRO, MaxPatrol VM, MaxPatrol HCC, MaxPatrol Carbon). Интерес был большой, и наш PT-шный десант очень активно поработал на стенде. 👍

🔻 На стенде RedCheck я потестировал интерфейс нового RedCheck VM. Выглядит симпатично. Понравилась фишка с назначением конкретных уязвимостей на ответственных. Фактически таски "один хост - одна уязвимость". Постараюсь сделать отдельный пост про это.

🔻 Интересно пообщался на стендах EASM-вендора DeteAct, compliance/hardening-вендора Кауч, "российского Skybox" MIST Insight.

Организовано мероприятие было, как всегда, отлично. 💯 По технике всё работало как надо. Кормили вкусно, и еды было в избытке. Всё способствовало приятному и полезному деловому общению. Организаторы и лично продюсер конференций Екатерина Митина - большие молодцы! Спасибо Территории Безопасности, и надеюсь, что до встречи в следующем году!

Конференция Территория Безопасности 2026 уже послезавтра, 2 апреля

Конференция Территория Безопасности 2026 уже послезавтра, 2 апреля

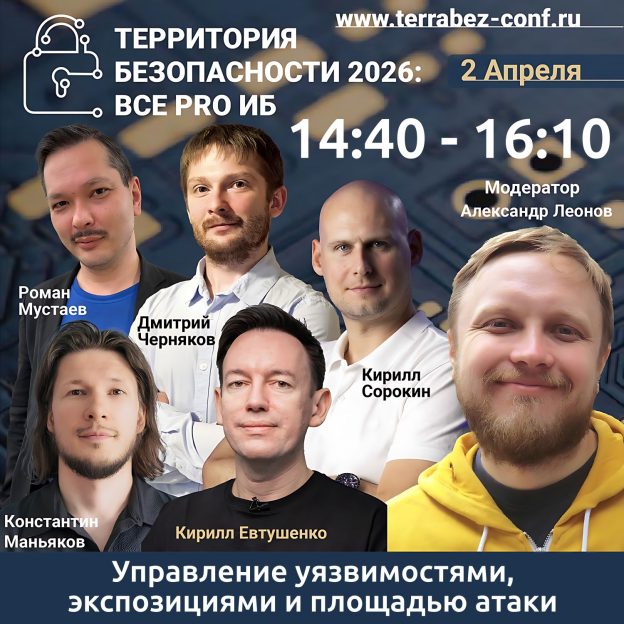
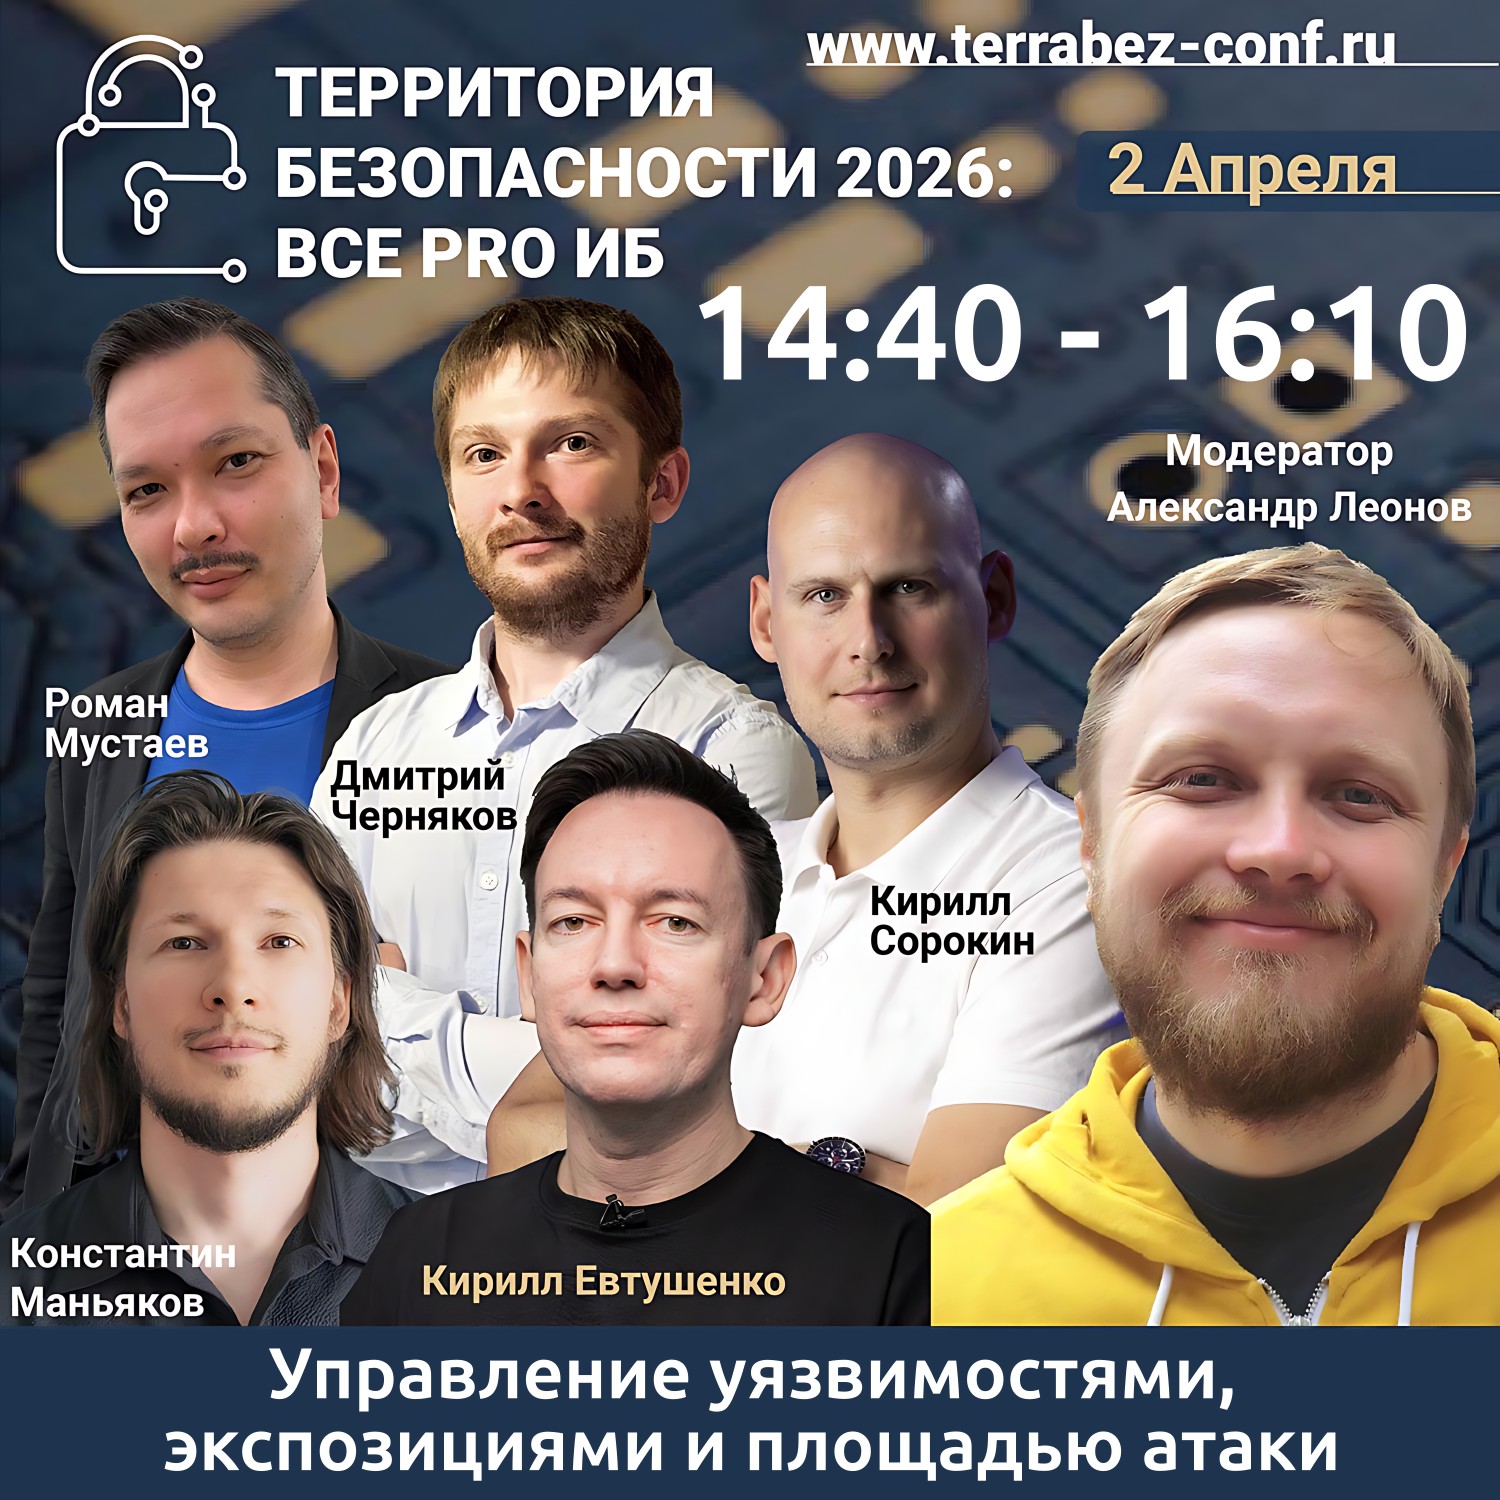
Конференция Территория Безопасности 2026 уже послезавтра, 2 апреля. Финальная программа на сайте. Начало нашей VM-ной секции в 14:40 (трек "PRO КОНТРОЛЬ").

🎤 Начнём с 4 коротких доклада. Сначала я вендоронейтрально расскажу про Exposure Management, а мой коллега из PT Константин Маньяков про реализацию EM конкретно в MaxPatrol Carbon. После чего у нас будет доклад от Кирилла Евтушенко из Кауч про их решение по управлению уязвимостями конфигураций. И, наконец, последний доклад от Кирилла Сорокина из Билайна про связывание VM, ASM и CTEM.

💬 После этого к нам присоединятся Дмитрий Черняков из Алтэкс-Софт и Роман Мустаев из НСИС, и мы полчасика пообсуждаем горячие около-VM-ные темы: Exposures/EM/CTEM, VOC, ASM, использование ИИ. 😉

В этом году у Positive Technologies будет крутой стенд про средства детектирования: XSpider PRO, MaxPatrol VM, MaxPatrol HCC, MaxPatrol Carbon. Не забудьте заглянуть! 🙂

Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO

Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO

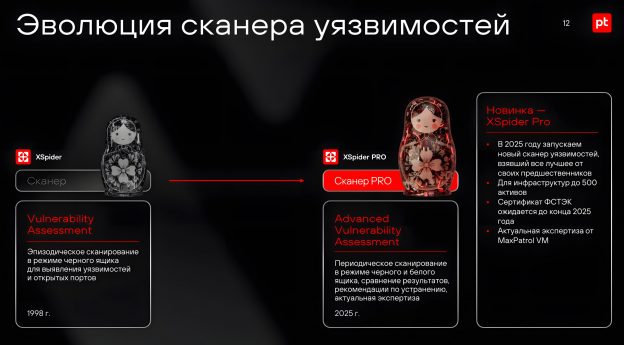
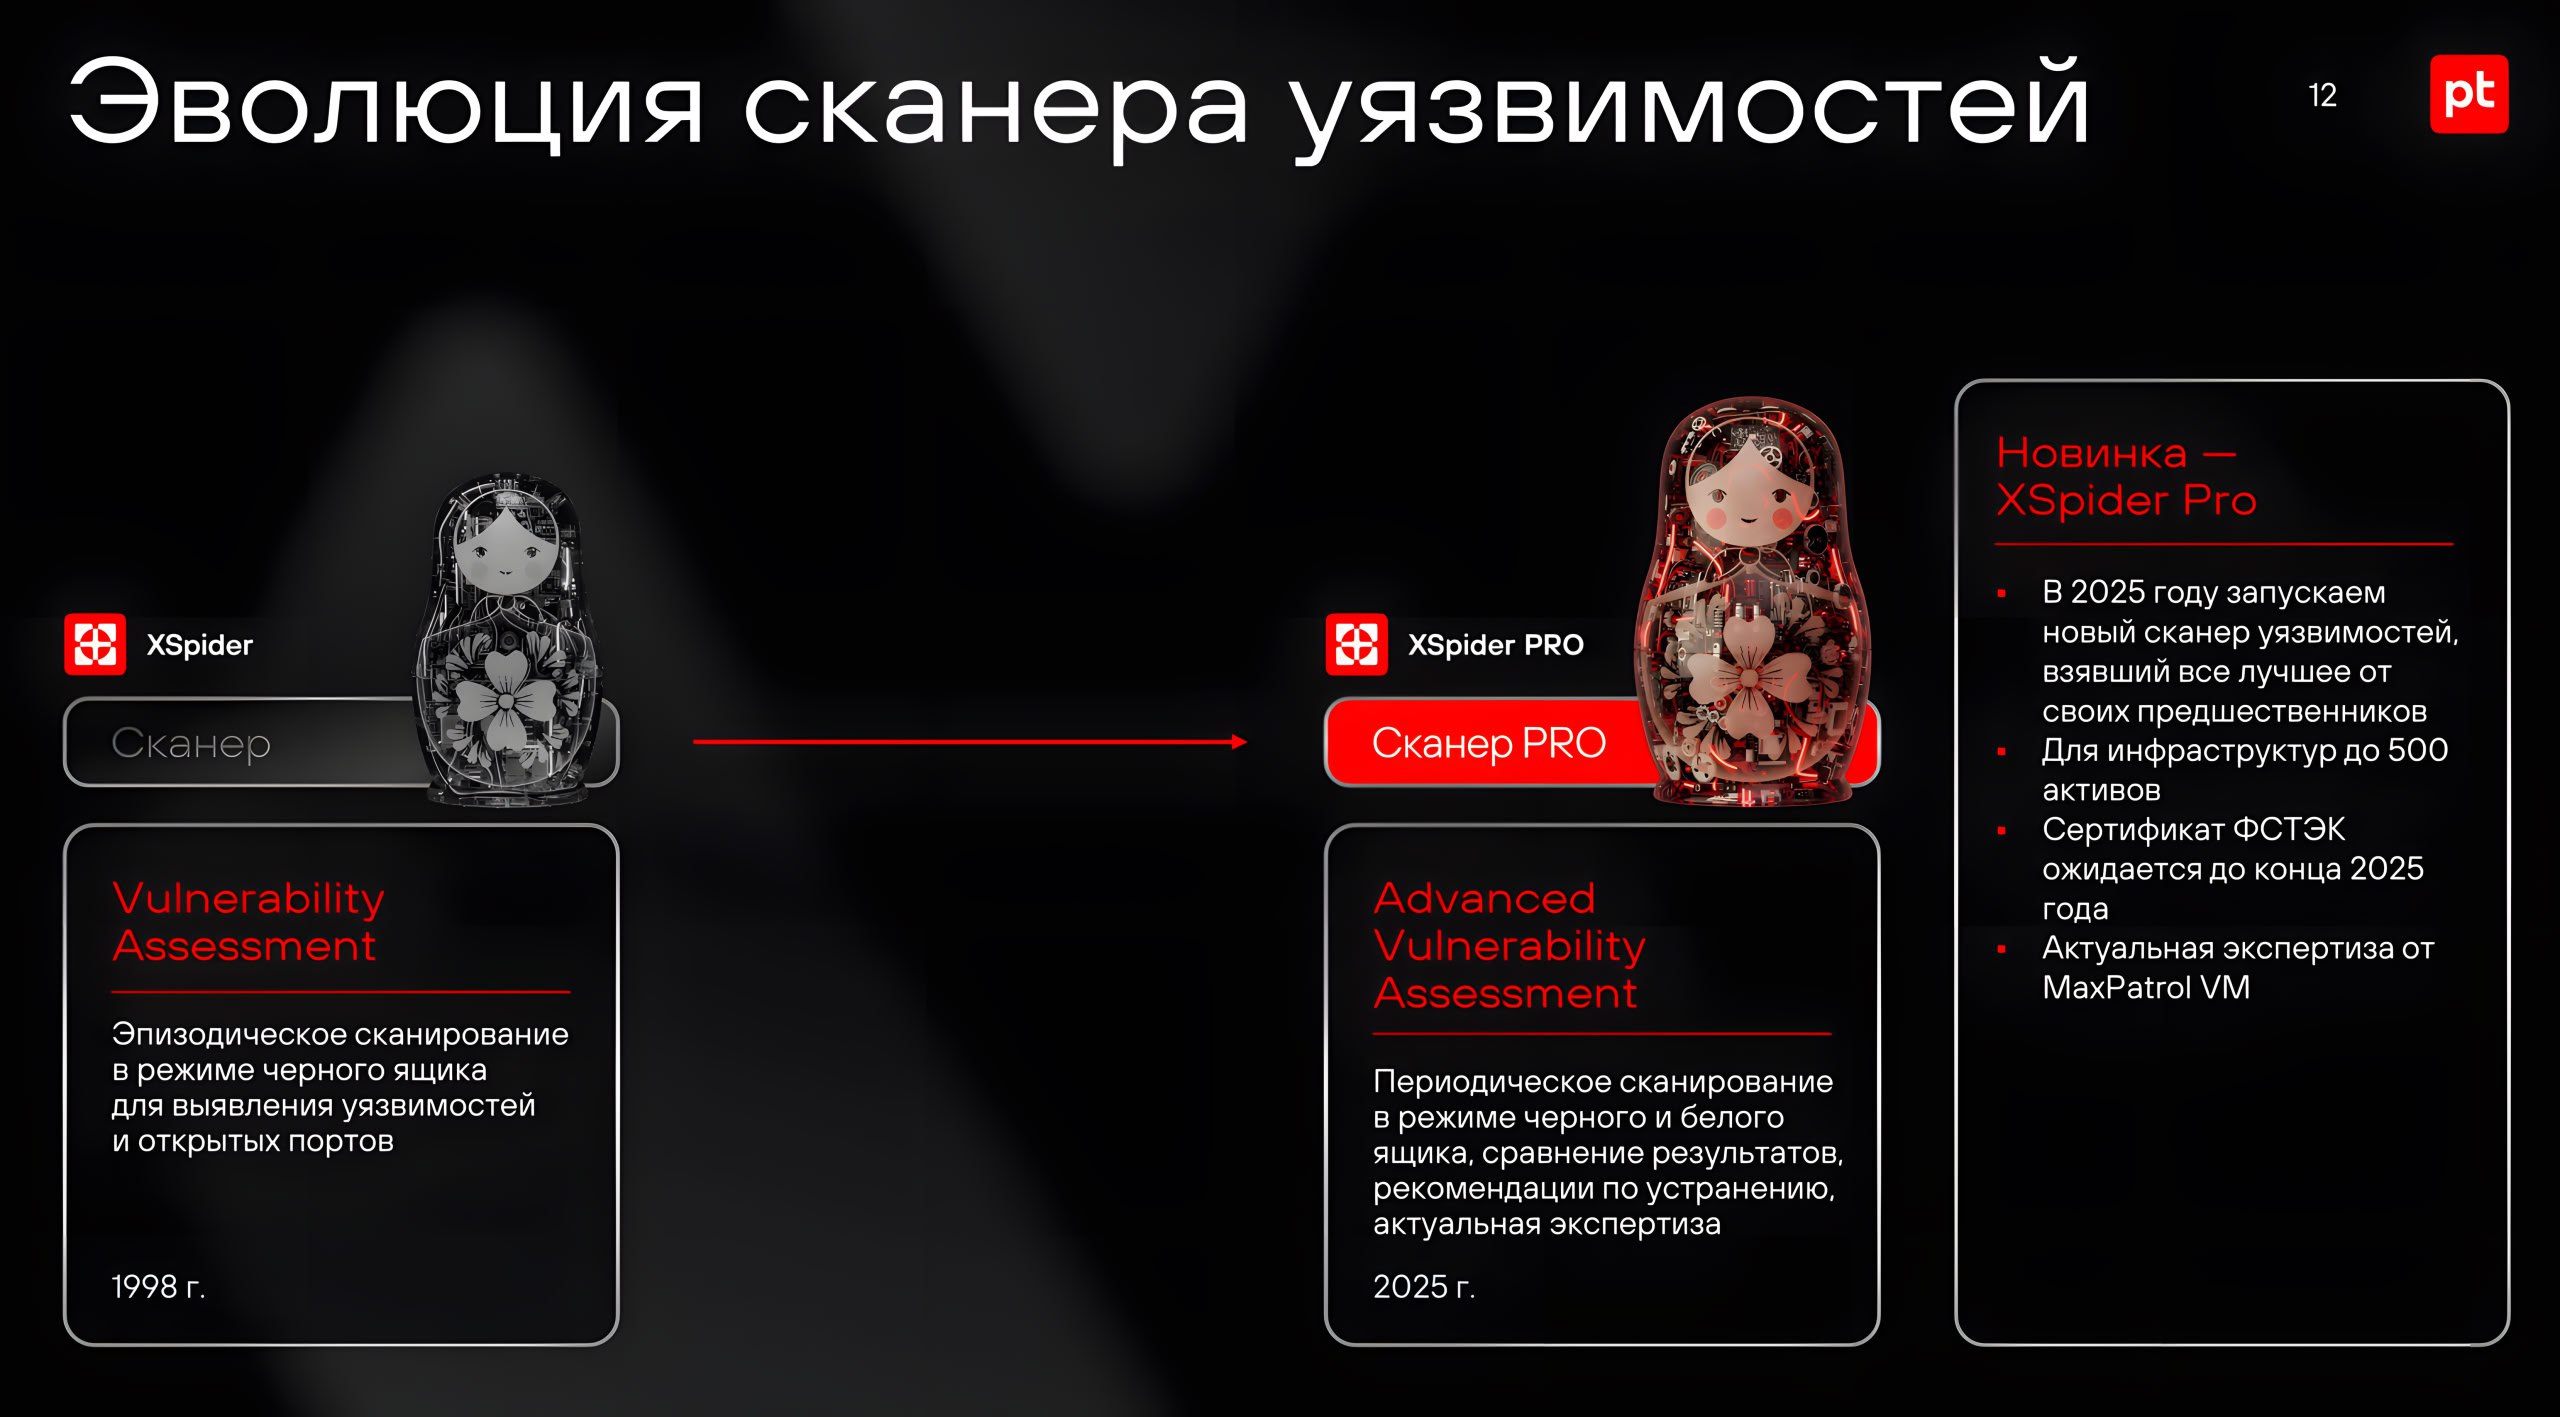
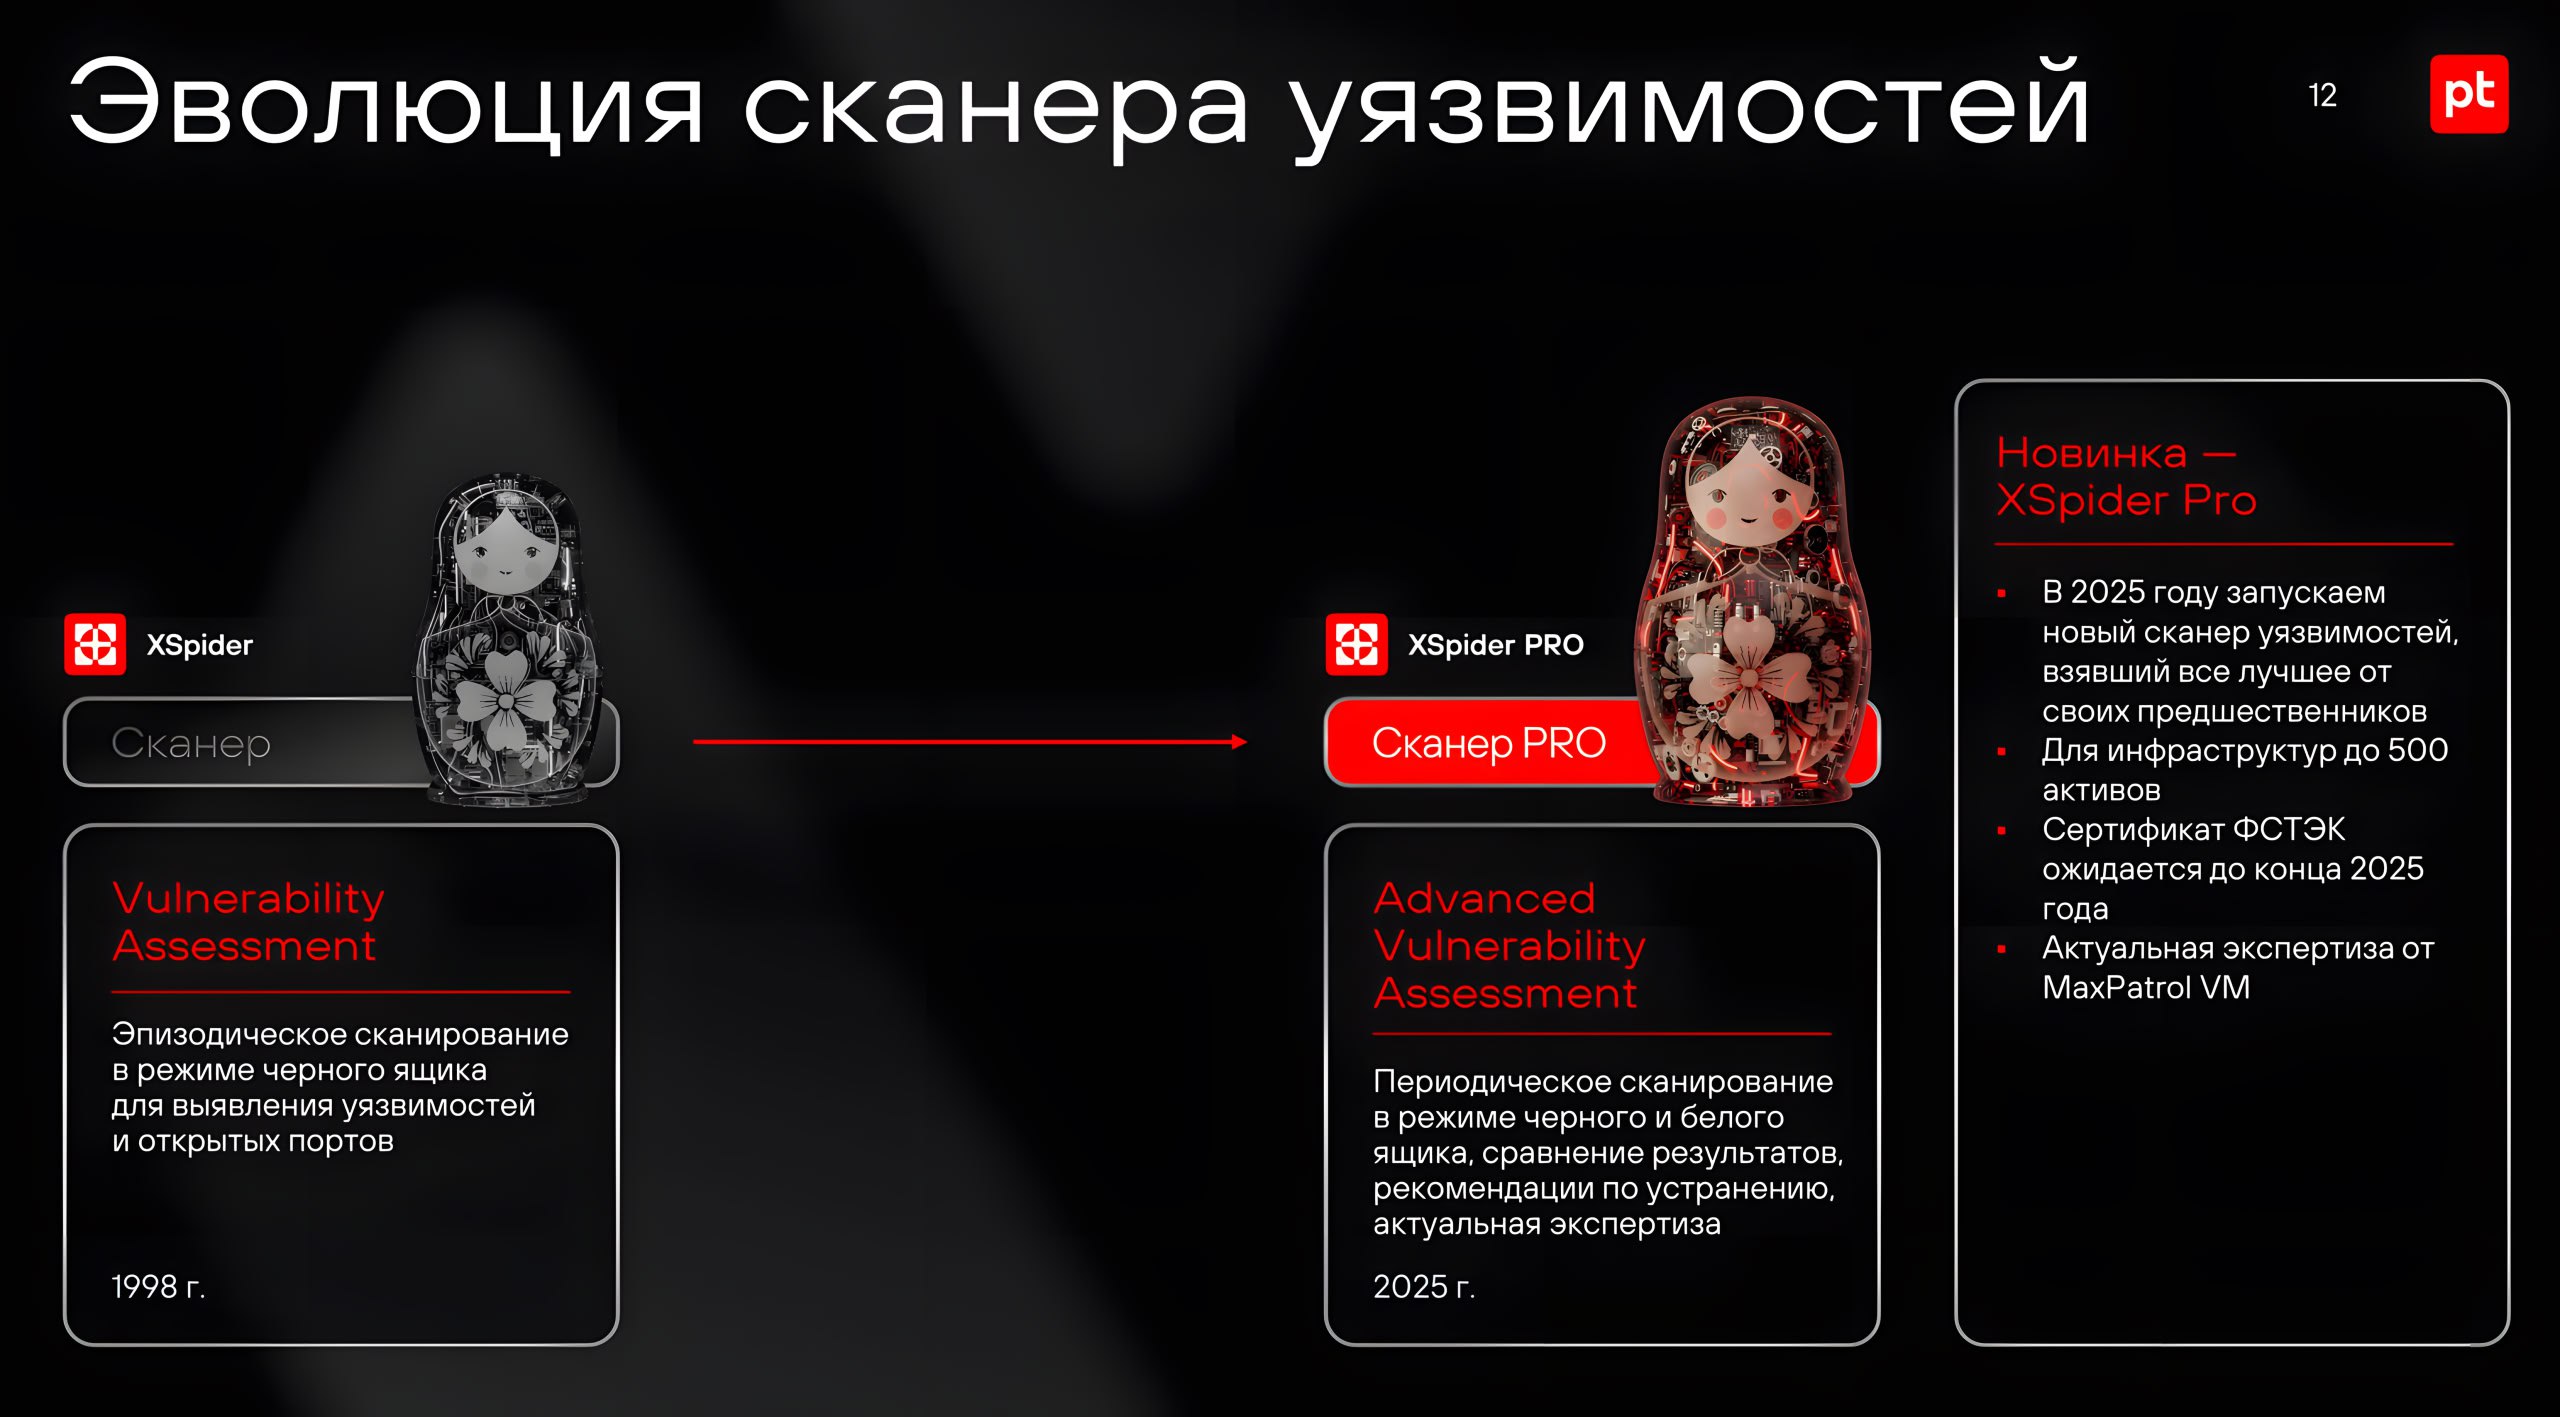
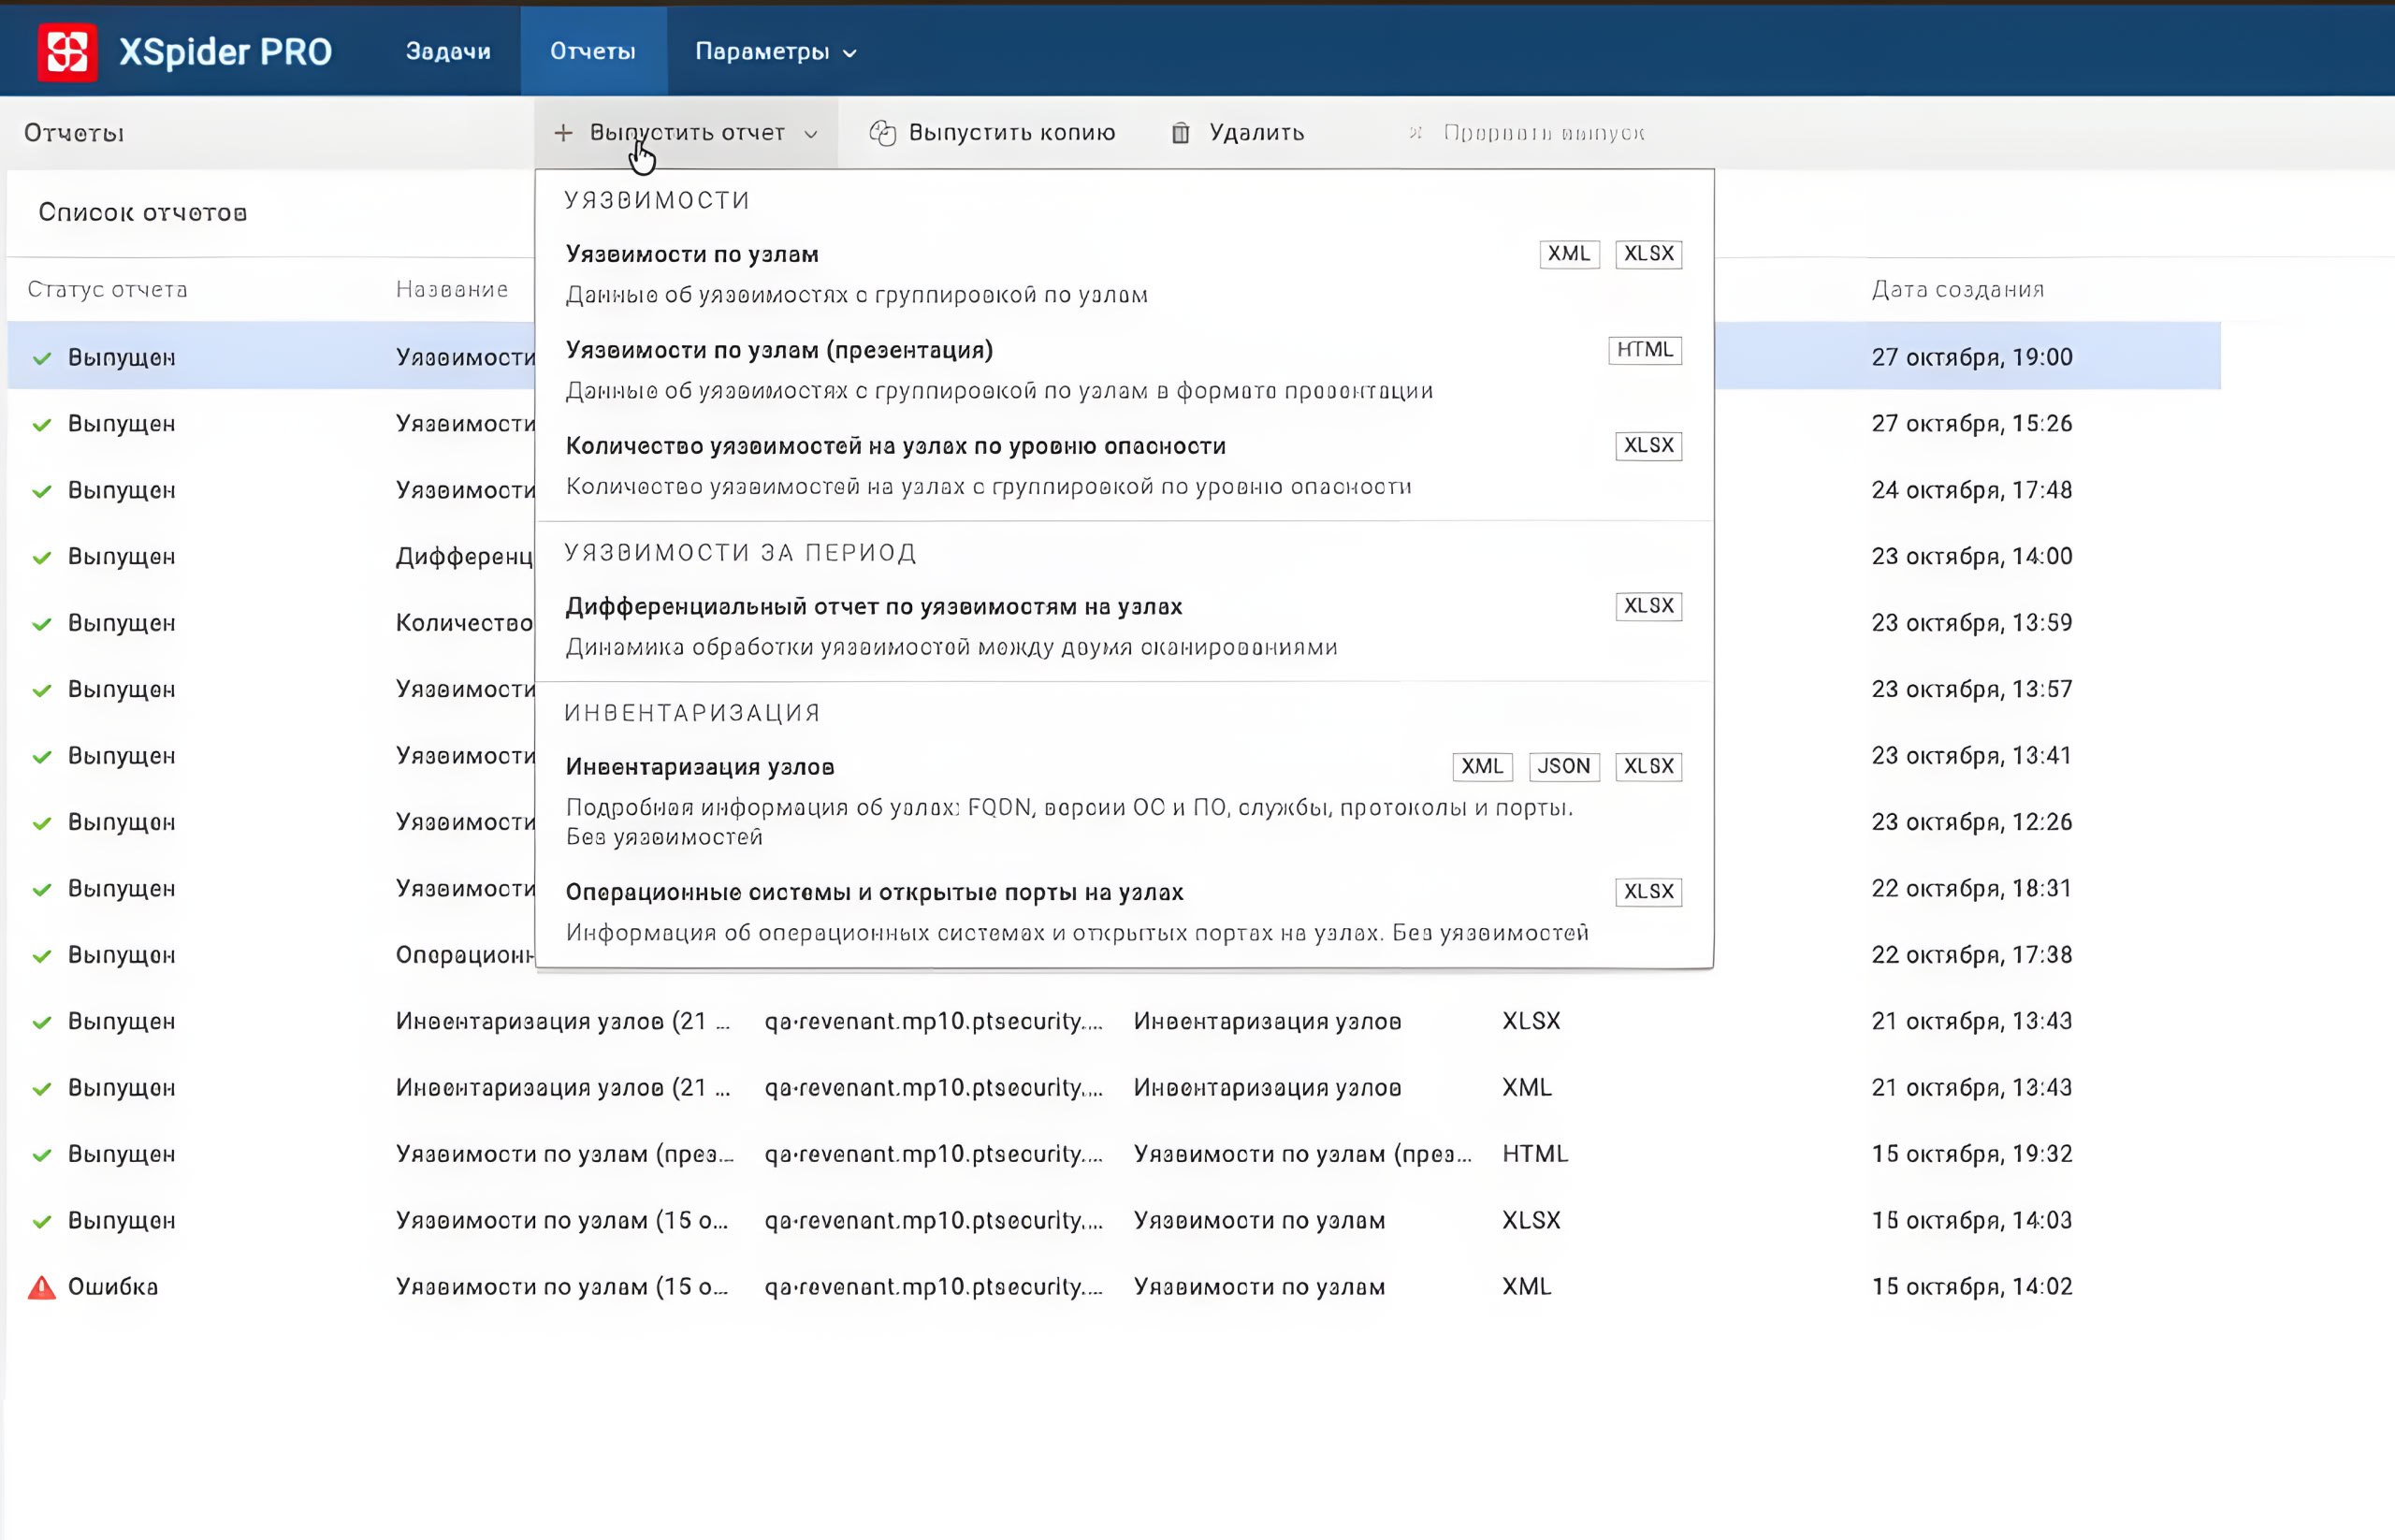
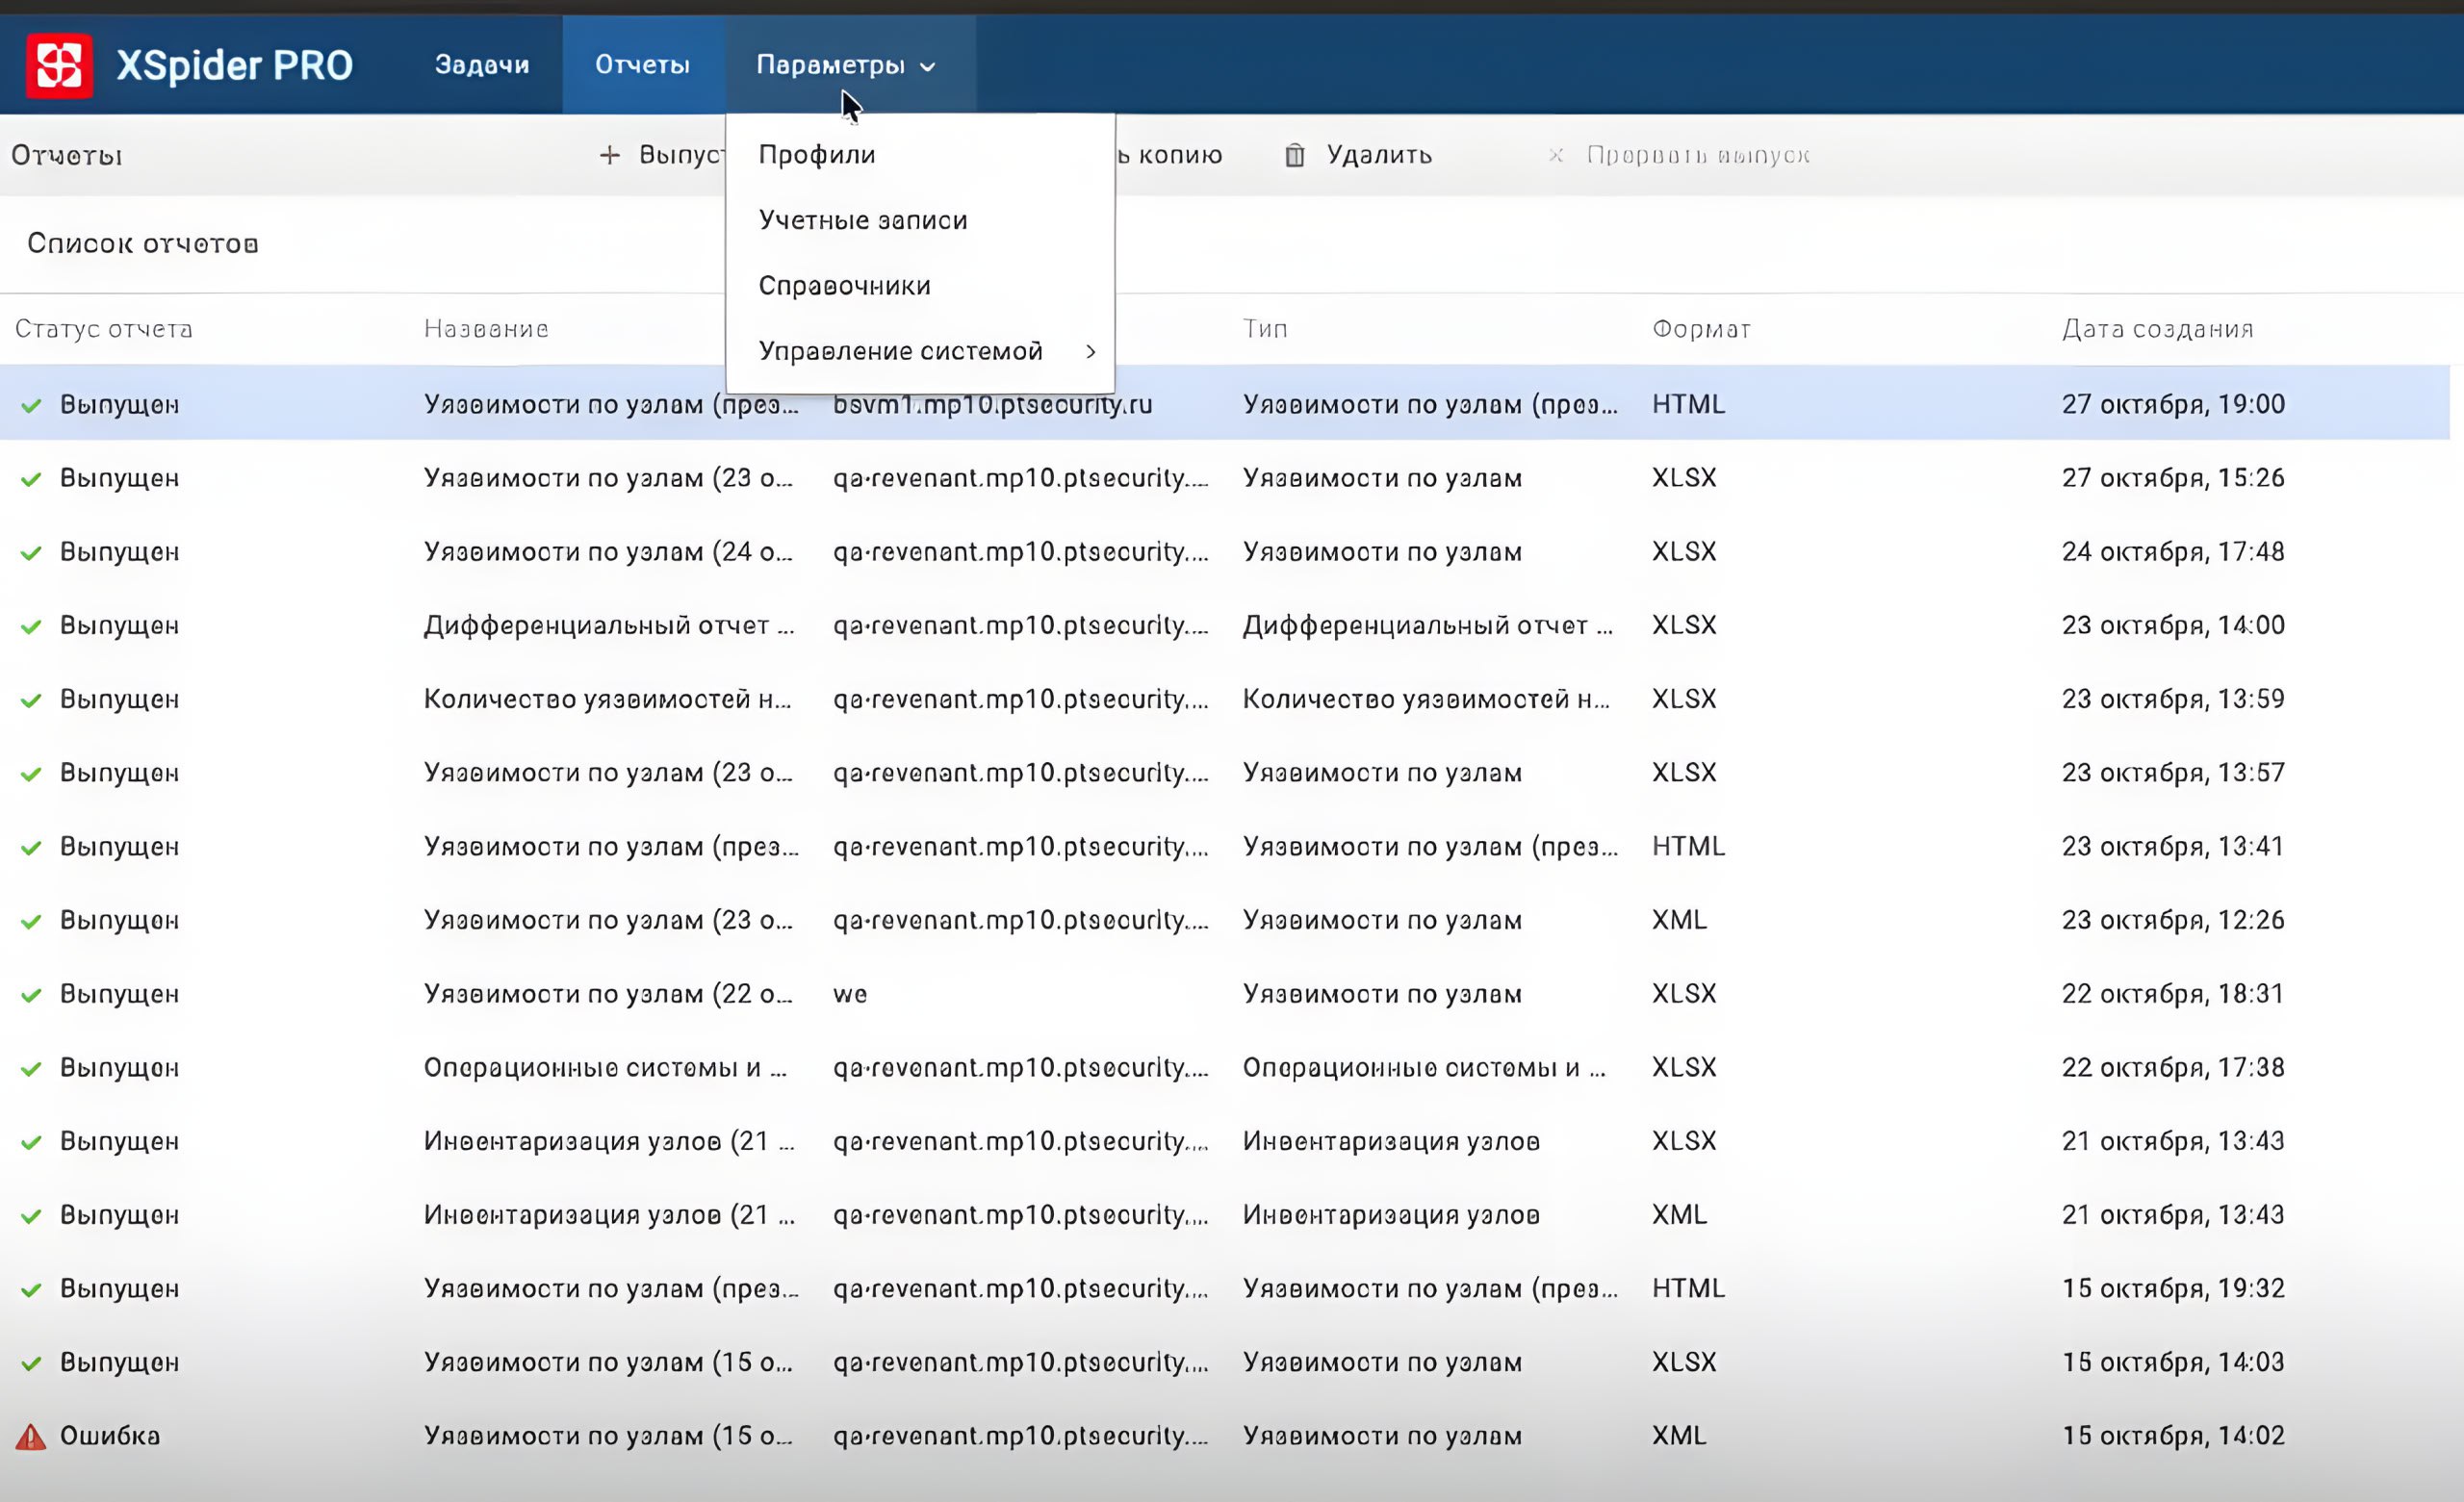
Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO. 🔥 Функционально это классический сканер уязвимостей, который позволяет заводить и запускать сканы в black box и white box (включая Docker) режимах. Дальше по этим задачам можно выпускать отчёты.

📄 Продукт выпускают на замену XSpider 7.8, у которого в этом году закончился сертификат ФСТЭК. Сертификат ФСТЭК на XSpider PRO планируют получить до конца года.

✂️ Архитектурно XSpider PRO представляет собой урезанную версию MaxPatrol VM. Сканирующий движок там такой же. С поправкой на то, что MaxPatrol VM ещё агентно сканировать может через EDR, а здесь исключительно безагентное сканирование.

💳 Лицензируется по узлам и функциональности (можно купить лицензию только на black box). Но есть ограничение: максимальное количество сканируемых узлов для решения - 500 ❗️ Это решение для небольших компаний. Если нужно больше, смотрите в сторону MaxPatrol VM. 😉