Архив метки: VulnerabilityScanning

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили Фреймворк антихрупкой ИТ-архитектуры, учитывающий состояние процесса Управления Уязвимостями в организации

На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации. Фреймворк включает в себя 7 стратегий по четырём направлениям:

🔹 Подготовка к вторжению - 1. Системное развитие и контроль, 2. Подготовка и прогнозирование.
🔹 Слева от вторжения - 3. Вовлечение и нападение, 4. Защита, замедление, сдерживание.
🔹 Справа от вторжения - 5. Обнаружение и реагирование.
🔹 После вторжения - 6. Восстановление, 7. Адаптация и перестройка.

Эти стратегии раскладываются в 33 домена, которые, в свою очередь, раскладываются в 390 практик.

Чтобы замерить индекс антихрупкости для своей организации, можно воспользоваться специальным интерактивным опросником. Индекс оценивает способность компании пережить кибератаку, продолжать работу в её условиях и восстановиться после неё. По итогам заполнения опросника получаем индекс от 0 до 100%, разбор по направлениям защиты и сравнение с другими участниками. Отраслевой уровень обновляется автоматически по мере накопления ответов респондентов. Индекс рассчитывается по открытой методике. Опросник должен заполнять CISO. Вопросы однотипны, варианты ответов: "Да", "Частично", "Нет", "Неприменимо", "Не знаю".

Теперь пройдёмся по 13 практикам, которые непосредственно связаны с Управлением Уязвимостями. Они находятся в разделе Слева от вторжения -> 4. Защита, замедление, сдерживание -> 4.4 Непрерывная работа с уязвимостями.

📄 Формализация процесса, ответственные за устранение и сроки устранения

4.4-1 Регламентирован и реализуется процесс управления уязвимостями, определяющий порядок их выявления, оценки критичности, планирования и контроля устранения. Определяются ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

В опроснике: 49. Регламентирован и реализуется процесс управления уязвимостями. Определены ответственные за устранение уязвимостей и реализацию исправлений, а также целевые сроки, согласованные службами ИБ и ИТ

📄 Задачи на сканирование

4.4-2 Определен перечень, приоритеты и сроки сканирования каждого актива/типов активов. В область сканирования включены все активы, обеспечивающие критически значимые процессы организации

В опроснике нет.

📰 Отслеживание информации об уязвимостях

4.4-3 Определены источники информации об уязвимостях (например, БДУ ФСТЭК России, уведомления от регуляторов, сайты производителей ПО, каналы СМИ и др.). Информация из этих источников систематически анализируется на предмет применимости к активам организации, выявленные релевантные уязвимости регистрируются

В опроснике нет.

🚨 Экстренная обработка уязвимостей

4.4-4 Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

В опроснике: 50. Документирована и реализуется процедура экстренной обработки критических уязвимостей, определяющая порядок оповещения ИБ и ИТ, экстренной оценки применимости уязвимости, реализации временных защитных мер и координации действий с процессом кризисного реагирования.

🔎 Сканирование на наличие уязвимостей

4.4-5 Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных (сканеры уязвимостей).

В опроснике: 51. Функционирует процесс регулярного автоматизированного поиска уязвимостей. Поиск выполняется автоматизированными средствами, использующими актуальные базы данных.

💿 Базовые образы

4.4-6 Процесс управления уязвимостями включает процедуры проверки и устранения уязвимостей в базовых образах инфраструктуры, используемых для развертывания корпоративных информационных систем.

В опроснике нет.

⚖️ Продвинутая приоритизация уязвимостей

4.4-7 Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям, включая критичность актива, последствия эксплуатации, наличие доступных способов эксплуатации и техническую оценку уязвимости. Приоритеты используются для определения сроков устранения и контроля выполнения.

В опроснике: 52. Приоритизация устранения уязвимостей выполняется по риск-ориентированным критериям. Приоритеты используются для определения сроков устранения и контроля выполнения.

🔐 Сканирование с аутентификацией

4.4-8 Для обнаружения уязвимостей применяется аутентифицированное сканирование узлов, при котором средство сканирования получает контролируемый доступ к системе для более точного выявления уязвимых компонентов и конфигураций.

В опроснике нет.

🔗 Интеграция с GRC

4.4-9 Данные об уязвимостях автоматически синхронизируются с реестром рисков или системой управления рисками (GRC-системой). Изменение статуса уязвимости приводит к пересчету параметров риска и созданию или обновлению карточки риска.

В опроснике нет.

🎫 Интеграция с Task Tracker

4.4-10 Реализована интеграция инструментов сканирования уязвимостей с системой управления задачами. Задачи на устранение уязвимостей формируются автоматически, приоритет задач определяется критичностью уязвимости и значимостью актива.

В опроснике нет.

↪️ Компенсирующие меры

4.4-11 Для уязвимостей, устранение которых невозможно или небезопасно, определяется и применяется набор компенсирующих мер, выбор которых документируется и привязывается к конкретной уязвимости и активу.

В опроснике нет.

💭 План снижения риска

4.4-12 Для унаследованных систем, которые невозможно привести к актуальному уровню безопасности, разработаны и выполняются планы снижения риска. Планы определяют целевое состояние системы (вывод из эксплуатации или замена) и устанавливают временные меры защиты на период ее эксплуатации.

В опроснике нет.

⏱️ Отслеживание сроков устранения

4.4-13 Осуществляется системный контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется, результаты контроля регистрируются.

В опроснике: 53. Осуществляется периодический контроль соблюдения целевых сроков устранения уязвимостей. Устранение выявленных уязвимостей периодически контролируется.

В целом, довольно толковый набор практик. 👍 Единственное, не очень понятно, почему практик больше, чем вопросов в опроснике. Возможно, отобрали самое важное, а может, опросник будут расширять. 🤷‍♂️

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6. В новости на официальном сайте сделан акцент на следующих улучшениях:

🌐 Базовый аудит веб-приложений: обнаружение и инвентаризация веб-ресурсов, выявление связанных уязвимостей.

🐳 Аудит контейнерных сред Docker и Kubernetes, "включая проверку в runtime". Сбор данных о составе и состоянии контейнерной среды, выявление связанных уязвимостей. Результаты отображаются в карточке соответствующего хоста.

💻 Мобильный сканер для контроля уязвимостей в закрытых сегментах без постоянного доступа из центральной VM-системы. Может использоваться на объектах КИИ, в удалённых филиалах, а также для выездных аудитов, пилотных и временных проектов. Устанавливается на ноутбук и позволяет проводить аудит внутри изолированного контура. Поддерживаются режимы сканирования White Box, Black Box, Compliance и Web-аудит. Результаты инвентаризации активов и выявленные уязвимости передаются в центральную инсталляцию R-Vision VM. Рассчитан на проверку до 2000 хостов.

Также заявлены:

🔹 расширение инвентаризации ESXi, vCenter и сетевого оборудования;
🔹 обновление Compliance-проверок;
🔹 обновление карточек хоста;
🔹 новые возможности анализа и экспорта данных об уязвимостях;
🔹 доработка политик автоматизации, интеграций и дашбордов;
🔹 обновление агента из интерфейса;
🔹 мастер первичной настройки.

Поддержка аудита контейнерных сред и веб-приложений, расширение аудита гипервизоров и сетевого оборудования, а также мастер первичной настройки значились в роадмапе, представленном в марте этого года.

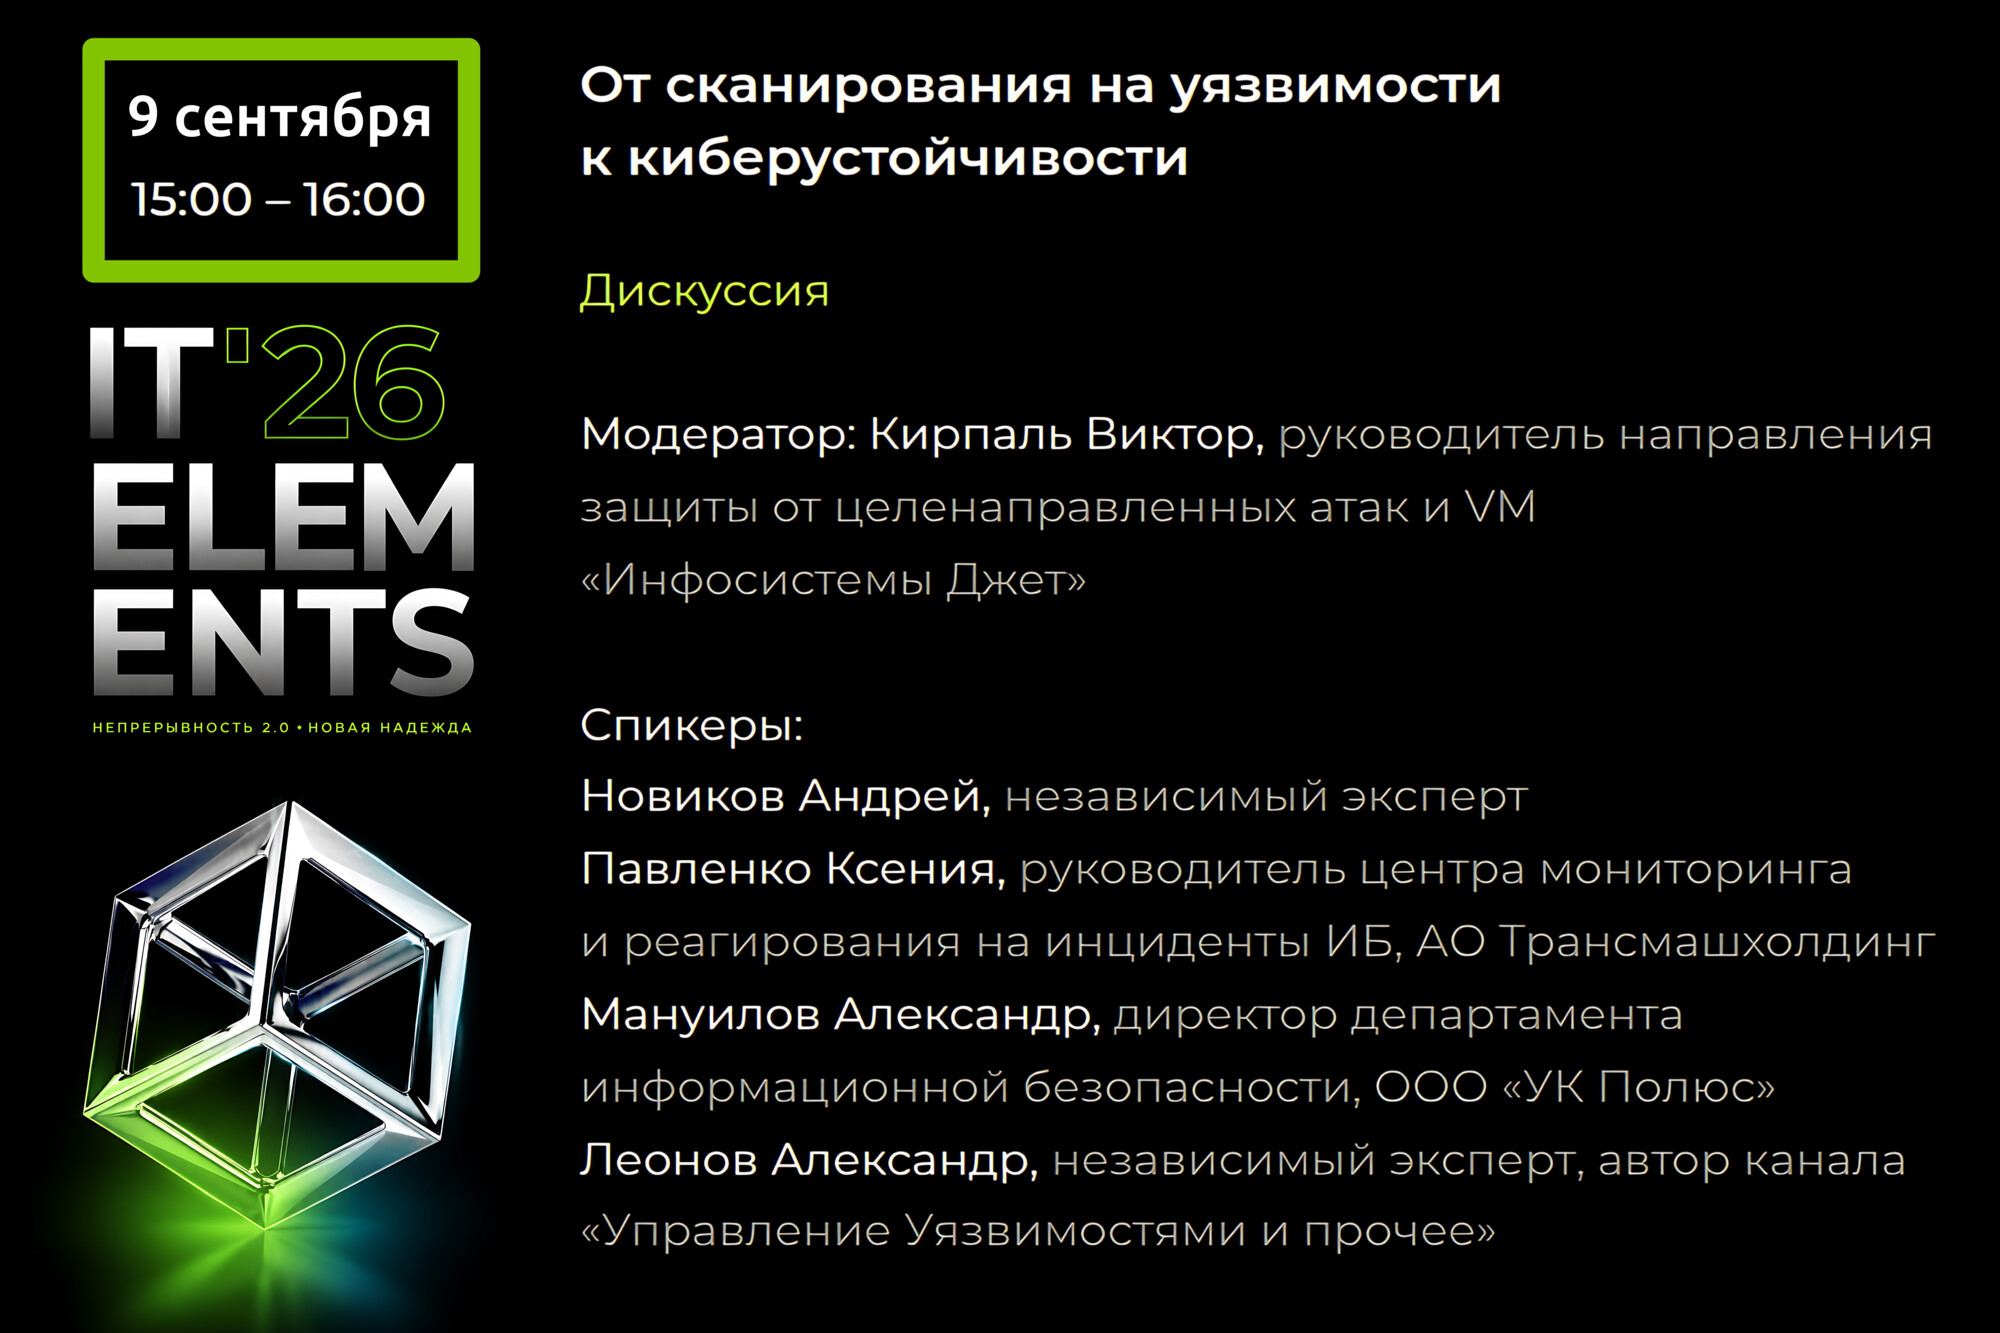
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

В двух словах о Security Vision Vulnerability Scanner

В двух словах о Security Vision Vulnerability Scanner

В двух словах о Security Vision Vulnerability Scanner. Коллеги из Security Vision запустили видео-рубрику "В двух словах", в рамках которой рассказывают о ключевых возможностях продуктов компании, о том, как они защищают бизнес и помогают ему развиваться. В первом выпуске Альбина Михалёва, менеджер по работе с партнёрами, рассказала о Security Vision Vulnerability Scanner (VS).

Видео, естественно, высокоуровневое и маркетинговое. Но для понимания позиционирования решения компании - весьма любопытное. 😉

Security Vision Vulnerability Scanner - это инструмент для поиска уязвимостей в вашей инфраструктуре, использующий собственный движок. Он проверяет: операционные системы, прикладное ПО, сетевые устройства, базы данных, контейнеры. Сканирование можно проводить с агентом или без него. Поддерживаются российские ОС (Астра Линукс, Альт Линукс, РЕД ОС). Работает на основе ведущих баз уязвимостей (ФСТЭК, NVD и других).

🔑 5 ключевых особенностей продукта

1. Продвинутые режимы сканирования. Белый ящик для аудита защищённости. Чёрный ящик (пентест) с более чем 80 экспертных скриптов для проверки эксплуатации уязвимостей, подбора слабых паролей и проверки устаревших алгоритмов шифрования. Мой коммент: если всего 80 сейфчеков, то звучит как-то недостаточно. 🤷‍♂️

2. Специализированные проверки. Сканирование веб-приложений на XSS, SQL-инъекции и другие уязвимости из OWASP Top 10. Проверки контейнеров Docker и Kubernetes. Retro Scan - мгновенный поиск по ранее собранным данным без повторного подключения к активам.

3. Мультисканер и работа в изолированных сетях. Поддерживается одновременная работа с любыми (Мой коммент: тут, естественно, не совсем с любыми, а с теми, для которых интеграции запилены 😉) сторонними решениями (MaxPatrol, Tenable, Nessus, Qualys и др.). Для изолированных сегментов без прямого доступа есть отчуждаемый агент и цепочка прокси-компонентов.

4. Граф достижимости уязвимостей. Система анализирует правила межсетевых экранов и маршрутизацию, показывает, какие уязвимости реально доступны атакующему. Это помогает точнее оценивать реальные риски.

5. Умная приоритизация. Система смотрит не только на формальную оценку опасности уязвимости, но и оценивает, насколько реально ей можно воспользоваться прямо сейчас. Для этого используются данные из внешних источников и собственная аналитика Security Vision.

Мой коммент: видим, что в первых трёх пунктах перечисляются режимы детектирования и поддерживаемые системы; в двух последних пунктах методы приоритизации уязвимостей с закосом в CTEM.

🎯 Какую выгоду получает ваш бизнес?

1. Проактивная защита. Обнаружение слабых мест до того, как их найдут злоумышленники и закрытие критических уязвимостей в первую очередь.

2. Снижение рисков. Граф достижимости помогает понять реальную угрозу, а приоритизация по EPSS и CISA KEV сфокусироваться на том, что действительно опасно.

3. Экономия ресурсов. Автоматизация сканирования и гибкие расписания снижают нагрузку на команду, а возможность точечного ретроскана экономят время.

4. Прозрачность. Отчёты в любых форматах, динамика устранения проблем, полная картина защищённости для руководства и регуляторов.

Мой коммент: "проактивная защита", отчёты, EPSS/CISA KEV выглядят как универсальные фичи практически для всех VM-вендоров; а вот ретросканы и граф достижимости - довольно редки.

Заключительный мессадж: "Security Vision VS - это рентген для IT-инфраструктуры. Он помогает видеть слабые места, оценивать реальные риски и защищать бизнес до того, как атака произойдёт. Просто, быстро, эффективно!"

Мой коммент: тут тоже мессадж более-менее универсальный.

В целом, мне ролик понравился, отторжения никакие тезисы не вызвали. 👍

VM-ный миф № 2: скорость сканирования активов на наличие уязвимостей является критически важным параметром для VM-решений

VM-ный миф № 2: скорость сканирования активов на наличие уязвимостей является критически важным параметром для VM-решений

VM-ный миф № 2: скорость сканирования активов на наличие уязвимостей является критически важным параметром для VM-решений. Частенько вижу такой аргумент в маркетинге новых VM-вендоров: что, дескать, раньше сканирование больших инфраструктур превращалось в пытку, а теперь, с появлением их нового решения, всё будет супербыстро: "вжух - и готово". 🪄

У меня, глядя на такие заявления, всегда возникает вопрос: а с чего это вы вдруг такие быстрые? 🙂 Видимо по замыслу маркетологов, подобные мессаджи должны интерпретироваться потенциальными клиентами так: зрелые VM-решения на рынке и их новое VM-решение обеспечивают одинаковое качество детектирования уязвимостей (см. предыдущий миф про качество детектирования 😏), и при этом у нового VM-решения настолько лучше архитектура и настолько более оптимизированные правила детектирования, что скорость сканирования получается значительно выше. 💪🌝

Если вы всерьёз в такое верите, то, как говорят клятые англосаксы, I have a bridge to sell you. На самом деле объяснение, как правило, гораздо прозаичнее: новое VM-решение просто умеет выполнять гораздо меньше проверок на активе. 🤷‍♂️ Меньше проверок - быстрее сканирование. А на разницу в качестве получаемых результатов просто закрывают глаза. 🙈 Используя медицинскую аналогию из разбора прошлого мифа: МРТ там не делают; трубочкой послушали, "дышите - не дышите", вроде ок - давай до свидания.

Я, конечно, НЕ утверждаю, что сканирование одного актива по 10 минут - это однозначный показатель качества. Напихать sleep-ов большого ума не надо. 😏 Но если сканирование идёт слишком быстро, то это повод посмотреть, какая логика детектирования была реализована и достаточно ли этой логики для вашей конкретной инфраструктуры.

Если посмотреть на западные тренды развития Vulnerability Management, то там всё движется не к сокращению времени сканирования, а наоборот - к более глубоким проверкам без жёстких ограничений по времени. Цель - обнаружить максимум установленного ПО, модулей и библиотек независимо от того, где и как они установлены. А затем найти максимум уязвимостей в них. Чтобы это стало возможным, нужно уходить от детектирования в рамках ограниченных по времени сканов к работающим в фоне агентам, которые передают результаты по мере готовности. Такое непрерывное глубокое сканирование идёт столько, сколько требуется для получения наиболее полных и качественных результатов детектирования уязвимостей. Потому что если результаты детектирования неполные и некачественные, какой смысл в процессе Управления Уязвимостями? Что-то где-то нашли, что-то где-то устранили - сойдёт и так? 🙃

Ну а на активах, на которые невозможно установить агента, остаётся проводить сетевое сканирование (с аутентификацией и без). Но для того чтобы оно выполнялось в адекватное время, не нужно пытаться охватить одной сканирующей нодой всю инфраструктуру. Поставьте их несколько (в соответствии с рекомендациями VM-вендора), выполняйте задачи на сканирование параллельно и всё будет ок.

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого годаКоллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года

Коллеги из Kaspersky готовятся релизить Kaspersky Vulnerability Management 1.0 - первую коммерческую версию VM-решения, анонсированного в сентябре прошлого года. 16 июля они проведут вебинар, на котором обещают показать:

🔹 архитектуру решения, его функциональные возможности и планы по развитию продукта;
🔹 демо интерфейса: обзор управления обнаруживаемыми активами;
🔹 карточки найденных уязвимостей и перечень проанализированного ПО;
🔹 функциональность анализа соответствия с основными профилями сканирования;
🔹 примеры готовых отчётов и процесс настройки шаблонов.

Также на сайте выложили довольно прикольный рекламный ролик. Что-то в стиле фильма Трон. Стильненько, красиво. 👍 Закадровый текст:

"Каждая IT-инфраструктура скрывает риски: уязвимости, ошибки конфигурации, устаревшее ПО. Но найти их недостаточно. Важно понять, что действительно угрожает бизнесу и устранить это вовремя. Наше решение объединяет функционал обнаружения, приоритизации и контроля устранения уязвимостей в единый процесс. Обнаруживайте и устраняйте слабые места в инфраструктуре, пока они не превратились в инциденты. Решение для управления уязвимостями - Kaspersky Vulnerability Management."

К релизу они сделали новый лендинг и буклет в pdf.

Kaspersky Vulnerability Management позиционируется как новое решение «Лаборатории Касперского» корпоративного уровня для централизованного управления уязвимостями и мисконфигурациями. Решение помогает выявлять и устранять уязвимости в IT-инфраструктурах, приоритизировать их с учетом реальных рисков и автоматизировать процессы исправления.

В буклете заявляется, что

1️⃣ Система помогает выявлять и устранять уязвимости в IT/OT инфраструктурах, приоритизировать их с учетом реальных рисков и автоматизировать процессы устранения.

2️⃣ Kaspersky Vulnerability Management станет частью Open Single Management Platform - единого центра управления решениями Лаборатории Касперского в области EPP, EDR, XDR и SIEM.

3️⃣ Платформа позволит быстро строить карту сети для управления активами, легко интегрироваться с решениями Лаборатории Касперского для индустриальной безопасности, Threat Intelligence и другими продуктами, а также обеспечит богатый набор отчетов и виджетов.

4️⃣ AI-функциональность решения дополнит мультиагентная GenAI‑система Сбера для автоматизации проверки защищенности инфраструктуры. Проект реализуется в рамках технологического партнерства «Лаборатории Касперского» и Сбера, направленного на создание AI-решений для повышения уровня кибербезопасности бизнеса.

На лендинге и в буклете заявляется следующая функциональность:

🔸 Инвентаризация и управление активами. Автоматическое обнаружение устройств, операционных систем и установленного ПО (Windows, Linux). В буклете ещё добавляют "Формирование карты сети для последующего анализа" с припиской "Будет доступно в 2027 году — сроки выхода функционала могут корректироваться компанией".

🔸 Агентное и безагентное сканирование. Для агентного сканирования используются существующие агенты Kaspersky Endpoint Security. Безагентное сканирование формулируют так "сетевое сканирование портов и сервисов". В буклете формулируют более явно "Безагентное сетевое blackbox-сканирование портов и сервисов и поиска уязвимостей". Сканирования с аутентификацией пока нет.

🔸 Проверка конфигураций. Оценка соответствия стандартам безопасности и регуляторным требованиям. Поддержка готовых профилей ФСТЭК №17, №21, №31, №239.

🔸 Патч-менеджмент. Управление обновлениями Windows через интеграцию с Kaspersky Security Center Linux.

В буклете добавляют по будущей функциональности:

"В будущих версиях продукта решение получит расширенный набор возможностей: поддержку методологии ФСТЭК для приоритизации уязвимостей, whitebox-сканирование сети, интеграцию с Kaspersky SIEM и REST API для внешних систем и другой функционал по контролю уязвимостями и мисконфигурациями."

На лендинге и в буклете приводятся несколько различающиеся схемы архитектуры решения. Наиболее интересная подробность там то, что интерфейс решения реализован в рамках веб-консоли Kaspersky Security Center.

Основное конкурентное преимущество, на котором делают акцент маркетологи Kaspersky - использование для сканирования уже развёрнутых агентов KES (Network Agent 16.3 и выше).