Архив метки: JetInfosystems

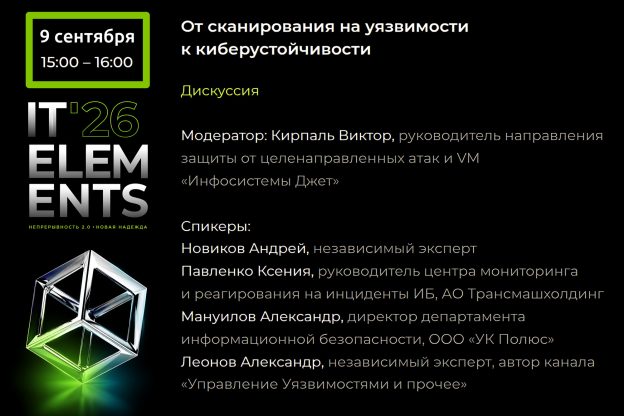
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

Инфосистемы Джет выложили "Результаты тестирования решений для управления уязвимостями" по новой версии методики (3.0)

Инфосистемы Джет выложили Результаты тестирования решений для управления уязвимостями по новой версии методики (3.0)

Инфосистемы Джет выложили "Результаты тестирования решений для управления уязвимостями" по новой версии методики (3.0). Тестировали следующие продукты:

🔸 MaxPatrol VM v. 2.8 (27.6)
🔸 SecurityVision VM v. 5.0.1773849508
🔸 ScanFactory v. 7.21.9
🔸 R-Vision VM v. 6.2
🔸 AlphaSense v. 4.57.08.04

В отличие от тестирования по второй версии методики, здесь отсутствуют RedCheck и Vulns io VM. Возможно их добавят позже.

Оценка проводилась по 12 группам требований:

⚙️ Нефункциональные требования. Автоматическое и оффлайн обновление базы уязвимостей, открытый доступ к базе, централизованное управление, агентское сканирование и работа с хостами, поддержка изолированных сегментов и распределенной установки компонентов, мультиязычность, мультитенантность, а также соответствие требованиям ФСТЭК и включение в реестр отечественного ПО.

📱 Мобильный сканер. Наличие портативного (мобильного) сканера с возможностью переноса результатов в основную инсталляцию и формирования отчетов.

🗺️ Управление активами. Интерактивная карта сети, управление активами (динамические группы, поиск, карточки), скоринг и дедупликация активов, тегирование, хранение истории изменений, патч-менеджмент и выполнение административных команд на активах.

🧠 Настройка общих правил и логики системы. Управление задачами на устранение уязвимостей с назначением ответственных и SLA, сквозной поиск, фильтрация и сортировка по активам и уязвимостям, настройка оповещений о сканированиях, патч-менеджмент и автоматическое обновление атрибутов уязвимостей (критичности, сроков устранения и рекомендаций по устранению).

📊 Функционал визуализации и отчетности. Визуализация данных через настраиваемые виджеты и дашборды, создание и планирование отчетов, расширенная кастомизация интерфейса и объектов.

💻 Поддерживаемые типы активов для сканирования. Поддержка сканирования операционных систем (Windows, Linux и отечественных ОС), сетевого и серверного оборудования, СУБД и серверного ПО, а также поддержка периферийных устройств, промышленных систем (ICS/SCADA) и контейнеров.

🔗 Возможности интеграции. Документированный API с управлением доступом через ключи, встроенный мониторинг работоспособности (health-check) и интеграции с внешними системами мониторинга, поддержка доменной аутентификации, интеграции с Service Desk/ITSM и с SIEM, получение данных об активах из смежных систем и отправка оповещений.

🛡️ Управление сканированием и уязвимостями. Кастомизация карточки и тегирование уязвимостей, планирование и управление сканированиями (расписания, профили, ретроскан, исключения, технологические окна, пауза, клонирование), настройка правил и параметров сканирования, проверка доступности и учетных записей, в том числе брутфорс с пользовательскими словарями и несколькими типами учетных записей, управление исключениями, прогресс в реальном времени, расширенная работа с уязвимостями (CVE/CWE/БДУ, CVSS v2–v4 и кастомные метрики, скоринг, дедупликация, эксплуатируемость, вероятность использования, наличие эксплойтов, путь атаки, трендовость), а также рекомендации, внешние ссылки и методики ФСТЭК и НКЦКИ, плюс оповещения о событиях системы.

📏 Оценка соответствия. Проверка активов на соответствие стандартам безопасной конфигурации, создание пользовательских проверок и требований через конструктор, точечная переоценка активов, рекомендации по устранению несоответствий, ведение истории оценок и встроенное сравнение результатов.

🌐 Сканирование веб-ресурсов. Аутентификация в веб-приложениях, сканирование веб-ресурсов (поиск поддоменов, скрытых файлов и директорий), режимы имитации и активной атаки, а также обнаружение широкого спектра уязвимостей (инъекции, CSRF, загрузка файлов и доступ к ФС, клиентские атаки, редиректы, слабая криптография, небезопасные security headers, утечки информации, cookie и сессионные уязвимости, memory corruption).

🔐 Безопасность. Настраиваемая ролевая модель, управление парольной политикой (сложность, история, минимальная длина, срок действия), блокировка учетных записей после неудачных попыток входа, шифрование критичных данных с поддержкой пользовательских ключей и создание/восстановление из резервных копий.

Производительность и эффективность. Скорость обновления базы уязвимостей (от появления в публичных источниках до добавления в сканер), настройка интенсивности сканирования через веб-интерфейс, поддержка геораспределенных филиалов и мультитенантности, а также возможность выбора нескольких модулей сканирования в одной задаче.

Возможные значения для каждого требования: ✅ Да, ❌ Нет, Частично. За исключением "Производительность и эффективность" → "Скорость добавления новых уязвимостей в базу уязвимостей решения…", где указывается значение в часах. По некоторым требованиям доступны 💬 комментарии вендоров.

Работа была проделана, вне всяких сомнений, большая и основательная. 🔥 Но, как и в случае тестирования по первой версии методики, мне не хватает оценки качества детектирования. Большая часть этой функциональности скрывается за пунктом "Поддержка сканирования ОС: Windows Server, Windows, AlmaLinux, Ubuntu, Debian" с галочкой у всех вендоров и без каких-либо комментариев. А ведь там самое интересное, ради чего, собственно, пользователи и покупают САЗы. Очень хотелось бы гораздо большей детализации поддерживаемых типов активов и подробного сравнения результатов детектирования на стендах с детализацией до конкретных CVE-шек, чтобы была видна разница в реализованной логике детектирования. Возможно, когда-нибудь и это сделают. 🙂
🎞 Видеозапись VM-ной дискуссии на IT ELEMENTS 2025 "Управление уязвимостями в условиях изменчивой ИТ-инфраструктуры: вызовы и стратегии"

🎞 Видеозапись VM-ной дискуссии на IT ELEMENTS 2025 "Управление уязвимостями в условиях изменчивой ИТ-инфраструктуры: вызовы и стратегии". Таймстемпы и тезисы. 🙂

00:00 Вступительное слово и представление участников

02:08 Блиц-опрос: если бы вы могли изменить одну вещь в индустрии VM, что бы это было?
Плетнев: конкурентная борьба на рынке решений VM-а. Топорков: научить VM-решения говорить на языке бизнеса. Леонов: чтобы в фокусе было качество детектирования. Исхаков: ускорение процесса закрытия уязвимостей.

06:12 Как определять между двумя VM-вендорами кто сканирует качественнее?
Леонов: по декларациям вендоров о поддержке систем и по сравнению сканов (как минимум можно попросить вендоров объяснить расхождения). Топорков: обязать вендоров отмечать возможности детектирования в БДУ?

10:51 Почему заказчики сами начинают писать VM-продукты, из-за недостаточного качества того, что есть на рынке?
Топорков: у нас под капотом коммерческий сканер, сами пишем обработку уязвимостей. Леонов: иногда написание своего сканера оправдано, т.к. нужно заточиться только на те продукты, которые используются в организации. Погребняк: новые вендоры гибкие в плане доработок.

12:40 Как выбрать VM-решение?
Исхаков: учитывайте количество фолзов. Леонов: должна быть доступна логика детектирования. Плетнев: необходима зрелость на стороне клиента, интегратор может быть предвзят.

14:08 ТОП-критерии выбора VM-решения. ТОП-1: Качество.
Плетнев: интегрируемость с IT/ИБ инструментами: SOAR, ITSM, SIEM. Топорков: поддержка отечественных решений, прозрачность базы, информация по фиксам. Исхаков: производительность, интеграции, модули сканирования WEB-а/docker/отечественного стека, интегрируемость с CI/CD, учёт упоминания в рассылках, комплаенс/мисконфиги. Топорков: BlackBox сканы. Леонов: нужно отталкиваться от инфраструктуры вашей организации и оценивать "погруженность вендора" в тему детектирования уязвимостей, должен быть API.

24:00 Необходима ли в VM-решении функциональность по Автопатчингу/Patch Management?
Исхаков: автопатчинг для небольших компаний. Леонов: автопатчинг - вредное слово, нужно полноценное решение по Patch Management (с учётом проверки патчей по методике ФСТЭК). Исхаков: хорошо бы в VM-решении видеть проверенные обновления и возможность проверять шаблоны конфигураций. Топорков: автообновление должно быть поэтапным; хотя бы подтягивать проверенные обновления со ФСТЭК.

32:35 Что делать с системами, которые не поддерживаются VM-решением?
Леонов: писать VM-вендору, смотрим поддерживающие решения, оцениваем возможность отказаться от неподдерживаемой системы, реализуем свой сканер под систему или проверяем руками. Топорков: от вендора неподдерживаемого продукта потребовать рассылку с устранёнными уязвимостями.

35:30 Как правильно приоритизировать уязвимости?
Плетнев: не только CVSS, расположение хоста, критичность хоста, расчёт риска. Топорков: оценка вендора, CISA KEV. Леонов: CISA KEV не учитывает специфику России, учитывать наличие эксплоитов и признаков публичных атак; критичность повышается внезапно; нужен exposure management и построение путей атак. Исхаков: построение путей атак - следующий уровень развития. Леонов: всю инфраструктуру нужно покрыть детектами.

43:17 Как отслеживать устранение уязвимостей?
Плетнев: лучше в единой ITSM. Топорков: не все уязвимости нужно в реальном времени отслеживать. Леонов: таски должны быть, как именно заводить - дискуссионно. Плетнев: нужно формировать культуру безопасности. Леонов: да, но не нужно играть в докажи-покажи.

51:20 Нужно ли на законодательном уровне закрепить SLA на устранение уязвимостей через обязательность методики ФСТЭК или аналог CISA KEV?
Аудитория против. Топорков: "устранение за сутки" требует уязвимости на периметре, эксплоита и т.д. Леонов: устранение не всегда патчинг.

55:15 Вопрос из зала: может не устранять уязвимости, а максимально ограничить права пользователей?
Да, стоит делать "киоск" там, где он возможен.

58:53 Унифицированный SLA на устранение уязвимостей должен быть!
Исхаков.

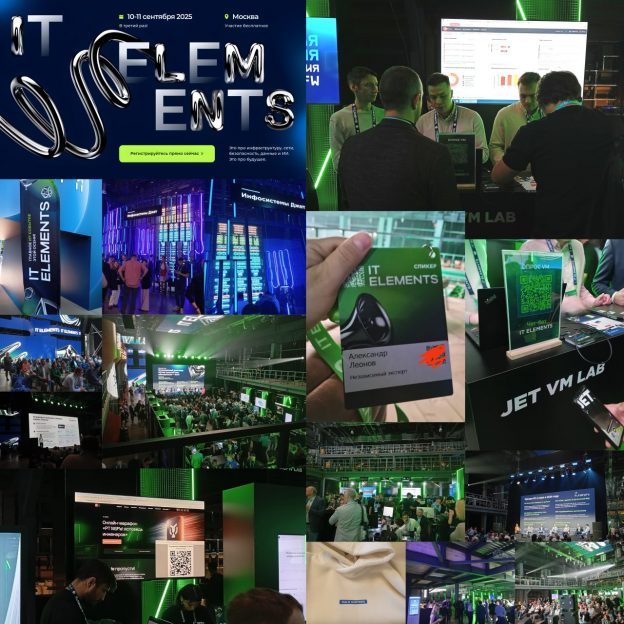
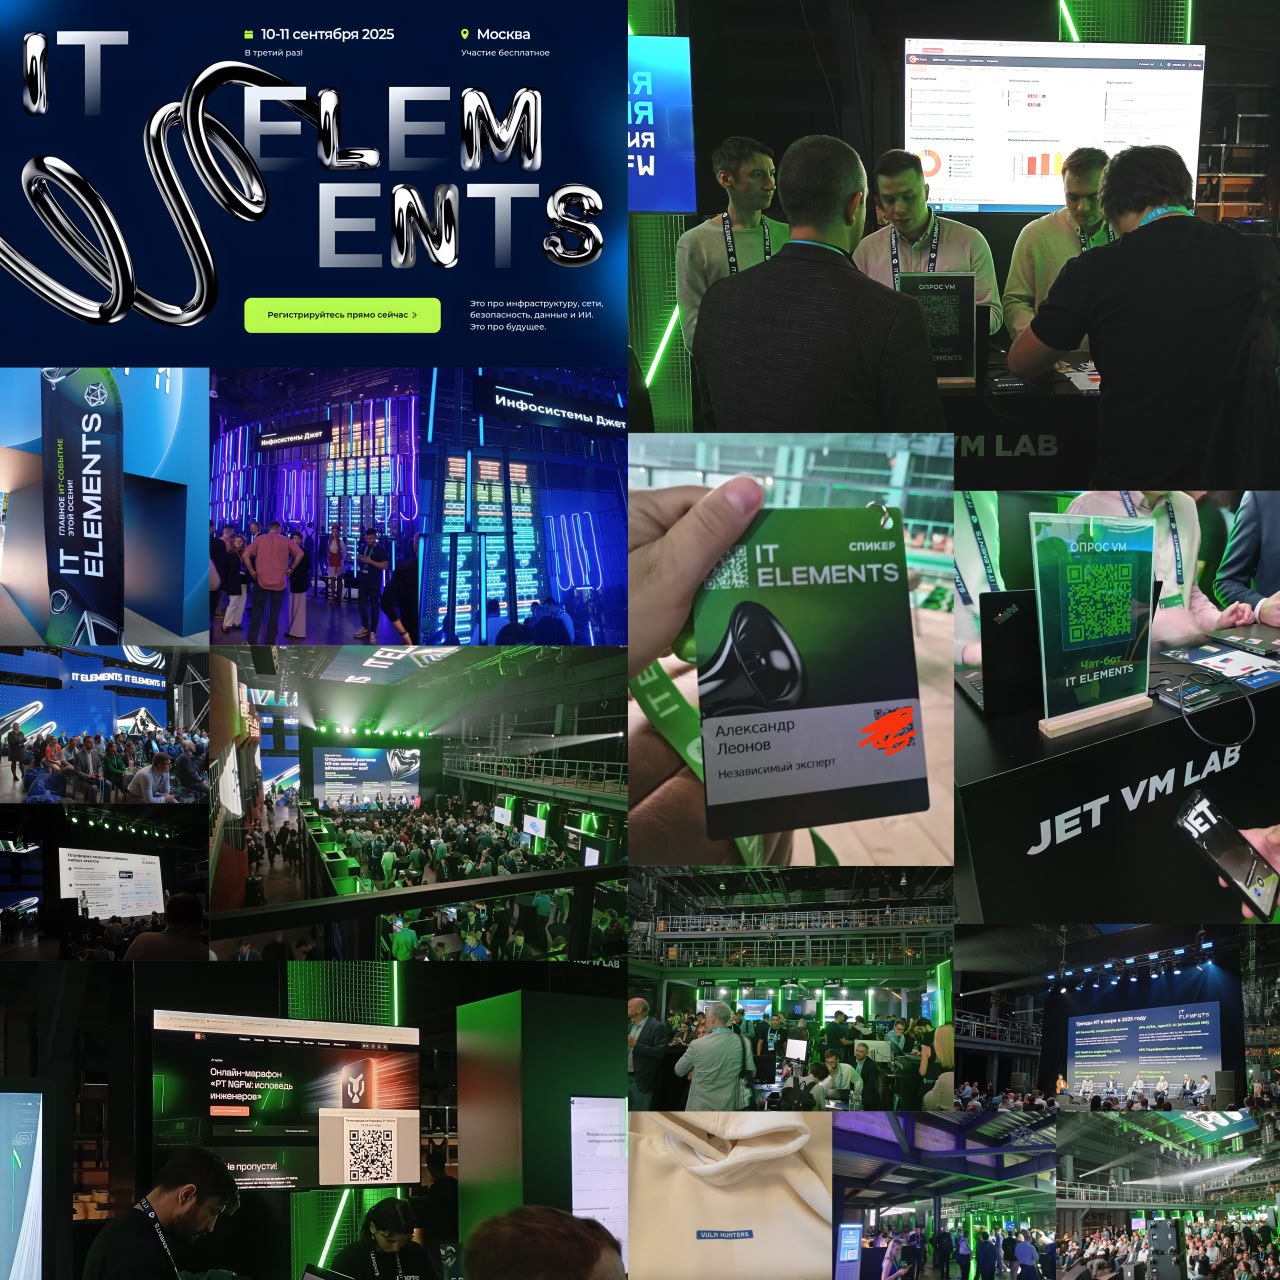
Впечатления от конференции IT ELEMENTS у меня самые приятные

Впечатления от конференции IT ELEMENTS у меня самые приятные

Впечатления от конференции IT ELEMENTS у меня самые приятные. 👍 Несмотря на то, что она по большей части IT-шная с фокусом на инфраструктурные и сетевые решения, работу с данными и искусственный интеллект, часть посвящённая информационной безопасности также была весьма насыщенной. И в плане докладов/дискуссий, и в плане стендов (наши там тоже были 😉), и в плане нетворкинга. 🔥

Отдельно хотел бы отметить стенд Jet VM Lab. Хорошо пообщались с ребятами по поводу их околоVM-ных услуг и обновлённого сравнения VM-решений (они добавили ScanFactory, Vulns io и Security Vision VM).

Наша VM-ная дискуссия также прошла замечательно и душевно. Кажется, могли бы запросто продолжить ещё на часик-другой. Что мы, в общем, и сделали, но уже не на сцене. 😅 Видео дискуссии есть, перезалью с таймстемпами и комментами.

Большое спасибо организаторам за конференцию! И за мерч тоже спасибо! 😉

В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет)

В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет)

🎤 В следующую среду, 10 сентября, собираюсь поучаствовать в VM-ных посиделках на IT ELEMENTS (конференция Инфосистемы Джет). Компания собирается очень удачная.

🔹 Модерировать будет Мария Погребняк. Она главная по VM-у в Jet-е, в том числе занималась подготовкой недавнего сравнения VM-решений. Думаю, обсудим, как правильно такие сравнения делать. 😉

🔹 Будет два известных VM-практика со стороны финансового сектора: Андрей Исхаков и Дмитрий Топорков. Так как я и сам в банке отработал приличное время, будет интересно "сверить часы" в плане банковской специфики, в том числе PCI DSS 4.0.1 и требований ЦБ. 🏦

🔹 Чтобы всё не скатилось в очередной банковский междусобойчик, дискуссию уравновесит Антон Плетнев из "Черкизово". Он наверняка расскажет много интересного про VM в агропроме. 🐓

🔹 Сам я буду "независимым экспертом". 😉 Собираюсь продвигать БОСПУУ и оценку качества детектирования в том числе.

На сайте компании Инфосистемы Джет опубликованы результаты тестирования решений для управления уязвимостями

На сайте компании Инфосистемы Джет опубликованы результаты тестирования решений для управления уязвимостямиНа сайте компании Инфосистемы Джет опубликованы результаты тестирования решений для управления уязвимостямиНа сайте компании Инфосистемы Джет опубликованы результаты тестирования решений для управления уязвимостями

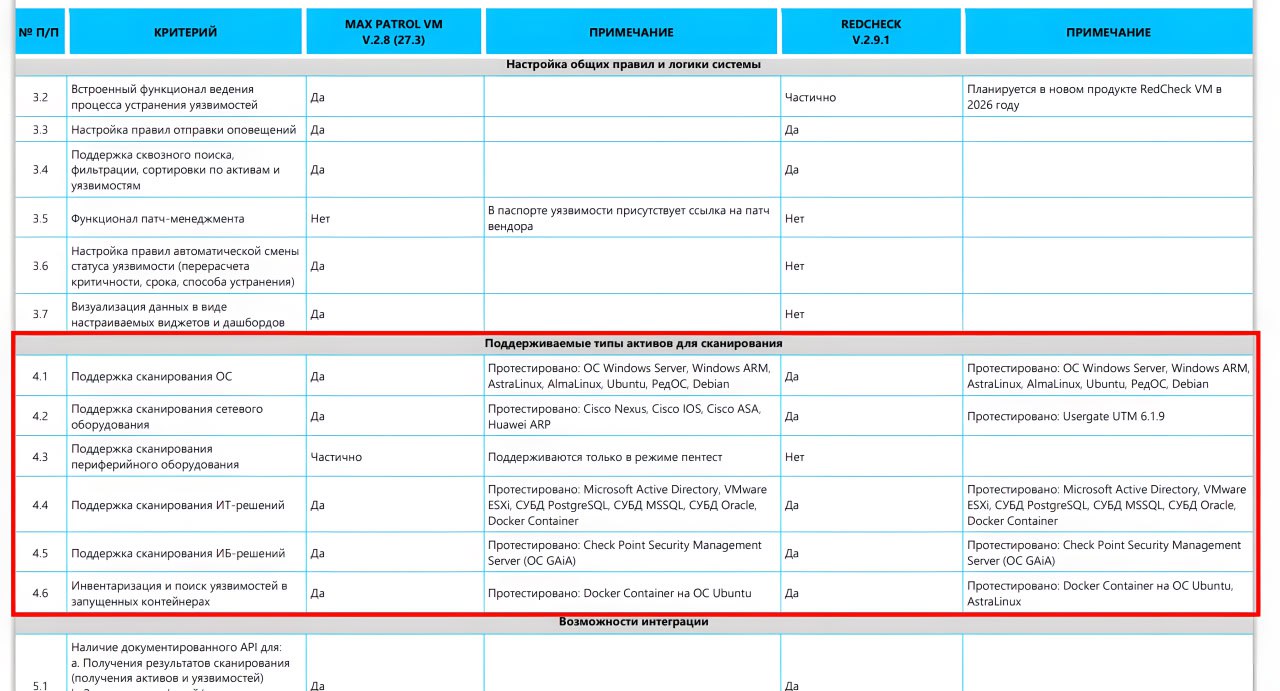
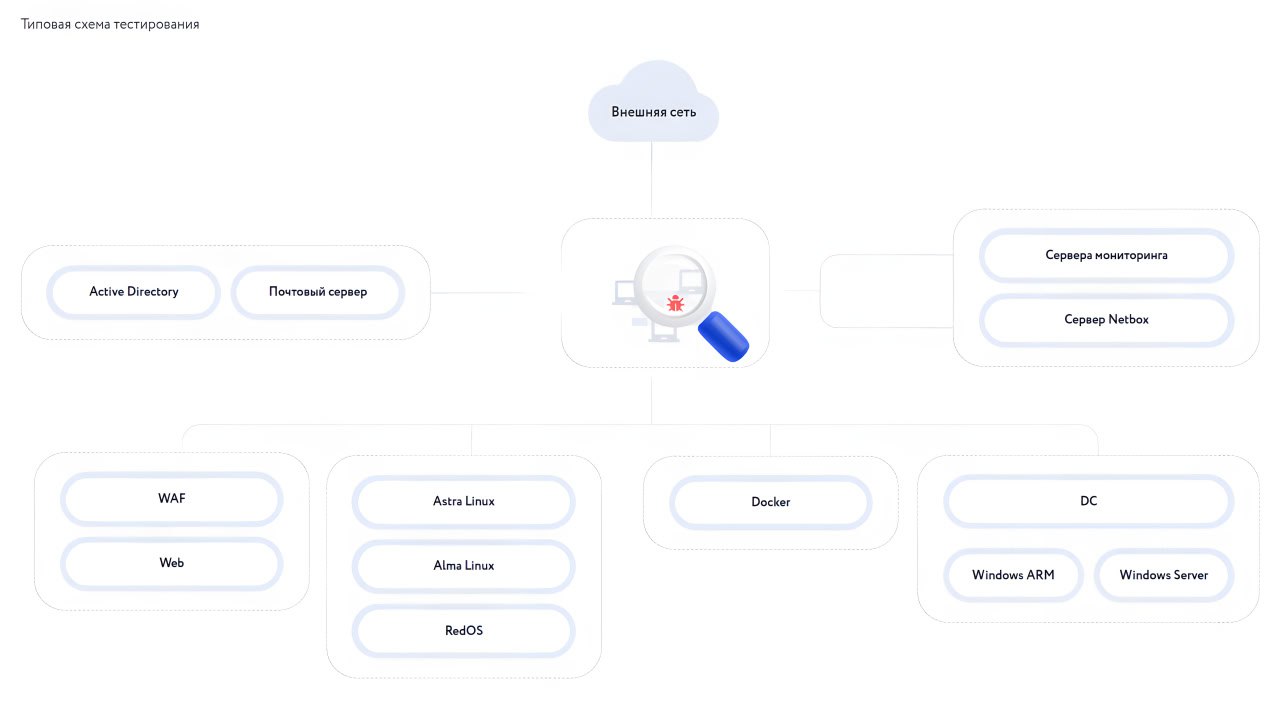
На сайте компании Инфосистемы Джет опубликованы результаты тестирования решений для управления уязвимостями. В настоящий момент есть данные по Max Patrol VM V.2.8 (27.3) и RedCheck V.2.9.1. Ещё 6 решений в процессе тестирования. Сравнение шло по 74 критериям с использованием открытой методики тестирования. Это не просто заполнение опросников VM-вендором, а результаты практической работы с развёрнутыми решениями. Сравнительные таблицы доступны на web-странице и в pdf.

Что с проверкой качества детектирования известных (CVE, БДУ) уязвимостей? Ну, некоторый прогресс есть. В прошлогоднем сравнении от CyberMedia на это выделялся один критерий, а тут уже 6 по типам активов. 🙂 Но деталей нет. 🤷‍♂️ Например, оба решения просканировали Windows-хост, но насколько совпали результаты детектирования - непонятно. Это самое интересное, что может быть в подобных сравнениях VM-решений. И этого сейчас нет. Хочется надеяться, что появится. 😉