Архив метки: exploit

Ноябрьский Microsoft Patch Tuesday

Ноябрьский Microsoft Patch Tuesday

Ноябрьский Microsoft Patch Tuesday. Всего 1093 уязвимости. Для сравнения, в октябре их было 1409, снижение на 22,4%. Для 10 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (64), Microsoft Office Word (61), Microsoft SQL Server (50), Windows Advanced Rasterization Platform (37), Windows Installer (36), Windows Graphics Kernel (35), Windows Kernel (28), Microsoft Office SharePoint (26), Windows DNS (21), Windows Print Spooler Components (20). Вместе они составляют 378 уязвимостей, т.е. чуть более трети (34,6%) от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 Spoofing - Microsoft Outlook (CVE-2026-124194). Microsoft Outlook - это приложение от Microsoft для работы с электронной почтой, управления календарём, планирования встреч, организации контактов и настройки напоминаний. Злоумышленник отправляет специально сформированное сообщение и убеждает пользователя открыть его. После этого Outlook подключается к сетевому ресурсу, контролируемому злоумышленником, не отображая стандартного предупреждения о загрузке внешнего содержимого. В результате раскрывается хеш NTLMv2 пользователя, который злоумышленник может использовать для аутентификации от имени пользователя. Область предварительного просмотра (Preview Pane) не является вектором атаки. Для уязвимости доступен публичный эксплойт на GitHub.

Есть две уязвимости с публичными эксплоитами, но пока без признаков эксплуатации в атаках:

🔸 EoP - Microsoft Windows App Store (CVE-2026-119987). Microsoft Store (Windows App Store) - это официальный магазин приложений Microsoft для поиска, скачивания и установки программ, игр и другого цифрового контента на устройства Windows. Уязвимость, связанная с использованием недоверенного пути поиска (Untrusted Search Path) в Microsoft Windows App Store, позволяет авторизованному злоумышленнику повысить привилегии локально. PoC был опубликован на GitHub, но впоследствии удалён. Копия доступна на Vulners.

🔸 EoP - Windows AppX Deployment Service (CVE-2026-116714). Windows AppX Deployment Service - это системная служба Windows, обеспечивающая установку, обновление и удаление приложений. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии уровня SYSTEM.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows LDAP (CVE-2026-119958). Windows LDAP - это служба и протокол, используемые для поиска и управления информацией о пользователях, компьютерах и других ресурсах в корпоративной сети. Уязвимость записи за пределами выделенной области памяти (Out-of-bounds Write) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированные LDAP-запросы по сети.

🔹 RCE - Windows Search / Exchange Server (CVE-2026-116928). Неаутентифицированный злоумышленник может воспользоваться уязвимостью компонента Windows Search, используемого Microsoft Exchange Server (серверная платформа Microsoft для организации корпоративной электронной почты, календарей, контактов и совместного планирования встреч), отправив электронное письмо со специально сформированным вложением. Exchange автоматически обрабатывает вложение для индексации, поэтому получателю не требуется открывать ни письмо, ни вложение. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код с привилегиями службы, обрабатывающей вложение.

🔹 RCE - Microsoft Exchange (CVE-2026-118207). Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.

🔹 RCE - Windows Active Directory Domain Services (CVE-2026-118146). Windows Active Directory Domain Services - это служба Windows для централизованного управления пользователями, компьютерами и доступом к ресурсам корпоративной сети. Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.

🔹 RCE - Windows Virtual Filtering Platform (VFP) (CVE-2026-95962). Windows Virtual Filtering Platform (VFP) - это системный компонент Windows, отвечающий за обработку и фильтрацию сетевого трафика. Уязвимость типа Use-After-Free (обращение к освобождённой области памяти) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированный сетевой пакет уязвимой службе.

🔹 RCE - Windows Schannel (CVE-2026-119952). Windows Schannel - это системный компонент Windows, обеспечивающий защищённое сетевое соединение и шифрование передаваемых данных. Неаутентифицированный злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный сетевой пакет уязвимой службе по сети. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код в целевой системе. Аутентификация и взаимодействие с пользователем не требуются.

🔹 EoP - Microsoft SharePoint Server (CVE-2026-120002). Microsoft SharePoint Server - это корпоративная платформа Microsoft для создания внутренних порталов, хранения и совместной работы с документами, обмена информацией и организации рабочих процессов внутри компании. Злоумышленник, прошедший аутентификацию, имеющий права на чтение содержимого сайта и входящий в число участников соответствующего целевого приложения SharePoint Secure Store, может отправить специально сформированный сетевой запрос уязвимому серверу SharePoint. Успешная эксплуатация уязвимости может привести к выполнению несанкционированных действий в подключённой корпоративной службе с использованием общих учётных данных. Дополнительное взаимодействие с пользователем не требуется.
🗒 Полный отчёт Vulristics

Прочитал статью OpenAI про то, как они создали эксплоиты для 948 новых EoP/LPE-уязвимостей в ядре Linux

Прочитал статью OpenAI про то, как они создали эксплоиты для 948 новых EoP/LPE-уязвимостей в ядре Linux

Прочитал статью OpenAI про то, как они создавали эксплоиты для 948 новых EoP/LPE-уязвимостей в ядре Linux. Статья понравилась. 👍 Много занимательных подробностей о том, как у них устроен конвейер, что они делали на каждом этапе, с какими проблемами сталкивались и сколько им это стоило.

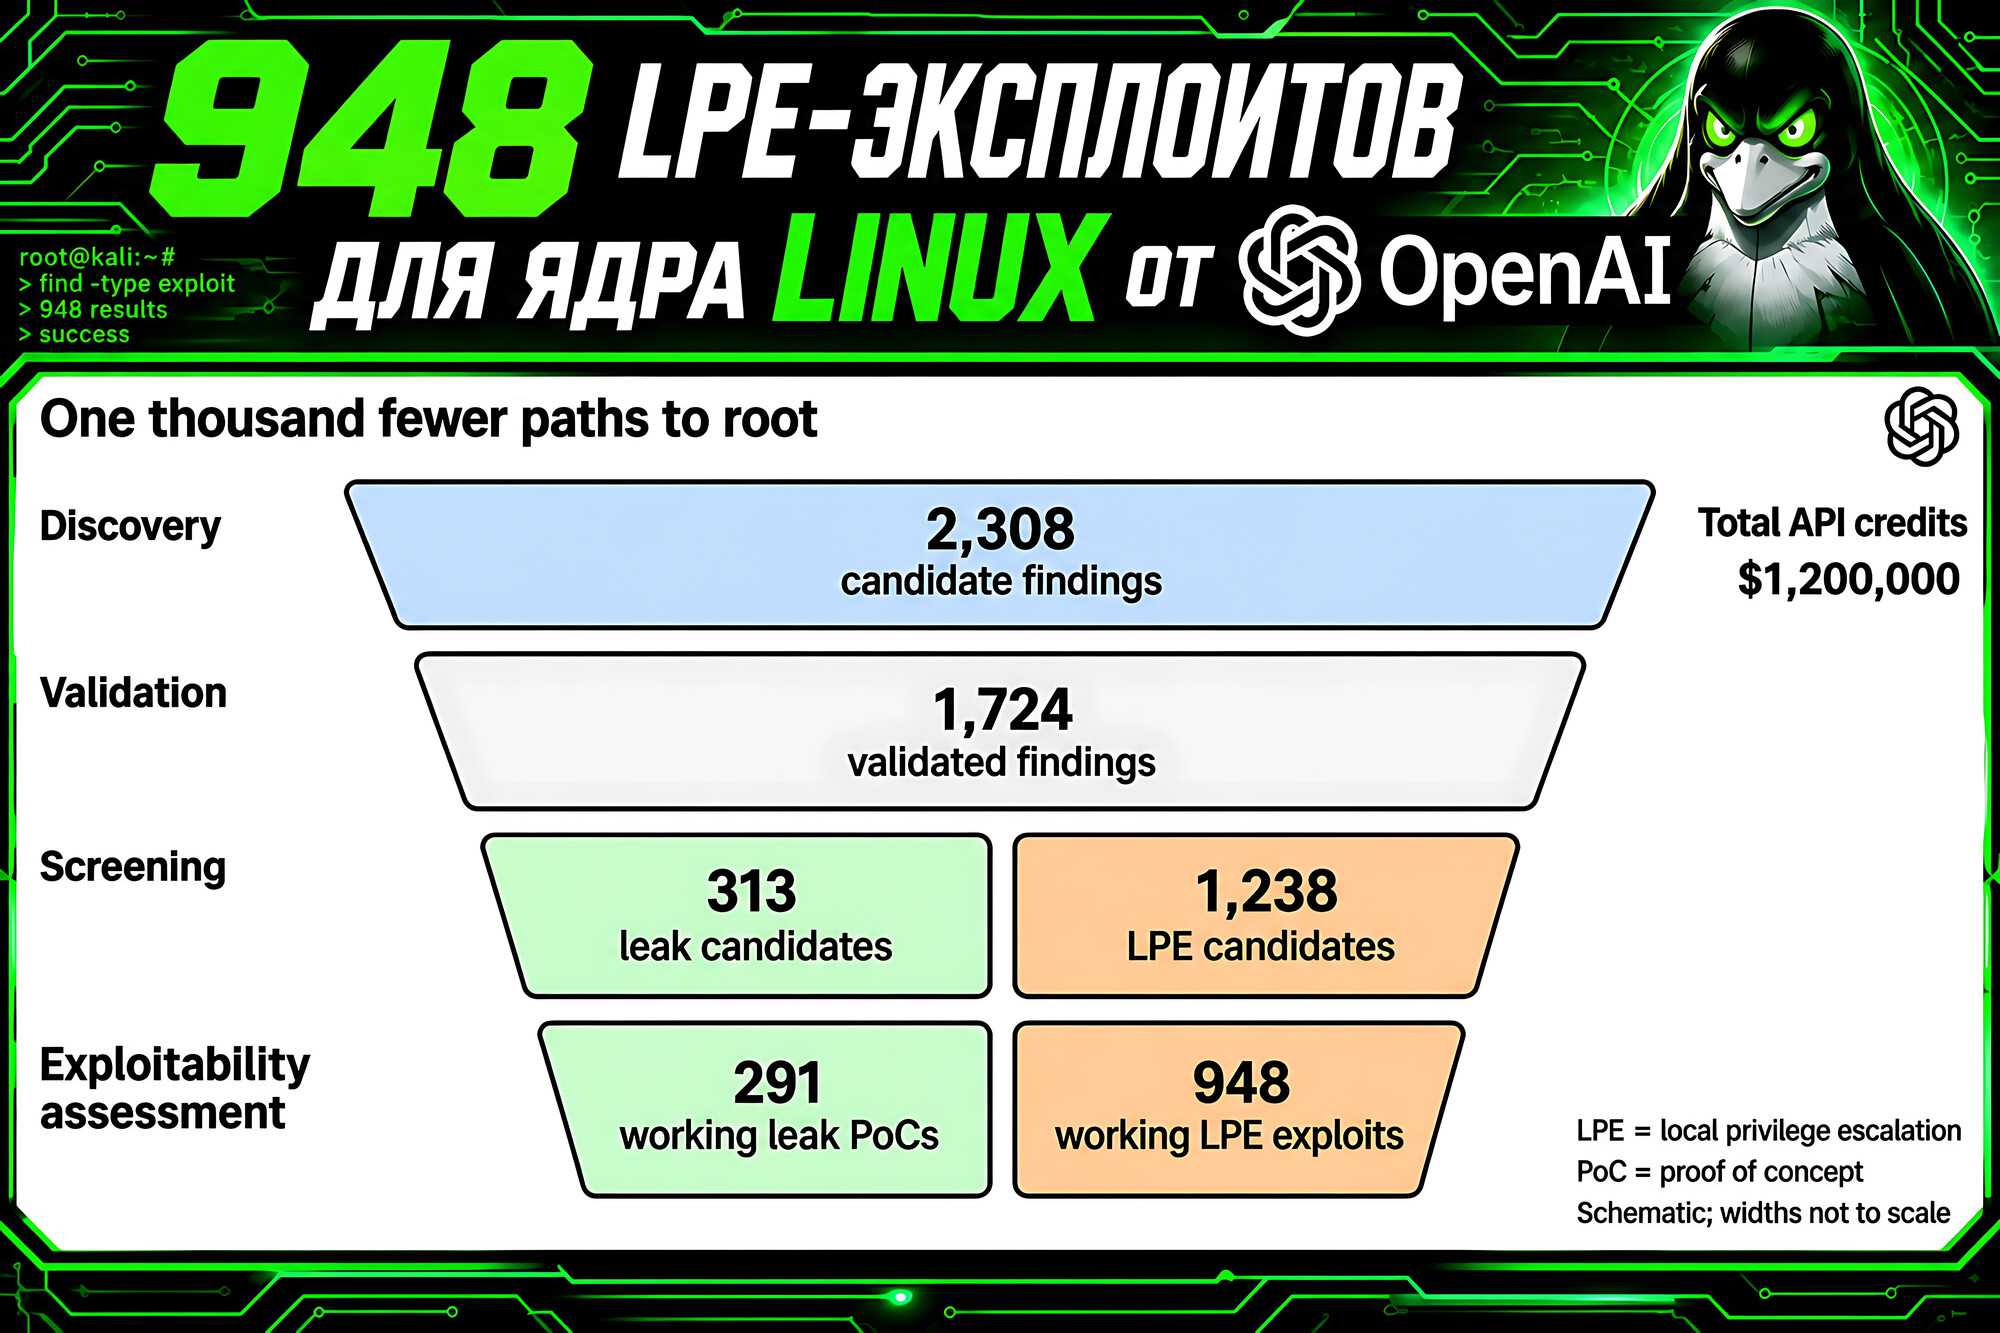
По данным OpenAI, было обнаружено 2308 потенциальных уязвимостей ядра Linux, из которых 1724 удалось воспроизвести. В результате они создали 948 эксплойтов для локального повышения привилегий (LPE), позволяющих непривилегированному пользователю получить права root, а также 291 PoC для уязвимостей, связанных с утечкой информации. Общие затраты составили $1 213 430 в кредитах API, или около $1279 на один LPE-эксплойт. После исследования специалисты проверили результаты и передали обнаруженные уязвимости вместе с исправлениями разработчикам. Работа проводилась в рамках программы Patch the Planet.

Испытания проводились на виртуальных машинах со стандартной десктопной ОС, без специально ослабленных настроек. Модель угроз соответствовала условиям Pwn2Own и TyphoonPWN. Для оценки экономической целесообразности OpenAI сопоставили затраты на исследование с размерами вознаграждений на этих соревнованиях - от $20 000 до $70 000 за один эксплойт. По таким расценкам совокупная стоимость 948 эксплойтов составила бы от $18,9 до $66,3 млн - в 16-55 раз больше фактических затрат на исследование.

Также тестирование проводили в адаптированной среде kernelCTF - версии ядра Linux с уменьшенной поверхностью атаки. Там получили 25 PoC для утечек информации и 21 эксплойт для LPE. Вся кампания обошлась примерно в $32 936 в кредитах API.

В конвейере используется несколько специализированных групп AI-агентов:

🔻 Scout (разведка) - исследуют кодовую базу и отбирают участки, представляющие интерес с точки зрения безопасности и доступные непривилегированным пользователям.

🔻 Analyst (анализ) - проводят углублённое исследование отобранных участков кода и выявляют потенциальные уязвимости.

🔻 Triage (верификация) - проверяют достоверность находок, автоматически создавая и запуская PoC в изолированных виртуальных машинах с использованием KASAN (Kernel Address Sanitizer).

🔻 ExploitDev (разработка эксплойтов) - оценивают возможность практической эксплуатации подтверждённых уязвимостей и разрабатывают рабочие эксплоиты. Испытания проводятся в изолированных виртуальных машинах со стандартными механизмами защиты дистрибутивов Linux: SMEP (Supervisor Mode Execution Prevention), SMAP (Supervisor Mode Access Prevention), KASLR (Kernel Address Space Layout Randomization) и HARDENED_USERCOPY. Разработка эксплоитов для повышения локальных привилегий (LPE) включает планирование стратегии эксплуатации, поиск подходящих уязвимых объектов, обход механизмов защиты и выполнение дополнительных технических операций.

🔻 Patch generation (генерация исправлений) - формируют патчи, устраняющие обнаруженные уязвимости, и проверяют их корректность.

Интересное в выводах:

🔹 Новая модель обнаружила 948 уникальных эксплуатируемых LPE против 166 у предыдущей.

🔹 Выявлено 10 новых техник эксплуатации. Модели способны не только находить уязвимости, но и разрабатывать новые способы их эксплуатации.

🔹 В 20 из 200 экспериментов модель получила права root через другую уязвимость, а не ту, которую ей поручили эксплуатировать. 🤷‍♂️ Поэтому важно проверять не только результат, но и способ его достижения. 😉

🔹 Более мощным моделям требуется менее сложная оркестрация, итерации повышают качество генерации исправлений.

Почему инцидентов с эксплуатацией PHP2Shell так мало?

Почему инцидентов с эксплуатацией PHP2Shell так мало?

Почему инцидентов с эксплуатацией PHP2Shell так мало? С самого начала PHP2Shell сравнивали с громкой уязвимостью Log4Shell (CVE-2021-44228). Однако механизмы эксплуатации этих уязвимостей существенно различаются. В случае Log4Shell злоумышленникам достаточно было отправить короткий фрагмент текста уязвимому приложению. Если приложение записывало этот текст в журнал, атака срабатывала. Один и тот же текст работал практически против любой уязвимой цели без изменений. Поэтому злоумышленники могли запускать массовые атаки, и многие из них оказывались успешными. Уязвимости PHP2Shell устроены иначе. Эксплуатация зависит от состояния кучи памяти (heap), используемого менеджера процессов, повторного использования рабочих процессов и особенностей размещения памяти в конкретной сборке. Поэтому эксплуатировать PHP2Shell не так просто, как Log4Shell.

Чтобы оценить реальную эксплуатабельность, эксперты Tenable с 24 по 29 октября выставили пять уязвимых PHP-сайтов в Интернет. Они зафиксировали массовые попытки эксплуатации PHP2Shell, но ни один ханипот в итоге не был взломан. 🤷‍♂️

В ходе анализа эксплоитов эксперты Tenable пришли к выводу, что повреждение памяти действительно существует и одним из последствий может быть раскрытие содержимого памяти. Однако добиться выполнения кода на конкретной цели сложно, причём метод эксплуатации уникален для каждой цели. Для успешного удалённого выполнения кода экспертам Tenable потребовался эксплойт, настроенный под конкретную среду, включая сборку PHP, SAPI, расширения и конфигурацию среды выполнения ("extensions and runtime configuration"). Пейлоад, работающий в одной лабораторной конфигурации, не подходит автоматически для другого дистрибутива или другой конфигурации пула PHP-FPM.

Эксперты Tenable подчёркивают, что отсутствие доказательств простой массовой эксплуатации не делает уязвимость безвредной. Злоумышленник, нацелившийся на конкретную систему, может создать подходящий эксплойт (тем более сейчас, используя AI-инструменты). Массовые атаки по сценарию Log4Shell менее вероятны, кроме систем с одинаковыми сборками, например сетевых устройств, где эксплойт достаточно настроить один раз.

Всё это не значит, что PHP2Shell можно игнорировать: условия для эксплуатации существуют, а целевые атаки на PHP-приложения вполне вероятны. Рекомендуется обновиться до PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 либо установить исправленные пакеты дистрибутива. Для неподдерживаемых веток следует запланировать переход на актуальную версию PHP, а пока ограничить доступ из Интернет и применить меры защиты на уровне конфигурации. Для сетевого оборудования используйте исправленные сборки производителя или рекомендованные им временные меры защиты.

Рекомендуемая последовательность: сначала обновить или изолировать сетевые устройства, открытые интерфейсы управления и системы с неподдерживаемыми версиями PHP. Остальные PHP-системы обновлять по графику критических обновлений. И не забывайте о других уязвимостях, которые могут представлять более высокий риск для вашей инфраструктуры. 😉

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели? Когда 21 октября разработчики PHP готовились к релизу версий PHP с исправлением PHP2Shell (CVE-2026-109618, CVE-2026-109619), эксперты прогнозировали, что буквально через 15 минут после публикации обновления начнутся массовые атаки на уязвимые серверы. Эксперты Amazon даже сообщали о попытках эксплуатации за четыре дня до выхода патчей. На фоне этих новостей некоторые организации забили тревогу. В нескольких странах правительственные сайты и сервисы были отключены в качестве меры предосторожности.

И вот прошли две недели. Согласно данным Censys, из 46 миллионов PHP-сервисов, использующих уязвимые версии, примерно 29 миллионов по-прежнему не обновлены. Исследователи отмечали большое количество попыток эксплуатации. Новые эксплоиты продолжали появляться один за другим. Когда я готовил отчёт по октябрьскому Linux Patch Wednesday, фиксировалось более 470 ссылок на репозитории с эксплоитами PHP2Shell!

И что в итоге по реальным инцидентам?

🔻 Первое сообщение об инциденте, связанном с эксплуатацией этой уязвимости, появилось 23 октября от экспертов Palo Alto Networks. Однако через два дня, 25 октября, они отозвали это заявление. 🤷‍♂️

🔻 Убедительное подтверждение эксплуатации PHP2Shell в реальных атаках появилось только 24 октября. Серверы-ловушки, запущенные Аделем Карими из Perplexity и работавшие на PHP 8.4.26, зафиксировали успешные атаки с двух IP-адресов. Наблюдаемая цепочка эксплуатации соответствовала CVE-2026-109618. Однако на сервере-ловушке исследователя использовался модуль Apache mod_php - конфигурация, наиболее удобная для злоумышленников.

🔻 Технологическая компания Dream Group сообщила 26 октября о компрометации 25 межсетевых экранов и серверов управления в США, Японии, на Тайване и в Южной Корее. Три из них находились в инфраструктуре, предположительно связанной с государственными ведомствами США. Злоумышленники использовали PHP2Shell в сочетании с Fragnesia (CVE-2026-46300) - майской LPE-уязвимостью ядра Linux. Получив полный административный контроль, они смогли извлечь пароль служебной учётной записи LDAP, похитить список пользователей и групп, полную конфигурацию сети и закрытые ключи. В тот же день уязвимости PHP2Shell были добавлены в CISA KEV. Через два дня, 28 октября, в CISA KEV добавили и Fragnesia. Изначально эксперты Dream Group не называли производителя скомпрометированных устройств, однако в обновлении от 29 октября появилось уточнение, что речь идёт об устройствах Palo Alto Networks. По данным Dream Group, из примерно 19 000 обнаруженных устройств злоумышленники отобрали 240 потенциальных целей, из которых успешно скомпрометировали 24 межсетевых экрана. Позже они также взломали внутренний сервер управления. Palo Alto Networks подтвердили атаки на интерфейсы управления, доступные из Интернет. Компания призвала клиентов закрыть публичный доступ к этим интерфейсам, разрешить подключение только с доверенных внутренних IP-адресов и установить обновления безопасности.

Вот пока и вся раскладка по инцидентам. 🤷‍♂️ Не густо, учитывая всеобщие апокалиптические ожидания. А вот почему ожидания так серьёзно разошлись с реальностью - тема отдельная. 😉

Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882)

Про уязвимость Denial of Service - Android SMS of Death (CVE-2026-58882)

Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882). Уязвимость позволяет удалённо нарушить работу мобильной связи на Android-смартфоне с помощью специально сформированного SMS-сообщения. Для эксплуатации не требуется взаимодействие с пользователем (zero-click). Для атаки используется WAP Push - специальный тип бинарного SMS, предназначенный для автоматической передачи служебной информации или ссылок на мобильный контент. Такое сообщение обрабатывается системными компонентами Android автоматически и не отображается во входящих. Жертва не видит ни само сообщение, ни номер отправителя. Проблема связана с некорректной проверкой длины заголовка в функции WapPushOverSms.decodeWapPdu. При обработке вредоносного WAP Push-сообщения значение длины приводится к знаковому целому без проверки границ и становится отрицательным (-2147483648). Android пытается создать массив такого размера, возникает необработанное исключение NegativeArraySizeException, и аварийно завершается системный процесс com.android.phone. В результате обрываются активные звонки, в том числе экстренные, а связь пропадает на 1-2 секунды на каждое сообщение.

Оператор повторно доставляет неподтверждённые сообщения, поэтому сбои могут повторяться. По данным исследователя Марка Блащика (Mark Blaszczyk), одно сообщение могло вызывать перебои со связью продолжительностью до недели, а около 20 сообщений - надолго блокировать работу смартфона. Тестирование проводилось на Pixel 9 и нескольких Samsung Galaxy.

В худшем случае возникает цикл перезагрузок. Один из пользователей описал его на Android 12: устройство перезагружалось примерно каждые 90 секунд (срабатывала защита RescueParty) и показывало в recovery запрос на стирание данных. Исследователь предупреждает, что неопытный пользователь может в итоге сделать сброс к заводским настройкам. Однако в описанном случае сброс не потребовался: проблемные сообщения удалили через Android Debug Bridge (ADB). Этот способ требует технических знаний и доступа к компьютеру. Другой workaround - переставить SIM-карту в не-Android телефон, чтобы SMS-сообщения были подтверждены.

⚙️ Исследователь сообщил Google о проблеме 5 мая 2026 года, но Google закрыли отчёт как не относящийся к безопасности. Однако патч всё же вошёл в октябрьское обновление Android 14-17. Само исправление не добавляет проверку длины: оно перехватывает исключение и удаляет проблемное сообщение. В октябрьском бюллетене Google уязвимость не упомянута. По словам участника проекта GrapheneOS, CVE войдёт в ноябрьский бюллетень, который на 1 ноября ещё не вышел. Поэтому патч-уровень 2026-10-01 может не гарантировать защиту. Устройства на Android 12 и 13 остаются уязвимыми, т.к. для них исправление не было выпущено.

🛠 Исследователь опубликовал 29 октября технический анализ и PoC-эксплоит на GitHub.

👾 Сообщений о реальных атаках пока нет.

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.