Архив метки: exploit

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

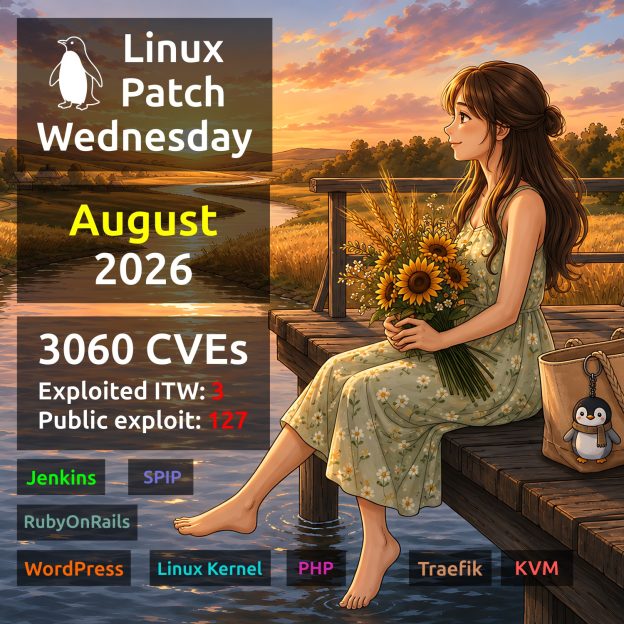
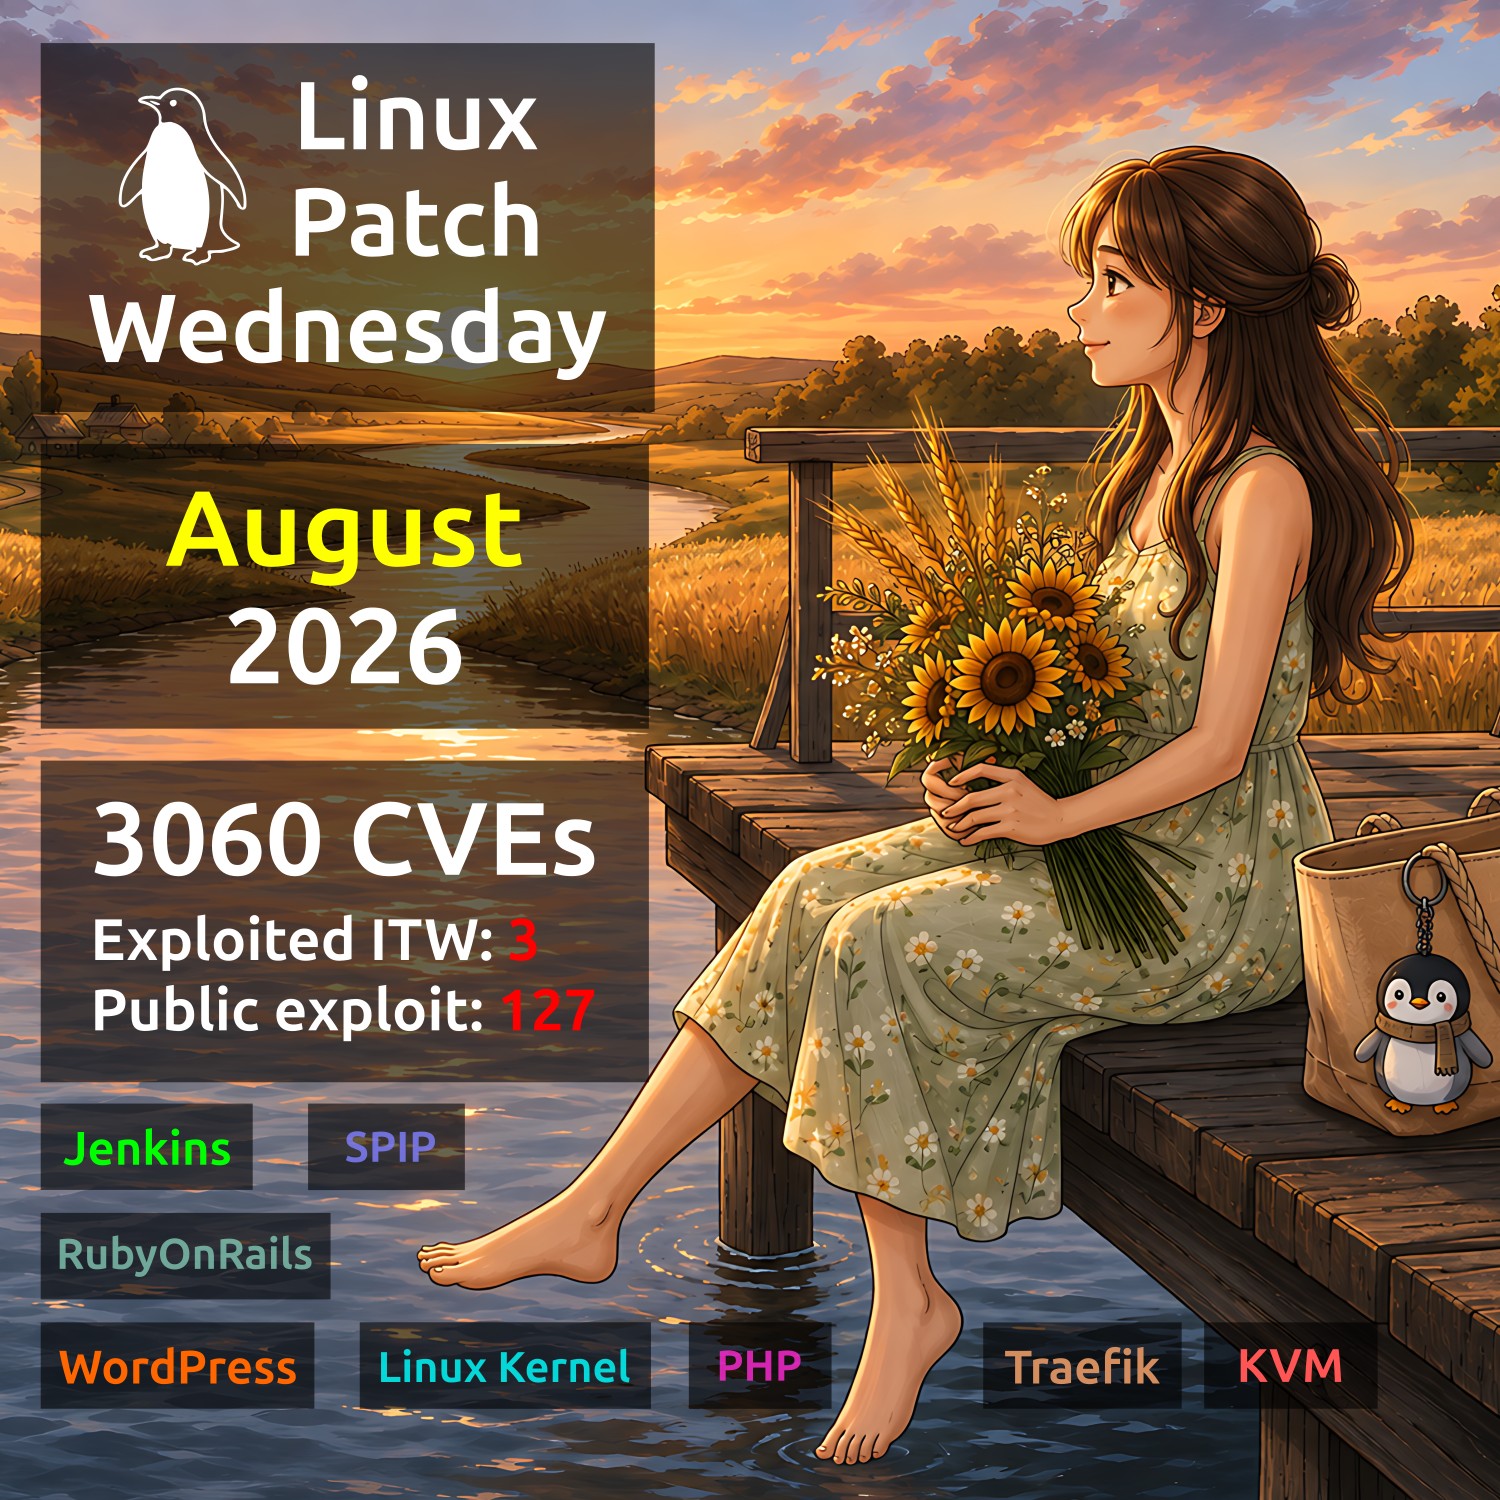
Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).
🗒 Полный отчёт Vulristics

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0. Этот плагин (NSE-скрипт) превращает популярный сканер портов Nmap в сканер уязвимостей, работающий в режиме чёрного ящика. Достаточно запустить $ nmap -sV --script vulners <target> и получить приоритизированный отчёт по уязвимостям и эксплоитам. И всё это бесплатно и без ограничений. 🆓😉

Как именно работает этот плагин?

Для поиска уязвимостей сначала определяется ПО:

🔹 Может использоваться CPE-идентификатор сервиса, определяемый самим Nmap (ключ -sV).

🔹 Если Nmap не смог определить сервис, плагин пробует определить CPE-идентификатор по сырому баннеру с помощью правил (для FTP, SMTP, SSH, MySQL, DNS, NTP, LDAP и других сервисов). С версии 2.0 Fingerprint-каталог еженедельно обновляется на основе Recog, Wappalyzer, WhatWeb, FingerprintHub и nuclei-templates. Актуальный каталог подтягивается автоматически при запуске плагина.

🔹 Если был определён HTTP-сервис, nmap-vulners пробует продетектировать веб-стек: фреймворк, CMS или версию PHP за reverse proxy. Плагин анализирует заголовки Server и X-Powered-By, cookies, заголовок страницы, meta-теги, имена файлов в script src и содержимое страницы. Всего реализовано более 700 правил. Во второй версии число HTTP path-фингерпринтов выросло с 125 до 939, при этом за счёт параллелизации время работы осталось таким же, около 6 секунд на порт.

🔹 Если продукт распознан, но версия неизвестна, выполняется один запрос к характерному файлу с информацией о версии, например /CHANGELOG.txt для Drupal или /administrator/manifests/files/joomla.xml для Joomla. Поддерживаются Concrete5, Drupal, Jira, Joomla, Apache Tomcat и WordPress.

🔹 Наконец, если сервис не удаётся никак идентифицировать, может использоваться Smart audit: сырой баннер отправляется на сервер Vulners, где определяется ПО и его версия, после чего ищутся связанные уязвимости. Это единственная платная опция! Каждый уникальный запрос стоит 1 кредит, результаты кэшируются. Число запросов ограничено параметром vulners.max_items - по умолчанию 32. Полностью отключить Smart audit можно через --script-args vulners.max_items=0.

Далее данные о найденных сервисах передаются на сервер Vulners, который возвращает приоритизированный отчёт. Для каждого найденного объекта - уязвимости или эксплойта - в отчёте указываются его идентификатор, уровень критичности SEVERITY, оценки CVSS и EPSS, AI-score Vulners, флаги KEV и EXP, а также ссылка на страницу объекта на сайте Vulners.

Так всё-таки, нужен ли API-ключ?

🔹 В принципе плагин может работать вообще без указания API-ключа. Но тогда детект будет идти через старый endpoint и не все данные по уязвимостям/эксплоитам будут возвращаться.

🔹 Если добавить API-ключ без кредитов, в отчёте появится флажок "EXP" для уязвимостей, а также флажок "KEV" для уязвимостей и эксплоитов. Появится колонка с EPSS-скором. Таким образом приоритизация станет более полноценной: KEV → CISA SSVC Exploitation Active → exploits → EPSS → CVSS. Поэтому ключ рекомендуется прописать. 😉

🔹 Если у API-ключа есть кредиты, то сможет работать опция Smart audit (см. выше).

Установка

Для установки плагина достаточно запустить однострочный скрипт. Инсталлер находит Nmap и каталог его NSE-скриптов, устанавливает актуальную версию vulners.nse и удаляет старые файлы версии 1.x. Затем запускается nmap --script-updatedb и проверяется корректность установки. Опции --user и --prefix позволяют указать каталог установки, а --uninstall удаляет плагин. При необходимости инсталлер запрашивает API-ключ Vulners, проверяет его и сохраняет в ~/.nmap/vulners.key с правами 600.

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit. Утилита позволяет искать публичные эксплоиты в базе данных Vulners.com. При этом поддерживается как онлайн-режим работы (поисковые запросы выполняются на сервере Vulners), так и полностью офлайн-режим (данные об эксплоитах из Vulners складываются в локальный индекс SQLite FTS5, по которому выполняется дальнейший поиск). Второй вариант, как мне кажется, наиболее интересный и выгодный. 😉 Скачивание данных выполняется одной командой getsploit --update, итоговый размер базы ~1,7 ГБ.

Дальше можно искать эксплоиты локально, по CVE или полнотекстово:

$ getsploit --local CVE-2024-3094
$ getsploit --local "wordpress 4.7 remote code execution"

В результате получаете информацию об эксплоитах в формате: ID, Title и URL на сайте Vulners.

Если использовать ключик "--mirror", то тексты найденных эксплоитов будут сохраняться в отдельные файлики. Это работает со всеми базами эксплоитов Vulners кроме githubexploit и gitee.

Зачем вообще искать эксплоиты? Это может быть весьма полезно для обогащения данных по уязвимостям в вашем VM-решении и, соответственно, для более адекватной приоритизации. Если вы приоритизируете уязвимости по методике ФСТЭК, то информация об эксплоитах будет нужна для определения показателя Iat. Ну и для редтимовской работы тоже может быть весьма полезно отслеживать появление новых инструментов эксплуатации. 😉

Что почём? Один запрос на обновление getsploit расходует 10 кредитов. Согласно прайс-листу, в бесплатном плане сейчас 100 кредитов в месяц. Соответственно, если обновлять данные по эксплоитам раз в 3 дня, то можно пользоваться вообще бесплатно. 🆓 За $600 можно получить 600 кредитов в месяц, и этого хватит, чтобы обновлять getsploit ~ дважды в день.

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server

Июльский В тренде VM: уязвимость в Microsoft Exchange Server

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июньском выпуске было четыре уязвимости. В этот раз только одна.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 XSS - Microsoft Exchange (CVE-2026-42897). Уязвимость позволяет злоумышленнику выполнить произвольный JavaScript-код в контексте браузера пользователя, если тот откроет вредоносное письмо в Outlook Web Access (OWA). Для уязвимости опубликован публичный эксплойт, а также зафиксированы признаки её эксплуатации в реальных атаках.

🟥 Полный список трендовых уязвимостей смотрите на портале

На сайте Positive Technologies вышло исследование "Рынки монетизации уязвимостей"

На сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостейНа сайте Positive Technologies вышло исследование Рынки монетизации уязвимостей

На сайте Positive Technologies вышло исследование "Рынки монетизации уязвимостей". Сделаю краткую выжимку.

Основная идея: уязвимости - это ценный ресурс, представляющий интерес как для специалистов по кибербезопасности, так и для злоумышленников. Поэтому вокруг уязвимостей сформировались параллельные рынки монетизации.

⚖️ Легальный рынок

Багбаунти является основным легальным способом монетизации уязвимостей. Компании выплачивают исследователям вознаграждения за найденные уязвимости в системах, продуктах и сервисах. Основной фокус багбаунти-программ составляет внешняя поверхность атаки: веб-приложения, API и корпоративная инфраструктура. 96% исследователей работают с веб-приложениями, а с ОС и ПО - лишь 38%. Чаще всего выявляют XSS, ошибки контроля доступа и конфигураций.

Компании могут запускать собственные программы или использовать платформы вроде HackerOne, Bugcrowd и Standoff Bug Bounty. Стоимость размещения компаний на платформе составляет около 1 млн ₽ в год в России и 15 000 - 50 000 $ за рубежом. Размер выплат зависит от критичности уязвимости. Максимальные вознаграждения за отдельные типы уязвимостей достигают 2,4 млн ₽.

🌫️ Серый рынок

Серый рынок монетизации уязвимостей занимает промежуточное положение между легальными багбаунти-программами и теневыми площадками. Исследователи передают данные об уязвимостях посредникам или специализированным компаниям, а дальнейшее использование информации часто остается непрозрачным. Как правило, брокеров интересуют эксплоиты для 0-day-уязвимостей, стоимость которых может достигать 2,5 млн $.

🚫 Нелегальный рынок

Теневые форумы представляют нелегальный рынок уязвимостей. 0-day уязвимости там ценятся выше всего и они чаще всего выставляются на продажу: 49% всех объявлений. Объявления о продаже 1-day уязвимостей встречаются реже и составляют 11% от общего числа. В 38% объявлений речь идёт не о продаже, а о покупке данных о конкретной уязвимости.

Наиболее востребованы уязвимости удаленного выполнения кода (RCE) и повышения привилегий (LPE), на которые приходится 43% и 25% объявлений о продаже уязвимостей соответственно. Основные цели: интернет сервисы (36%) и корпоративное ПО (33%).

Стоимость уязвимостей определяется их эксплуатационной ценностью. Наибольший интерес представляют редкие и сложные для обнаружения уязвимости с высоким потенциалом применения. В 47% объявлений цена на уязвимости не указывается. Цена 0-day уязвимостей на чёрном рынке может быть до 20 раз выше, чем в багбаунти-программах.

На этом рынке также активно развивается сервисная модель. Уже около 7% объявлений об услугах связаны с покупкой или продажей услуг по эксплуатации уязвимостей в программном обеспечении. При этом 0-day уязвимости упоминаются в 40% таких объявлений, что подтверждает их высокую востребованность.

Теневой рынок формирует развитую экосистему продажи информации об уязвимостях, но связан с рисками мошенничества и уголовного преследования.

💡 Рекомендации

Компаниям следует сочетать технические и аналитические меры защиты: использовать багбаунти для непрерывного поиска уязвимостей, кибериспытания для проверки реальных сценариев атак и threat intelligence для мониторинга угроз и теневых площадок.

Важно придерживаться проактивного подхода: регулярно анализировать поверхность атаки, выявлять и устранять уязвимости до их эксплуатации злоумышленниками, повышая киберустойчивость и снижая потенциальный ущерб.

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897). Уязвимость была исправлена 14 мая вне регулярных Microsoft Patch Tuesday. Неправильная нейтрализация входных данных при генерации веб-страницы (CWE-79, "межсайтовый скриптинг") в Microsoft Exchange Server позволяет неавторизованному злоумышленнику осуществить атаку с подменой (spoofing) по сети. Фактически это означает, что удалённый злоумышленник может отправить пользователю специально сформированное электронное письмо. Если пользователь откроет это письмо в Outlook Web Access (OWA) и будут выполнены определённые условия взаимодействия, произвольный JavaScript-код может быть выполнен в контексте браузера пользователя. В результате злоумышленник может получить контроль над почтовым ящиком пользователя, используя активную пользовательскую сессию.

👾 Для этой уязвимости эксперты Microsoft сразу указали признаки эксплуатации вживую. Уязвимость была добавлена в CISA KEV 15 мая.

⚒️ Публичный эксплойт для уязвимости был опубликован на GitHub также 15 мая.

⚙️ Первоначально для устранения уязвимости предлагали использовать меры митигации, распространяемые через службу Exchange Emergency Mitigation (EM) или с помощью скрипта Exchange on-premises Mitigation Tool (EOMT). Обновления безопасности для Microsoft Exchange Server Subscription Edition RTM, а также Exchange Server 2016 и 2019, устраняющие уязвимость, были выпущены практически через месяц, 9 июня. Эксперты Microsoft рекомендовали оставить включёнными меры митигации и после установки патча, поскольку они обеспечивают дополнительный уровень защиты. Однако применение этих мер митигации может вызывать проблемы (например, ошибки при печати календаря и отображении изображений в OWA).

⚠️ Обратите внимание, что Exchange Server 2016 и 2019, срок поддержки которых уже завершился, также подвержены этой уязвимости. Обновления безопасности для Exchange Server 2016 и 2019, выпущенные в период с мая по октябрь 2026 года, доступны только клиентам, участвующим во втором этапе программы Extended Security Update (ESU).

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday. Всего 1888 уязвимостей (324 в ядре Linux, и aж 728 в Chromium ❗️). Для сравнения, в мае было 1638 уязвимостей. Рост не такой внушительный, как с апреля по май, но всё равно новый рекорд поставлен. Для одной уязвимости есть признак эксплуатации вживую:

🔻 RCE - Chromium (CVE-2026-11645). Chromium - это веб-браузер с открытым исходным кодом, служащий основой для многих современных браузеров, включая Google Chrome, Microsoft Edge, Brave, Opera и Vivaldi. Публично доступный модуль Metasploit эксплуатирует уязвимость в JavaScript-движке V8 браузера. Она срабатывает при использовании специфической конструкции кода, вызывающей type confusion между внутренними объектами V8, что приводит к выходу за границы памяти. Успешная эксплуатация уязвимости может привести к удаленному выполнению кода в контексте процесса браузера.

Ещё для 109 уязвимостей есть публичные эксплоиты или признаки их наличия, но пока нет признаков эксплуатации в реальных атаках. Среди них можно выделить:

🔸 EoP - Linux Kernel "CIFSwitch" (CVE-2026-46243). Эта уязвимость позволяет злоумышленнику подделывать описания ключей аутентификации CIFS ("forge CIFS authentication key descriptions"), эксплуатировать механизм запроса ключей ядра ("kernel's key request mechanism") и получать права root.

🔸 EoP - Linux Kernel "PinTheft" (CVE-2026-43494). При успешной эксплуатации управление передаётся SUID-исполняемому файлу с перезаписанной первой страницей памяти ("hands off to the discovered SUID binary with an overwritten first page"), что позволяет получить root-овый шелл.

🔸 RCE - Apache ActiveMQ (CVE-2026-42588). ActiveMQ - это брокер сообщений с открытым исходным кодом, написанный на Java. Для эксплуатации уязвимости нужна учётка ActiveMQ Web Console. Однако по умолчанию используется учётная запись admin/admin.

🔸 InfDisc - Squid "Squidbleed" (CVE-2026-47729). Squid - это кэширующий прокси-сервер с открытым исходным кодом. Из-за данной уязвимости FTP-парсер Squid считывает информацию за пределами буфера памяти, переходя в область, где могут сохраниться неочищенные данные HTTP-запросов предыдущего пользователя.

🔸 AuthBypass - Nextcloud (CVE-2026-45156). Nextcloud - это платформа с открытым исходным кодом для совместной работы с контентом. Отсутствие проверки подписи ("missing signature verification") в User OIDC позволяет вредоносному центру ID4me ("malicious ID4me authority") выдавать себя за любого пользователя.

🔸 XSS - Nextcloud (CVE-2025-59788). Уязвимость в доступном извне ("reachable") каталоге с примерами files_pdfviewer в Nextcloud позволяет злоумышленникам выполнять произвольный JavaScript-код в контексте браузера пользователя посредством специально сформированного PDF-файла, передаваемого в viewer.html.

🔸 XSS - Roundcube (CVE-2026-48849). Roundcube - это бесплатный веб-клиент электронной почты с открытым исходным кодом. Отсутствие очистки поля темы ("unsanitized subject field") при восстановлении значения черновика может привести к хранимой XSS/HTML/CSS-инъекции в общих почтовых ящиках.

🔸 DoS - ImageMagick (CVE-2026-46522). ImageMagick - это бесплатное ПО с открытым исходным кодом для редактирования и обработки цифровых изображений. Из-за отсутствия проверки в декодере MIFF ("missing check in the MIFF decoder") специально сформированный файл может вызывать бесконечный цикл, приводящий к исчерпанию ресурсов процессора ("CPU exhaustion").

🗒 Полный отчёт Vulristics