Архив метки: PaloAlto

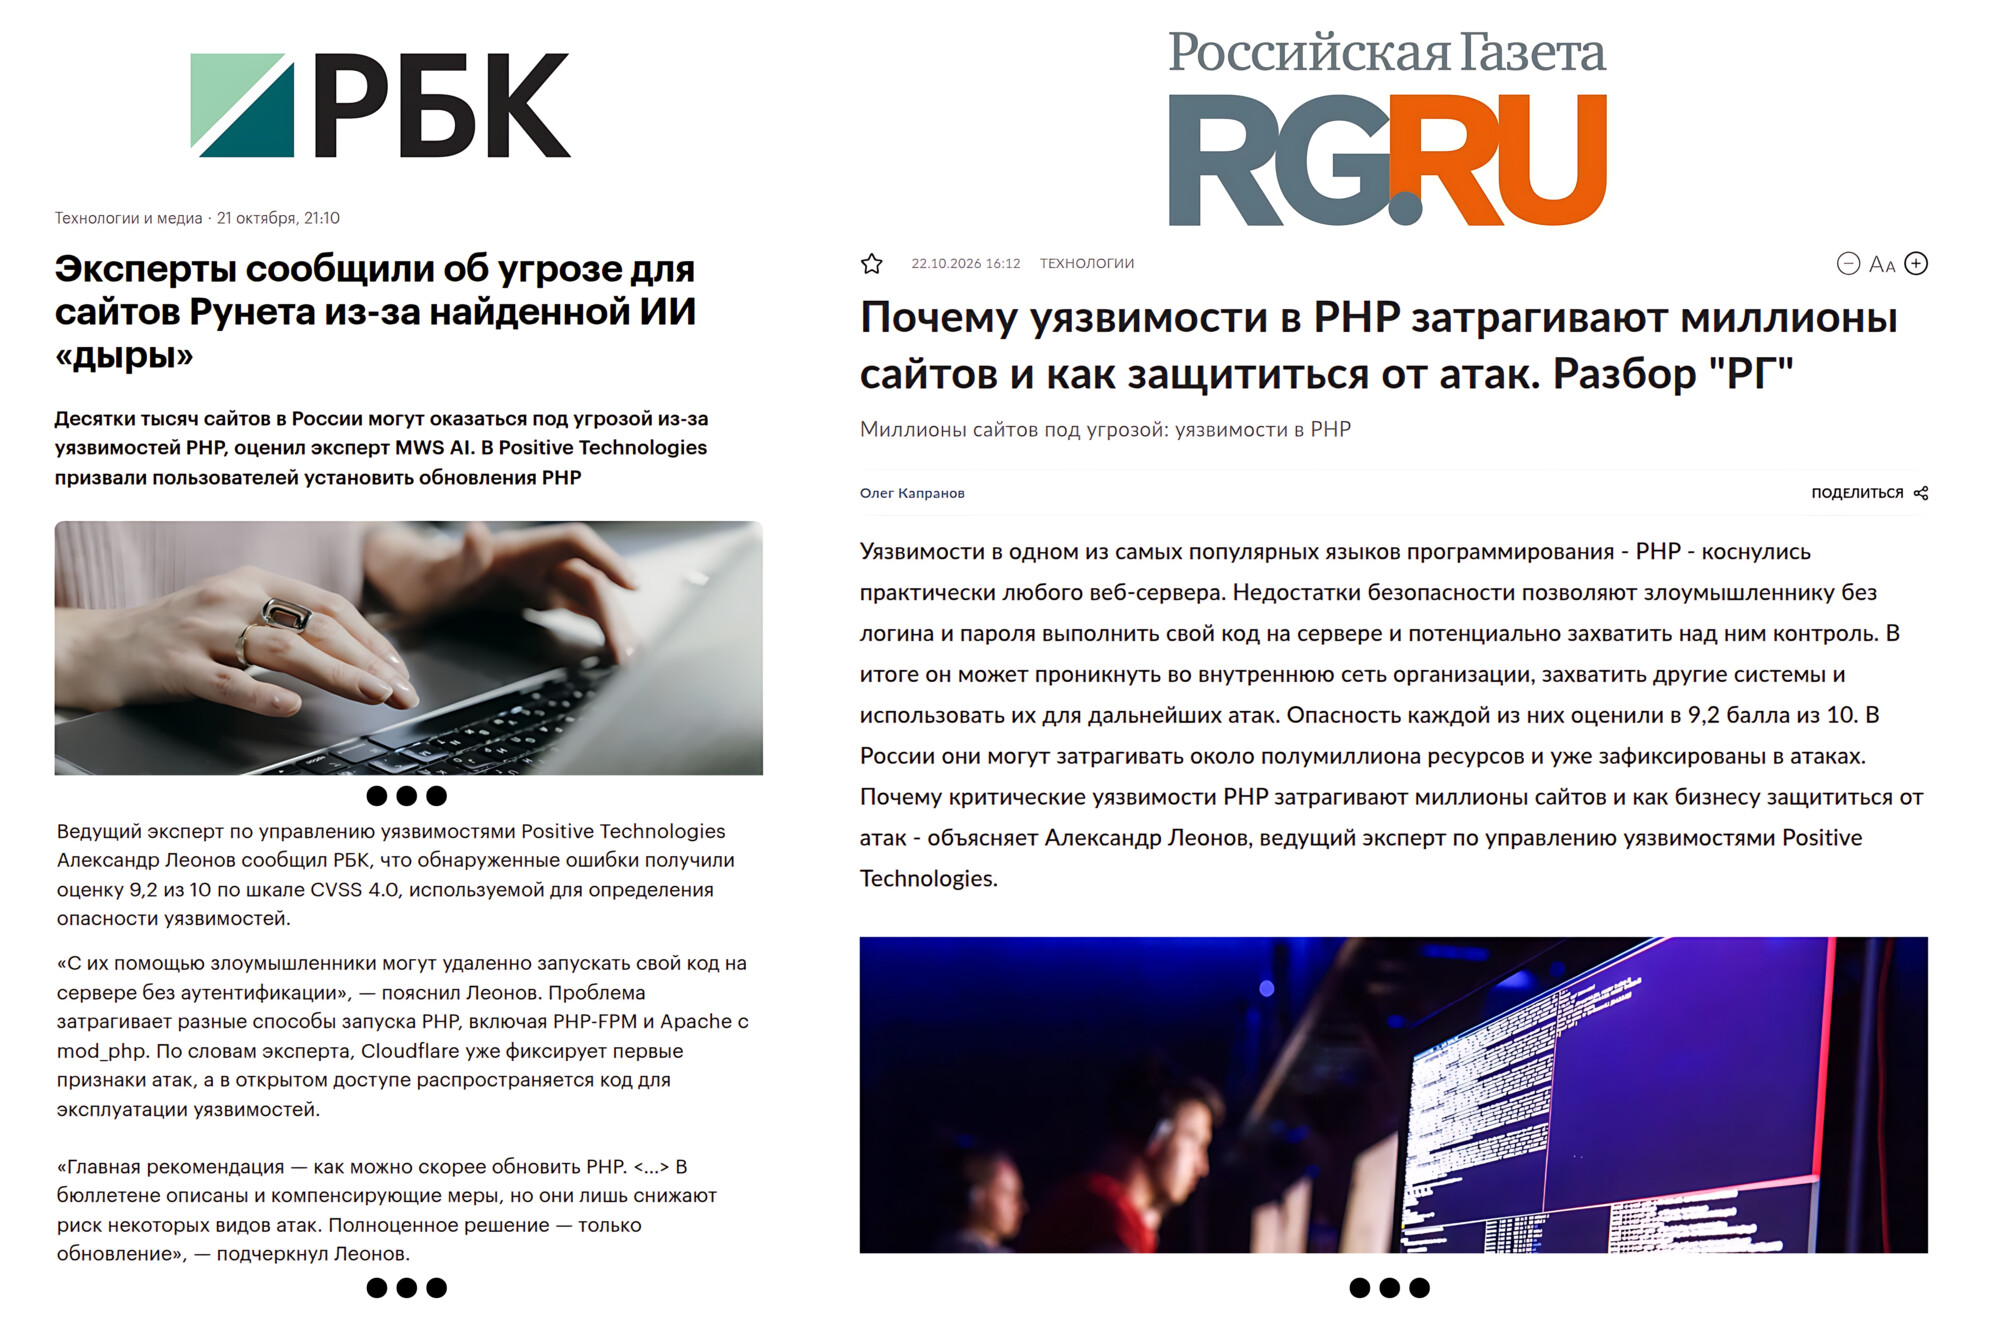
Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

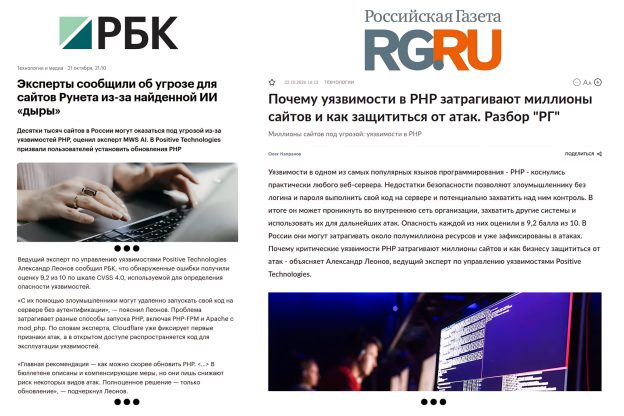
Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете.

🔹 В новости РБК использовали базовую информацию об оценке критичности уязвимостей по шкале CVSS 4.0, типе уязвимости, затронутых системах и потенциальных последствиях эксплуатации, а также рекомендации по устранению.

🔹А вот в Российской Газете вышла полноценная колонка. 😇 Статья начинается с описания угрозы и оценки её масштаба, включая потенциально затронутые ресурсы в Рунете. Далее рассматриваются влияние уязвимостей на веб-сайты и инфраструктурные продукты, механизм эксплуатации и возможные последствия атак, первые признаки эксплуатации и роль искусственного интеллекта в обнаружении уязвимостей. Завершается материал практическими рекомендациями по защите инфраструктуры, установке обновлений, применению WAF и систем управления уязвимостями, сравнением с Log4Shell и выводом о необходимости защищать всю технологическую цепочку.

Важный момент в том, что эти уязвимости касаются далеко не только сайтов:

Уязвимости CVE-2026-109618 и CVE-2026-109619 затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений. Их влияние подтвердили Palo Alto Networks для PAN-OS - операционной системы межсетевых экранов, и Panorama - централизованной платформы управления сетевыми устройствами, а также Netgate для pfSense - операционной системы для маршрутизаторов и межсетевых экранов. Разработчики Coolify, платформы для развёртывания и управления приложениями на собственных серверах, подтвердили затронутость всех веток версии 4.x. Cisco и Sophos расследуют возможное влияние уязвимостей на свои продукты.

Весьма приятно, что в финальную версию статьи вошли и упоминания конкретных продуктов Positive Technologies, помогающие защититься от этих уязвимостей:

В более защищенной позиции оказываются компании, которые защищают свой веб-периметр решениями класса WAF (Web Application Firewall). Такие инструменты блокируют нелегитимные запросы извне и попытку эксплуатации уязвимости. Важно, чтобы разработчик WAF смог быстро отреагировать на новую угрозу и занести в продукт знания о ней и логику защиты. Так, например, защита от эксплуатации PHP2Shell появилась в PT AF Cloud, продукте Positive Technologies, автоматически еще до первых каких-либо подтвержденных атак через новую уязвимость.

На фоне появления новых данных об эксплуатации PHP2Shell важно оперативно оценивать, какие системы в инфраструктуре могут быть подвержены риску. Системы управления уязвимостями, например MaxPatrol VM, помогут обратить внимание на эту угрозу: уязвимости PHP2Shell отмечены в продукте как трендовые. Специалисты смогут учитывать их при анализе защищённости инфраструктуры и планировании работ по устранению уязвимостей. Зафиксировать попытки эксплуатации уязвимости могут продукты класса NTA/NDR, например, PT NAD, а также межсетевые экраны нового поколения, такие как PT NGFW.

…

Компаниям необходимо помнить о важном принципе информационной безопасности: защищать нужно не только собственный код, но и всю технологическую цепочку, на которой он работает. Уязвимость в широко используемом компоненте может одновременно создать риски для множества независимых компаний. Поэтому своевременное обновление, инвентаризация инфраструктуры и контроль устаревшего программного обеспечения - не формальность, а необходимая часть защиты бизнеса.
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

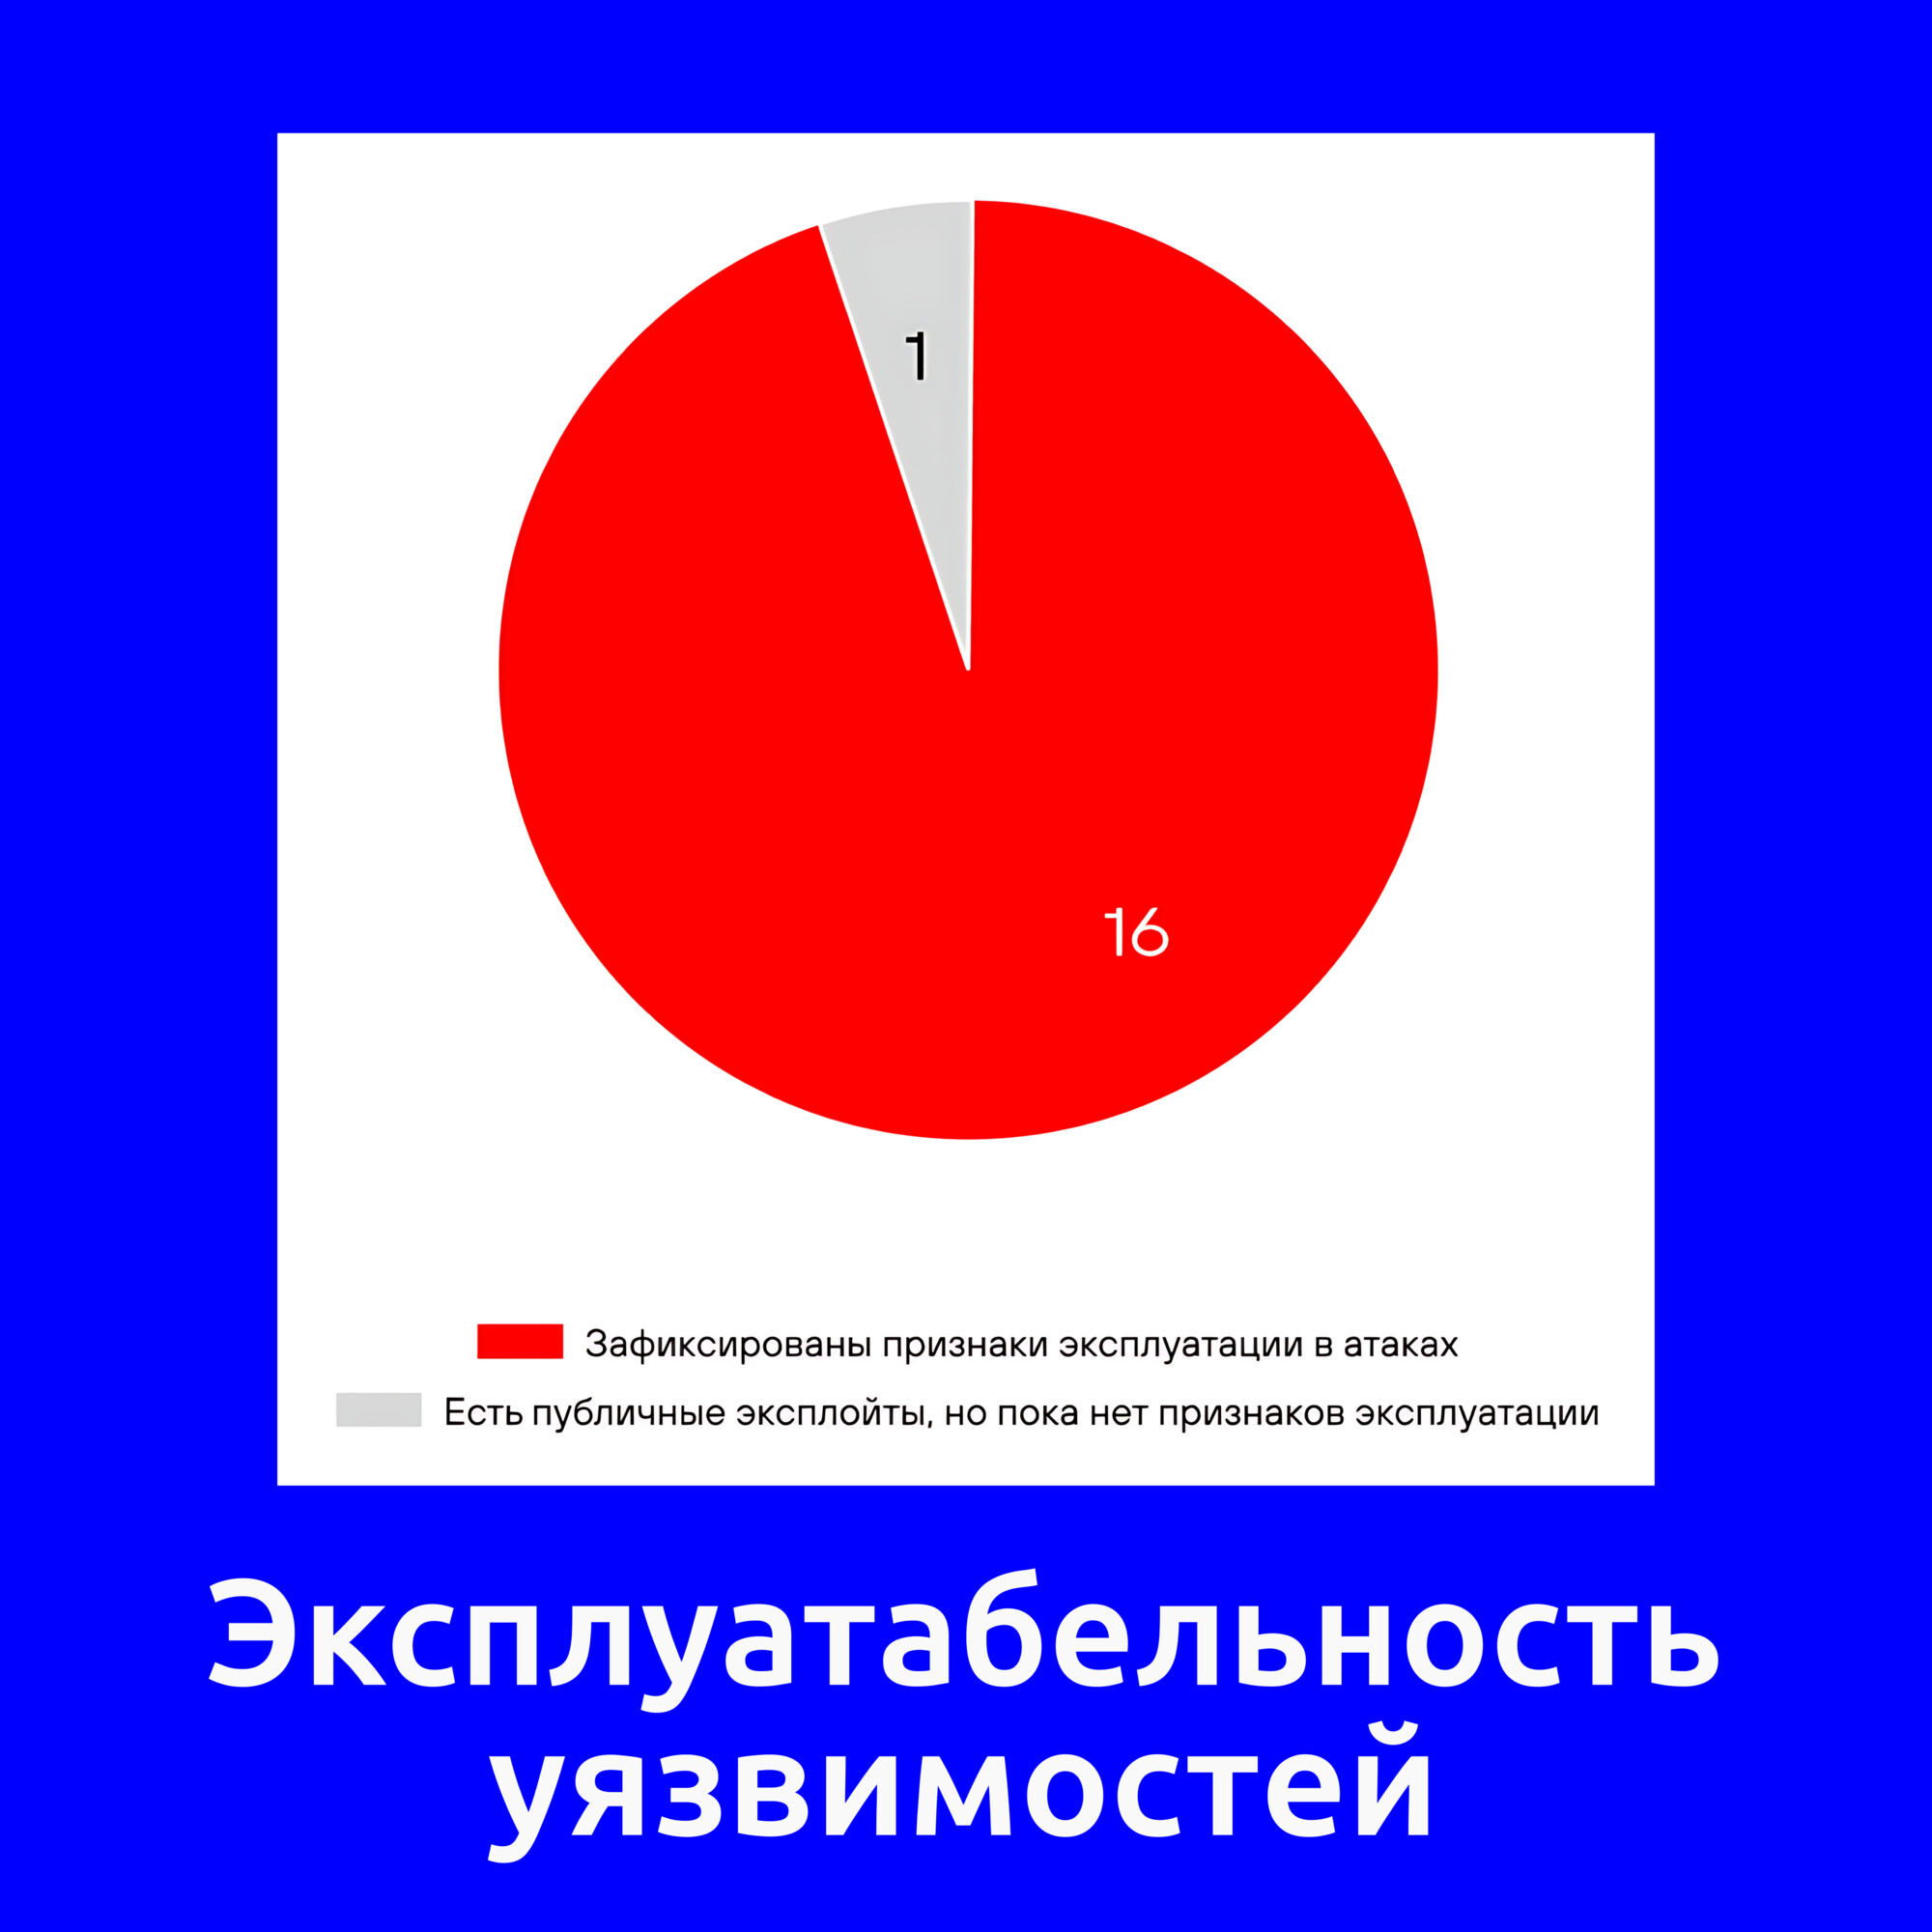
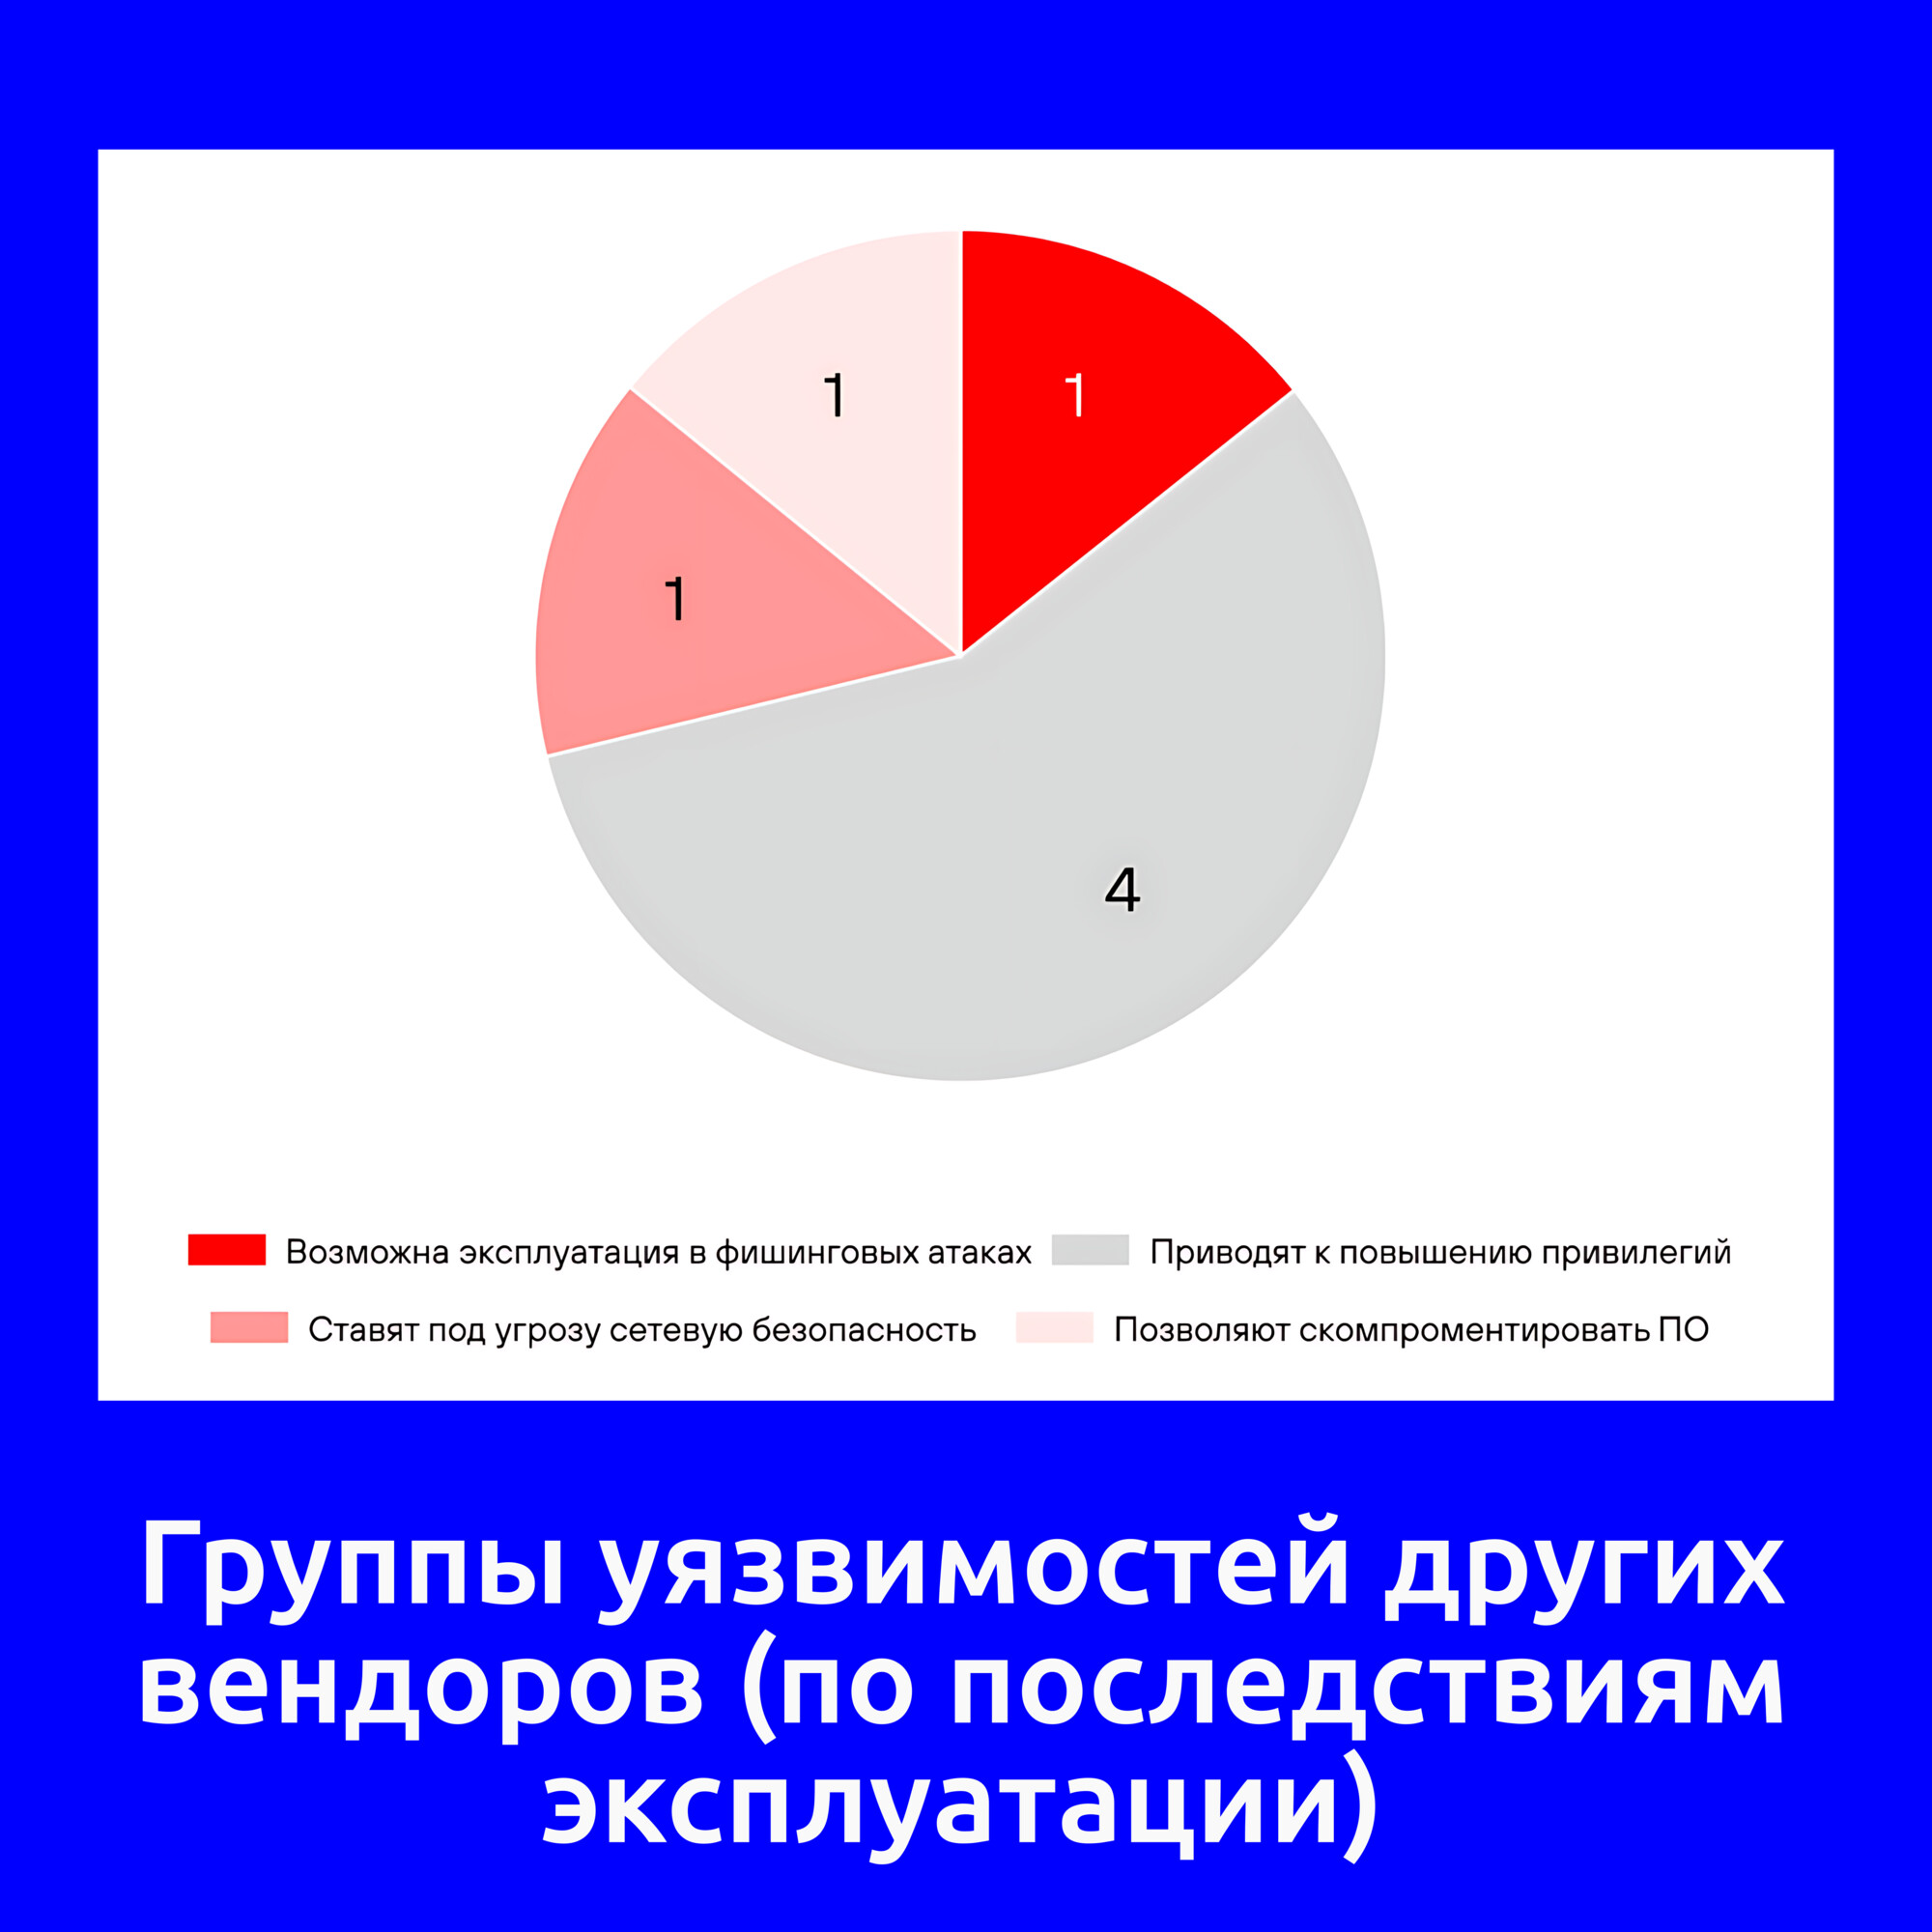
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

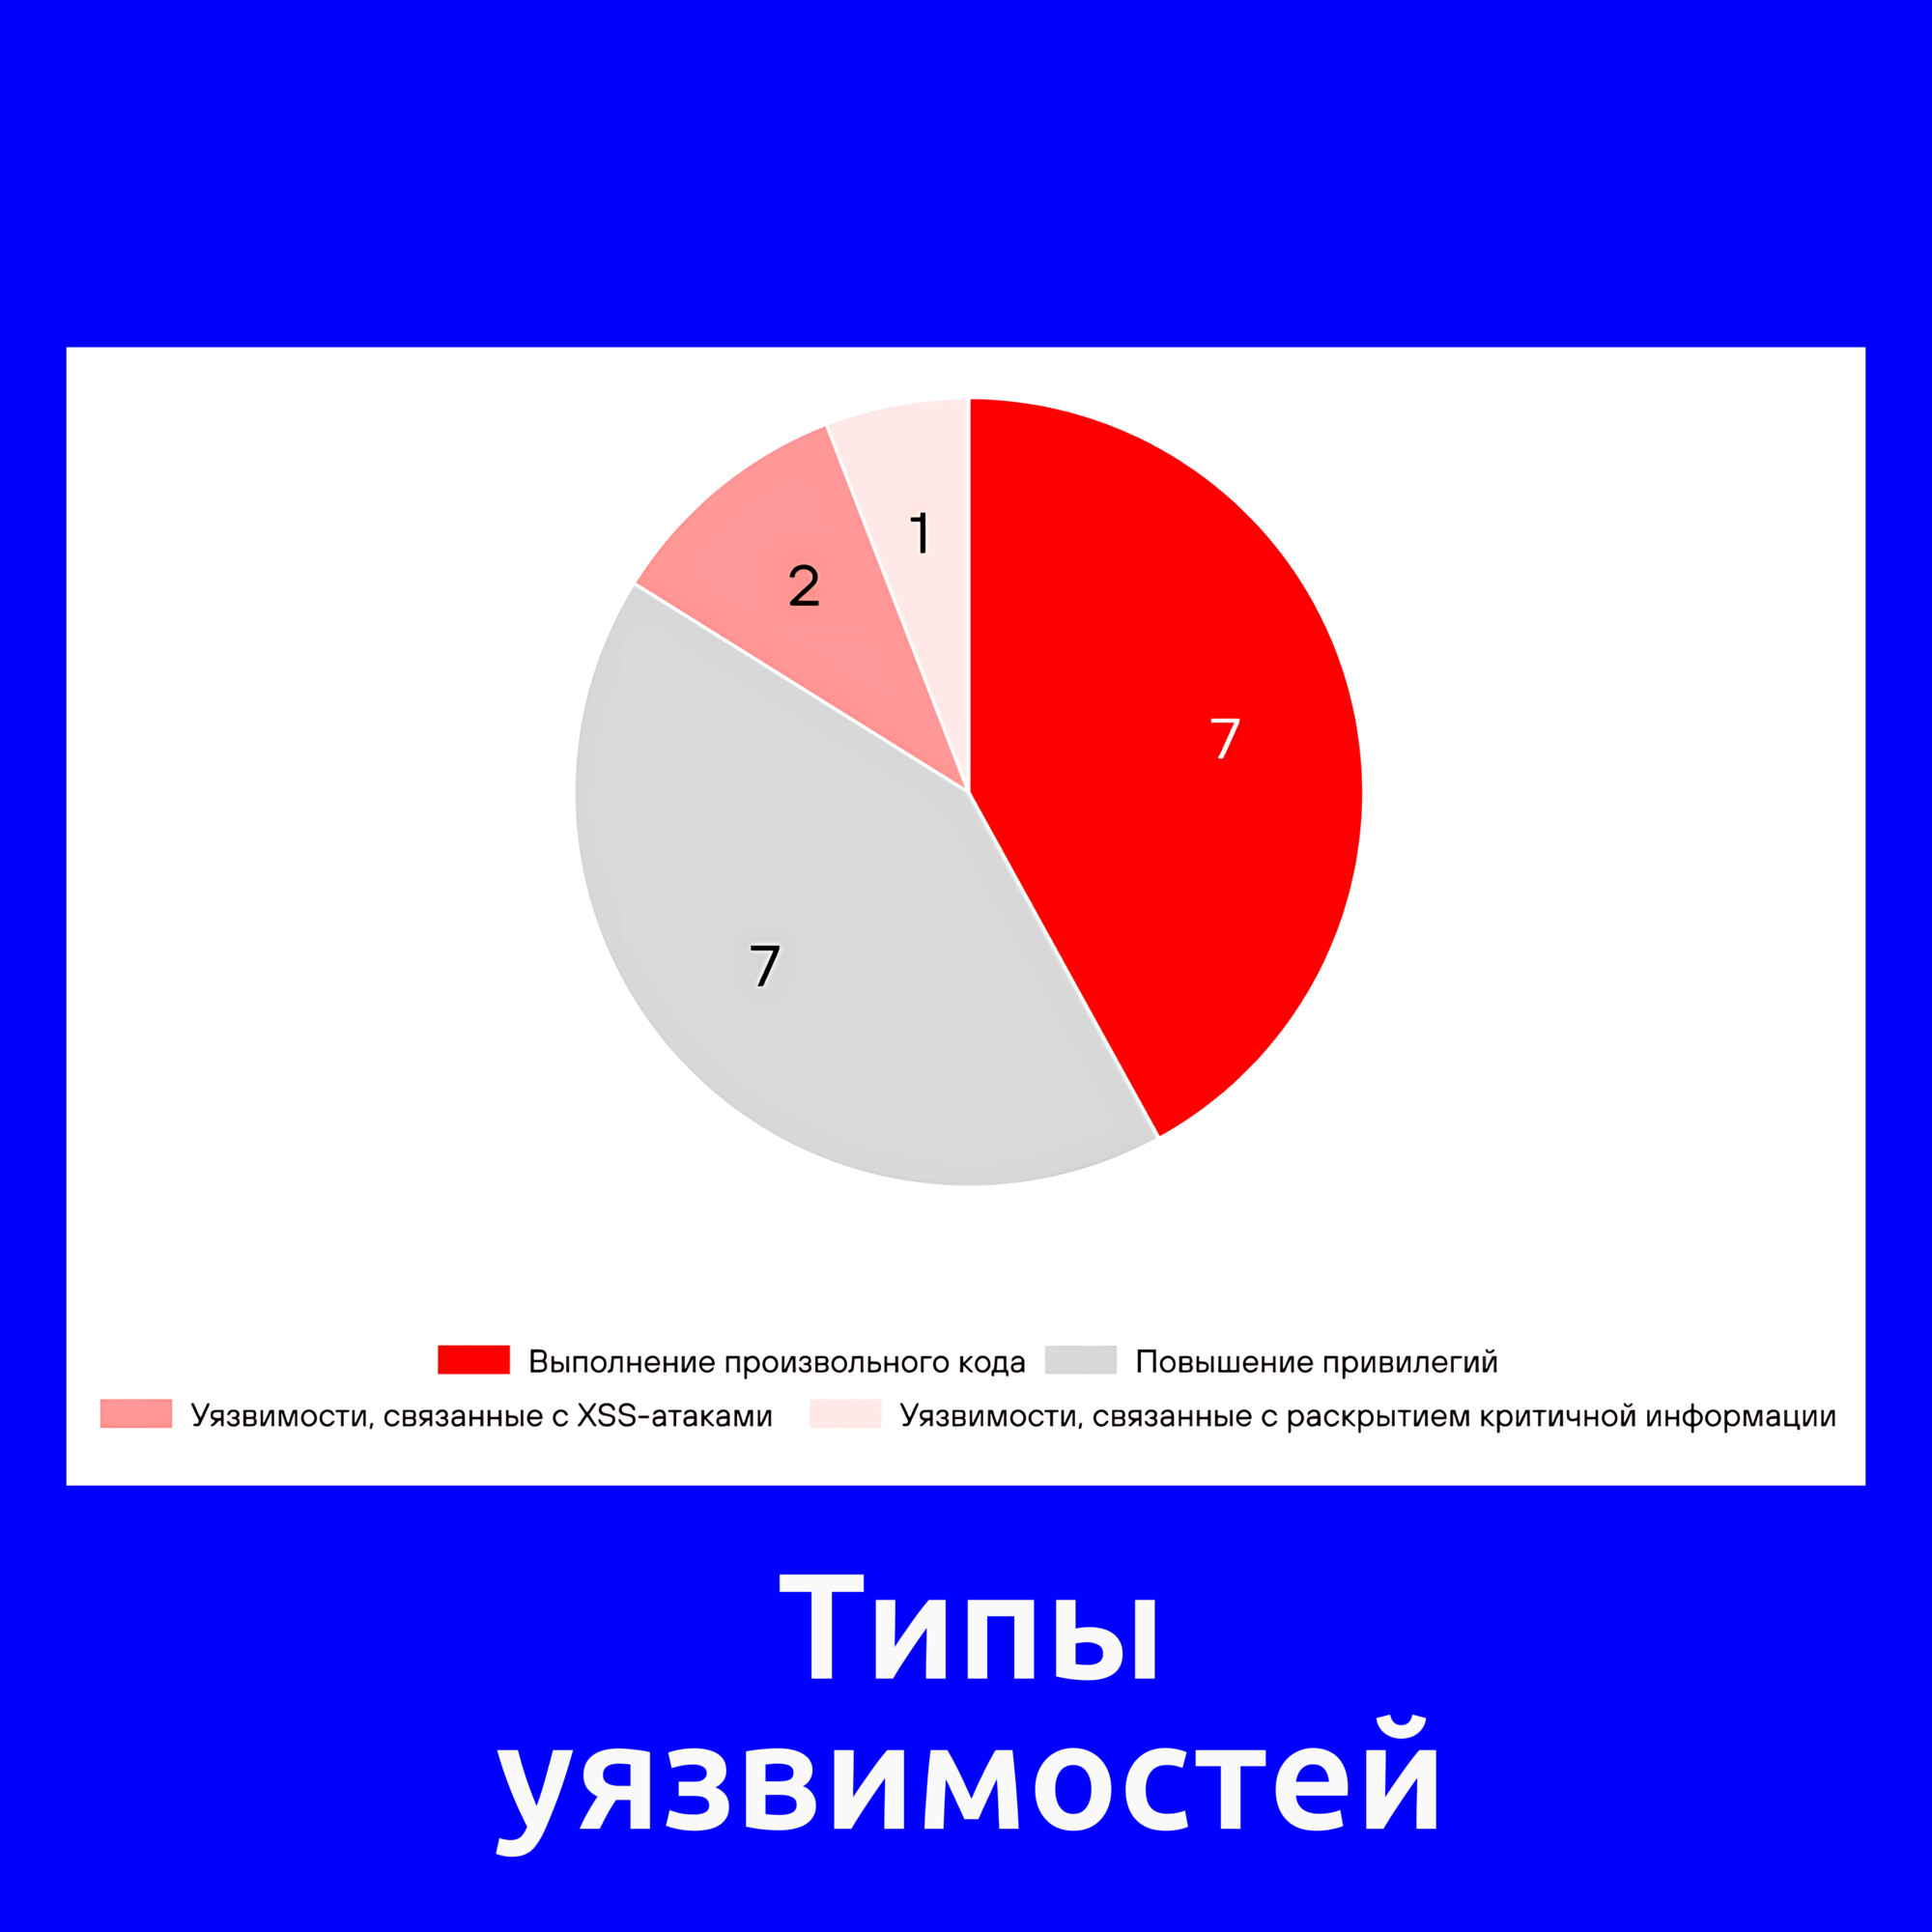
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

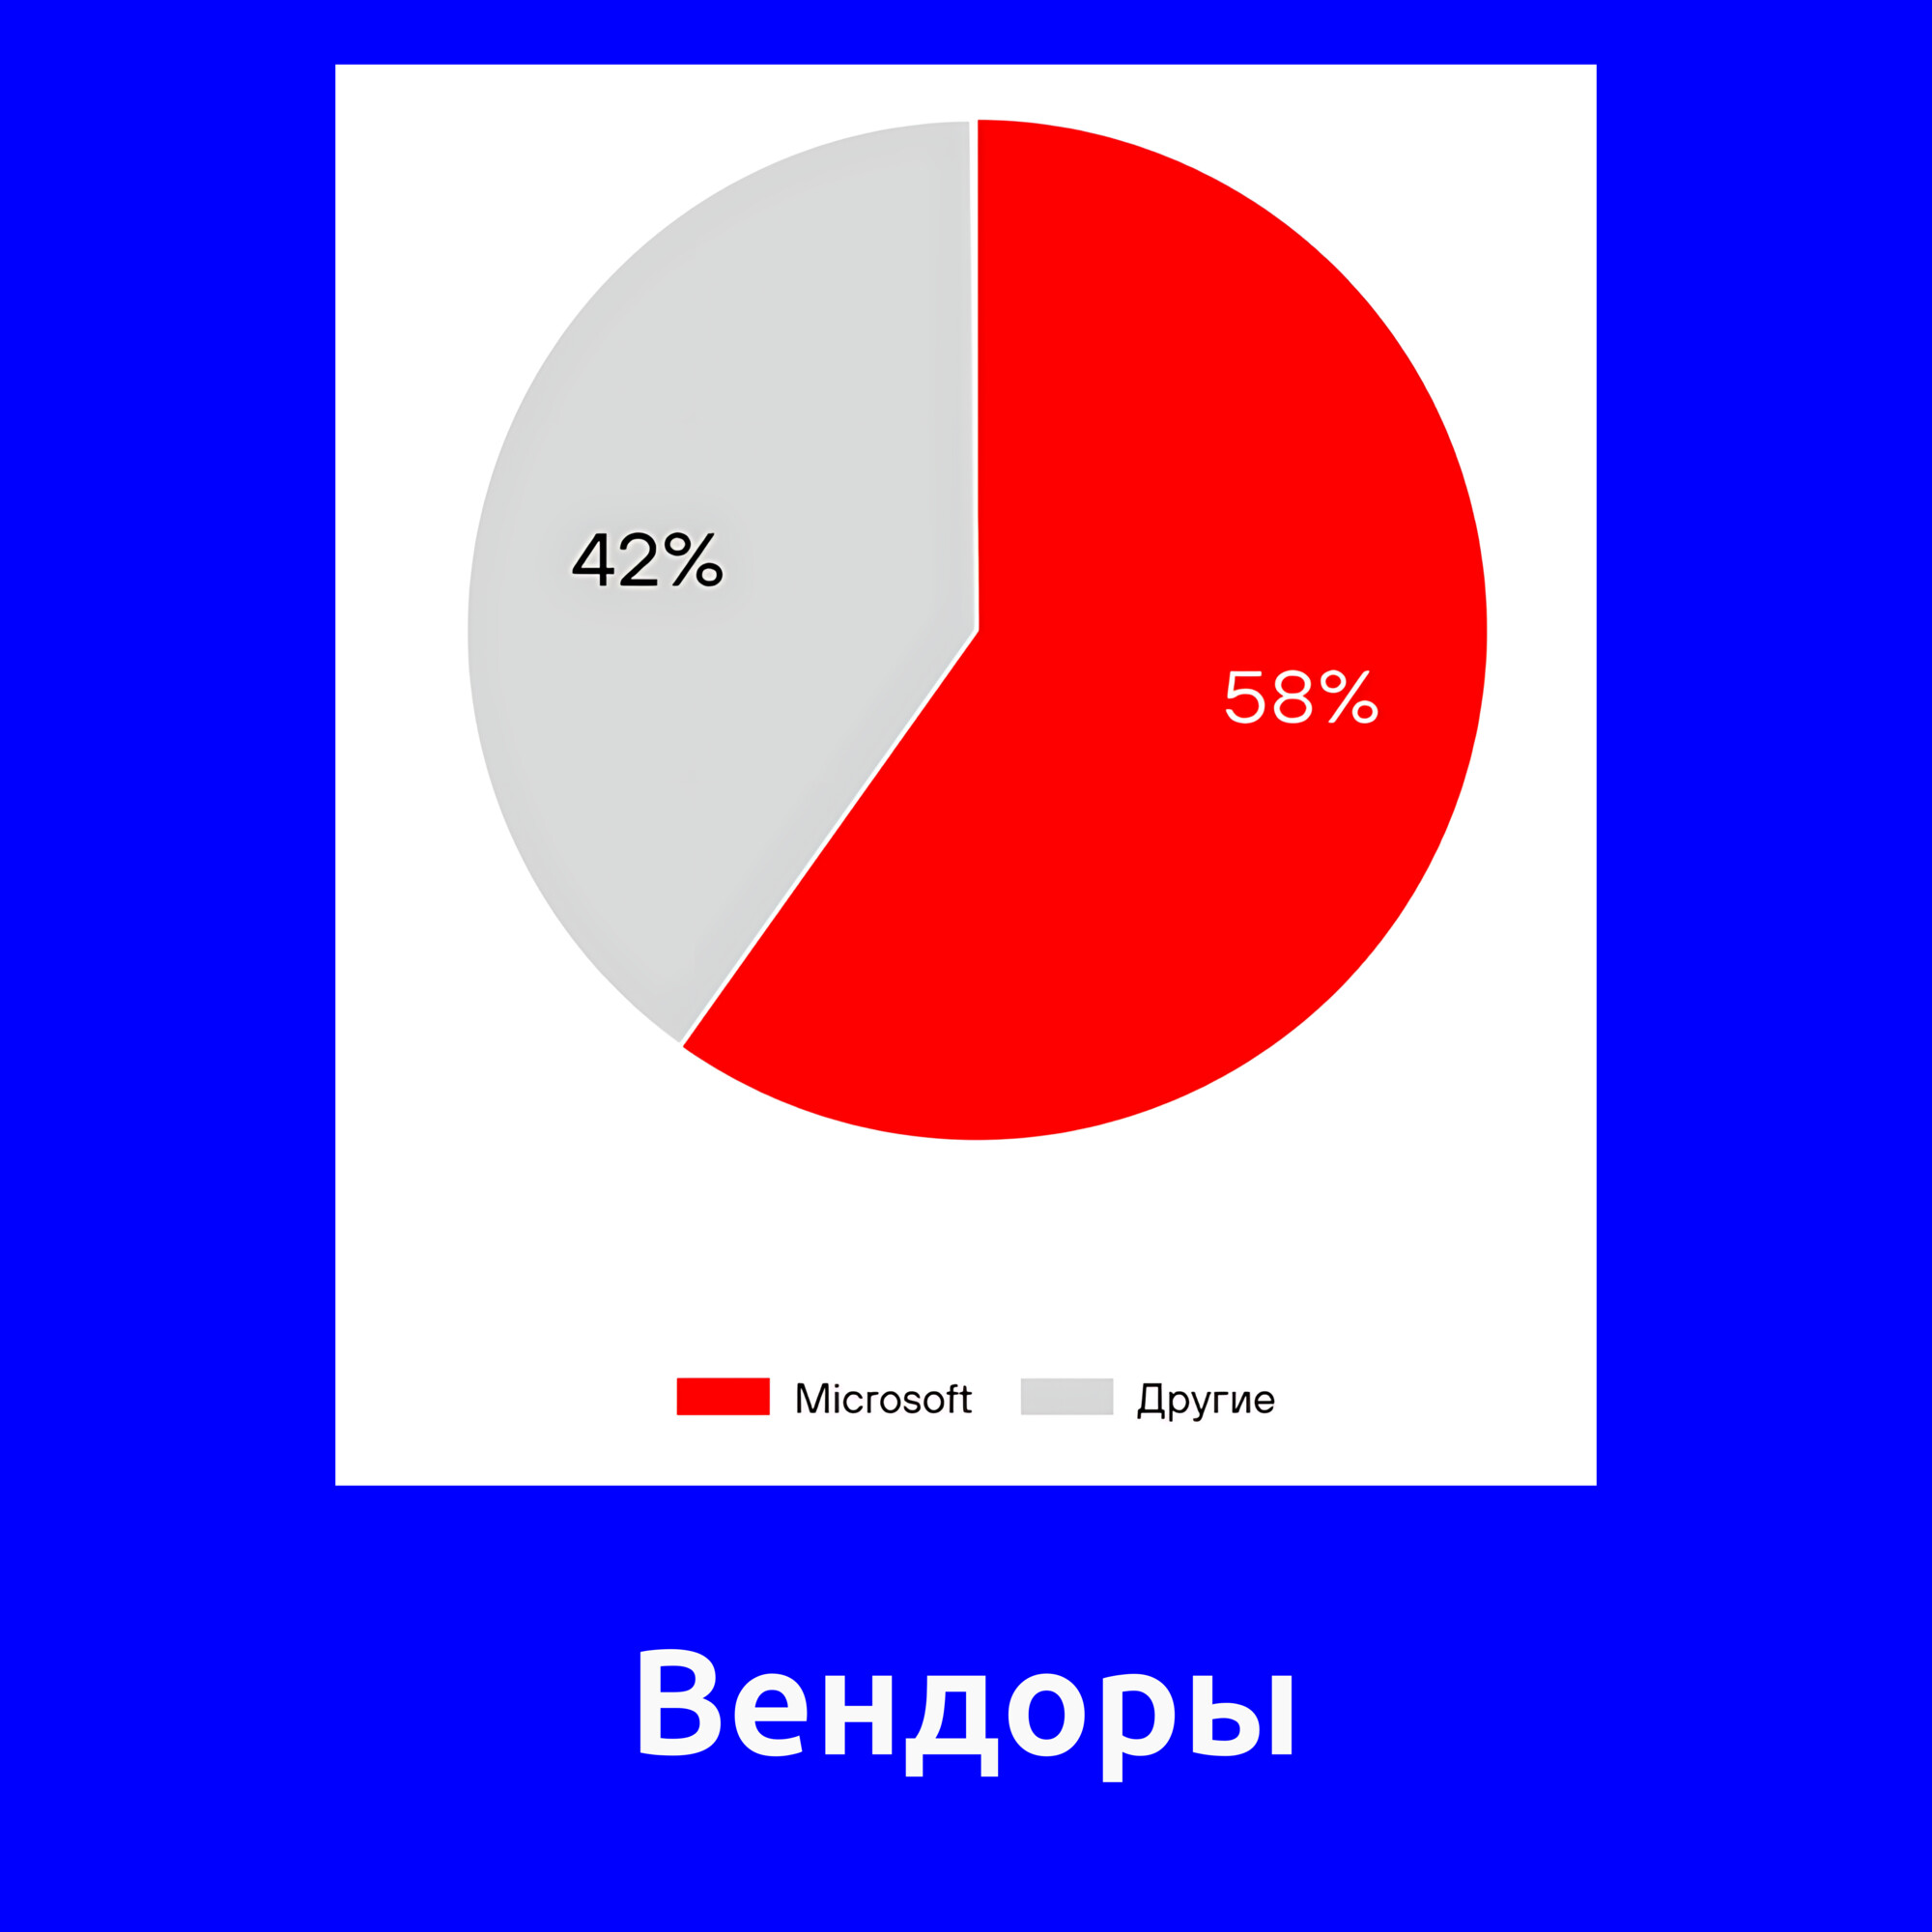
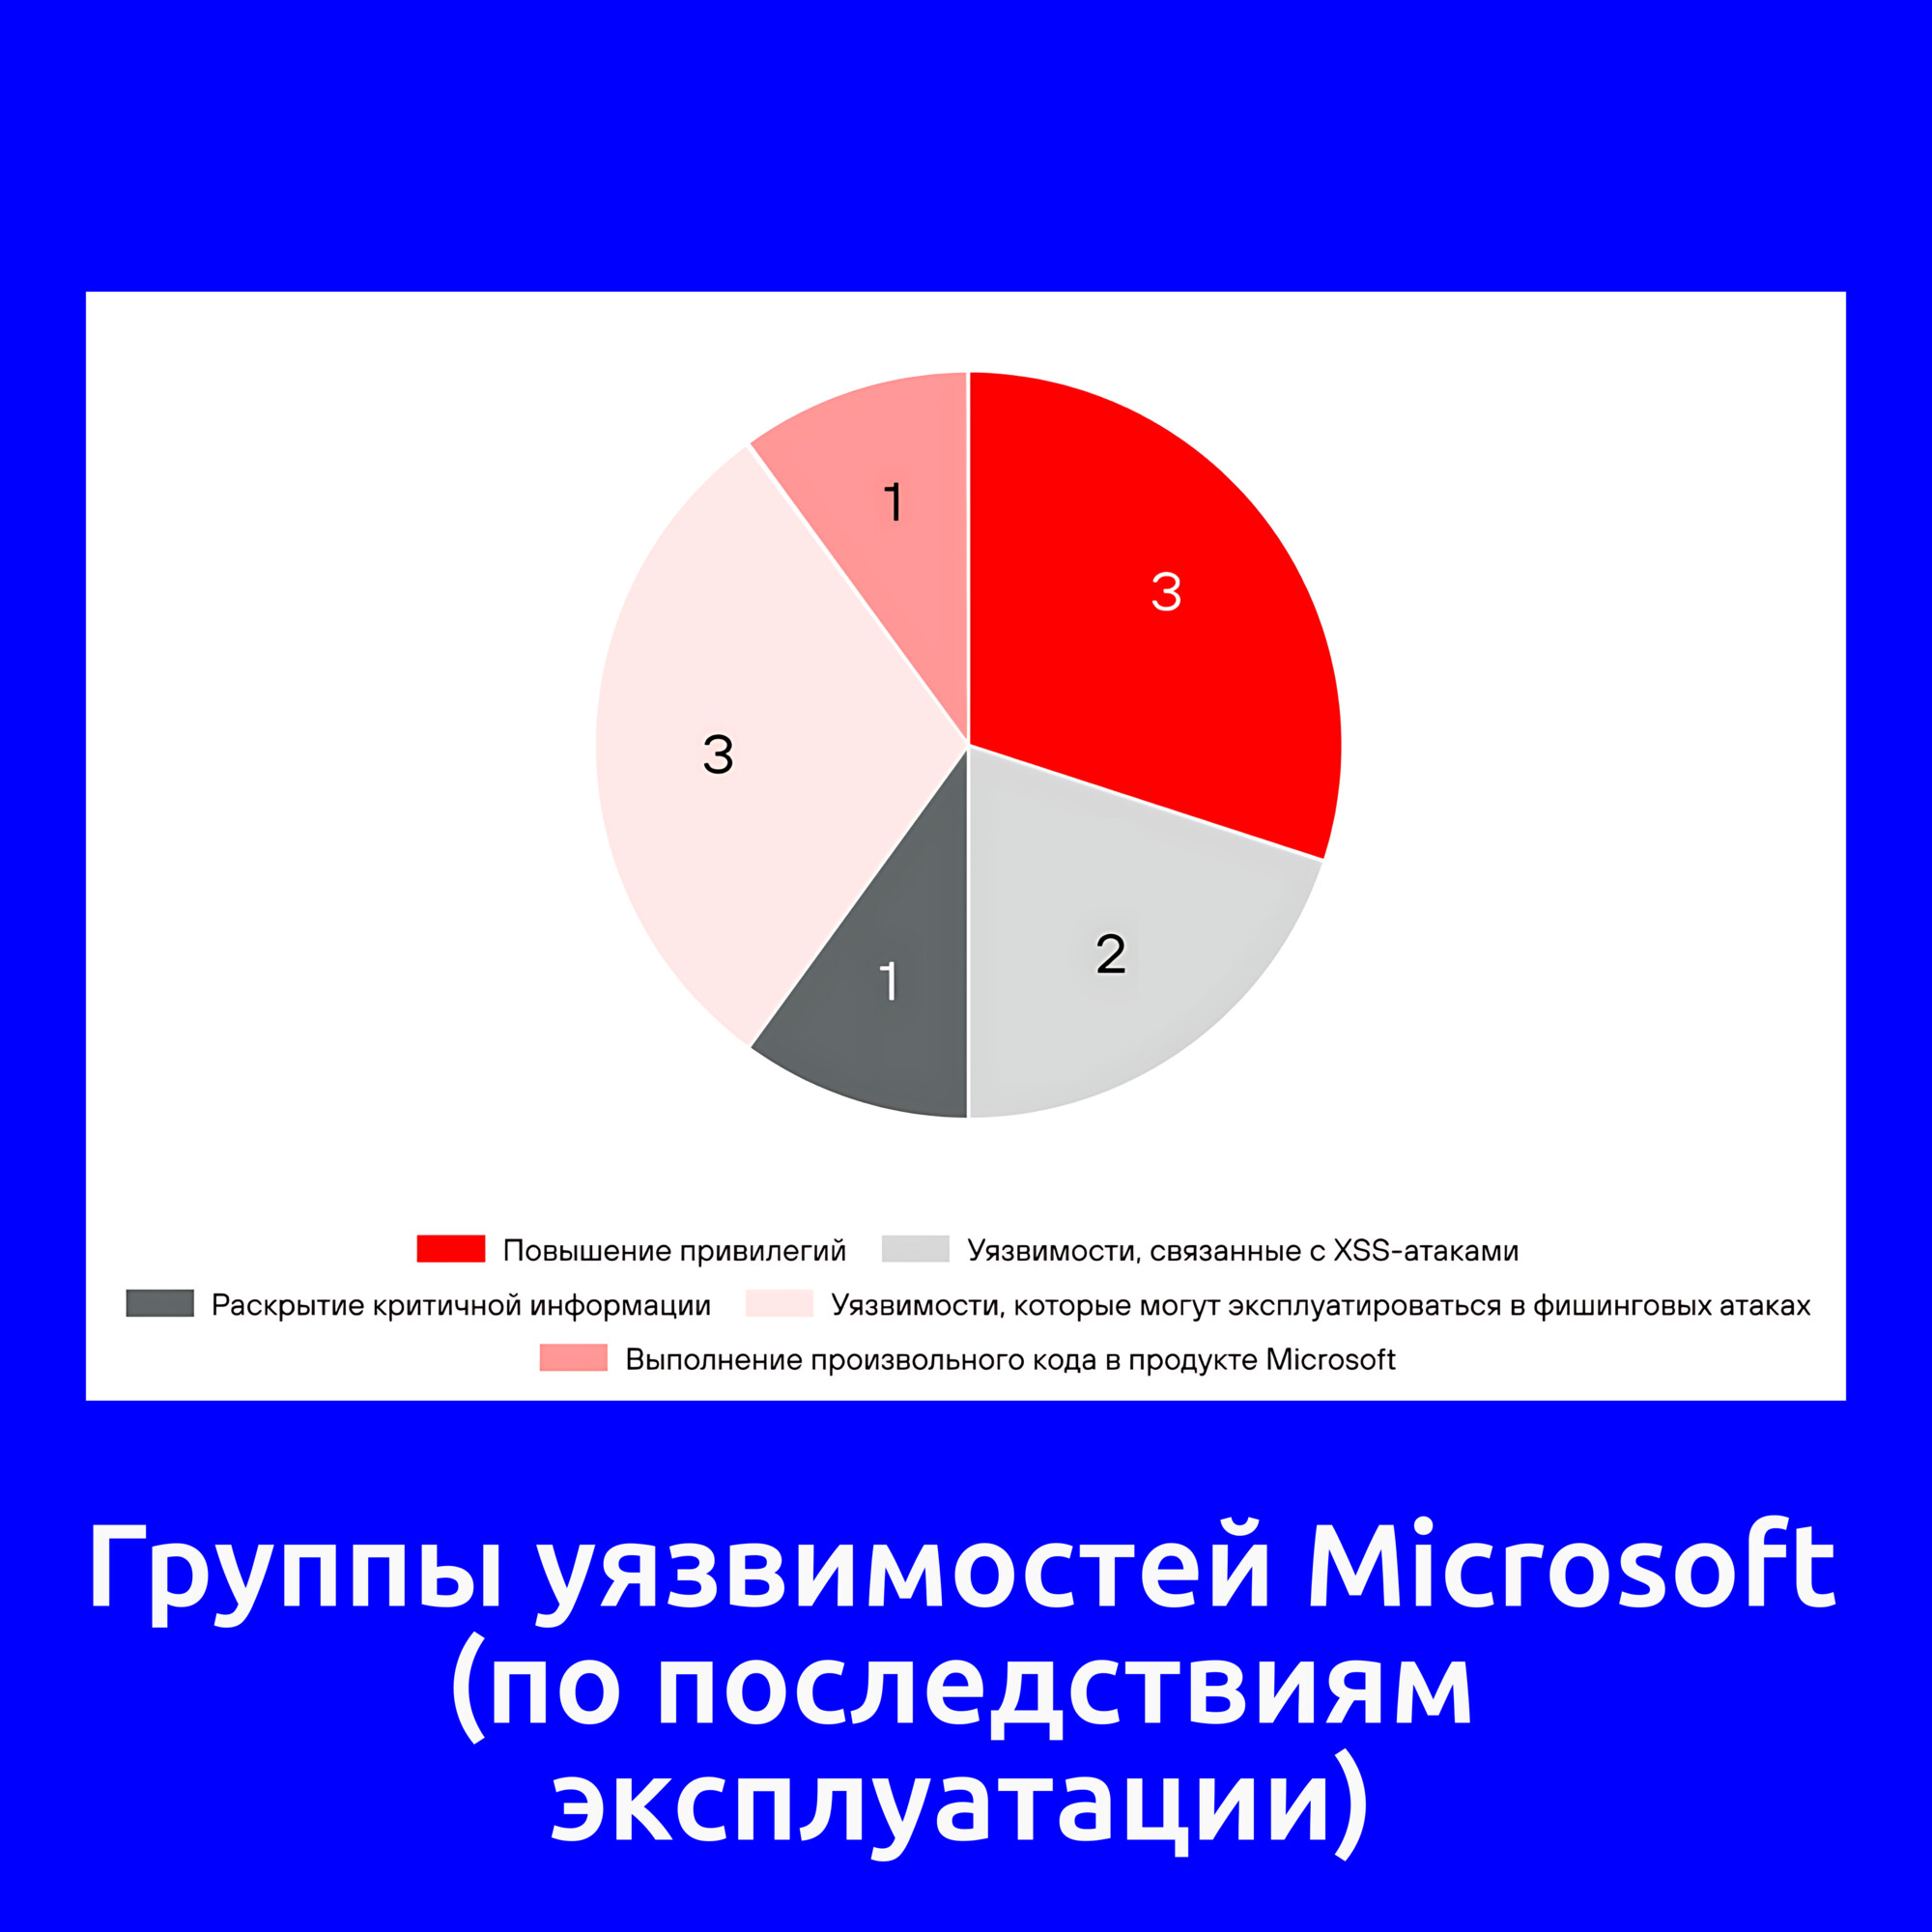
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский В тренде VM: уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом майском выпуске было четыре уязвимости. В этот раз тоже четыре, но с пятью CVE-идентификаторами.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43284, CVE-2026-43500). Цепочка уязвимостей с публичным эксплоитом для получения root-а. Есть признаки эксплуатации вживую.

🔻 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Ещё одна уязвимость для получения root-а с публичным эксплоитом.

🔻 EoP - Microsoft Defender "RedSun" (CVE-2026-41091). Уязвимость повышения привилегий до уровня SYSTEM с публичным эксплоитом и признаками эксплуатации вживую. Уделите особое внимание серверным и десктопным Windows-хостам, где Microsoft Defender не отключён, но отсутствует доступ в Интернет для регулярного обновления.

🔻 RCE - PAN-OS (CVE-2026-0300). Уязвимость выполнения произвольного кода с root-привилегиями без аутентификации на файерволах PA-Series и VM-Series. Есть публичный эксплойт и признаки эксплуатации вживую.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300)

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300)

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300). PAN-OS - это операционная система для файерволов и платформ безопасности компании Palo Alto Networks. User-ID™ Authentication Portal (другое название Captive Portal) — это функция PAN-OS (не включенная по умолчанию), используемая для сопоставления IP-адресов с именами пользователей. Используя ошибку переполнения буфера (CWE-787), неаутентифицированный удаленный атакующий может отправить специально сформированные пакеты на устройство с включенным User-ID™ Authentication Portal, добиваясь выполнения произвольного кода с root-привилегиями на уязвимом устройстве. Аутентификация или взаимодействие с пользователем не требуются. При успешной эксплуатации уязвимости атакующий получает полный контроль над устройством: может перехватывать, изменять или блокировать сетевой трафик, получать доступ к конфиденциальным данным, обходить политики безопасности, скрывать следы компрометации, устанавливать бэкдоры и использовать устройство как точку входа для атак на внутреннюю инфраструктуру.

⚙️ Бюллетень безопасности вендора был опубликован 6 мая. Уязвимы файерволы PA-Series и VM-Series. Решения Prisma Access, Cloud NGFW и Panorama не подвержены этой уязвимости. Обновления безопасности доступны с 13 мая. В качестве workaround-а вендор рекомендует ограничить доступ к User-ID™ Authentication Portal только доверенными внутренними зонами или полностью отключить его.

👾 Также 6 мая исследователи Palo Alto Networks Unit 42 опубликовали сообщение об эксплуатации уязвимости в реальных атаках. Действия злоумышленников после эксплуатации уязвимости включают развертывание общедоступных инструментов для туннелирования (EarthWorm, ReverseSocks5), сбор информации из Active Directory с использованием учетных данных, вероятно, полученных из файервола, а также систематическое уничтожение логов и других следов компрометации. В тот же день уязвимость была добавлена в CISA KEV.

🛠 Публичный эксплойт появился на GitHub также 6 мая.

🌐 PAN-OS - одна из самых широко используемых операционных систем для корпоративных файерволов в мире. По состоянию на 5 июня Shodan отслеживает примерно 135 755 инстансов PAN-OS, доступных из Интернет, что представляет собой значительную поверхность атаки.

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257)

Аналитики Rapid7 зафиксировали эксплуатацию уязвимости обхода аутентификации в PAN-OS GlobalProtect и Prisma Access (CVE-2026-0257). PAN-OS GlobalProtect - это система удалённого защищённого доступа от Palo Alto Networks, позволяющая сотрудникам подключаться к корпоративной сети через Интернет и работать так, как будто они находятся внутри организации. Она встроена в операционную систему PAN-OS, которая работает на сетевых устройствах (межсетевых экранах) Palo Alto Networks. Prisma Access - это облачный сервис от Palo Alto Networks, обеспечивающий защищённый удалённый доступ пользователей и применение корпоративных политик безопасности без необходимости развёртывать собственные VPN-шлюзы и периметровые устройства.

13 мая 2026 года компания Palo Alto Networks опубликовала бюллетень безопасности по CVE-2026-0257 - уязвимости обхода аутентификации со средней критичностью, затрагивающей PAN-OS и Prisma Access с настроенными GlobalProtect portal или gateway, включёнными authentication override cookies и определённой конфигурацией сертификатов. Успешная эксплуатация этой уязвимости позволяет удалённому неаутентифицированному атакующему установить VPN-соединение через шлюз GlobalProtect на уязвимом устройстве.

Команда Rapid7 MDR выявила успешную эксплуатацию у многочисленных клиентов, однако не обнаружила признаков успешного латерального перемещения с этих устройств. Самая ранняя зафиксированная дата эксплуатации - 17 мая 2026 года. По состоянию на 29 мая 2026 года данная уязвимость была добавлена в каталог известных эксплуатируемых уязвимостей CISA KEV.

Аналитики Rapid7 настоятельно рекомендуют рассматривать эту уязвимость как критическую. Обход аутентификации в корпоративном VPN-устройстве, доступном с внешнего периметра, может иметь серьёзные последствия для затронутых организаций. Следует в срочном порядке установить исправление, предоставленное вендором.

Palo Alto Networks подробно пишут про RCE-уязвимость в трёх open-source AI/ML-проектах на Python

Palo Alto Networks подробно пишут про RCE-уязвимость в трёх open-source AI/ML-проектах на Python

Palo Alto Networks подробно пишут про RCE-уязвимость в трёх open-source AI/ML-проектах на Python. Уязвимость вызвана использованием библиотеки Hydra (разрабатывается экстремистской компанией Meta) для загрузки конфигураций из метаданных модели. Злоумышленник может внедрять произвольный код в метаданные модели, который будет автоматически выполнен в момент загрузки модифицированной модели уязвимыми проектами:

🔻 NeMo - фреймворк на базе PyTorch, разработан NVIDIA. CVE-2025-23304 исправлена в версии 2.3.2.

🔻 Uni2TS - библиотека PyTorch, используемая в Morai от Salesforce - foundation‑модели для анализа временных рядов. CVE-2026-22584 исправлена 31 июля 2025 года.

🔻 FlexTok - фреймворк на Python, позволяющий AI/ML‑моделям обрабатывать изображения; разработан исследователями Apple и VILAB@EPFL. Уязвимость исправлена без CVE в июне 2025 года.

👾 Признаков эксплуатации вживую пока нет.

Залил видеозапись своего выступления на ежегодной пресс-конференции Positive Technologies, которая прошла 11 декабря под названием "Анатомия цифровых бурь"

Залил видеозапись своего выступления на ежегодной пресс-конференции Positive Technologies, которая прошла 11 декабря под названием "Анатомия цифровых бурь". Я кратко рассказал, что такое трендовые уязвимости и зачем нужно их выделять, охарактеризовал трендовые уязвимости 2025 года, поругал Microsoft, подсветил уязвимости в отечественных продуктах и что с этим всем делать (развивать VM-процесс в организациях 🙂).

Также ответил на вопрос, является ли отечественное ПО более безопасным и надёжным. ИМХО, продукты отечественных вендоров вряд ли будут безопаснее западных, но переходить на них всё равно стоит. 😉

Логика здесь следующая. Чем меньше популярных западных продуктов будет использоваться в России, тем меньше российские организации будут страдать от массовой (в общемировом масштабе) эксплуатации критических уязвимостей в них. ⬇️👍 В первую очередь это касается продуктов Microsoft и западных сетевых устройств (Cisco, Fortinet, Palo Alto).

Да, конечно, от таргетированных атак отказ от этих продуктов полностью не защитит. При необходимости злодеи любые российские продукты расковыряют, уязвимости найдут, эксплоиты напишут и в малвари свои встроят. НО в том-то и дело, что для таких таргетированных атак потребуется инструментарий, разработанный специально для компрометации российских организаций и нигде больше не применимый, что сделает атаки гораздо сложнее и дороже, а значит, их будут проводить гораздо реже. 😉👍