Архив метки: CISAKEV

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели? Когда 21 октября разработчики PHP готовились к релизу версий PHP с исправлением PHP2Shell (CVE-2026-109618, CVE-2026-109619), эксперты прогнозировали, что буквально через 15 минут после публикации обновления начнутся массовые атаки на уязвимые серверы. Эксперты Amazon даже сообщали о попытках эксплуатации за четыре дня до выхода патчей. На фоне этих новостей некоторые организации забили тревогу. В нескольких странах правительственные сайты и сервисы были отключены в качестве меры предосторожности.

И вот прошли две недели. Согласно данным Censys, из 46 миллионов PHP-сервисов, использующих уязвимые версии, примерно 29 миллионов по-прежнему не обновлены. Исследователи отмечали большое количество попыток эксплуатации. Новые эксплоиты продолжали появляться один за другим. Когда я готовил отчёт по октябрьскому Linux Patch Wednesday, фиксировалось более 470 ссылок на репозитории с эксплоитами PHP2Shell!

И что в итоге по реальным инцидентам?

🔻 Первое сообщение об инциденте, связанном с эксплуатацией этой уязвимости, появилось 23 октября от экспертов Palo Alto Networks. Однако через два дня, 25 октября, они отозвали это заявление. 🤷‍♂️

🔻 Убедительное подтверждение эксплуатации PHP2Shell в реальных атаках появилось только 24 октября. Серверы-ловушки, запущенные Аделем Карими из Perplexity и работавшие на PHP 8.4.26, зафиксировали успешные атаки с двух IP-адресов. Наблюдаемая цепочка эксплуатации соответствовала CVE-2026-109618. Однако на сервере-ловушке исследователя использовался модуль Apache mod_php - конфигурация, наиболее удобная для злоумышленников.

🔻 Технологическая компания Dream Group сообщила 26 октября о компрометации 25 межсетевых экранов и серверов управления в США, Японии, на Тайване и в Южной Корее. Три из них находились в инфраструктуре, предположительно связанной с государственными ведомствами США. Злоумышленники использовали PHP2Shell в сочетании с Fragnesia (CVE-2026-46300) - майской LPE-уязвимостью ядра Linux. Получив полный административный контроль, они смогли извлечь пароль служебной учётной записи LDAP, похитить список пользователей и групп, полную конфигурацию сети и закрытые ключи. В тот же день уязвимости PHP2Shell были добавлены в CISA KEV. Через два дня, 28 октября, в CISA KEV добавили и Fragnesia. Изначально эксперты Dream Group не называли производителя скомпрометированных устройств, однако в обновлении от 29 октября появилось уточнение, что речь идёт об устройствах Palo Alto Networks. По данным Dream Group, из примерно 19 000 обнаруженных устройств злоумышленники отобрали 240 потенциальных целей, из которых успешно скомпрометировали 24 межсетевых экрана. Позже они также взломали внутренний сервер управления. Palo Alto Networks подтвердили атаки на интерфейсы управления, доступные из Интернет. Компания призвала клиентов закрыть публичный доступ к этим интерфейсам, разрешить подключение только с доверенных внутренних IP-адресов и установить обновления безопасности.

Вот пока и вся раскладка по инцидентам. 🤷‍♂️ Не густо, учитывая всеобщие апокалиптические ожидания. А вот почему ожидания так серьёзно разошлись с реальностью - тема отдельная. 😉
Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей"

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В выступлении я рассказал о существующих методах оценки и приоритизации уязвимостей (CVSS, методике ФСТЭК, KEV-каталогах, EPSS, SSVC и Tenable VPR), рассмотрел трендовые уязвимости 2026 года и представил методику PVSS от Positive Technologies, применяемую в том числе для отбора трендовых уязвимостей.

Таймстемпы:

00:00 Приветствие
00:43 Всё возрастающие объёмы появления новых CVE в реестрах NVD/CVEorg, Microsoft Patch Tuesday и Linux Patch Wednesday
02:28 Common Vulnerability Scoring System (CVSS 3.0, 3.1, 4.0), статистика использования версий стандарта и проблемы его субъективности на примере CVE-2026-20963 и CVE-2026-56164
05:39 Методика ФСТЭК для оценки уровня опасности уязвимостей программных, программно-аппаратных средств (от 30 июня 2025 года)
06:51 Каталоги известных эксплуатируемых уязвимостей: CISA KEV, VulnCheck KEV, EUVD KEV
08:04 Exploit Prediction Scoring System (EPSS) и достоверность его прогнозов
09:19 Stakeholder-Specific Vulnerability Categorization (SSVC)
10:13 Tenable VPR - пример проприетарной системы оценки критичности уязвимостей
12:13 Трендовые уязвимости по версии Positive Technologies
12:55 Трендовые уязвимости 2026 года по состоянию на 1 октября
16:07 Positive Vulnerability Scoring System (PVSS)
17:50 Использование PVSS для отбора трендовых уязвимостей
19:48 Выводы

Видео также доступно на YouTube.

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

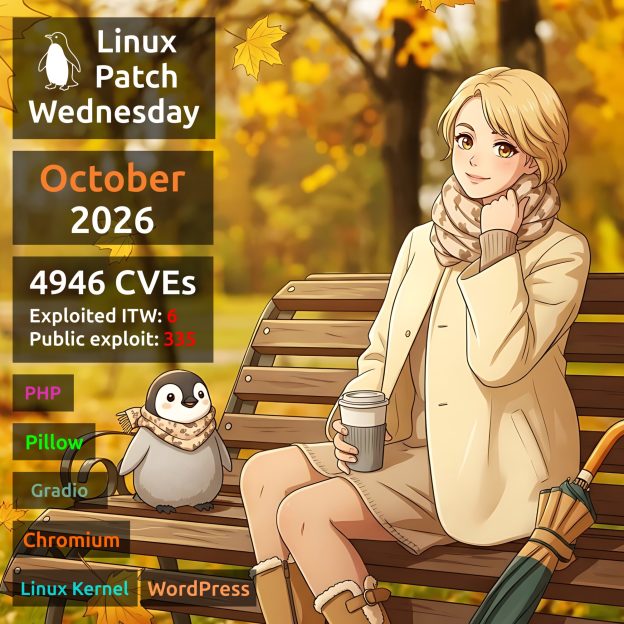
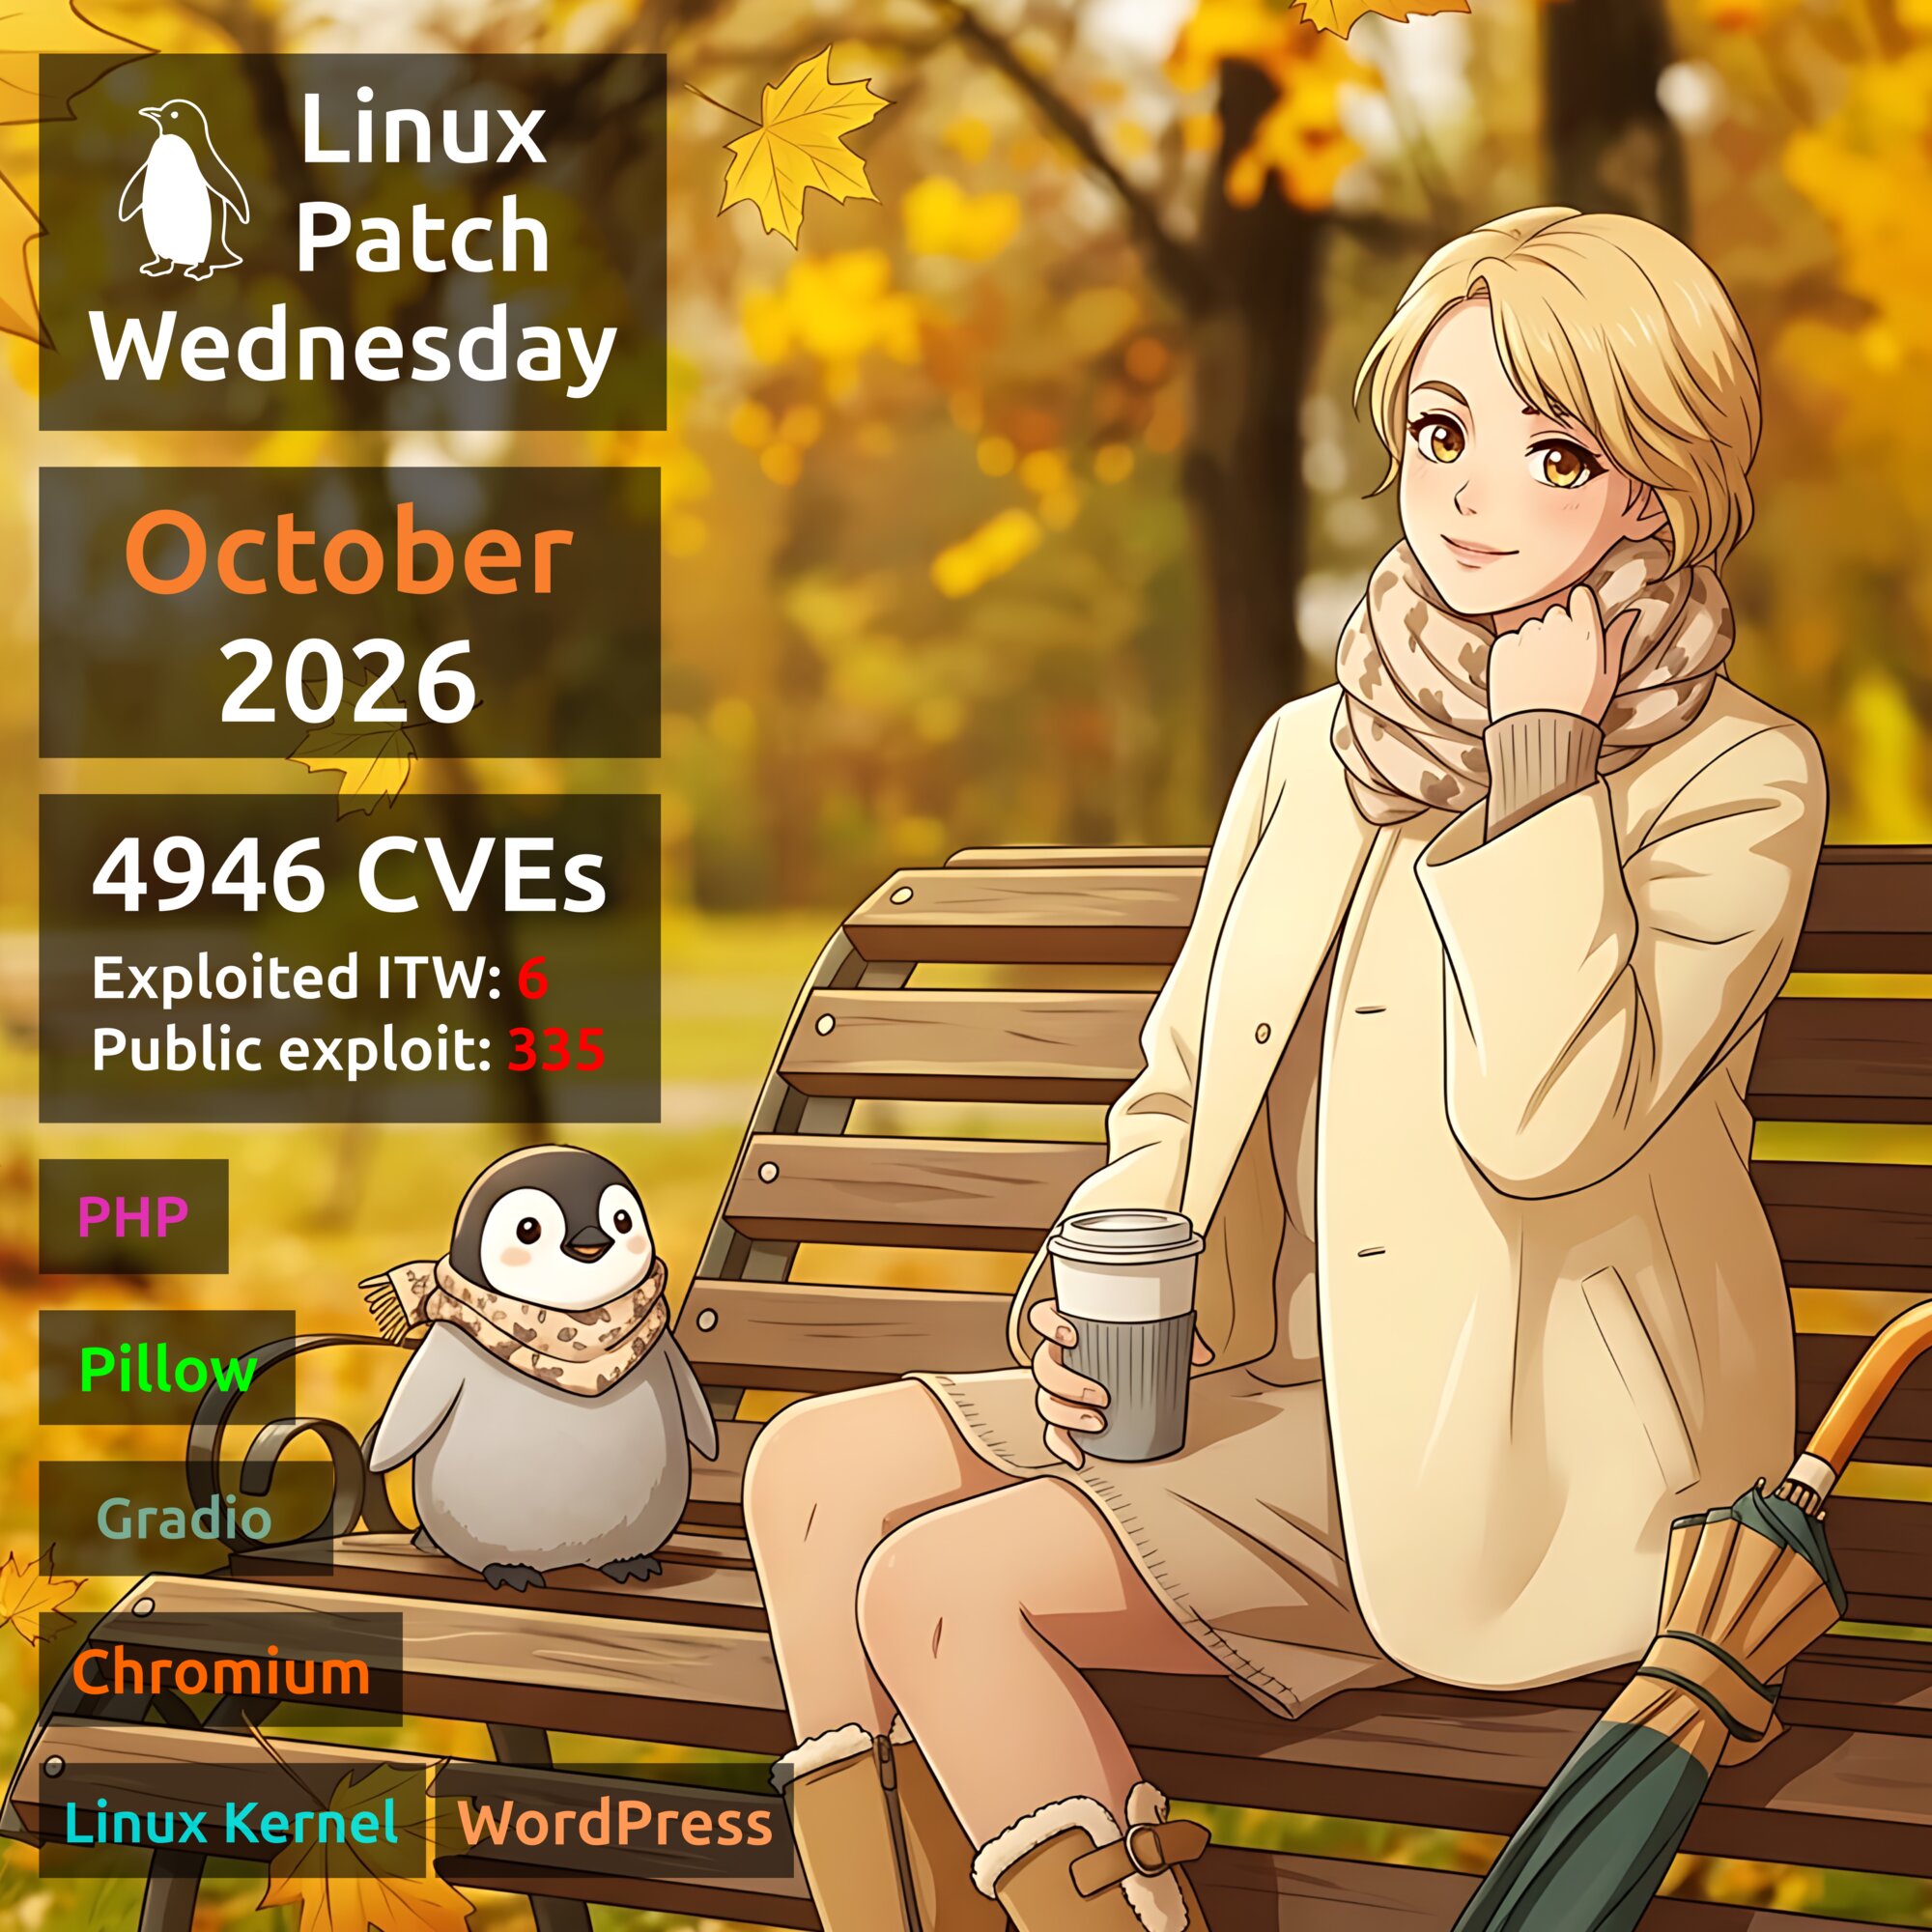
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

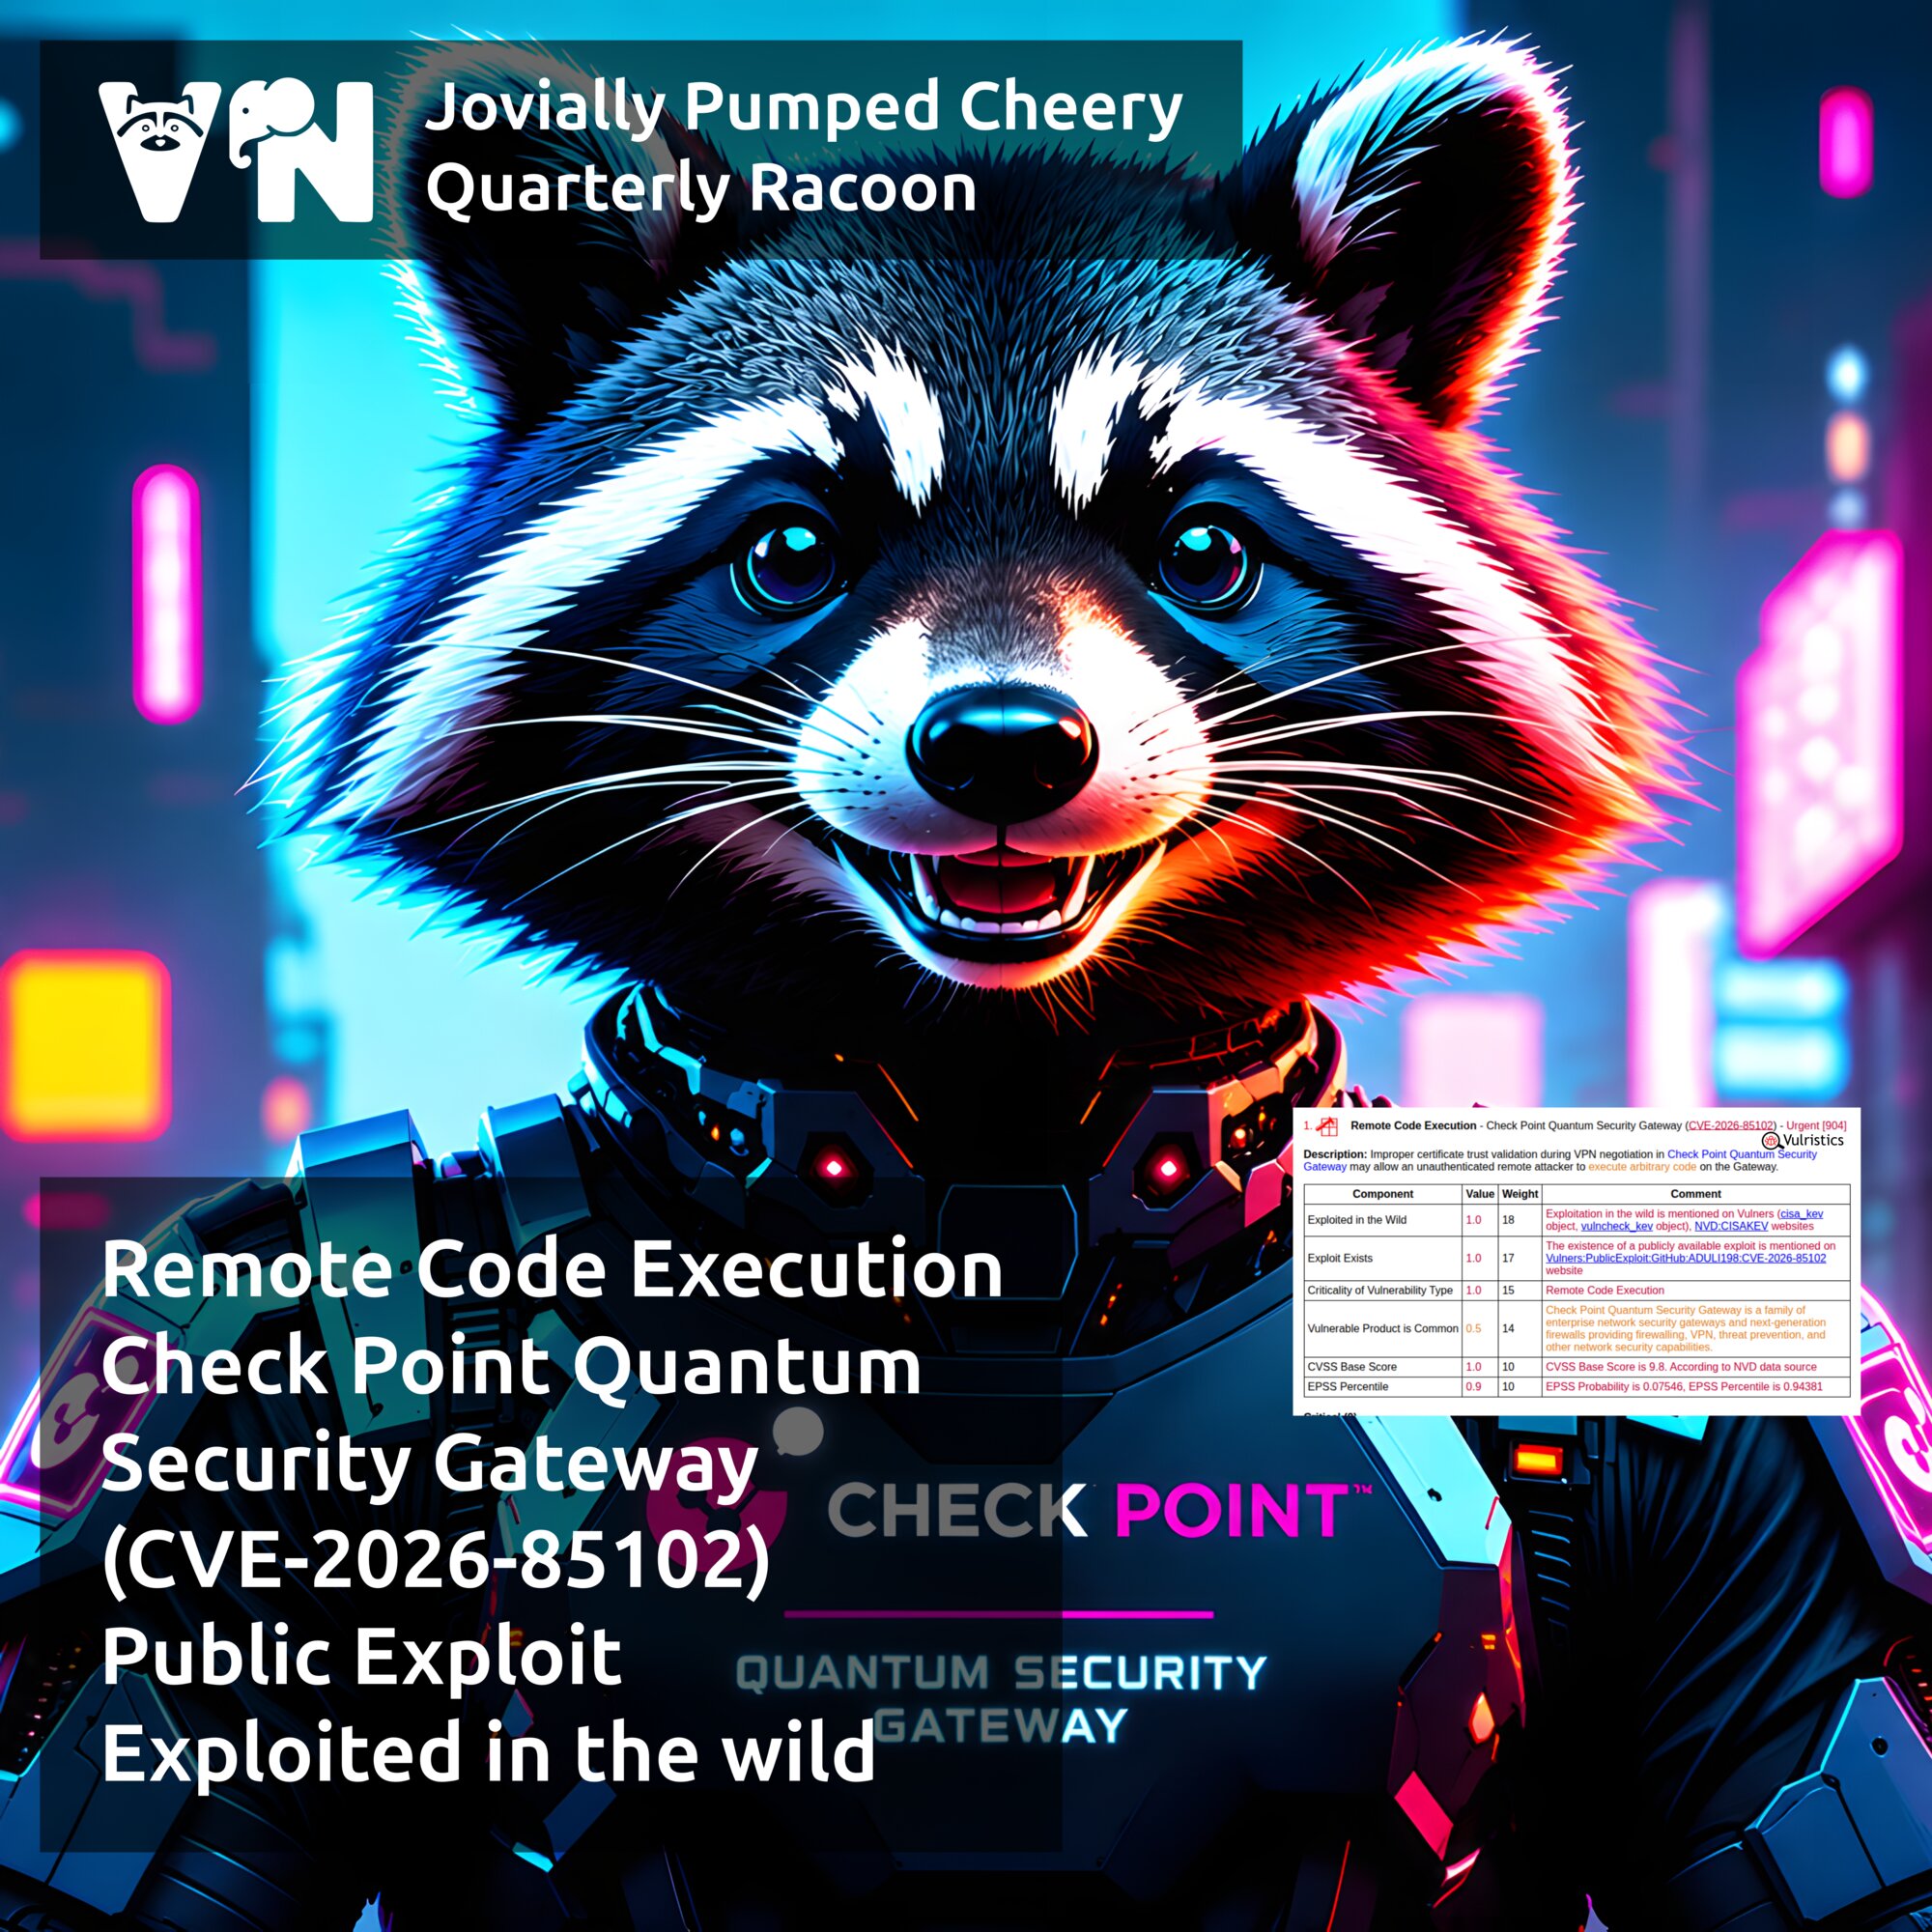
🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

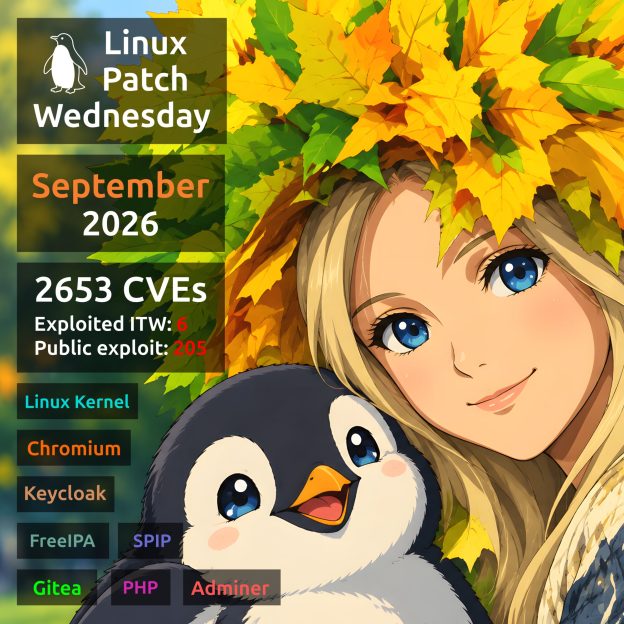
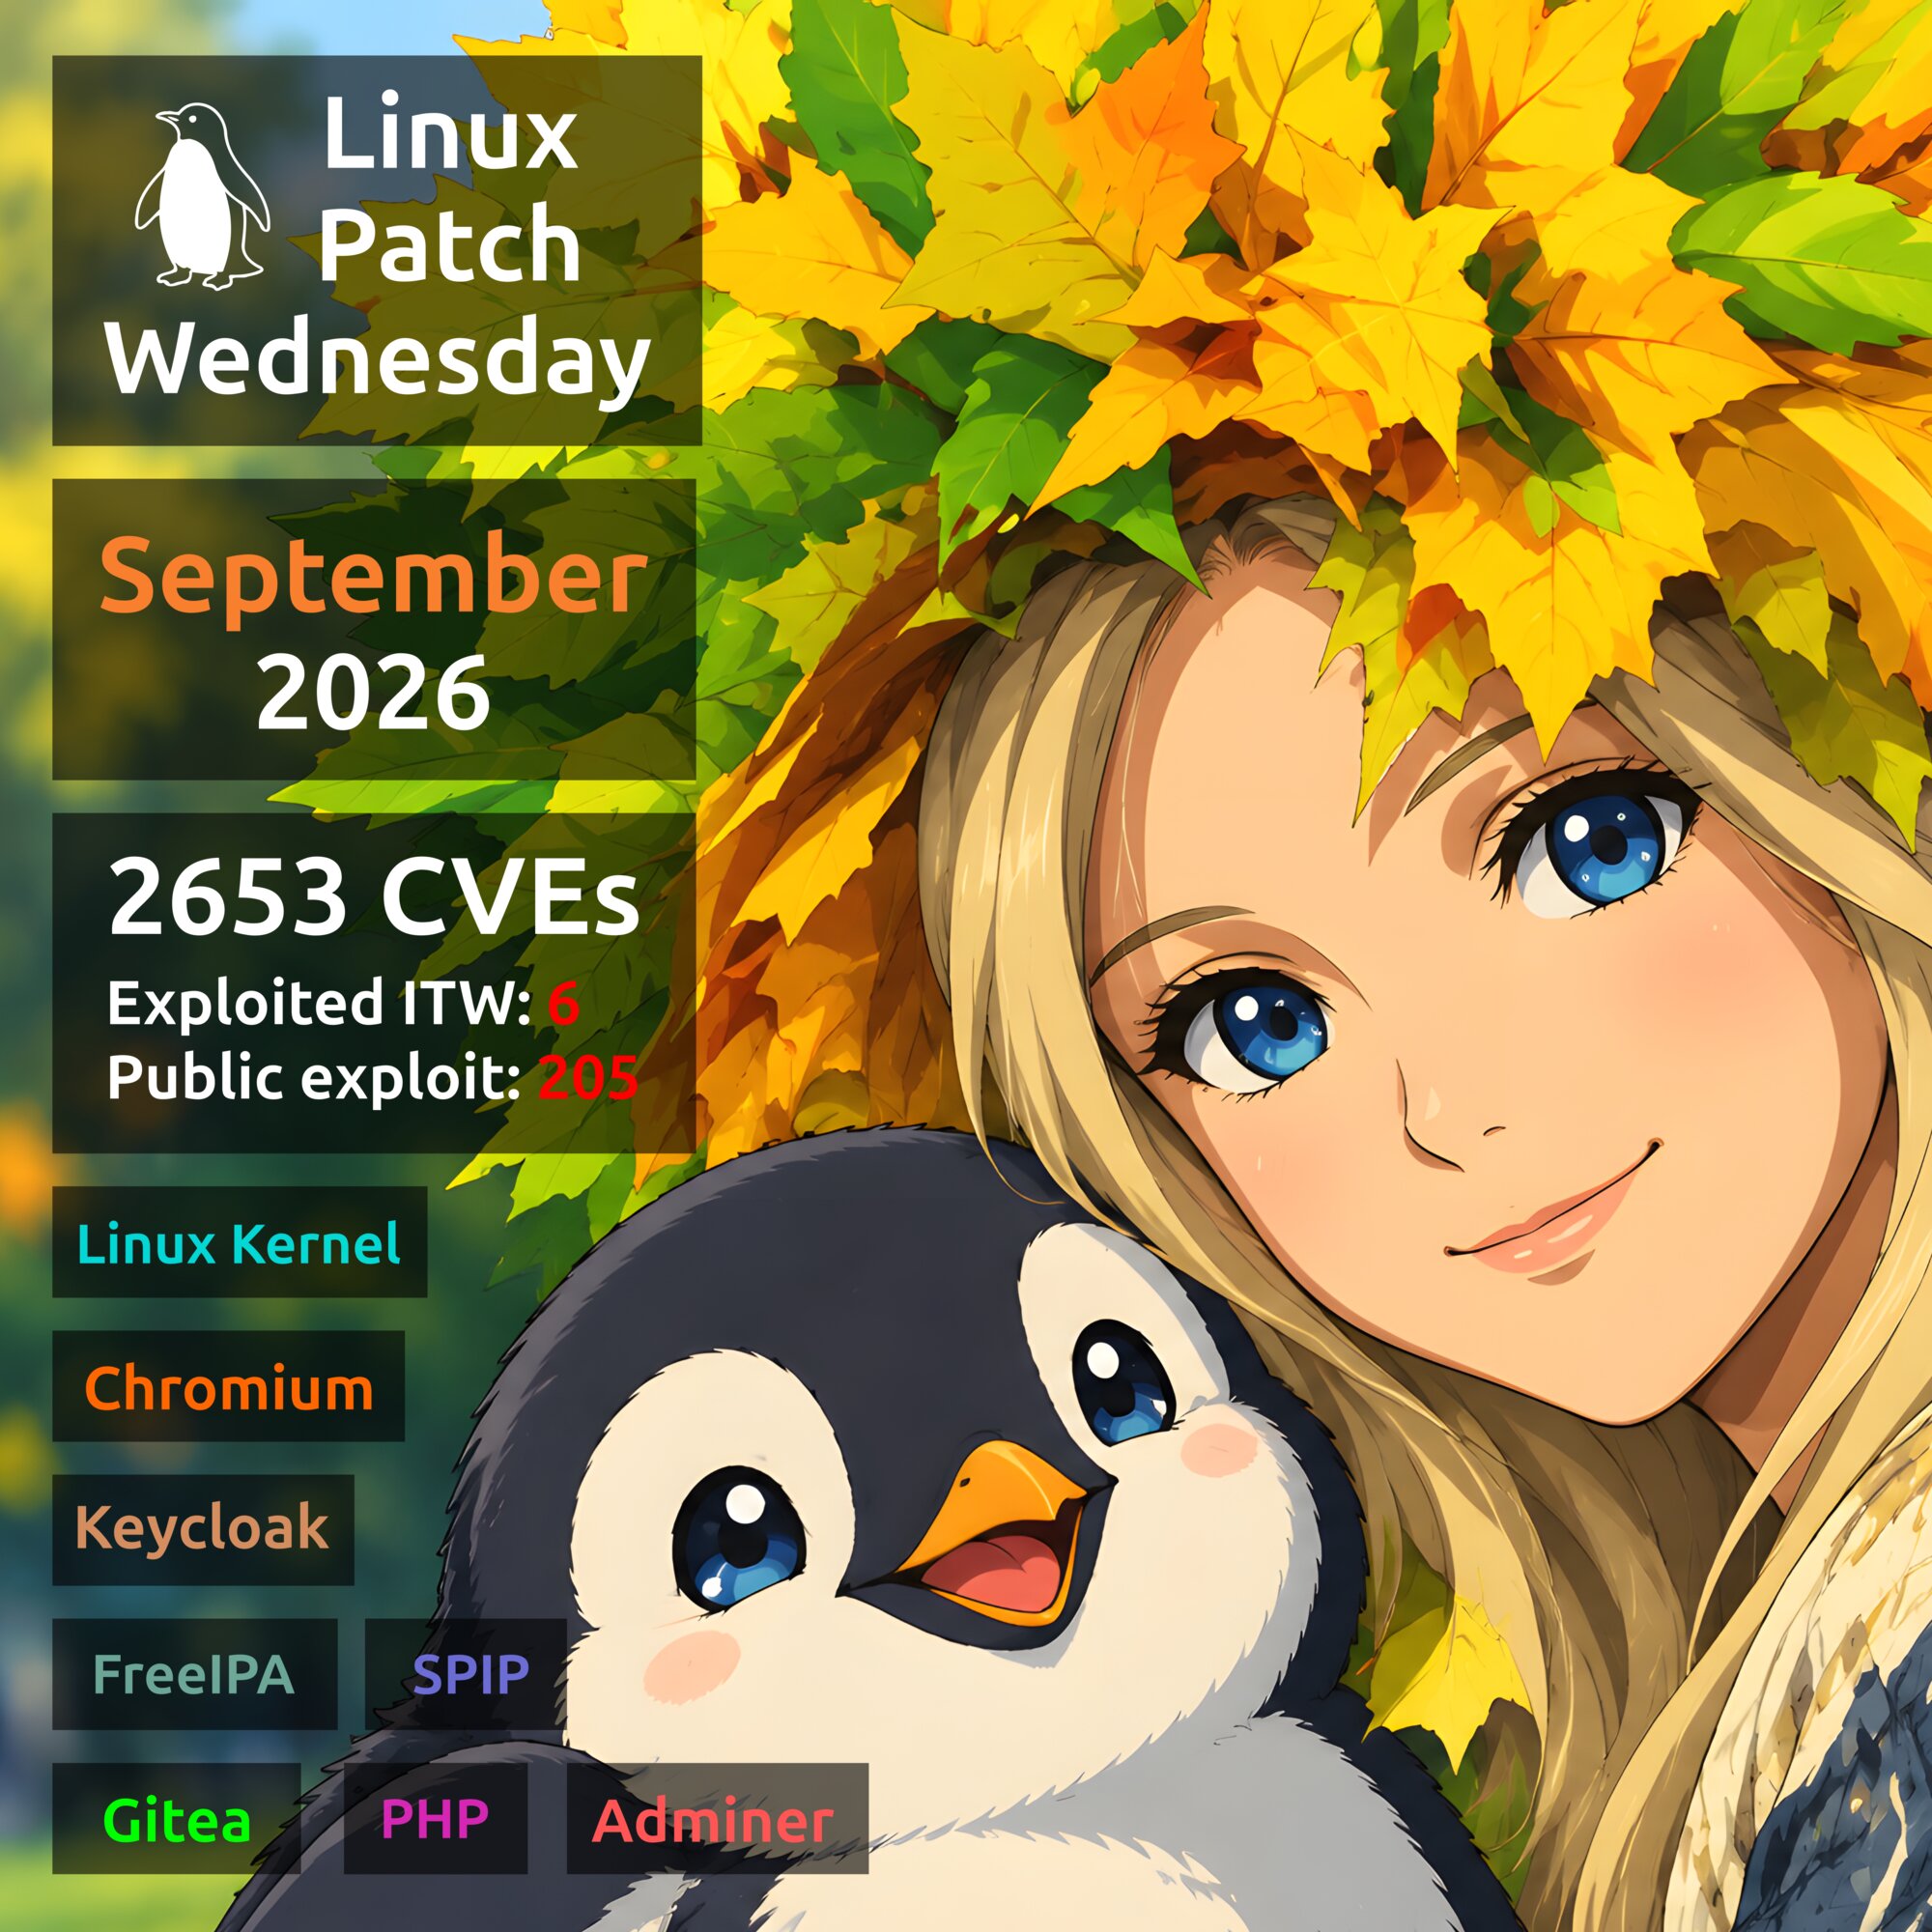
Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics