Архив метки: watchTowrLabs

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler

По поводу сообщений о двух активно эксплуатируемых 0day RCE-уязвимостях в Citrix NetScaler. NetScaler (Citrix NetScaler, Citrix ADC) - это контроллер доставки приложений (ADC), который анализирует, распределяет, оптимизирует и защищает сетевой трафик на уровнях L4-L7, в том числе выполняет балансировку нагрузки. В составе NetScaler также предусмотрена функциональность NetScaler Gateway, которая обеспечивает защищённый удалённый доступ пользователей к корпоративным приложениям и внутренним ресурсам.

25 сентября появились сообщения в Reddit r/Citrix с рекомендацией выключить NetScaler-ы. Упоминались две уязвимости нулевого дня. Один из пользователей сообщил, что эти сведения поступили из предварительного уведомления NCSC-NL (национального центра кибербезопасности Нидерландов), которое распространялось с ограничениями Traffic Light Protocol (TLP): AMBER+STRICT (разрешает делиться только внутри организации).

26 сентября эксперты watchTowr подтвердили сведения об обеих уязвимостях:

"Нам стало известно о дополнительной информации, которой мы делимся. Мы и понятия не имели, что системные администраторы Citrix как фанаты GTA6 - такие дружелюбные 🙂

Пожалуйста, направляйте дальнейшие вопросы в Citrix. Мы не являемся Citrix PSIRT (хотя иногда это выглядит именно так).

Ожидается, что Citrix опубликуют официальные сообщения и выпустит исправления в начале следующей недели. Две уязвимости - обе позволяют удалённое выполнение кода (RCE).

Уязвимости не пропатчены, это zero-day. Они уже эксплуатируются в реальных атаках - их обнаружили в ходе форензики.

Как всегда, клиенты watchTowr Platform уже имеют доступ к этой информации и располагают всем необходимым, чтобы снизить уровень риска."

П̶о̶ с̶о̶с̶т̶о̶я̶н̶и̶ю̶ н̶а̶ 2̶7̶ с̶е̶н̶т̶я̶б̶р̶я̶ о̶ф̶и̶ц̶и̶а̶л̶ь̶н̶о̶е̶ у̶в̶е̶д̶о̶м̶л̶е̶н̶и̶е̶ о̶т̶ C̶i̶t̶r̶i̶x̶ о̶п̶у̶б̶л̶и̶к̶о̶в̶а̶н̶о̶ н̶е̶ б̶ы̶л̶о̶,̶ и̶с̶п̶р̶а̶в̶л̶е̶н̶и̶я̶ в̶ н̶а̶с̶т̶о̶я̶щ̶е̶е̶ в̶р̶е̶м̶я̶ о̶т̶с̶у̶т̶с̶т̶в̶у̶ю̶т̶.̶

UPD. Вышел бюллетень и обновление для CVE-2026-88771 и CVE-2026-88772.

Пока не установлено, насколько масштабны атаки. 26 сентября исследователь Кевин Бомонт заявил: "История с уязвимостями нулевого дня в Netscaler реальна, они используются в активных атаках. Исправления пока нет, если для вас уязвимости Netscaler чувствительны, выключите его". Публично доступных индикаторов компрометации (IoC) пока нет.

Эти уязвимости нулевого дня, по-видимому, НЕ связаны с CVE-2026-19490 и CVE-2026-19489 - ранее раскрытыми уязвимостями в Citrix NetScaler ADC и NetScaler Gateway, для которых уже доступны исправления. CVE-2026-19490 была добавлена в CISA KEV 9 сентября. Citrix NetScaler исторически был популярной целью атакующих. С учётом CVE-2026-19490 по состоянию на 27 сентября 2026 года в CISA KEV насчитывалось 13 записей, связанных с NetScaler, и 24 записи по продуктам Citrix в целом.

Продолжая комментарии к статье Ведомостей про роль ИИ в поиске новых уязвимостей, следует отметить следующее: не так страшно детектирование zero-day уязвимостей с помощью ИИ, сколько вепонизация n-day (или уже скорее n-hour 😉) уязвимостей с помощью ИИ

Продолжая комментарии к статье Ведомостей про роль ИИ в поиске новых уязвимостей, следует отметить следующее: не так страшно детектирование zero-day уязвимостей с помощью ИИ, сколько вепонизация n-day (или уже скорее n-hour 😉) уязвимостей с помощью ИИ

Продолжая комментарии к статье Ведомостей про роль ИИ в поиске новых уязвимостей, следует отметить следующее: не так страшно детектирование zero-day уязвимостей с помощью ИИ, сколько вепонизация n-day (или уже скорее n-hour 😉) уязвимостей с помощью ИИ. Т.е. использование ИИ для разработки эксплоитов на основе патчей и публичной информации об уязвимостях. Новую неизвестную уязвимость нужно ещё понять, где искать. А найдя, придумать вменяемый сценарий атаки с эксплуатацией этой уязвимости. Это работа на удачу, своего рода золотоискательство или, вспоминая Маяковского: "…та же добыча радия. В грамм добыча, в годы труды. Изводишь единого слова [уязвимости] ради тысячи тонн словесной руды [проверенного кода и неподтвердившихся гипотез эксплуатации]." Конечно, в случае использования ПО с открытым кодом задача анализа упрощается. Но всё равно найти что-то стоящее весьма непросто. Поэтому, кстати, я противник того, чтобы результаты этой добычи бесконтрольно утекали за рубеж.

Другое дело, когда уязвимость уже известная, с присвоенным CVE, вендорским описанием, признанной критичностью и выпущенным патчем. Тут задача серьёзно упрощается.

🔹 Понятно, где искать. Очевидно, там, где вендор исправляет что-то патчем.

🔹 Понятно, что нужно получить в результате. То, о чём вендор сообщил в описании уязвимости.

Задача разобраться, как именно эксплуатировать уязвимость и разработать утилиту для этого тоже непростая, но всё же гораздо проще, чем искать что-то совершенно новое. Этим можно заниматься на потоке. Например, маркетинг компании watchTowr Labs практически полностью построен на том, что они быстро анализируют патчи для устранения уязвимостей сетевых устройств и публикуют по ним публичные исследования и эксплоиты.

Естественно, этим занимаются не только исследователи watchTowr Labs. 😏 Тем более, что ИИ-агенты значительно упрощают процесс вепонизации, а то и полностью его автоматизируют. Как сообщает Денис Макрушин, стоимость автономной разработки эксплоита сейчас может составлять даже меньше 3 долларов. И ведь прогресс в ИИ пока не останавливается! Разработанные эксплойты могут выкладываться исследователями в паблик ради самопиара и общественного блага (ну, как они его себе видят), а могут и не выкладываться, а, например, продаваться на чёрном рынке. 😈 А затем эти эксплоиты будут использоваться в атаках на организации, пока их не спалят и факт эксплуатации уязвимости не станет подтверждённым. И всё это бесконечно повторяется для всё новых и новых уязвимостей. It's the circle of life and it moves us all…

Что вся эта движуха означает для простого VM'щика? Нарратив, который двигали многие VM-вендоры: "Патчьте только 3% уязвимостей, которые мы вам подсветим, а на остальные просто забейте", с самого начала выглядел булшитненько и безответственно, а в условиях ускорения и удешевления вепонизации n-day-уязвимостей и подавно. Аргументов, что любая уязвимость может внезапно выстрелить и привести к инциденту, значительно прибавилось. А значит, нужно стремиться к приоритизированному устранению всех уязвимостей, что создаёт значительную нагрузку на IT, особенно если IT-инфраструктура организации не была изначально рассчитана на непрерывную установку и тестирование обновлений безопасности. 🤷‍♂️ То, что VM-щик сможет запросто влиять на изменение инфраструктуры организации - сценарий более чем оптимистичный, на который не стоит всерьёз рассчитывать. Но агитировать за такие архитектурные изменения и стараться заводить задачи на устранение всех выявленных уязвимостей - святая обязанность VM-щика. Делай, что должен, и будь, что будет.

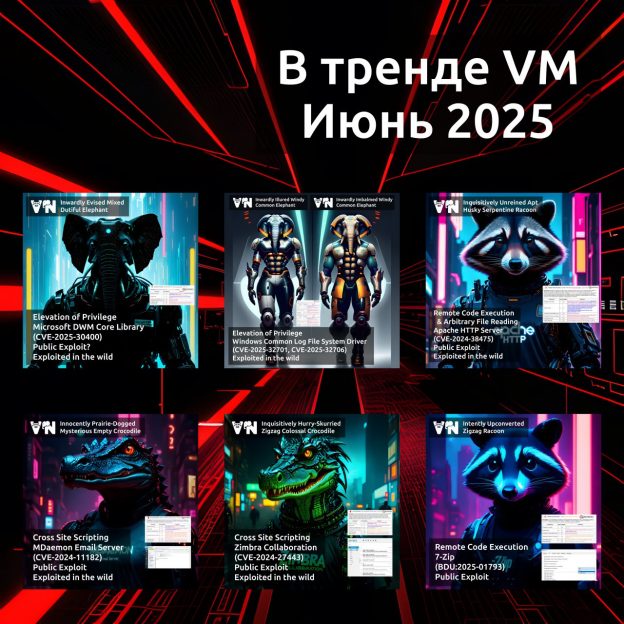
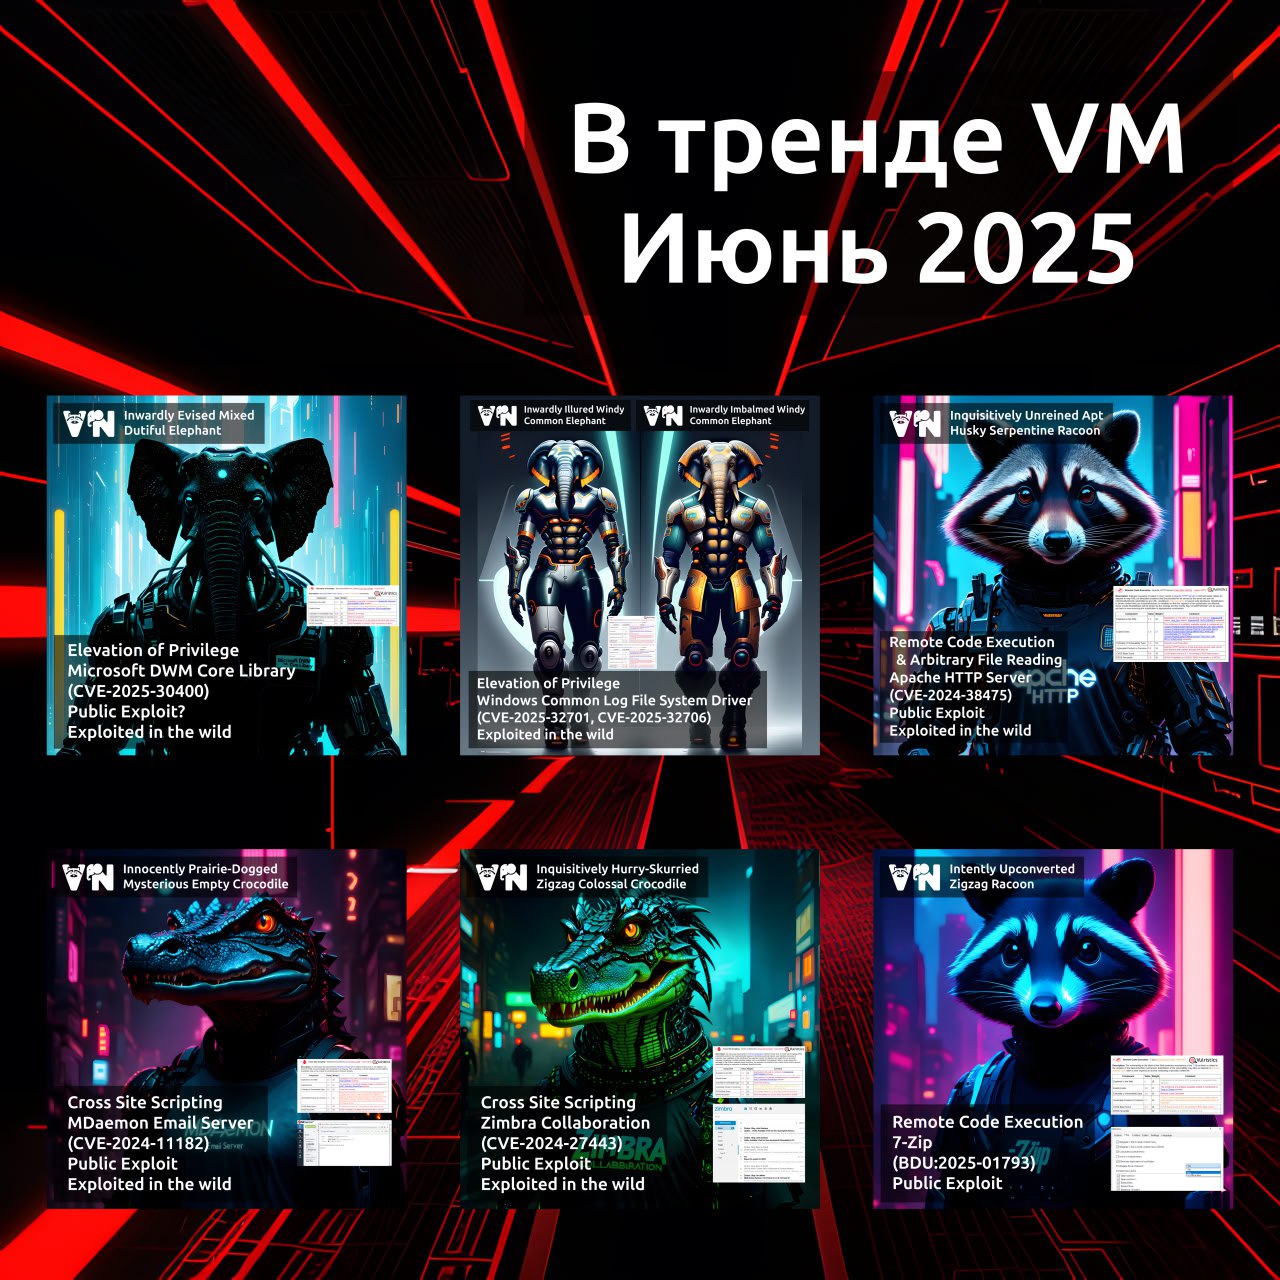
Июньский "В тренде VM": уязвимости в Microsoft Windows, Apache HTTP Server, веб-интерфейсах MDaemon и Zimbra, архиваторе 7-Zip

Июньский В тренде VM: уязвимости в Microsoft Windows, Apache HTTP Server, веб-интерфейсах MDaemon и Zimbra, архиваторе 7-Zip

Июньский "В тренде VM": уязвимости в Microsoft Windows, Apache HTTP Server, веб-интерфейсах MDaemon и Zimbra, архиваторе 7-Zip. Традиционная ежемесячная подборка. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего 7 трендовых уязвимости:

🔻 Elevation of Privilege - Microsoft DWM Core Library (CVE-2025-30400)
🔻 Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-32701, CVE-2025-32706)
🔻 Remote Code Execution & Arbitrary File Reading - Apache HTTP Server (CVE-2024-38475)
🔻 Cross Site Scripting - MDaemon Email Server (CVE-2024-11182)
🔻 Cross Site Scripting - Zimbra Collaboration (CVE-2024-27443)
🔻 Remote Code Execution - 7-Zip (BDU:2025-01793)

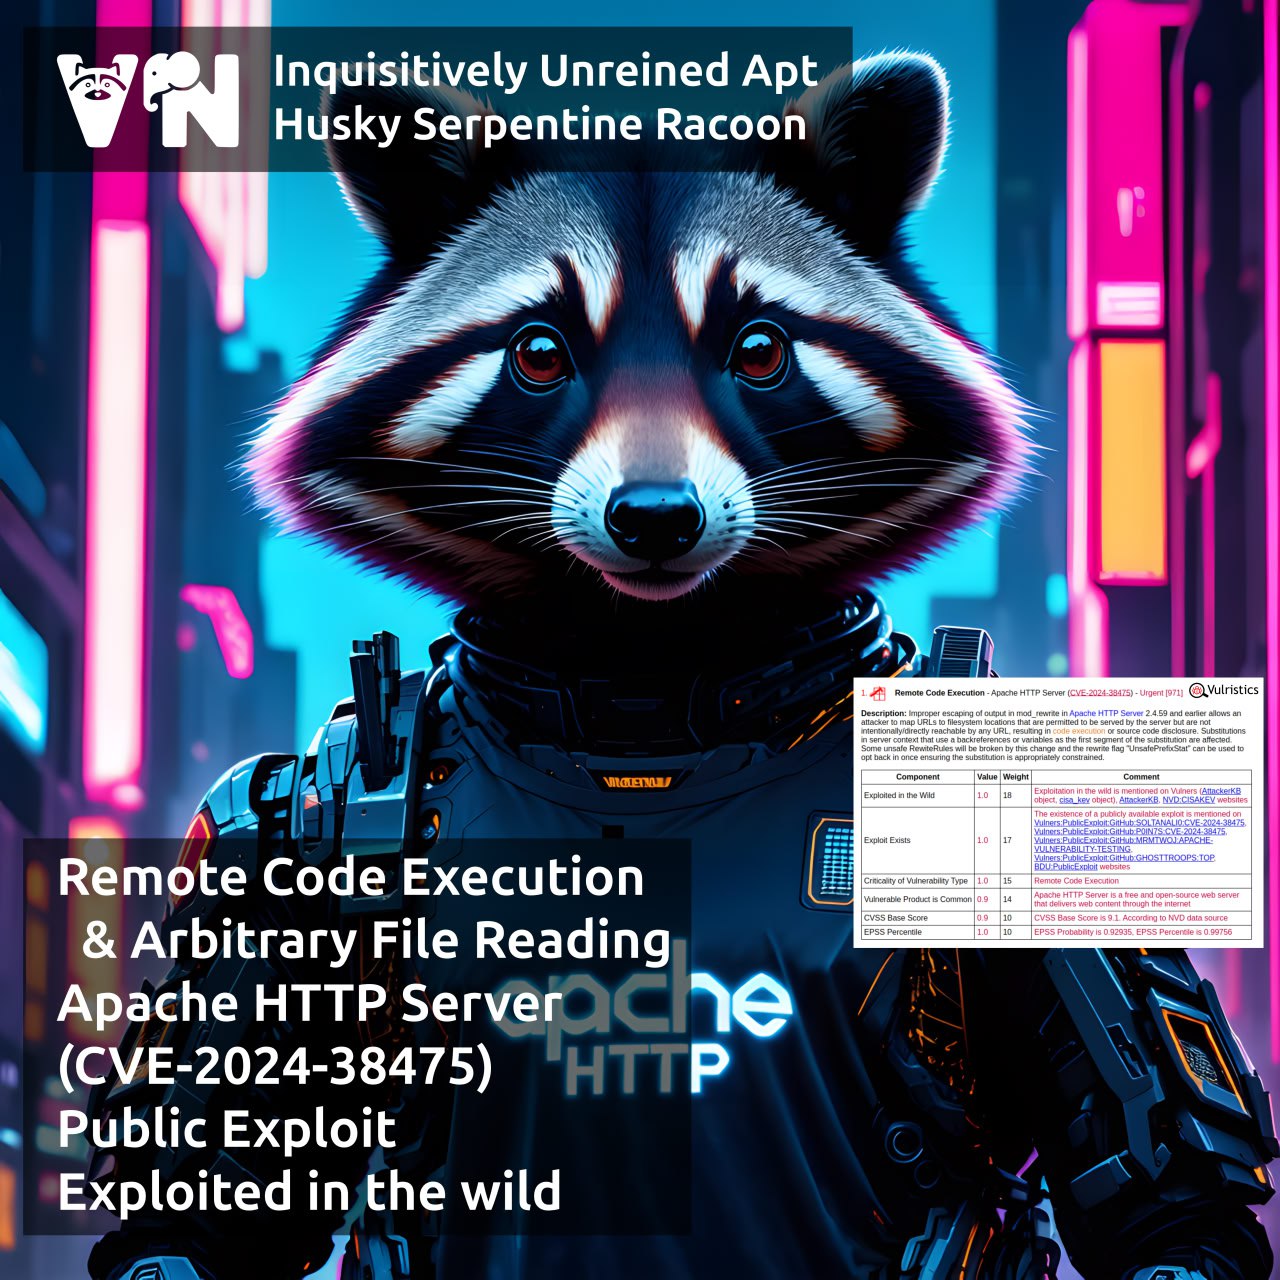
Про уязвимость Remote Code Execution & Arbitrary File Reading - Apache HTTP Server (CVE-2024-38475)

Про уязвимость Remote Code Execution & Arbitrary File Reading - Apache HTTP Server (CVE-2024-38475)

Про уязвимость Remote Code Execution & Arbitrary File Reading - Apache HTTP Server (CVE-2024-38475). Ошибка экранирования в модуле mod_rewrite приводит к удалённому выполнению кода или чтению произвольных файлов. Для эксплуатации не требуется аутентификация.

🔻 Версия Apache HTTP Server 2.4.60 с исправлением этой уязвимости вышла 1 июля 2024 года. Уязвимость была обнаружена исследователем Orange Tsai из компании DEVCORE. 9 августа 2024 года он опубликовал write-up и слайды с BH2024. С 18 августа 2024 года PoC эксплоита доступен на Github.

🔻29 апреля 2025 года стало известно, что уязвимость CVE-2024-38475 активно эксплуатируется для компрометации шлюзов безопасного доступа SonicWall SMA. WatchTowr Labs расписали в своём блоге, как уязвимость позволяет читать файл базы SQLite с активными сессиями. 1 мая уязвимость добавили в CISA KEV.

Естественно, эта уязвимость может "всплыть" далеко не только в решениях SonicWall. 😏

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2025-23120)

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2025-23120)

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2025-23120). Veeam B&R - клиент-серверное ПО для централизованного резервного копирования виртуальных машин в средах VMware vSphere и Microsoft Hyper-V.

Уязвимость, вызванная ошибкой десериализации (CWE-502), позволяет злоумышленнику выполнить произвольный код на уязвимом сервере. Необходимые условия: сервер Veeam должен быть в домене Active Directory, а злоумышленник должен быть аутентифицирован в этом домене.

Бюллетень вендора вышел 19 марта. А уже 20 марта в блоге компании watchTowr Labs появился разбор уязвимости. Скорее всего, скоро появится PoC эксплоита на основе этого описания.

До 2022 года продукты Veeam были популярны в России, и, вероятно, ещё остались активные инсталляции.

❗️ Компрометация системы бэкапирования помешает быстрому восстановлению инфраструктуры после атаки шифровальщика. 😉

Обновитесь до версии 12.3.1 и, по возможности, отключите сервер B&R от домена.

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи

Новый выпуск "В тренде VM": горячие уязвимости ноября, управление уязвимостями без бюджета и кто должен искать патчи. Конкурс на лучший вопрос по теме VM-а продолжается. 😉🎁

📹 Ролик на VK Видео, RUTUBE, YouTube
🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Содержание:

🔻 00:33 Уязвимость раскрытия хеша NTLMv2 в Windows (CVE-2024-43451)
🔻 01:20 Уязвимость повышения привилегий в Windows Task Scheduler (CVE-2024-49039)
🔻 02:20 Уязвимость подмены отправителя в Microsoft Exchange (CVE-2024-49040)
🔻 03:07 Уязвимости повышения привилегий в утилите needrestart (CVE-2024-48990)
🔻 04:15 Уязвимость удаленного выполнения кода в FortiManager (CVE-2024-47575)
🔻 05:23 Уязвимость обхода аутентификации в веб-интерфейсе PAN-OS (CVE-2024-0012)
🔻 06:36 Уязвимость повышения привилегий в PAN-OS (CVE-2024-9474)
🔻 07:46 Уязвимость обхода каталога в межсетевых экранах Zyxel (CVE-2024-11667)
🔻 08:41 Можно ли заниматься Управлением Уязвимостями без бюджета?
🔻 09:57 Кто должен искать патчи для устранения уязвимостей?
🔻 10:55 Полный дайджест с трендовыми уязвимостями
🔻 11:22 Бэкстейдж

Про уязвимость Elevation of Privilege - PAN-OS (CVE-2024-9474)

Про уязвимость Elevation of Privilege - PAN-OS (CVE-2024-9474)

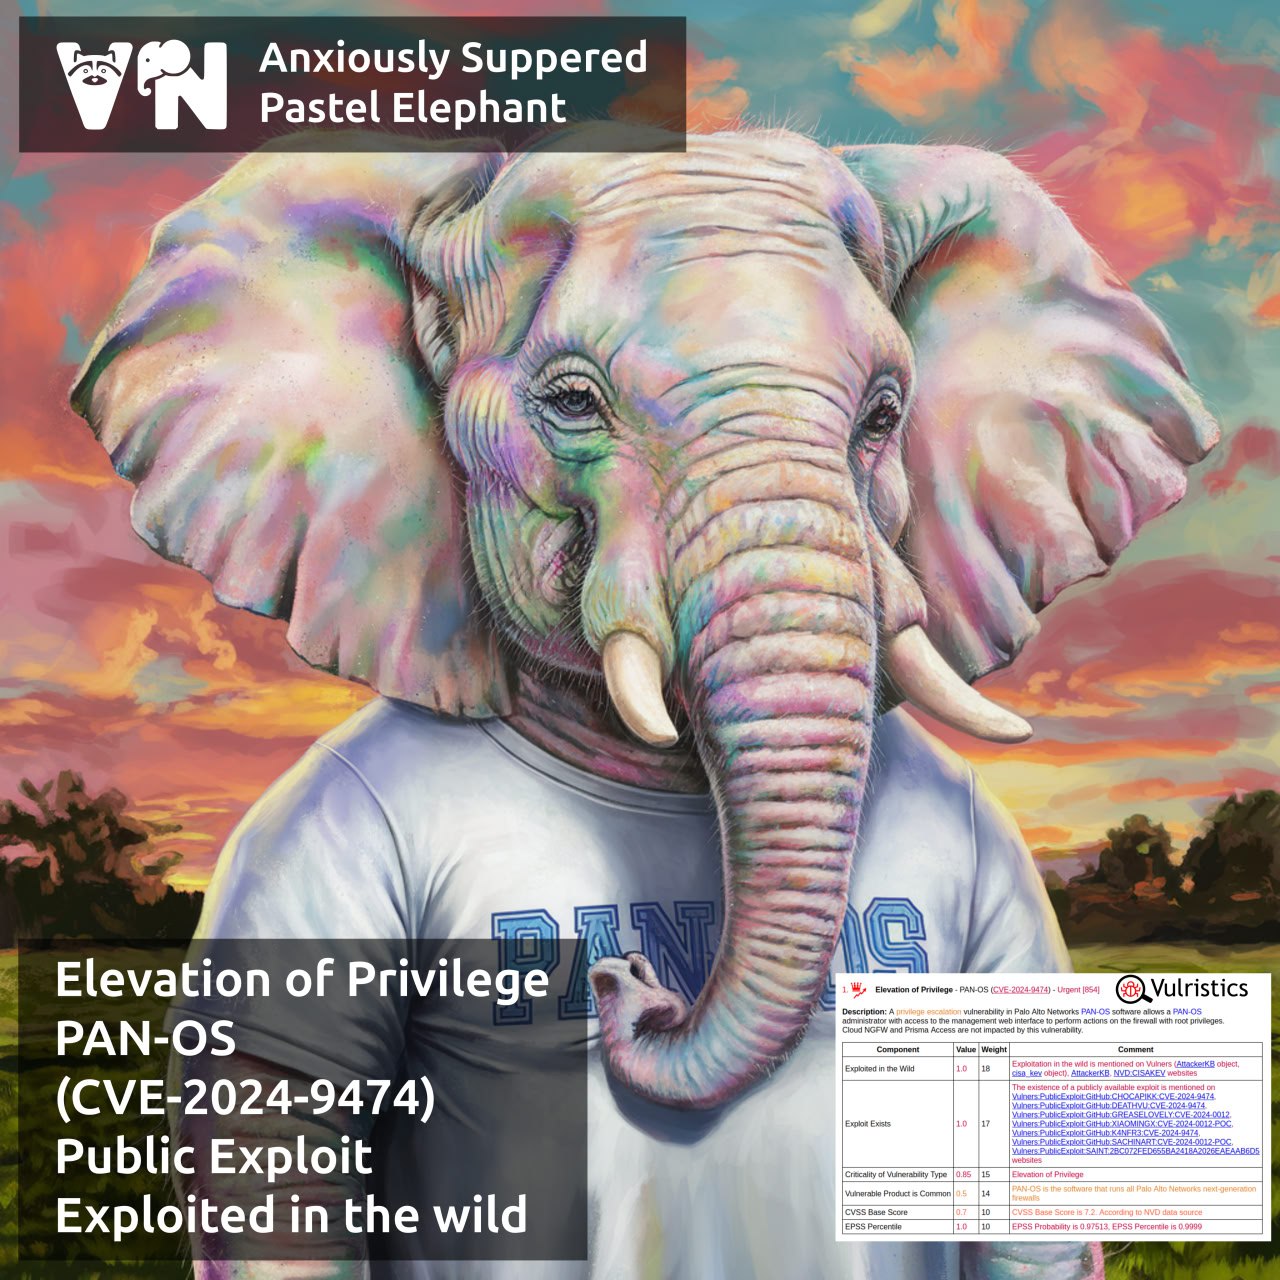
Про уязвимость Elevation of Privilege - PAN-OS (CVE-2024-9474). Злоумышленник, имеющий доступ к веб-интерфейсу управления устройств Palo Alto с правами администратора PAN-OS, может выполнять действия на устройстве от root-а. Эксплуатация строится на том, что в одном из скриптов (createRemoteAppwebSession.php) не проверяются входные данные и это позволяет делать инъекцию Linux-овых команд.

Необходимость аутентификации и получения админских прав делали бы уязвимость малополезной. Но тут вспоминаем про предыдущую уязвимость Authentication Bypass - PAN-OS (CVE-2024-0012). 😏 В Palo Alto заметили эксплуатацию цепочки этих уязвимостей 17 ноября. После 19 ноября, когда вышла статья от watchTowr Labs и появились рабочие эксплоиты, начались массовые атаки.

21 ноября Shadowserver сообщали о компрометации ~2000 хостов, в основном в США и Индии. По данным Wiz, злоумышленники развёртывали на них веб-шеллы, импланты Sliver и криптомайнеры.