Архив метки: Exchange

Ноябрьский Microsoft Patch Tuesday

Ноябрьский Microsoft Patch Tuesday

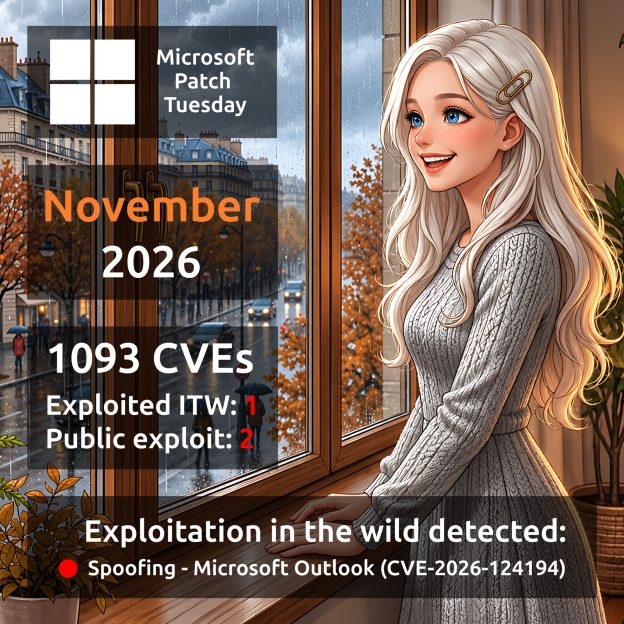
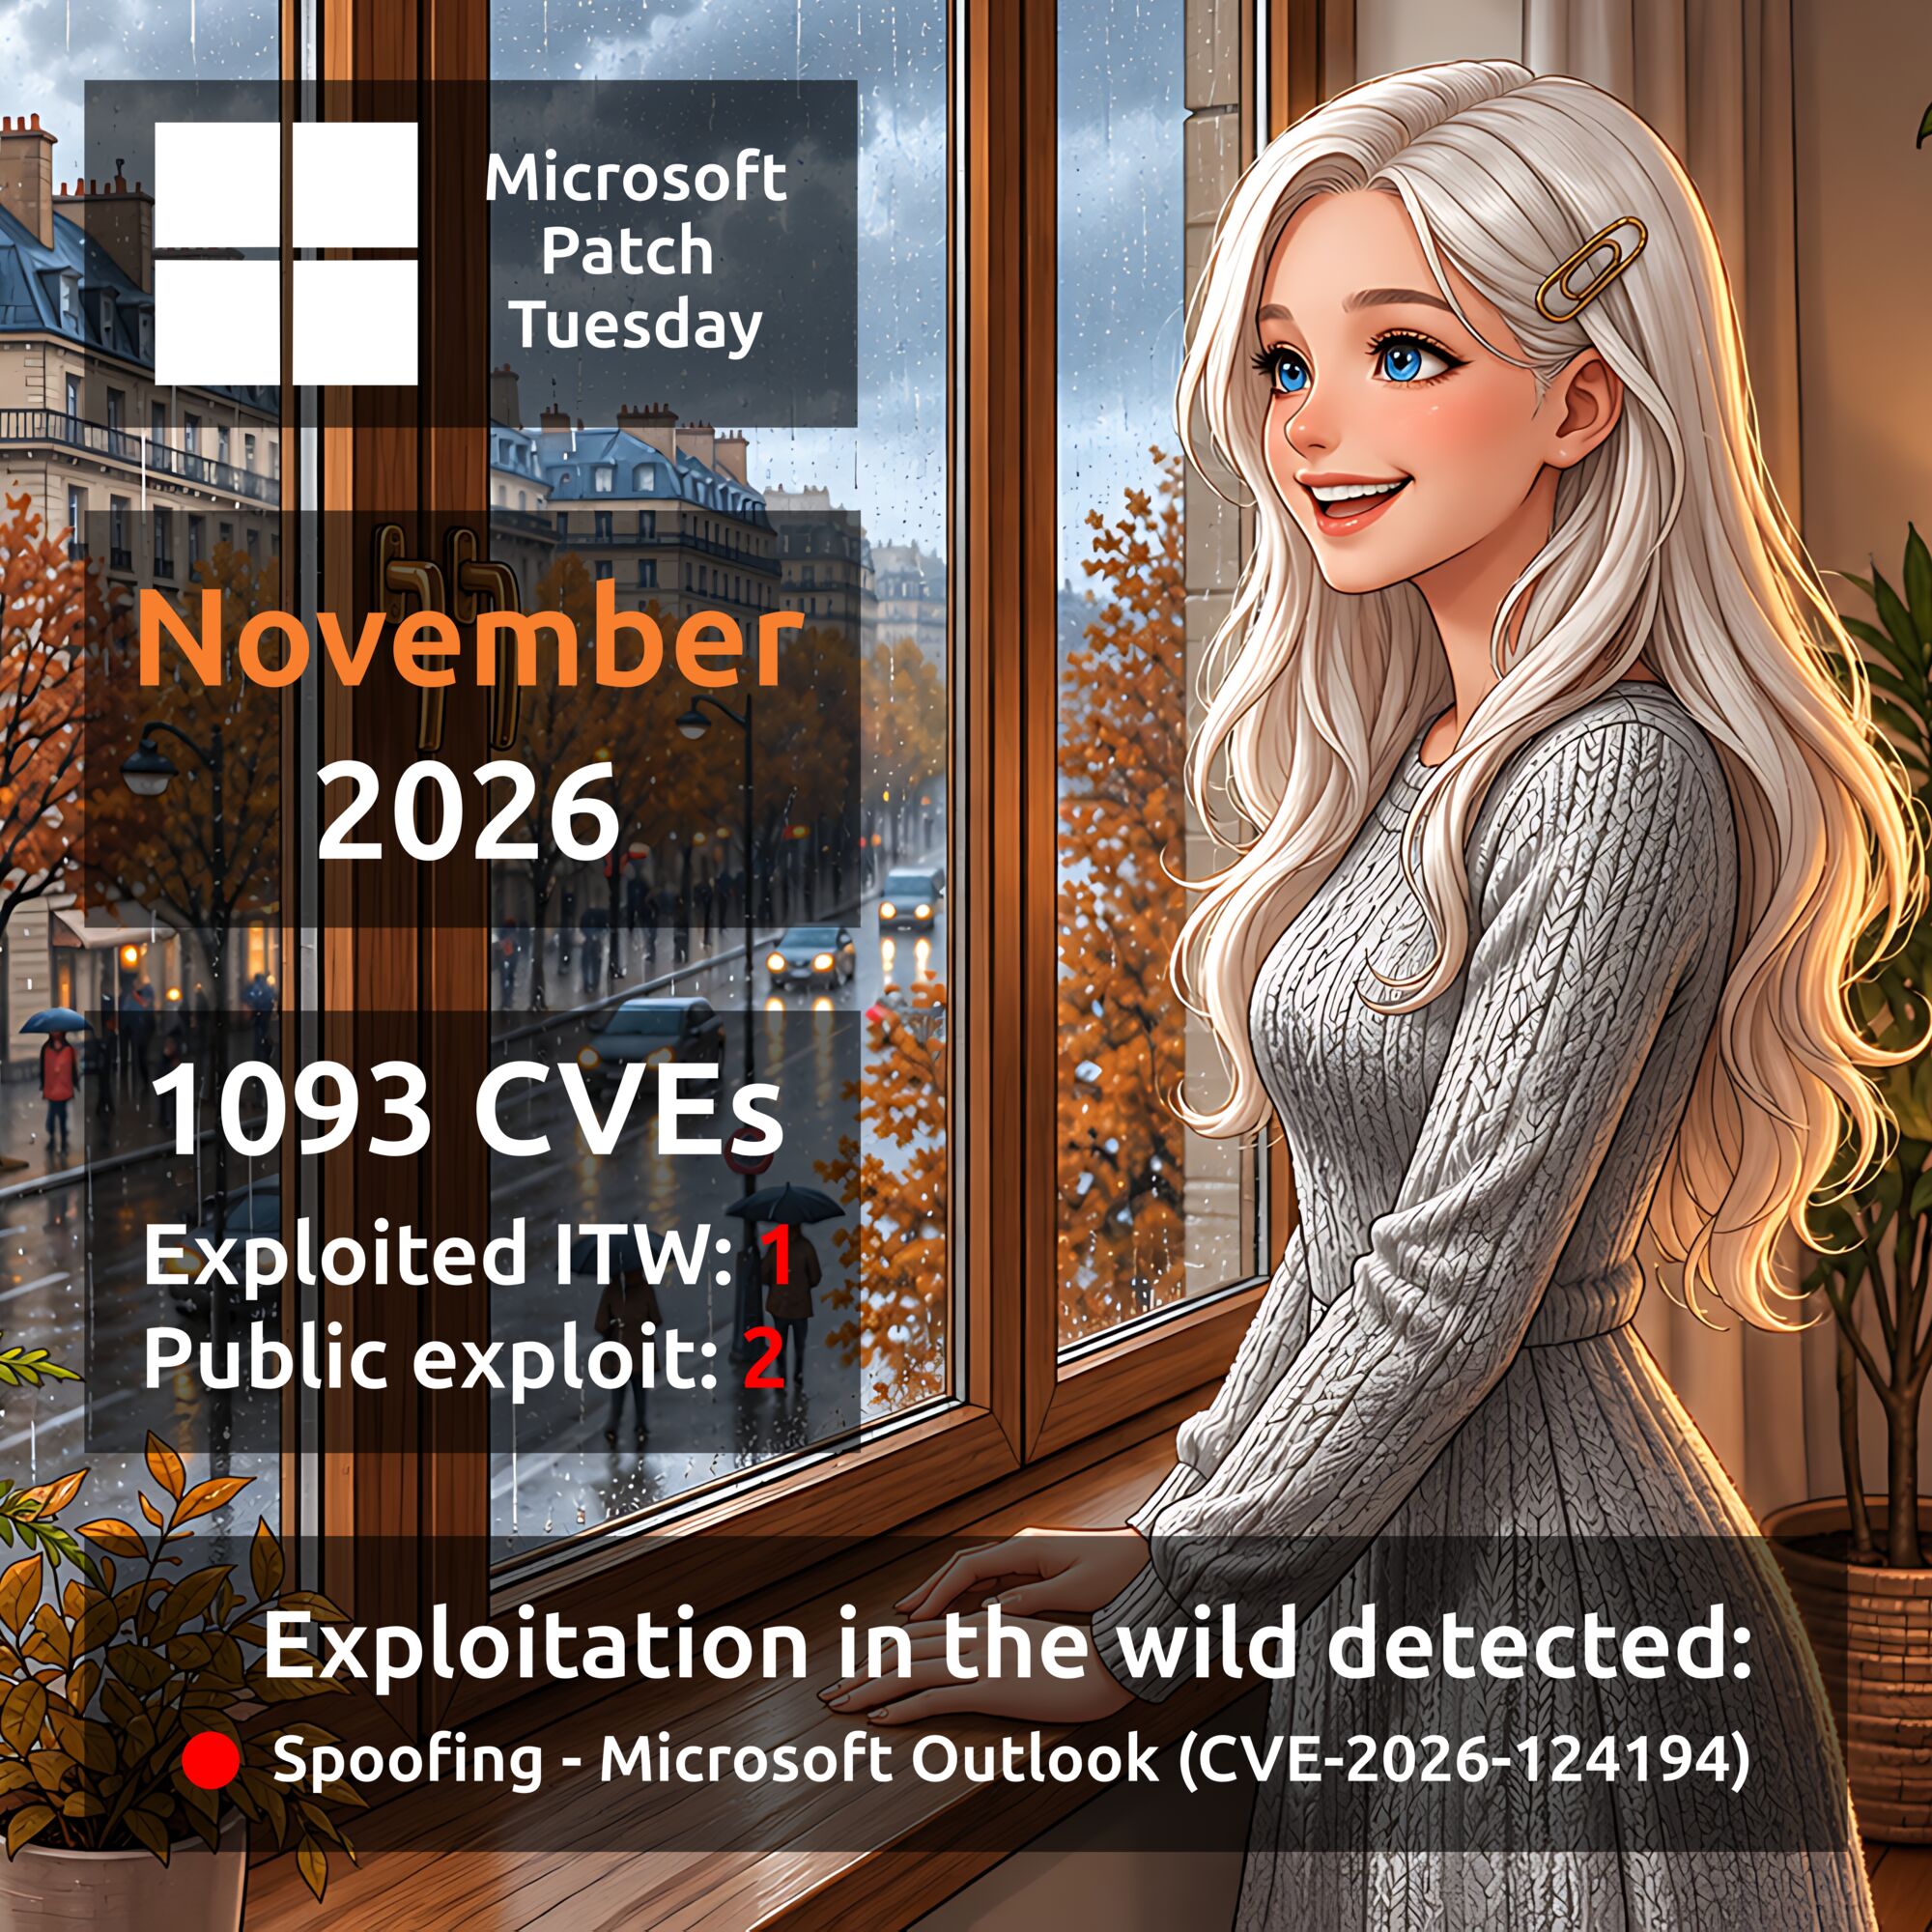
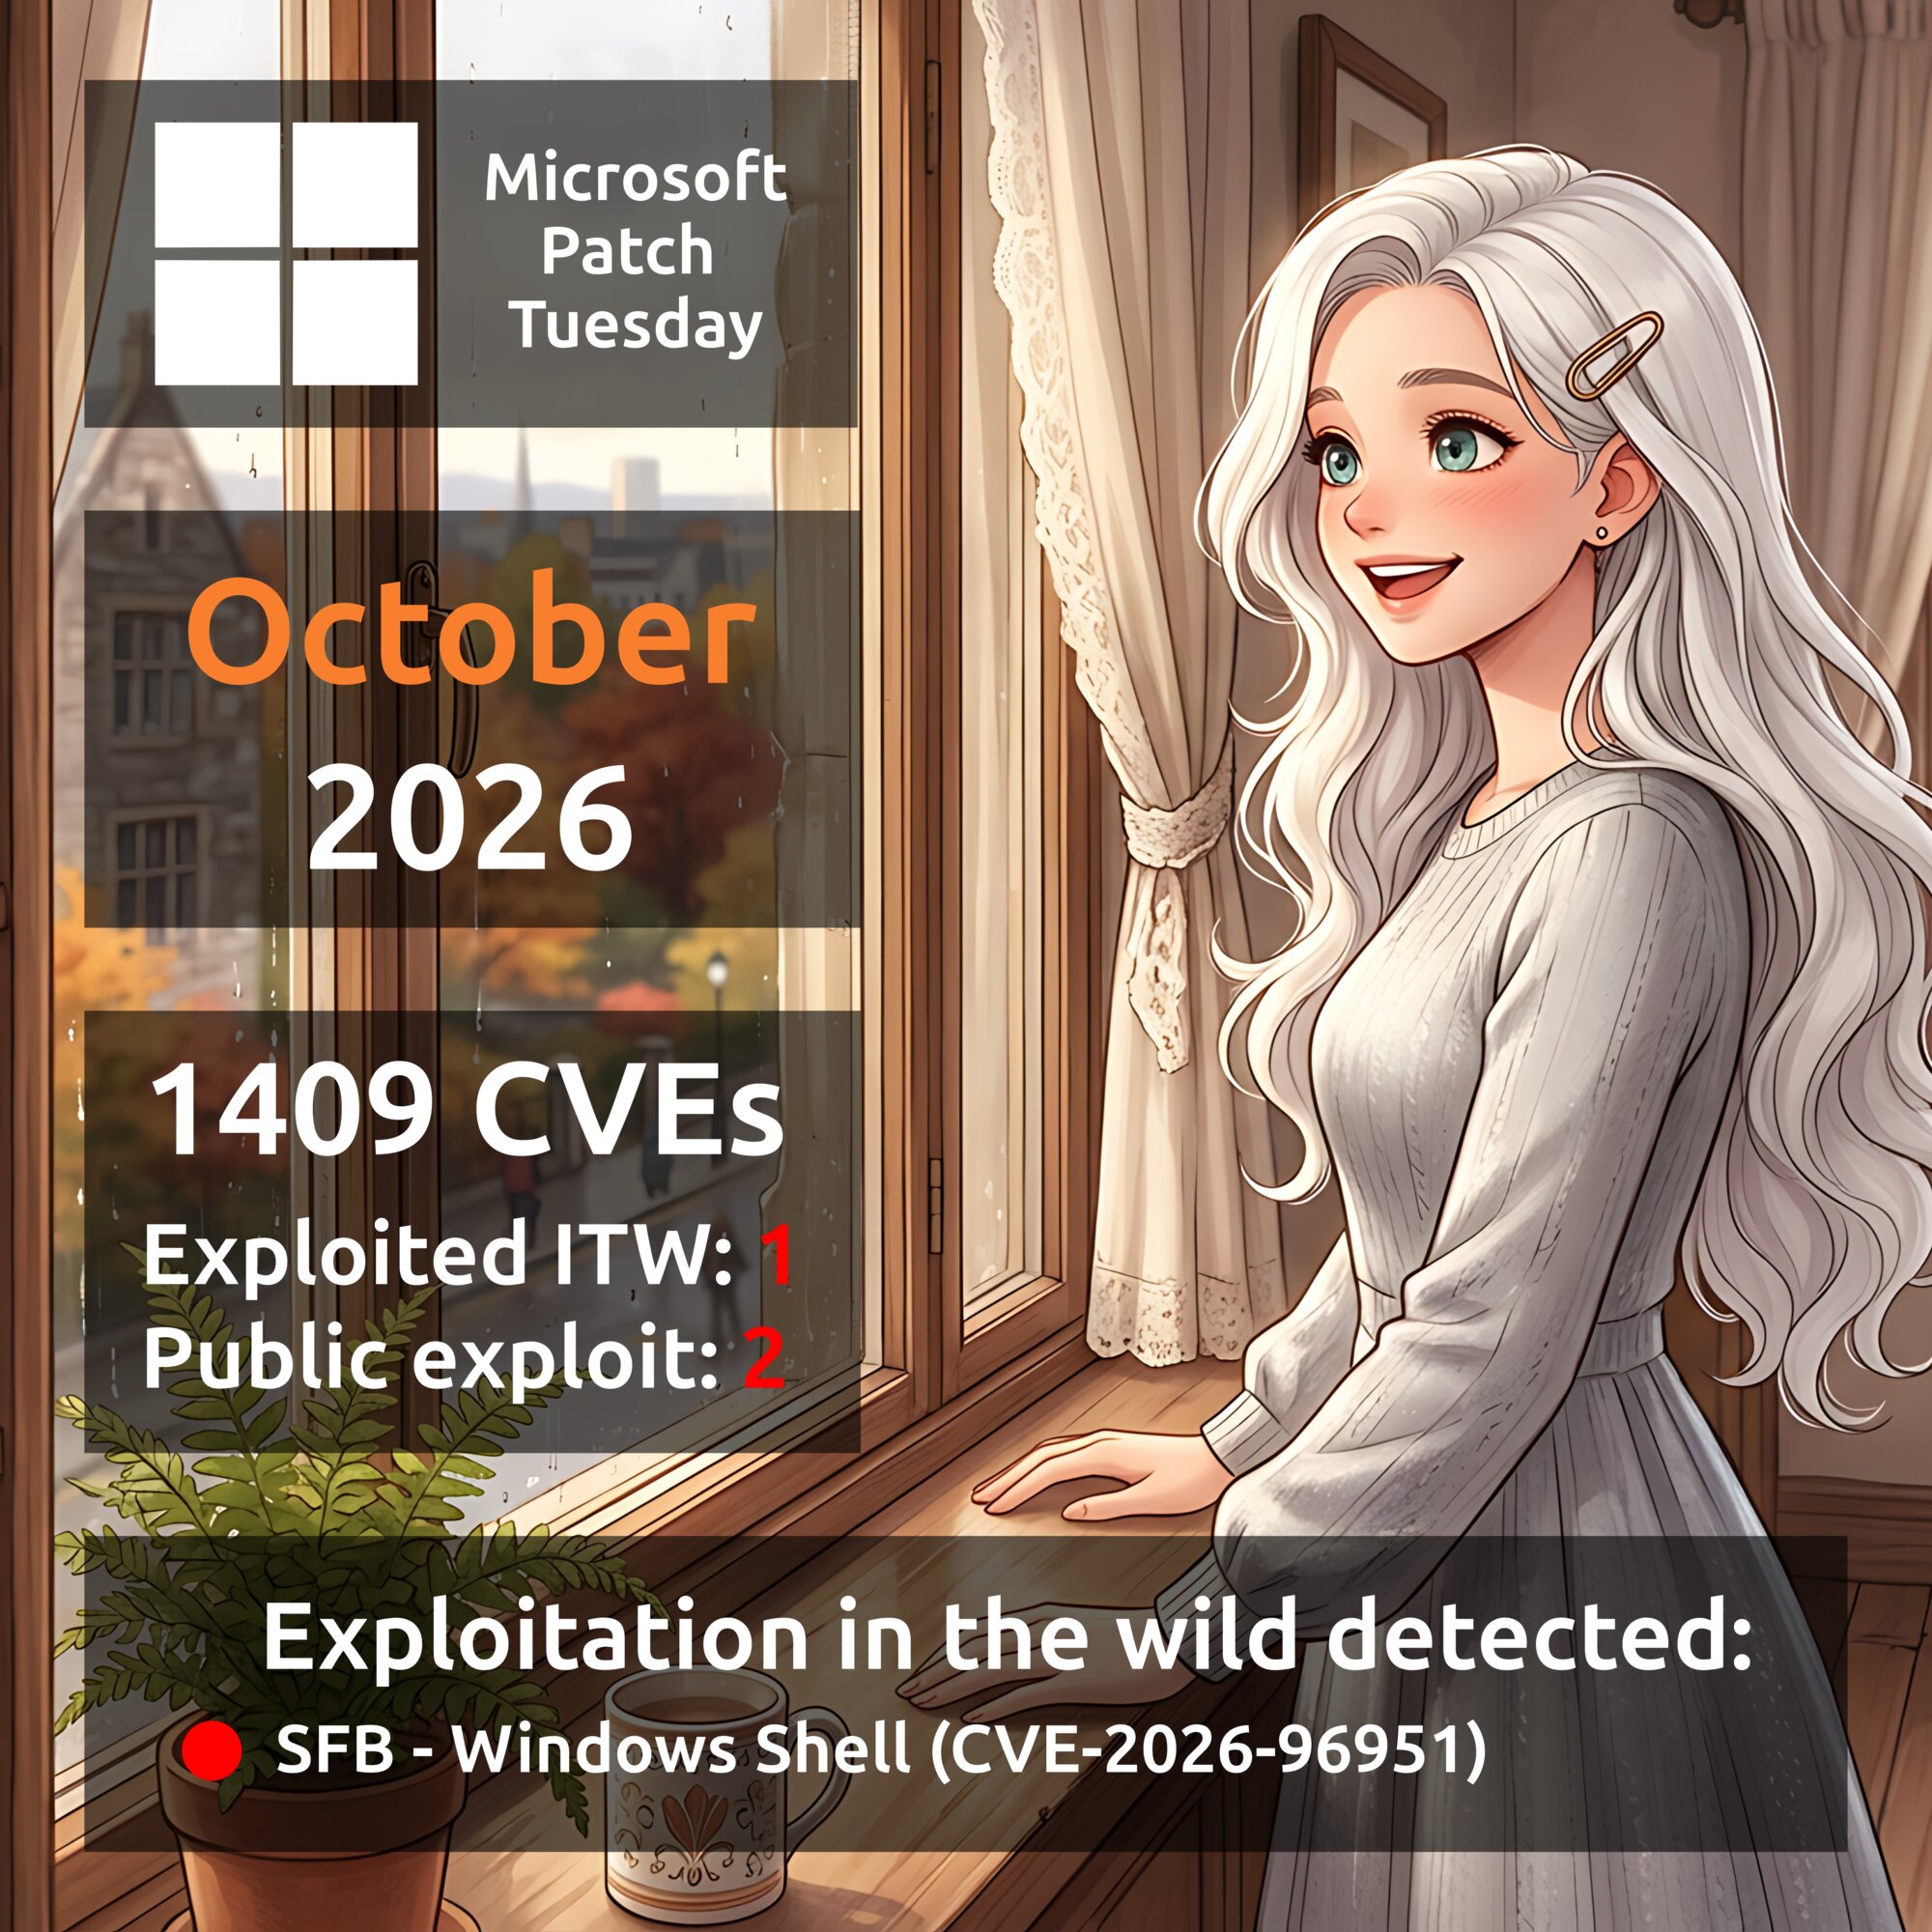
Ноябрьский Microsoft Patch Tuesday. Всего 1093 уязвимости. Для сравнения, в октябре их было 1409, снижение на 22,4%. Для 10 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (64), Microsoft Office Word (61), Microsoft SQL Server (50), Windows Advanced Rasterization Platform (37), Windows Installer (36), Windows Graphics Kernel (35), Windows Kernel (28), Microsoft Office SharePoint (26), Windows DNS (21), Windows Print Spooler Components (20). Вместе они составляют 378 уязвимостей, т.е. чуть более трети (34,6%) от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 Spoofing - Microsoft Outlook (CVE-2026-124194). Microsoft Outlook - это приложение от Microsoft для работы с электронной почтой, управления календарём, планирования встреч, организации контактов и настройки напоминаний. Злоумышленник отправляет специально сформированное сообщение и убеждает пользователя открыть его. После этого Outlook подключается к сетевому ресурсу, контролируемому злоумышленником, не отображая стандартного предупреждения о загрузке внешнего содержимого. В результате раскрывается хеш NTLMv2 пользователя, который злоумышленник может использовать для аутентификации от имени пользователя. Область предварительного просмотра (Preview Pane) не является вектором атаки. Для уязвимости доступен публичный эксплойт на GitHub.

Есть две уязвимости с публичными эксплоитами, но пока без признаков эксплуатации в атаках:

🔸 EoP - Microsoft Windows App Store (CVE-2026-119987). Microsoft Store (Windows App Store) - это официальный магазин приложений Microsoft для поиска, скачивания и установки программ, игр и другого цифрового контента на устройства Windows. Уязвимость, связанная с использованием недоверенного пути поиска (Untrusted Search Path) в Microsoft Windows App Store, позволяет авторизованному злоумышленнику повысить привилегии локально. PoC был опубликован на GitHub, но впоследствии удалён. Копия доступна на Vulners.

🔸 EoP - Windows AppX Deployment Service (CVE-2026-116714). Windows AppX Deployment Service - это системная служба Windows, обеспечивающая установку, обновление и удаление приложений. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии уровня SYSTEM.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows LDAP (CVE-2026-119958). Windows LDAP - это служба и протокол, используемые для поиска и управления информацией о пользователях, компьютерах и других ресурсах в корпоративной сети. Уязвимость записи за пределами выделенной области памяти (Out-of-bounds Write) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированные LDAP-запросы по сети.

🔹 RCE - Windows Search / Exchange Server (CVE-2026-116928). Неаутентифицированный злоумышленник может воспользоваться уязвимостью компонента Windows Search, используемого Microsoft Exchange Server (серверная платформа Microsoft для организации корпоративной электронной почты, календарей, контактов и совместного планирования встреч), отправив электронное письмо со специально сформированным вложением. Exchange автоматически обрабатывает вложение для индексации, поэтому получателю не требуется открывать ни письмо, ни вложение. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код с привилегиями службы, обрабатывающей вложение.

🔹 RCE - Microsoft Exchange (CVE-2026-118207). Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.

🔹 RCE - Windows Active Directory Domain Services (CVE-2026-118146). Windows Active Directory Domain Services - это служба Windows для централизованного управления пользователями, компьютерами и доступом к ресурсам корпоративной сети. Злоумышленник, прошедший аутентификацию и имеющий ограниченные права доступа к уязвимому серверу, может отправить специально сформированный запрос для выполнения произвольного кода на сервере. Взаимодействие с пользователем не требуется.

🔹 RCE - Windows Virtual Filtering Platform (VFP) (CVE-2026-95962). Windows Virtual Filtering Platform (VFP) - это системный компонент Windows, отвечающий за обработку и фильтрацию сетевого трафика. Уязвимость типа Use-After-Free (обращение к освобождённой области памяти) позволяет неавторизованному злоумышленнику выполнить произвольный код, отправив специально сформированный сетевой пакет уязвимой службе.

🔹 RCE - Windows Schannel (CVE-2026-119952). Windows Schannel - это системный компонент Windows, обеспечивающий защищённое сетевое соединение и шифрование передаваемых данных. Неаутентифицированный злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированный сетевой пакет уязвимой службе по сети. Успешная эксплуатация уязвимости может позволить злоумышленнику выполнить произвольный код в целевой системе. Аутентификация и взаимодействие с пользователем не требуются.

🔹 EoP - Microsoft SharePoint Server (CVE-2026-120002). Microsoft SharePoint Server - это корпоративная платформа Microsoft для создания внутренних порталов, хранения и совместной работы с документами, обмена информацией и организации рабочих процессов внутри компании. Злоумышленник, прошедший аутентификацию, имеющий права на чтение содержимого сайта и входящий в число участников соответствующего целевого приложения SharePoint Secure Store, может отправить специально сформированный сетевой запрос уязвимому серверу SharePoint. Успешная эксплуатация уязвимости может привести к выполнению несанкционированных действий в подключённой корпоративной службе с использованием общих учётных данных. Дополнительное взаимодействие с пользователем не требуется.
🗒 Полный отчёт Vulristics

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

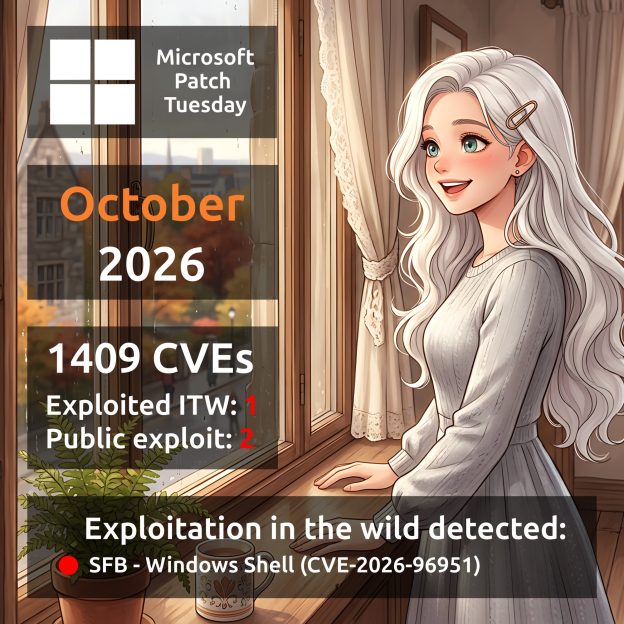
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.
🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.
🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.

🗒 Полный отчёт Vulristics

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

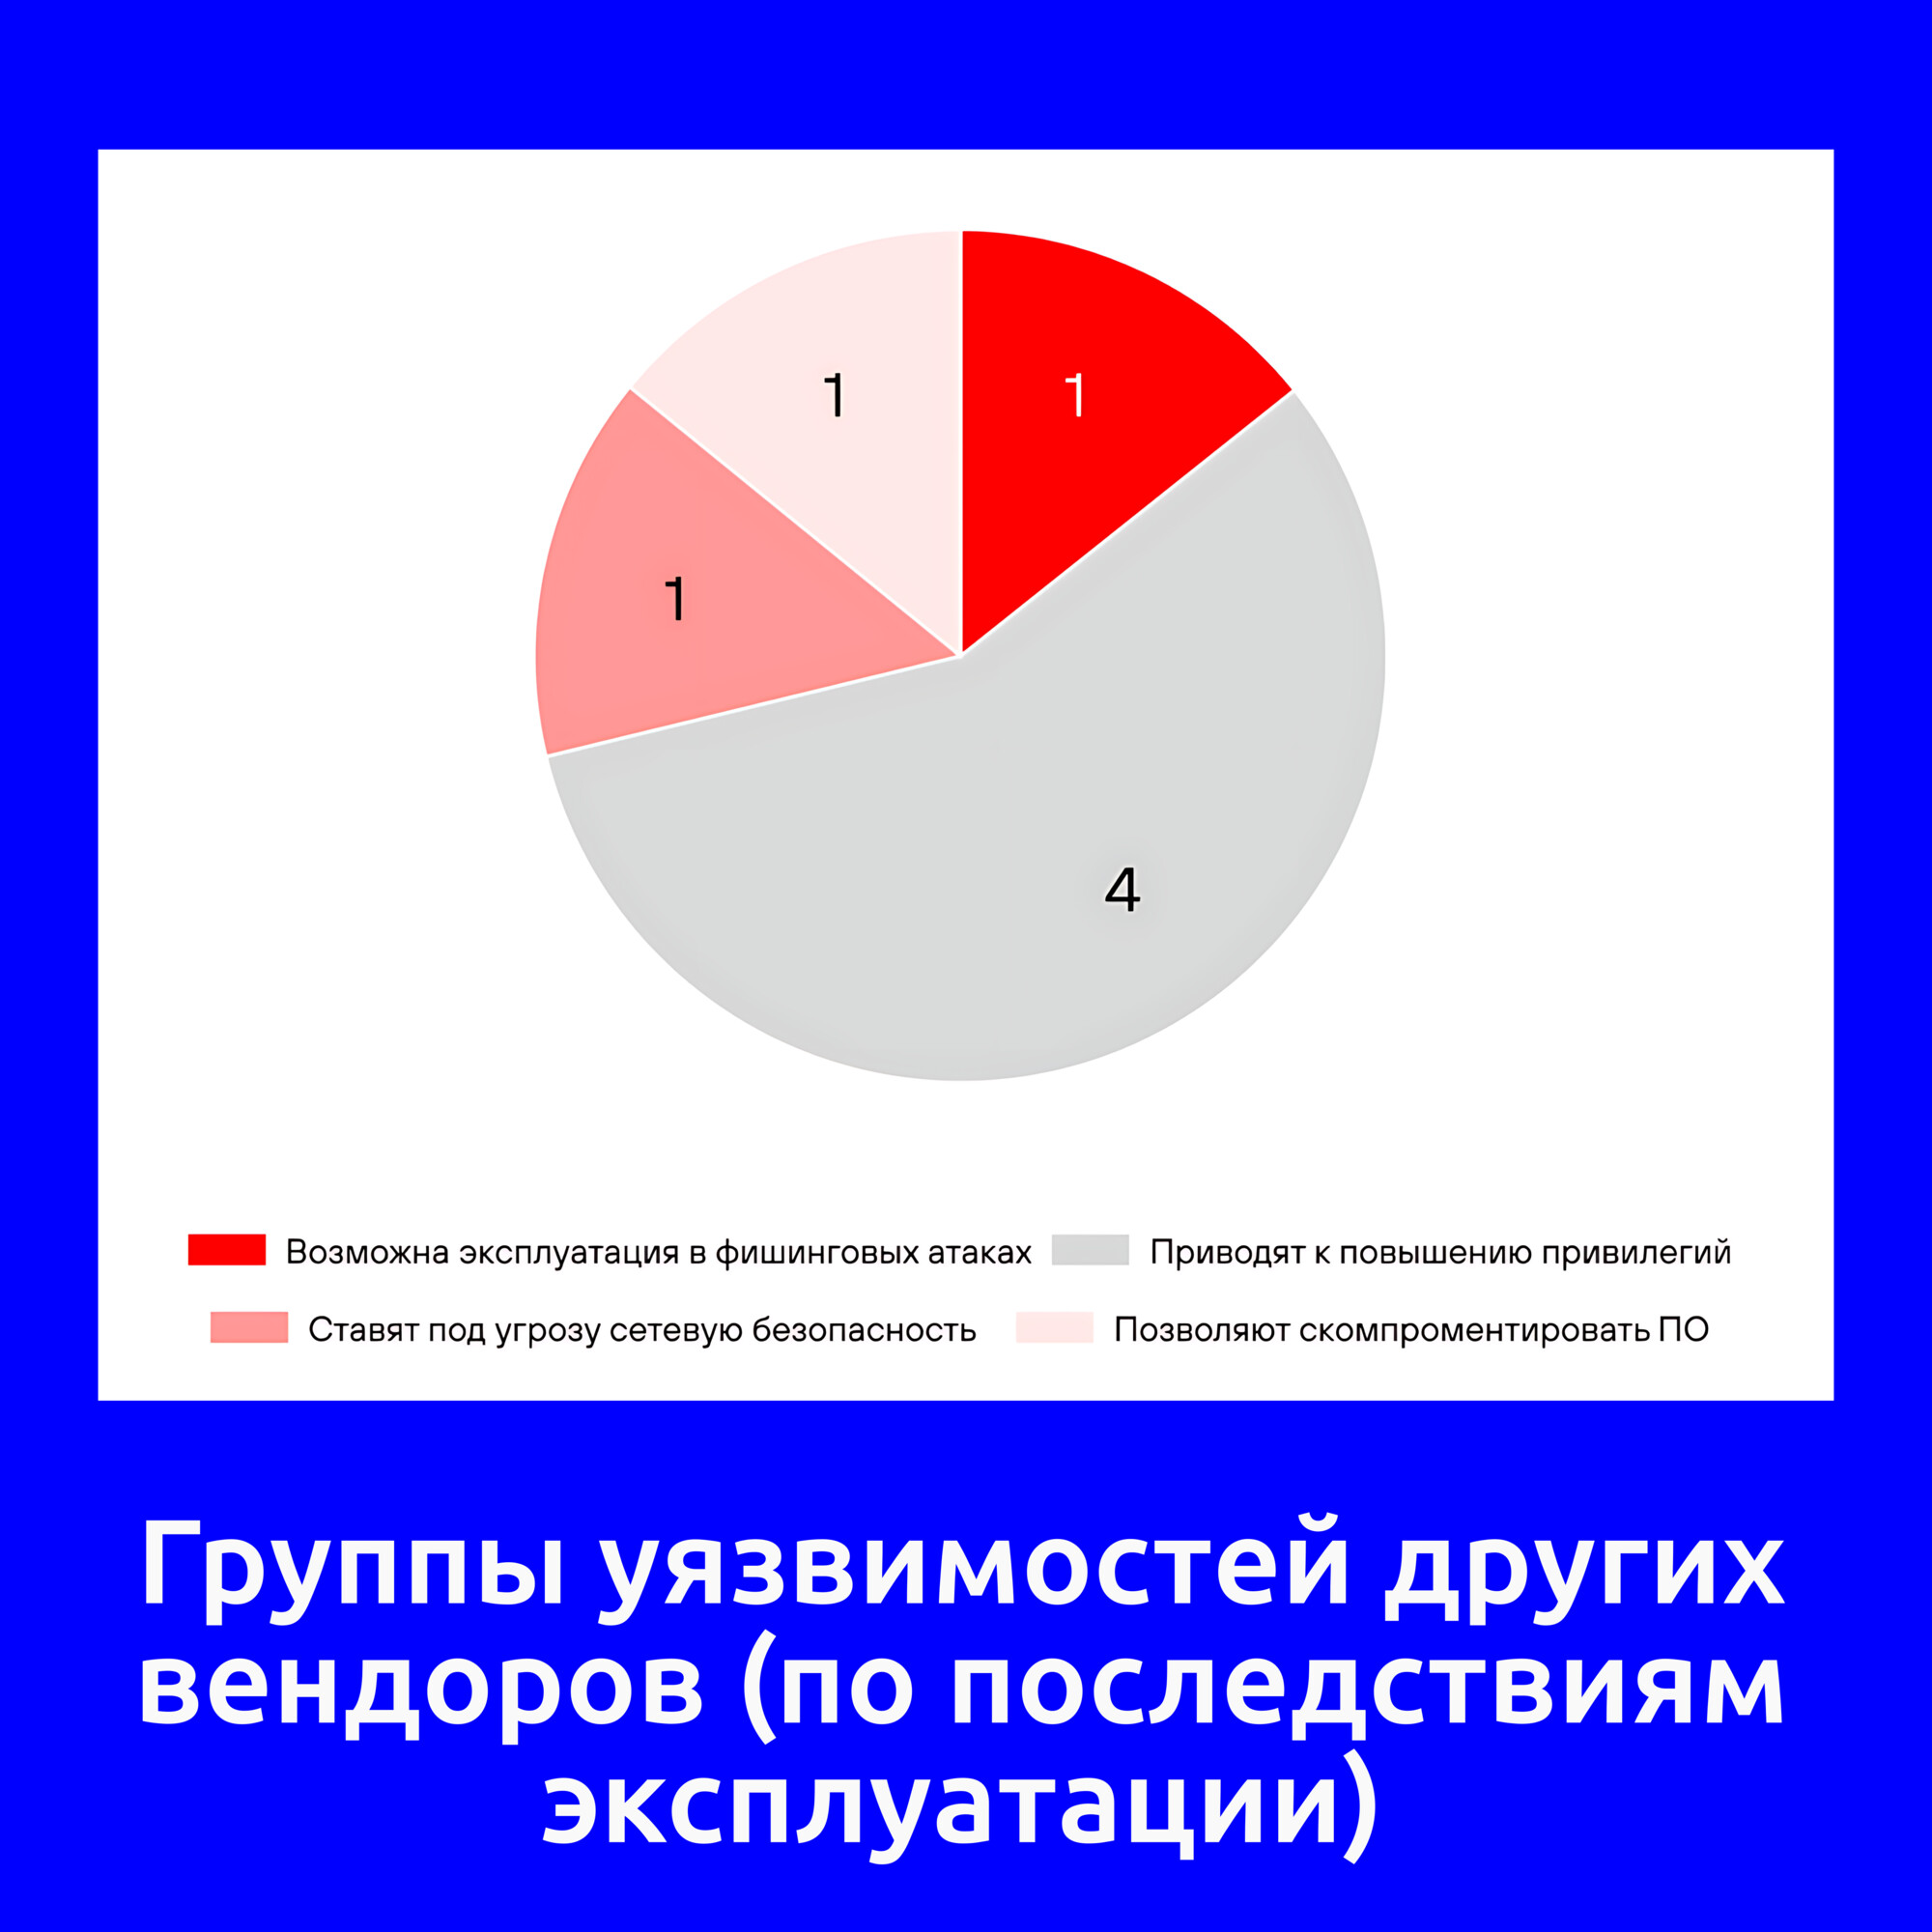
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

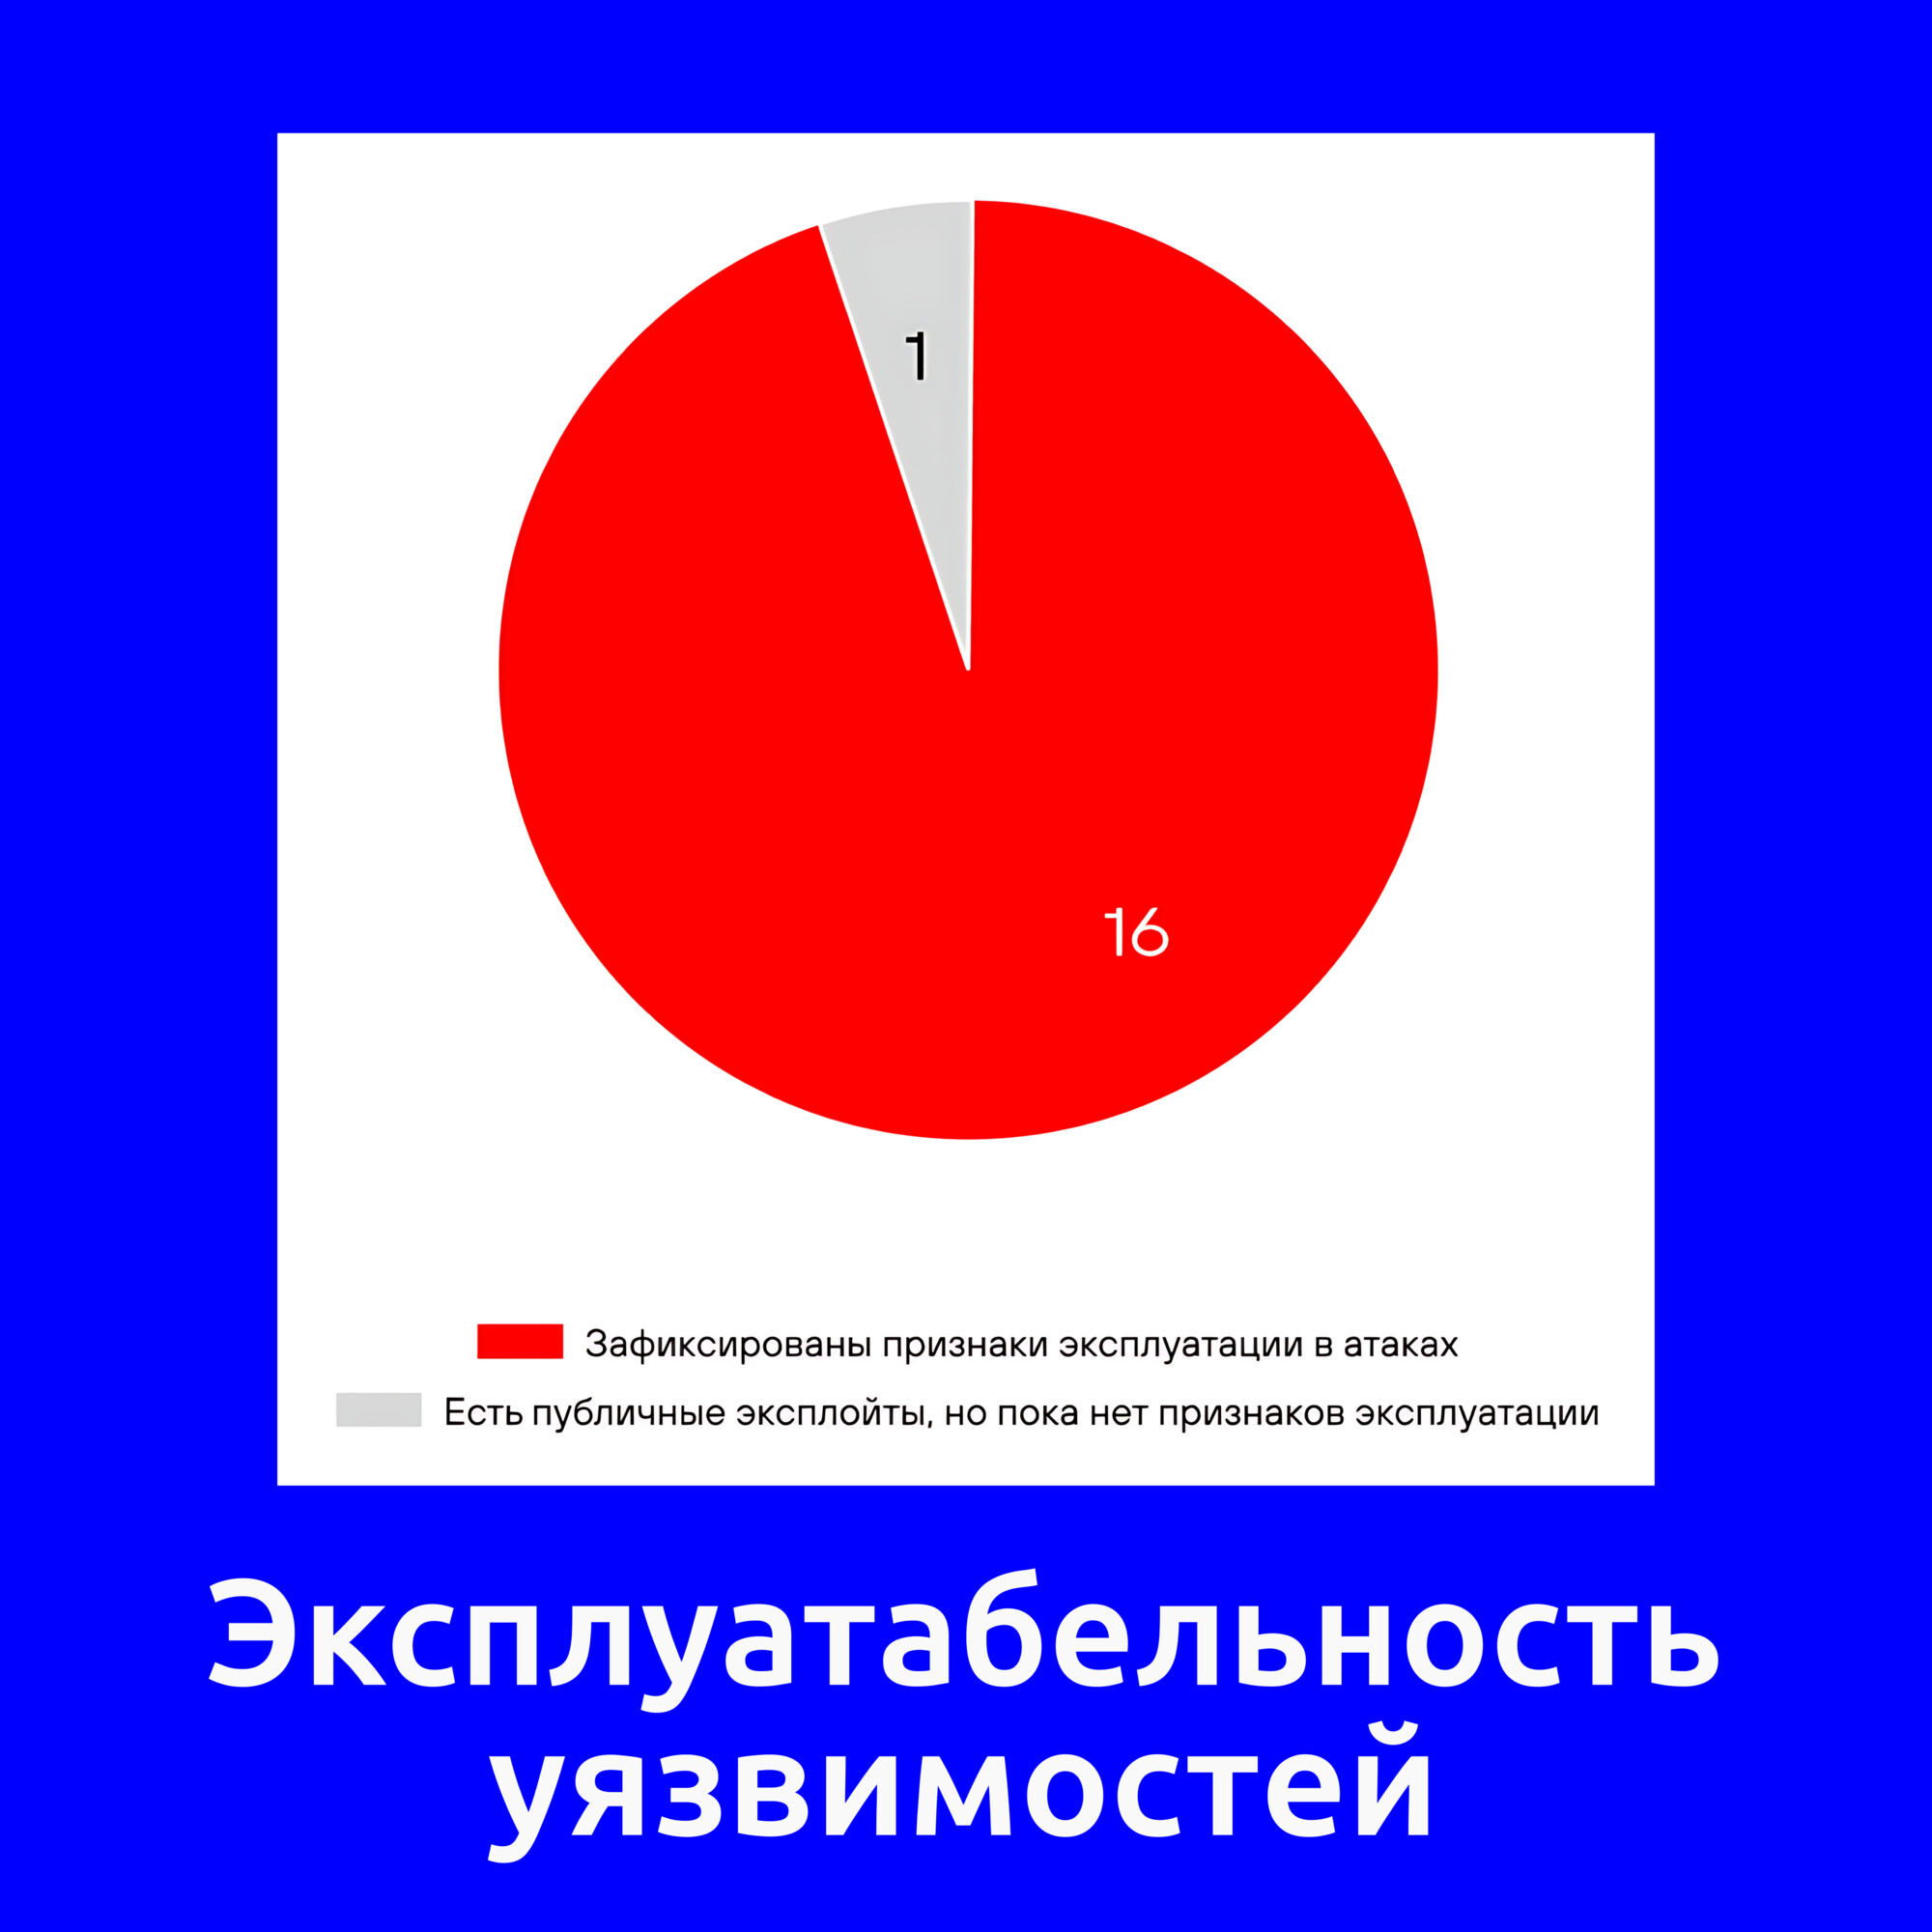
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

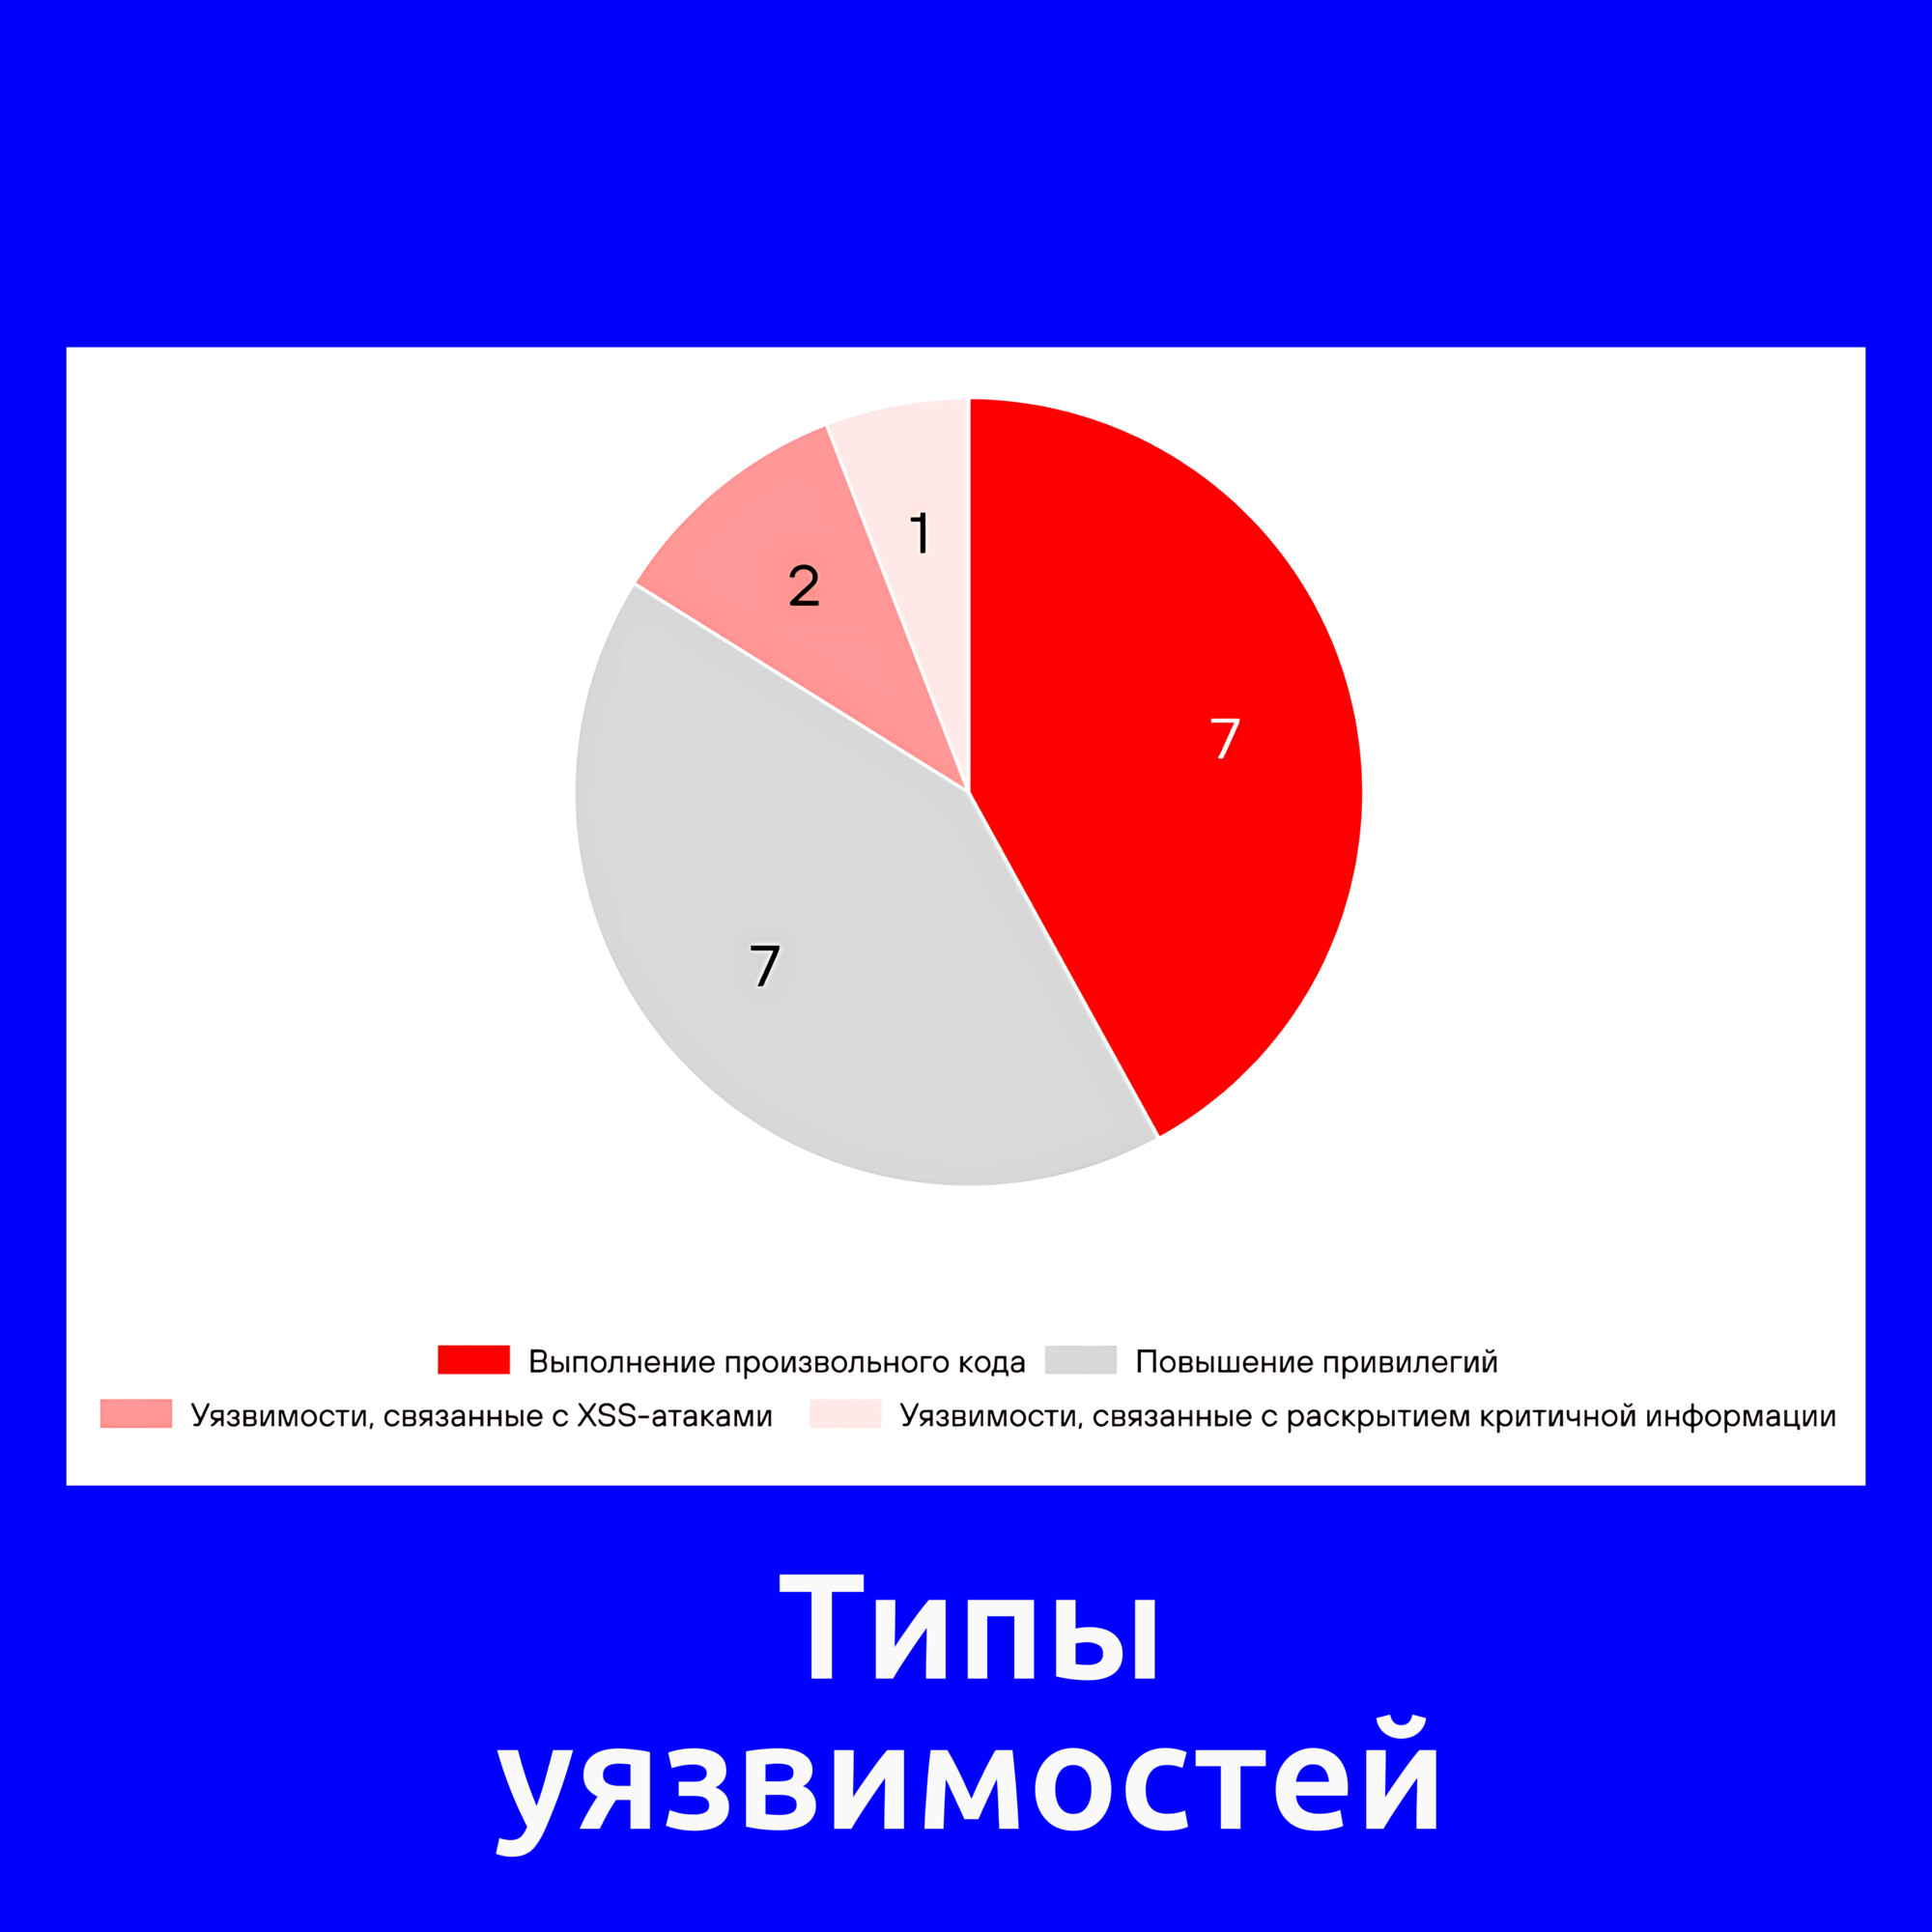
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

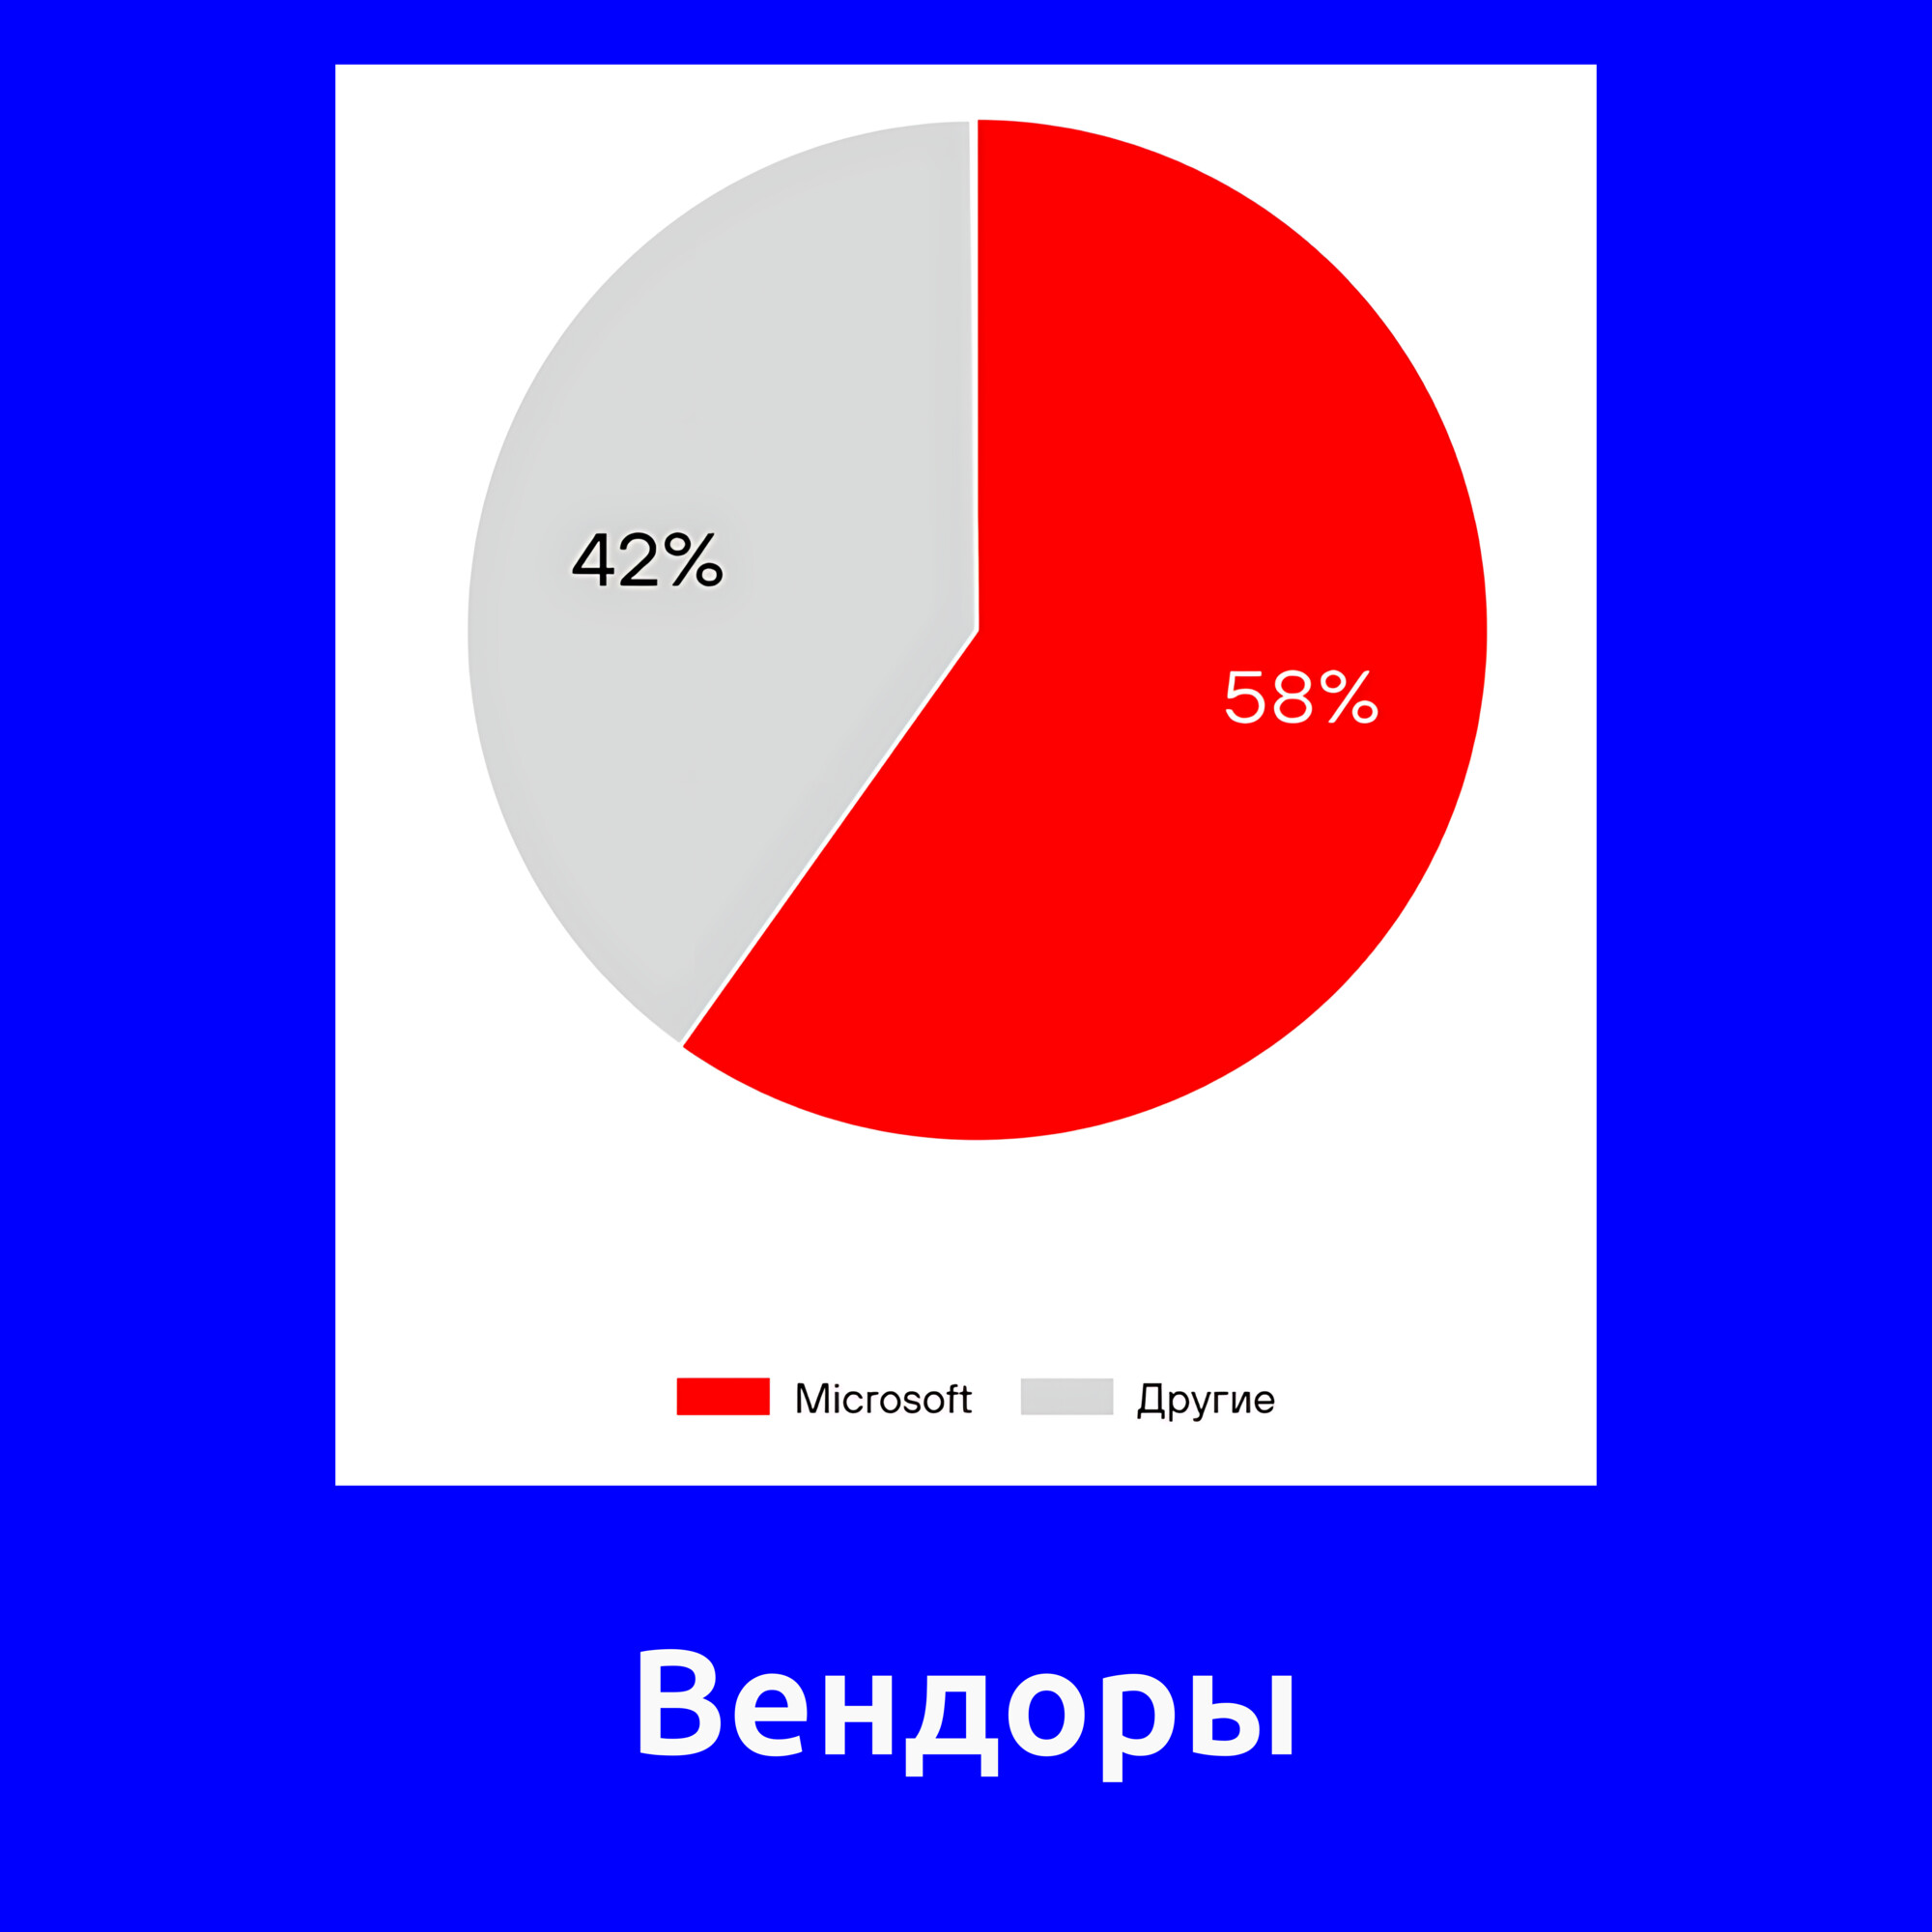
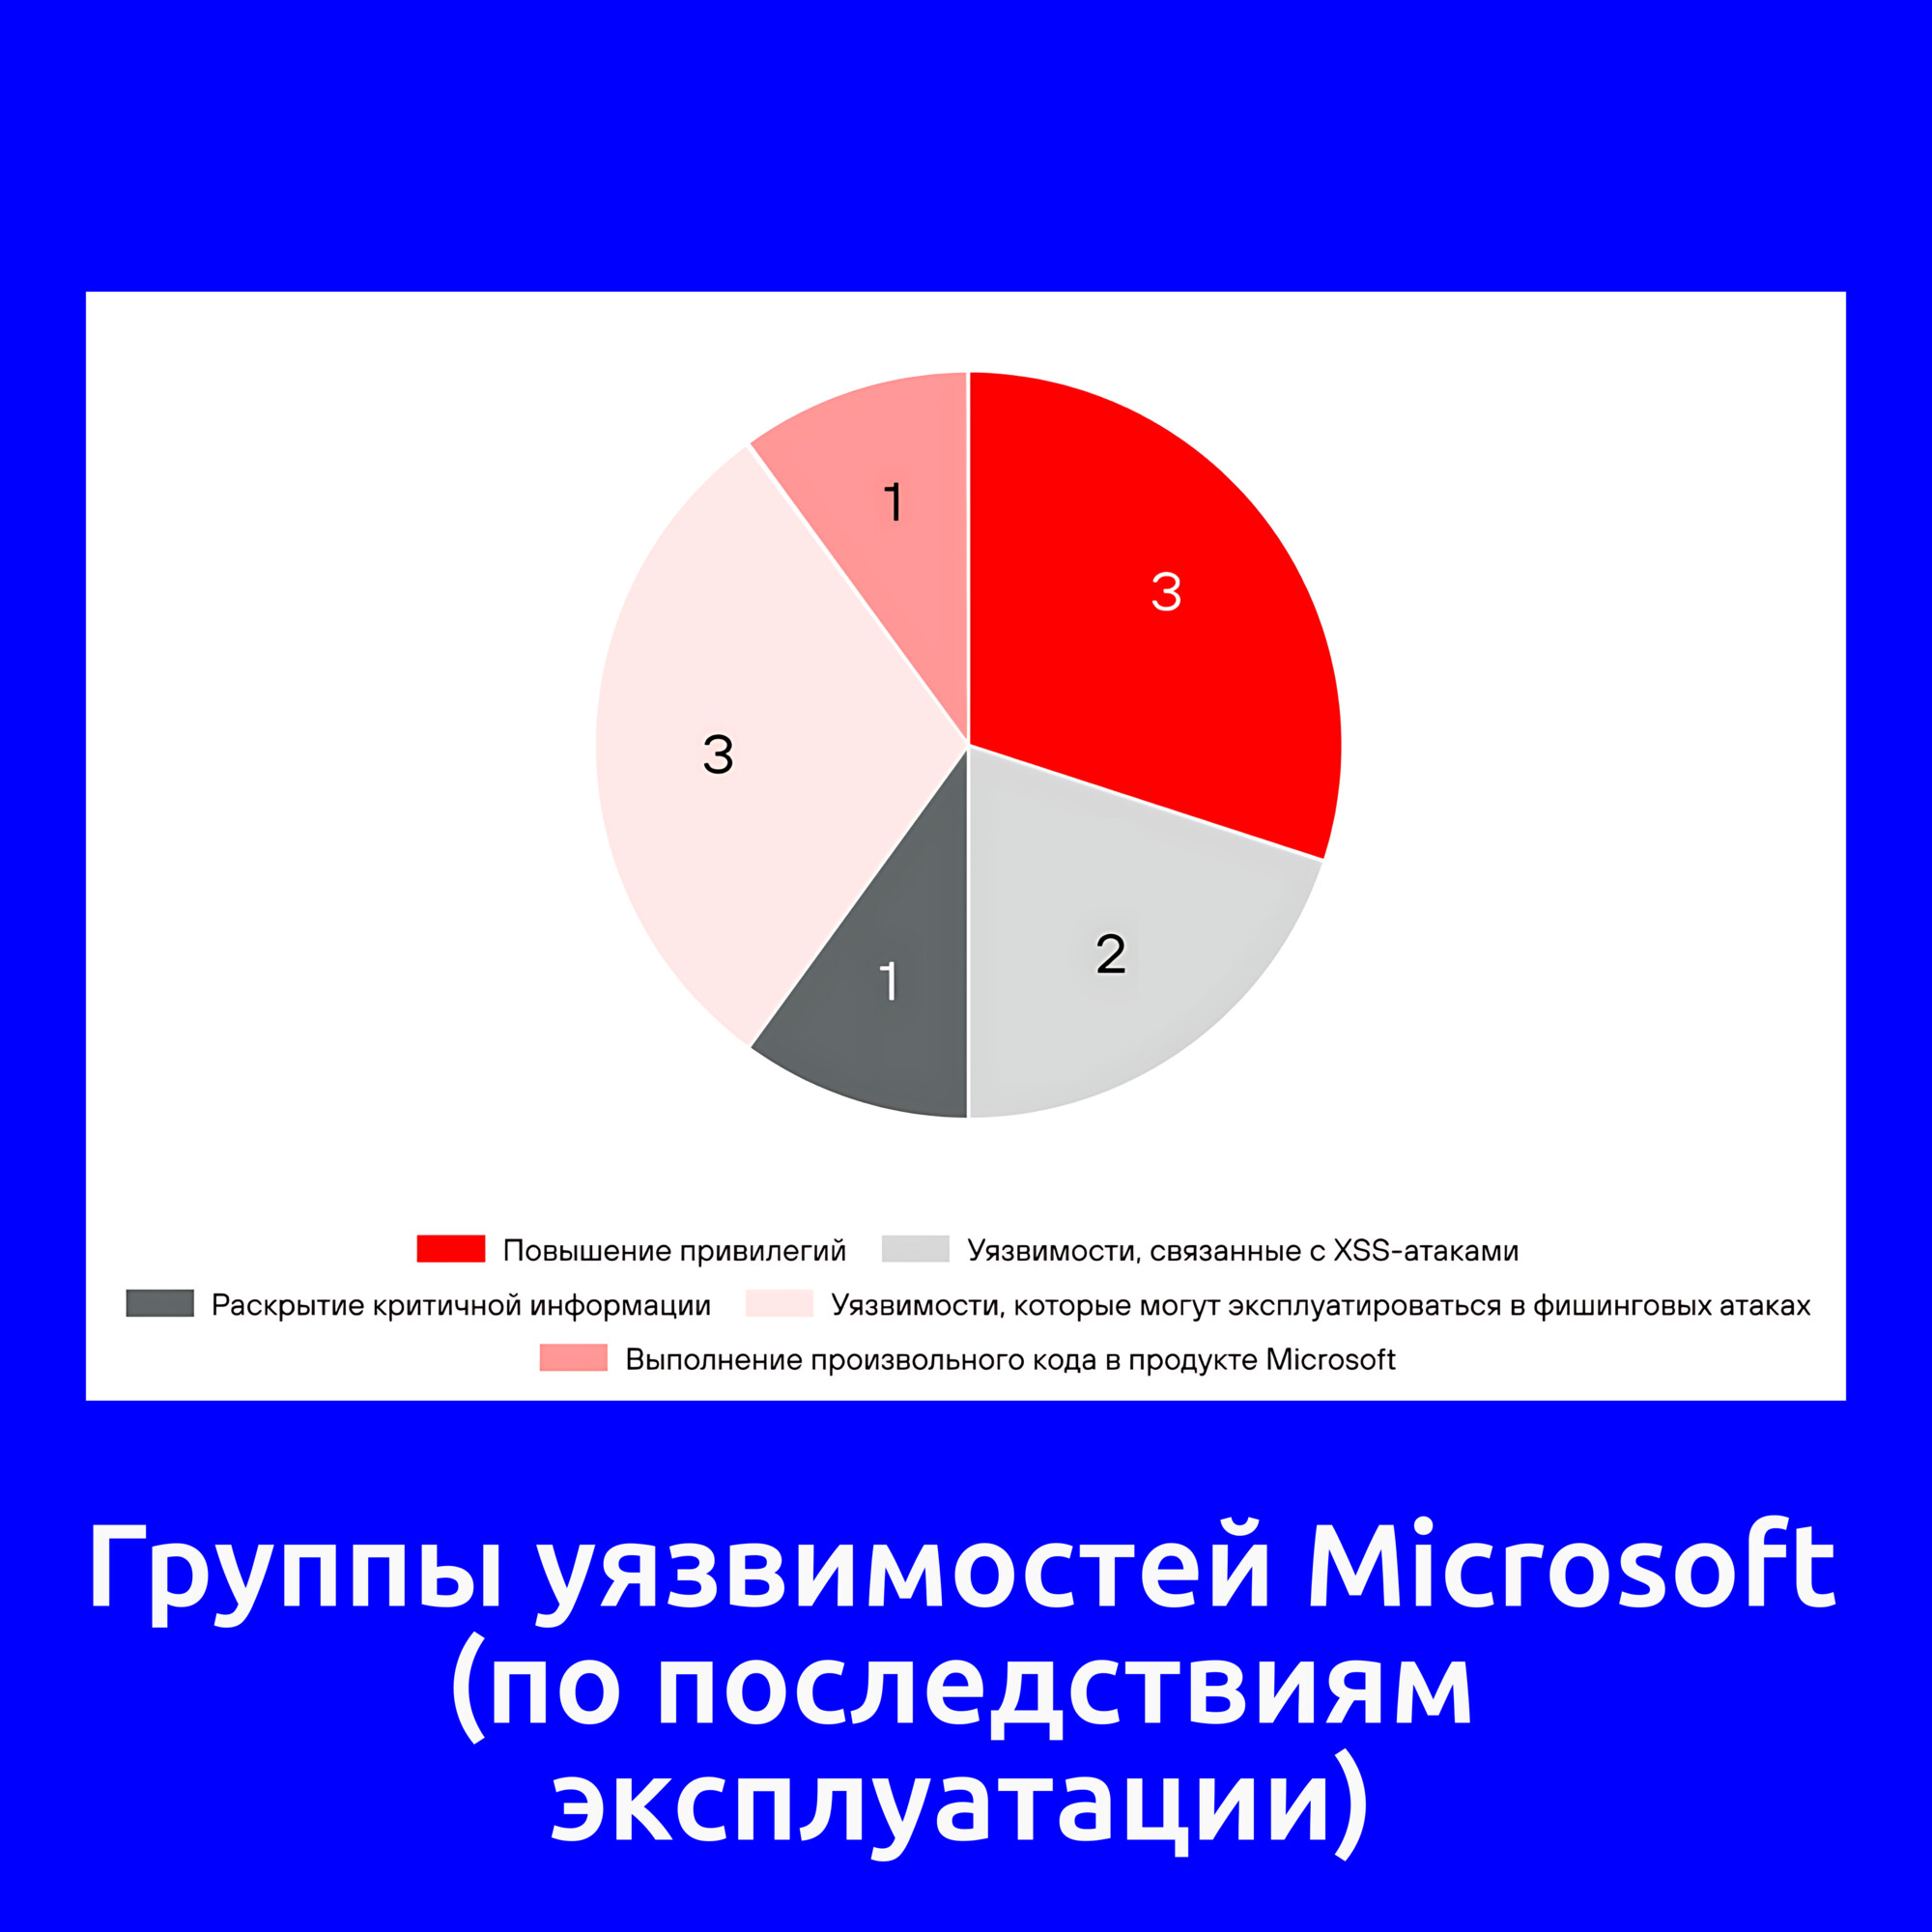
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday. Всего 401 уязвимость - на 170 меньше, чем в июле. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Локальный злоумышленник может проэксплуатировать эту уязвимость для получения привилегий уровня SYSTEM. В описании на сайте Microsoft есть противоречие: зрелость кода эксплоита (Exploit Code Maturity) в CVSS отмечена как "Unproven" ("не подтверждён"), при этом указано, что уязвимость эксплуатируется в реальных атаках. 🤷‍♂️

Ещё для двух уязвимостей есть публичные эксплоиты:

🔸 EoP - Windows User Profile Service (CVE-2026-62832). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня ADMINISTRATOR. Rapid7 считает уязвимость связанной с эксплоитом LegacyHive, опубликованным 14 июля.

🔸 EoP - Windows Kernel (CVE-2026-62737). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня SYSTEM. Эксплойт доступен с 11 августа.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows DNS Server (CVE-2026-62878). Уязвимость позволяет удалённому неаутентифицированному злоумышленнику выполнить код на уязвимом сервере с повышенными привилегиями. Уязвимость является wormable, т.е. потенциально может использоваться для самостоятельного распространения зловредов. Рекомендуется как можно скорее протестировать и установить обновление, особенно на DNS-серверах, доступных из Интернет.

🔹 RCE - Windows Deployment Services TFTP Server (CVE-2026-62893). Эта уязвимость, обнаруженная в рамках программы ZDI (Zero Day Initiative), позволяет злоумышленнику выполнить код без аутентификации и взаимодействия с пользователем. В TFTP отсутствует механизм аутентификации, а доступ к нему возможен удалённо через UDP-порт 69. Уязвим любой WDS-сервер, который передаёт файлы Windows Imaging Format (WIM) по TFTP, что является стандартным сценарием при загрузке по PXE. UDP-порт 69 должен быть заблокирован на периметре, однако злоумышленники могут использовать эту уязвимость для перемещения внутри корпоративной сети (lateral movement).

🔹 RCE - Windows DHCP Server (CVE-2026-62823). Успешная эксплуатация уязвимости позволяет удалённому неаутентифицированному злоумышленнику выполнить произвольный код из смежной сети (adjacent network), отправив специально сформированный пакет, вызывающий переполнение буфера в куче (heap-based buffer overflow).

🔹 EoP - Microsoft Exchange (CVE-2026-62911). Уязвимость позволяет удалённому аутентифицированному злоумышленнику (согласно CVSS, Privileges Required: Low) получить контроль над почтовыми ящиками всех пользователей Exchange, отправлять и читать электронные письма, а также скачивать вложения. Эта уязвимость была продемонстрирована на Pwn2Own Berlin. Эксперты ZDI передали Microsoft рабочие эксплоиты.

🔹 RCE - Microsoft QUIC (CVE-2026-62815). Уязвимость типа use-after-free позволяет неаутентифицированному злоумышленнику выполнить произвольный код на целевой системе, отправив специально сформированный сетевой пакет. QUIC - это стандартизированный IETF транспортный протокол, работающий поверх UDP вместо TCP, и основа для HTTP/3. Этот протокол используют примерно 13,5 миллиона веб-сайтов.

🔹 Tampering - Windows Container Isolation FS Filter Driver (unionfs.sys) (CVE-2026-72971). Уязвимость, предположительно, позволяет злоумышленнику перезаписывать определённые файлы. В результате злоумышленник может выполнить внутри контейнера действие, последствия которого затронут хост-систему.

🗒 Полный отчёт Vulristics

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday. На второй неделе июля я был в отпуске в Санкт-Петербурге, потом навалились другие задачки, поэтому выпускаю обзор только сейчас. Но лучше поздно, чем вообще никогда. Особенно учитывая, какой в этот раз необычный MSPT. 😉 Всего 571 уязвимость, почти в 3 раза (❗️) больше, чем в июне. Есть 4 уязвимости с признаком эксплуатации в реальных атаках:

🔻 RCE - Microsoft SharePoint (CVE-2026-58644). Злоумышленник с правами не ниже владельца сайта (Site Owner) может внедрить и удаленно выполнить произвольный код на сервере SharePoint.

🔻 RCE - Microsoft SharePoint (CVE-2026-50522). Описание уязвимости аналогично CVE-2026-58644. По данным ZDI, уязвимость CVE-2026-50522 была успешно продемонстрирована на Pwn2Own Berlin. Несмотря на это, Microsoft указывает статус Exploit Maturity как "Unknown", хотя исследователи уже предоставили компании рабочий эксплойт. Это еще раз показывает, что не стоит полностью полагаться на оценки вендоров ПО и лучше самостоятельно оценивать риски. Если у вас есть серверы SharePoint, доступные из Интернет, рекомендуется как можно скорее протестировать и установить обновление, устраняющее уязвимость.

🔻 EoP - Microsoft SharePoint Server (CVE-2026-56164). Уязвимость в Microsoft Office SharePoint позволяет неаутентифицированному злоумышленнику удаленно повысить свои привилегии. Microsoft рекомендует включить интерфейс антивирусного сканирования AMSI на сервере и установить режим проверки тела запросов (Request Body Scan) в значение Full для снижения риска эксплуатации уязвимости.

🔻 EoP - Active Directory Federation Services (CVE-2026-56155). Недостаточная гранулярность управления доступом (CWE-1220) в Active Directory Federation Services (AD FS) позволяет авторизованному злоумышленнику локально повысить свои привилегии. Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить права администратора.

Есть ещё 8 уязвимостей с публичным эксплоитом:

🔸 EoP - Windows User Interface Core (CVE-2026-50454). Уязвимость, связанная с обходом относительного пути (Relative Path Traversal, CWE-23) позволяет авторизованному злоумышленнику локально повысить свои привилегии. В случае успешной эксплуатации этой уязвимости злоумышленник может получить привилегии уровня SYSTEM. PoC эксплоита запускается из обычного процесса без повышенных привилегий, принадлежащего локальному администратору, и открывает интерактивную командную строку с правами NT AUTHORITY\SYSTEM.

🔸 EoP - Windows WalletService (CVE-2026-49176). Неправильное управление привилегиями (CWE-269) позволяет авторизованному злоумышленнику локально повысить свои привилегии. PoC-эксплойта запускает командную строку с правами SYSTEM.

🔸 RCE - Microsoft Message Queuing Queue Manager (CVE-2026-54992). Существующий PoC эксплоита демонстрирует отказ в обслуживании (DoS), а не выполнение кода.

🔸 EoP - Windows Narrator Braille (CVE-2026-58635). Согласно описанию Microsoft, злоумышленник, успешно проэксплуатировавший эту уязвимость, сможет выполнить произвольный код в контексте безопасности учётной записи NT AUTHORITY\Network Service. Однако в описании PoC-а эксплоита сообщается, что непривилегированный злоумышленник сможет получить права NT AUTHORITY\SYSTEM.

🔸 EoP - Windows Cloud Files Mini Filter Driver (CVE-2026-58613). Использование памяти после её освобождения (use after free, CWE-416) в драйвере Windows Cloud Files Mini Filter Driver позволяет авторизованному злоумышленнику локально повысить свои привилегии. В случае успешной эксплуатации этой уязвимости атакующий может получить привилегии SYSTEM. Подробности эксплуатации описаны в отчёте Talos Vulnerability Report TALOS-2026-2426.

🔸 InfDisc - Windows Win32k (CVE-2026-50416). Злоумышленник, успешно проэксплуатировавший эту уязвимость, потенциально может прочитать небольшие фрагменты памяти кучи (heap memory). В описании PoC-а эксплоита упоминаются вкладки Chrome, Discord, Explorer, Spotify и окна в системном трее. Но похоже перехватывать пароли с помощью этой уязвимости не получится.

🔸 InfDisc - Windows Kernel (CVE-2026-50475). Чтение данных за пределами буфера (buffer over-read, CWE-126) в ядре Windows позволяет авторизованному злоумышленнику локально раскрыть конфиденциальную информацию. Подробности эксплуатации описаны в отчёте Talos Vulnerability Report TALOS-2026-2443.

🔸 EoP - Azure Spring Apps (CVE-2026-50338). Злоумышленник, успешно проэксплуатировавший данную уязвимость, может получить повышенные привилегии. Если верить автору PoC-а эксплоита, речь идёт об уязвимости, позволяющей обойти аутентификацию между издателями (cross-issuer authentication bypass) в ресурсном сервере Spring Cloud Azure B2C.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows Remote Desktop Protocol (CVE-2026-56190). Для эксплуатации этой уязвимости не нужны авторизация и взаимодействие с пользователем. Причина проблемы - использование неинициализированного ресурса (CWE-908). Специально подготовленный RDP-трафик может вызвать ошибку, которая в некоторых случаях позволяет злоумышленнику выполнить код. RDP-серверы часто становятся целью атак, поэтому стоит проверить, какие системы доступны из Интернет, и в первую очередь обратить внимание на них.

🔹 RCE - Microsoft Dynamics NAV and Microsoft Dynamics 365 Business Central (On Premises) (CVE-2026-55944). Уязвимость можно эксплуатировать, отправив специально подготовленный запрос на вход в уязвимый сервер Dynamics NAV или Business Central. Это приводит к обработке недоверенных данных и может позволить злоумышленнику выполнить код. Для эксплуатации не требуется взаимодействие с пользователем или аутентификация.

🔹 EoP - Microsoft Windows VMSwitch (CVE-2026-57092). Это уязвимость типа use-after-free, которая позволяет злоумышленнику с низкими привилегиями получить полный контроль над хост-системой через границу виртуальной машины ("across a VM boundary"). Эксперты ZDI сообщали, что похожий эксплойт был продемонстрирован на ESXi во время Pwn2Own Berlin, однако проблема не ограничивается только ESXi. Если в ваших системах Hyper-V используется VMSwitch (что, скорее всего, так), рекомендуется как можно быстрее проверить и установить исправление.

🔹 Spoofing - Microsoft Exchange (CVE-2026-55008). Злоумышленник может отправить специально подготовленное письмо, которое выполнит JavaScript-код при открытии в OWA. Для атаки не нужны ни вложения, ни макросы - достаточно просто открыть письмо. Если в вашей организации используется OWA, лучше как можно скорее проверить и установить исправление.

🔹 RCE - Windows DHCP Server (CVE-2026-50518, CVE-2026-56159, CVE-2026-48564, CVE-2026-50370), Windows DHCP Client (CVE-2026-54128), Windows Message Queuing Service (MSMQ) (CVE-2026-50447), Windows Admin Center (WAC) (CVE-2026-56196), Windows FTP Service (CVE-2026-49172), Windows GDI+ (CVE-2026-50380), Windows Server Network driver (CVE-2026-56188), Microsoft Exchange (CVE-2026-55005), Windows Active Directory Domain Services (CVE-2026-49178), Windows Remote Desktop Client (CVE-2026-50474), Windows Remote Desktop Client (CVE-2026-54990, CVE-2026-58594), Windows TCP/IP (CVE-2026-54999), Windows Print Spooler (CVE-2026-58608), Windows Reliable Multicast Transport Driver (RMCAST) (CVE-2026-54982, CVE-2026-54995), Microsoft SQL Server (CVE-2026-54117), Microsoft Copilot (CVE-2026-48561).

🔹 SFB - Microsoft SharePoint Server (CVE-2026-55040).

🔹 EoP - Windows Server Update Service (WSUS) (CVE-2026-50444), Active Directory Certificate Services (CVE-2026-54121).

Есть и довольно курьёзная уязвимость:

🔹 RCE - Game: Age of Empires II: Definitive Edition (CVE-2026-50663). 😃 Уязвимость обхода относительных путей (Relative Path Traversal) в игре Age of Empires II: Definitive Edition позволяет неаутентифицированному злоумышленнику выполнять код по сети. Age of Empires II - это культовая стратегия в реальном времени от Microsoft, действие которой происходит в средневековую эпоху. Игроки развивают выбранные цивилизации, управляют ресурсами, исследуют технологии и командуют армиями в исторических кампаниях и многопользовательских сражениях. Definitive Edition включает улучшенную графику, обновлённое звуковое сопровождение и дополнительный контент. Если до сих пор играете в это - обязательно обновитесь. 😉

🗒 Полный отчёт Vulristics

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server

Июльский В тренде VM: уязвимость в Microsoft Exchange Server

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июньском выпуске было четыре уязвимости. В этот раз только одна.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 XSS - Microsoft Exchange (CVE-2026-42897). Уязвимость позволяет злоумышленнику выполнить произвольный JavaScript-код в контексте браузера пользователя, если тот откроет вредоносное письмо в Outlook Web Access (OWA). Для уязвимости опубликован публичный эксплойт, а также зафиксированы признаки её эксплуатации в реальных атаках.

🟥 Полный список трендовых уязвимостей смотрите на портале