Архив метки: Shodan

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский В тренде VM: уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом майском выпуске было четыре уязвимости. В этот раз тоже четыре, но с пятью CVE-идентификаторами.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43284, CVE-2026-43500). Цепочка уязвимостей с публичным эксплоитом для получения root-а. Есть признаки эксплуатации вживую.

🔻 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Ещё одна уязвимость для получения root-а с публичным эксплоитом.

🔻 EoP - Microsoft Defender "RedSun" (CVE-2026-41091). Уязвимость повышения привилегий до уровня SYSTEM с публичным эксплоитом и признаками эксплуатации вживую. Уделите особое внимание серверным и десктопным Windows-хостам, где Microsoft Defender не отключён, но отсутствует доступ в Интернет для регулярного обновления.

🔻 RCE - PAN-OS (CVE-2026-0300). Уязвимость выполнения произвольного кода с root-привилегиями без аутентификации на файерволах PA-Series и VM-Series. Есть публичный эксплойт и признаки эксплуатации вживую.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300)

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300)

Про уязвимость Remote Code Execution - PAN-OS (CVE-2026-0300). PAN-OS - это операционная система для файерволов и платформ безопасности компании Palo Alto Networks. User-ID™ Authentication Portal (другое название Captive Portal) — это функция PAN-OS (не включенная по умолчанию), используемая для сопоставления IP-адресов с именами пользователей. Используя ошибку переполнения буфера (CWE-787), неаутентифицированный удаленный атакующий может отправить специально сформированные пакеты на устройство с включенным User-ID™ Authentication Portal, добиваясь выполнения произвольного кода с root-привилегиями на уязвимом устройстве. Аутентификация или взаимодействие с пользователем не требуются. При успешной эксплуатации уязвимости атакующий получает полный контроль над устройством: может перехватывать, изменять или блокировать сетевой трафик, получать доступ к конфиденциальным данным, обходить политики безопасности, скрывать следы компрометации, устанавливать бэкдоры и использовать устройство как точку входа для атак на внутреннюю инфраструктуру.

⚙️ Бюллетень безопасности вендора был опубликован 6 мая. Уязвимы файерволы PA-Series и VM-Series. Решения Prisma Access, Cloud NGFW и Panorama не подвержены этой уязвимости. Обновления безопасности доступны с 13 мая. В качестве workaround-а вендор рекомендует ограничить доступ к User-ID™ Authentication Portal только доверенными внутренними зонами или полностью отключить его.

👾 Также 6 мая исследователи Palo Alto Networks Unit 42 опубликовали сообщение об эксплуатации уязвимости в реальных атаках. Действия злоумышленников после эксплуатации уязвимости включают развертывание общедоступных инструментов для туннелирования (EarthWorm, ReverseSocks5), сбор информации из Active Directory с использованием учетных данных, вероятно, полученных из файервола, а также систематическое уничтожение логов и других следов компрометации. В тот же день уязвимость была добавлена в CISA KEV.

🛠 Публичный эксплойт появился на GitHub также 6 мая.

🌐 PAN-OS - одна из самых широко используемых операционных систем для корпоративных файерволов в мире. По состоянию на 5 июня Shodan отслеживает примерно 135 755 инстансов PAN-OS, доступных из Интернет, что представляет собой значительную поверхность атаки.

Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061)

Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061)

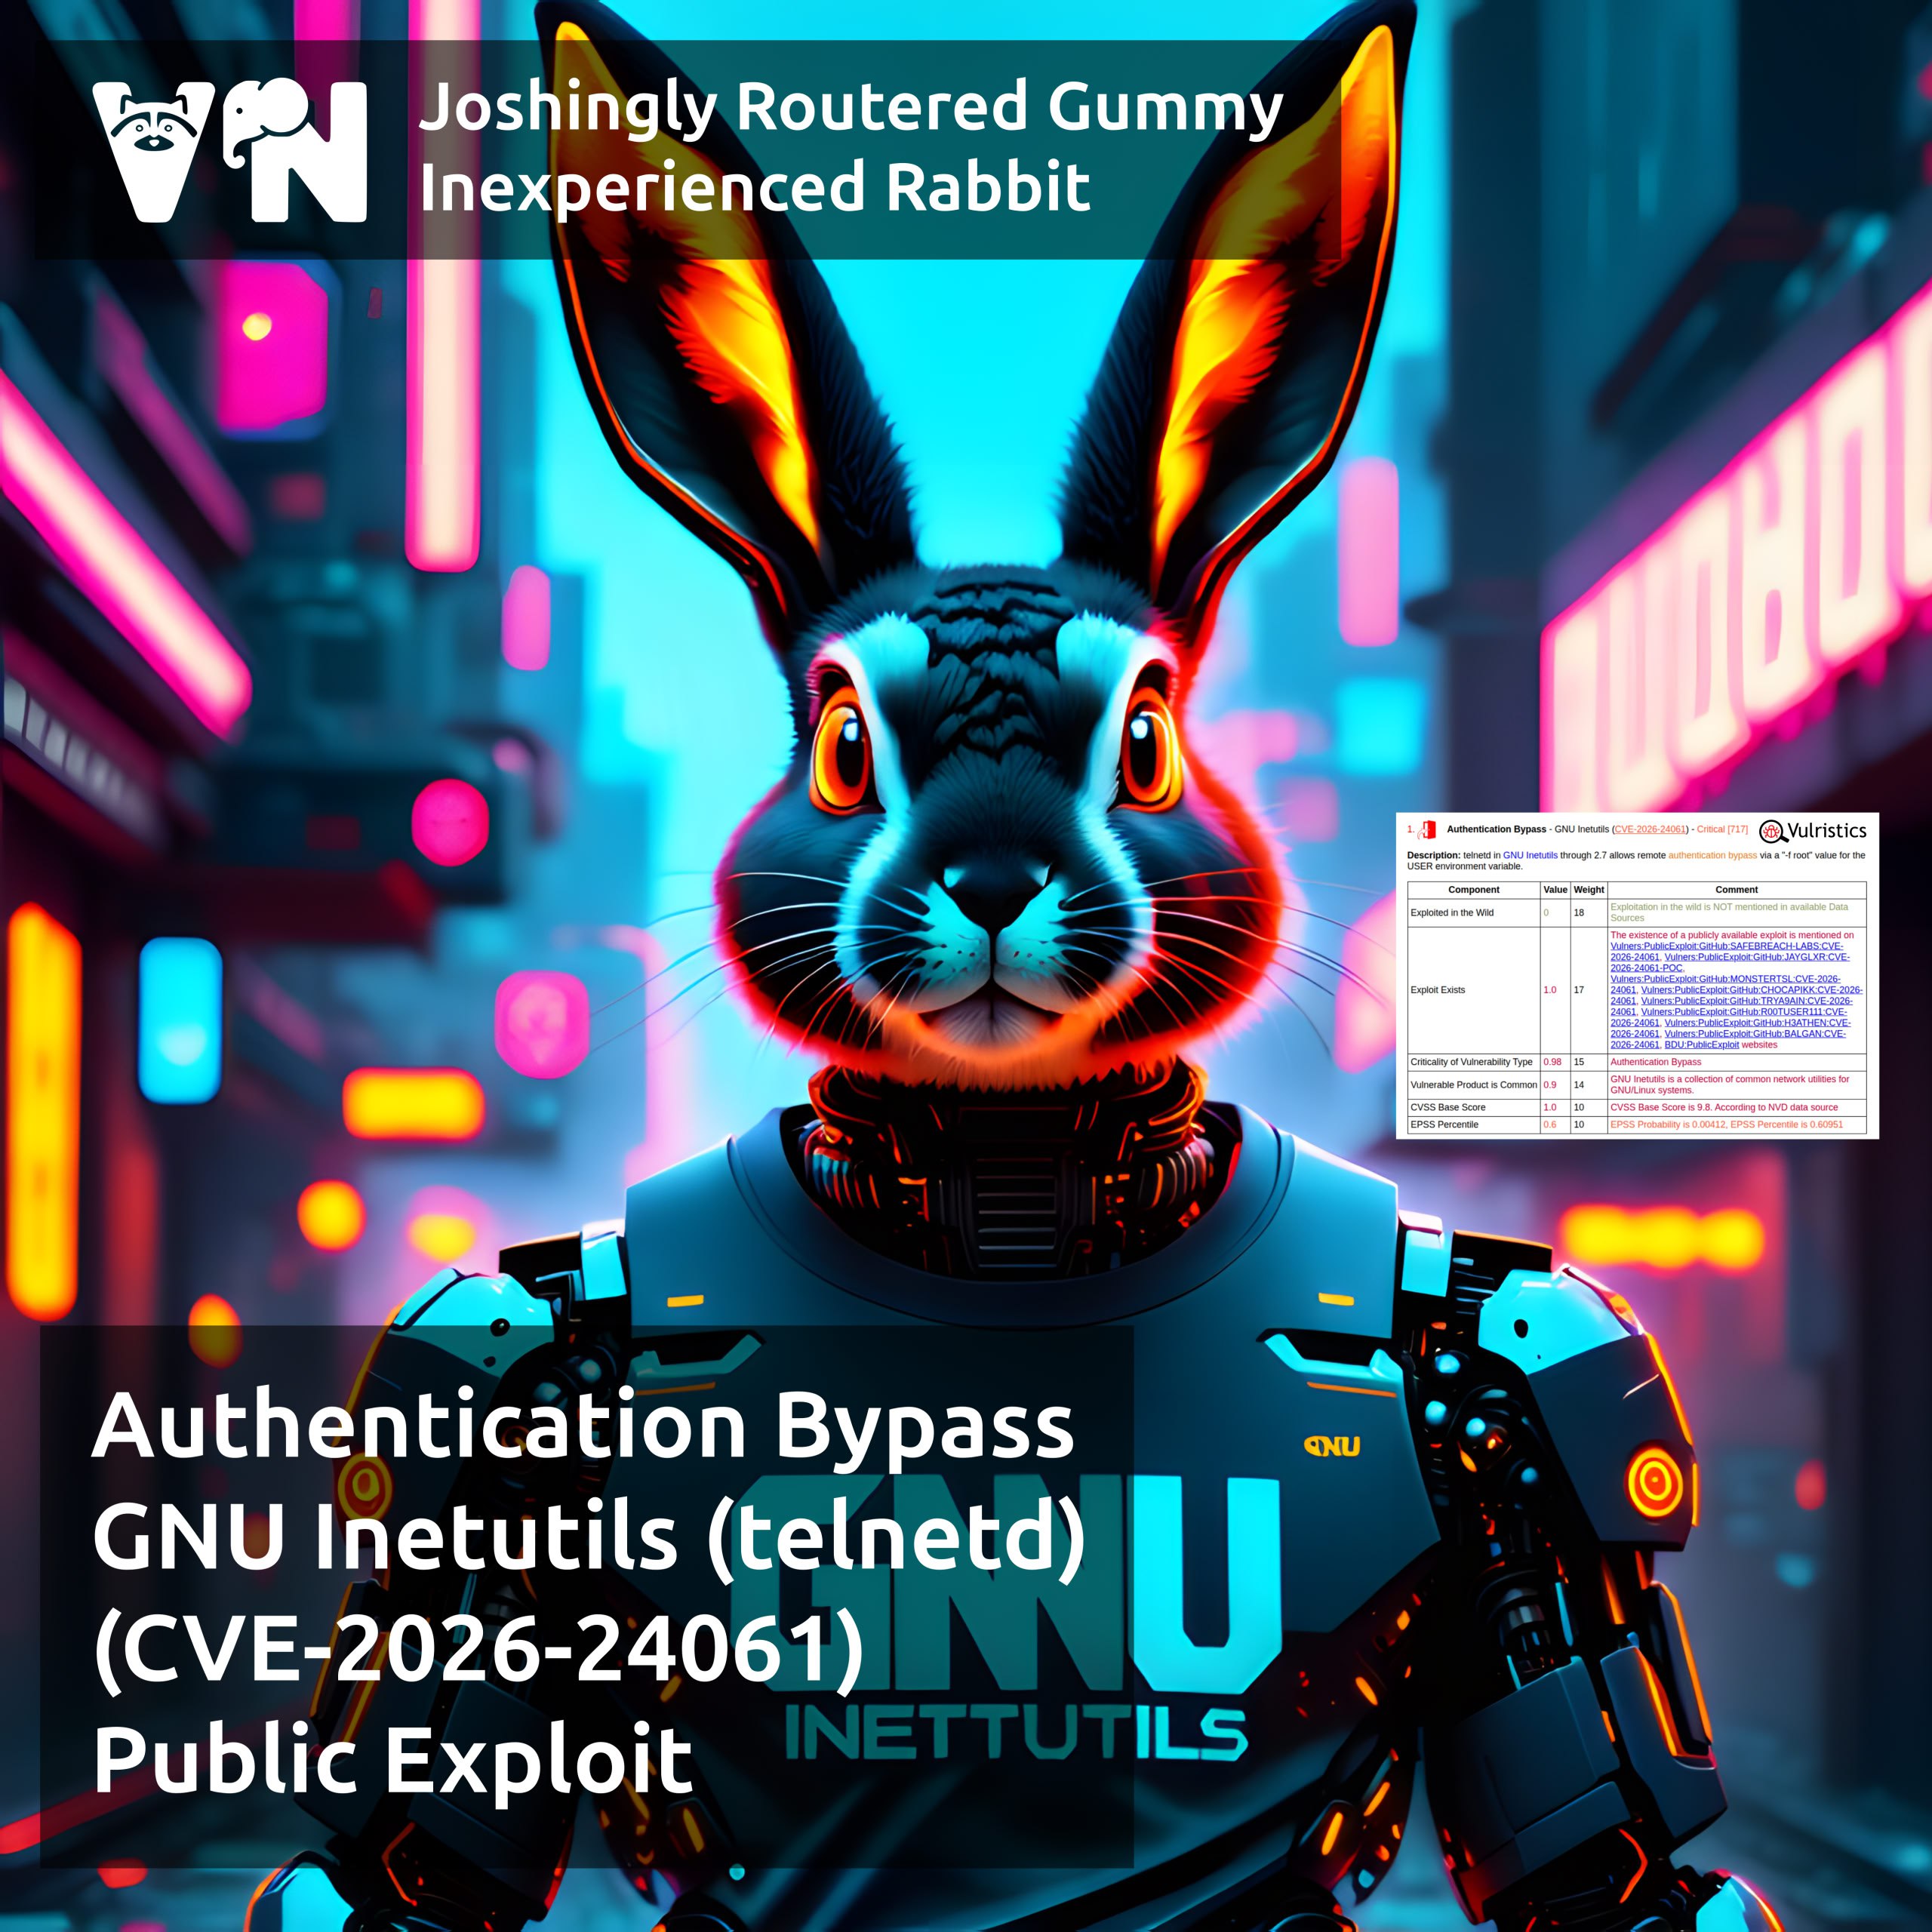
Про уязвимость Authentication Bypass - GNU Inetutils (CVE-2026-24061). GNU Inetutils - это набор сетевых программ общего назначения, включающий, среди прочего, сервер Telnet (telnetd). Уязвимость telnetd из GNU Inetutils позволяет удалённому злоумышленнику получить root-овый shell на хосте без каких-либо учётных данных, отправляя специально сформированную переменную окружения USER, содержащую строку "-f root".

⚙️ Патч, исправляющий уязвимость, вышел 20 января. Уязвимы версии от 1.9.3 до 2.7 (включительно). Уязвимость существовала в нераскрытом виде более 10 лет. 🤷‍♂️

🛠 Подробный write-up и эксплойт были опубликованы компанией SafeBreach 22 января.

👾 GreyNoise фиксировали случаи эксплуатации уязвимости с 21 января.

🌐 Текущая оценка Shodan - 212 396 Telnet-серверов в Интернете (всего). Сколько из них используют GNU Inetutils и уязвимы пока непонятно. CyberOK обнаружили в Рунете около 500 потенциально уязвимых Telnet-серверов.

Вчера Qualys представили CyberSecurity Asset Management 3.0

Вчера Qualys представили CyberSecurity Asset Management 3.0Вчера Qualys представили CyberSecurity Asset Management 3.0

Вчера Qualys представили CyberSecurity Asset Management 3.0. В названии решения значится "Asset Management", но само решение сразу презентуется нам как "переопределение управления поверхностью атаки" , т.е. EASM. Такая вот гартнеровская маркетинговая мешанина. 🤷‍♂️ При этом, у Qualys действительно достаточно необычный Asset Managementи и EASM. И необычно как они к этому пришли. Тут, естественно, исключительно мои впечатления как стороннего наблюдателя, никакого инсайда у меня нет.

🔹 В 2020 году Qualys представили решение Global AssetView. Если упрощённо, то пользователи могли бесплатно раскатать облачные агенты Qualys на известные в инфре хосты, развернуть Qualys Passive Sensor для поиска неизвестных активов по трафику и получить некоторое базовое представление о составе инфры и её состоянии (без расчета уязвимостей). Такое Freemium предложение, с которого можно было бы удобно апселить основную функциональность Vulnerability Management и Compliance Management. Ход весьма и весьма смелый.

🔹 В 2021 году как развитие Global AssetView появился продукт CyberSecurity Asset Management. Это уже был заход в полноценное Управление Активами: двусторонняя синхронизация с CMDB ServiceNow, учёт критичности активов, учёт ПО, оценка поверхности атаки при помощи Shodan (последнее тогда не особенно подчёркивали). Насколько я могу понять, изначальная цель CSAM была в том, чтобы отслеживать кейсы, которые влияют на безопасность активов, но уязвимостями, строго говоря, не являются: shadow IT, хосты с подходящими end-of-life (EoL)-of-support (EoS), хосты без установленных EDR, рискованные порты опубликованные в Интернет, мисконфигурации софта и сервисов.

🔹 В 2022 Qualys выпустили CyberSecurity Asset Management 2.0 с интегрированным решением по контролю внешней поверхности атаки (EASM). Сама идея, что EASM можно развивать и продавать в рамках решения по Управлению Активами весьма необычная. Но логика в этом есть. Уменьшение поверхности атаки это не про то, что нужно пропатчить тот или иной торчащий наружу сервер, а про то, что какого-то торчащего наружу старья вообще не должно быть ("if an externally facing asset or its configuration is not necessary for the business, then it should be shut down"). И вот с этой точки зрения EASM это действительно не столько периметровый сканер, сколько хитрая штуковина, которая накидывает неочевидные активы, с некоторой вероятностью относящиеся к компании, и показывает риски с ними связанные. 🐇 🎩 Часть управления активами? Ну видимо да.

Таким образом, насколько я понимаю, сейчас у Qualys есть VMDR (Vulnerability Management, Detection and Response), который включает в себя CSAM (CyberSecurity Asset Management ), который включает в себя EASM (External Attack Surface Management). Такая вот матрёшка. 🪆

А что же в версии CSAM 3.0?

🔻 Убрали упоминания Shodan. "CSAM 3.0 использует новую систему оценки атрибуции и расширяет использование технологий с открытым исходным кодом и собственного интернет-сканера для обеспечения точного обнаружения, атрибуции и оценки уязвимостей" . При атрибуции актива отображаются показатели достоверности (можно по ним фильтровать).

🔻Используются возможности детектирования активов Cloud Agent Passive Sensing (хостовые агенты, снифающие трафик - я о них уже писал)

🔻Коннекторы для интеграции с источниками данных об активах (анонсированы коннекторы для Active Directory и BMC Helix). Видимо раньше интеграции с AD не было. 🤷‍♂️

Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Максим Хараск, "Global Digital Space"
🔸 Антон Bo0oM 💣 Лопаницын, "Кавычка"

По-моему классный получился выпуск. Особенно здорово было послушать мнение Антона про уязвимости, сервисы сканирования интернета и борьбу с утечками. 👍😊🔥

00:00 Здороваемся, смотрим статистику, призываем всех подписываться, ставить лайки и шарить выпуск с друзьями
01:47 Для уязвимости Remote Code Execution - Microsoft Outlook (CVE-2024-21413) появился PoC на GitHub, который скорее всего уже используется в атаках и RedTeam-ерами
03:50 Можно ли верить Shadowserver, что большая часть уязвимых Exchange серверов находится в Германии? И что там с российскими аналогами Shadowserver и Shodan?
09:38 Уязвимость Cisco ASA (CVE-2020-3259), обнаруженная исследователями Positive Technologies 4 года назад, используется шифровальщиком Akira для получения первоначального доступа
11:54 "Operation Cronos" против группировки вымогателей LockBit, возможная эксплуатация уязвимости Remote Code Execution - PHP (CVE-2023-3824) и насколько адекватно кодить на PHP в 2024 ("PHP снова жив!")
17:11 Февральский Linux Patch Wednesday и конспирология вокруг DNSSEC и Qualys-овских уязвимостей glibc 🙂
21:47 CVE-шки, которые упоминаются в "Check Point 2024 Cyber Security Report".
25:20 RCE в ScreenConnect (CVE-2024-1708, CVE-2024-1709)
29:18 Поминаем Кивятничек и, ВНЕЗАПНО, обсуждаем стратегии инвестирования в акции/облигации (кулстори от Антона и Максима)
36:32 Перевозчиков хотят обязать передавать в единую базу много разных данных о пассажирах. Здесь же эксклюзивные рекомендации от Антона по добавлению payload-ов в пароли на случай утечек. 😉
40:55 Обратная новость: проект по запрету сбора избыточной информации о гражданах. Будет ли это работать и как сделать так, чтобы персональные данные не утекали?
46:53 «Тинькофф» научился выявлять заявки на кредиты, поданные под влиянием мошенников
51:53 Операторы программы-вымогателя Cactus украли 1,5 ТБ внутренних данных техногиганта Schneider Electric
55:53 Прощание от Mr. X

Подробности по "российскому Shodan-у" от Минцифры

Подробности по российскому Shodan-у от Минцифры

Подробности по "российскому Shodan-у" от Минцифры. Видимо эта тема будет в Роскомнадзоре:

"Роскомнадзор на базе ЦМУ (центра мониторинга и управления сетью связи общего пользования) создаёт  отечественную доверенную систему сканирования, которая позволит выявить уязвимости российских информационных ресурсов, предоставляя возможность их оперативного устранения".

А собственно Shodan, Census, ZoomEye и прочих видимо будут как-то блочить:

"С целью защиты российских систем одновременно планируется принять меры по ограничению сканирования зарубежными сервисами российского сегмента интернета".

По внутренностям системы сканирования деталей пока нет, но помним презентацию Rooster-а от CyberOK на PHDays. 😉