Архив метки: PositiveTechnologies

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием)

StopPhish опубликовали исследование о тенденциях в развитии мошеннических схем (с моим комментарием). В исследование вошли 5 083 публикации, для которых удалось найти первоисточники. Период исследования - с 1 января 2022 года по 30 июня 2026 года.

📈 Наблюдается устойчивый рост количества публикаций (публ.) и разновидностей мошеннических схем (разн.)

2022 год - 389 публ., 135 разн.
2023 год - 718 публ., 254 разн.
2024 год - 1 292 публ., 517 разн.
2025 год - 1 868 публ., 763 разн.
Первое полугодие 2026 года - 816 публ., 428 разн.

Каналы первоначального контакта

📱 Телефонные звонки - 3 171 публ. (62,4%).
💬 Мессенджеры - 814 публ.
🌐 Социальные сети - 219 публ.
✉️ Электронная почта - 144 публ.

Популярные предлоги и сценарии обмана

💰 Перевод на "безопасный счёт" - 193 разн.
🔓 Сообщение о взломе аккаунта - 120 разн.
📦 Покупка, доставка или возврат - 117 разн.

Чего добиваются мошенники

🔑 Получение кода подтверждения - 247 разн.
🔗 Переход по ссылке или открытие сайта - 203 разн.
💸 Перевод денег - 302 разн.

Психологические приёмы

💰 Страх потерять деньги - 1 863 публ.
⚖️ Страх уголовного преследования - 1 272 публ.
🏦 Доверие к авторитету известной организации - 1 171 публ.
⏱️ Создание ощущения срочности - 500 публ.

Переход из цифровой среды в физическую
В 1 381 публикации упоминались курьеры или личная передача ценностей. Злоумышленники убеждали жертв:

💵 Снимать наличные.
💳 Оформлять кредиты.
🥇 Покупать золото.
🚚 Передавать деньги и семейные ценности курьерам или другим участникам схемы.

Эти сценарии актуальны и для организаций: мошенники могут использовать те же методы социальной инженерии против сотрудников, чтобы получить доступ к корпоративным аккаунтам, данным и финансам. Эта статистика помогает специалистам по ИБ лучше понимать тактики злоумышленников и учитывать их при построении защиты.

Мой комментарий:

"Александр Леонов, ведущий эксперт Positive Technologies, отмечает: даже регулярное антифишинговое обучение не исключает человеческих ошибок. Поэтому организация должна быть готова к ситуации, когда сотрудник всё-таки откроет опасную ссылку, передаст данные или запустит вредоносный файл.

При этом обучение остаётся важным элементом защиты. Чем лучше сотрудники распознают подозрительные сообщения, ссылки и вложения, тем выше вероятность, что атака остановится на первом этапе. Но устойчивый результат зависит и от других мер: технической проверки входящих сообщений, своевременного обновления рабочих станций, ограничения пользовательских привилегий, защиты конечных устройств и мониторинга подозрительной активности. Если атака всё же состоялась, у организации должен быть план восстановления инфраструктуры."

Подробнее об этом я писал в посте об эшелонированной защите.

Главные выводы для ИБ организаций

🎓 Обучение сотрудников необходимо, но само по себе не гарантирует защиту от атак.
🛡️ Защита должна включать проверку входящих сообщений, обновление и харденинг рабочих станций и другой IT-инфраструктуры, ограничение привилегий и мониторинг подозрительной активности.
🔍 При расследовании важно восстанавливать всю цепочку действий злоумышленников, а не только искать первоначальный источник атаки.
💳 Необходимо контролировать финансовые процессы, изменение реквизитов, выдачу доступов и подтверждение срочных платежей.
🚨 Организация должна иметь план реагирования на инциденты и восстановления инфраструктуры.
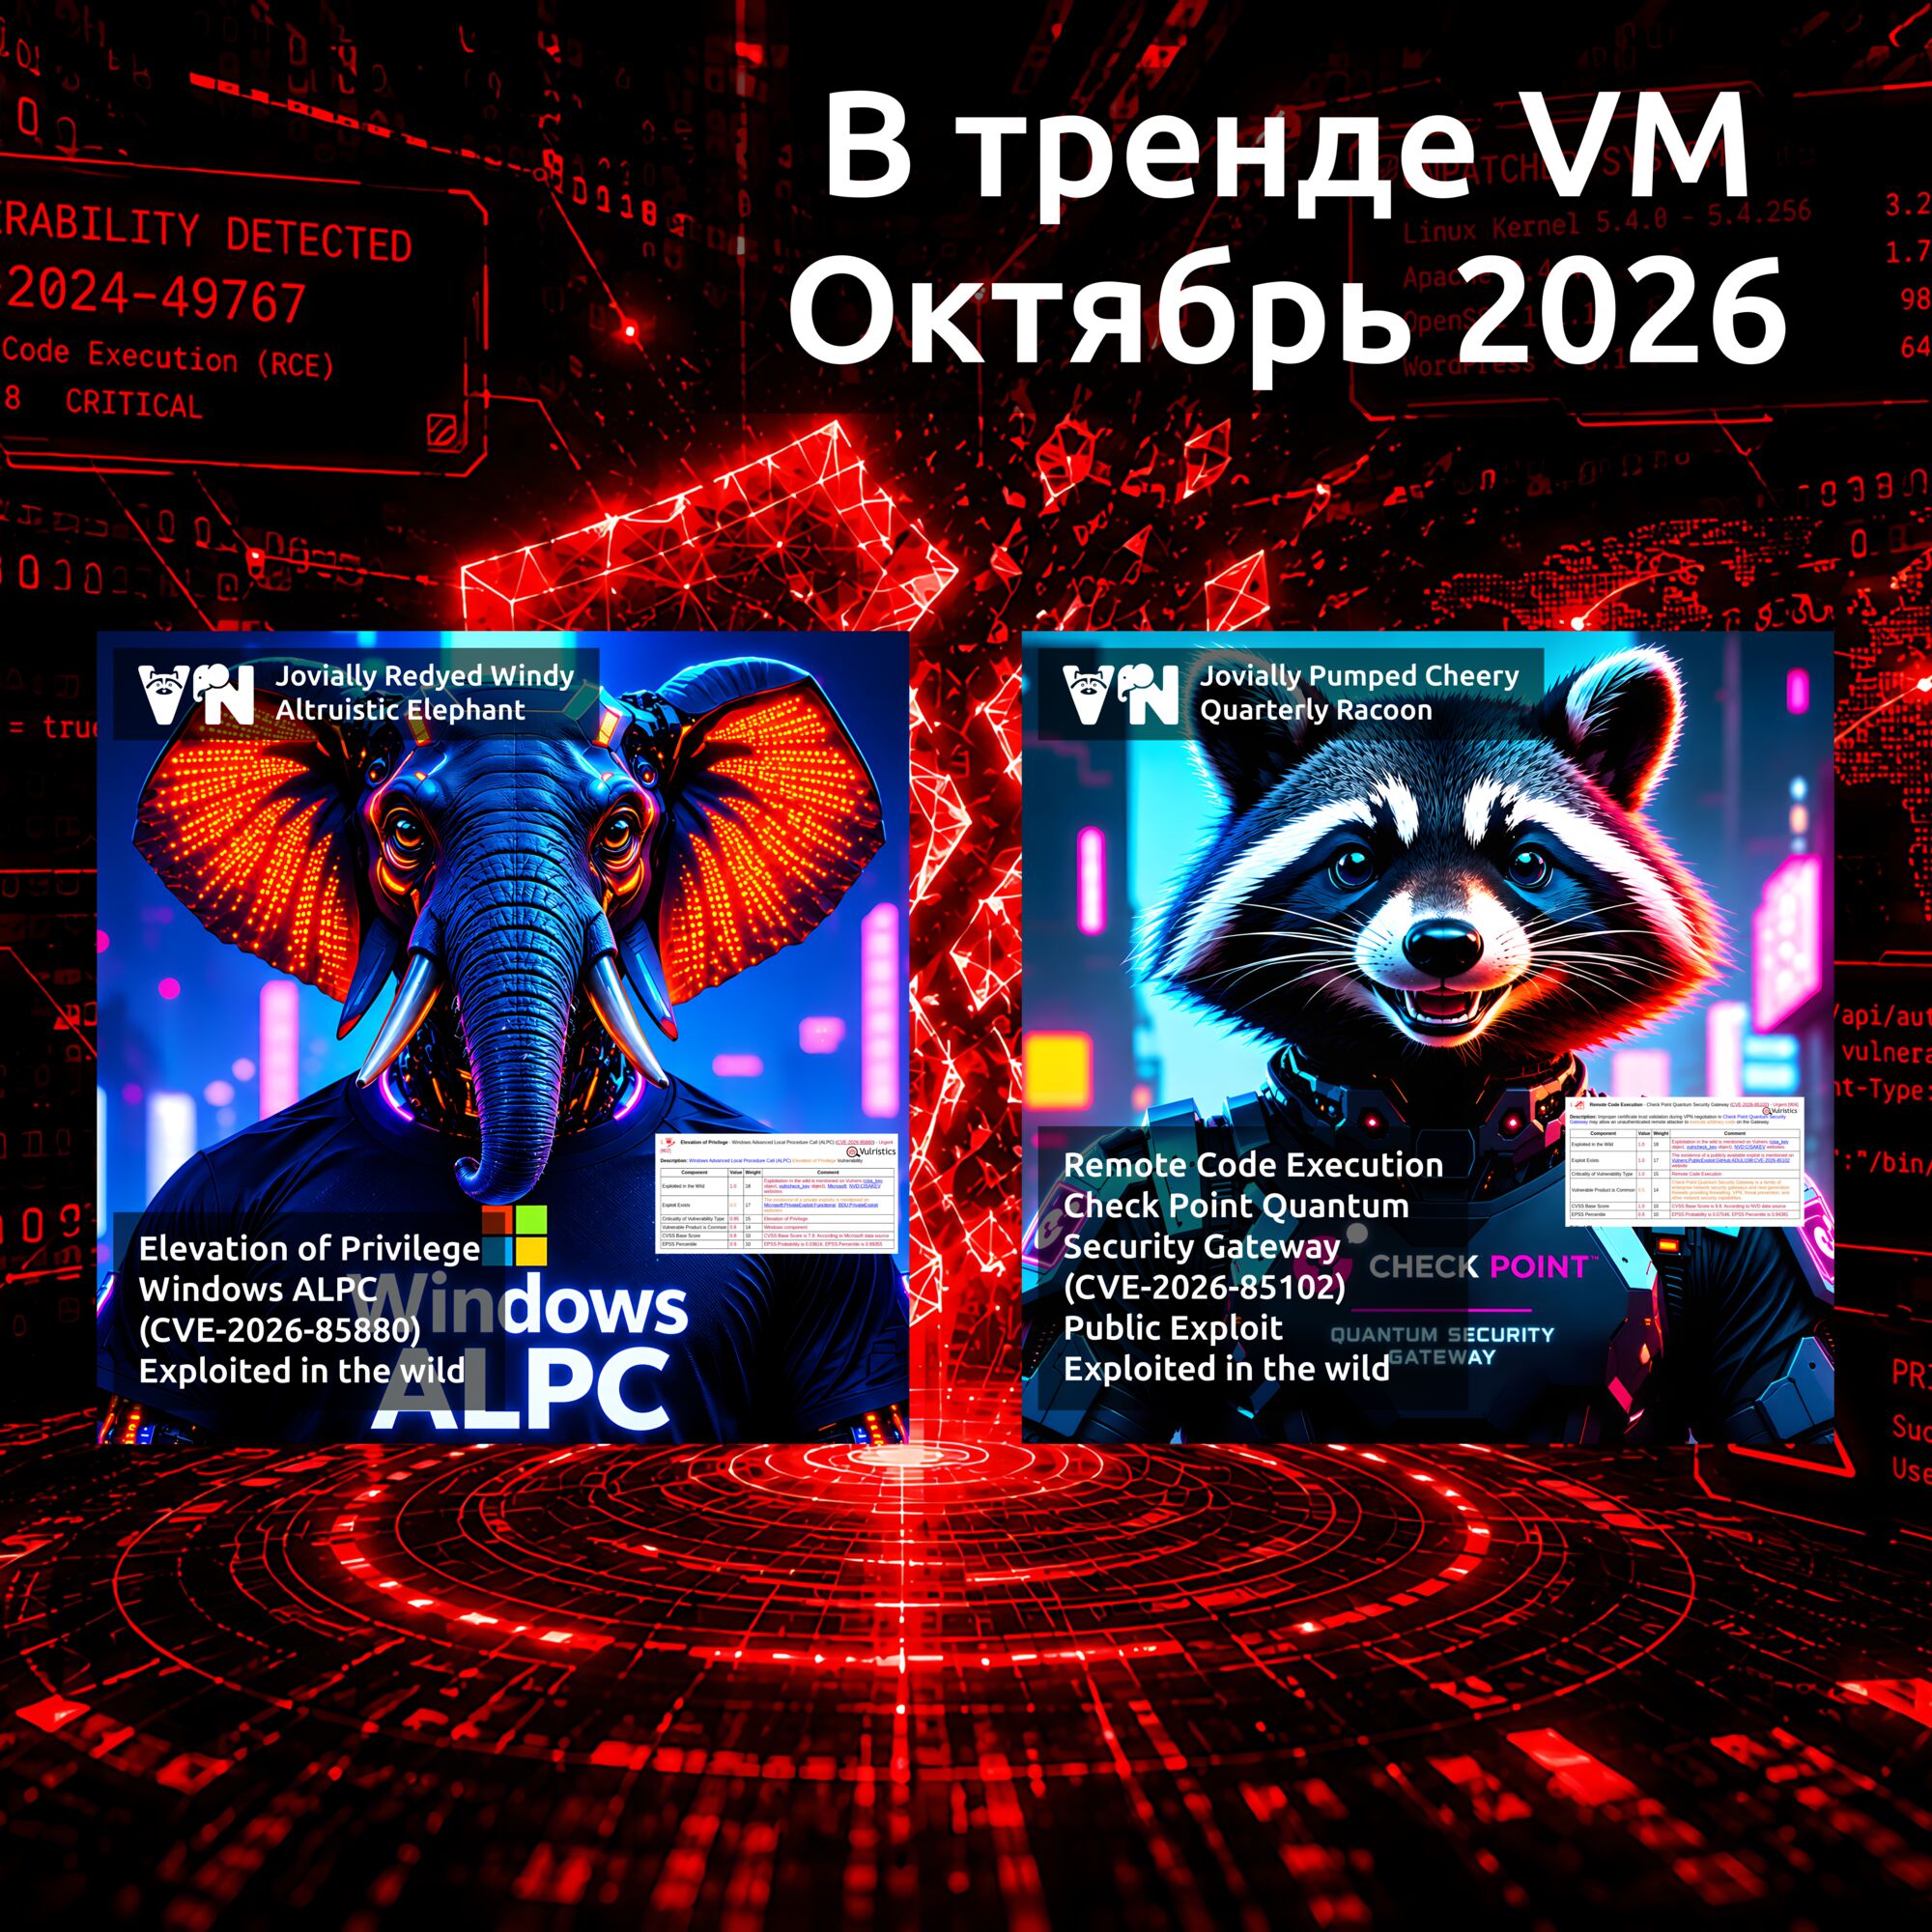
Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

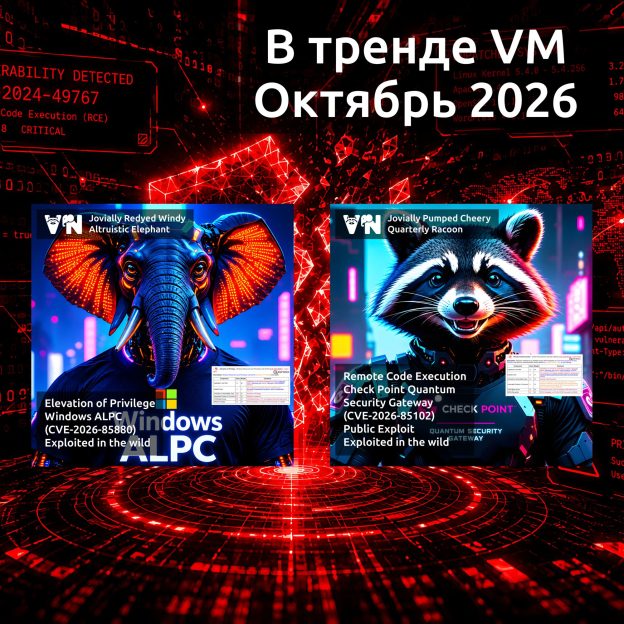
Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете

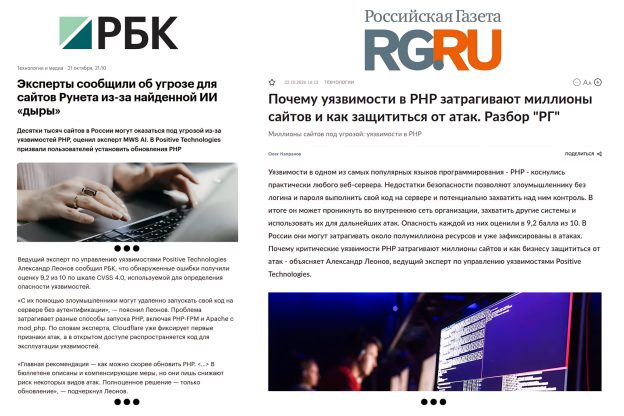
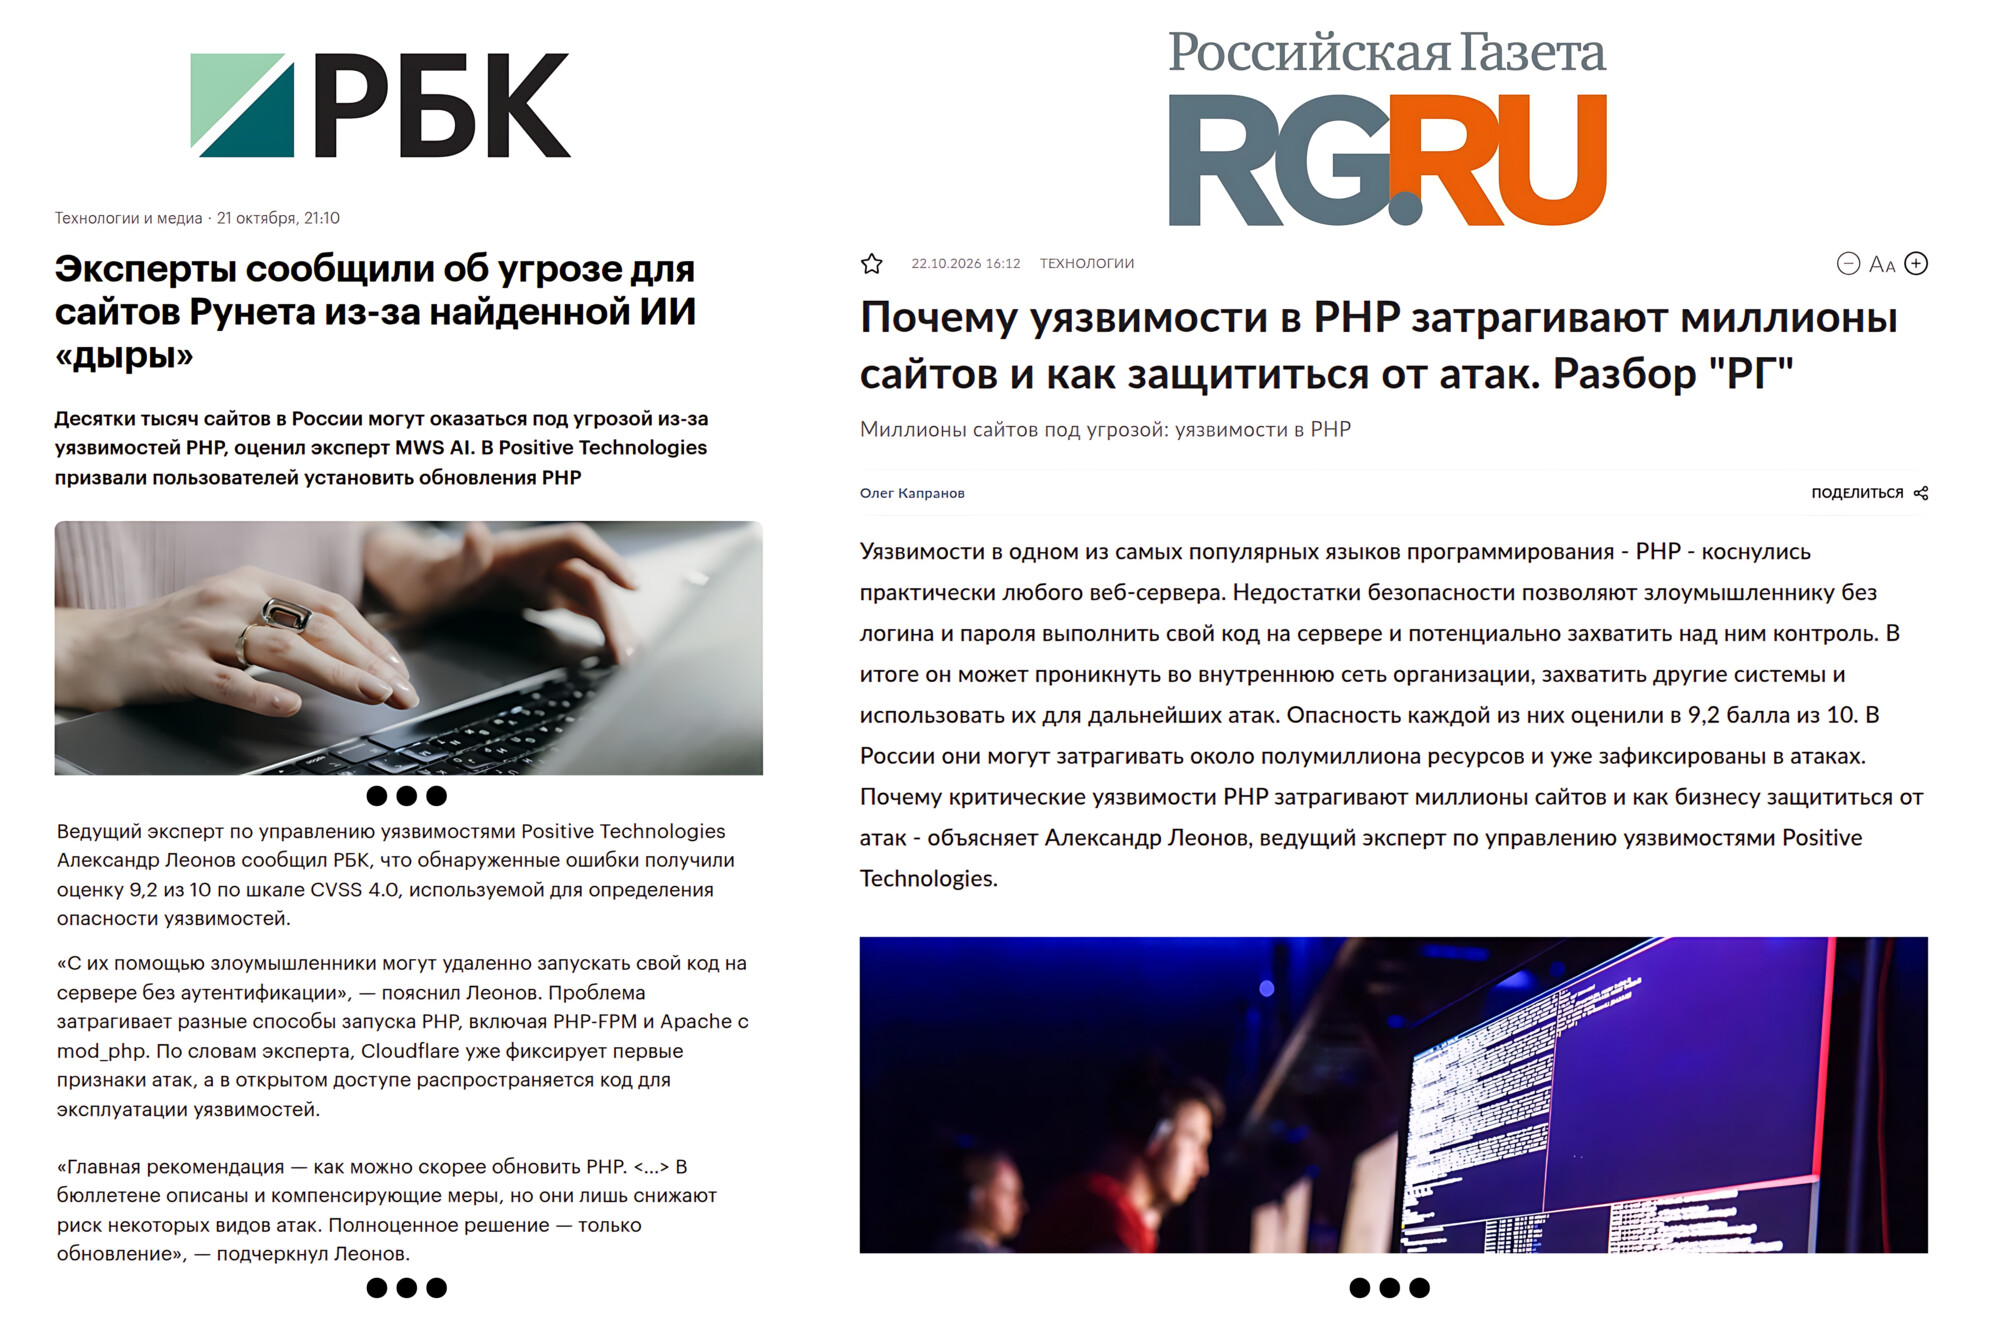
Публикации с моими комментариями по PHP2Shell в РБК и Российской Газете.

🔹 В новости РБК использовали базовую информацию об оценке критичности уязвимостей по шкале CVSS 4.0, типе уязвимости, затронутых системах и потенциальных последствиях эксплуатации, а также рекомендации по устранению.

🔹А вот в Российской Газете вышла полноценная колонка. 😇 Статья начинается с описания угрозы и оценки её масштаба, включая потенциально затронутые ресурсы в Рунете. Далее рассматриваются влияние уязвимостей на веб-сайты и инфраструктурные продукты, механизм эксплуатации и возможные последствия атак, первые признаки эксплуатации и роль искусственного интеллекта в обнаружении уязвимостей. Завершается материал практическими рекомендациями по защите инфраструктуры, установке обновлений, применению WAF и систем управления уязвимостями, сравнением с Log4Shell и выводом о необходимости защищать всю технологическую цепочку.

Важный момент в том, что эти уязвимости касаются далеко не только сайтов:

Уязвимости CVE-2026-109618 и CVE-2026-109619 затрагивают продукты, использующие PHP, включая межсетевые экраны, системы управления сетевой безопасностью и платформы развёртывания приложений. Их влияние подтвердили Palo Alto Networks для PAN-OS - операционной системы межсетевых экранов, и Panorama - централизованной платформы управления сетевыми устройствами, а также Netgate для pfSense - операционной системы для маршрутизаторов и межсетевых экранов. Разработчики Coolify, платформы для развёртывания и управления приложениями на собственных серверах, подтвердили затронутость всех веток версии 4.x. Cisco и Sophos расследуют возможное влияние уязвимостей на свои продукты.

Весьма приятно, что в финальную версию статьи вошли и упоминания конкретных продуктов Positive Technologies, помогающие защититься от этих уязвимостей:

В более защищенной позиции оказываются компании, которые защищают свой веб-периметр решениями класса WAF (Web Application Firewall). Такие инструменты блокируют нелегитимные запросы извне и попытку эксплуатации уязвимости. Важно, чтобы разработчик WAF смог быстро отреагировать на новую угрозу и занести в продукт знания о ней и логику защиты. Так, например, защита от эксплуатации PHP2Shell появилась в PT AF Cloud, продукте Positive Technologies, автоматически еще до первых каких-либо подтвержденных атак через новую уязвимость.

На фоне появления новых данных об эксплуатации PHP2Shell важно оперативно оценивать, какие системы в инфраструктуре могут быть подвержены риску. Системы управления уязвимостями, например MaxPatrol VM, помогут обратить внимание на эту угрозу: уязвимости PHP2Shell отмечены в продукте как трендовые. Специалисты смогут учитывать их при анализе защищённости инфраструктуры и планировании работ по устранению уязвимостей. Зафиксировать попытки эксплуатации уязвимости могут продукты класса NTA/NDR, например, PT NAD, а также межсетевые экраны нового поколения, такие как PT NGFW.

…

Компаниям необходимо помнить о важном принципе информационной безопасности: защищать нужно не только собственный код, но и всю технологическую цепочку, на которой он работает. Уязвимость в широко используемом компоненте может одновременно создать риски для множества независимых компаний. Поэтому своевременное обновление, инвентаризация инфраструктуры и контроль устаревшего программного обеспечения - не формальность, а необходимая часть защиты бизнеса.

Напишу по поводу завершившегося сегодня Positive Security Day

Напишу по поводу завершившегося сегодня Positive Security Day

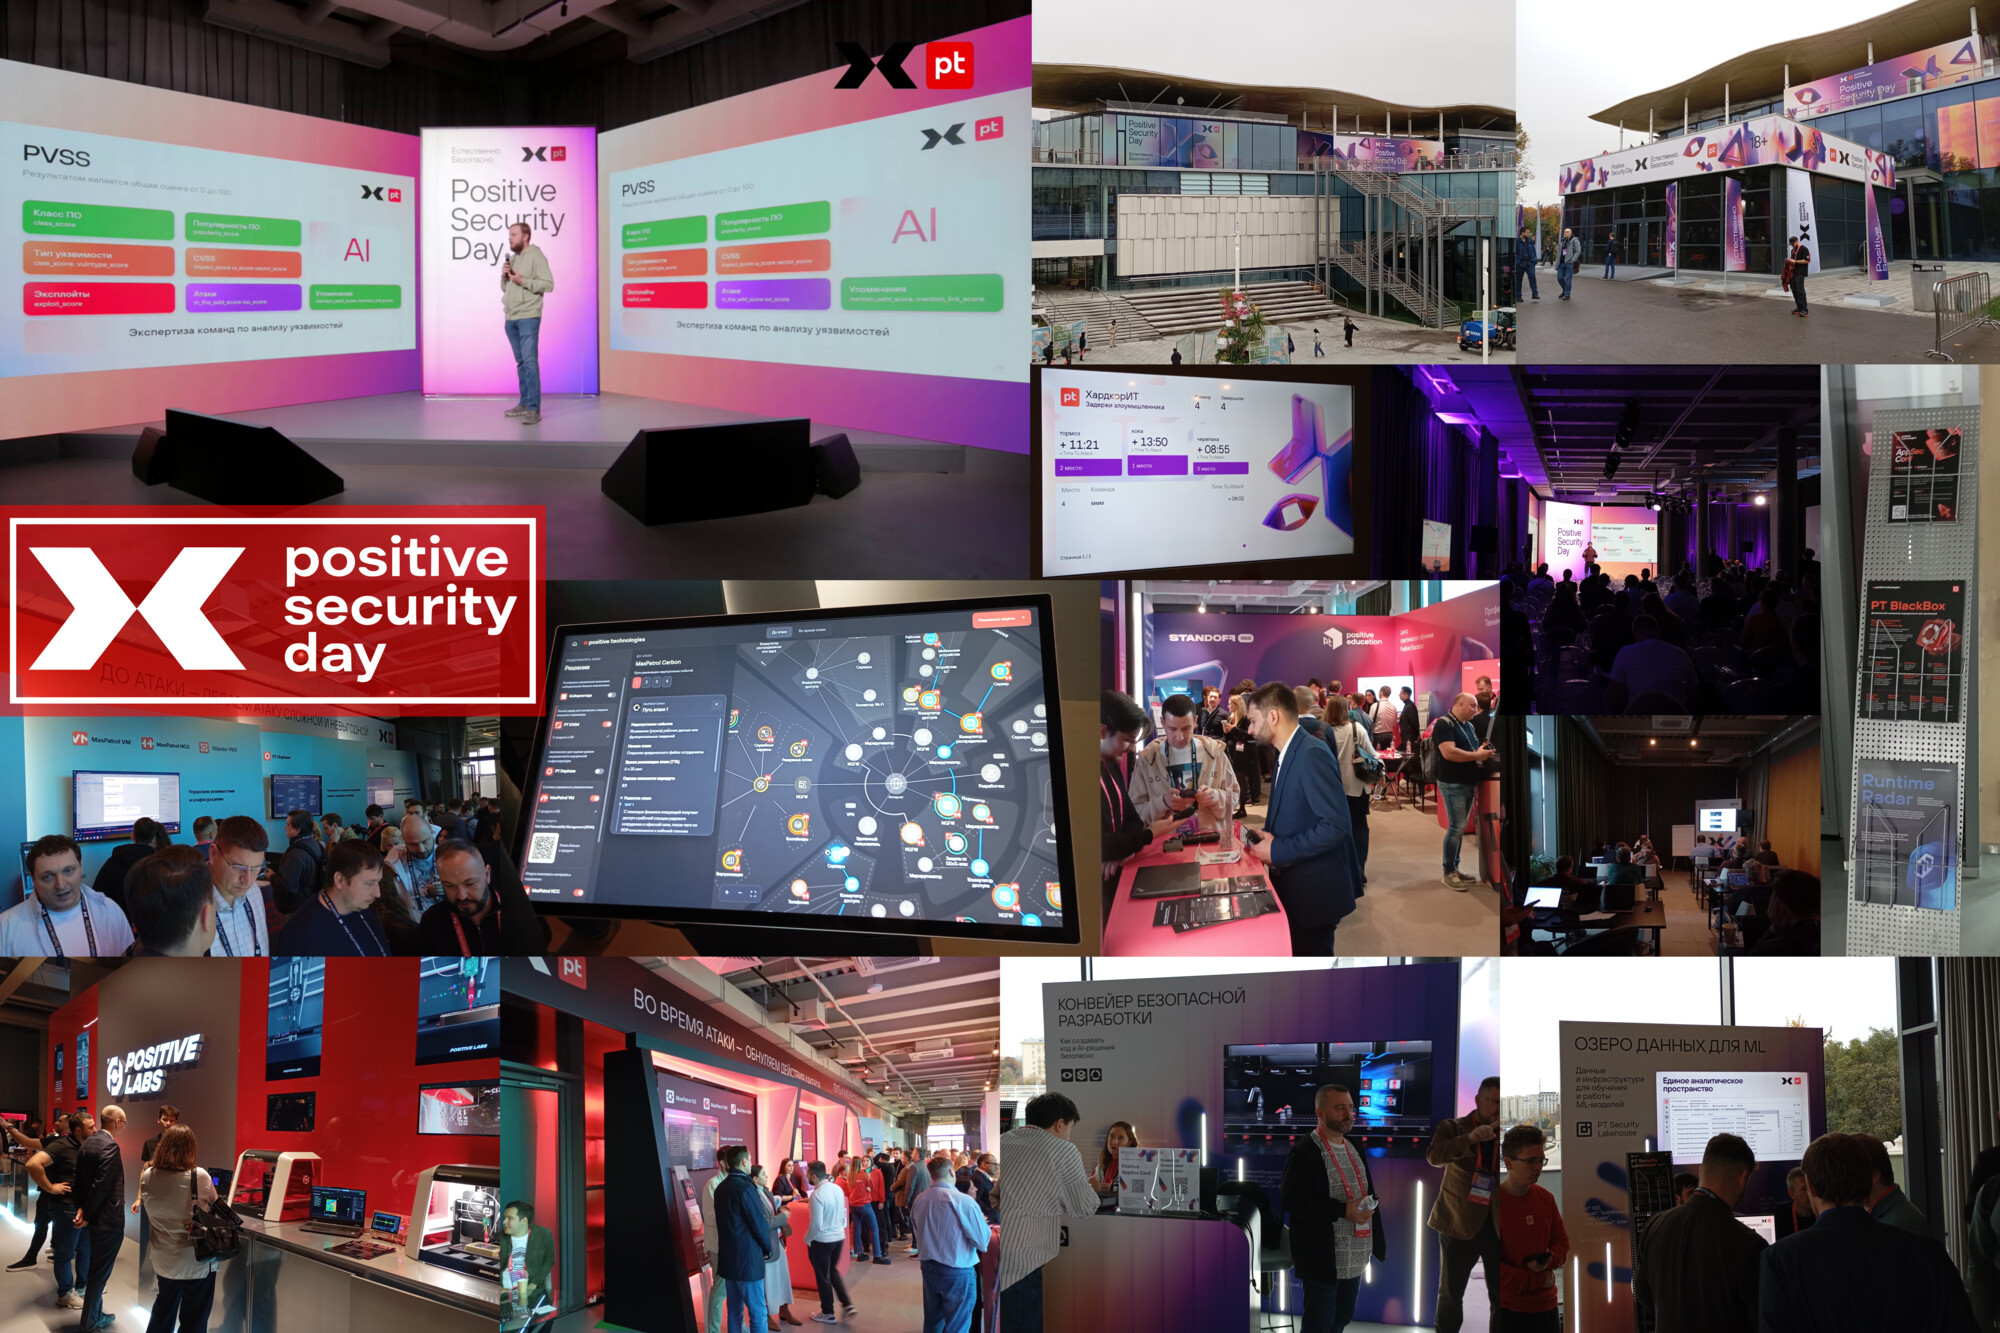
Напишу по поводу завершившегося сегодня Positive Security Day. Это уже четвёртый PSD, но так уж получилось, что я на него попал вживую в первый раз. И не только посетил мероприятие, но и выступил там, что особенно здорово. 🙂 Про само выступление напишу в отдельном посте с видео. А пока впечатления от самой конференции. Очень круто! Понравилась выставочная площадка "Мечта", открывшаяся на Пушкинской набережной совсем недавно, в июле 2026 года. Очень стильное и по уму спроектированное место. Вся площадка была заполнена людьми: и клиентами, и сотрудниками PT. Если PHDays - это скорее нейтральное мероприятие про хакерскую культуру, то здесь в фокусе именно продукты компании. И мне это нравится. 😇 Наглядно виден реальный масштаб Positive Technologies, сколько в компании различных продуктовых направлений и собственно продуктов. Наш блок Before Attack был мощно представлен, коллеги провели большую консультационную работу на стендах, рассказывая о новых фичах XSpider Pro, MaxPatrol VM и MaxPatrol Carbon. 👍

Основной темой мероприятия был, конечно, Искусственный Интеллект. В keynote-выступлении Денис Баранов, CEO Positive Technologies, рассказывал о том, что сейчас в ИТ происходит нечто большее, чем очередной виток развития технологий. Последние полвека ИТ-технологии были "усиливающими": помогали людям делать то же самое, только быстрее, удобнее и эффективнее. Это касалось всего: от первых компьютеров до интернета, мобильной связи и даже ИИ-ассистентов. Однако с совсем недавним появлением автономных ИИ-агентов произошёл коренной перелом: эти технологии способны не просто помогать человеку, а выполнять его работу целиком. Это уже "подрывная технология". Ещё недавно говорили о том, что для атаки больше не нужна команда из 10-20 человек, а достаточно одного человека с ИИ. Теперь же агенты позволяют проводить атаки вообще без участия человека. И это принципиально новая реальность, которая требует не просто добавления агентов в существующие процессы (например, Vulnerability Management), а редизайна процессов с нуля.

Из интересных новостей:

🔹 Анонсировали B2C-решение для защиты мобильных устройств от киберугроз и мошенников. Первую версию планируют представить во втором квартале 2027 года.

🔹 MaxPatrol O2 теперь обрабатывает киберинциденты, используя каскад ИИ-моделей. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого около 15-20 секунд.

🔹 Вышла коммерческая версия PT Security Lakehouse - решения для хранения и анализа больших данных, на котором уже два года работают собственные продукты Positive Technologies. Заказчики смогут развернуть его в своей инфраструктуре. Платформа собирает в одном месте данные из разных средств защиты и позволяет аналитикам SOC, разработчикам и ИИ-моделям работать с ними.

🔹 Представили LLM Firewall - новый модуль в составе решения для защиты веб-приложений PT Application Firewall. Он защищает корпоративных ИИ-ботов, виртуальных ассистентов и другие сервисы на основе больших языковых моделей (LLM). Модуль анализирует запросы к LLM и их ответы, выявляя признаки кибератак, "отравления" промптов, попыток утечки конфиденциальной информации и нарушений установленных правил безопасности. Модуль уже интегрирован в PT AF Cloud, а в ближайшее время появится и в on-premise-продукте PT AF PRO.

🔹 Раскрыли дату и место проведения PHDays Fest 2027. Юбилейный, 15-й киберфестиваль пройдёт с 20 по 22 мая в Лужниках. 🙂

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

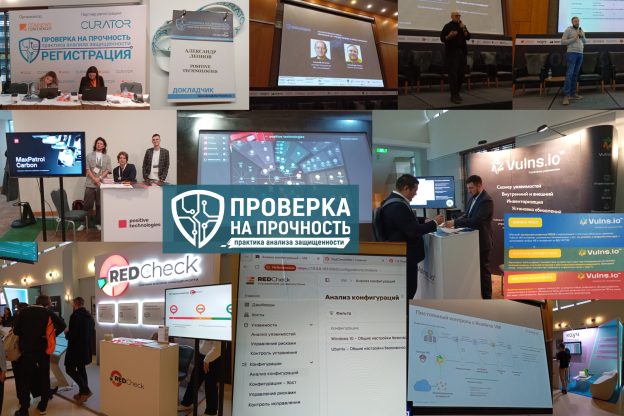
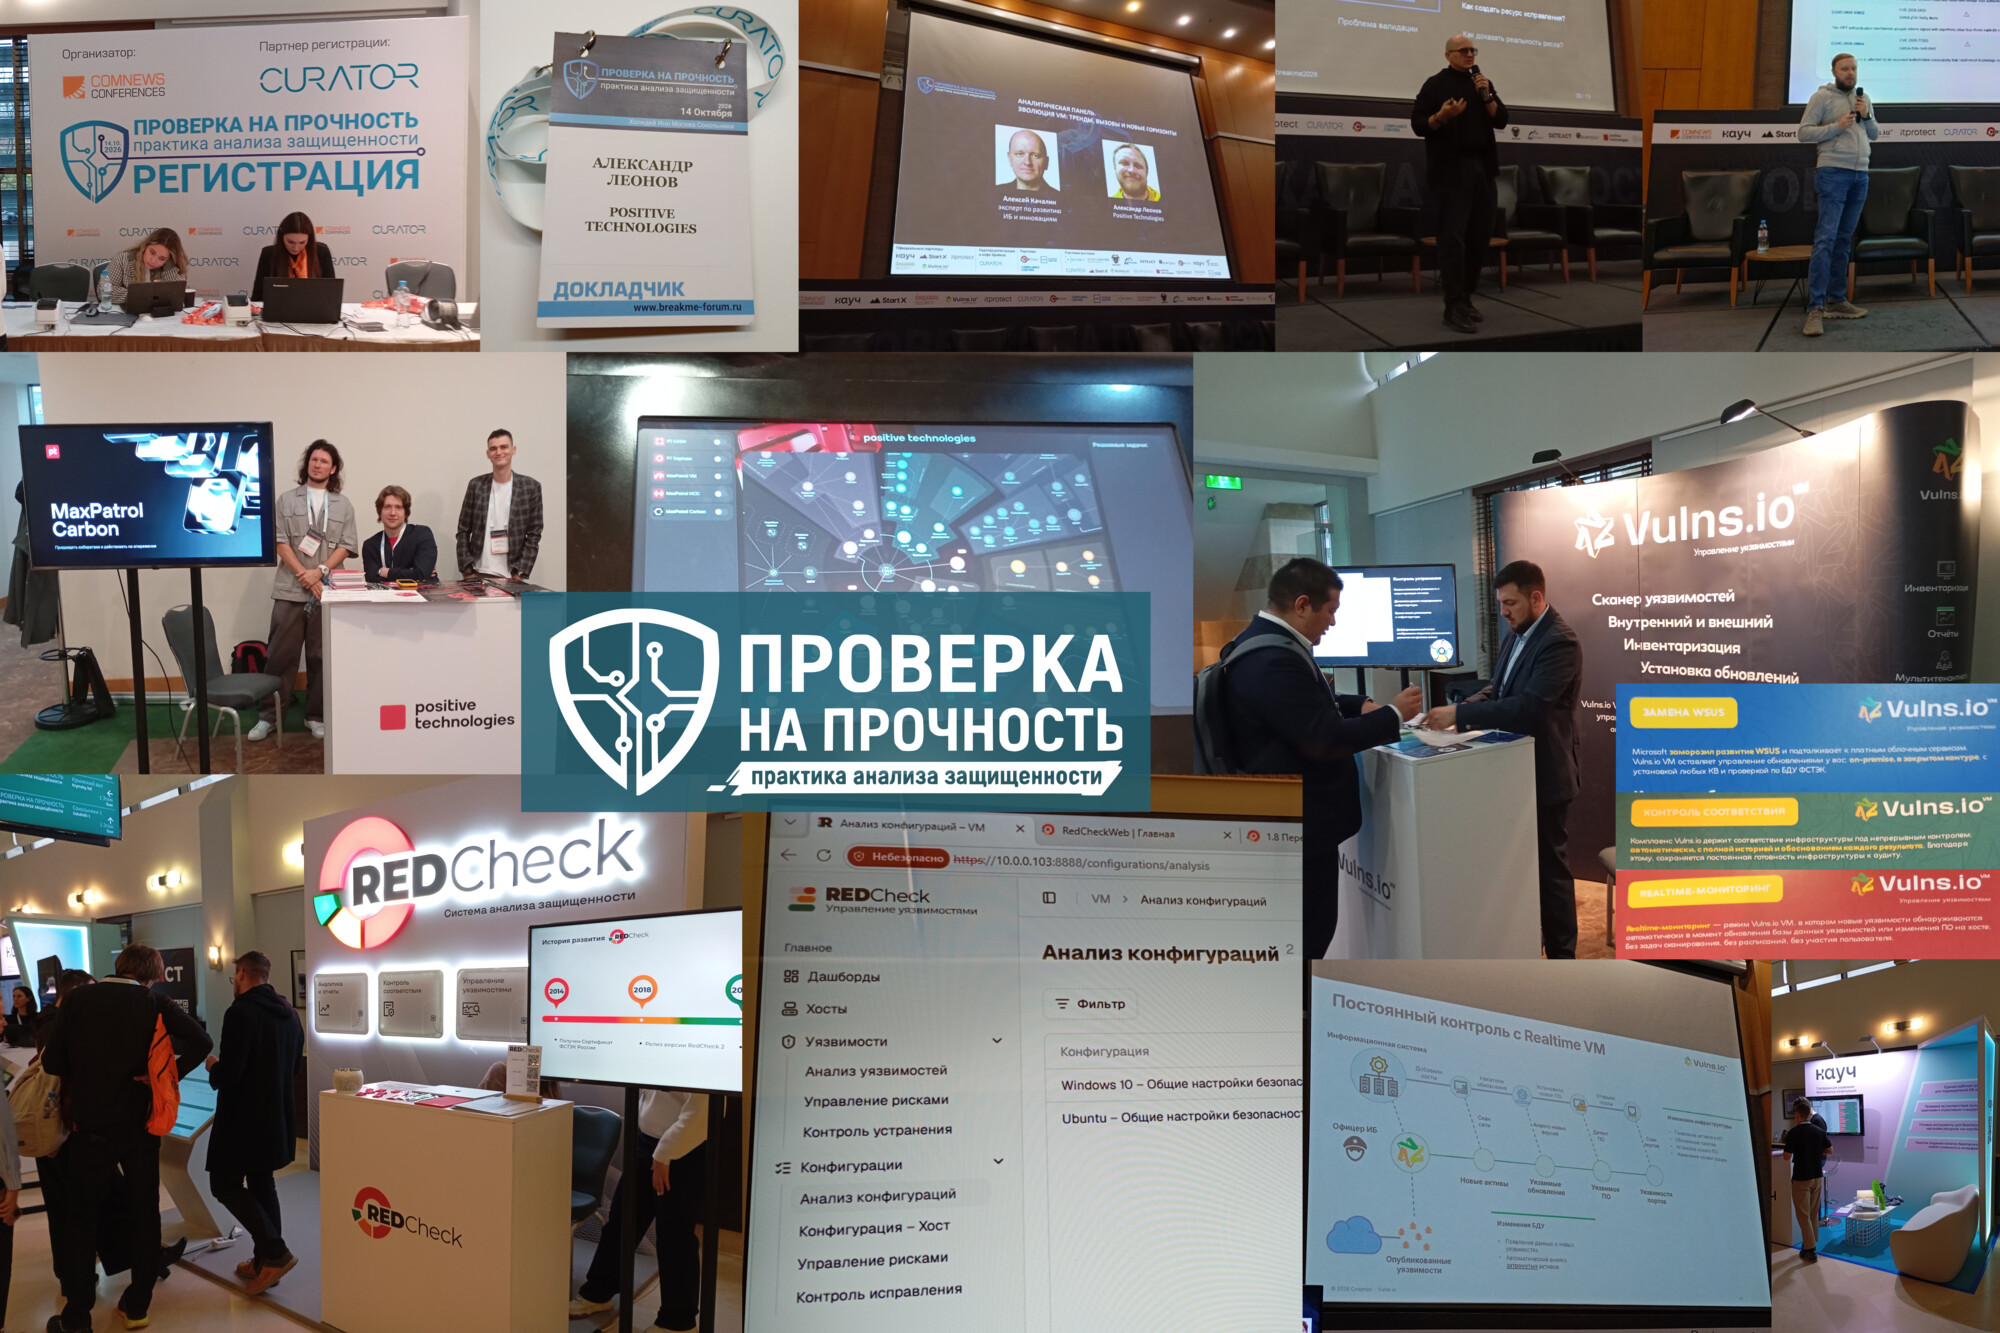
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day. Мероприятие пройдёт 15 и 16 октября в Парке Горького.

Моё 20-минутное выступление запланировано на 15 октября в 15:50. Называться оно будет "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В том числе расскажу и про наш перспективный PVSS. 😉

Помимо моего выступления в программе:

🔹 презентации и демонстрации продуктов Positive Technologies - MaxPatrol O2 для автономного SOC, Security Lakehouse для автоматической подготовки данных для ИИ, MaxPatrol Endpoint Security для AI-driven-защиты конечных устройств, PT X для защиты бизнеса с гарантией результата, PT Data Security для защиты чувствительных данных и PT Dephaze для наступательной кибербезопасности;

🔹 ИИ- и ML-разработки компании - от технологий, которые уже работают в продуктах, до экспериментальных проектов и исследований, в том числе в области поиска уязвимостей;

🔹 практические hands-on-зоны и соревнования, где участники смогут тестировать продукты, расследовать инциденты и атаковать ИИ-технологии;

🔹 выступления представителей компании, заказчиков и партнёров о том, как ИИ меняет риски для бизнеса и подходы к защите.