Архив метки: CVE

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей"

Видеозапись моего выступления на Positive Security Day 15 октября под названием "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В выступлении я рассказал о существующих методах оценки и приоритизации уязвимостей (CVSS, методике ФСТЭК, KEV-каталогах, EPSS, SSVC и Tenable VPR), рассмотрел трендовые уязвимости 2026 года и представил методику PVSS от Positive Technologies, применяемую в том числе для отбора трендовых уязвимостей.

Таймстемпы:

00:00 Приветствие
00:43 Всё возрастающие объёмы появления новых CVE в реестрах NVD/CVEorg, Microsoft Patch Tuesday и Linux Patch Wednesday
02:28 Common Vulnerability Scoring System (CVSS 3.0, 3.1, 4.0), статистика использования версий стандарта и проблемы его субъективности на примере CVE-2026-20963 и CVE-2026-56164
05:39 Методика ФСТЭК для оценки уровня опасности уязвимостей программных, программно-аппаратных средств (от 30 июня 2025 года)
06:51 Каталоги известных эксплуатируемых уязвимостей: CISA KEV, VulnCheck KEV, EUVD KEV
08:04 Exploit Prediction Scoring System (EPSS) и достоверность его прогнозов
09:19 Stakeholder-Specific Vulnerability Categorization (SSVC)
10:13 Tenable VPR - пример проприетарной системы оценки критичности уязвимостей
12:13 Трендовые уязвимости по версии Positive Technologies
12:55 Трендовые уязвимости 2026 года по состоянию на 1 октября
16:07 Positive Vulnerability Scoring System (PVSS)
17:50 Использование PVSS для отбора трендовых уязвимостей
19:48 Выводы

Видео также доступно на YouTube.

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока. Возможность эксплуатации обеих уязвимостей была наглядно продемонстрирована исследователями. Обе уязвимости затрагивают управление памятью и обработку ошибок - ключевые компоненты PHP, поэтому их устранение осложнялось необходимостью сохранить обратную совместимость и производительность, а также избежать изменений во множестве сторонних расширений.

В 2024 году PHP впервые за много лет прошёл внешний аудит безопасности, профинансированный Sovereign Tech Agency и организованный через OSTIF. Аудит провела компания Quarkslab. При устранении одной из выявленных проблем разработчик ядра PHP, работавший по контракту с PHP Foundation, обнаружил первые признаки проблемы OOM, лежащей в основе CVE-2026-109618. Тогда предположили возможность эксплуатации этой проблемы, но конкретные векторы атаки найти не удалось, и внимание переключилось на другие подтверждённые уязвимости с очевидными последствиями.

В мае 2026 года организация создала команду безопасности экосистемы. Ранее The PHP Foundation совместно с Alpha-Omega просканировали код PHP с помощью Claude Mythos от Anthropic. Кроме того, использовали Daybreak Red от OpenAI для проверки сообщений об уязвимостях и эксплоитов, а также сборки с санитайзерами и среды воспроизведения ошибок.

The PHP Foundation обеспечили участие PHP в программе Patch the Planet. 30 июля 2026 года компания Calif начала аудит PHP. 11 августа исследователь Ryan A сообщил об уязвимости, позволяющей удалённо выполнять код без дополнительных условий. Её первопричина совпадала с причиной проблемы OOM, обнаруженной в 2024 году. В тот же день о ней независимо сообщили эксперты OpenAI. Позже OpenAI (18 сентября) и Wiz (24 августа) выявили дополнительные векторы атаки. Аудит PHP также проводили Trail of Bits. Эти сообщения помогли оценить полный масштаб последствий проблемы OOM. С 11 августа её устранение стало главным приоритетом для специалистов The PHP Foundation по безопасности. ИИ помогает проверять сообщения и группировать их по общей первопричине, но все решения принимают люди, которые также участвуют в разработке каждого патча.

Согласованное раскрытие информации об этих уязвимостях проходило успешно до 20 октября (за два дня до запланированной даты выпуска 22 октября). После чего начались проблемы:

🔻 20 октября около 15:00 UTC в сети появились идентификаторы двух CVE с неверным временем выпуска и ошибочной оценкой CVSS 10,0 вместо 9,2. Технические подробности не утекли, поэтому предварительное объявление перенесли на 19:30 UTC, а выпуск исправлений - с 22 на 21 октября, чтобы Linux-вендоры успели подготовить пакеты для обновления.

🔻 20 октября около 20:00 UTC компания Calif случайно опубликовала видео с демонстрацией PoC-а и дополнительными сведениями об уязвимостях. Несмотря на удаление, видео распространили в соцсетях, ускорив разработку и распространение новых PoC-ов 21 октября.

🔻 Рекомендации по снижению рисков, переданные операторам критической инфраструктуры 20 октября около 23:00 UTC, также могли утечь. Команда безопасности PHP отслеживала и проверяла появлявшиеся PoC-и, но до выпуска и публичного раскрытия информации не обнаружила работающих эксплоитов.

🔻 21 октября в 07:41 UTC, более чем за шесть часов до срока, компания Chainguard нарушила эмбарго и опубликовала образы с исправлением. Это позволило злоумышленникам изучить патч до официального выпуска и свело на нет недели работы над согласованным раскрытием уязвимостей. 🤷‍♂️

Возможно, что эти и другие утечки помогли злоумышленникам подготовить эксплоиты заранее: эксперты Amazon зафиксировали попытку эксплуатации PHP2Shell ещё 17 октября, а 21 октября обнаружили новые атаки с нескольких IP-адресов.

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

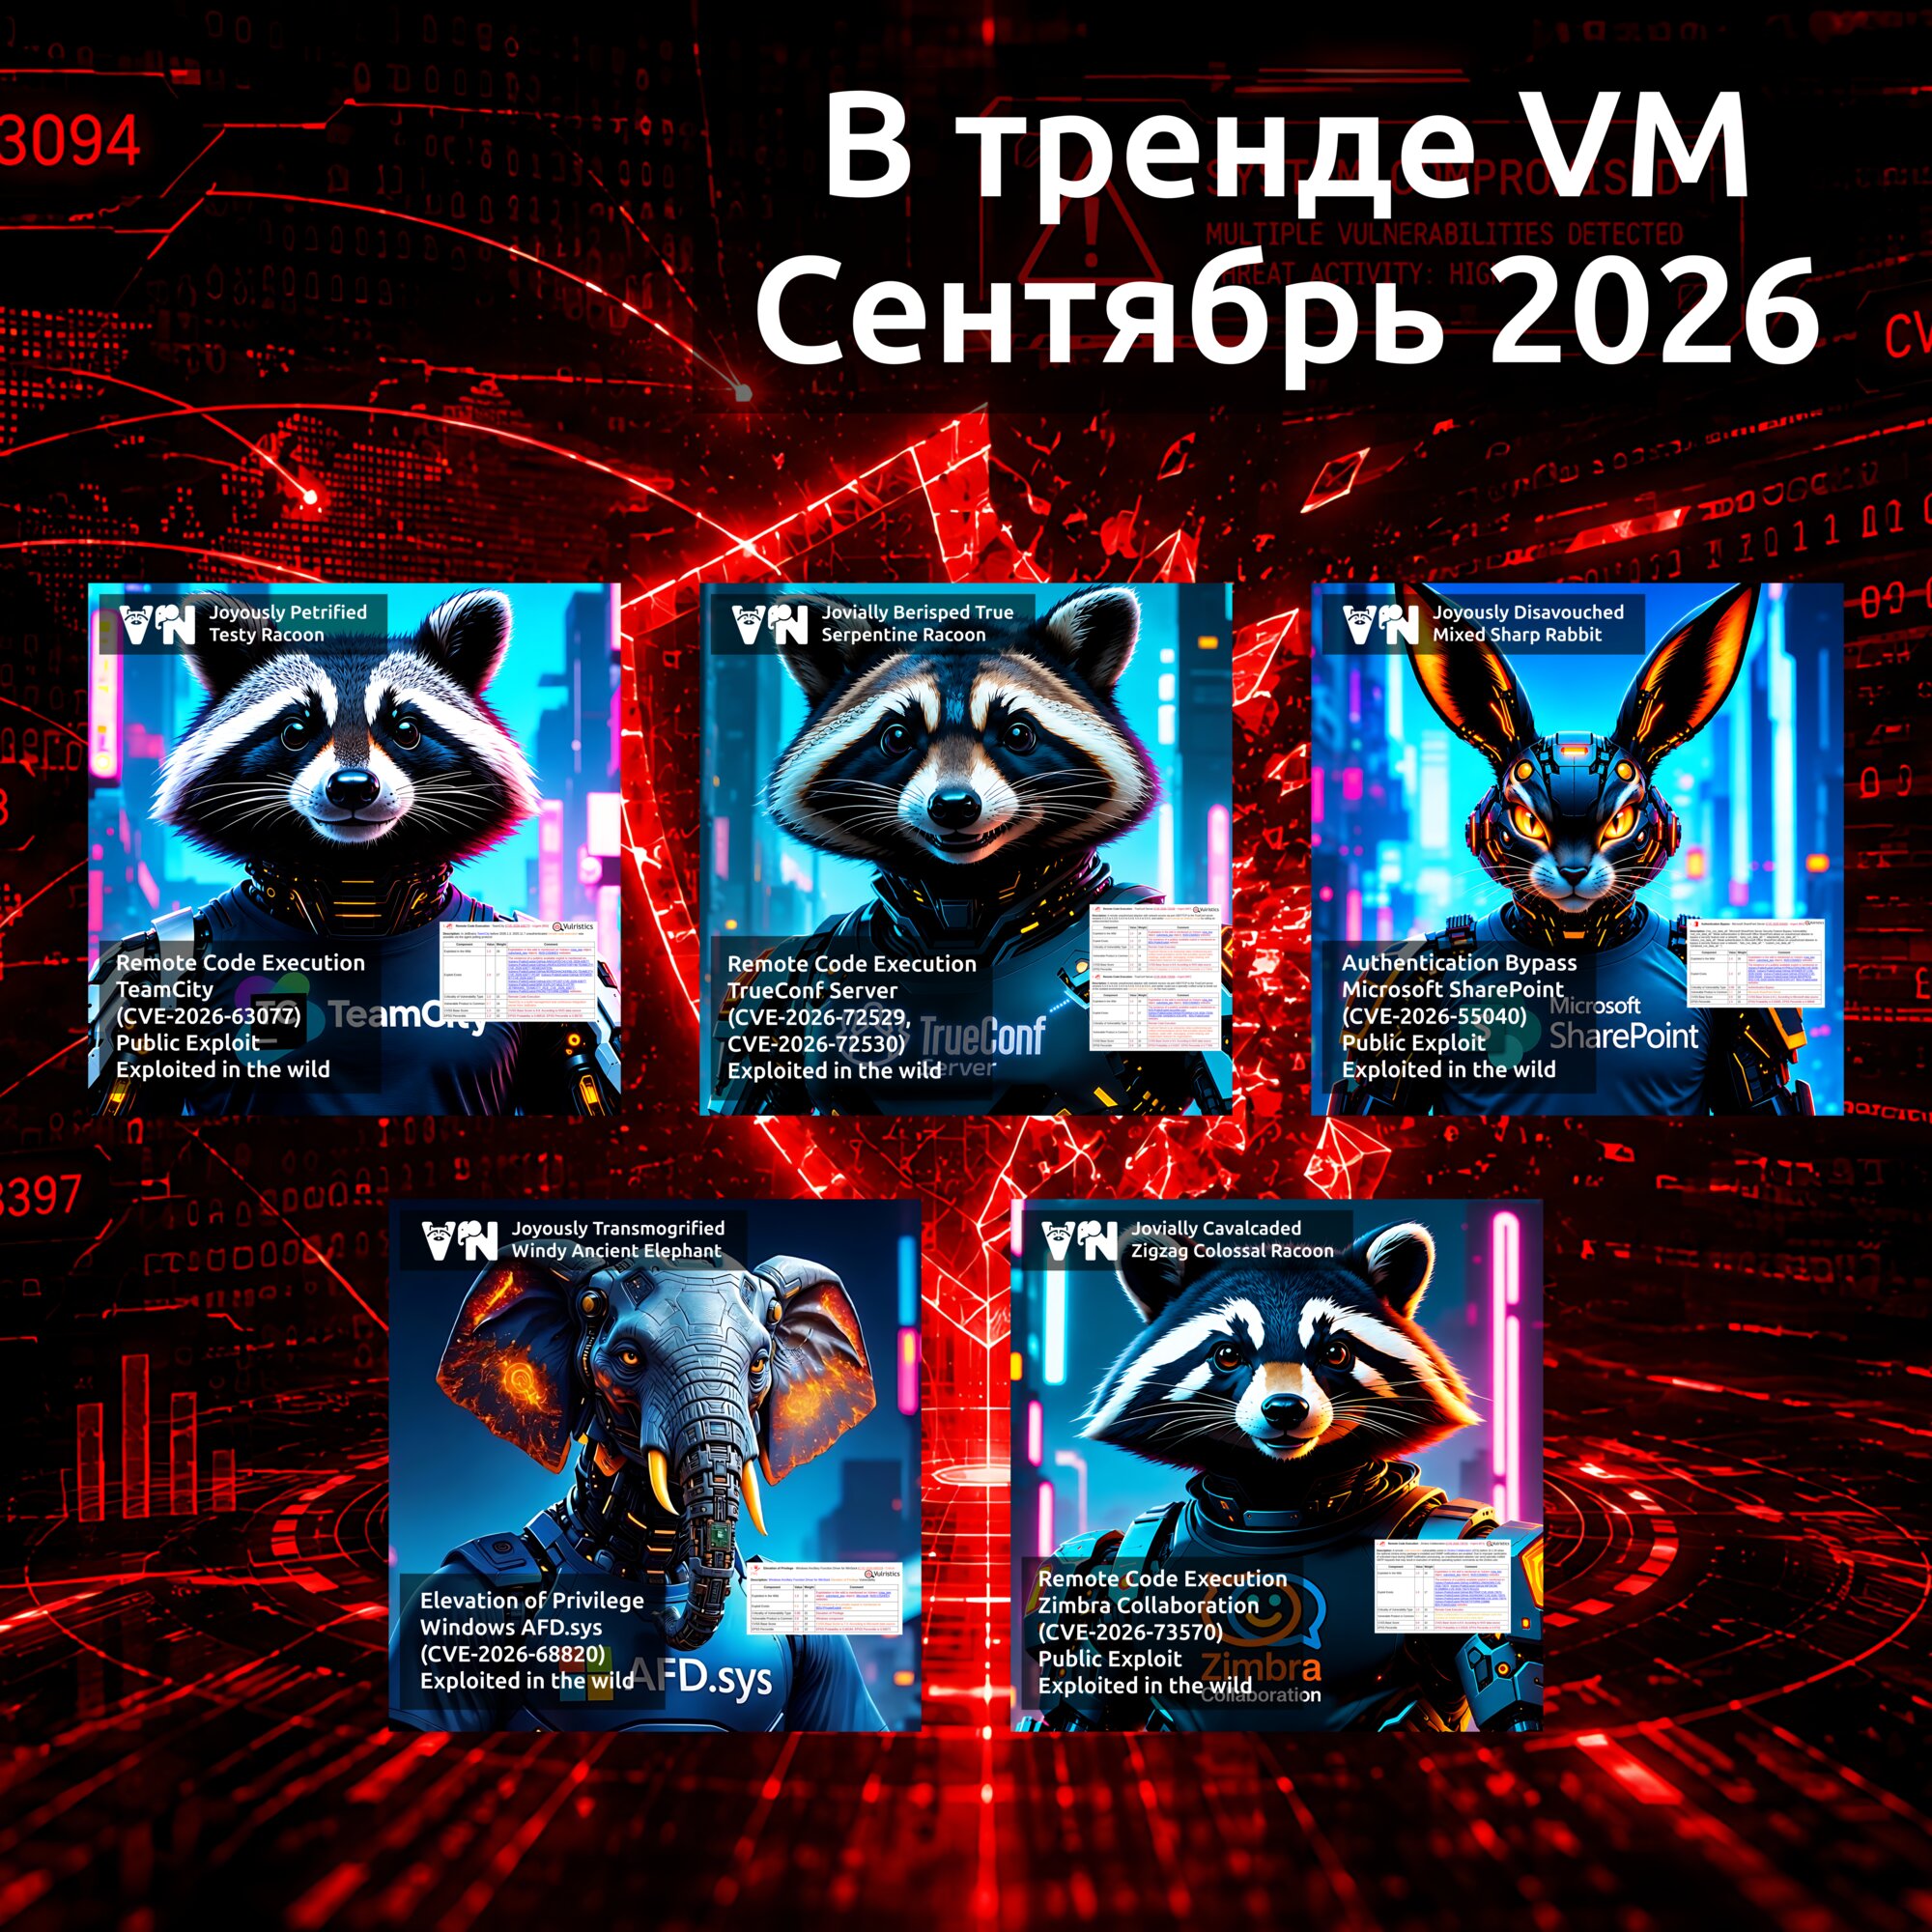
Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества"

На сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качестваНа сайте CISA 22 сентября опубликовали документ Программа CVE: формирование фреймворка эры качества

На сайте CISA 22 сентября опубликовали документ "Программа CVE: формирование фреймворка эры качества". В оригинале "CVE Program: Establishing a Quality Era Framework". Основная проблема, которую они там фиксируют: CVE Program быстро масштабируется, вместе с объёмом уязвимостей растёт нагрузка на процессы публикации, проверки и сопровождения CVE-записей.

По состоянию на 18 сентября 2026 года опубликовано более 67 тыс. новых CVE. По данным NVD, число CVE, поступивших на обработку, выросло на 263% в 2020-2025 годах. За первые три месяца 2026 года на обработку поступило на треть больше CVE, чем за тот же период 2025 года.

"Ускорение выявления и публикации информации об уязвимостях действительно может повысить её ценность - при условии, что сведения полны, непротиворечивы, своевременны и пригодны для практического использования. Однако более быстрый темп работы одновременно может обнажить недостатки в процессах, инструментах, взаимодействии между участниками и распределении ответственности - особенно если качество поступающих данных сильно различается."

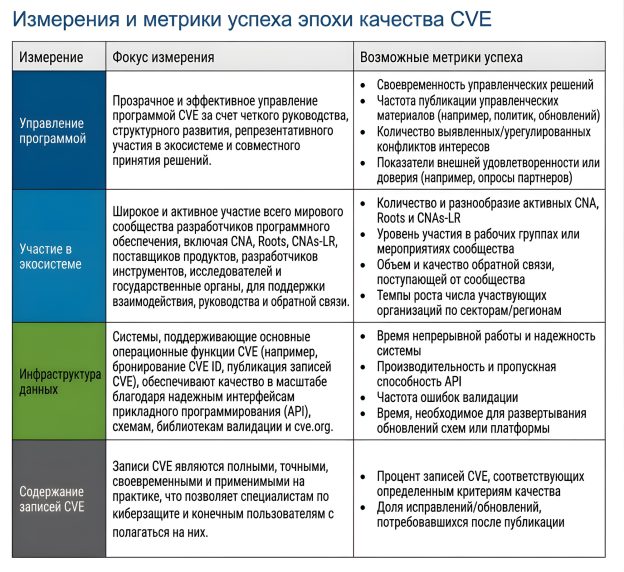
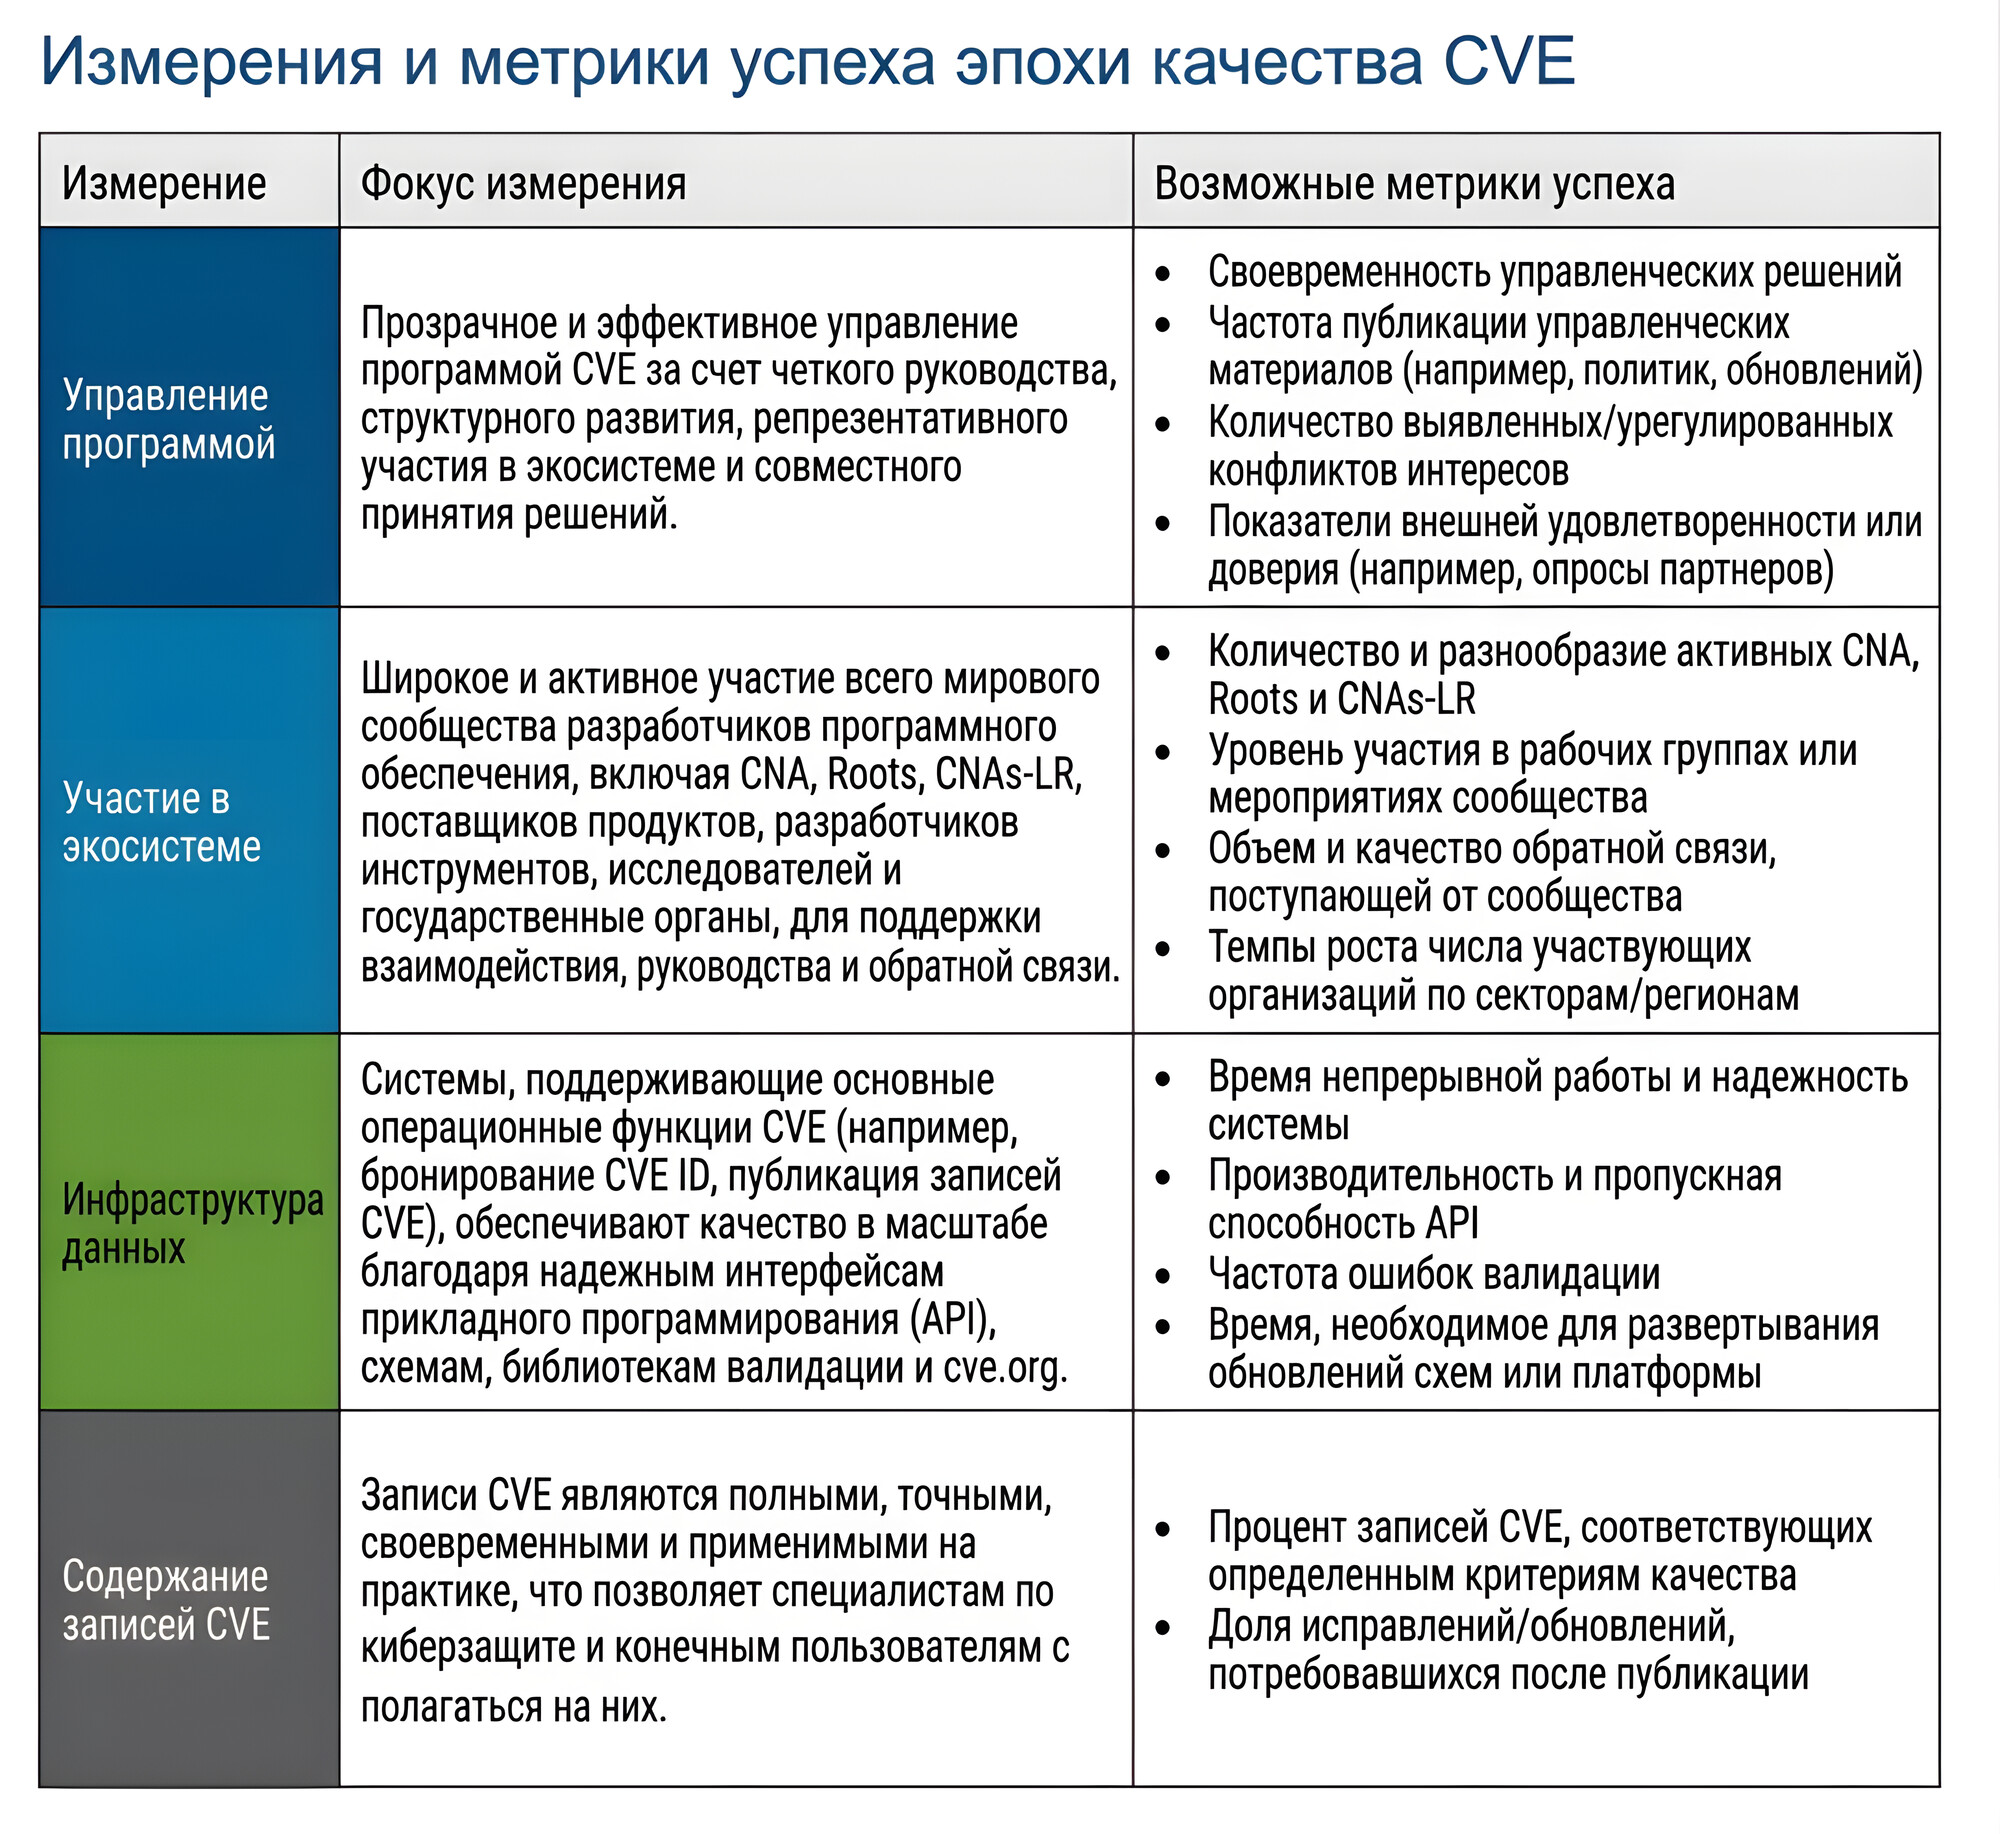
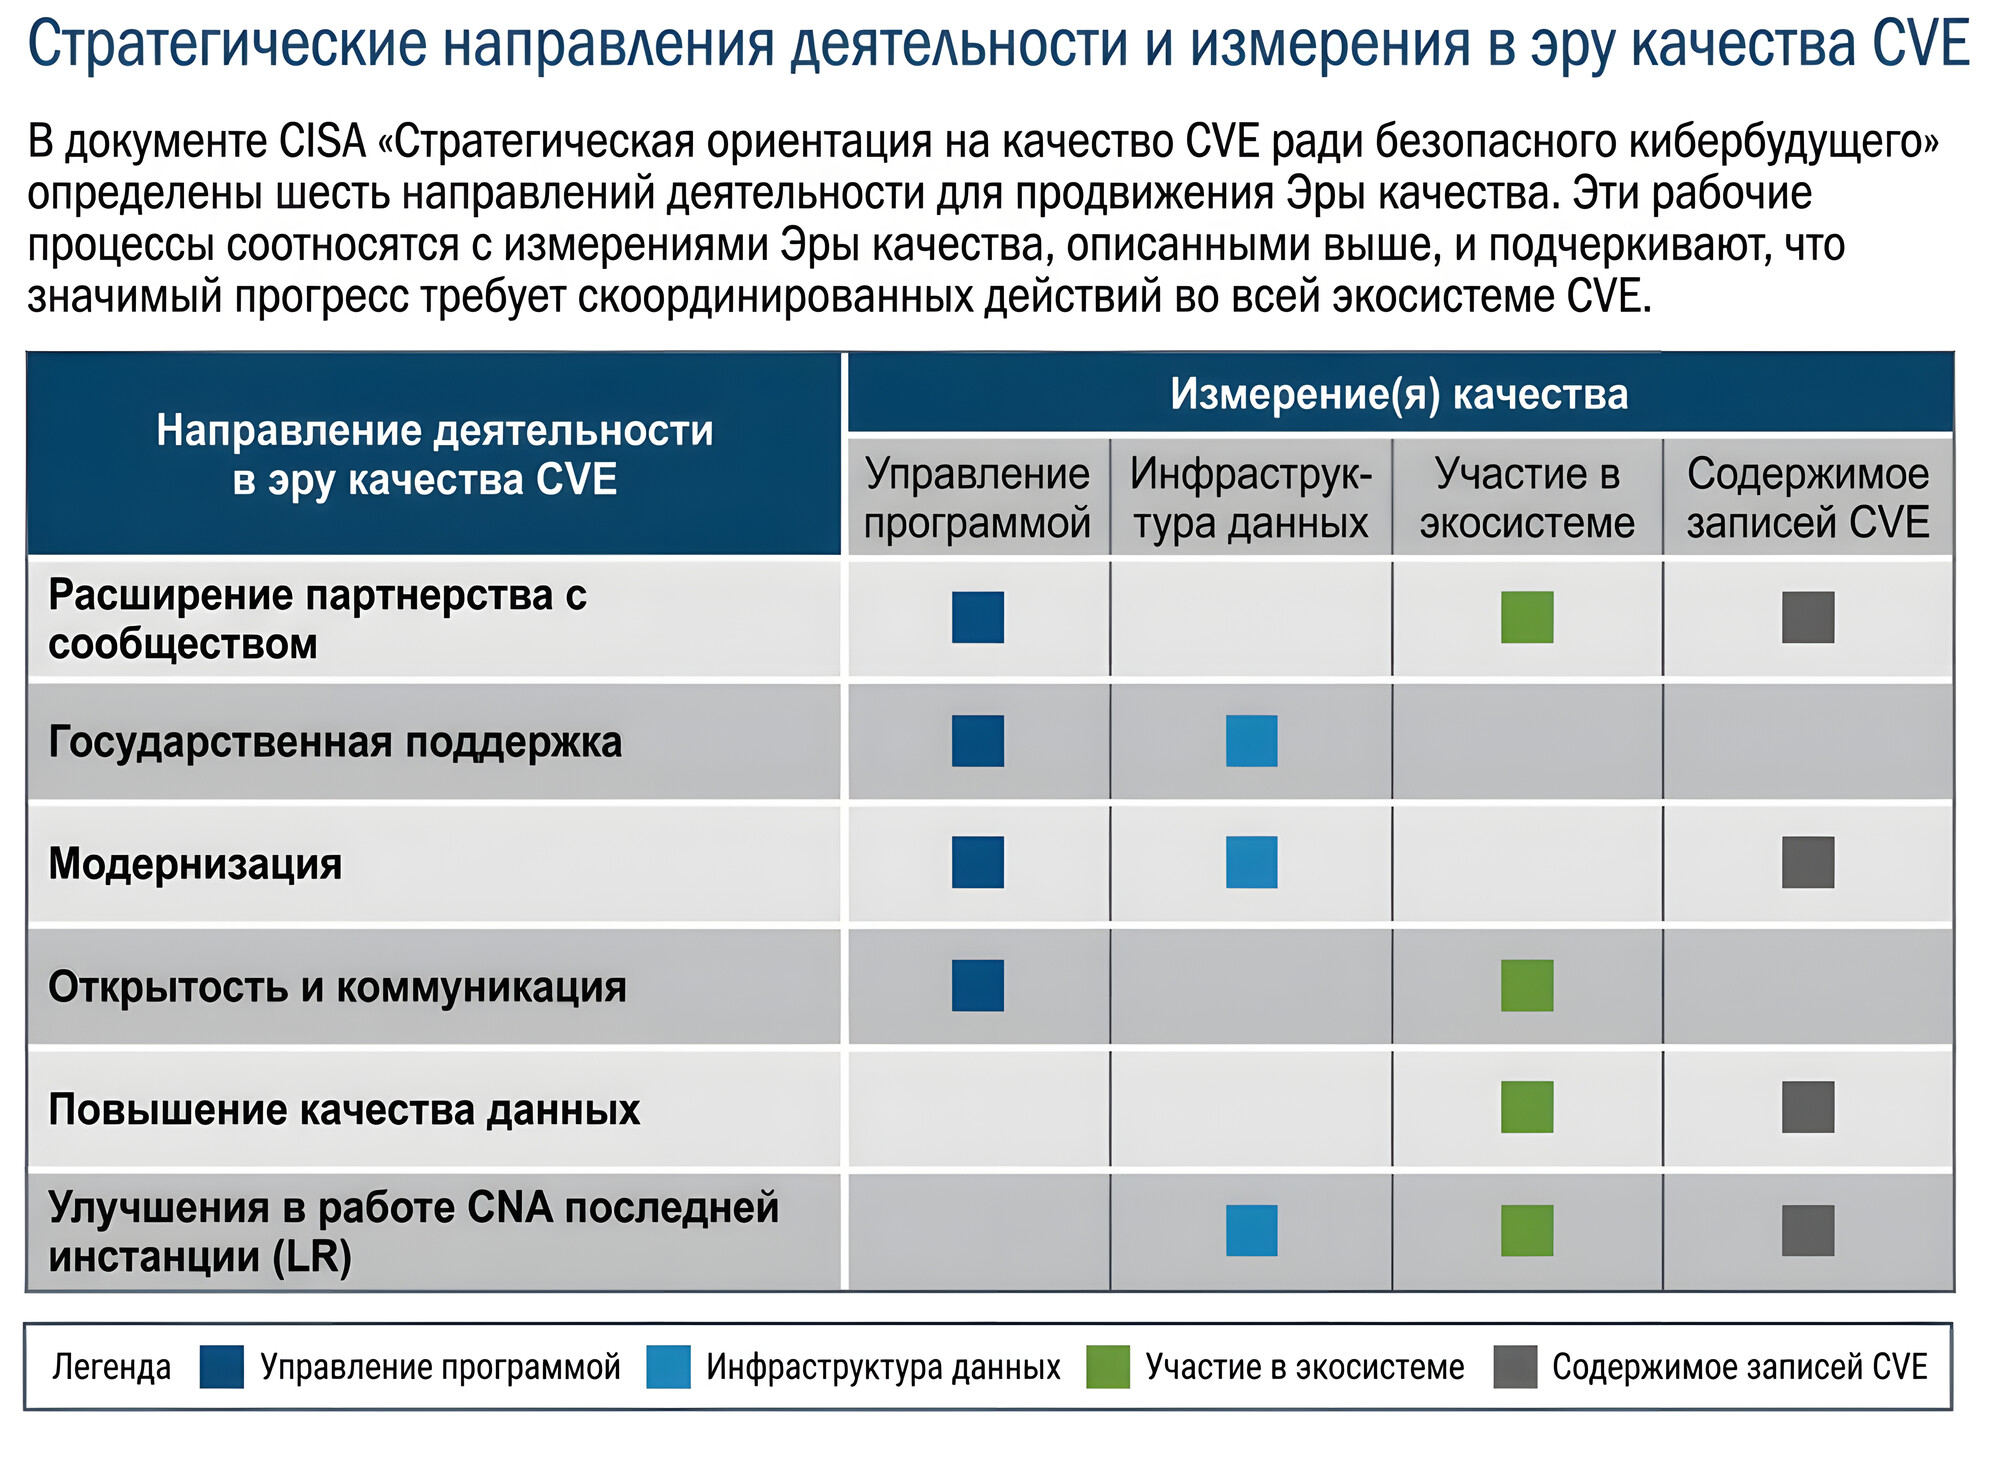
Руководство CISA выделяет четыре направления работы:

🔹 управление CVE Program;
🔹 участие представителей экосистемы - CNA, Roots, CNA-LR, исследователи, вендоры, поставщики инструментов и государственные организации;
🔹 инфраструктура данных - API, схемы, библиотеки проверки и CVE Org;
🔹 качество записей CVE - полнота, точность, своевременность и практическая применимость данных.

Для этих направлений определены показатели качества (на иллюстрации) - от времени принятия управленческих решений и надёжности API до доли записей CVE, соответствующих установленным критериям качества, и количества исправлений после публикации (или скорости внесения исправлений? 🤔 Имхо, тут неоднозначно: "Rate of corrections/updates needed post-publication").

"Эпоха качества требует согласованного развития по четырём направлениям: управление программой CVE, участие представителей экосистемы, инфраструктура данных и содержание записей CVE.

🔻 Улучшение содержания записей CVE зависит от чётких требований к данным, эффективных инструментов и активного участия CNA.
🔻 Развитие инфраструктуры данных требует постоянных инвестиций, защищённых и масштабируемых систем, а также обратной связи от пользователей, которые используют эти данные.
🔻 Расширение участия в экосистеме зависит от широкого представительства технологий, отраслей, регионов и сообществ, которые обслуживает программа CVE.
🔻 Совершенствование управления программой зависит от прозрачного управления, дальнейшего организационного развития, совместного участия, эффективности и способности оперативно реагировать на потребности мирового сообщества, занимающегося управлением уязвимостями."

Этот документ задаёт рамку для следующего этапа развития CVE Program (читай: по большей части вода-водичка, правильные общие слова и благие намерения без какой-либо конкретики 😉). Описания конкретных изменений обещают выложить в ближайшие месяцы: "в этой серии публикаций будут описаны текущие и планируемые улучшения ключевых компонентов инфраструктуры, обеспечивающих работу программы CVE".

Коллегам из ФСТЭК тоже стоит к этой движухе присмотреться и, возможно, что-то перенять для развития БДУ.

75% CVE-шек остались без ссылок с тегом "patch"

75% CVE-шек остались без ссылок с тегом patch

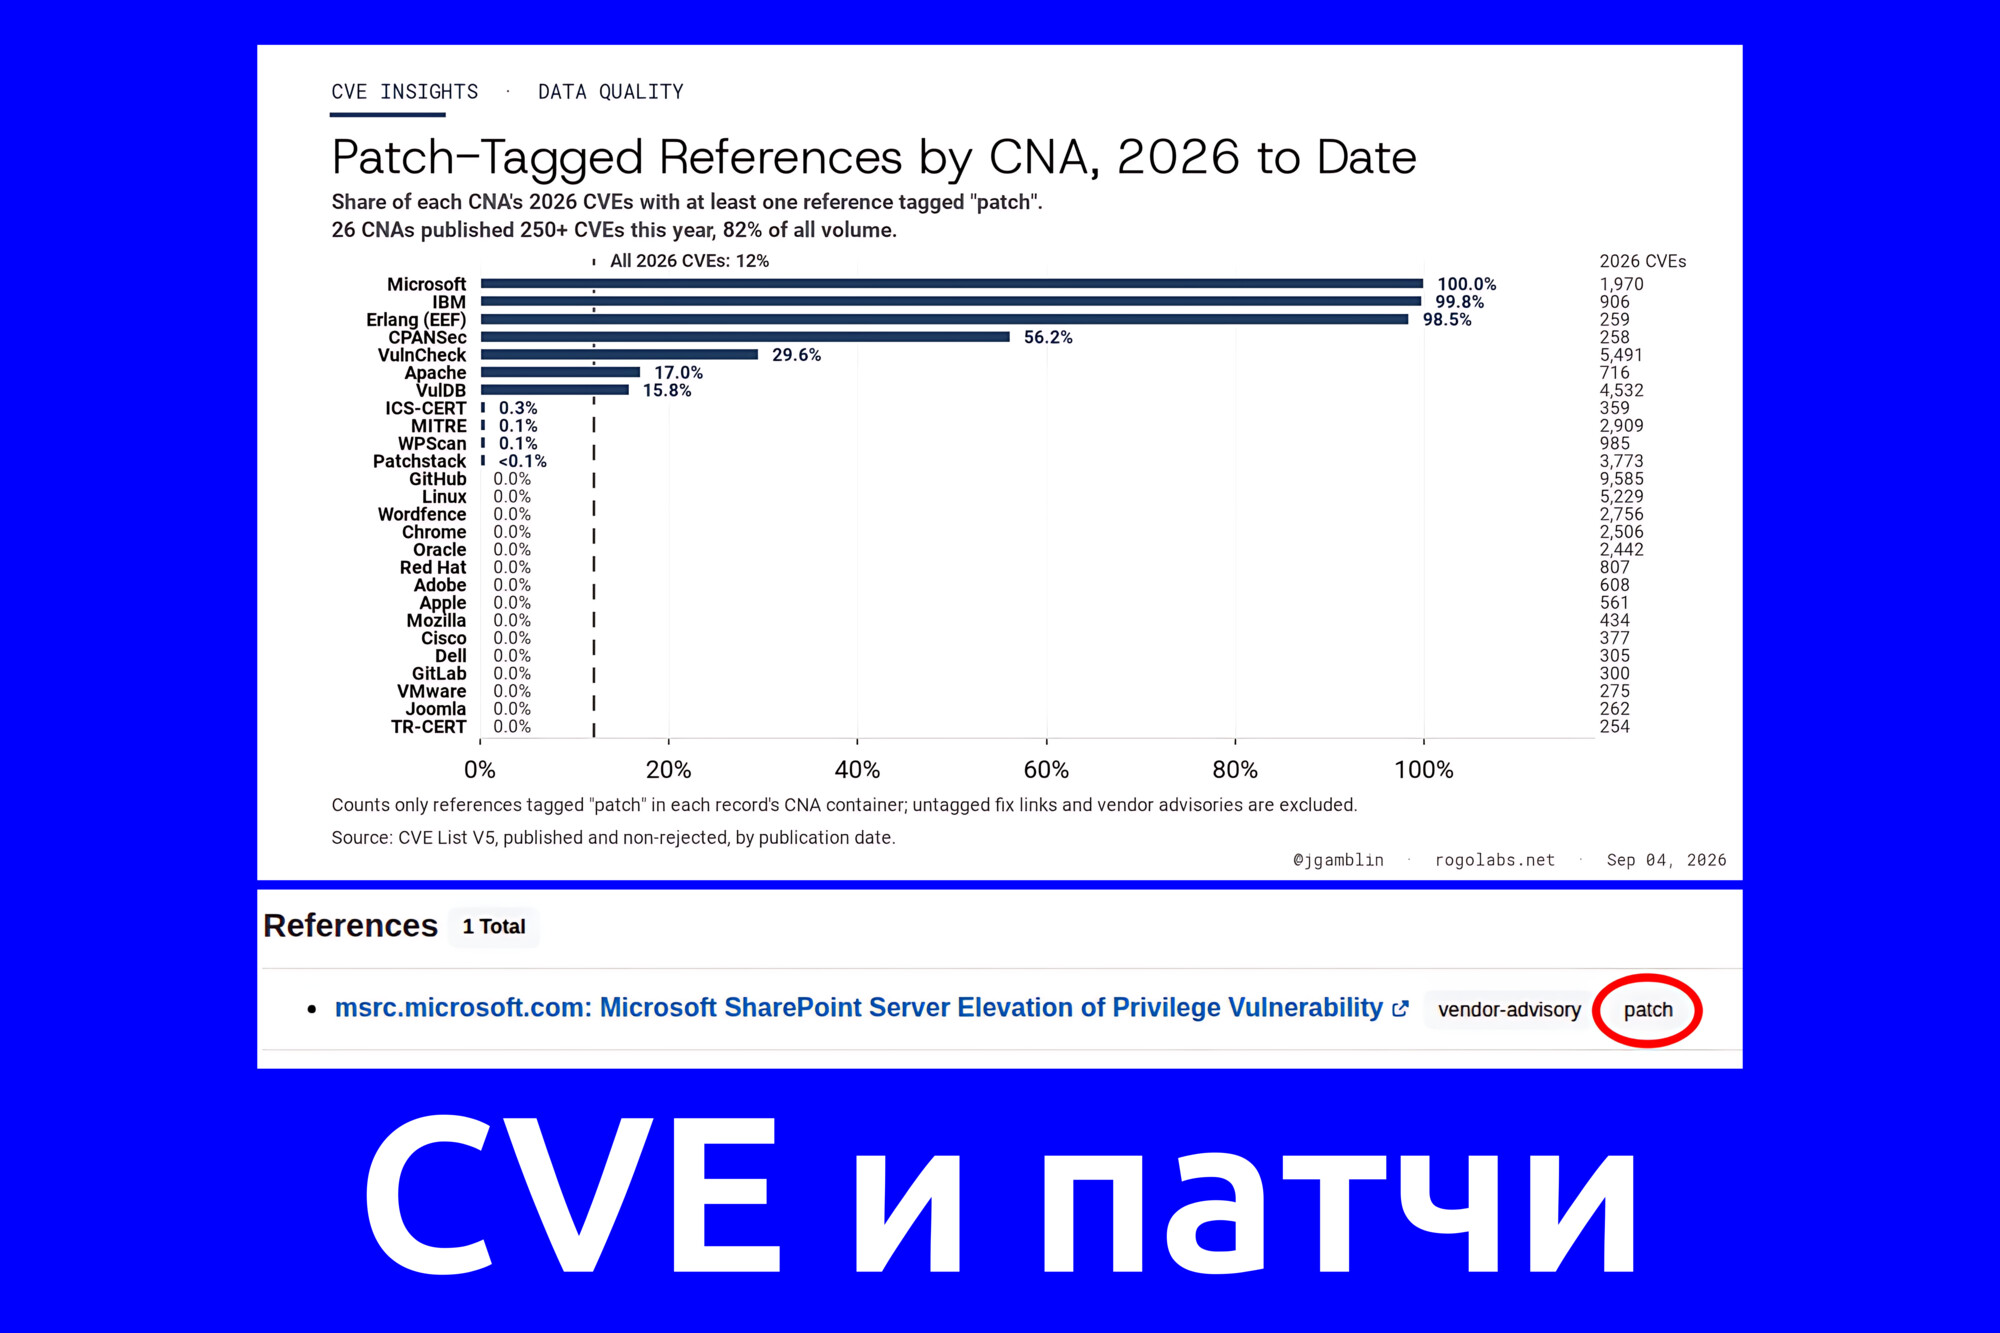
75% CVE-шек остались без ссылок с тегом "patch". Исследователь Jerry Gamblin проанализировал ссылки на патчи в CVE List V5. Выяснилось, что лишь немногие CNA (CVE Numbering Authority; организации, которым разрешено публиковать CVE-записи) помечают ссылки на патчи в разделе "References" специальным тегом "patch". В этом году ссылки с таким тегом есть только у 12% CVE.

Jerry Gamblin посмотрел статистику по 26 CNA, которые в 2026 году опубликовали 250 и более CVE-идентификаторов:

🔹 У трёх CNA (Microsoft, IBM и Erlang Ecosystem Foundation) ссылки, помеченные тегом "patch", есть почти в каждой CVE-записи.

🔹 Пятнадцать CNA не используют этот тег вообще, включая GitHub, Linux, Chrome, Oracle и Apple. Причём речь именно о теге "patch", а не о том, существует ли исправление для уязвимости. Например, Linux Kernel в каждой записи даёт ссылку на конкретный коммит с исправлением, но эти ссылки не помечены тегом "patch". 🤷‍♂️

🔹 NVD добавляют ссылки с тегом "patch" примерно к 30% CVE, которые они анализируют. При этом 20 075 CVE этого года они пометили как Deferred ("Отложено"), и для них ссылки с тегом "patch" не добавляются.

Итого получается, что у трёх четвертей CVE за 2026 год нет ссылок, помеченных тегом "patch".

От себя добавлю, что ситуация с тегами "patch" в NVD довольно забавная. Например, для недавней уязвимости Microsoft CVE-2026-56164 на CVE.org есть ссылка с тегом "patch", а в NVD уже нет ссылки с тегом "patch". Видимо, где-то по дороге эту информацию потеряли. 😏

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

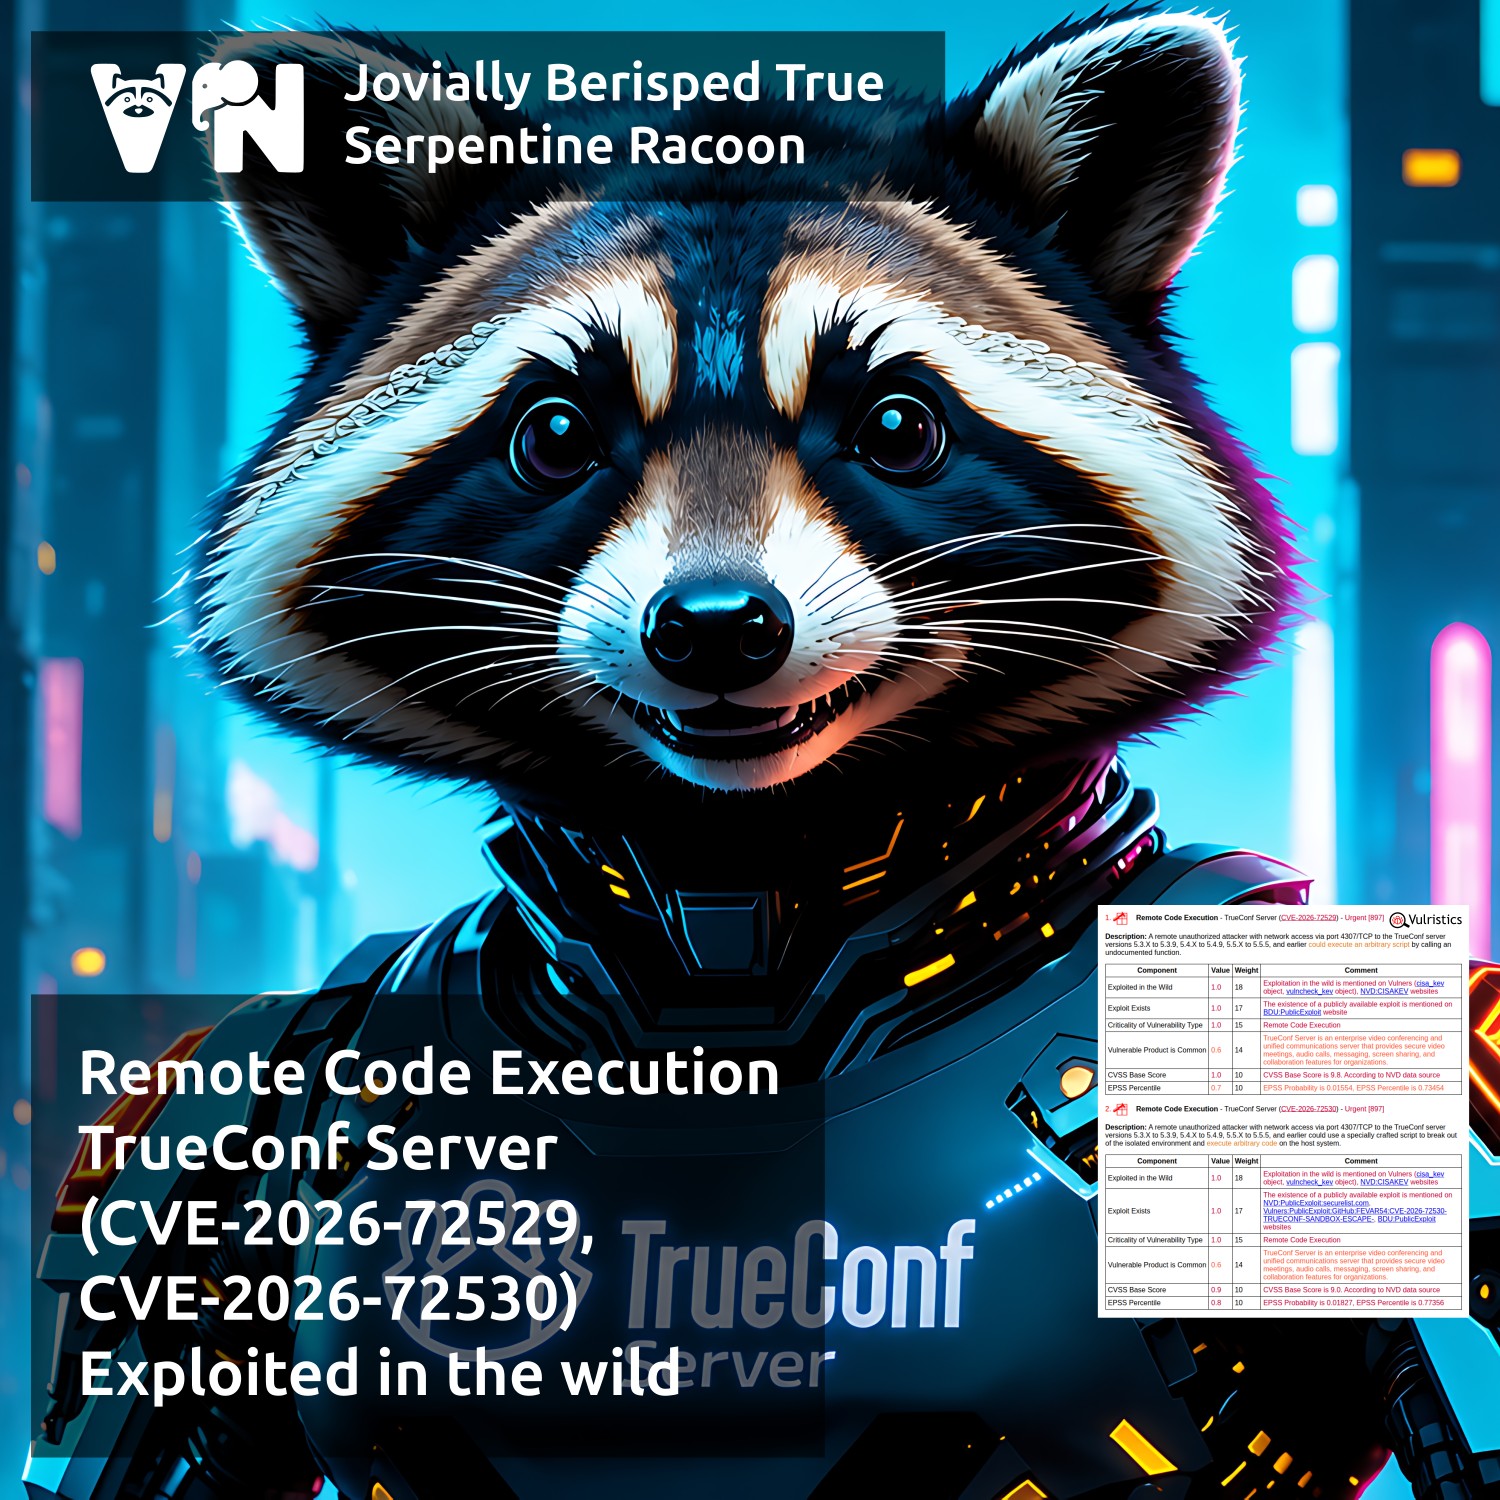
Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530). TrueConf Server - российский on-premise корпоративный мессенджер и платформа для UltraHD видеоконференций. Рассматриваемая цепочка состоит из двух критических уязвимостей. Первая уязвимость CVE-2026-72529, вызванная отсутствием аутентификации критически важной функции (CWE-306), позволяет неаутентифицированному удалённому злоумышленнику с сетевым доступом к TCP-порту 4307 (открыт по умолчанию, согласно документации TrueConf) обратиться к недокументированной функции TrueConf Server и выполнить произвольный скрипт внутри изолированной среды ("песочницы"), в которой недоступны потенциально опасные библиотеки. Вторая уязвимость CVE-2026-72530 позволяет злоумышленнику осуществить инъекцию кода (CWE-94), выйти за пределы изолированной среды и выполнить произвольный код на ОС хоста с максимальными привилегиями. В том числе злоумышленник может удалить из журналов событий TrueConf записи, связанные с использованием эксплоита.

⚙️ Исправления для уязвимостей были выпущены 18 июня 2026 года. Уязвимыми являются версии 5.3.x ниже 5.3.9, 5.4.x ниже 5.4.9, 5.5.x ниже 5.5.5, а также ветки 5.2 и ниже (для обновления старых версий требуется обращение в техподдержку). Перерегистрация сервера при обновлении в рамках веток 5.3-5.5 не требуется, однако перед установкой вендор настоятельно рекомендует сделать бэкап. Если немедленное обновление невозможно, рекомендуется ограничить доступ к TCP-порту 4307 доверенными сетями.

👾 Эксперты Kaspersky ICS CERT раскрыли детали эксплуатации цепочки уязвимостей в посте, опубликованном 12 августа. Атаки с эксплуатацией уязвимостей CVE-2026-72529 и CVE-2026-72530 проводились на российские организации с июля 2026 года. В ходе атак злоумышленники получали сетевой доступ к TrueConf Server через порт 4307, с помощью CVE-2026-72529 выполняли скрипт в песочнице, а затем использовали CVE-2026-72530 для выхода из неё и выполнения кода с правами NT AUTHORITY\SYSTEM. Это позволяло им заменить один из файлов сервера TrueConf собственным веб-шеллом. В дальнейшем этот веб-шелл использовался для сбора информации об ИТ-инфраструктуре атакуемой организации, получения привилегированного доступа к базе данных TrueConf Server и подмены легитимных установщиков TrueConf Client вредоносной версией, содержащей малварь PhantomCore. После этого пользователи получали сообщение о необходимости загрузить новую (вредоносную) версию клиента TrueConf.

ВАЖНО: даже если в вашей организации не используется TrueConf, ваши сотрудники могли подключаться к взломанным серверам TrueConf ваших подрядчиков и контрагентов для участия в совместных онлайн-конференциях и, как следствие, могли установить вредоносную версию клиента на свои рабочие десктопы!

Малварь PhantomCore, характерная для APT-группировки Head Mare, автоматически загружается после старта системы и позволяет выполнять произвольные команды, фактически предоставляя злоумышленникам полный контроль над заражённым хостом. Также исследователи Kaspersky сообщали об использовании в атаках нового бэкдора, который они назвали PhantomGraph. Обе уязвимости (CVE-2026-72529 и CVE-2026-72530) были добавлены в CISA KEV 20 августа 2026 года.

🛠 Публичный эксплойт для CVE-2026-72530 был опубликован на GitHub 26 августа. Для полной цепочки уязвимостей CVE-2026-72529 и CVE-2026-72530 публичного эксплойта пока не наблюдается (несмотря на соответствующие флаги в БДУ ФСТЭК).

🌐 TrueConf Server широко используется в России и за рубежом, в том числе государственными учреждениями, финансовыми, промышленными, медицинскими и образовательными организациями.