Архив метки: event

В эту субботу я собираюсь выступить на ИБ-конференции "ISCRA Talks 2026" в МГТУ им. Баумана.

В эту субботу я собираюсь выступить на ИБ-конференции ISCRA Talks 2026 в МГТУ им. Баумана.

В эту субботу я собираюсь выступить на ИБ-конференции "ISCRA Talks 2026" в МГТУ им. Баумана. Это мероприятие организует бауманский InfoSec Club "Ra" aka ISCRA (официальный канал). В партнёрах кафедра ИУ8, которую я окончил в 2009 году. 😇

Мой доклад будет называться "Пять мифов Vulnerability Management-а". Он основан на серии постов про качество детектирования уязвимостей, скорость сканирования активов, поиск компромисса с бизнесом и IT, эффективные способы доказывать необходимость VM-а, не требующие устранения уязвимости. Ну и про Exposure Management я тоже добавлю. 😉

Я уже выступал с докладом про VM на "ISCRA Talks" в 2023 году (есть видео). Было очень лампово, надеюсь, и в этом году будет не хуже. 🙂 Место проведения - конгресс-холл в новом комплексе зданий МГТУ. Трансляции не будет, но запись обещают.

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

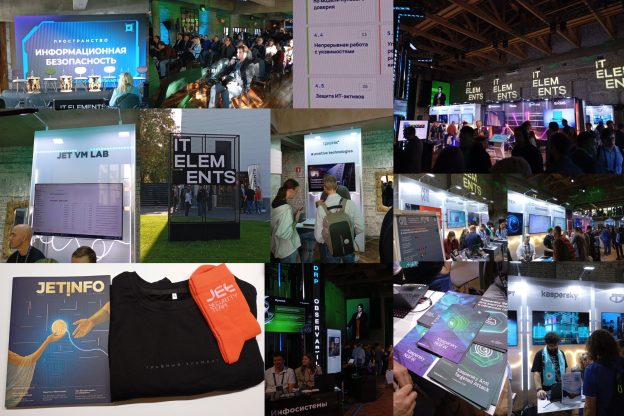
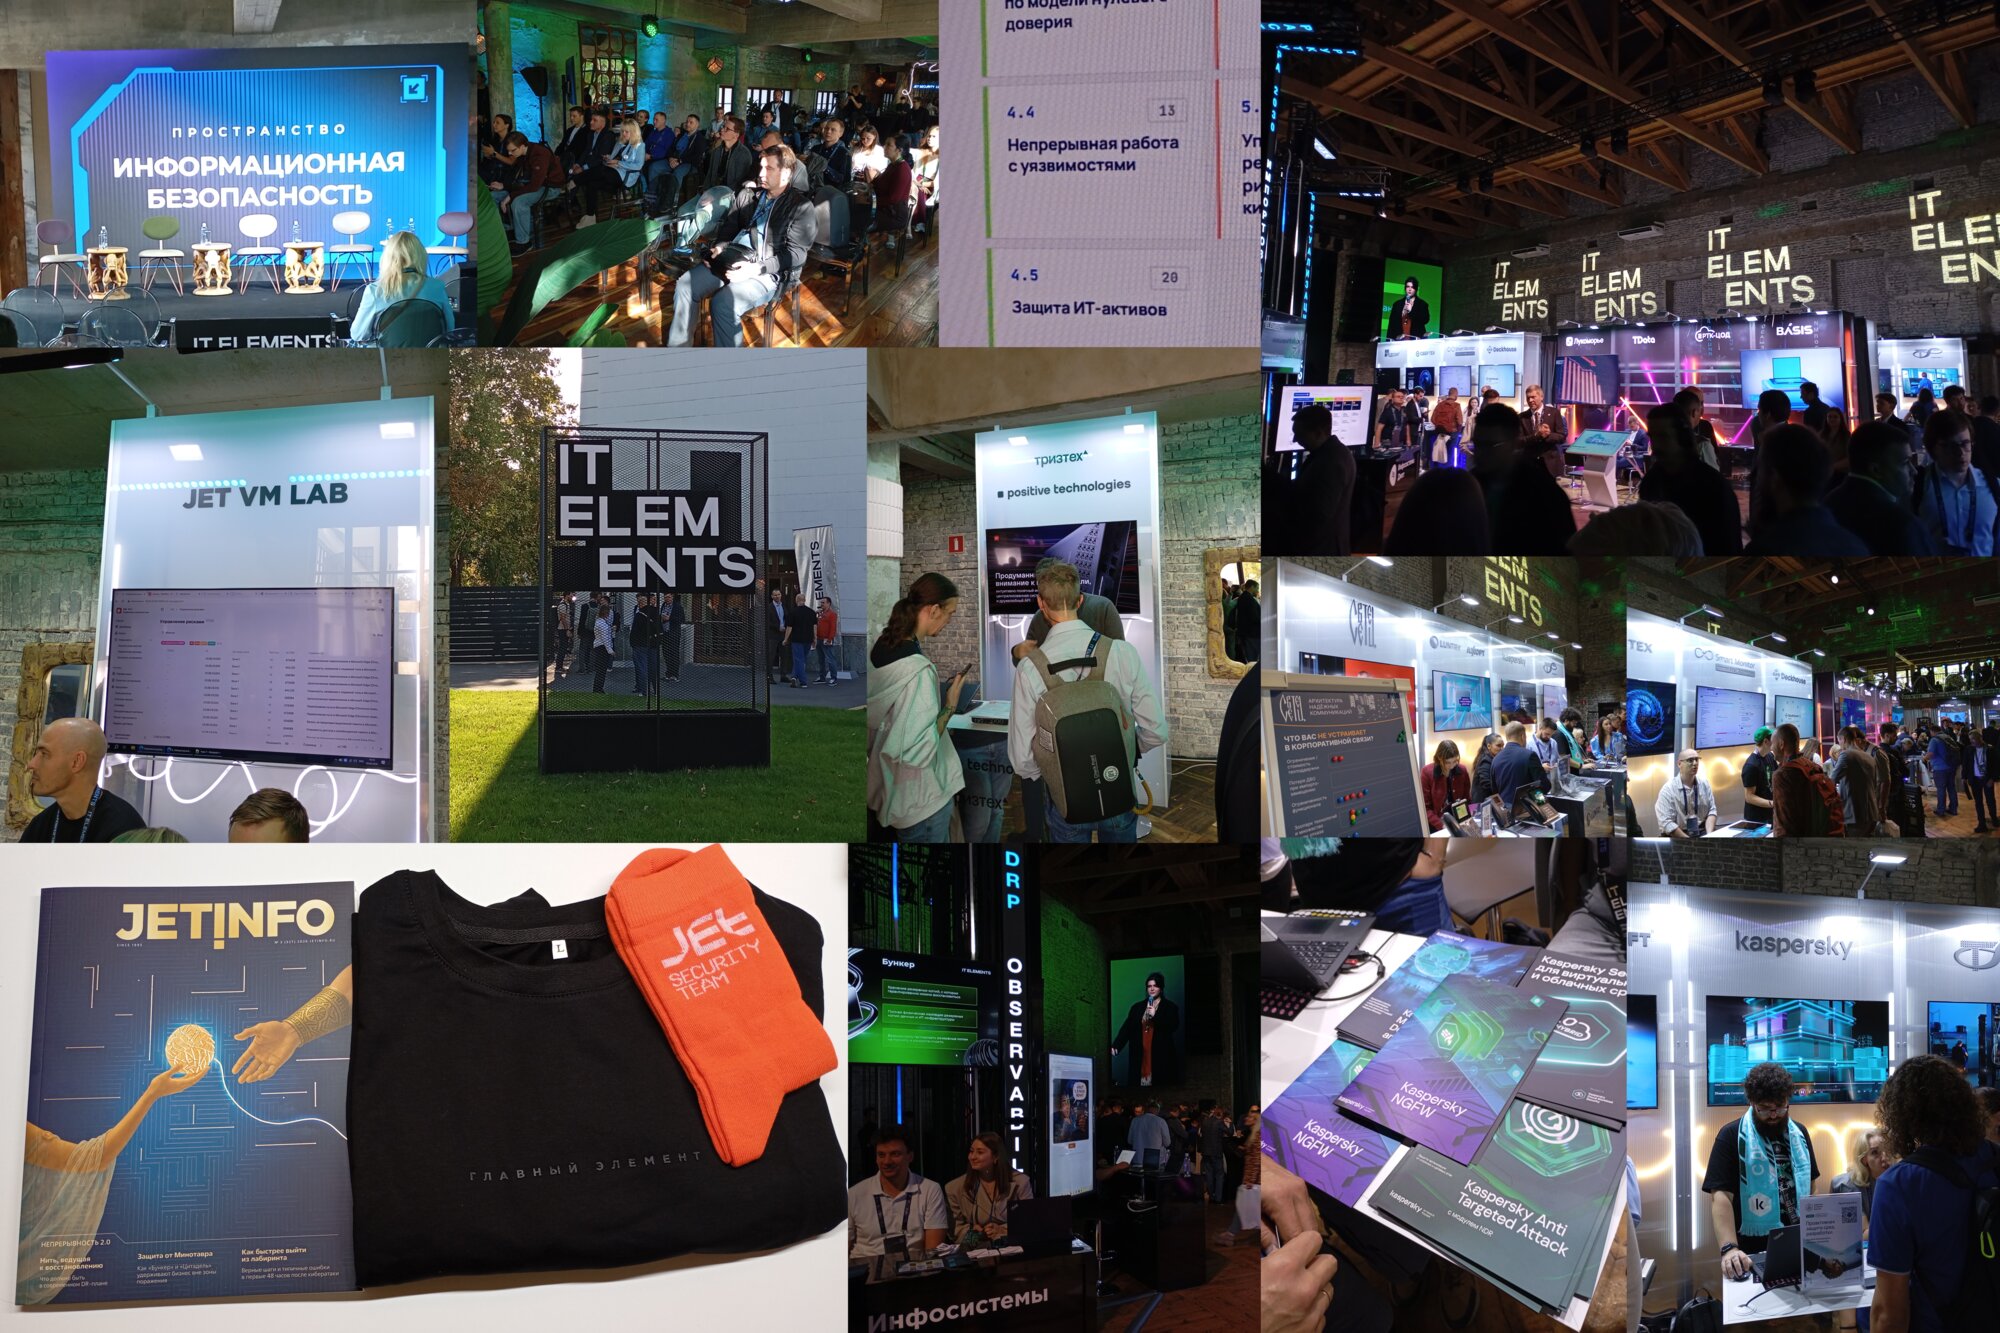
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду. Мероприятие проходило в ДК "Серп и Молот". Заметил, что эта площадка становится фактически аналогом ЦМТ. 😅 Я здесь был на конференции R-Vision в прошлом году, на корпоративе Positive Technologies и вот теперь на IT Elements. Площадка мне нравится: просторно, комфортно, хорошая транспортная доступность.

Сама конференция - весьма масштабное и преимущественно IT-шное мероприятие (что вполне угадывается из названия 😉). Но и для ИБ там тоже нашлось место. Из Vulnerability Management-вендоров я видел только стенды Positive Technologies и Kaspersky. На последнем раздатки по Kaspersky VM не было. 🤷‍♂️ Как и в прошлом году, центром VM-ной движухи был стенд Jet VM Lab. Там представляли новую версию сравнения решений по Управлению Уязвимостями и показывали возможности этих решений.

Что касается нашей дискуссии "От сканирования на уязвимости к киберустойчивости", то, на мой взгляд, она прошла очень удачно. Уже доступна видеозапись, но я разберу её позже. Пока скажу, что мне очень понравились вещи, которые говорили Андрей Новиков, Александр Мануилов и Ксения Павленко. Все было рационально и по делу, без маркетинговых набросов. Тут большое спасибо Виктору Кирпалю за отбор участников, знакомых с темой не понаслышке, и четкую модерацию дискуссии.

В общем, IT Elements - достойное во всех отношениях мероприятие. Спасибо большое организаторам! 🙂

PS: в спикерском подарке была футболка "Главный элемент" и оранжевые носки "Jet Security Team". Очень мило, спасибо! Буду носить! 😇

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements

Финализировался список участников завтрашней дискуссии От сканирования на уязвимости к киберустойчивости на конференции IT Elements

Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:

🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.

🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в России и один из крупнейших производителей золота в мире, занимающийся разведкой, добычей и переработкой золота и развивающий крупные горнодобывающие проекты в Сибири и на Дальнем Востоке.

🔹 Андрей Новиков, независимый эксперт. Он работает в международной компании, развивающей потребительские продукты и технологии, с глобальной сетью производственных и коммерческих подразделений и присутствием на рынках более чем 180 стран.

Предвижу много интересной VM-ной специфики, связанной с производственными компаниями. 😇 Сам я буду представлять свой канал "Управление Уязвимостями и прочее" и постараюсь быть максимально вендорно-нейтральным. 😉 Модерировать дискуссию будет Виктор Кирпаль, руководитель направления защиты от целенаправленных атак и VM "Инфосистемы Джет".

Кто будет на площадке, заходите на огонёк. Начало в 15:00, пространство "Информационная безопасность" на втором этаже.

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇
Выступил сегодня на семинаре "Управление непрерывностью бизнес-процесса: технические аспекты" для студентов и преподавателей ВУЗов

Выступил сегодня на семинаре Управление непрерывностью бизнес-процесса: технические аспекты для студентов и преподавателей ВУЗов

Выступил сегодня на семинаре "Управление непрерывностью бизнес-процесса: технические аспекты" для студентов и преподавателей ВУЗов. Онлайн-трансляцию вели из Центра технологий и решений компании Киберпротект. В семинаре приняли участие студенты безопасники из СибГУ им. М.Ф. Решетнева, ИТМО, Университета Иннополис и ряда других ВУЗов.

🔹 Я рассказал о переходе от классического Vulnerability Management к концепции Continuous Threat Exposure Management (CTEM), где экспозиции рассматриваются как "уязвимости в широком смысле", а моделирование путей атаки (attack paths) позволяет выявлять и устранять наиболее полезные для злоумышленников экспозиции.

🔹 Вячеслав Золотарев, зав. кафедрой безопасности информационных технологий СибГУ им. М.Ф. Решетнева, рассказал о работе с достижимостью и эксплуатабельностью как элементе оценки устойчивости бизнес-процесса и плана его восстановления.

🔹 Михаил Толчельников, директор по ИБ Киберпротект, рассказал о киберустойчивости, управлении рисками и роли CISO (трансформации от "настройщика фаерволов" к бизнес-партнёру, снижающему неопределённость), затронул подходы к построению киберустойчивости, снижению стоимости владения ИБ и подготовке к неизбежному кризису через управление рисками на дистанции.

🔹 Владимир Маракшин, директор департамента стратегического развития Киберпротект, рассказал о различии между защитой и устойчивостью, типичных зонах сбоев, иллюзии контроля и ложном чувстве безопасности, управленческих заблуждениях, ранних сигналах ослабления инфраструктуры и решениях, которые со временем превращаются в риски.

Хорошо пообщались и подискутировали о разных аспектах управления ИБ, терминологии, роли Gartner-а в маркетинге ИБ решений и дали советы студентам. Большое спасибо компании Киберпротект за мероприятие! 🙂

Напишу несколько слов про прошедшую в пятницу конференцию "ПЕРИМЕТР" от Metascan

Напишу несколько слов про прошедшую в пятницу конференцию ПЕРИМЕТР от Metascan

Напишу несколько слов про прошедшую в пятницу конференцию "ПЕРИМЕТР" от Metascan. Мои ожидания оправдались на 100%. Получилась настоящая VM-ная конфа с фокусом на детектировании уязвимостей. Давненько не был на мероприятиях, где программа была бы НАСТОЛЬКО интересной и профильной для меня. 😇 Я отсмотрел все выступления, которые планировал и по ходу дела вёл трансляцию в своём Live-канале в MAX (начиная с этого сообщения). Также слайды с комментариями к конфе выкладывал Василий Пластунов в свой ТГ-канал VP Cybersecurity Brief. Больше всего мне понравились кейноты Давида Ордяна про недостатки детектирования сервисов в ванильном Nmap и про то, как Metascan их решает собственными доработками ("Пробы не появятся сами по себе!" 😉), а также про статистику по уязвимостям корпоративных инфраструктур. На стенде Xello узнал, что они делают собственное VM-решение. 🔍 На стенде Сбера обсудили развитие SBER X-TI.

Небольшой ложкой дёгтя стало то, что в малом зале, где я выступал, были проблемы с экраном. Большая часть текста отображалась очень блекло и не читалась. В какой-то момент преза вообще зависла. 🤷‍♂️ Пришлось как-то выкручиваться и импровизировать. 😅 В итоге доклад фактически перешёл в интерактивное общение с залом о том, что такое "exposure", Gartner CTEM и EASM/EASA, насколько имеет смысл использовать западную терминологию в России и, если использовать, то на что делать акценты, чтобы это не было маркетинговыми играми, а способствовало повышению реальной защищённости организаций. Благо аудитория собралась глубоко погружённая в тему. Всем большое спасибо за вопросы и комментарии! Отдельно хотелось бы поблагодарить за участие Наталью Георгиевну Милославскую, у которой на днях вышла монография по Управлению Уязвимостями. 🔥

В развлекательной программе тоже поучаствовал. С удовольствием поиграл в ретроигрушки на приставках. 😅👍

Большое спасибо организаторам за мероприятие! Очень надеюсь, что оно станет ежегодным. 😉

У конференции "ПЕРИМЕТР", которая пройдёт в эту пятницу, финализировалось расписание

У конференции ПЕРИМЕТР, которая пройдёт в эту пятницу, финализировалось расписание

У конференции "ПЕРИМЕТР", которая пройдёт в эту пятницу, финализировалось расписание. Я отобрал для себя выступления, на которые собираюсь сходить. Как и предполагалось, подавляющее число докладов профильные VM-ные. Даже приходится выбирать, что смотреть вживую, а что потом в записи (очень надеюсь, что запись будет, т.к. темы ТОПовые 🙏).

Вживую собираюсь смотреть:

10:45 - Блеск и нищета сетевого сканирования. О векторах атак, которые пропустили и пентестеры и blueteam. Метаскан. В главном зале.

11:40 - Сравнение OnPrem VM-вендоров, что работает, а что - нет. Диалог Наука. В малом зале.

12:20 - Периметр 2026 Обзорный доклад о состоянии защищенности корпоративных инфраструктур. Метаскан. В главном зале.

13:00 - Защита внешнего периметра крупной организации. СБЕР. В главном зале.

14:50 - Impact 25-26: Самые интересные находки 25-26 позволившие проникнуть через внешний периметр. Метаскан. В главном зале.

16:00 - Периметр в облаке: что должен сделать CISO, чтобы не остаться один на один с РКН. Б-152. В малом зале.

✳️ 16:40 - Роль и место EASM в VM/CTEM-процессе. Александр Леонов. В малом зале. Приходите поддержать и пообщаться. 😉

Круглый стол, который планировался, не собрался. Поэтому у меня будет только доклад.