Архив метки: VulnerabilityManagement

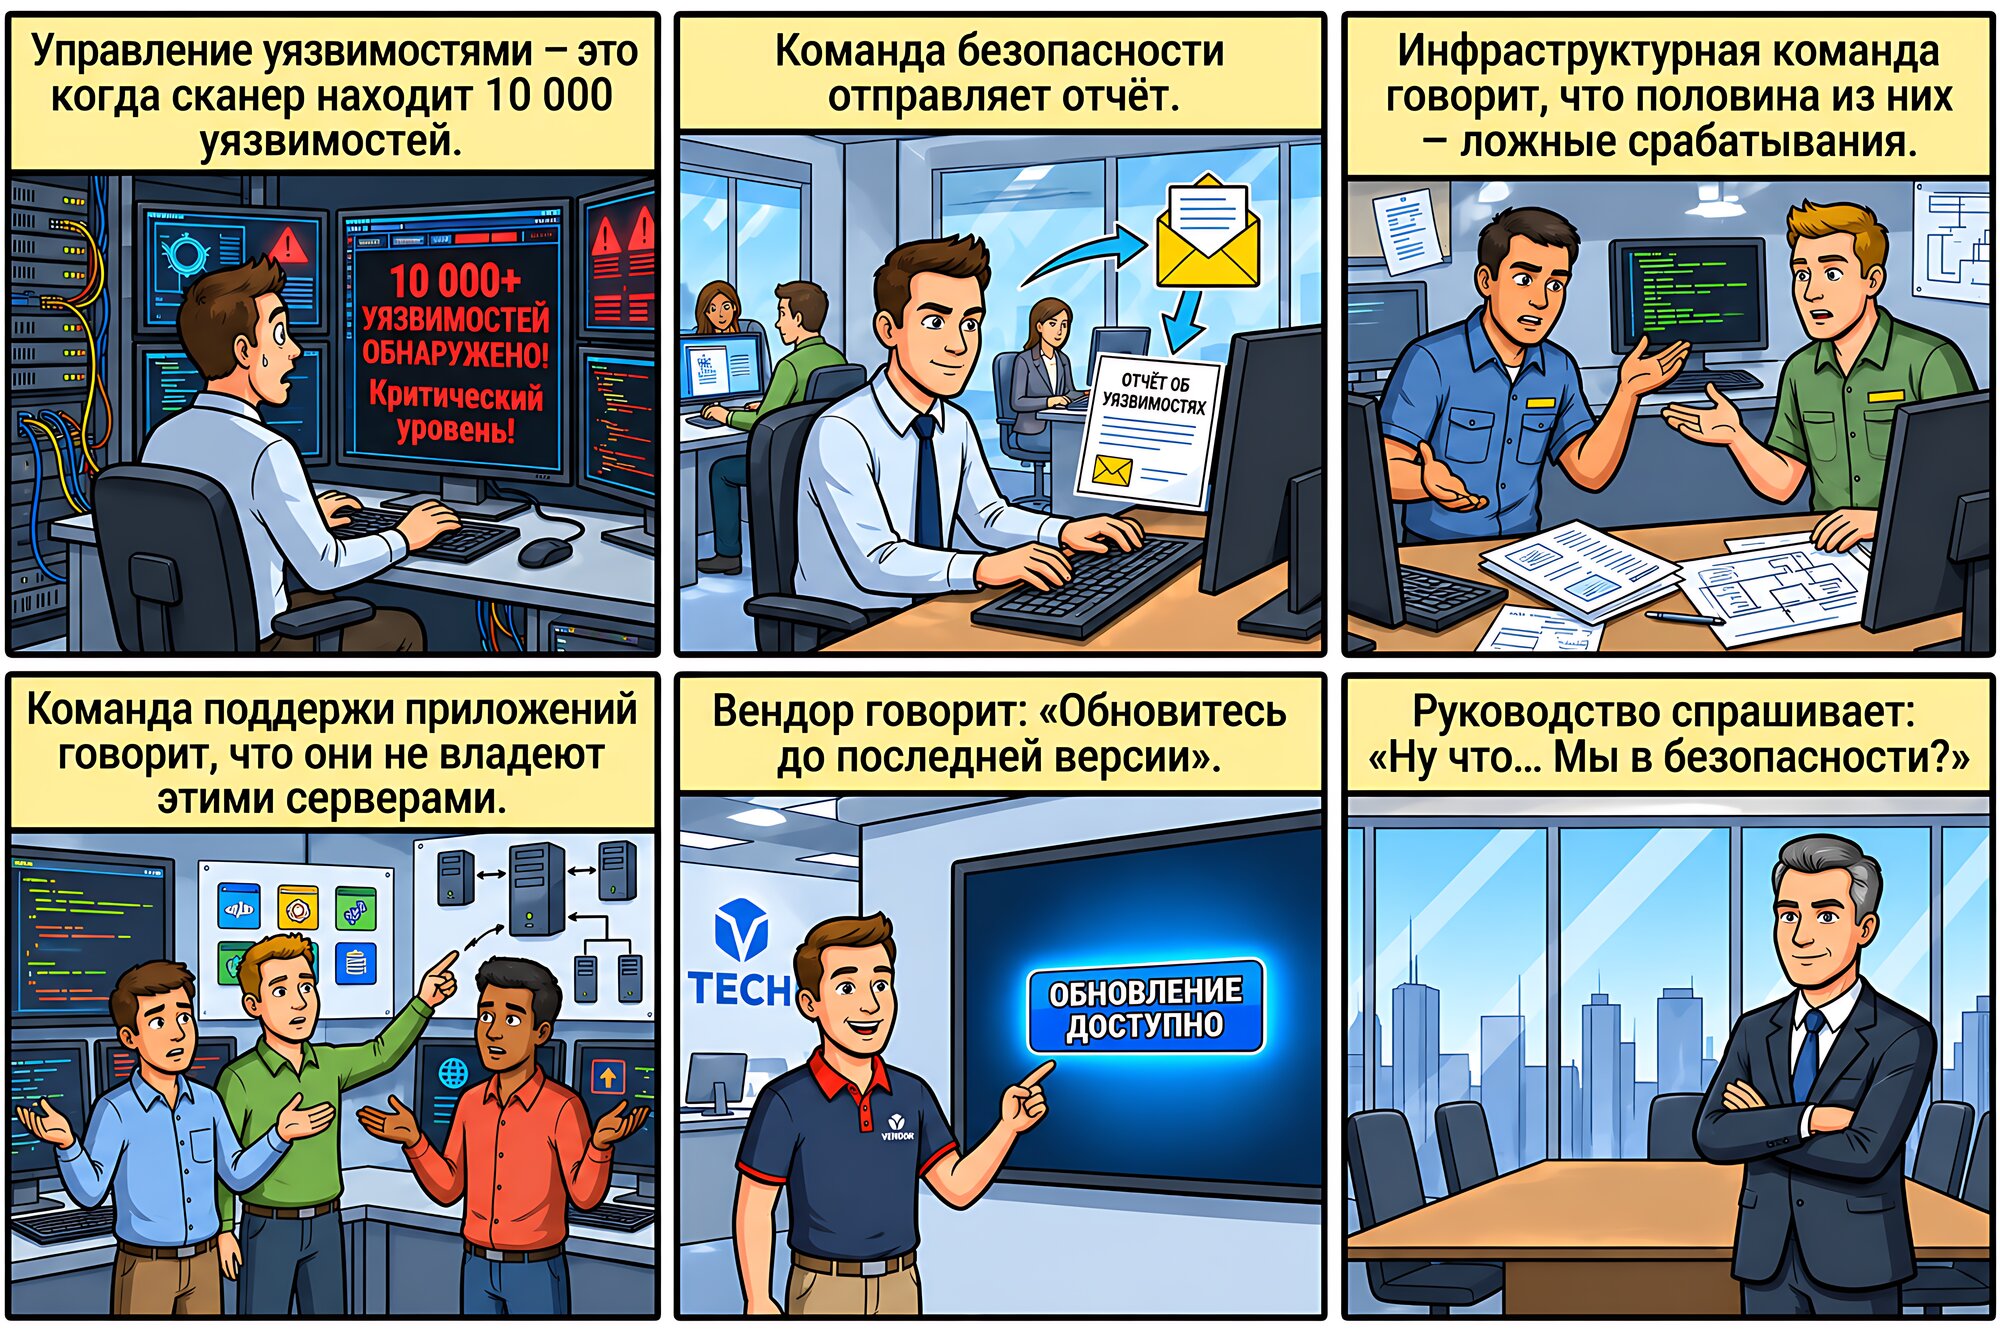
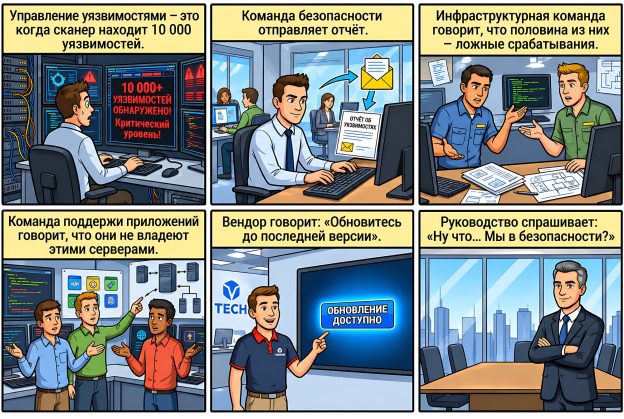
Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса

Попался на глаза мем объясните Управление Уязвимостями своими словами - перевёл его в виде комикса

Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса. В целом, типичный процесс Управления Уязвимостями в организации (с точки зрения VM-щика, естественно 🙂) - это разгребание постоянных косяков:

🔻 в работе инструментов детектирования уязвимостей (в принципе неподдерживаемое ПО и типы активов, фолсы, баги);

🔻 в качестве информации об уязвимостях (вроде эксплуатируется - но фиг знает как, где и кем; вроде эксплойт есть, но фиг знает, что конкретно он делает и при каких условиях работает);

🔻 в состоянии проверяемой инфраструктуры и понимании того, из чего она состоит, как НА САМОМ ДЕЛЕ функционирует и что в ней критично;

🔻 в безответственности формально ответственных за состояние инфраструктуры людей;

🔻 в отсутствии интереса со стороны руководства (пока не настанет полнейший карачун).

Это утомительное бесконечное бодание с аргументацией вроде "мы не будем ничего обновлять, это может нам что-то сломать" - при полном отсутствии плана тестирования, оценки рисков или конкретных шагов по устранению проблемы. 😖

И руководству следовало бы, конечно, задаваться не вопросом "Насколько мы защищены?" (здесь и сейчас), а гораздо более важным: "Понимаем ли мы, какими активами располагаем, какие риски с ними связаны, знаем ли, кто несёт за них ответственность и насколько эффективно ими управляют?" Так, чтобы Управление Уязвимостями перестало быть задачей одного несчастного технаря, практически не имеющего рычагов воздействия на решения, принимаемые в организации, и стало частью корпоративного управления…

Но это, конечно, уже что-то из области фантастики. 😅👽

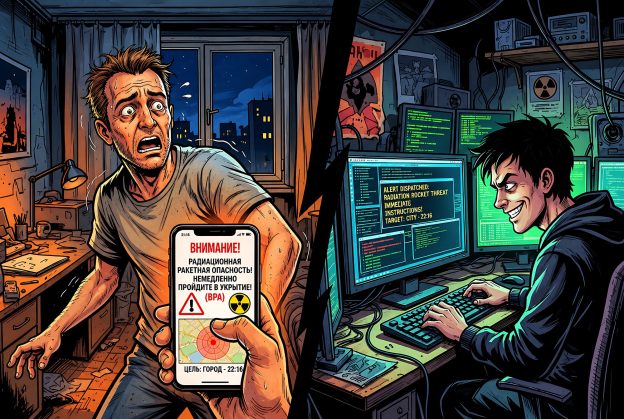
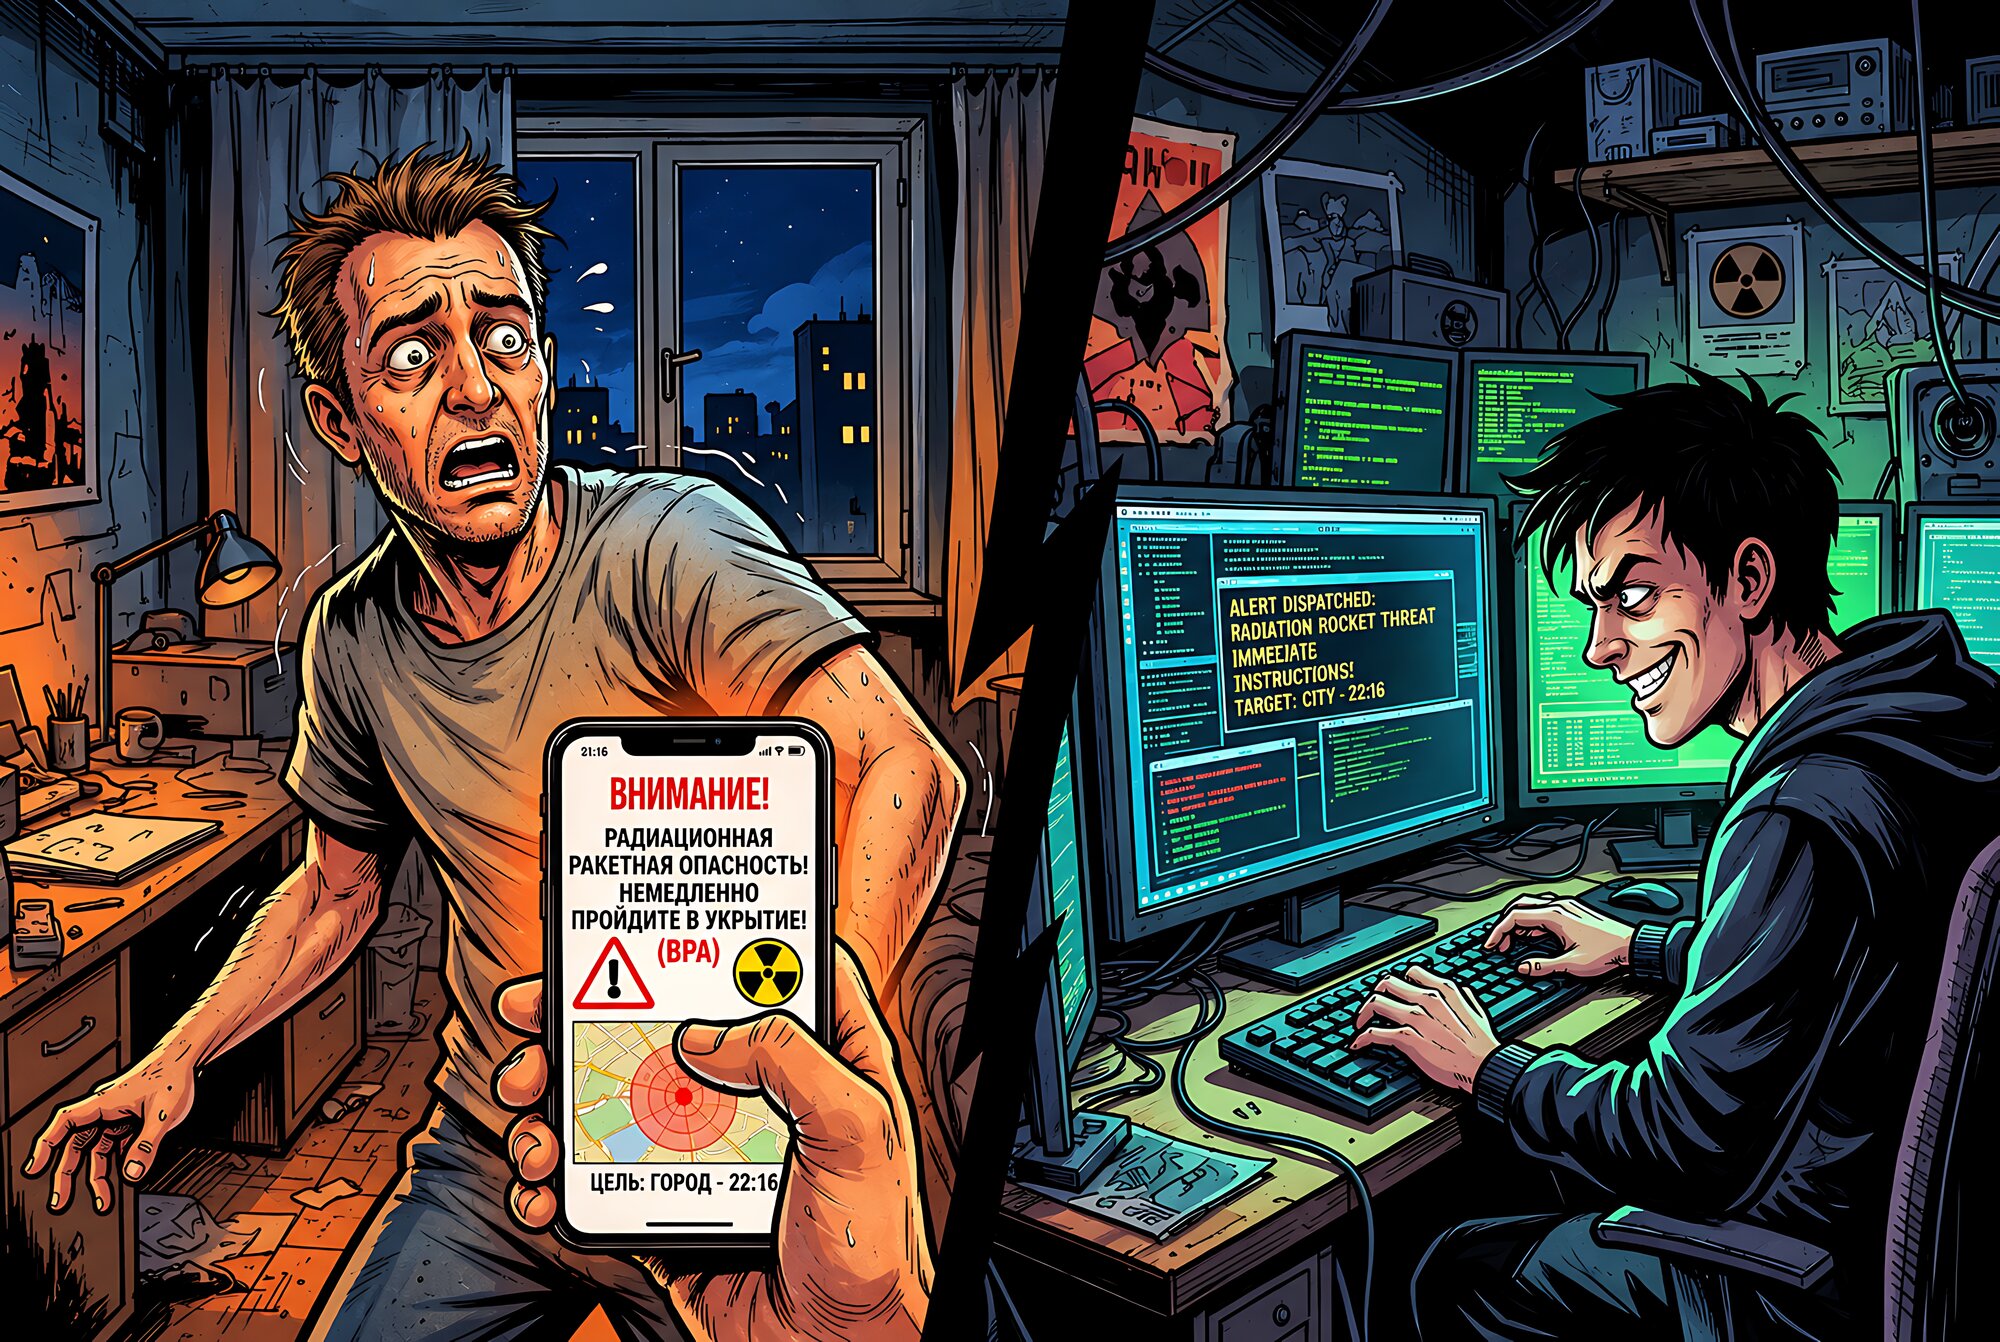
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве. Ничего удивительного в этом нет. Любые IT-системы, любые приложения содержат уязвимости, и их можно взломать. 💯

Если для государственного заказчика рассылка такого рода массовых ложных уведомлений является недопустимым событием, значит, вероятность его наступления следует снижать различными методами: выстраивание процесса Управления Уязвимостями, харденинг, SDLC, (авто)пентесты, мониторинг инцидентов и так далее. На всё это необходимо выделять ресурсы. Если ресурсы на это не выделяются и рассылка ложных сообщений не считается недопустимым событием, то чего удивляться, если подобные инциденты периодически происходят? 🤷‍♂️

По поводу, собственно, сути таких оповещений. Учитывая начавшиеся ещё в 90-х годах процессы, приведшие к сокращению подлётного времени, а также рассекреченные документы о нацеливании натовских ракет, лично у меня нет иллюзий, что получится надёжно укрыться от трайдентов и минитменов в час X. Максимум - если получится до подвала спуститься. 🙂 Так что в этой печальной ситуации остаётся только надеяться, что наши не спасуют и реализуют принцип "око за око, зуб за зуб" в максимальном объёме. 😉🕊

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры"

В начале октября с коллегами из Бастиона записали подкаст "ВСЕ ПО ИБ | Про эксплуатацию уязвимостей, приоритизацию рисков и защиту инфраструктуры". Бастион - российская компания в сфере информационной безопасности, предоставляющая широкий спектр услуг: от тестирования на проникновение и аудита защищённости до мониторинга безопасности и реагирования на киберинциденты. Компания входит в ИКС Безопасность.

Мои собеседники:

🔹 Дмитрий Калинин, руководитель департамента пентеста, Бастион
🔹 Семён Рогачёв, руководитель отдела реагирования на инциденты, Бастион

Мне очень понравилось! 😇 Разговор получился содержательным и интересным. Обсудили практику Vulnerability Management-а: приоритизацию уязвимостей, их реальную эксплуатацию в атаках, проверку эксплоитов, выявление цепочек атак, харденинг инфраструктуры, особенности работы сканеров уязвимостей, организационные и документальные аспекты. Разобрали эффективность компенсирующих мер, применение AI, роль антивирусов и мониторинга, подходы к принятию рисков, различия и взаимодействие между VM, CTEM, пентестом и автопентестом.

С пентестерами и специалистами по Incident Response всегда интересно пообщаться, потому что это даёт практический взгляд на уязвимости и позволяет лучше понять, что реально эксплуатируется в атаках. 😉

Таймстемпы:

00:00 В этом выпуске
01:28 Почему компании откладывают устранение уязвимостей
10:30 Что чаще приводит к атакам: старые уязвимости или новые
12:31 Какие уязвимости реально эксплуатируются в инцидентах
18:59 Количество обнаруживаемых уязвимостей и эксплуатируемых уязвимостей - две большие разницы
22:43 Как проверить работоспособность эксплоитов
24:15 Могут ли уязвимости исключаться из KEV или из Трендовых Уязвимостей
27:29 Как определить, какие уязвимости нужно устранять в первую очередь: CVSS, KEV, VMDR, CTEM
30:48 VM/CTEM, пентест, автопентест, Red Team, Purple Team: в чём разница
35:11 Vulnerability Management процесс всегда внедряется сверху
38:08 Как определить, что несколько безобидных проблем могут сложиться в цепочку атаки, приводящую к недопустимому последствию, и можно ли это делать без CTEM-решения
41:31 Примеры использования старых уязвимостей и мисконфигураций в атаках
45:18 Рекомендации ФСТЭК по харденингу и как правильно харденить инфраструктуру
48:45 Грандиозная проблема в том, что люди не только не патчат, но и не мониторят
52:27 Про антивирусы
56:09 Когда компенсирующие меры эффективны, а когда создают иллюзию безопасности
01:00:05 Что делать в ситуации, когда патч установлен, а уязвимость не устранена
01:07:05 Как отличать осознанно принятый риск от забытой уязвимости
01:12:13 Нужно ли стремиться к нулевому количеству уязвимостей в инфраструктуре
01:23:49 Как работает детектирование уязвимостей в сканерах и почему качество детектирования различается
01:29:05 Роль AI в ресёрче уязвимостей, автоматической эксплуатации и Vulnerability Management-е
01:41:04 Взаимодействие пентеста и Vulnerability Management-а

Подкаст также доступен в аудио, на RuTube и на YouTube.

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS. FirstVDS - провайдер VDS-хостинга, позволяющий арендовать виртуальные серверы для размещения сайтов, запуска приложений и решения других задач. 18 октября в канале компании сообщили об инциденте безопасности. Днём ранее, 17 октября, злоумышленники воспользовались уязвимостью в системе управления виртуализацией VMmanager 6, получили доступ к части инфраструктуры и запустили на некоторых серверах программу для кражи данных.

VMmanager - продукт иркутской компании ISPsystem, входящей в группу компаний "Астра". Хостинг-провайдеры используют его для создания виртуальных серверов и управления ими. Эксплуатация уязвимости (обозначу как "VMleaker6") позволила злоумышленникам получать доступ к серверам клиентов, в том числе к дискам виртуальных машин. По имеющимся данным, вредоносная программа подключала диски в режиме чтения и копировала хранившуюся на них информацию на сервер злоумышленников. Среди потенциально скомпрометированных данных - файлы, пароли, ключи доступа, токены, конфигурационные файлы, базы данных, резервные копии и данные криптокошельков. 😱

В таких ситуациях возможны два варианта: либо уязвимость была известна, но FirstVDS не установили обновление безопасности вовремя, либо злоумышленники проэксплуатировали 0day-уязвимость, от которой провайдер не мог защититься в рамках Vulnerability Management процесса.

Судя по всему, мы имеем дело со вторым вариантом:

🔻 Ещё 14 октября в ИБ-каналах ходили неподтверждённые данные о 0day-уязвимости VMmanager 6, проэксплуатированной у нескольких хостинг-провайдеров и позволяющей злоумышленнику получить root-доступ к гипервизору, то есть доступ ко всем виртуальным серверам на ноде. Также сообщали, что уязвимость эксплуатируется через интерфейс панели, поэтому под ударом те хостеры, которые дают клиентам прямой доступ к ней.

🔻 Эксперты FirstVDS сообщали о промежуточном патче и работе ISPsystem над окончательным исправлением.

🔻 В последние несколько дней ISPsystem выпускает обновления безопасности VMmanager одно за другим. С 14 октября были выпущены обновления 2026.09.1-1, 2026.09.1-2, 2026.09.1-3, 2026.09.1-4 и 2026.09.1-5. Последние четыре обновления были выпущены начиная с 18 октября (раз в день и два раза в день). При этом не указано, какие именно уязвимости исправляются, - приведён только текст "Исправление ошибок безопасности".

Что тут скажешь: от эксплуатации 0day-уязвимостей никто не застрахован. Злоумышленник может самостоятельно наресёрчить уязвимость в используемом ПО или купить эксплойт на чёрном рынке. Особенно опасны ситуации, когда админка доступна из внешней сети или компрометация инфраструктуры провайдера клиентом-злоумышленником позволяет получить доступ к данным других клиентов. Тут напрашивается параллель с недавней RCE в cPanel (CVE-2026-87899), приводившей к компрометации клиентов shared-хостингов.

К FirstVDS особых вопросов нет: они обнаружили инцидент, сообщили о нём и дали клиентам рекомендации. К ISPsystem вопросов больше. Вендор выпускает обновления безопасности VMmanager, но публичных бюллетеней с описанием исправленных уязвимостей нет. В БДУ ФСТЭК информация о новых уязвимостях, связанных с инцидентом, тоже пока не появилась. Это выглядит как silent patching. 😔 ИМХО, для зрелого вендора такой подход недопустим: нужны публичные бюллетени с описанием уязвимостей, исправлений и workaround-ами. А пока нет даже новости на сайте. 🤷‍♂️ Будем следить за развитием ситуации и ждать открытой коммуникации от вендора.

Upd. Новость добавили.

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной

Бизнес не способен формулировать требования безопасности: ни физической, ни информационной. Продолжая тему прилётов по дата-центрам, хотелось бы вот что сказать. Почему в Советском Союзе строили мосты так, что их и сейчас крайне сложно разрушить ракетами, а тем более беспилотниками? Почему строили промышленные объекты, тот же "Азовсталь", с огромными подземными сооружениями, разрушить которые налётами также крайне сложно? Почему станции метро строили с расчётом на то, что их можно использовать как бомбоубежища?

В мирное время всё это может казаться избыточным. Но была установка сверху: инфраструктура должна быть спроектирована так, чтобы в условиях военного конфликта продолжать функционировать.

А можно ли строить дата-центры так, чтобы прилёты им были не страшны? Глядя на советскую инфраструктуру - конечно, можно. Можно заглублять объекты под землю, можно строить над ними капитальные защитные сооружения. Только на это бизнес отвечает: "Можно. А зачем?" Всё это увеличивает стоимость строительства. Бизнес считает деньги и задаёт закономерный с его точки зрения вопрос: "Как эти капитальные затраты будут окупаться?"

И здесь можно провести параллель с управлением уязвимостями информационной инфраструктуры. Отсутствие физической защиты, рассчитанной на то, что при прилёте в здание объект должен продолжать работу, - это ведь тоже уязвимость (экспозиция). Риски, связанные с ней, менеджмент бизнеса считает маловероятными и принимает решение ничего не делать. А когда риск реализуется, всё, что может сделать менеджмент, - это развести руками и сказать: "Ой, а мы что-то на это не закладывались". А почему вы не закладывались? Разве не было очевидно, что если не заниматься физической защитой объектов, то при прилёте дата-центры будут выходить из строя, а это нанесёт ощутимый ущерб организациям по всей стране?

Точно так же и с IT-шными уязвимостями. Вместо того чтобы устранять их в соответствии с рекомендациями того же ФСТЭК, менеджмент организаций принимает риски, оставляя уязвимости в инфраструктуре. Расчёт на то, что ничего страшного не произойдёт, что риски эксплуатации уязвимостей никогда не реализуются. Но никто не владеет всей информацией и не может предсказывать будущее. Зачастую, когда эти риски реализуются, это приводит к катастрофическим последствиям.

Моё мнение: бизнес самостоятельно не может формулировать стандарты безопасности. Он всегда стремится в моменте максимизировать прибыль. А безопасность всегда стоит денег. Это касается и физической, и информационной безопасности. Если дать бизнесу возможность чего-то НЕ делать, бизнес и не будет этого делать. Все риски будут приниматься как маловероятные. А в случае крупного инцидента менеджмент будет разводить руками. В крайнем случае будут просто катапультироваться на другое тёплое место с "золотым парашютом". 😏

Поэтому я за то, чтобы требования безопасности формулировались со стороны государства и государство добивалось их соблюдения жёсткими методами. Это должно касаться и физической, и информационной безопасности. Если уязвимость есть, она должна устраняться. И срок устранения не должен быть бесконечным. А если не можете обеспечить необходимый уровень безопасности, не имеете на это ресурсов - закрывайтесь. Свято место пусто не бывает. Всегда найдётся тот, кто будет выполнять требования адекватно, без "краилова", которое неизбежно приводит к "попадалову".

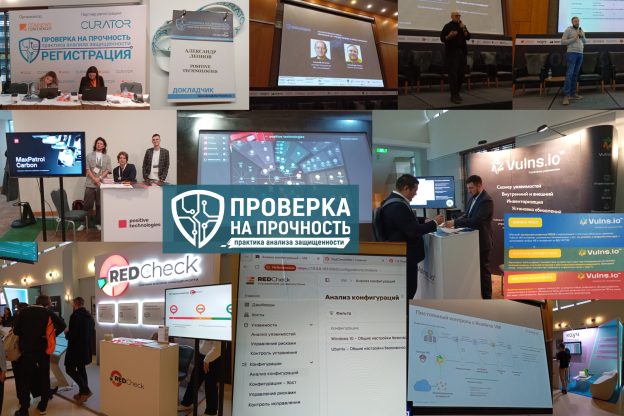
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

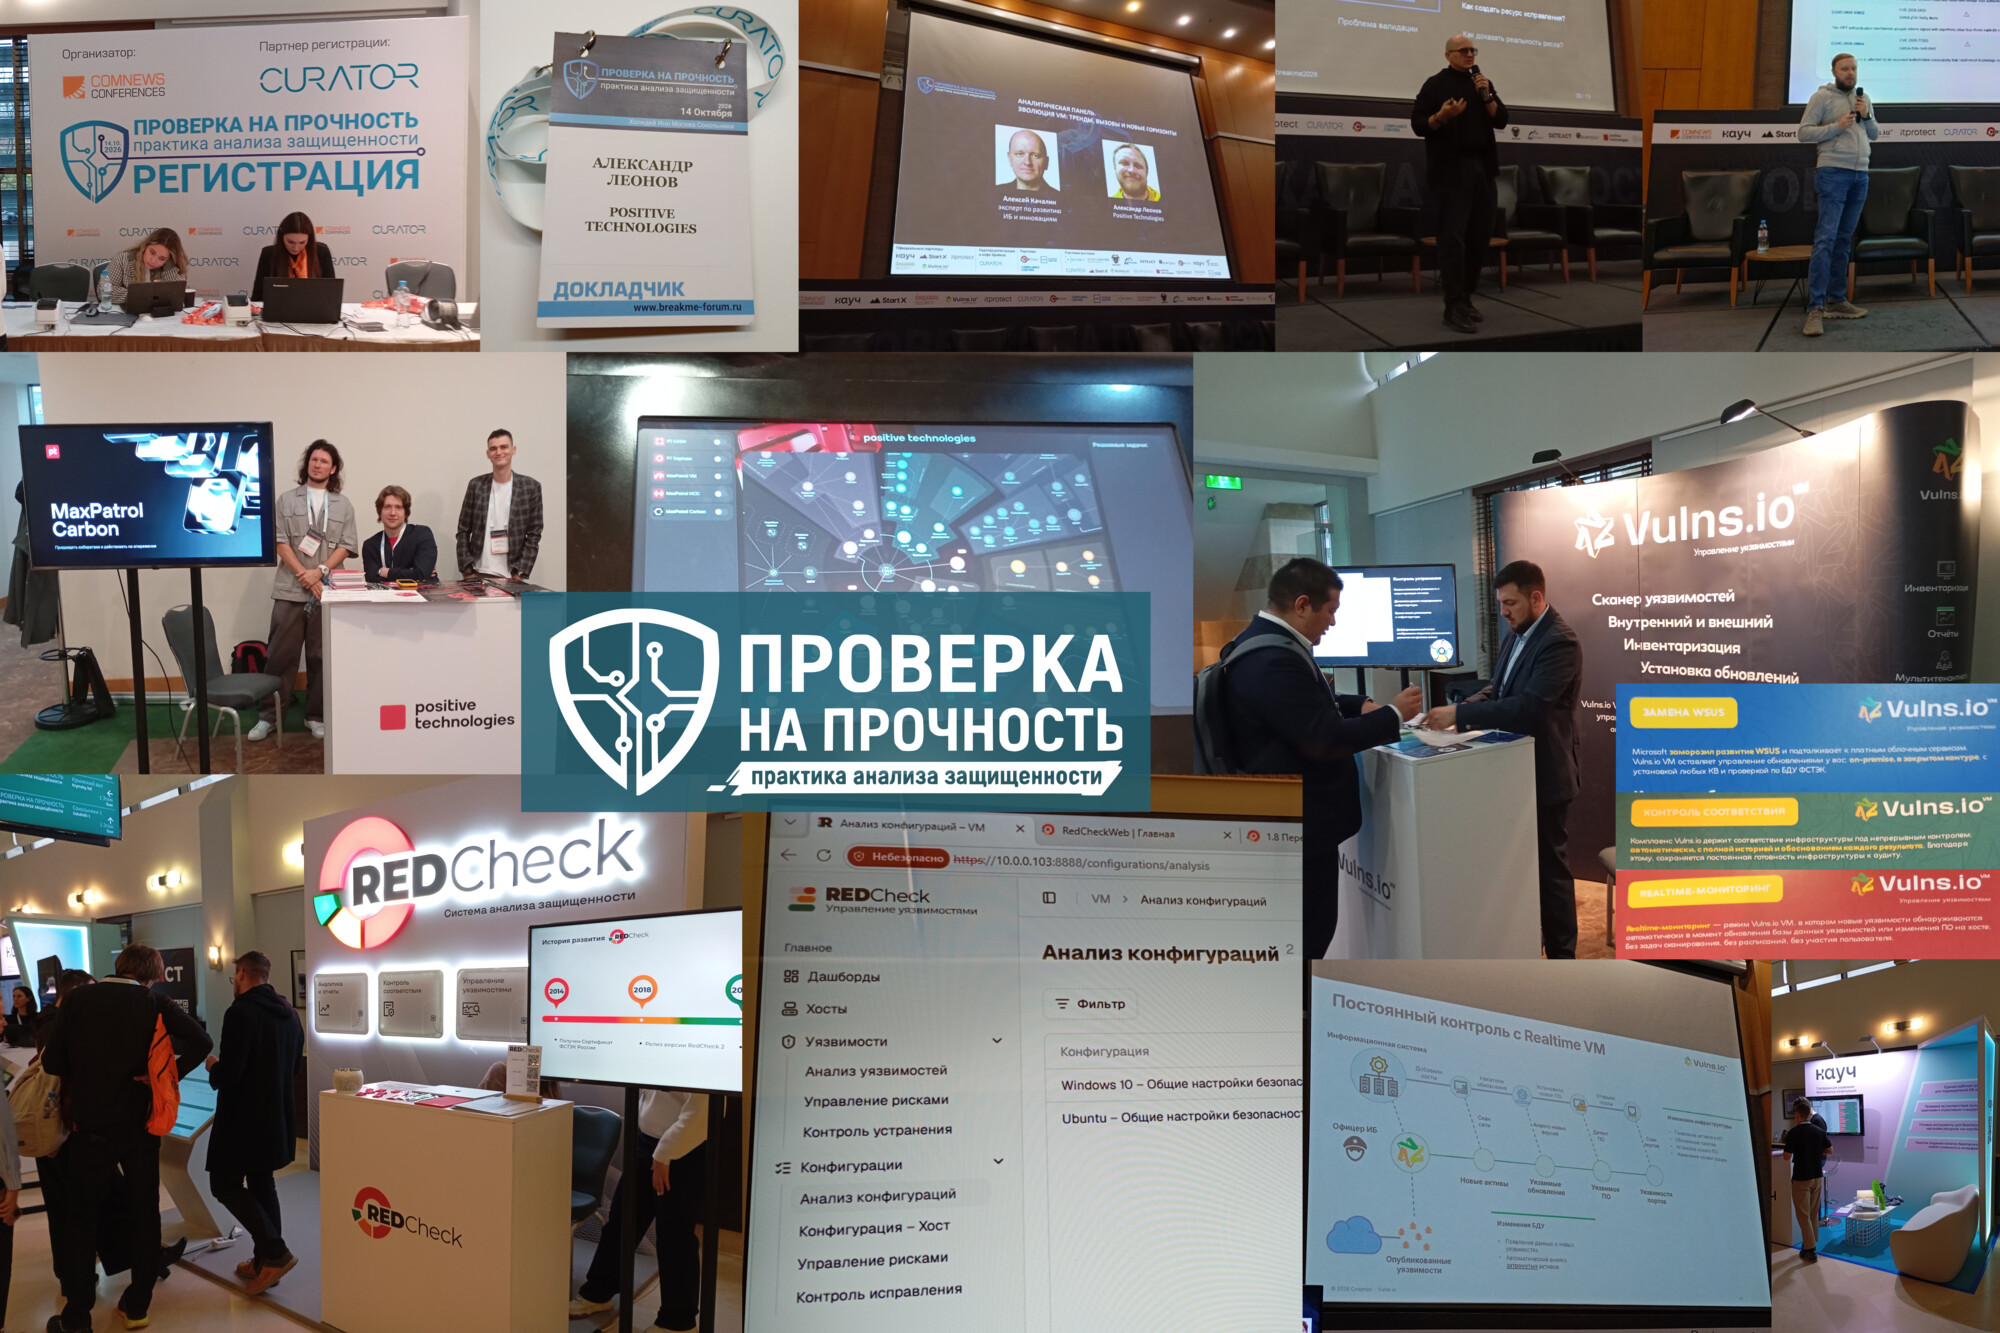
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️