Архив метки: Chromium

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

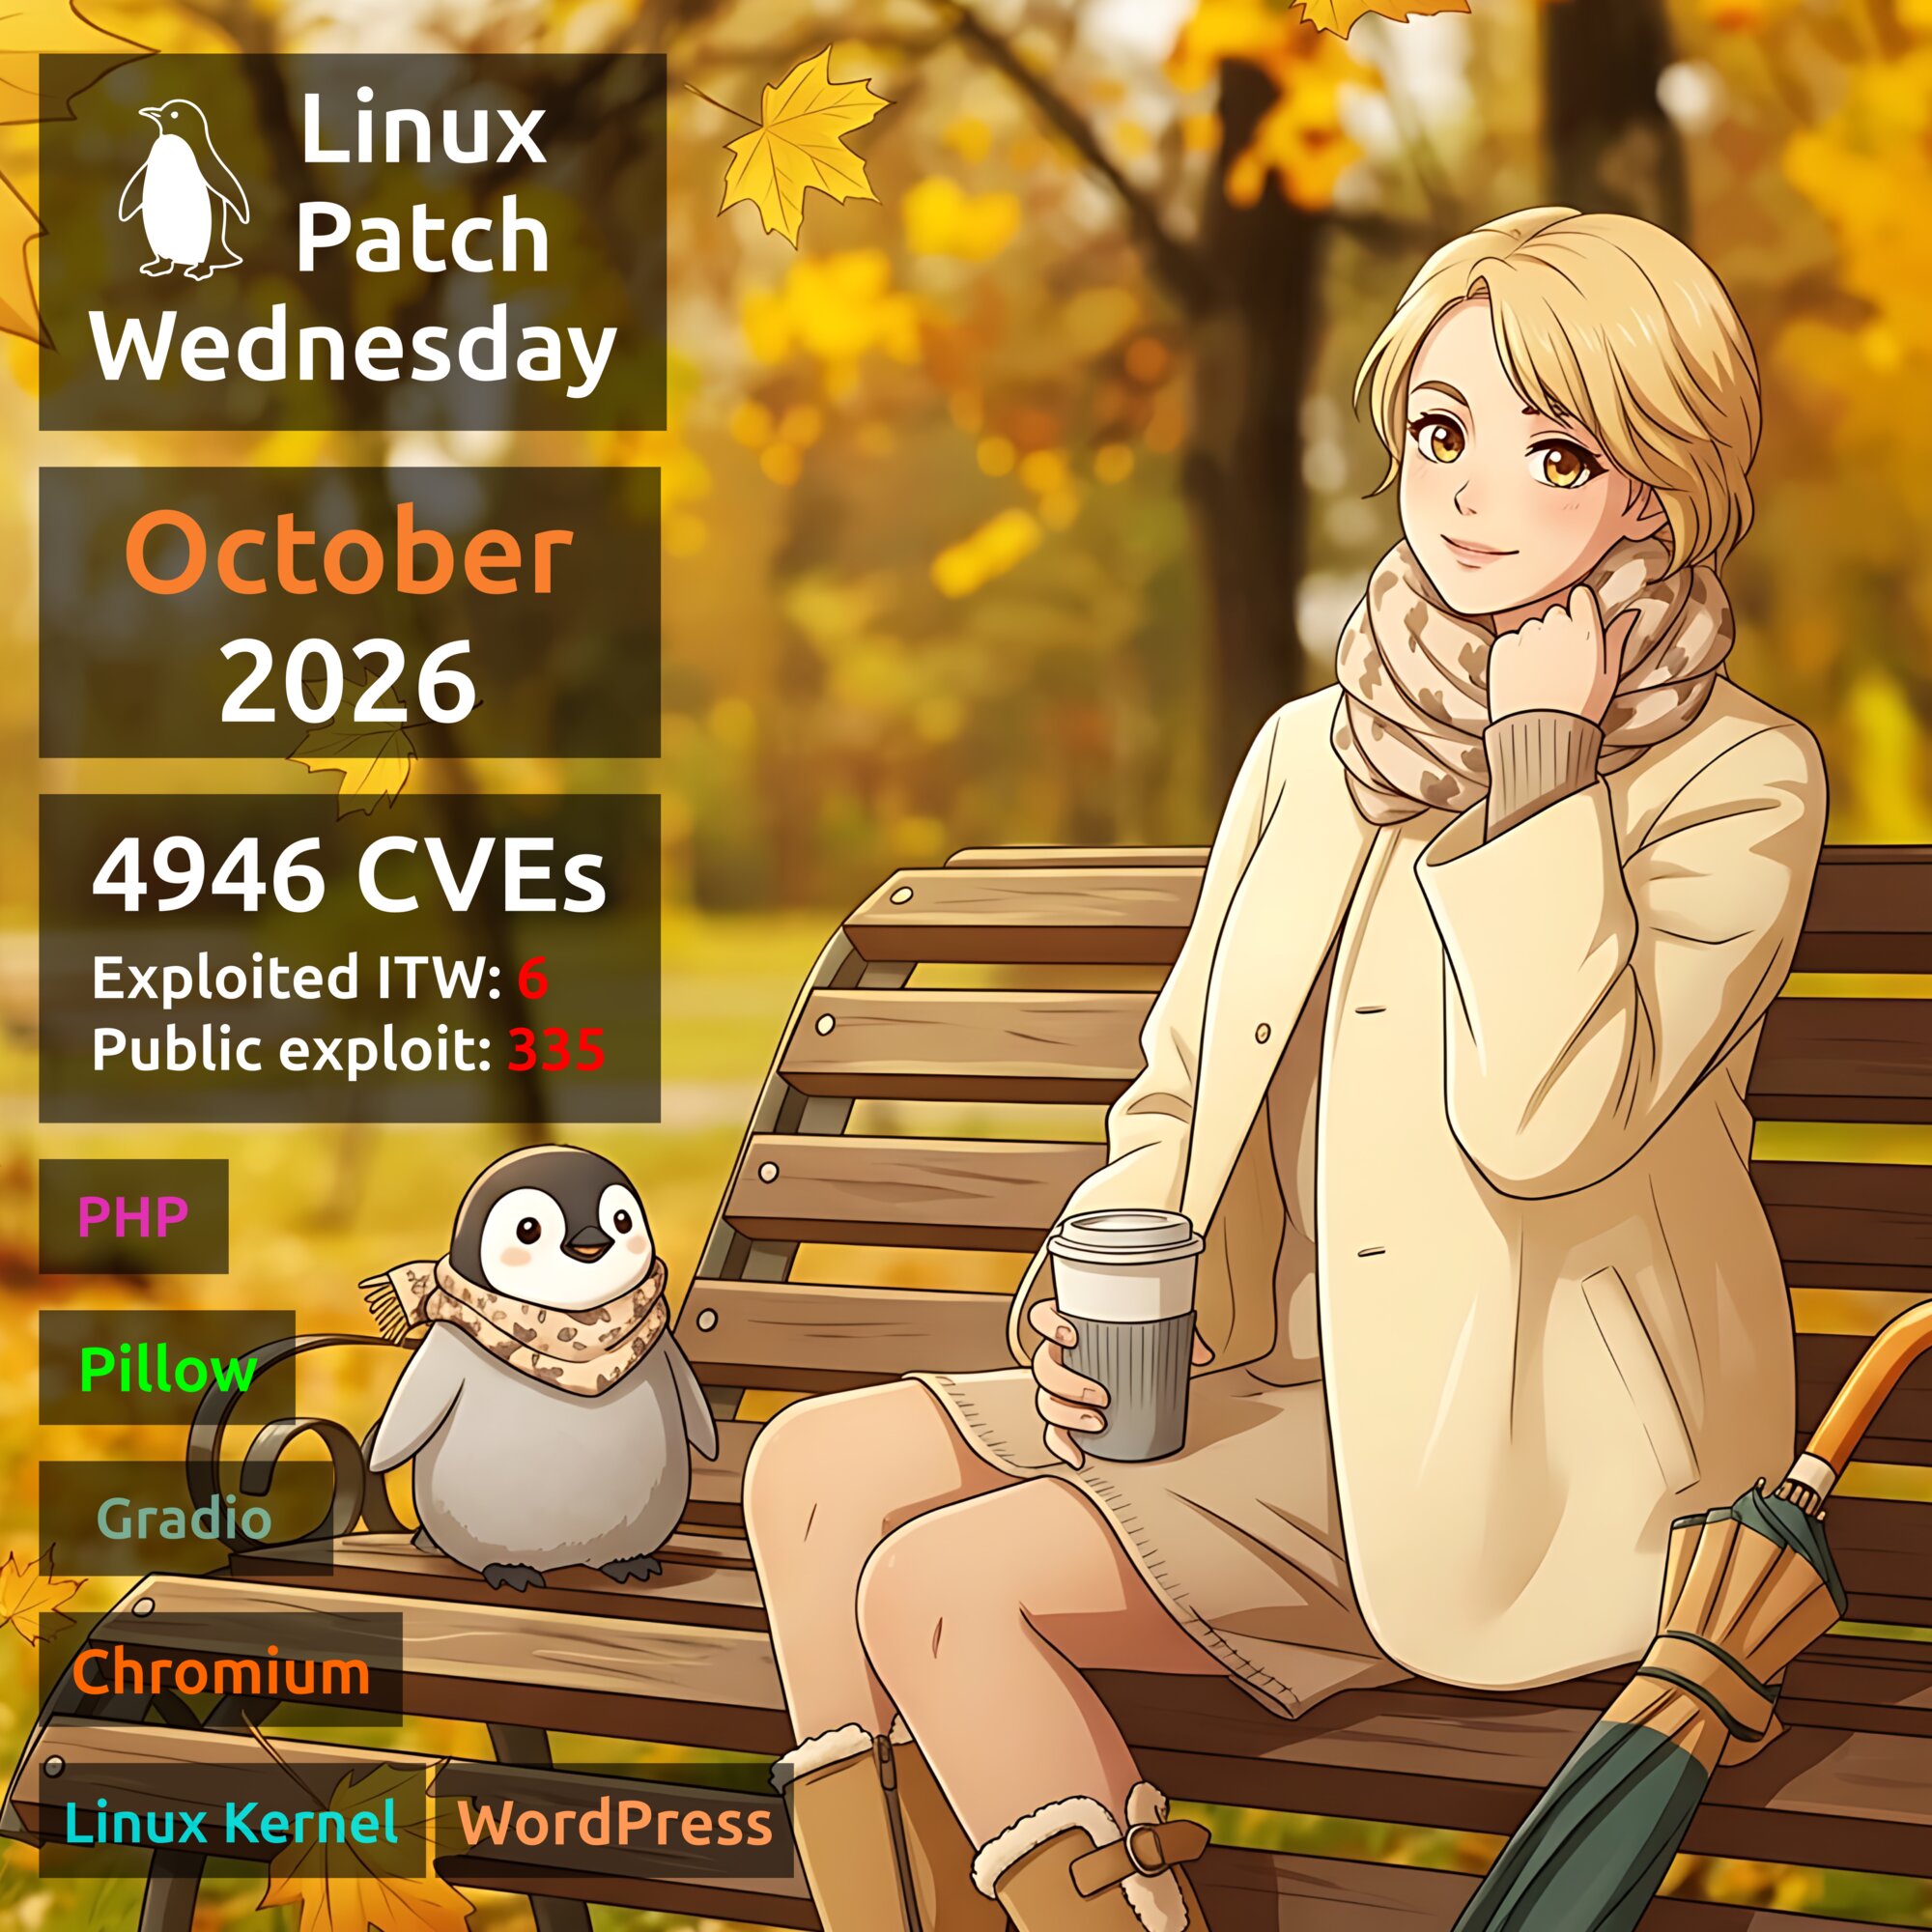
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)
Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

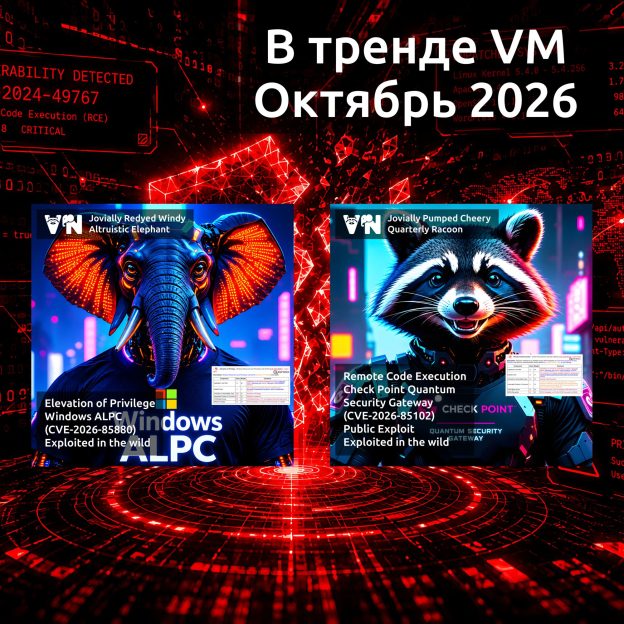
Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

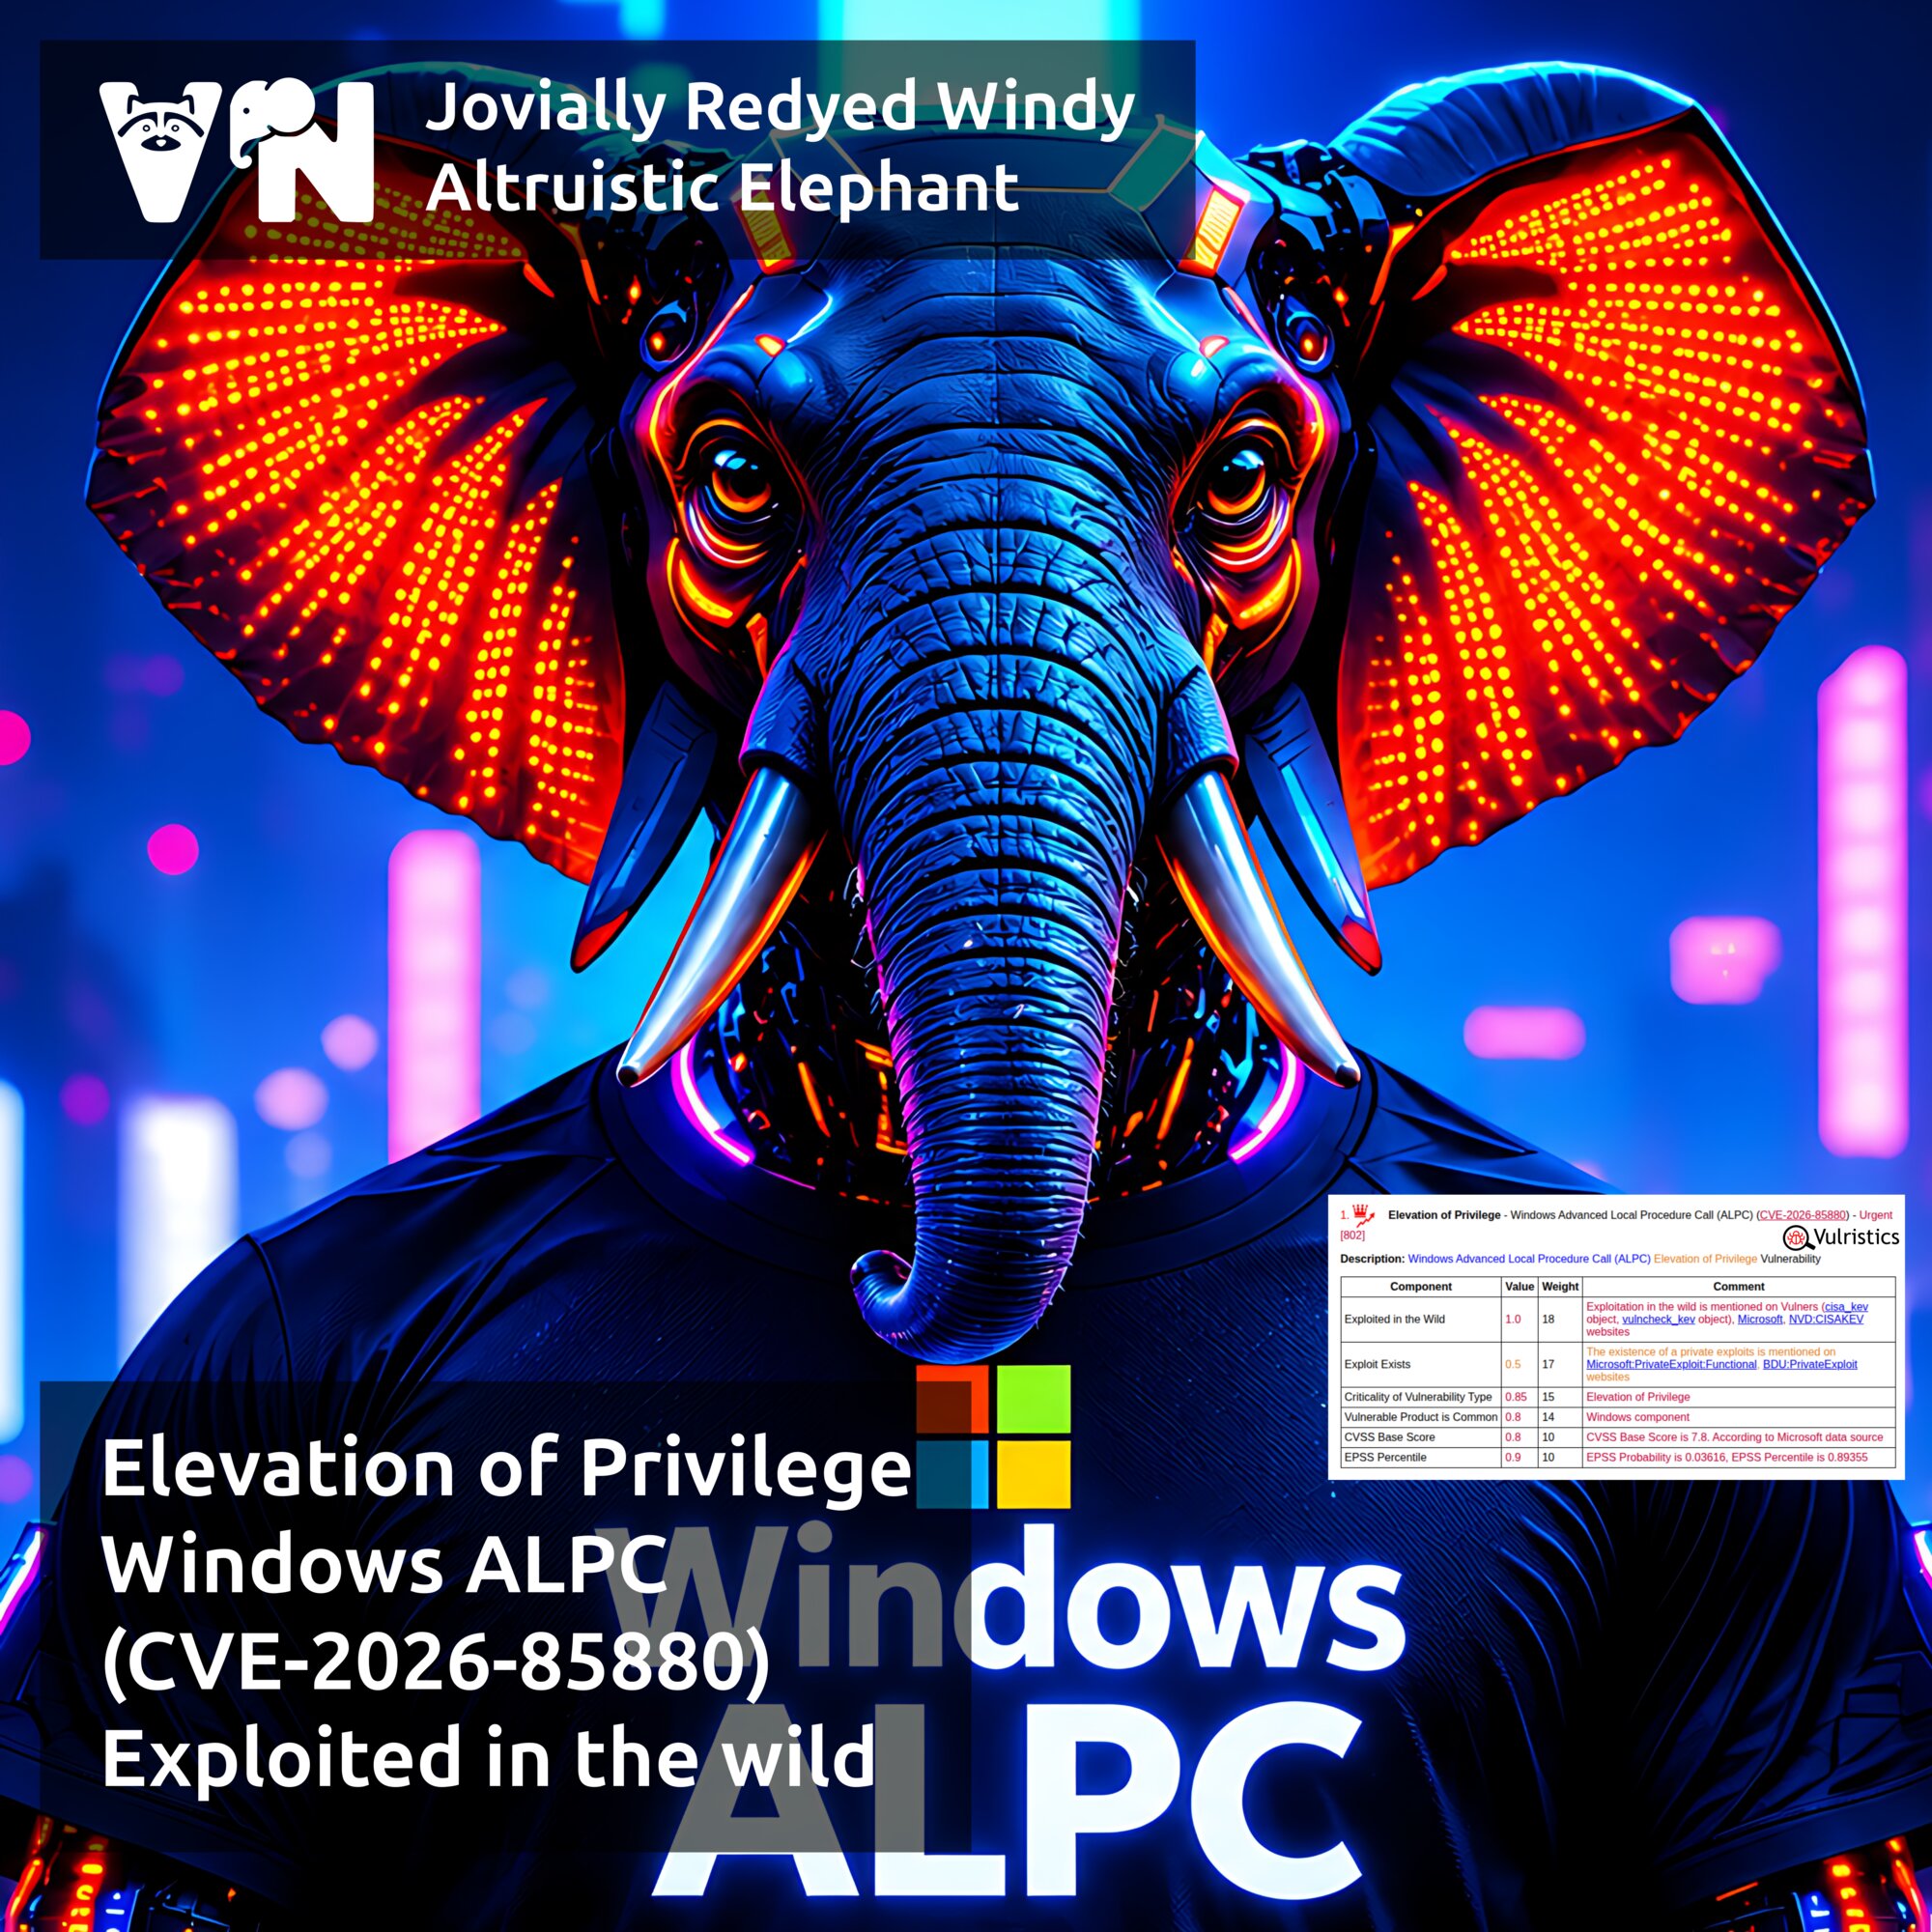
Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics

Июльский Linux Patch Wednesday

Июльский Linux Patch Wednesday

Июльский Linux Patch Wednesday. Всего 2017 уязвимостей (539 в ядре Linux и 504 в Chromium). Для сравнения, в июне было 1888 уязвимостей. Снова новый рекорд. При этом в следующем месяце тоже, скорее всего, будет рекорд, т.к. за 2,5 недели до августовского LPW там уже 1704 уязвимости. 🤷‍♂️ Но давайте пока разберёмся с июльским. Для одной уязвимости есть признак эксплуатации в реальных атаках:

🔻 RCE - Gogs (CVE-2025-8110). Gogs - это self-hosted веб-сервис для работы с Git-репозиториями, похожий по назначению на GitHub или GitLab. Злоумышленник может добиться удалённого выполнения кода за счёт манипуляции файлом .git/config с использованием обходов через символические ссылки (symbolic link bypasses) и внедрения команды через sshCommand. Доступно множество эксплоитов на GitHub. Уязвимость была добавлена в CISA KEV.

Ещё для 178 уязвимостей есть публичные эксплоиты или признаки их наличия, но пока нет признаков эксплуатации в реальных атаках. Для сравнения, в прошлом месяце таких уязвимостей было 109. Среди них можно выделить:

🔸 RCE - NGINX (CVE-2026-42533). NGINX - это веб-сервер и программное обеспечение для обработки сетевых запросов, которое часто используется как обратный прокси (reverse proxy), балансировщик нагрузки и шлюз для веб-приложений. Неаутентифицированный злоумышленник может проэксплуатировать эту уязвимость для удалённого выполнения кода, отправляя специально сформированные HTTP-запросы.

🔸 RCE - libssh2 (CVE-2026-55200). libssh2 - это библиотека на языке C, реализующая протокол SSH-2 и позволяющая приложениям устанавливать защищённые SSH-соединения, выполнять команды и передавать файлы через SFTP/SCP. Удалённый злоумышленник может отправлять специально сформированные SSH-пакеты с чрезмерно большими значениями packet_length, что приводит к повреждению памяти в куче и позволяет добиться удалённого выполнения кода.

🔸 RCE - Linux Kernel "RefluXFS" (CVE-2026-64600). Атакующий с обычной локальной учётной записью может использовать уязвимость для перезаписи защищённых файлов на диске и получения привилегий root на уязвимых системах, включая инсталляции с SELinux в режиме Enforcing. Фактически уязвимость позволяет сделать пароль пользователя root пустым.

🔸 RCE - Gogs (CVE-2025-64111). Из-за недостаточно полного исправления для CVE-2024-56731 всё ещё существует возможность изменять файлы в каталоге .git и добиться удалённого выполнения кода. Судя по коду эксплоита, для эксплуатации требуется аутентификация.

🔸 CodeInj - MediaWiki (CVE-2026-58025). MediaWiki - это свободная веб-платформа с открытым исходным кодом для создания и управления вики-сайтами, на которой работает Wikipedia и другие проекты с совместным редактированием контента. Атакующий с правами importupload или import (по умолчанию: группа sysop) может создать вредоносный XML-файл импорта, содержащий сериализованные PHP-объекты в полях params, что приводит к созданию произвольных объектов и потенциальному удалённому выполнению кода через цепочки гаджетов.

🔸 RCE - FFmpeg (CVE-2026-8461). FFmpeg - это свободный набор библиотек и утилит для обработки аудио- и видеоданных. Уязвимость записи за пределы буфера (out-of-bounds write) в библиотеке libavcodec проекта FFmpeg, в частности в декодере MagicYUV, позволяет вызвать отказ в обслуживании и в некоторых случаях может быть использована для удалённого выполнения кода.

🔸 RCE - 7-Zip (CVE-2026-14266). 7-Zip - это бесплатный архиватор с открытым исходным кодом, который позволяет создавать и распаковывать архивы различных форматов, включая собственный формат 7z, ZIP, RAR и другие. Специально сформированные данные, сжатые с использованием формата XZ, могут вызвать переполнение буфера в куче. Атакующий может использовать эту уязвимость для выполнения кода в контексте текущего процесса.

🔸 MemCor - Linux Kernel (CVE-2026-53359). Фактически это уязвимость KVM. KVM (Kernel-based Virtual Machine) - это встроенная в ядро Linux технология виртуализации, которая позволяет запускать несколько изолированных виртуальных машин на одном физическом сервере. Уязвимость типа KVM escape позволяет виртуальной машине выйти из изоляции и выполнить код на хосте в среде KVM/x86. Она может эксплуатироваться как на процессорах Intel, так и AMD.

🗒 Полный отчёт Vulristics

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday

Июньский Linux Patch Wednesday. Всего 1888 уязвимостей (324 в ядре Linux, и aж 728 в Chromium ❗️). Для сравнения, в мае было 1638 уязвимостей. Рост не такой внушительный, как с апреля по май, но всё равно новый рекорд поставлен. Для одной уязвимости есть признак эксплуатации вживую:

🔻 RCE - Chromium (CVE-2026-11645). Chromium - это веб-браузер с открытым исходным кодом, служащий основой для многих современных браузеров, включая Google Chrome, Microsoft Edge, Brave, Opera и Vivaldi. Публично доступный модуль Metasploit эксплуатирует уязвимость в JavaScript-движке V8 браузера. Она срабатывает при использовании специфической конструкции кода, вызывающей type confusion между внутренними объектами V8, что приводит к выходу за границы памяти. Успешная эксплуатация уязвимости может привести к удаленному выполнению кода в контексте процесса браузера.

Ещё для 109 уязвимостей есть публичные эксплоиты или признаки их наличия, но пока нет признаков эксплуатации в реальных атаках. Среди них можно выделить:

🔸 EoP - Linux Kernel "CIFSwitch" (CVE-2026-46243). Эта уязвимость позволяет злоумышленнику подделывать описания ключей аутентификации CIFS ("forge CIFS authentication key descriptions"), эксплуатировать механизм запроса ключей ядра ("kernel's key request mechanism") и получать права root.

🔸 EoP - Linux Kernel "PinTheft" (CVE-2026-43494). При успешной эксплуатации управление передаётся SUID-исполняемому файлу с перезаписанной первой страницей памяти ("hands off to the discovered SUID binary with an overwritten first page"), что позволяет получить root-овый шелл.

🔸 RCE - Apache ActiveMQ (CVE-2026-42588). ActiveMQ - это брокер сообщений с открытым исходным кодом, написанный на Java. Для эксплуатации уязвимости нужна учётка ActiveMQ Web Console. Однако по умолчанию используется учётная запись admin/admin.

🔸 InfDisc - Squid "Squidbleed" (CVE-2026-47729). Squid - это кэширующий прокси-сервер с открытым исходным кодом. Из-за данной уязвимости FTP-парсер Squid считывает информацию за пределами буфера памяти, переходя в область, где могут сохраниться неочищенные данные HTTP-запросов предыдущего пользователя.

🔸 AuthBypass - Nextcloud (CVE-2026-45156). Nextcloud - это платформа с открытым исходным кодом для совместной работы с контентом. Отсутствие проверки подписи ("missing signature verification") в User OIDC позволяет вредоносному центру ID4me ("malicious ID4me authority") выдавать себя за любого пользователя.

🔸 XSS - Nextcloud (CVE-2025-59788). Уязвимость в доступном извне ("reachable") каталоге с примерами files_pdfviewer в Nextcloud позволяет злоумышленникам выполнять произвольный JavaScript-код в контексте браузера пользователя посредством специально сформированного PDF-файла, передаваемого в viewer.html.

🔸 XSS - Roundcube (CVE-2026-48849). Roundcube - это бесплатный веб-клиент электронной почты с открытым исходным кодом. Отсутствие очистки поля темы ("unsanitized subject field") при восстановлении значения черновика может привести к хранимой XSS/HTML/CSS-инъекции в общих почтовых ящиках.

🔸 DoS - ImageMagick (CVE-2026-46522). ImageMagick - это бесплатное ПО с открытым исходным кодом для редактирования и обработки цифровых изображений. Из-за отсутствия проверки в декодере MIFF ("missing check in the MIFF decoder") специально сформированный файл может вызывать бесконечный цикл, приводящий к исчерпанию ресурсов процессора ("CPU exhaustion").

🗒 Полный отчёт Vulristics