Архив метки: Chromium

Апрельский Linux Patch Wednesday

Апрельский Linux Patch Wednesday

Апрельский Linux Patch Wednesday. В апреле Linux вендоры начали устранять 1035 уязвимостей, почти в 2 раза больше, чем в марте. Можно было бы предположить, что это опять в основном уязвимости Linux Kernel, но нет! Уязвимостей в Linux Kernel было относительно немного - 209. Остальные уязвимости распределены среди 200+ уязвимых продуктов. Есть две уязвимости с признаками эксплуатации вживую:

🔻 RCE - Apache ActiveMQ (CVE-2026-34197). Выполнение удалённого кода осуществляется через Jolokia API (/api/jolokia/), при этом аутентификация не требуется. Уязвимость оставалась скрытой в кодовой базе в течение 13 лет до её обнаружения с помощью ИИ. Уязвимость в CISA KEV с 16 апреля. На GitHub доступно множество эксплоитов.

🔻 RCE - Chromium (CVE-2026-5281). Use-after-free в Dawn (графический слой и реализация WebGPU в Chromium) в Google Chrome до версии 146.0.7680.178 позволяет удалённому атакующему, получившему контроль над процессом рендеринга, выполнить произвольный код через специально сформированную HTML-страницу. Уязвимость в CISA KEV с 1 апреля.

Ещё для 133 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Наиболее интересные, на мой взгляд:

🔸 RCE - Cockpit (CVE-2026-4631). Cockpit - это веб-инструмент для администрирования серверов в Linux-системах, который позволяет пользователям управлять серверами, контейнерами, хранилищем и сетевыми конфигурациями через браузерный интерфейс. Атакующий с сетевым доступом к веб-сервису Cockpit может отправить один HTTP-запрос на страницу входа, который позволяет внедрить вредоносные SSH-опции или команды и выполнить код на сервере Cockpit без валидных учётных данных.

🔸 RCE - CUPS (CVE-2026-34990 + CVE-2026-34980). CUPS (Common UNIX Printing System) - это система печати для Unix-подобных операционных систем, включая Linux и macOS. Цепочка уязвимостей может позволить удалённому атакующему без аутентификации и привилегий перезаписывать файлы с правами root (по сути, получать root-доступ на типичной Linux-системе) по сети.

🔸 RCE - KVM Tool (CVE-2021-45464). KVM Tool - это легковесный инструмент для запуска виртуальных машин на базе KVM (Kernel-based Virtual Machine) в Linux. kvmtool до коммита 39181fc содержит уязвимость out-of-bounds write, которая позволяет пользователю гостевой операционной системы выполнять произвольный код на хост-машине.

🔸 PathTrav - tar (npm) (CVE-2026-31802, CVE-2026-24842). До версии 7.5.11 пакет позволял создать символическую ссылку, указывающую за пределы каталога распаковки, что вело к перезаписи файлов.

Из остальных можно обратить внимание на:

🔸 RCE - Handlebars (CVE-2026-33937), tiemu (CVE-2017-20225), Netwide Assembler (CVE-2026-6067), openexr (CVE-2026-34545), Axios (CVE-2026-40175), hdf5 (CVE-2026-29043)
🔸 CodeInj - GLPI (CVE-2025-66417), glances (CVE-2026-30930, CVE-2026-32611), Handlebars (CVE-2026-33938, CVE-2026-33940), dynaconf (CVE-2026-33154), icalendar (CVE-2026-33635)
🔸 SFB - ormar (CVE-2026-27953), cpp-httplib (CVE-2026-34441), Safari (CVE-2026-20643), rack (CVE-2026-34835), wolfssl (CVE-2026-5194), Traefik (CVE-2026-32695), glances (CVE-2026-32632, CVE-2026-32634), Vert.x-Web (CVE-2026-1002), ecdsa (CVE-2026-33936), glibc (CVE-2026-4438), incus (CVE-2026-33542), Mongoose (CVE-2026-2968)
🔸 AuthBypass - scitokens_cpp_library (CVE-2026-32725, CVE-2026-32726), Node.js pbkdf2 (CVE-2026-32633), rack-session (CVE-2026-39324), Traefik (CVE-2026-33433), grpc (CVE-2026-33186), nltk (CVE-2026-33231)
🔸 ArbFileWrite - Rust (CVE-2026-33056)
🔸 CmdInj - Netty (CVE-2026-33870), awstats (CVE-2025-63261)
🔸 EoP - Keycloak (CVE-2026-4636), QEMU (CVE-2026-33711), glances (CVE-2026-33641)
🗒 Полный отчёт Vulristics

Мартовский Linux Patch Wednesday

Мартовский Linux Patch Wednesday

Мартовский Linux Patch Wednesday. В марте Linux вендоры начали устранять 575 уязвимостей, на 57 меньше, чем в феврале. Из них 93 в Linux Kernel (⬇️ сильное снижение - в феврале было 305). Есть две уязвимости с признаками эксплуатации вживую:

🔻 RCE - Chromium (CVE-2026-3909, CVE-2026-3910)

Ещё для 130 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - Caddy (CVE-2026-27590), NLTK (CVE-2025-14009), Rollup (CVE-2026-27606), GVfs (CVE-2026-28296), SPIP (CVE-2026-27475), OpenStack Vitrage (CVE-2026-28370)
🔸 AuthBypass - Curl (CVE-2026-3783), coTURN (CVE-2026-27624), Libsoup (CVE-2026-3099)
🔸 InfDisc - Glances (CVE-2026-30928, CVE-2026-32596)
🔸 PathTrav - gSOAP (CVE-2019-25355), basic-ftp (CVE-2026-27699)
🔸 EoP - Snapd (CVE-2026-3888), GNU Inetutils (CVE-2026-28372)
🔸 SFB - Caddy (CVE-2026-27585, CVE-2026-27587/88/89), Keycloak (CVE-2026-1529), PyJWT (CVE-2026-32597), Authlib (CVE-2026-27962, CVE-2026-28498, CVE-2026-28802)
🔸 CodeInj - lxml_html_clean (CVE-2026-28350), ormar (CVE-2026-26198)
🔸 SSRF - Libsoup (CVE-2026-3632)

🗒 Полный отчёт Vulristics

Февральский Linux Patch Wednesday

Февральский Linux Patch Wednesday

Февральский Linux Patch Wednesday. В феврале Linux вендоры начали устранять 632 уязвимости, в полтора раза меньше, чем в январе. Из них 305 в Linux Kernel. Есть две уязвимости с признаками эксплуатации вживую:

🔻 RCE - Chromium (CVE-2026-2441)
🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

Ещё для 56 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - OpenSSL (CVE-2025-15467, CVE-2025-69421, CVE-2025-11187), pgAdmin (CVE-2025-12762, CVE-2025-13780), DiskCache (CVE-2025-69872), PyTorch (CVE-2026-24747), Wheel (CVE-2026-24049)
🔸 AuthBypass - M/Monit (CVE-2020-36968)
🔸 EoP - Grafana (CVE-2025-41115, CVE-2026-21721), M/Monit (CVE-2020-36969)
🔸 AFR - Proxmox Virtual Environment (CVE-2024-21545)
🔸 SFB - Chromium (CVE-2026-1504), Roundcube (CVE-2026-25916)

🗒 Полный отчёт Vulristics

Январский Linux Patch Wednesday

Январский Linux Patch Wednesday

Январский Linux Patch Wednesday. В январе Linux вендоры начали устранять 918 уязвимостей, в полтора раза больше, чем в декабре. Из них 616 в Linux Kernel. Есть три уязвимости с признаками эксплуатации вживую:

🔻 AuthBypass - GNU Inetutils (telnetd) (CVE-2026-24061)
🔻 RCE - Safari (CVE-2025-43529); устраняется в Linux-дистрибутивах в пакетах webkit
🔻 MemCor - Chromium (CVE-2025-14174)

Ещё для 97 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 MemCor - libpng (CVE-2026-22695)
🔸 XSS - Roundcube (CVE-2025-68461)
🔸 RCE - expr-eval (CVE-2025-13204)
🔸 ComInj - cpp-httplib (CVE-2026-21428), httparty (CVE-2025-68696), Miniflux (CVE-2026-21885)
🔸 SQLi - parsl (CVE-2026-21892)
🔸 SFB - OWASP CRS (CVE-2026-21876), Authlib (CVE-2025-68158)
🔸 AFW - node-tar (CVE-2026-23745)
🔸 PathTrav - GNU Wget2 (CVE-2025-69194), Tar (CVE-2025-45582)

🗒 Полный отчёт Vulristics

Декабрьский Linux Patch Wednesday

Декабрьский Linux Patch Wednesday

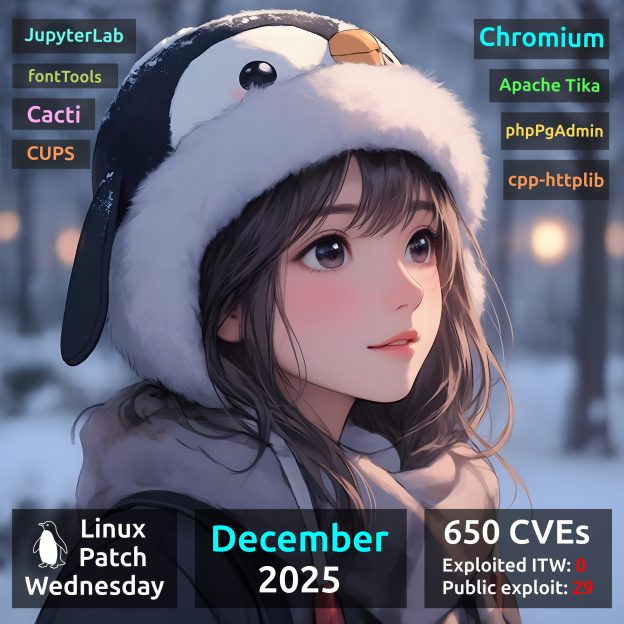
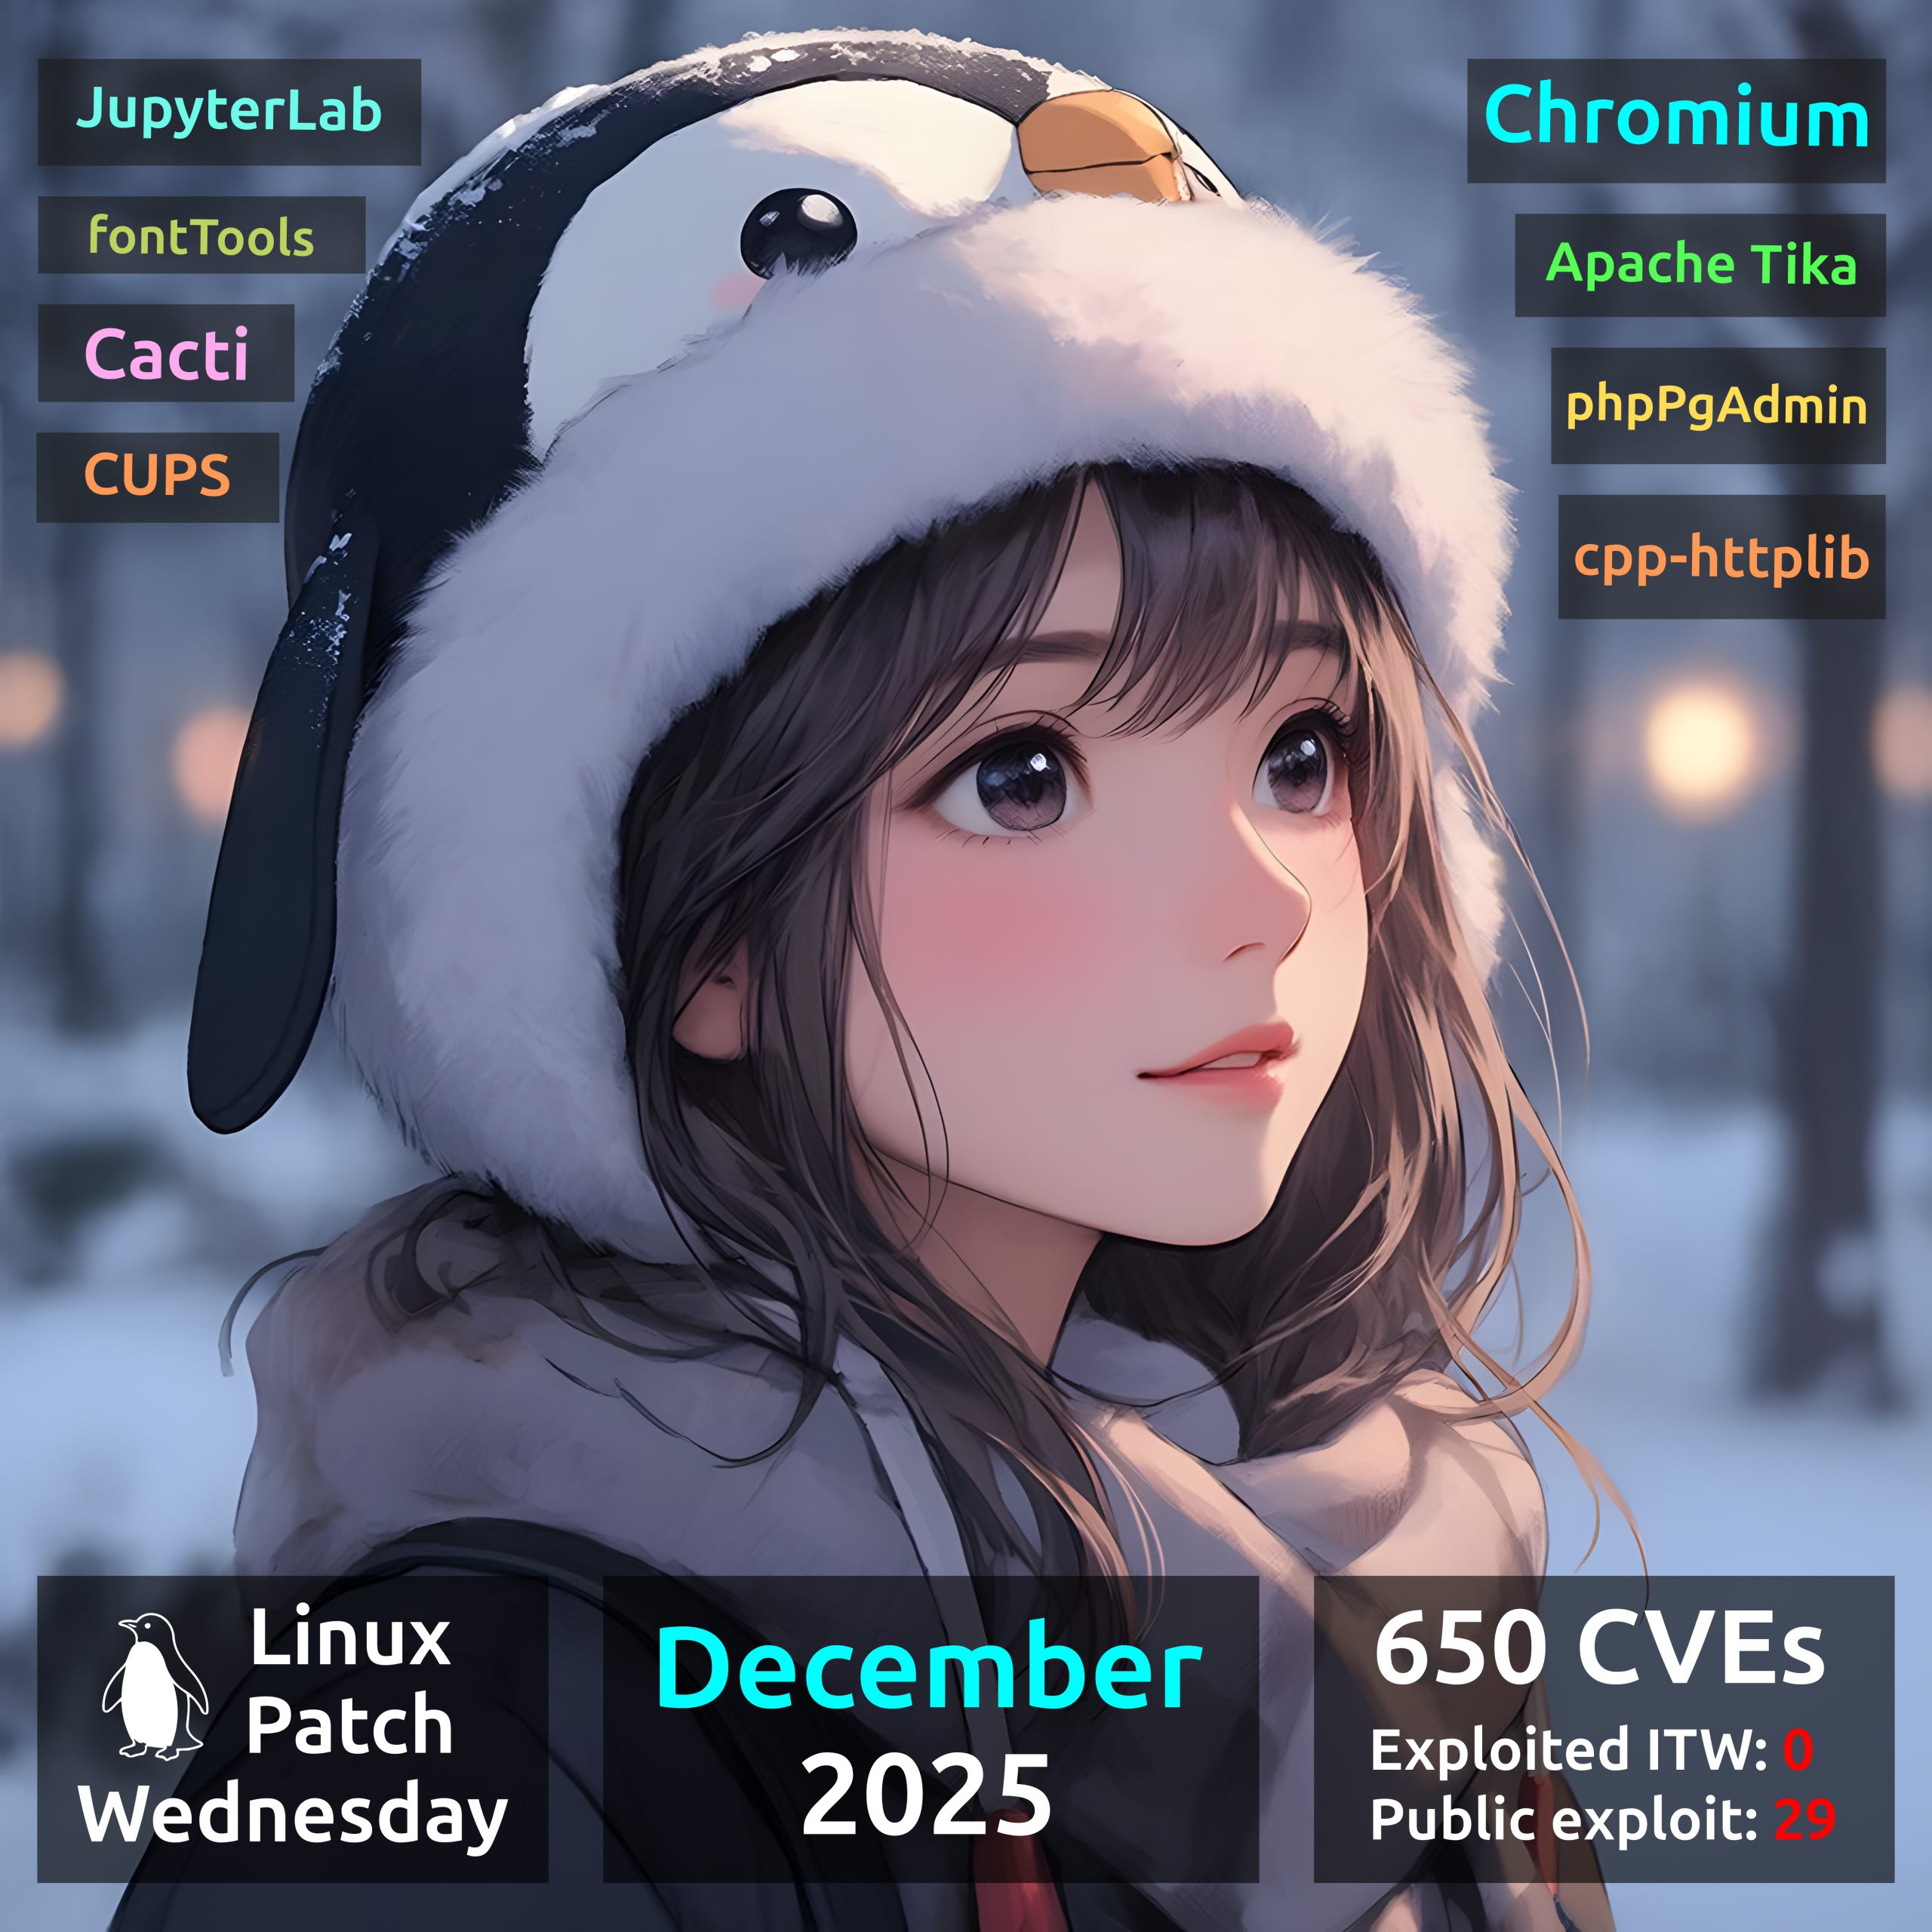
Декабрьский Linux Patch Wednesday. В декабре Linux вендоры начали устранять 650 уязвимостей, примерно как и в ноябре. Из них 399 в Linux Kernel. Уязвимостей с признаками эксплуатации вживую нет.

Для 29 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - JupyterLab Extension Template (CVE-2024-39700), fontTools (CVE-2025-66034), Cacti (CVE-2025-66399), CUPS (CVE-2025-64524)
🔸 XXE - Apache Tika (CVE-2025-66516)
🔸 SQLi - phpPgAdmin (CVE-2025-60797, CVE-2025-60798)
🔸 AuthBypass - cpp-httplib (CVE-2025-66570)
🔸 OpenRedirect - Chromium (CVE-2024-13983)

🗒 Полный отчёт Vulristics

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

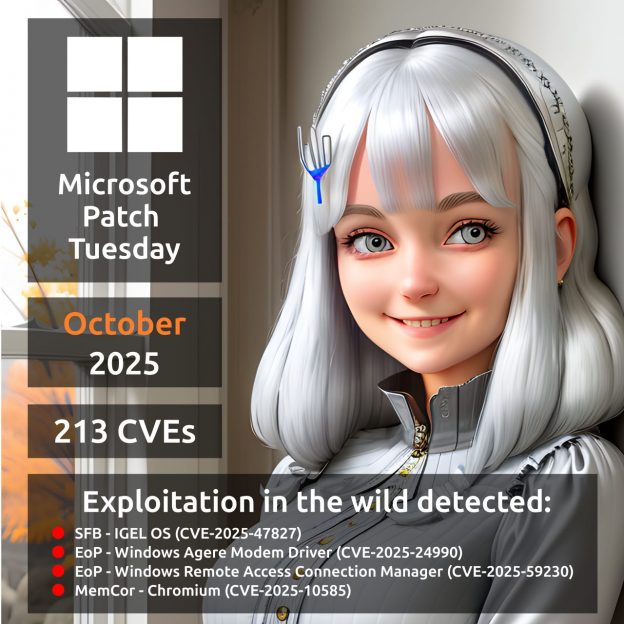
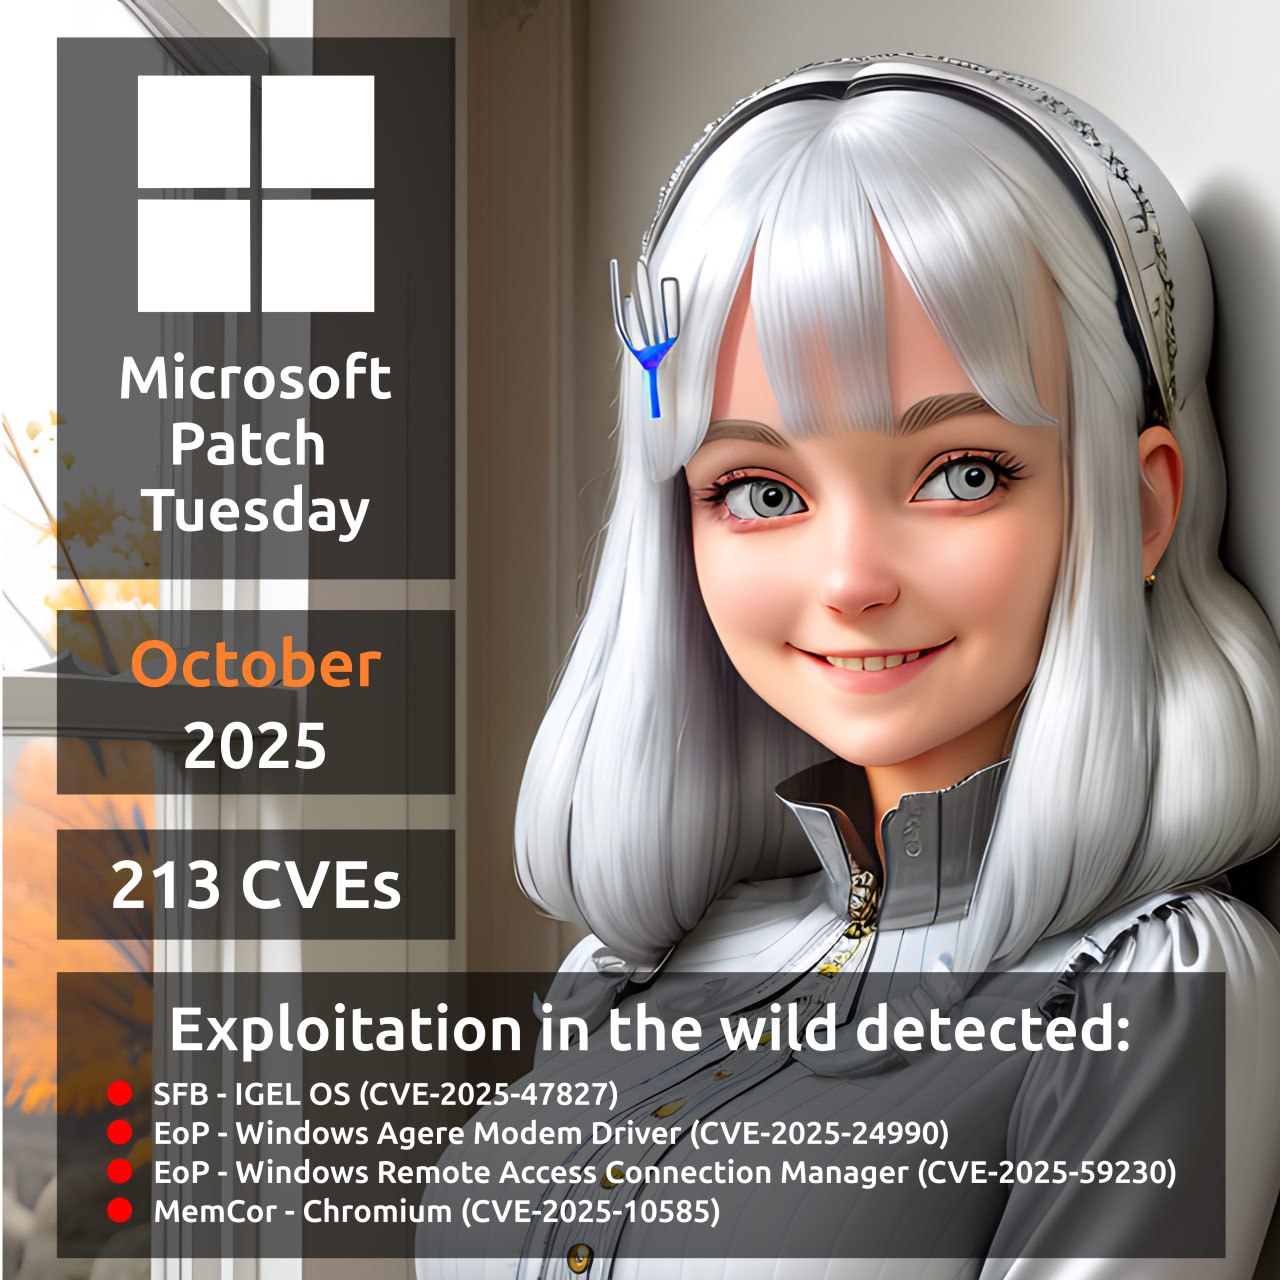
Октябрьский Microsoft Patch Tuesday. Всего 213 уязвимостей, в два раза больше, чем в сентябре. Из них 41 уязвимость была добавлена между сентябрьским и октябрьским MSPT. Есть четыре уязвимости с признаком эксплуатации вживую:

🔻 SFB - IGEL OS (CVE-2025-47827) - есть публичный эксплойт
🔻 EoP - Windows Agere Modem Driver (CVE-2025-24990)
🔻 EoP - Windows Remote Access Connection Manager (CVE-2025-59230)
🔻 MemCor - Chromium (CVE-2025-10585)

Ещё одна уязвимость с публичным PoC эксплоитом:

🔸 RCE - Unity Runtime (CVE-2025-59489)

Из остальных уязвимостей без публичных эксплоитов и признаков эксплуатации можно выделить:

🔹 RCE - WSUS (CVE-2025-59287), Microsoft Office (CVE-2025-59227, CVE-2025-59234)
🔹 EoP - Windows Agere Modem Driver (CVE-2025-24052), Windows Cloud Files Mini Filter Driver (CVE-2025-55680)

🗒 Полный отчёт Vulristics

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. В сентябре Linux вендоры начали устранять 748 уязвимостей, чуть меньше, чем в августе. Из них 552 в Linux Kernel. Доля уязвимостей Linux Kernel растёт! Для одной уязвимости есть признаки эксплуатации вживую (CISA KEV):

🔻 MemCor - Chromium (CVE-2025-10585). Для неё есть публичные эксплоиты.

Для 63 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - CivetWeb (CVE-2025-55763), ImageMagick (CVE-2025-55298), Asterisk (CVE-2025-49832), libbiosig (CVE-2025-46411 и ещё 22 CVE), sail (CVE-2025-32468 и ещё 7 CVE)
🔸 AuthBypass - OAuth2 Proxy (CVE-2025-54576), CUPS (CVE-2025-58060)
🔸 EoP - UDisks (CVE-2025-8067)
🔸 SQLi - Django (CVE-2025-57833)
🔸 SFB - CUPS (CVE-2025-58364)

🗒 Полный отчёт Vulristics