Архив метки: FreeIPA

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.
🗒 Полный отчёт Vulristics

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0. Для тех, кто не знает, это автопентест-решение от Positive Technologies для практической оценки уровня защищенности внутренней инфраструктуры, залонченное в прошлом году.

Что там новенького:

🤖 В PT Dephaze появилась встроенная локальная LLM для автоматизированного поиска потенциальных учётных данных в файлах на доступных сетевых папках: система определяет доступные пользователю сетевые ресурсы, анализирует поддерживаемые текстовые и конфигурационные файлы, извлекает потенциальные логины и пароли и после валидации может использовать их для дальнейшего развития атаки. Это первый этап долгосрочного развития PT Dephaze в области использования искусственного интеллекта.

🐧 Расширили возможности пентеста Unix/Linux-инфраструктур, что в первую очередь актуально для органов власти, госучреждений и госкорпораций, а также компаний, использующих отечественное ПО. PT Dephaze может выполнять повышение привилегий на скомпрометированном узле и продолжать атаку с полученными привилегиями, а также извлекать артефакты аутентификации: хеши паролей из /etc/shadow, keytab с записями Kerberos-принципалов и соответствующими криптографическими ключами, а также Kerberos-билеты из ccache. Полученные данные передаются в Credential Reuse и проверяются на сервисах, обнаруженных в ходе пентеста. Провалидированные учётки используются для аутентификации и дальнейшего продвижения по инфраструктуре.

Кроме того, PT Dephaze научился обнаруживать и исследовать домены FreeIPA - системы централизованного управления учётными записями, аутентификацией и доступом в Linux-инфраструктурах. Также поддерживаются домены аналогичных систем, основанных на FreeIPA, например ALD Pro. PT Dephaze может перебирать учетные записи, выполнять password spraying - проверку одного или нескольких распространённых паролей для множества учётных записей - и проверять анонимный доступ к LDAP, который может позволить получить сведения о структуре каталога без аутентификации. Полученные данные валидируются в домене и других обнаруженных системах, включая перекрёстную проверку между FreeIPA и Active Directory - службой каталогов Microsoft. Также можно добавить учетную запись FreeIPA для тестирования по модели "серого ящика".

🔧 Улучшили реализации поддерживаемых атак и механизмов разведки, чтобы они работали в большем количестве реальных конфигураций инфраструктуры. В частности, изменения затронули:

▫️ DCSync - получение данных учётных записей путём имитации контроллера домена.
▫️ Reflection Relay - перенаправление Kerberos-аутентификации обратно на исходную систему.
▫️ Разведку контроллеров домена.
▫️ Перехват учётных данных с помощью Responder.
▫️ Извлечение паролей из LAPS - решения Microsoft для управления локальными паролями администраторов.
▫️ Атаки на SCCM - систему Microsoft для централизованного управления устройствами и ПО.
▫️ Атаки на Veeam - платформу для резервного копирования и восстановления данных.
▫️ Валидацию учётных данных по SMB - сетевому протоколу для доступа к файлам, папкам и другим ресурсам.

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday. В октябре Linux вендоры начали устранять 801 уязвимость, чуть больше, чем в сентябре. Из них 546 в Linux Kernel. Для одной уязвимости есть признаки эксплуатации вживую:

🔻 EoP - VMware Tools (CVE-2025-41244). Уязвимость эксплуатируется с октября 2024 года и для неё доступны публичные эксплоиты. Согласно описанию, для эксплуатации требуется VMware Aria Operations.

Ещё для 39 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - Redis (CVE-2025-49844 - RediShell, CVE-2025-46817), OpenSSH (CVE-2025-61984), 7-Zip (CVE-2025-11001, CVE-2025-11002)
🔸 EoP - FreeIPA (CVE-2025-7493), Asterisk (CVE-2025-1131)
🔸 SQLi - MapServer (CVE-2025-59431)
🔸 SFB - authlib (CVE-2025-59420)
🔸 MemCor - Binutils (CVE-2025-11082 и ещё 7), Open Babel (CVE-2025-10995 и ещё 6)

🗒 Полный отчёт Vulristics

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday
Майский Linux Patch WednesdayМайский Linux Patch WednesdayМайский Linux Patch WednesdayМайский Linux Patch WednesdayМайский Linux Patch Wednesday

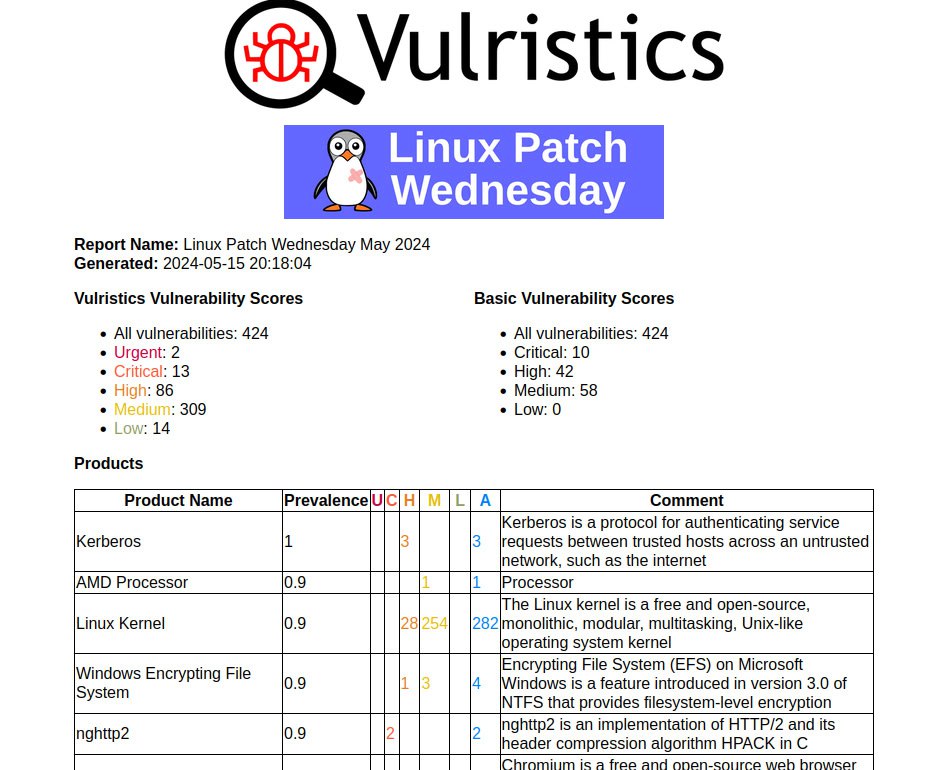
Майский Linux Patch Wednesday. В прошлом месяце мы совместно решили, что стоит ввести правило по Unknown датам с мая 2024. Что я, собственно, и реализовал. Теперь, если я вижу oval definition, для которого нет даты публикации (даты появления исправлений для соответствующих уязвимостей), то я номинально присваиваю сегодняшнюю дату. Таким образом 32406 oval definition-ов без даты получили номинальную дату 2024-05-15. Можно было бы предположить, что мы получим огромный пик для уязвимостей, которые "начали исправляться в мае" исходя из номинальной даты. А как вышло на самом деле?

На самом деле пик получился не очень большой. В майском Linux Patch Wednesday 424 CVE. При том, что в апрельском было 348. Соизмеримо. Видимо не очень большой пик связан с тем, что для большей части уязвимостей уже были даты исправления старше выставленной номинальной (2024-05-15). Тем лучше. 🙂 В июне всё должно стать вообще хорошо.

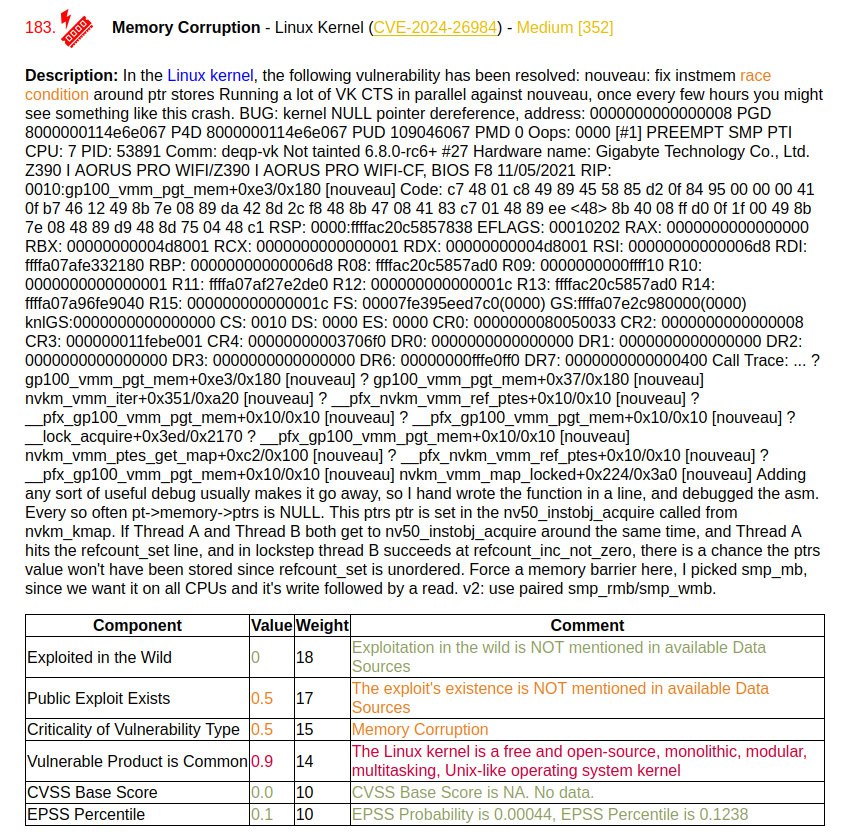
Как обычно, я сгенерировал отчёт Vulristics для майских уязвимостей. Большая часть уязвимостей (282) относятся к Linux Kernel. Это следствие того, что Linuх Kernel теперь CNA и они могут заводить CVE на всякую дичь типа багов с огромными трейсами прямо в описании уязвимостей.

На первом месте уязвимость из CISA KEV.

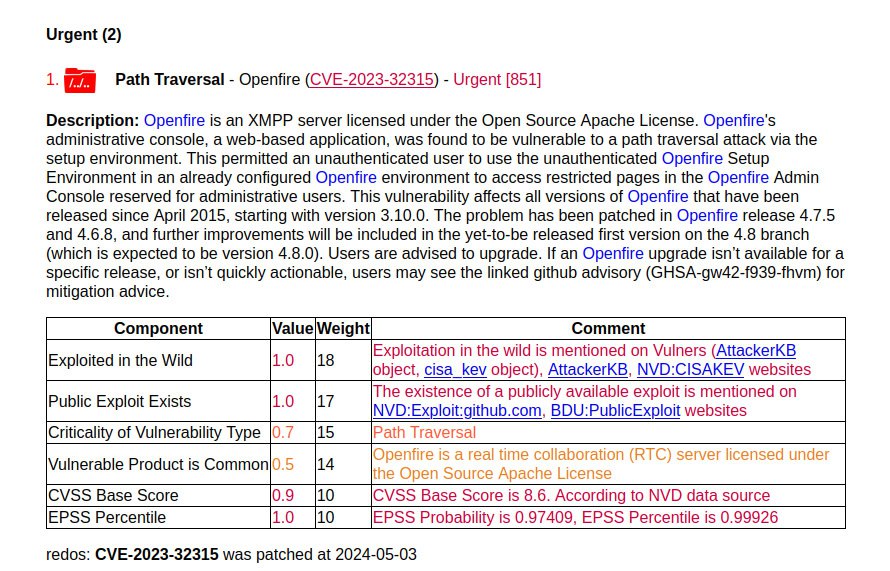
🔻Path Traversal - Openfire (CVE-2023-32315). Это трендовая уязвимость августа 2023 года. Она попала в отчёт из-за фикса в RedOS 2024-05-03. А в других Linux дистрибутивах её не фиксили? Похоже, что нет. В Vulners среди связанных объектов безопасности можем видеть только бюллетень RedOS. Видимо в репозиториях других дистрибутивов пакеты Openfire отсутствуют.

На втором месте уязвимость с признаком активной эксплуатации по AttackerKB.

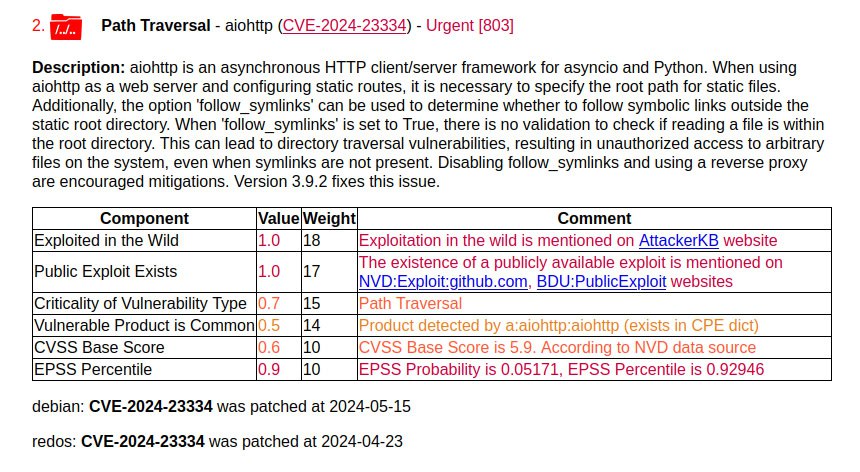
🔻 Path Traversal - aiohttp (CVE-2024-23334). Ошибка позволяет неаутентифицированным злоумышленникам получать доступ к файлам на уязвимых серверах.

По данным из БДУ ещё 16 уязвимостей имеют признаки активной эксплуатации вживую.

🔻 Memory Corruption - nghttp2 (CVE-2024-27983)
🔻 Memory Corruption - Chromium (CVE-2024-3832, CVE-2024-3833, CVE-2024-3834, CVE-2024-4671)
🔻 Memory Corruption - FreeRDP (CVE-2024-32041, CVE-2024-32458, CVE-2024-32459, CVE-2024-32460)
🔻 Memory Corruption - Mozilla Firefox (CVE-2024-3855, CVE-2024-3856)
🔻 Security Feature Bypass - bluetooth_core_specification (CVE-2023-24023)
🔻 Security Feature Bypass - Chromium (CVE-2024-3838)
🔻 Denial of Service - HTTP/2 (CVE-2023-45288)
🔻 Denial of Service - nghttp2 (CVE-2024-28182)
🔻 Incorrect Calculation - FreeRDP (CVE-2024-32040)

Ещё для 22 уязвимостей есть эксплоит (публичный или приватный), но пока нет признаков активной эксплуатации вживую. Все их здесь перечислять не буду, можно обратить внимание на:

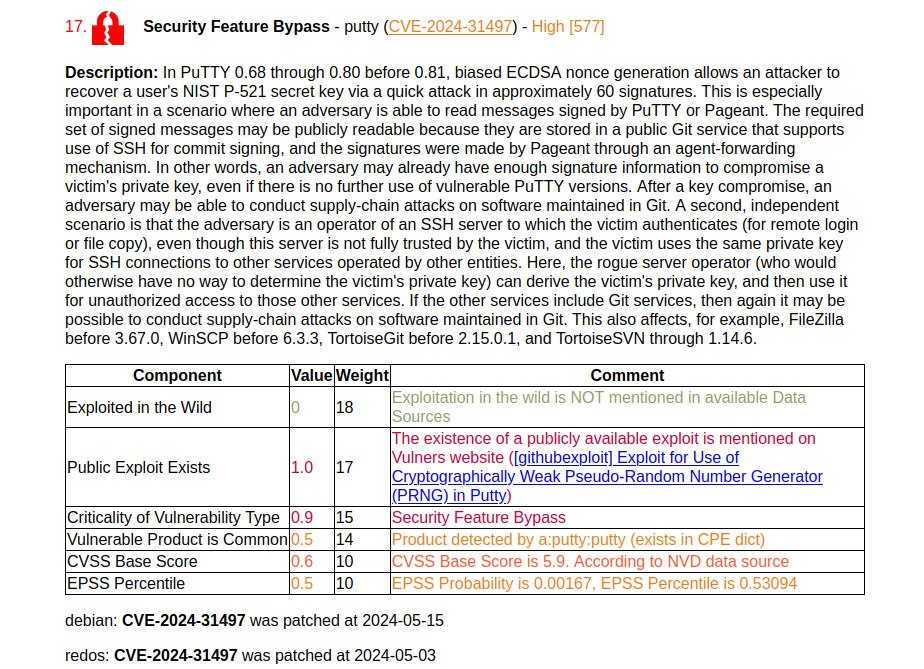
🔸 Security Feature Bypass - putty (CVE-2024-31497). Громкая уязвимость, позволяющая атакующему восстановить секретный ключ пользователя.
🔸 Remote Code Execution - GNU C Library (CVE-2014-9984)
🔸 Remote Code Execution - Flatpak (CVE-2024-32462)
🔸 Command Injection - aiohttp (CVE-2024-23829)
🔸 Security Feature Bypass - FreeIPA (CVE-2024-1481)

Думаю, что в качестве улучшения в отчёте Vulristics можно отдельно группировать уязвимости с публичными эксплоитами и приватными эксплоитами, т.к. всё-таки это сильно влияет на критичность. Ставьте 🐳, если нужно такое сделать.

🗒 Отчёт Vulristics по майскому Linux Patch Wednesday