Архив метки: Kerberos

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

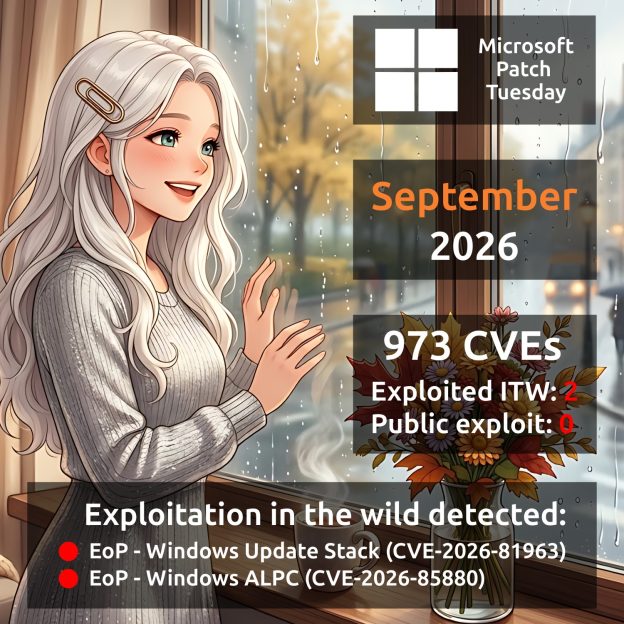
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.
🗒 Полный отчёт Vulristics

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0. Для тех, кто не знает, это автопентест-решение от Positive Technologies для практической оценки уровня защищенности внутренней инфраструктуры, залонченное в прошлом году.

Что там новенького:

🤖 В PT Dephaze появилась встроенная локальная LLM для автоматизированного поиска потенциальных учётных данных в файлах на доступных сетевых папках: система определяет доступные пользователю сетевые ресурсы, анализирует поддерживаемые текстовые и конфигурационные файлы, извлекает потенциальные логины и пароли и после валидации может использовать их для дальнейшего развития атаки. Это первый этап долгосрочного развития PT Dephaze в области использования искусственного интеллекта.

🐧 Расширили возможности пентеста Unix/Linux-инфраструктур, что в первую очередь актуально для органов власти, госучреждений и госкорпораций, а также компаний, использующих отечественное ПО. PT Dephaze может выполнять повышение привилегий на скомпрометированном узле и продолжать атаку с полученными привилегиями, а также извлекать артефакты аутентификации: хеши паролей из /etc/shadow, keytab с записями Kerberos-принципалов и соответствующими криптографическими ключами, а также Kerberos-билеты из ccache. Полученные данные передаются в Credential Reuse и проверяются на сервисах, обнаруженных в ходе пентеста. Провалидированные учётки используются для аутентификации и дальнейшего продвижения по инфраструктуре.

Кроме того, PT Dephaze научился обнаруживать и исследовать домены FreeIPA - системы централизованного управления учётными записями, аутентификацией и доступом в Linux-инфраструктурах. Также поддерживаются домены аналогичных систем, основанных на FreeIPA, например ALD Pro. PT Dephaze может перебирать учетные записи, выполнять password spraying - проверку одного или нескольких распространённых паролей для множества учётных записей - и проверять анонимный доступ к LDAP, который может позволить получить сведения о структуре каталога без аутентификации. Полученные данные валидируются в домене и других обнаруженных системах, включая перекрёстную проверку между FreeIPA и Active Directory - службой каталогов Microsoft. Также можно добавить учетную запись FreeIPA для тестирования по модели "серого ящика".

🔧 Улучшили реализации поддерживаемых атак и механизмов разведки, чтобы они работали в большем количестве реальных конфигураций инфраструктуры. В частности, изменения затронули:

▫️ DCSync - получение данных учётных записей путём имитации контроллера домена.
▫️ Reflection Relay - перенаправление Kerberos-аутентификации обратно на исходную систему.
▫️ Разведку контроллеров домена.
▫️ Перехват учётных данных с помощью Responder.
▫️ Извлечение паролей из LAPS - решения Microsoft для управления локальными паролями администраторов.
▫️ Атаки на SCCM - систему Microsoft для централизованного управления устройствами и ПО.
▫️ Атаки на Veeam - платформу для резервного копирования и восстановления данных.
▫️ Валидацию учётных данных по SMB - сетевому протоколу для доступа к файлам, папкам и другим ресурсам.

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).

Июльский "В тренде VM": уязвимости в Microsoft Windows и Roundcube

Июльский В тренде VM: уязвимости в Microsoft Windows и Roundcube

Июльский "В тренде VM": уязвимости в Microsoft Windows и Roundcube. Традиционная ежемесячная подборка. В этот раз очень короткая. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три трендовые уязвимости:

🔻 Remote Code Execution - Internet Shortcut Files (CVE-2025-33053)
🔻 Elevation of Privilege - Windows SMB Client (CVE-2025-33073)
🔻 Remote Code Execution - Roundcube (CVE-2025-49113)

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073)

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073)

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073). Уязвимость из июньского Microsoft Patch Tuesday. Для эксплуатации уязвимости злоумышленник может выполнить вредоносный скрипт, чтобы заставить хост жертвы подключиться к атакующему серверу по SMB и пройти аутентификацию. В результате злоумышленник может получить привилегии SYSTEM.

🔹 Детали эксплуатации уязвимости были опубликованы 11 июня (на следующий день после MSPT) на сайтах компаний RedTeam Pentesting и Synacktiv.

🔹 Эксплоиты для уязвимости доступны на GitHub с 15 июня.

🔹 Исследователи PT ESC подтвердили эксплуатабельность уязвимости и 24 июня опубликовали ликбез, варианты эксплуатации и информацию по методам детектирования.

Помимо установки обновления, для устранения уязвимости необходимо настроить принудительное требование подписи SMB для SMB-служб контроллеров и рабочих станций.

Информации об эксплуатации вживую пока нет.