Архив метки: ALPC

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

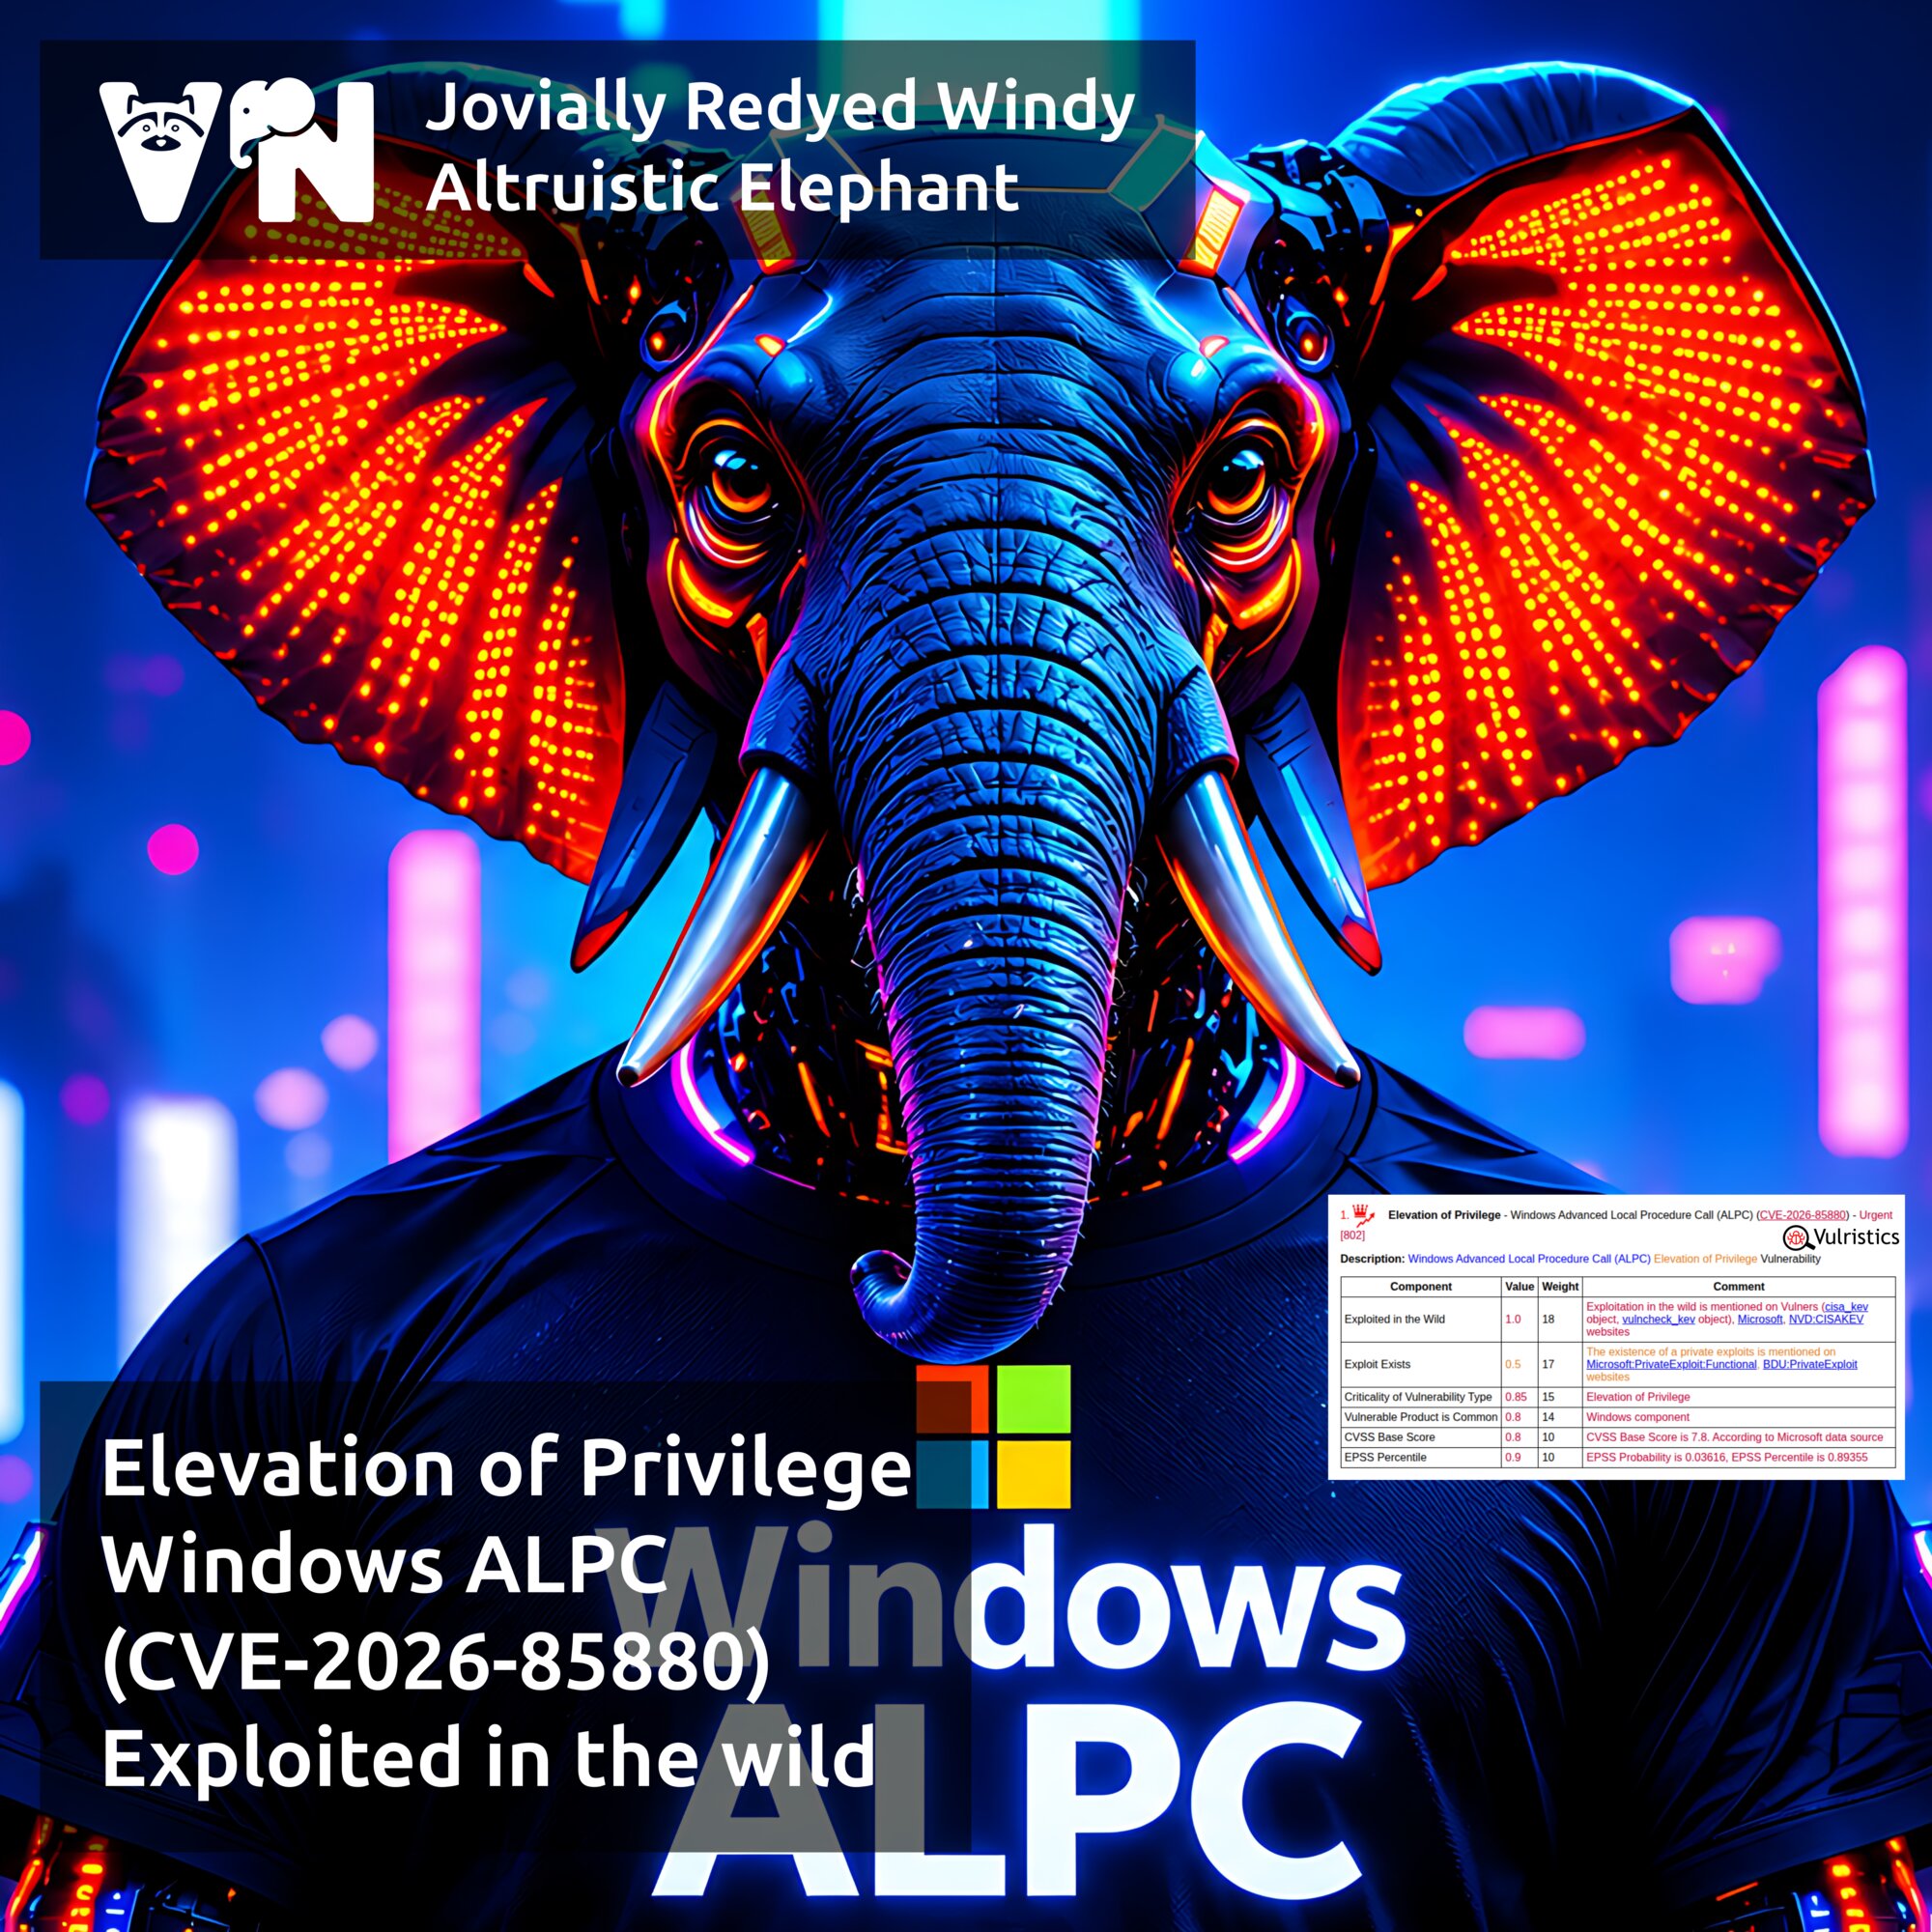
Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

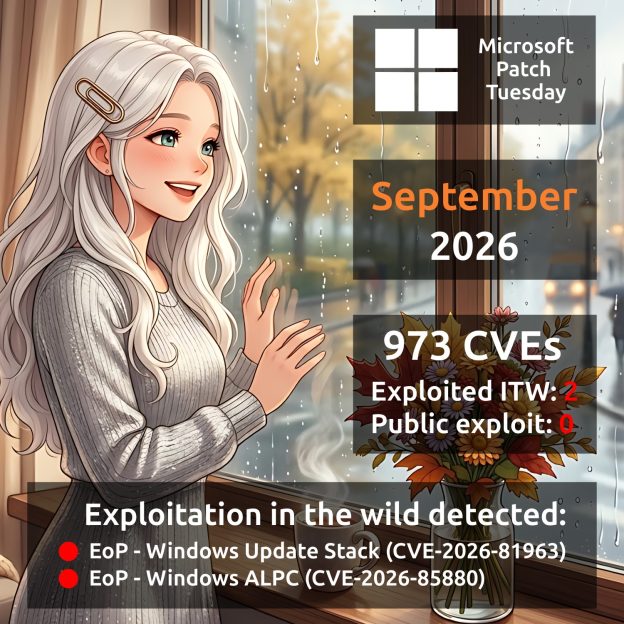
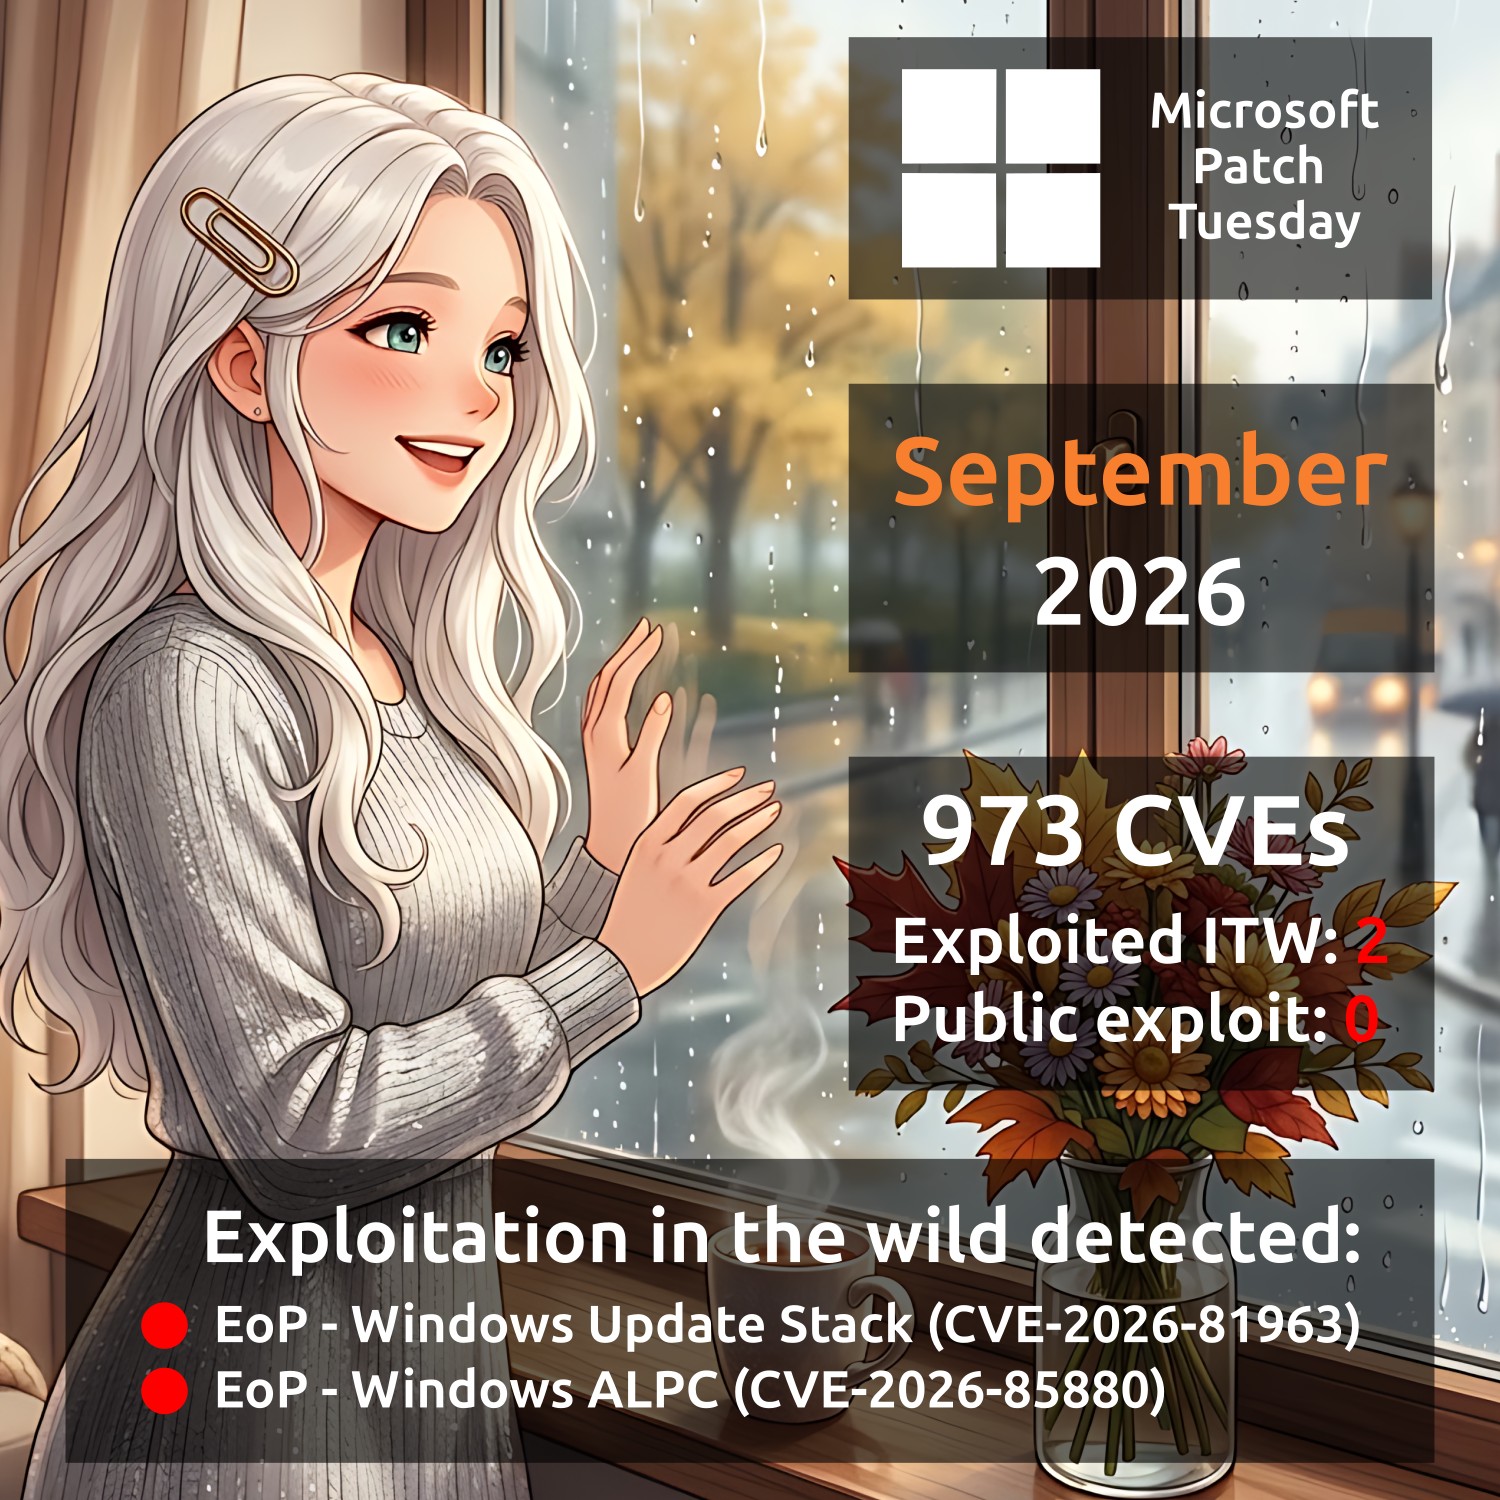
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.

🗒 Полный отчёт Vulristics

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля. Всего три уязвимости. Две из них в продуктах Microsoft также попали в список трендовых от Positive Technologies:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Ещё одну уязвимость относят к трендовым только R-Vision:

🔻 AuthBypass - GNU Inetutils Telnet (CVE-2026-24061)

Уязвимость критичная. 💯 Однако, если в 2026 году у вас в проде используется Telnet, это должно вызывать вопросики само по себе. 😉 Также важно понимать, что уязвим не Telnet как протокол, а реализация Telnet-сервера в GNU Inetutils, альтернативных реализаций множество. Есть данные, что в Рунете реально подвержены уязвимости всего около пяти хостов. Так что трендовость под вопросом, но если у вас эта уязвимость детектируется, безусловно, устраняйте.

Февральский "В тренде VM": уязвимости в продуктах Microsoft

Февральский В тренде VM: уязвимости в продуктах Microsoft

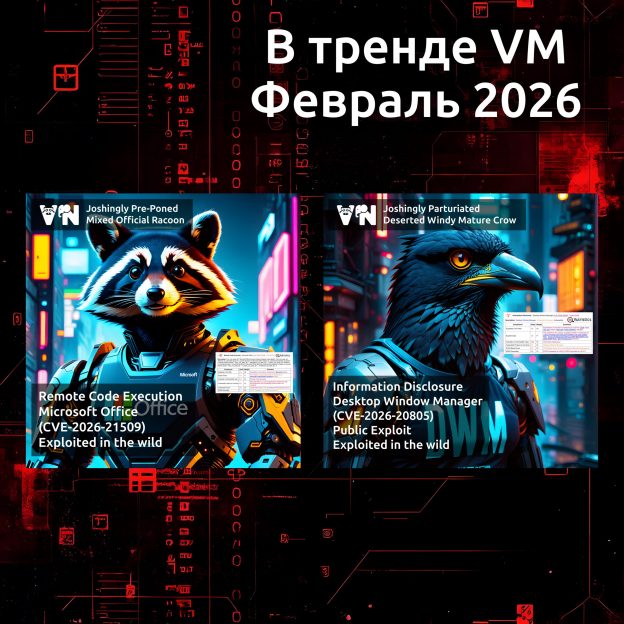
Февральский "В тренде VM": уязвимости в продуктах Microsoft. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз компактная и моновендорная.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две уязвимости:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

🟥 Портал трендовых уязвимостей

Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805)

Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805)

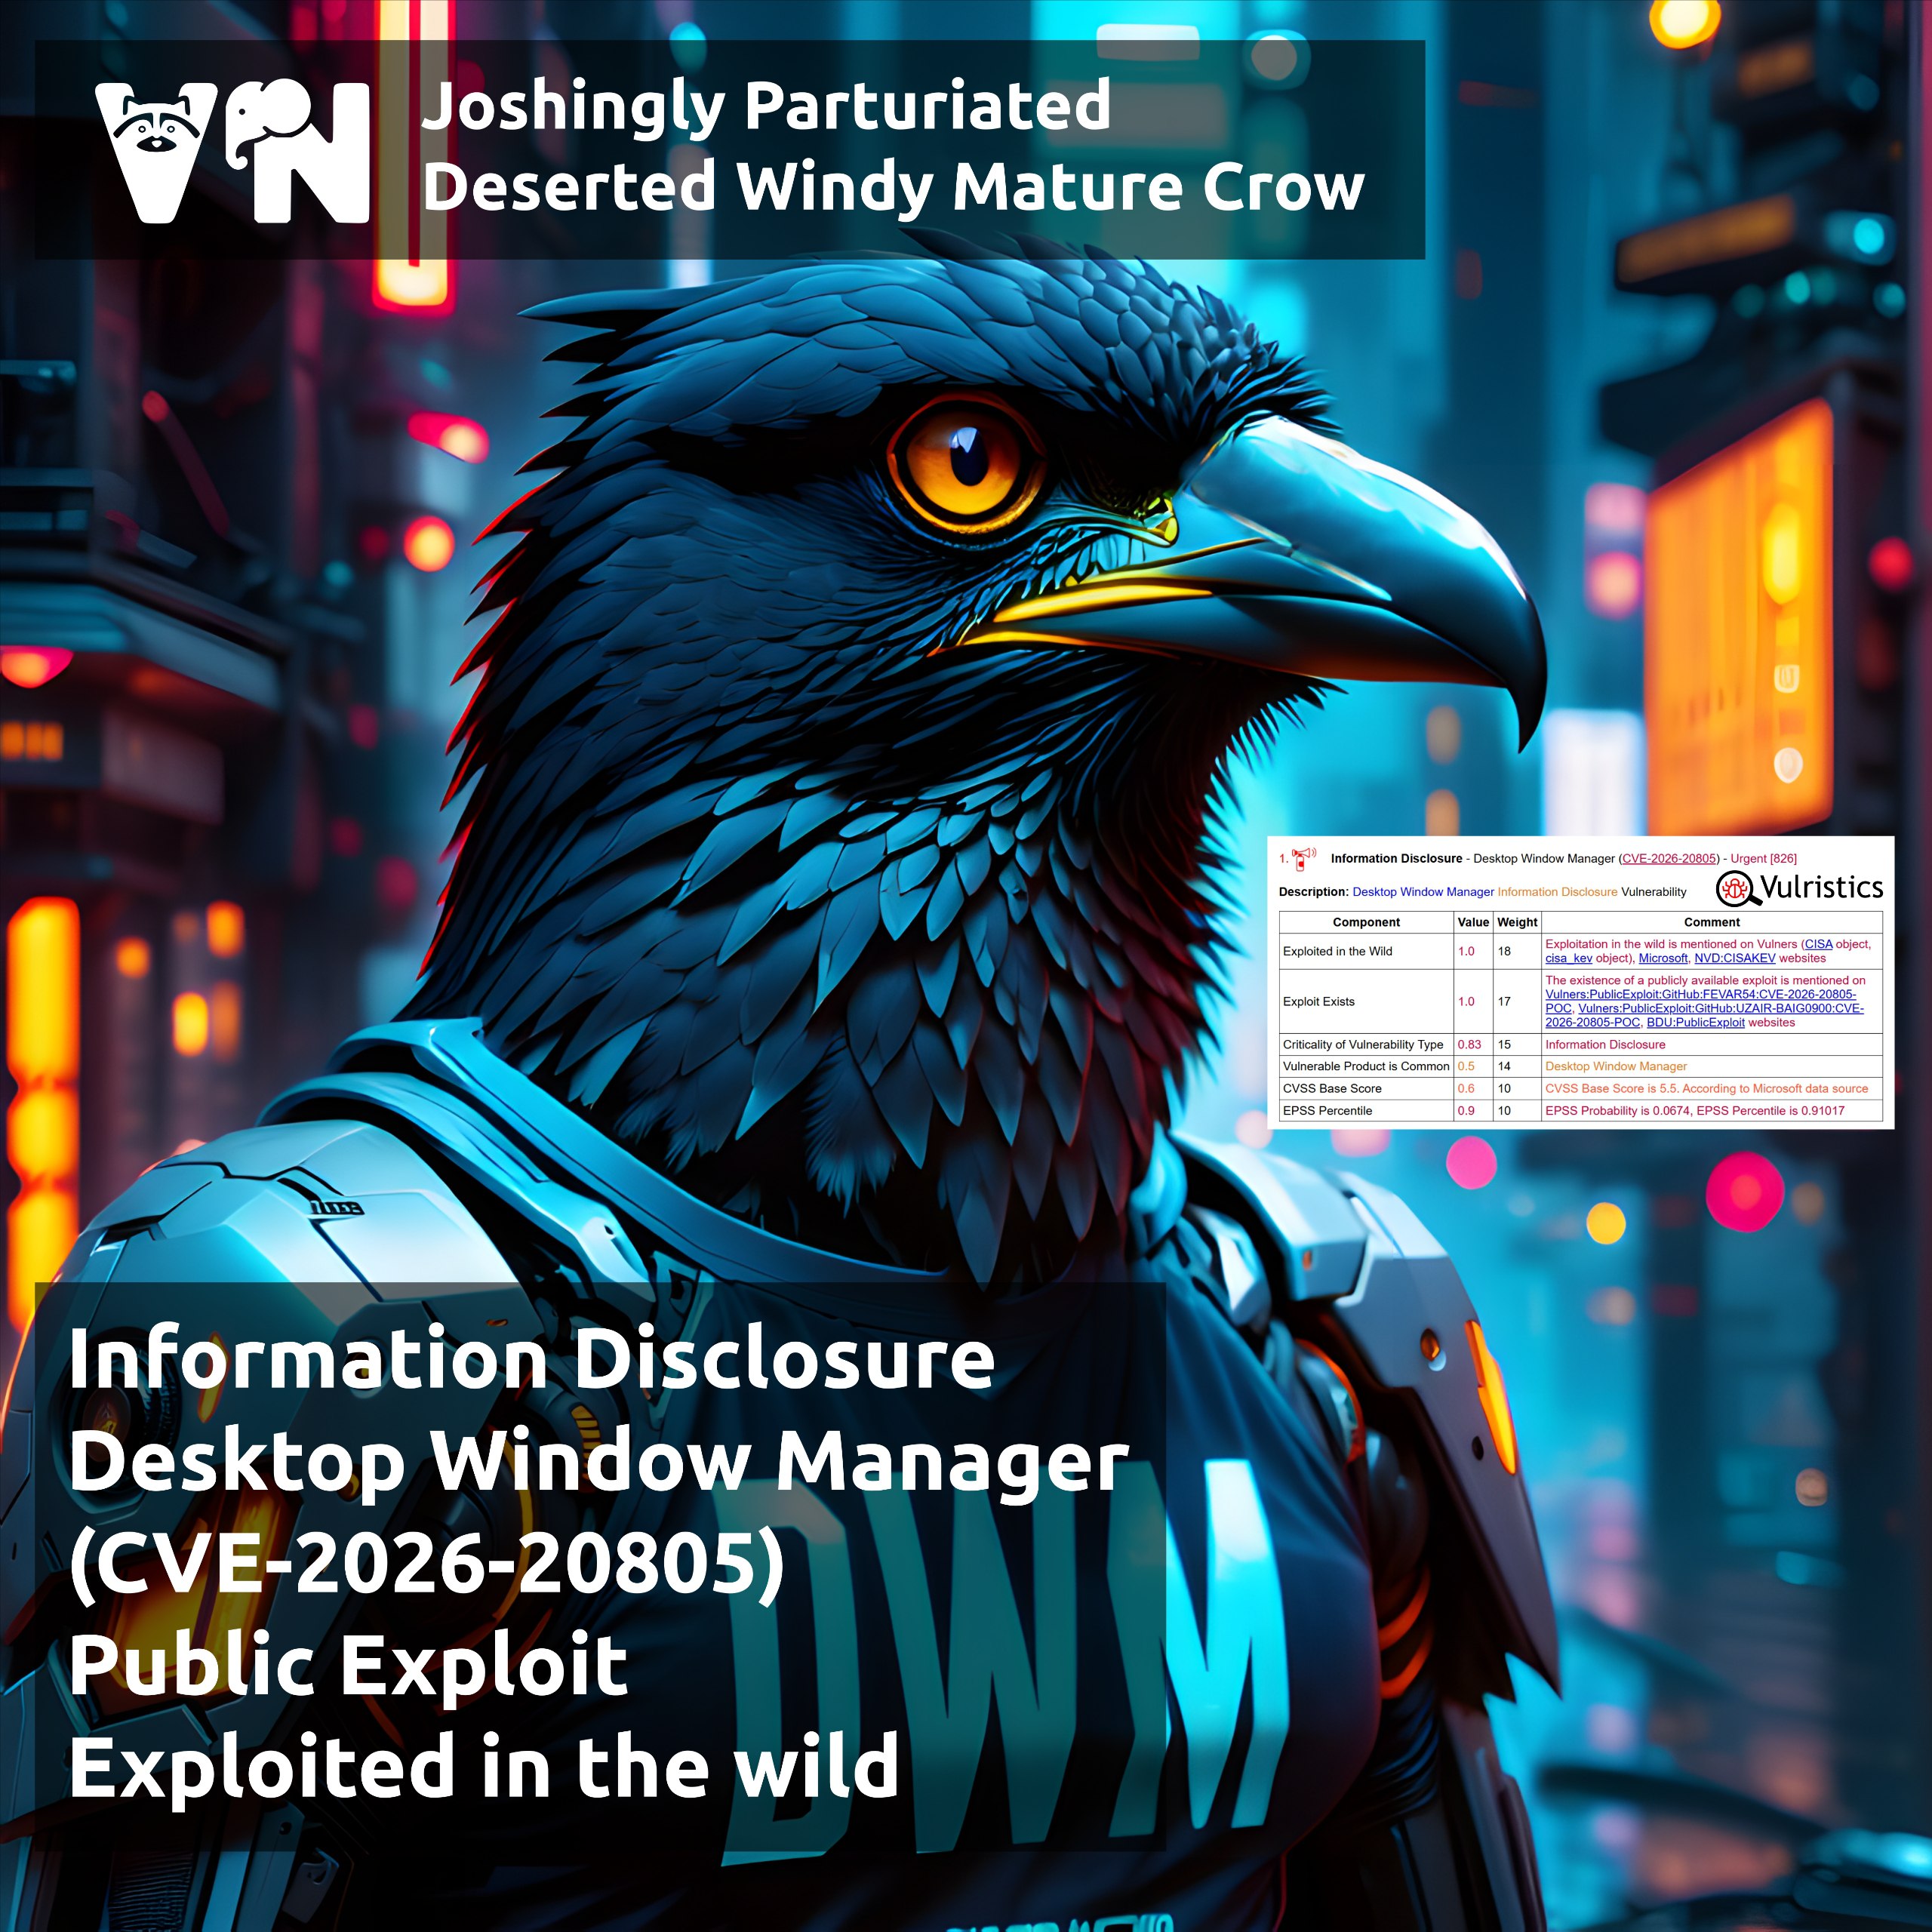
Про уязвимость Information Disclosure - Desktop Window Manager (CVE-2026-20805). Desktop Window Manager - это композитный оконный менеджер, входящий в состав Windows, начиная с Windows Vista. Эксплуатация уязвимости, исправленной в рамках январского Microsoft Patch Tuesday, позволяет локальному злоумышленнику раскрыть адрес раздела ("section address") порта ALPC, относящийся к памяти пользовательского режима.

👾 Microsoft отметили, что эта уязвимость эксплуатируется в атаках. Уязвимость была добавлена в CISA KEV 13 января. Подробностей по атакам пока нет, но эксперты Rapid7 предполагают, что утечка адреса памяти могла позволить злоумышленникам обойти ASLR, упрощая создание стабильного эксплоита для повышения привилегий через DWM.

🛠 Публичные PoC-и эксплоитов доступны на GitHub с 14 января.