Архив метки: Office

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

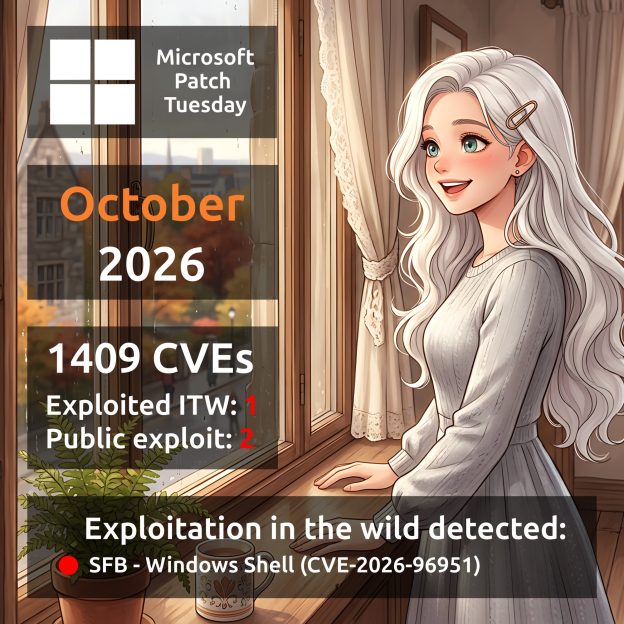
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.
🗒 Полный отчёт Vulristics

Мартовский "В тренде VM": и снова уязвимости только в продуктах Microsoft

Мартовский В тренде VM: и снова уязвимости только в продуктах Microsoft

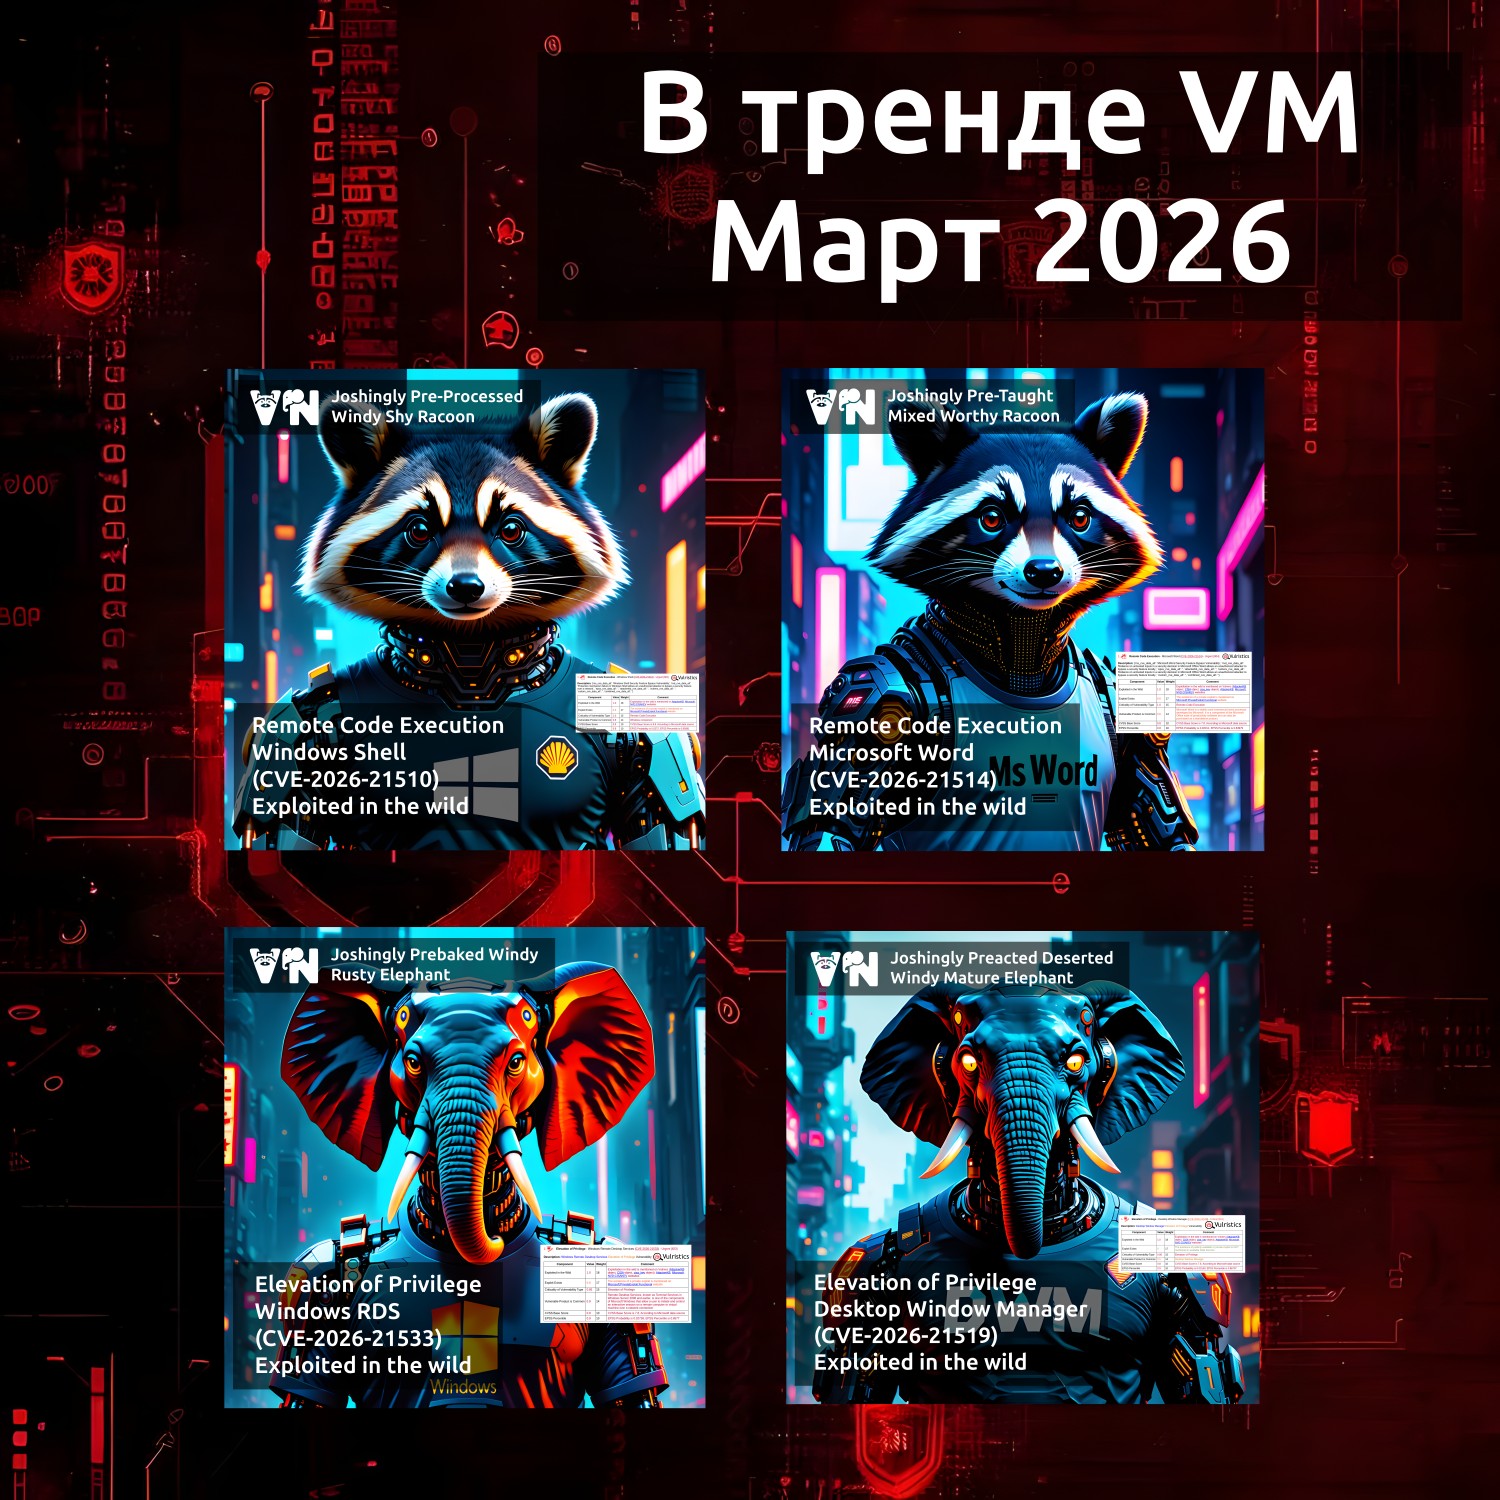
Мартовский "В тренде VM": и снова уязвимости только в продуктах Microsoft. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. Как и в феврале, она получилась весьма компактной и моновендорной.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Все четыре уязвимости из февральского Microsoft Patch Tuesday и все с признаками активной эксплуатации:

🔻 RCE - Windows Shell (CVE-2026-21510)
🔻 RCE - Microsoft Word (CVE-2026-21514)

💬 Microsoft классифицировали две уязвимости выше как Security Feature Bypass, однако фактически это Remote Code Execution.

🔻 EoP - Windows Remote Desktop Services (CVE-2026-21533)
🔻 EoP - Desktop Window Manager (CVE-2026-21519)

🟥 Полный список трендовых уязвимостей смотрите на портале

Мартовский Microsoft Patch Tuesday

Мартовский Microsoft Patch Tuesday

Мартовский Microsoft Patch Tuesday. Всего 79 уязвимостей, примерно в полтора раза больше, чем в феврале. Совершенно аномально то, что в этот раз не было ни одной уязвимости с признаками эксплуатации или публичным эксплоитом! 🤔 Ну, во всяком случае пока. 😏

Можно выделить уязвимости:

🔹 RCE - Print Spooler (CVE-2026-23669), Office (CVE-2026-26110, CVE-2026-26113), Excel (CVE-2026-26107, CVE-2026-26108, CVE-2026-26109, CVE-2026-26112), SharePoint Server (CVE-2026-26106, CVE-2026-26114)
🔹 EoP - SQL Server (CVE-2026-21262, CVE-2026-26115, CVE-2026-26116), Windows Kernel (CVE-2026-24287, CVE-2026-24289, CVE-2026-26132), Windows Win32k (CVE-2026-24285), SMB Server (CVE-2026-24294, CVE-2026-26128), Windows Graphics Component (CVE-2026-23668), .NET (CVE-2026-26131)
🔹 DoS - .NET (CVE-2026-26127)

🗒 Полный отчёт Vulristics

Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514)

Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514)

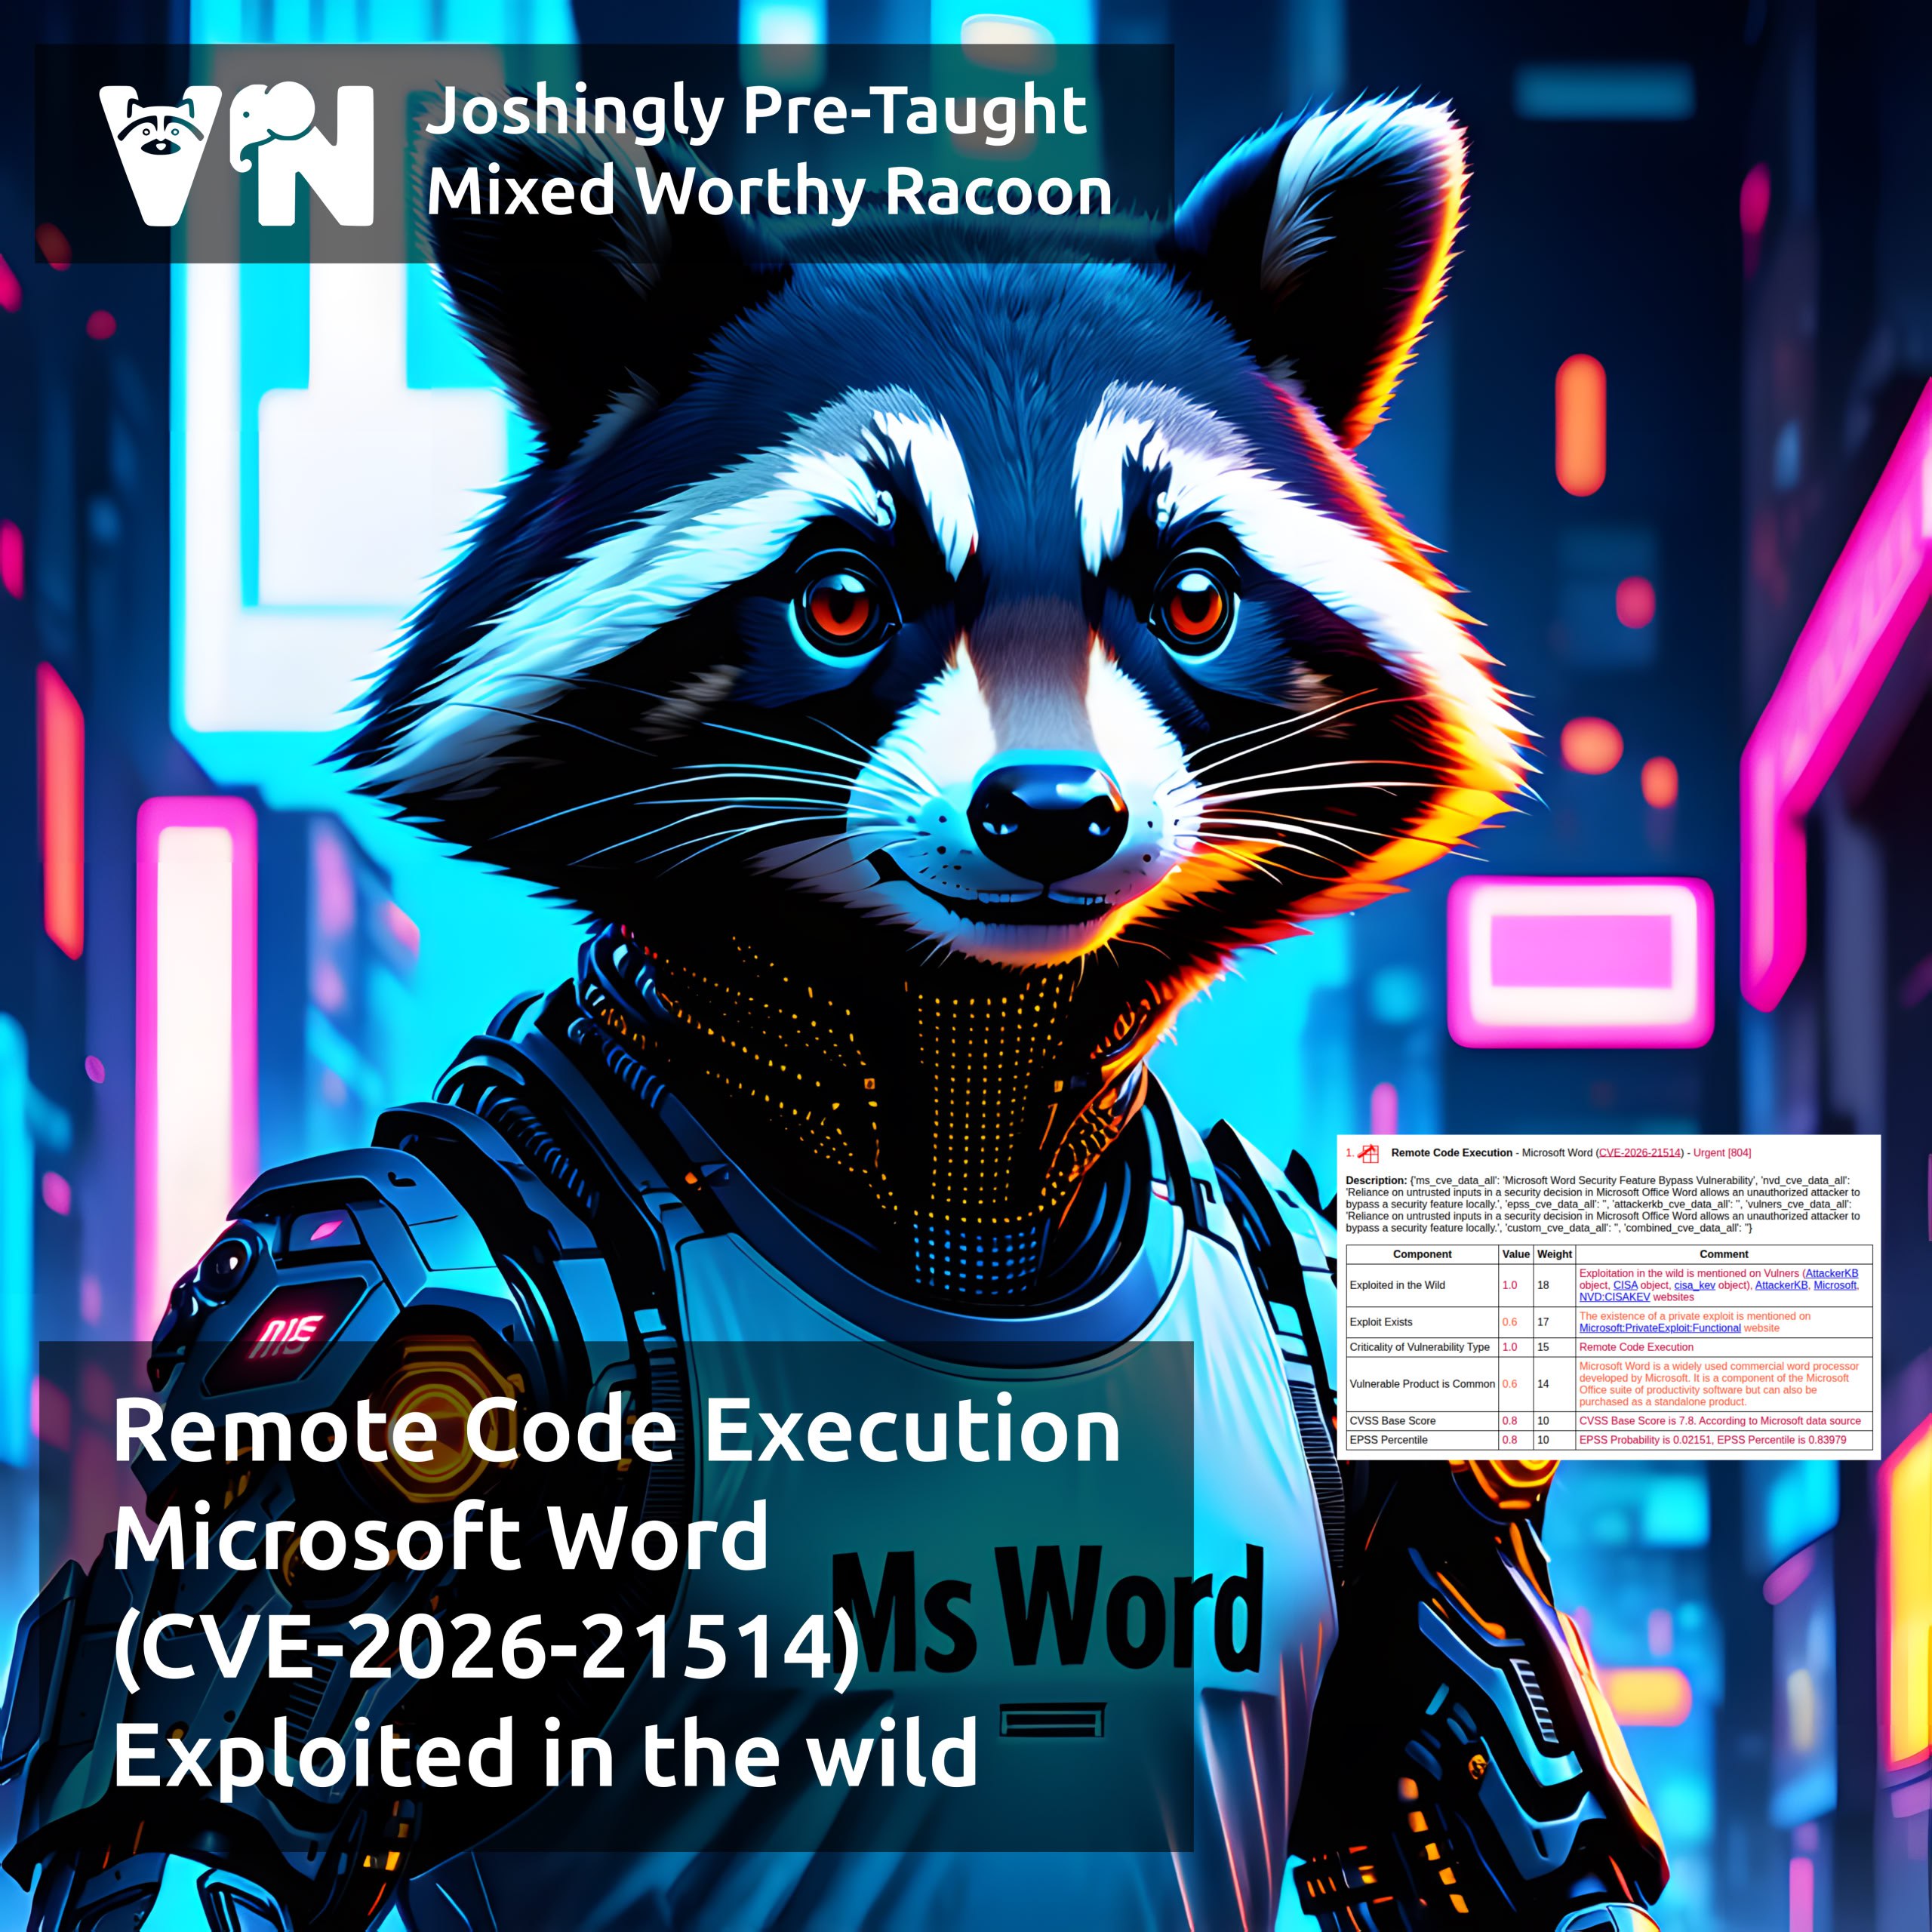
Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514). Уязвимость из февральского Microsoft Patch Tuesday. Использование недоверенных входных данных при принятии решения, связанного с безопасностью (CWE-807), в Microsoft Office Word позволяет неавторизованному злоумышленнику обойти функции безопасности OLE при открытии пользователем зловредного файла. Уязвимость НЕ эксплуатируется при просмотре через Preview Pane.

👾 Microsoft сообщают об эксплуатации уязвимости в реальных атаках. Уязвимость в CISA KEV с 10 февраля.

💬 Microsoft классифицировали уязвимость как Security Feature Bypass, однако, учитывая, что эксплуатация таких уязвимостей приводит к выполнению произвольного кода, выглядит правильным классифицировать её как Remote Code Execution, по аналогии с активно эксплуатируемой уязвимостью CVE-2026-21509.

🛠 Публичных эксплоитов пока нет.

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации. Атакующие, с высокой вероятностью связанные с группировкой BoTeam, рассылают зловредные RTF-файлы, оформленные как переписка с регулятором Ространснадзор ("Акт проверки транспортного средства", "Форма письменных пояснений").

Уязвимость CVE-2026-21509 позволяет обойти функции безопасности OLE при открытии зловредного документа Microsoft Office, выполнить HTTPS-запрос к серверу злоумышленников и скомпрометировать десктоп жертвы в ходе многоступенчатой атаки.

Уязвимость была экстренно исправлена 26 января вне регулярных Microsoft Patch Tuesday. Входит в списки трендовых уязвимостей Positive Technologies и R-Vision.

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля. Всего три уязвимости. Две из них в продуктах Microsoft также попали в список трендовых от Positive Technologies:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Ещё одну уязвимость относят к трендовым только R-Vision:

🔻 AuthBypass - GNU Inetutils Telnet (CVE-2026-24061)

Уязвимость критичная. 💯 Однако, если в 2026 году у вас в проде используется Telnet, это должно вызывать вопросики само по себе. 😉 Также важно понимать, что уязвим не Telnet как протокол, а реализация Telnet-сервера в GNU Inetutils, альтернативных реализаций множество. Есть данные, что в Рунете реально подвержены уязвимости всего около пяти хостов. Так что трендовость под вопросом, но если у вас эта уязвимость детектируется, безусловно, устраняйте.

Февральский "В тренде VM": уязвимости в продуктах Microsoft

Февральский В тренде VM: уязвимости в продуктах Microsoft

Февральский "В тренде VM": уязвимости в продуктах Microsoft. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз компактная и моновендорная.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две уязвимости:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

🟥 Портал трендовых уязвимостей