Архив метки: Github

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)
Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

75% CVE-шек остались без ссылок с тегом "patch"

75% CVE-шек остались без ссылок с тегом patch

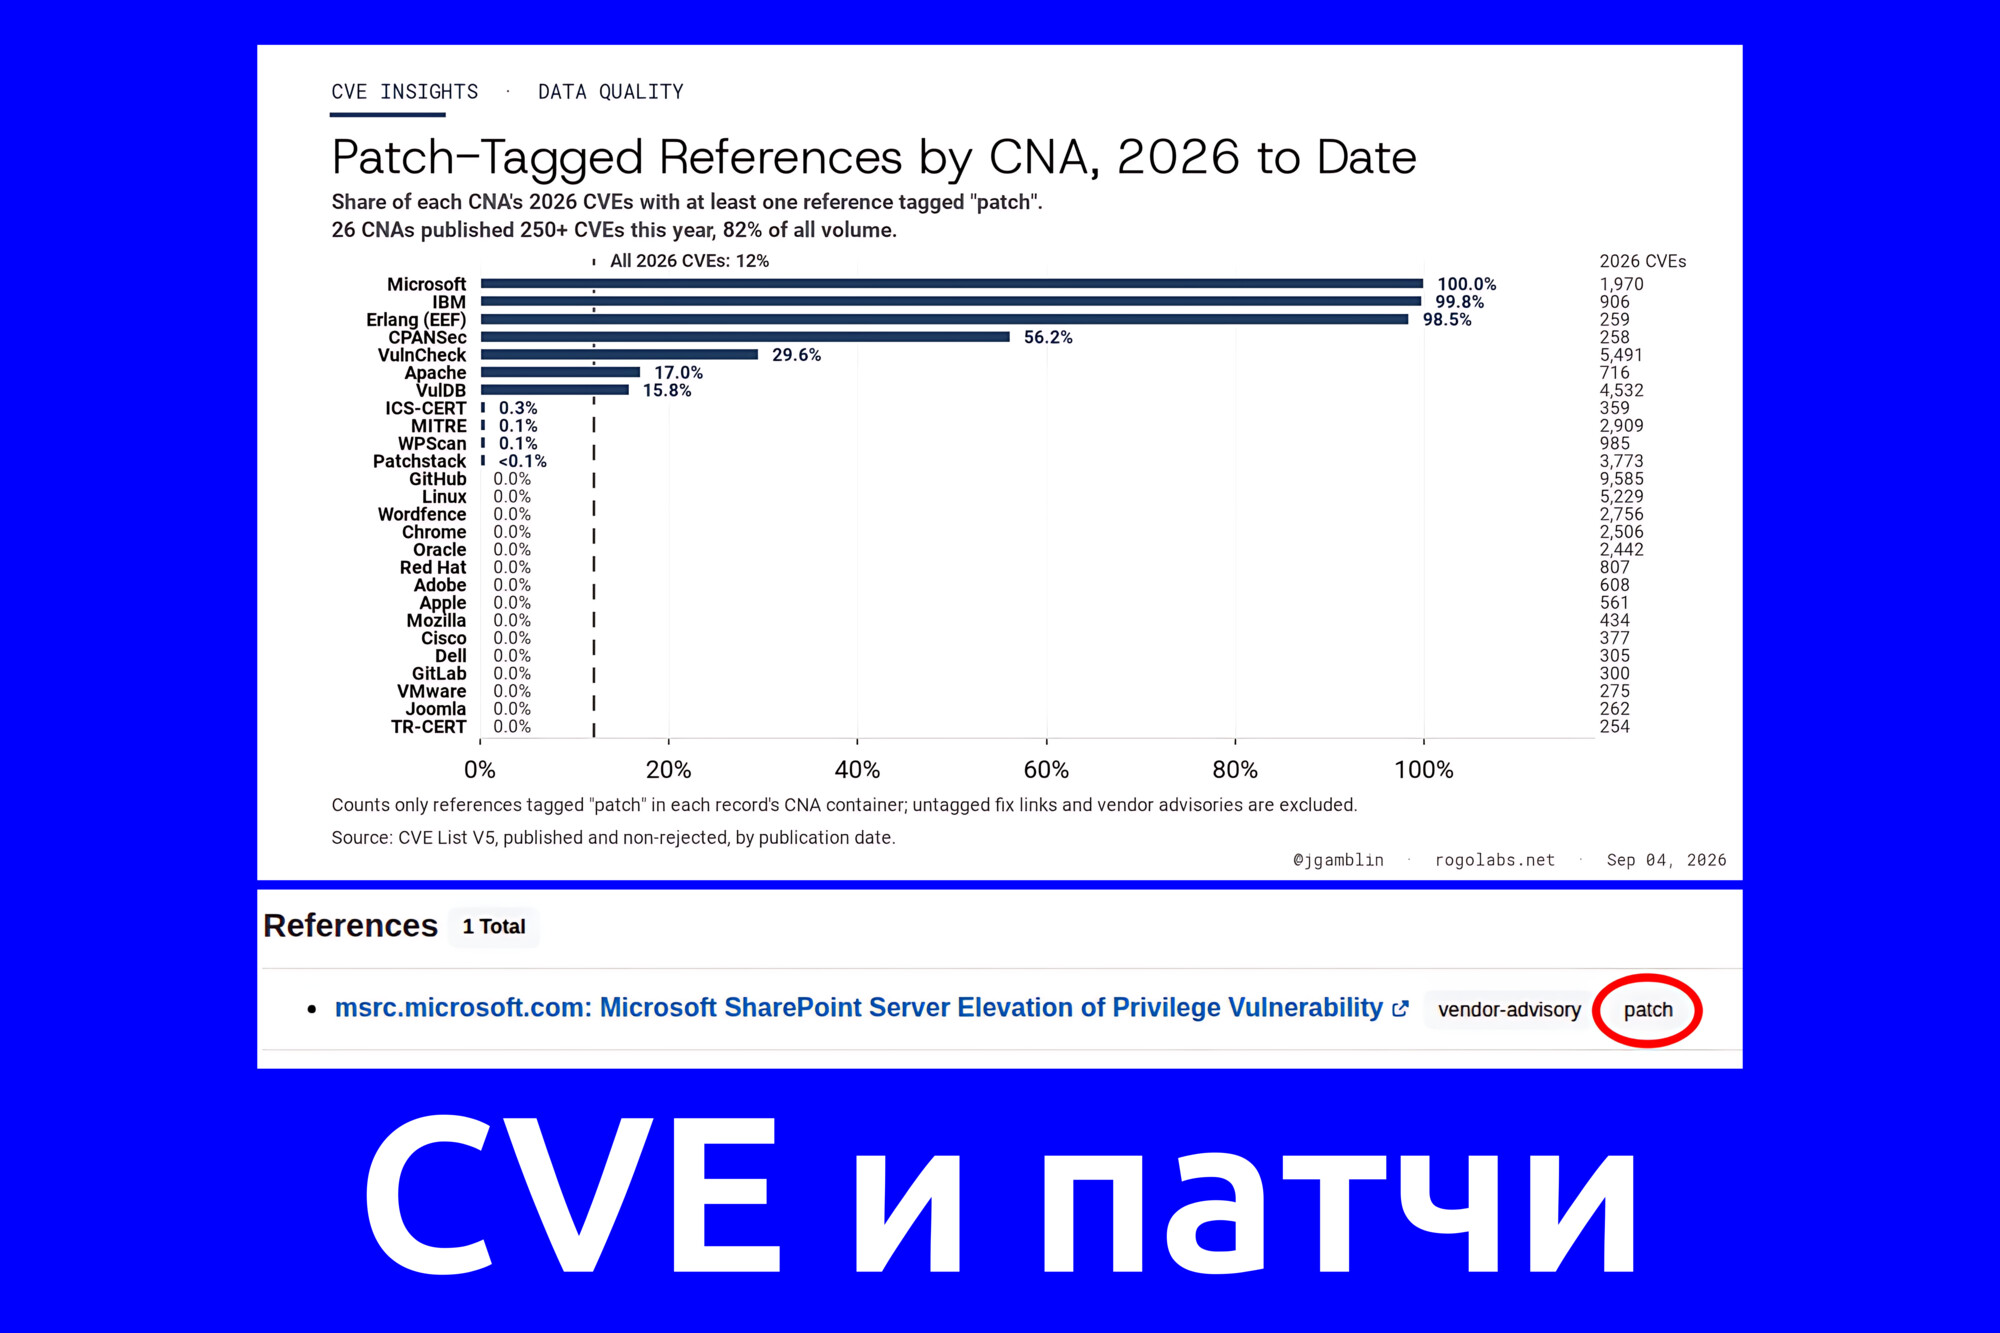
75% CVE-шек остались без ссылок с тегом "patch". Исследователь Jerry Gamblin проанализировал ссылки на патчи в CVE List V5. Выяснилось, что лишь немногие CNA (CVE Numbering Authority; организации, которым разрешено публиковать CVE-записи) помечают ссылки на патчи в разделе "References" специальным тегом "patch". В этом году ссылки с таким тегом есть только у 12% CVE.

Jerry Gamblin посмотрел статистику по 26 CNA, которые в 2026 году опубликовали 250 и более CVE-идентификаторов:

🔹 У трёх CNA (Microsoft, IBM и Erlang Ecosystem Foundation) ссылки, помеченные тегом "patch", есть почти в каждой CVE-записи.

🔹 Пятнадцать CNA не используют этот тег вообще, включая GitHub, Linux, Chrome, Oracle и Apple. Причём речь именно о теге "patch", а не о том, существует ли исправление для уязвимости. Например, Linux Kernel в каждой записи даёт ссылку на конкретный коммит с исправлением, но эти ссылки не помечены тегом "patch". 🤷‍♂️

🔹 NVD добавляют ссылки с тегом "patch" примерно к 30% CVE, которые они анализируют. При этом 20 075 CVE этого года они пометили как Deferred ("Отложено"), и для них ссылки с тегом "patch" не добавляются.

Итого получается, что у трёх четвертей CVE за 2026 год нет ссылок, помеченных тегом "patch".

От себя добавлю, что ситуация с тегами "patch" в NVD довольно забавная. Например, для недавней уязвимости Microsoft CVE-2026-56164 на CVE.org есть ссылка с тегом "patch", а в NVD уже нет ссылки с тегом "patch". Видимо, где-то по дороге эту информацию потеряли. 😏

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server

Июльский В тренде VM: уязвимость в Microsoft Exchange Server

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июньском выпуске было четыре уязвимости. В этот раз только одна.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 XSS - Microsoft Exchange (CVE-2026-42897). Уязвимость позволяет злоумышленнику выполнить произвольный JavaScript-код в контексте браузера пользователя, если тот откроет вредоносное письмо в Outlook Web Access (OWA). Для уязвимости опубликован публичный эксплойт, а также зафиксированы признаки её эксплуатации в реальных атаках.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897). Уязвимость была исправлена 14 мая вне регулярных Microsoft Patch Tuesday. Неправильная нейтрализация входных данных при генерации веб-страницы (CWE-79, "межсайтовый скриптинг") в Microsoft Exchange Server позволяет неавторизованному злоумышленнику осуществить атаку с подменой (spoofing) по сети. Фактически это означает, что удалённый злоумышленник может отправить пользователю специально сформированное электронное письмо. Если пользователь откроет это письмо в Outlook Web Access (OWA) и будут выполнены определённые условия взаимодействия, произвольный JavaScript-код может быть выполнен в контексте браузера пользователя. В результате злоумышленник может получить контроль над почтовым ящиком пользователя, используя активную пользовательскую сессию.

👾 Для этой уязвимости эксперты Microsoft сразу указали признаки эксплуатации вживую. Уязвимость была добавлена в CISA KEV 15 мая.

⚒️ Публичный эксплойт для уязвимости был опубликован на GitHub также 15 мая.

⚙️ Первоначально для устранения уязвимости предлагали использовать меры митигации, распространяемые через службу Exchange Emergency Mitigation (EM) или с помощью скрипта Exchange on-premises Mitigation Tool (EOMT). Обновления безопасности для Microsoft Exchange Server Subscription Edition RTM, а также Exchange Server 2016 и 2019, устраняющие уязвимость, были выпущены практически через месяц, 9 июня. Эксперты Microsoft рекомендовали оставить включёнными меры митигации и после установки патча, поскольку они обеспечивают дополнительный уровень защиты. Однако применение этих мер митигации может вызывать проблемы (например, ошибки при печати календаря и отображении изображений в OWA).

⚠️ Обратите внимание, что Exchange Server 2016 и 2019, срок поддержки которых уже завершился, также подвержены этой уязвимости. Обновления безопасности для Exchange Server 2016 и 2019, выпущенные в период с мая по октябрь 2026 года, доступны только клиентам, участвующим во втором этапе программы Extended Security Update (ESU).

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский В тренде VM: уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом майском выпуске было четыре уязвимости. В этот раз тоже четыре, но с пятью CVE-идентификаторами.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43284, CVE-2026-43500). Цепочка уязвимостей с публичным эксплоитом для получения root-а. Есть признаки эксплуатации вживую.

🔻 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Ещё одна уязвимость для получения root-а с публичным эксплоитом.

🔻 EoP - Microsoft Defender "RedSun" (CVE-2026-41091). Уязвимость повышения привилегий до уровня SYSTEM с публичным эксплоитом и признаками эксплуатации вживую. Уделите особое внимание серверным и десктопным Windows-хостам, где Microsoft Defender не отключён, но отсутствует доступ в Интернет для регулярного обновления.

🔻 RCE - PAN-OS (CVE-2026-0300). Уязвимость выполнения произвольного кода с root-привилегиями без аутентификации на файерволах PA-Series и VM-Series. Есть публичный эксплойт и признаки эксплуатации вживую.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Microsoft Defender "RedSun" (CVE-2026-41091)

Про уязвимость Elevation of Privilege - Microsoft Defender RedSun (CVE-2026-41091)

Про уязвимость Elevation of Privilege - Microsoft Defender "RedSun" (CVE-2026-41091). Microsoft Defender - это встроенное программное обеспечение от компании Microsoft, предназначенное для защиты операционной системы Windows и пользовательских данных от вирусов, вредоносных программ и других киберугроз в режиме реального времени. Неправильное разрешение ссылок перед доступом к файлу ("link following", CWE-59) в Microsoft Defender (конкретно в компоненте Malware Protection Engine) позволяет авторизованному локальному злоумышленнику повысить привилегии до уровня SYSTEM. Это означает, что атакующий получает полный контроль над системой, включая доступ ко всем данным, возможность изменять настройки, устанавливать программное обеспечение, управлять учетными записями пользователей и отключать средства защиты.

🛠 Эксплойт для уязвимости был опубликован на GitHub исследователем Nightmare Eclipse 15 апреля вместе с эксплоитами для других уязвимостей компонентов Windows. Позже его аккаунт на GitHub был удалён администрацией, однако распространению эксплоитов это не помешало.

⚙️ Бюллетень безопасности и исправления были выпущены 19 мая вне регулярных Microsoft Patch Tuesday. Уязвимы версии Microsoft Malware Protection Engine от 1.1.26030.3008 до 1.1.26040.8. Системы, на которых отключён Microsoft Defender, не подвержены уязвимости. По умолчанию Microsoft Defender автоматически обновляет компоненты безопасности Windows, антивирусные базы и Microsoft Malware Protection Engine, поэтому обычно от пользователя не требуется дополнительных действий. Malware Protection Engine обновляется ежемесячно или по мере появления новых угроз, а антивирусные базы обновляются несколько раз в день. Проверка обновлений может выполняться автоматически от одного до нескольких раз в сутки при наличии подключения к Интернет. Также доступна ручная проверка обновлений.

👾 По данным Microsoft, уязвимость эксплуатируется в реальных атаках. Уязвимость была добавлена в каталог CISA KEV 20 мая.

💡 Особое внимание следует уделить серверным и десктопным Windows-хостам, где Microsoft Defender не отключён, но отсутствует доступ в Интернет для регулярного обновления.