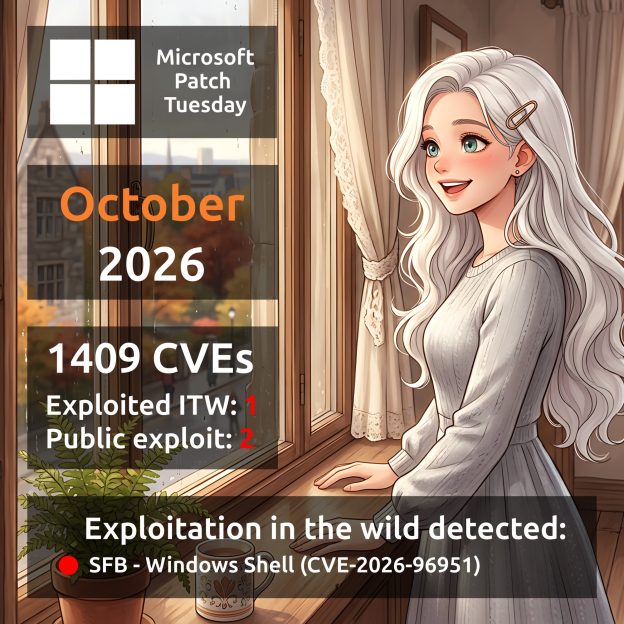
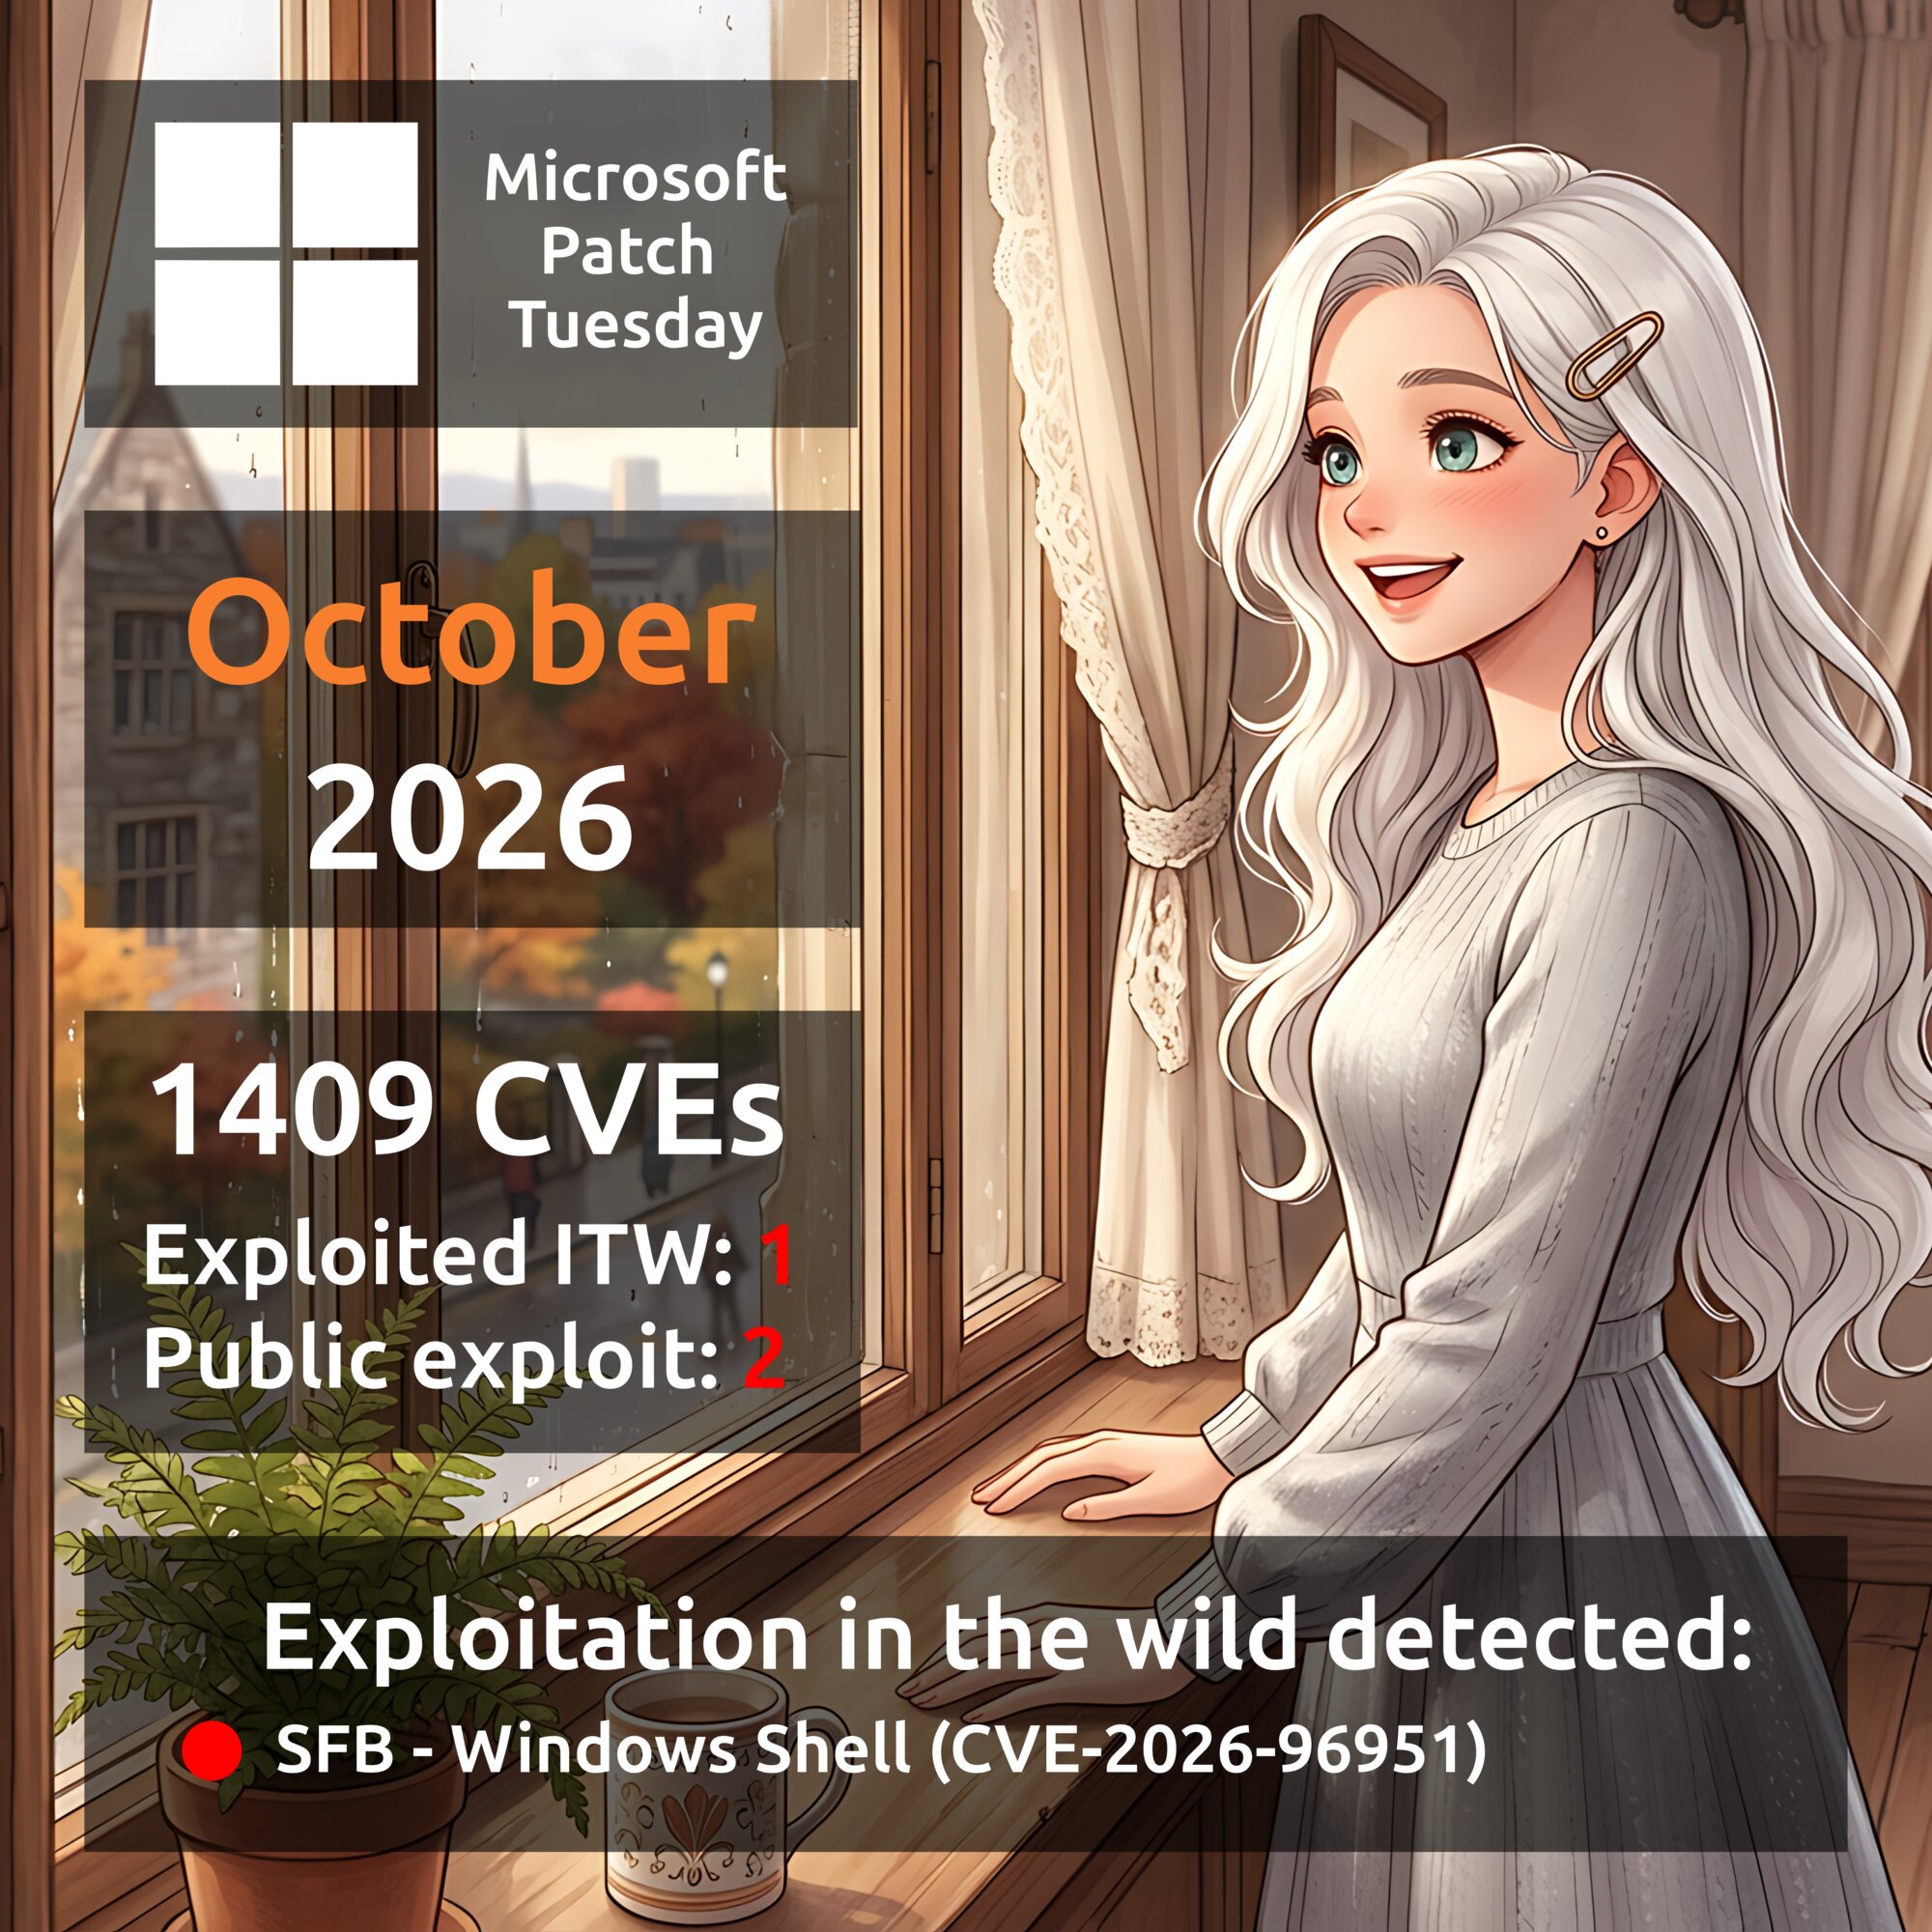
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:
🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.
Есть две уязвимости с публичными эксплоитами:
🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.
🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.
Из остальных уязвимостей можно выделить:
🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.
🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.
🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.
🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.
🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.