Архив метки: NTFS

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

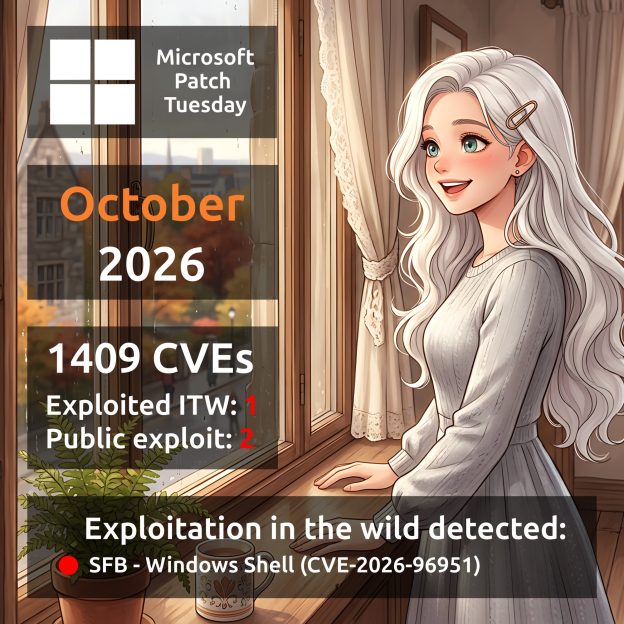
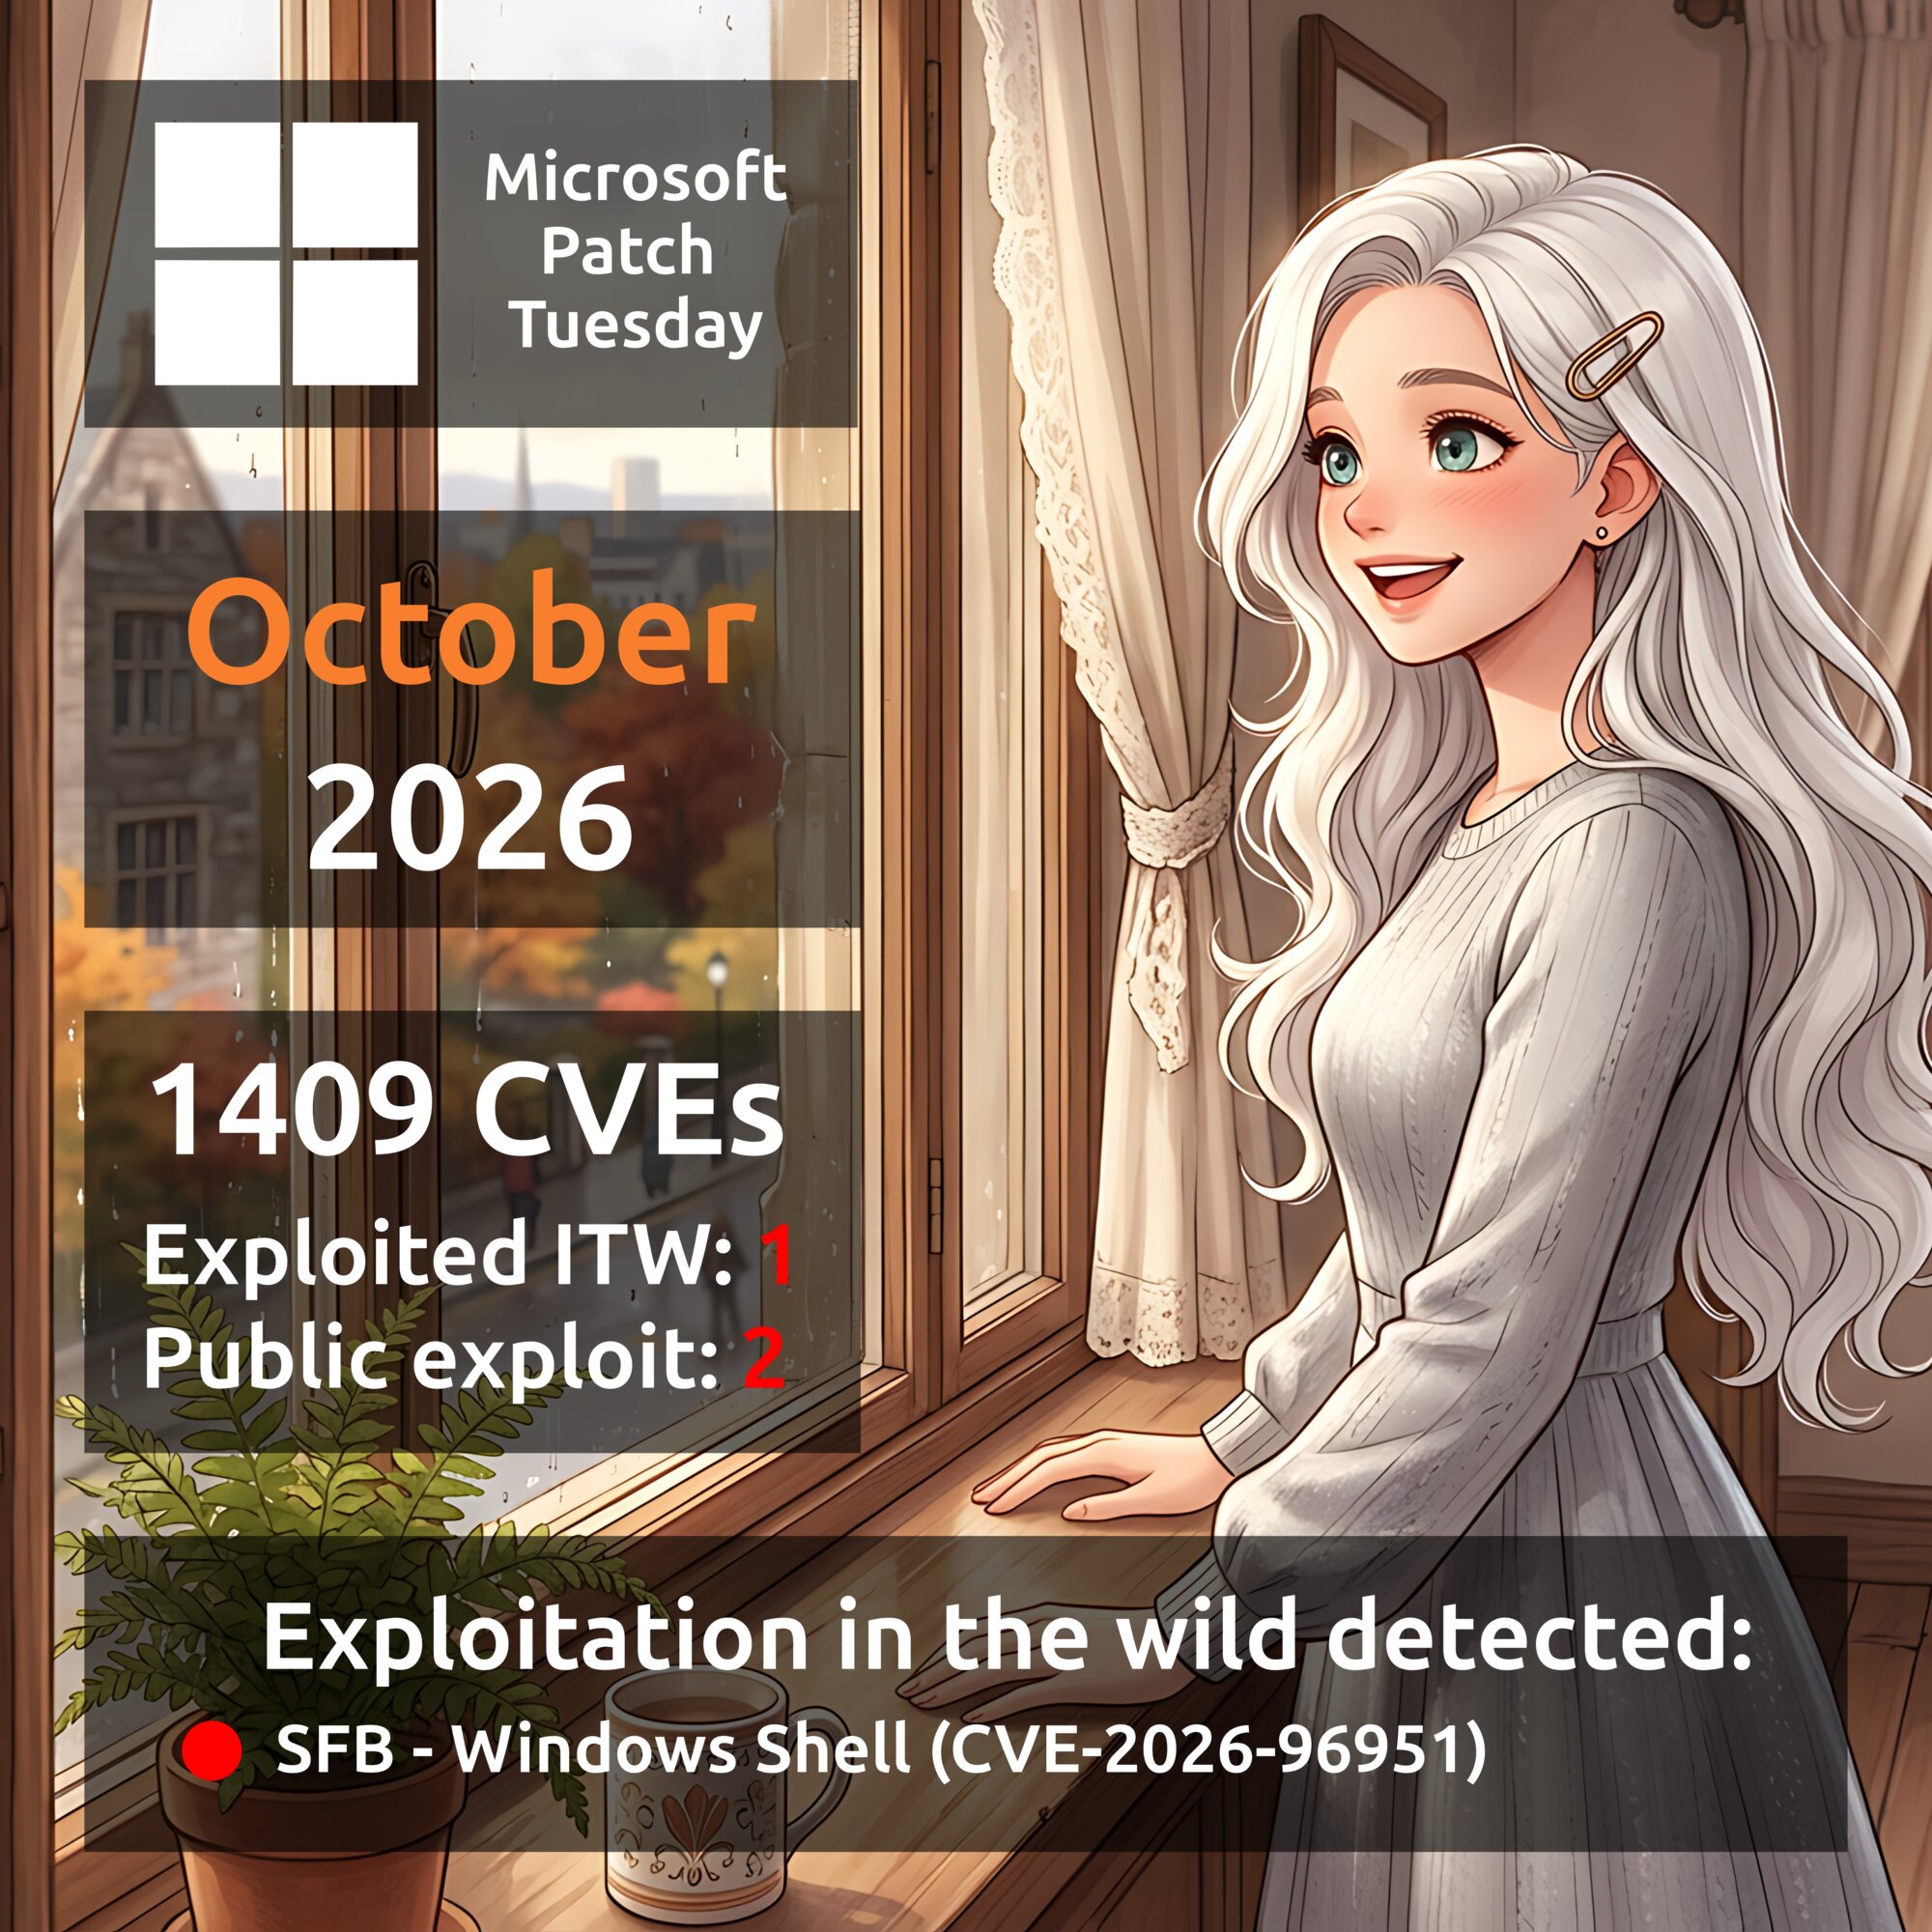
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.
🗒 Полный отчёт Vulristics

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

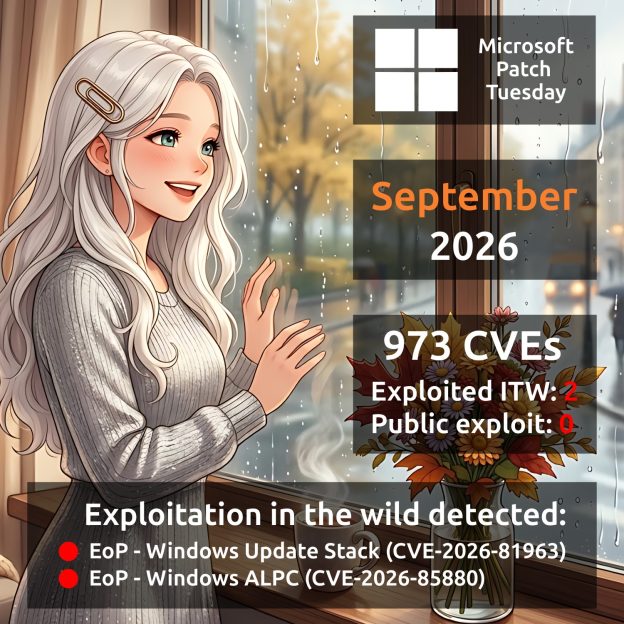
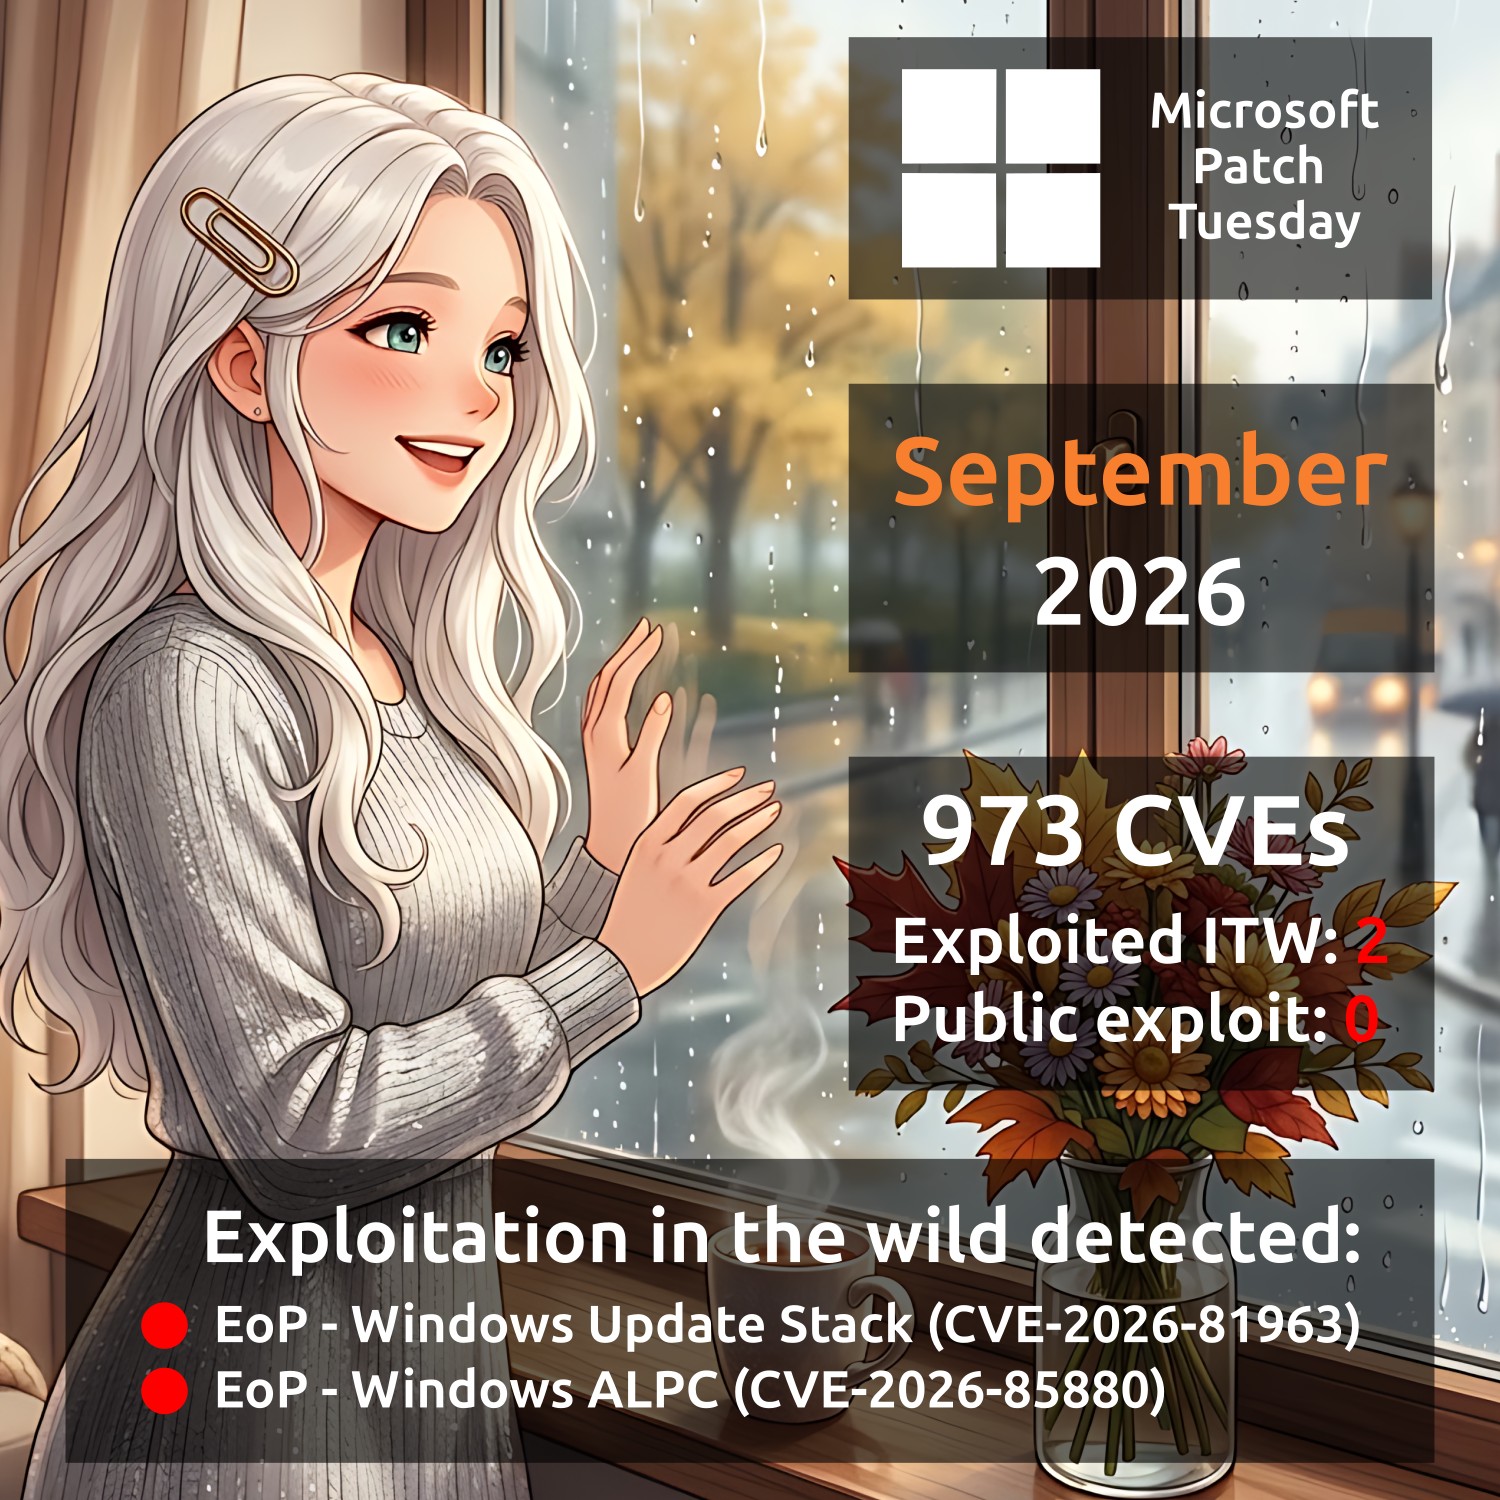
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.

🗒 Полный отчёт Vulristics

Январский Microsoft Patch Tuesday

Январский Microsoft Patch Tuesday

Январский Microsoft Patch Tuesday. Всего 114 уязвимостей, в два раза больше, чем в декабре. Есть одна уязвимость с признаком эксплуатации вживую:

🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Также есть две уязвимости с публичными эксплоитами:

🔸 RCE - Windows Deployment Services (CVE-2026-0386)
🔸 EoP - Windows Agere Soft Modem Driver (CVE-2023-31096)

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Office (CVE-2026-20952, CVE-2026-20953), Windows NTFS (CVE-2026-20840, CVE-2026-20922)
🔹 EoP - Desktop Windows Manager (CVE-2026-20871), Windows Virtualization-Based Security (VBS) Enclave (CVE-2026-20876)
🔹 SFB - Secure Boot Certificate Expiration (CVE-2026-21265)

Отдельно хотелось бы выделить уязвимость, зарепорченную Positive Technologies:

🟥 EoP - Windows Telephony Service (CVE-2026-20931)

🗒 Полный отчёт Vulristics

Апрельский выпуск "В тренде VM": уязвимости в Microsoft Windows, продуктах VMware, Kubernetes и Apache Tomcat

Апрельский выпуск В тренде VM: уязвимости в Microsoft Windows, продуктах VMware, Kubernetes и Apache Tomcat

Апрельский выпуск "В тренде VM": уязвимости в Microsoft Windows, продуктах VMware, Kubernetes и Apache Tomcat. По видяшкам берём паузу, пока только текстом. 🤷‍♂️🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего 11 трендовых уязвимостей:

🔻 Elevation of Privilege - Windows Cloud Files Mini Filter Driver (CVE-2024-30085)
🔻 Spoofing - Windows File Explorer (CVE-2025-24071)
🔻 Четыре эксплуатируемые уязвимости Windows из мартовского Microsoft Patch Tuesday (CVE-2025-24985, CVE-2025-24993, CVE-2025-26633, CVE-2025-24983)
🔻 Три уязвимости VMware "ESXicape" (CVE-2025-22224, CVE-2025-22225, CVE-2025-22226)
🔻 Remote Code Execution - Apache Tomcat (CVE-2025-24813)
🔻 Remote Code Execution - Kubernetes (CVE-2025-1974)

Что нового по эксплуатируемым уязвимостям из мартовского Microsoft Patch Tuesday (CVE-2025-24985, CVE-2025-24993, CVE-2025-26633, CVE-2025-24983)?

Что нового по эксплуатируемым уязвимостям из мартовского Microsoft Patch Tuesday (CVE-2025-24985, CVE-2025-24993, CVE-2025-26633, CVE-2025-24983)?

Что нового по эксплуатируемым уязвимостям из мартовского Microsoft Patch Tuesday (CVE-2025-24985, CVE-2025-24993, CVE-2025-26633, CVE-2025-24983)? Сегодня будет апрельский MSPT. Самое время посмотреть, а есть ли какие-то обновления по уязвимостям из мартовского MSPT, для которых были признаки эксплуатации вживую.

Публичных эксплоитов для этих уязвимостей пока не появилось. 🤷‍♂️

Первые две уязвимости аналогичны по вектору эксплуатации, различаются только типом уязвимой файловой системы:

🔻 Remote Code Execution - Windows Fast FAT File System Driver (CVE-2025-24985). Целочисленное переполнение или циклический переход (Integer Overflow or Wraparound, CWE-190) в драйвере Fast FAT ОС Windows позволяет неавторизованному злоумышленнику выполнить произвольный код в локальной системе. Для этого злоумышленник должен убедить потенциальную жертву примонтировать специально созданный виртуальный жесткий диск (VHD).

🔻 Remote Code Execution - Windows NTFS (CVE-2025-24993). Переполнение буфера в куче (Heap-based Buffer Overflow, CWE-122) в файловой системе Windows NTFS позволяет несанкционированному злоумышленнику выполнить код в локальной системе. Для этого злоумышленник должен убедить потенциальную жертву примонтировать специально созданный виртуальный жесткий диск (VHD).

Ещё одна уязвимость также требует открытия зловредного файла:

🔻 Security Feature Bypass - Microsoft Management Console "EvilTwin" (CVE-2025-26633). Консоль управления Майкрософт (MMC) - компонент ОС Windows, который используется для создания, сохранения и открытия консолей администрирования для управления оборудованием, программным обеспечением и сетевыми компонентами Windows. MMC позволяет сохранять коллекцию настроек в виде файлов MSC. Для эксплуатации уязвимости злоумышленник должен убедить потенциальную жертву открыть специально созданный MSC файл, что, согласно ZDI, приведёт к выполнению кода в контексте текущего пользователя. Для эксплуатации уязвимости злоумышленники могут использовать фишинг, отправляя электронные письма с вредоносными вложениями или ссылками, ведущими на подконтрольные им ресурсы. Исследователи Trend Micro связывают случаи эксплуатации уязвимости вживую с деятельностью группировки EncryptHub (также известной как Water Gamayun и Larva-208).

И, наконец, классическая уязвимость повышения привилегий:

🔻 Elevation of Privilege - Windows Win32 Kernel Subsystem (CVE-2025-24983). Для эксплуатации уязвимости аутентифицированному пользователю необходимо запустить специально созданную программу, которая в конечном итоге выполнит код с привилегиями SYSTEM. Для успешной эксплуатации уязвимости злоумышленнику необходимо выиграть "race condition". Уязвимость была обнаружена исследователями ESET. Они нашли эксплойт для CVE-2025-24983 на системах, скомпрометированных с использованием бэкдора PipeMagic.