Архив метки: MicrosoftWord

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

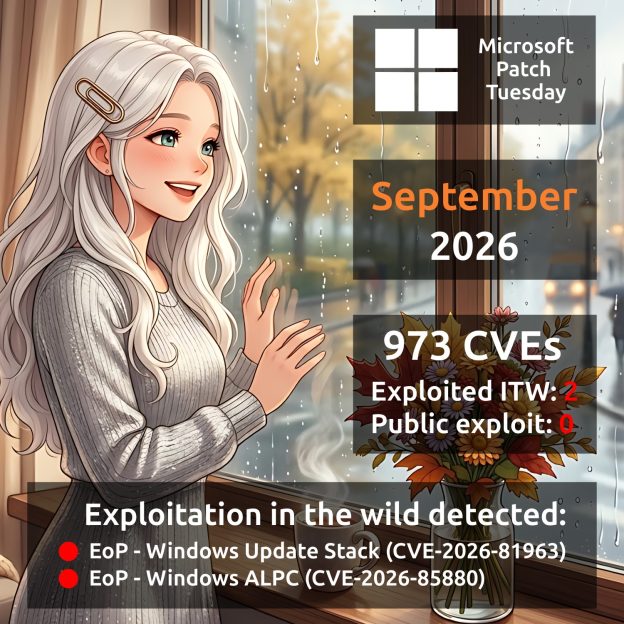
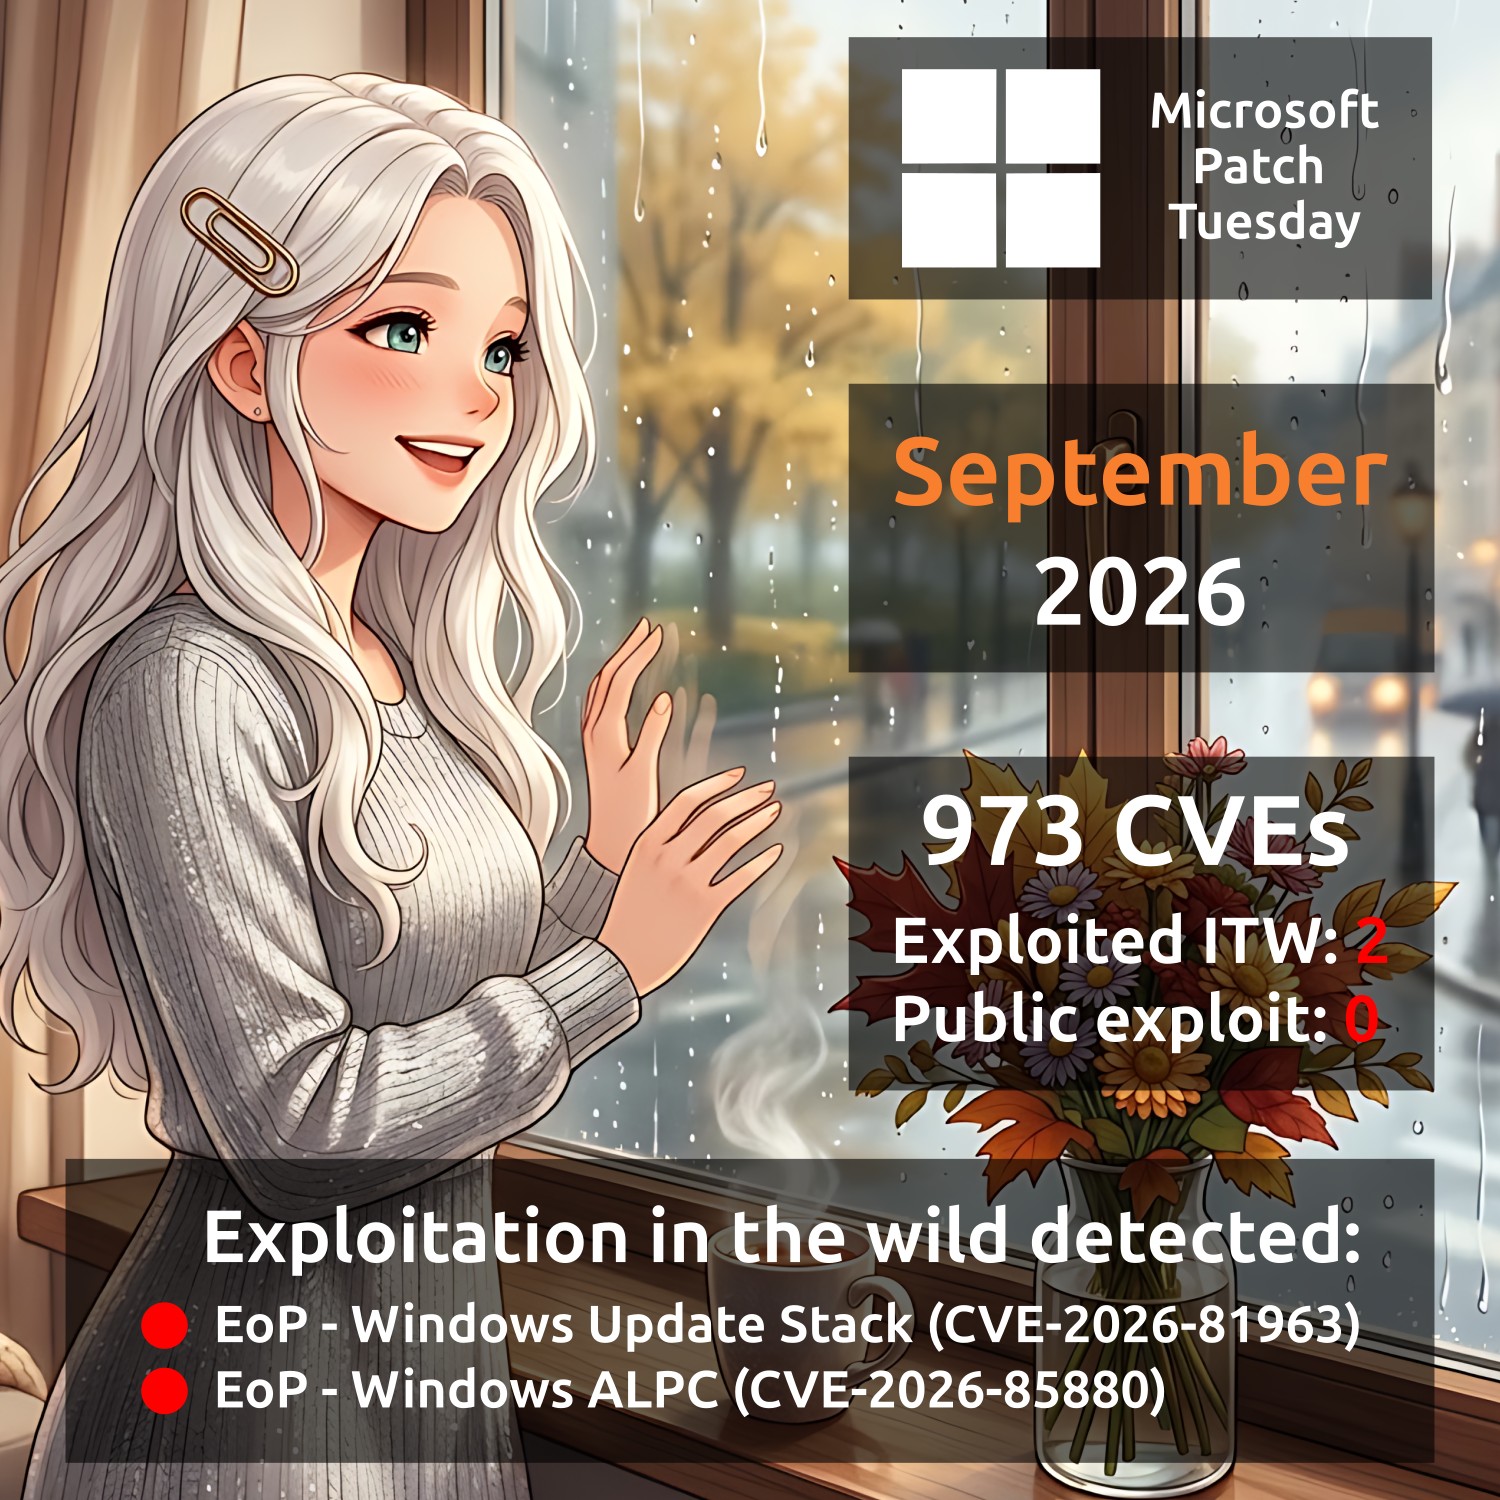
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.
🗒 Полный отчёт Vulristics

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

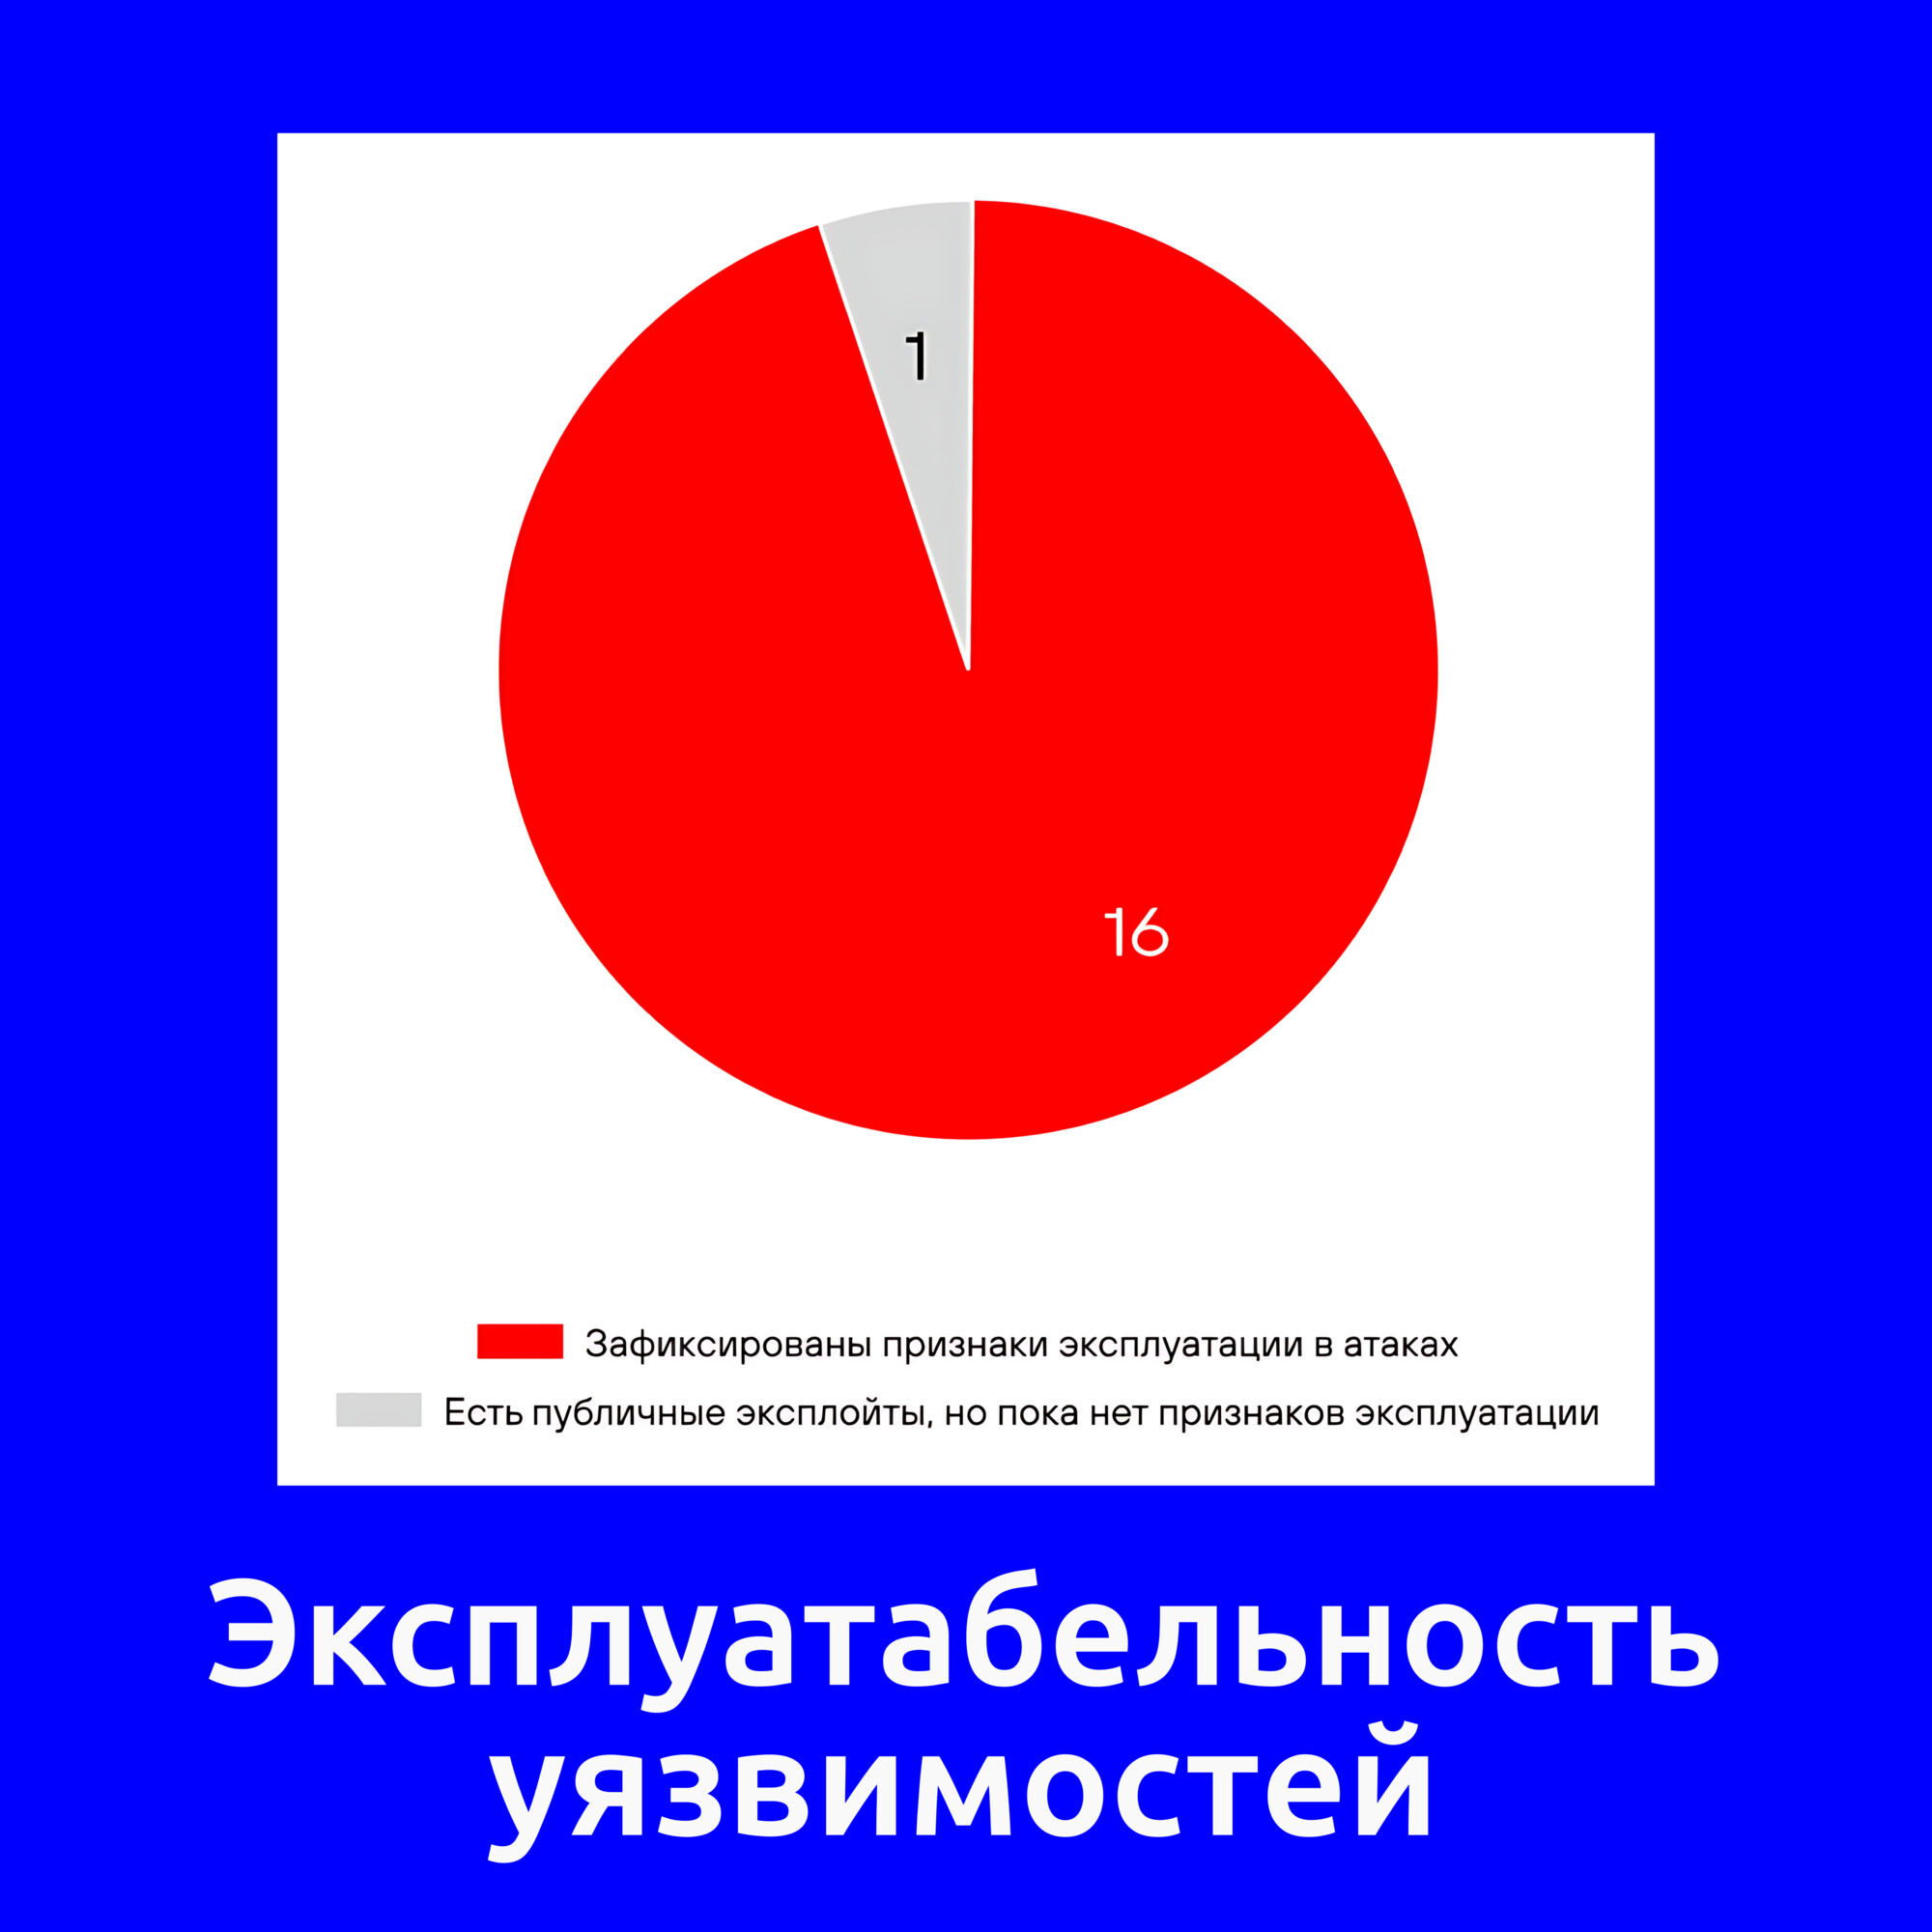
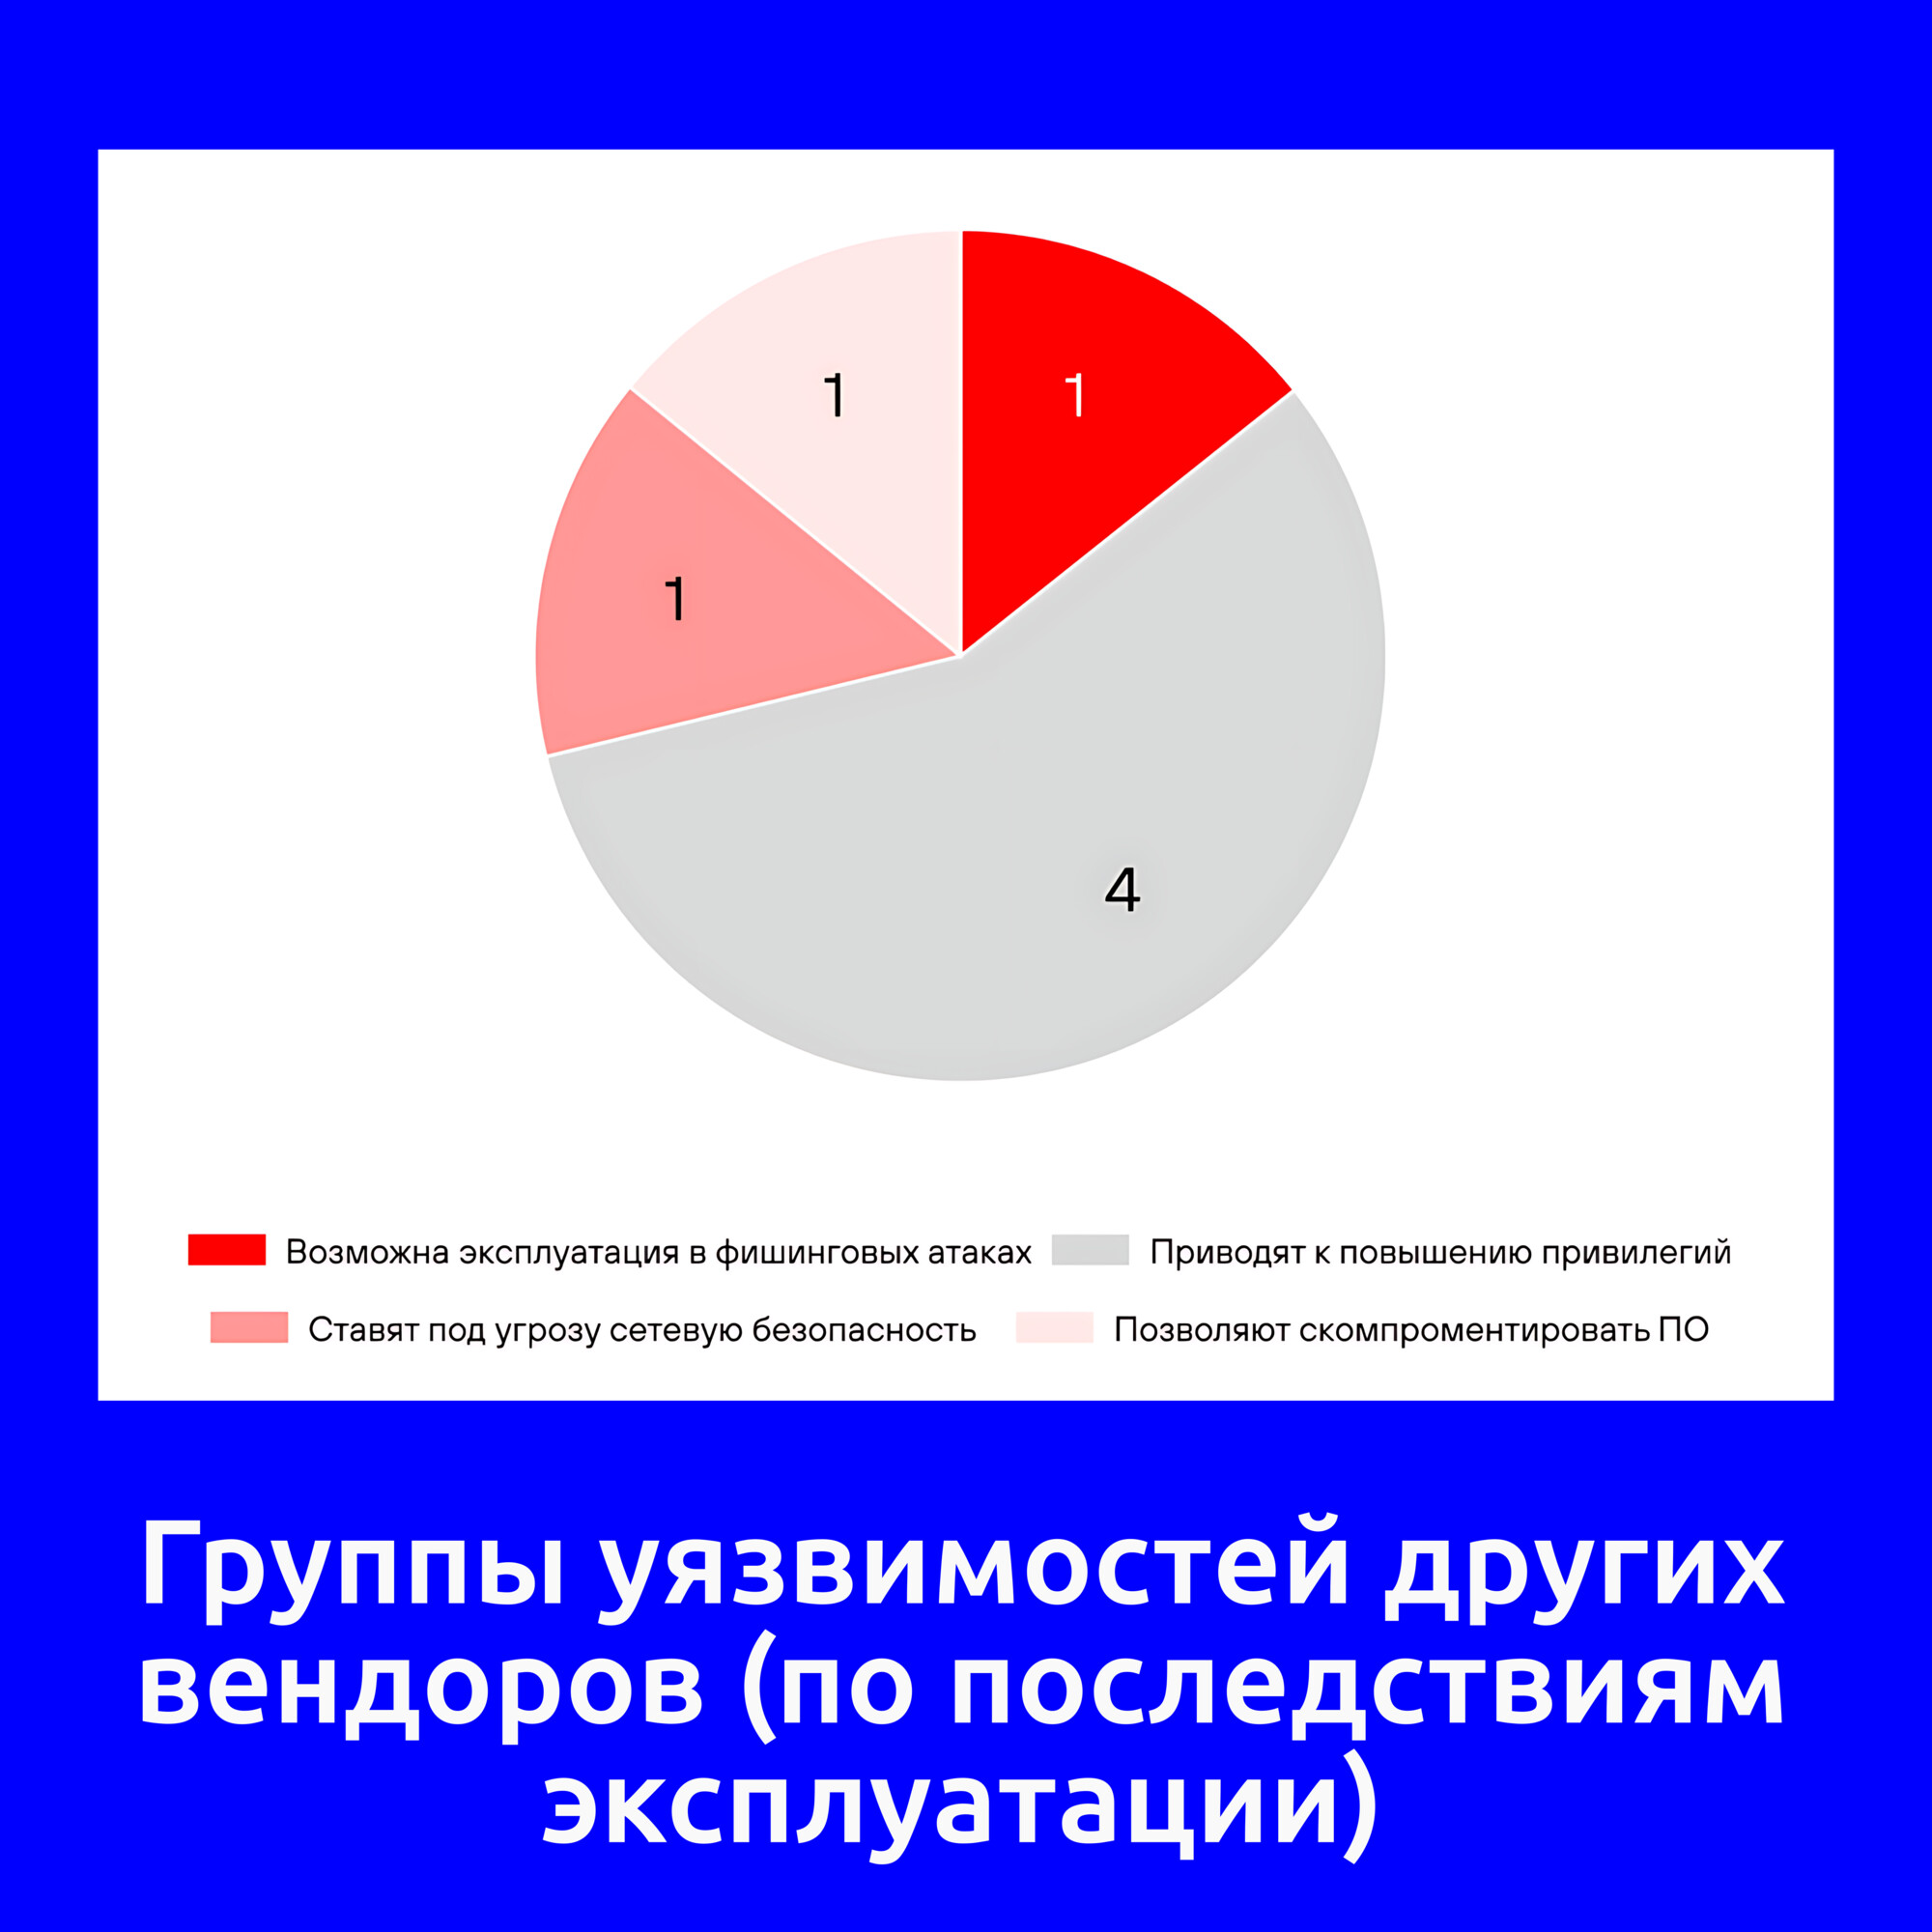
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

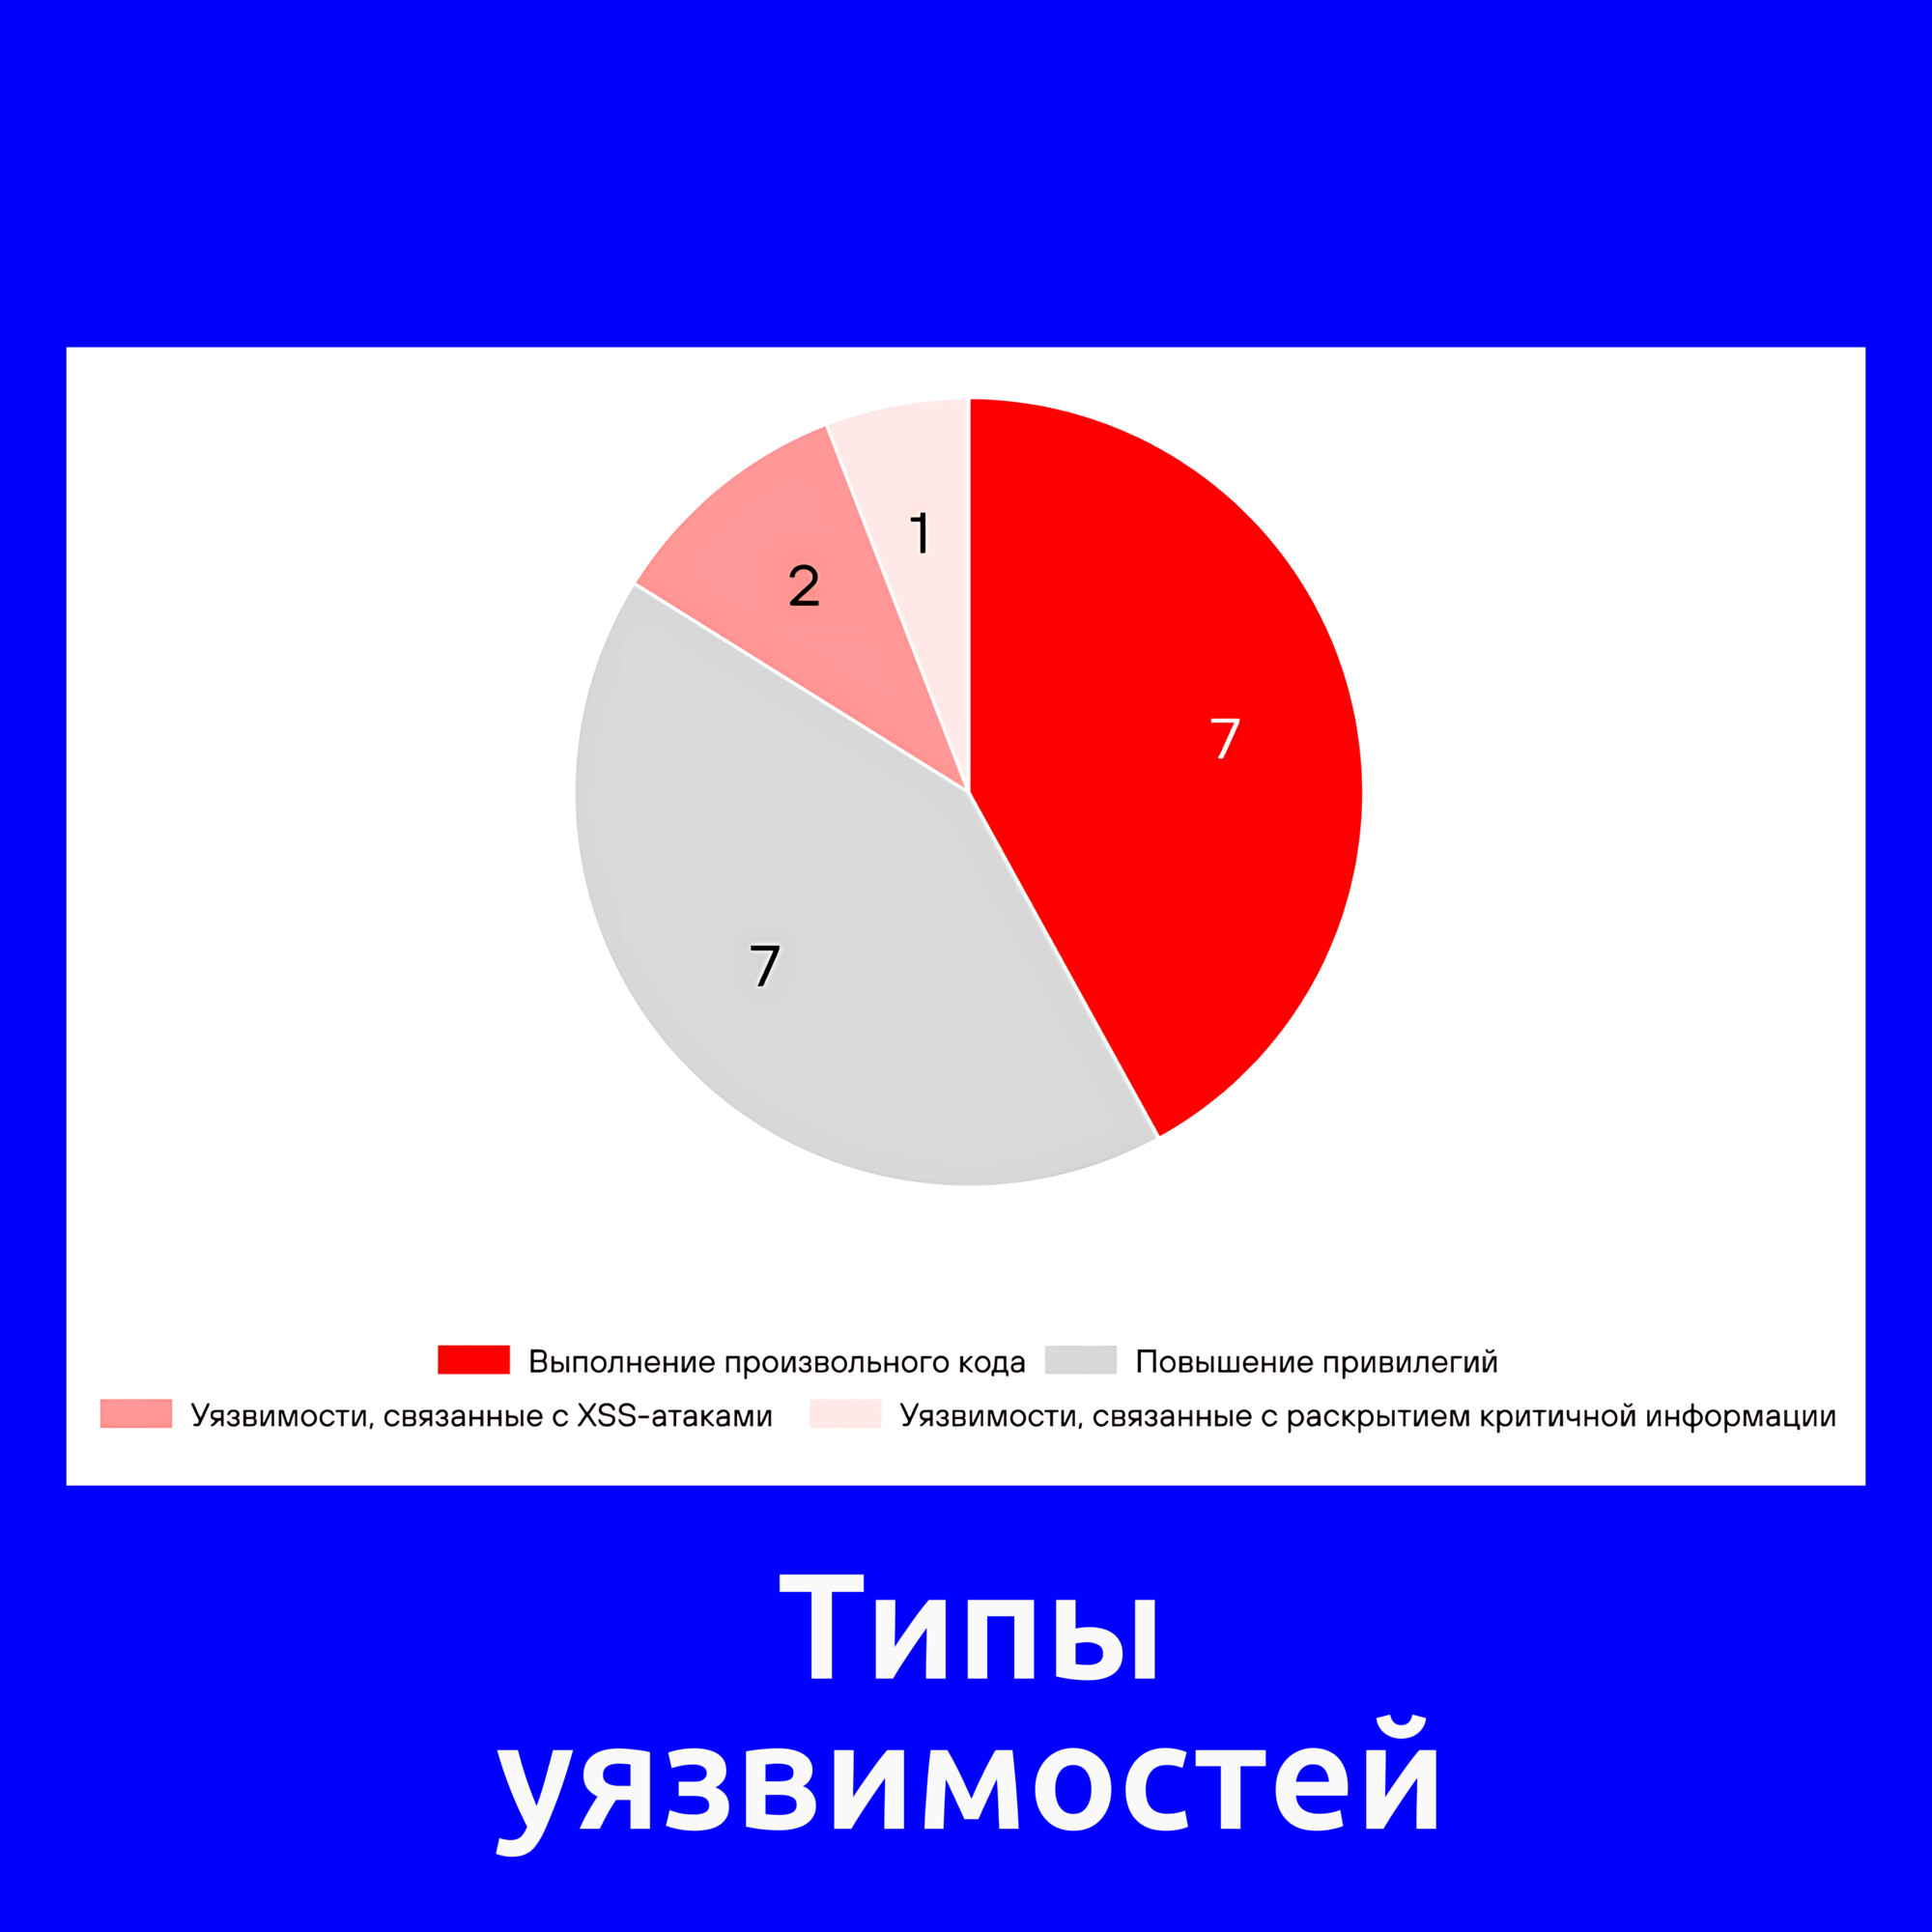
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

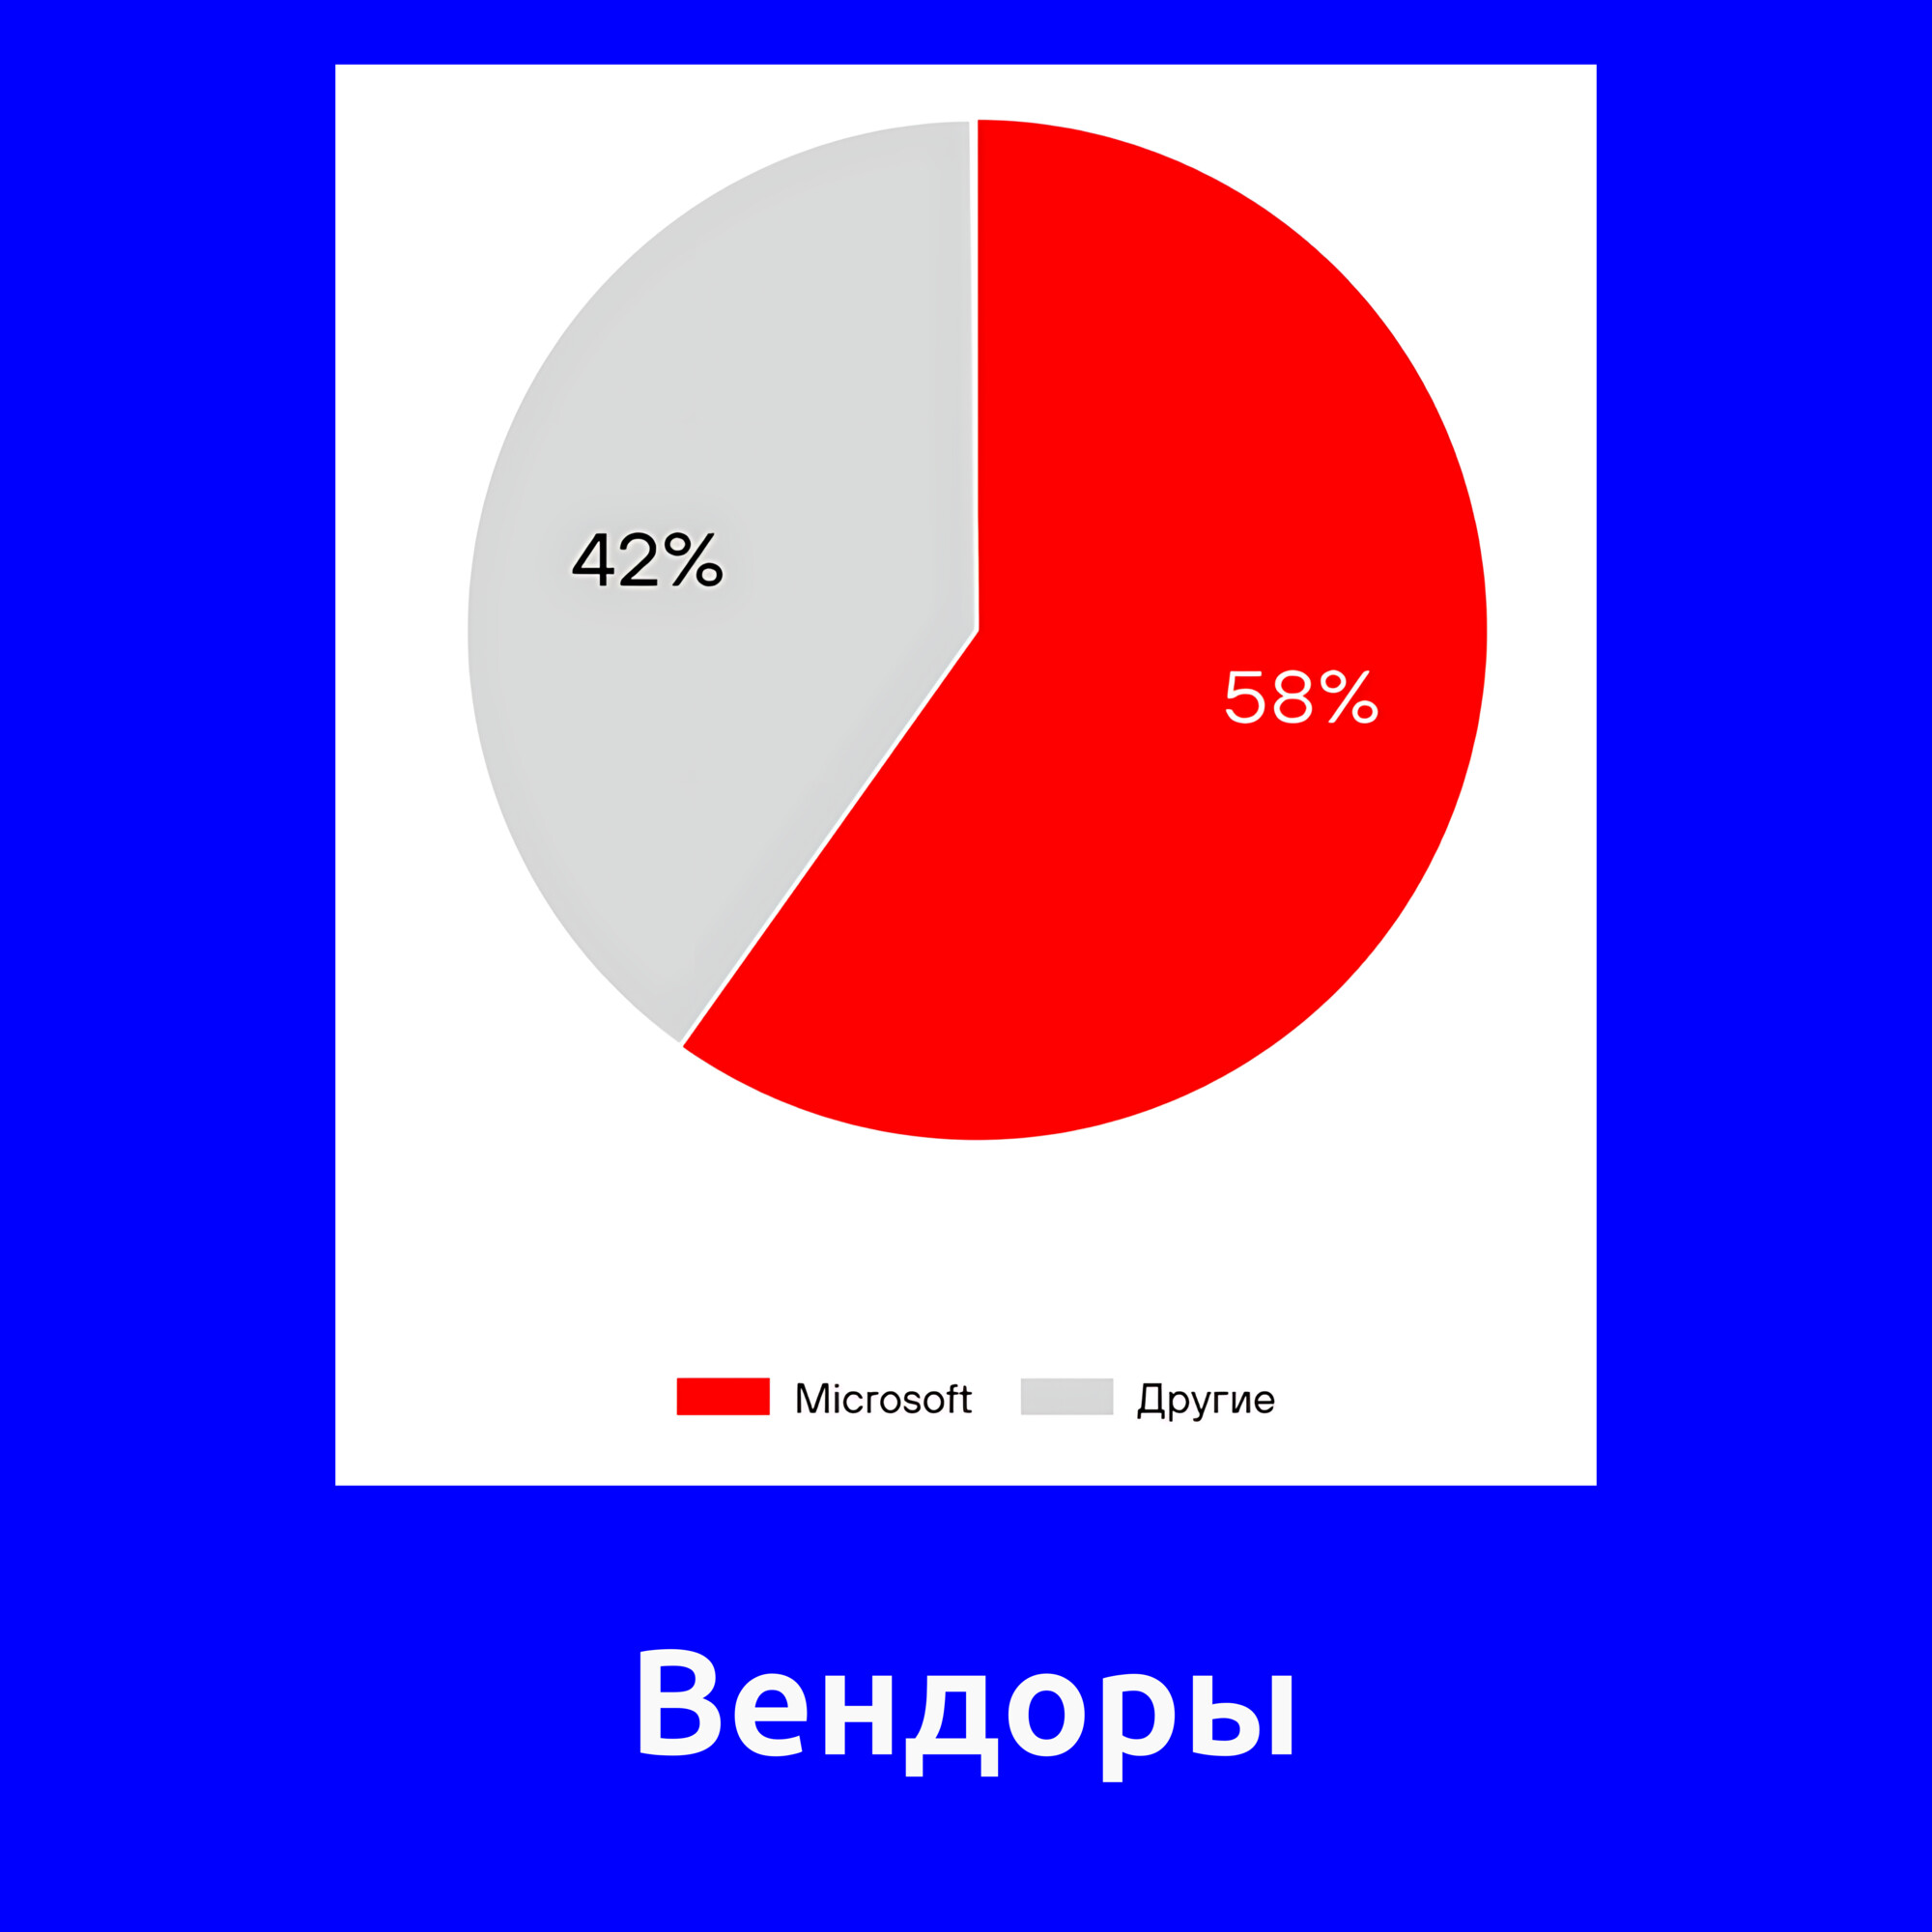
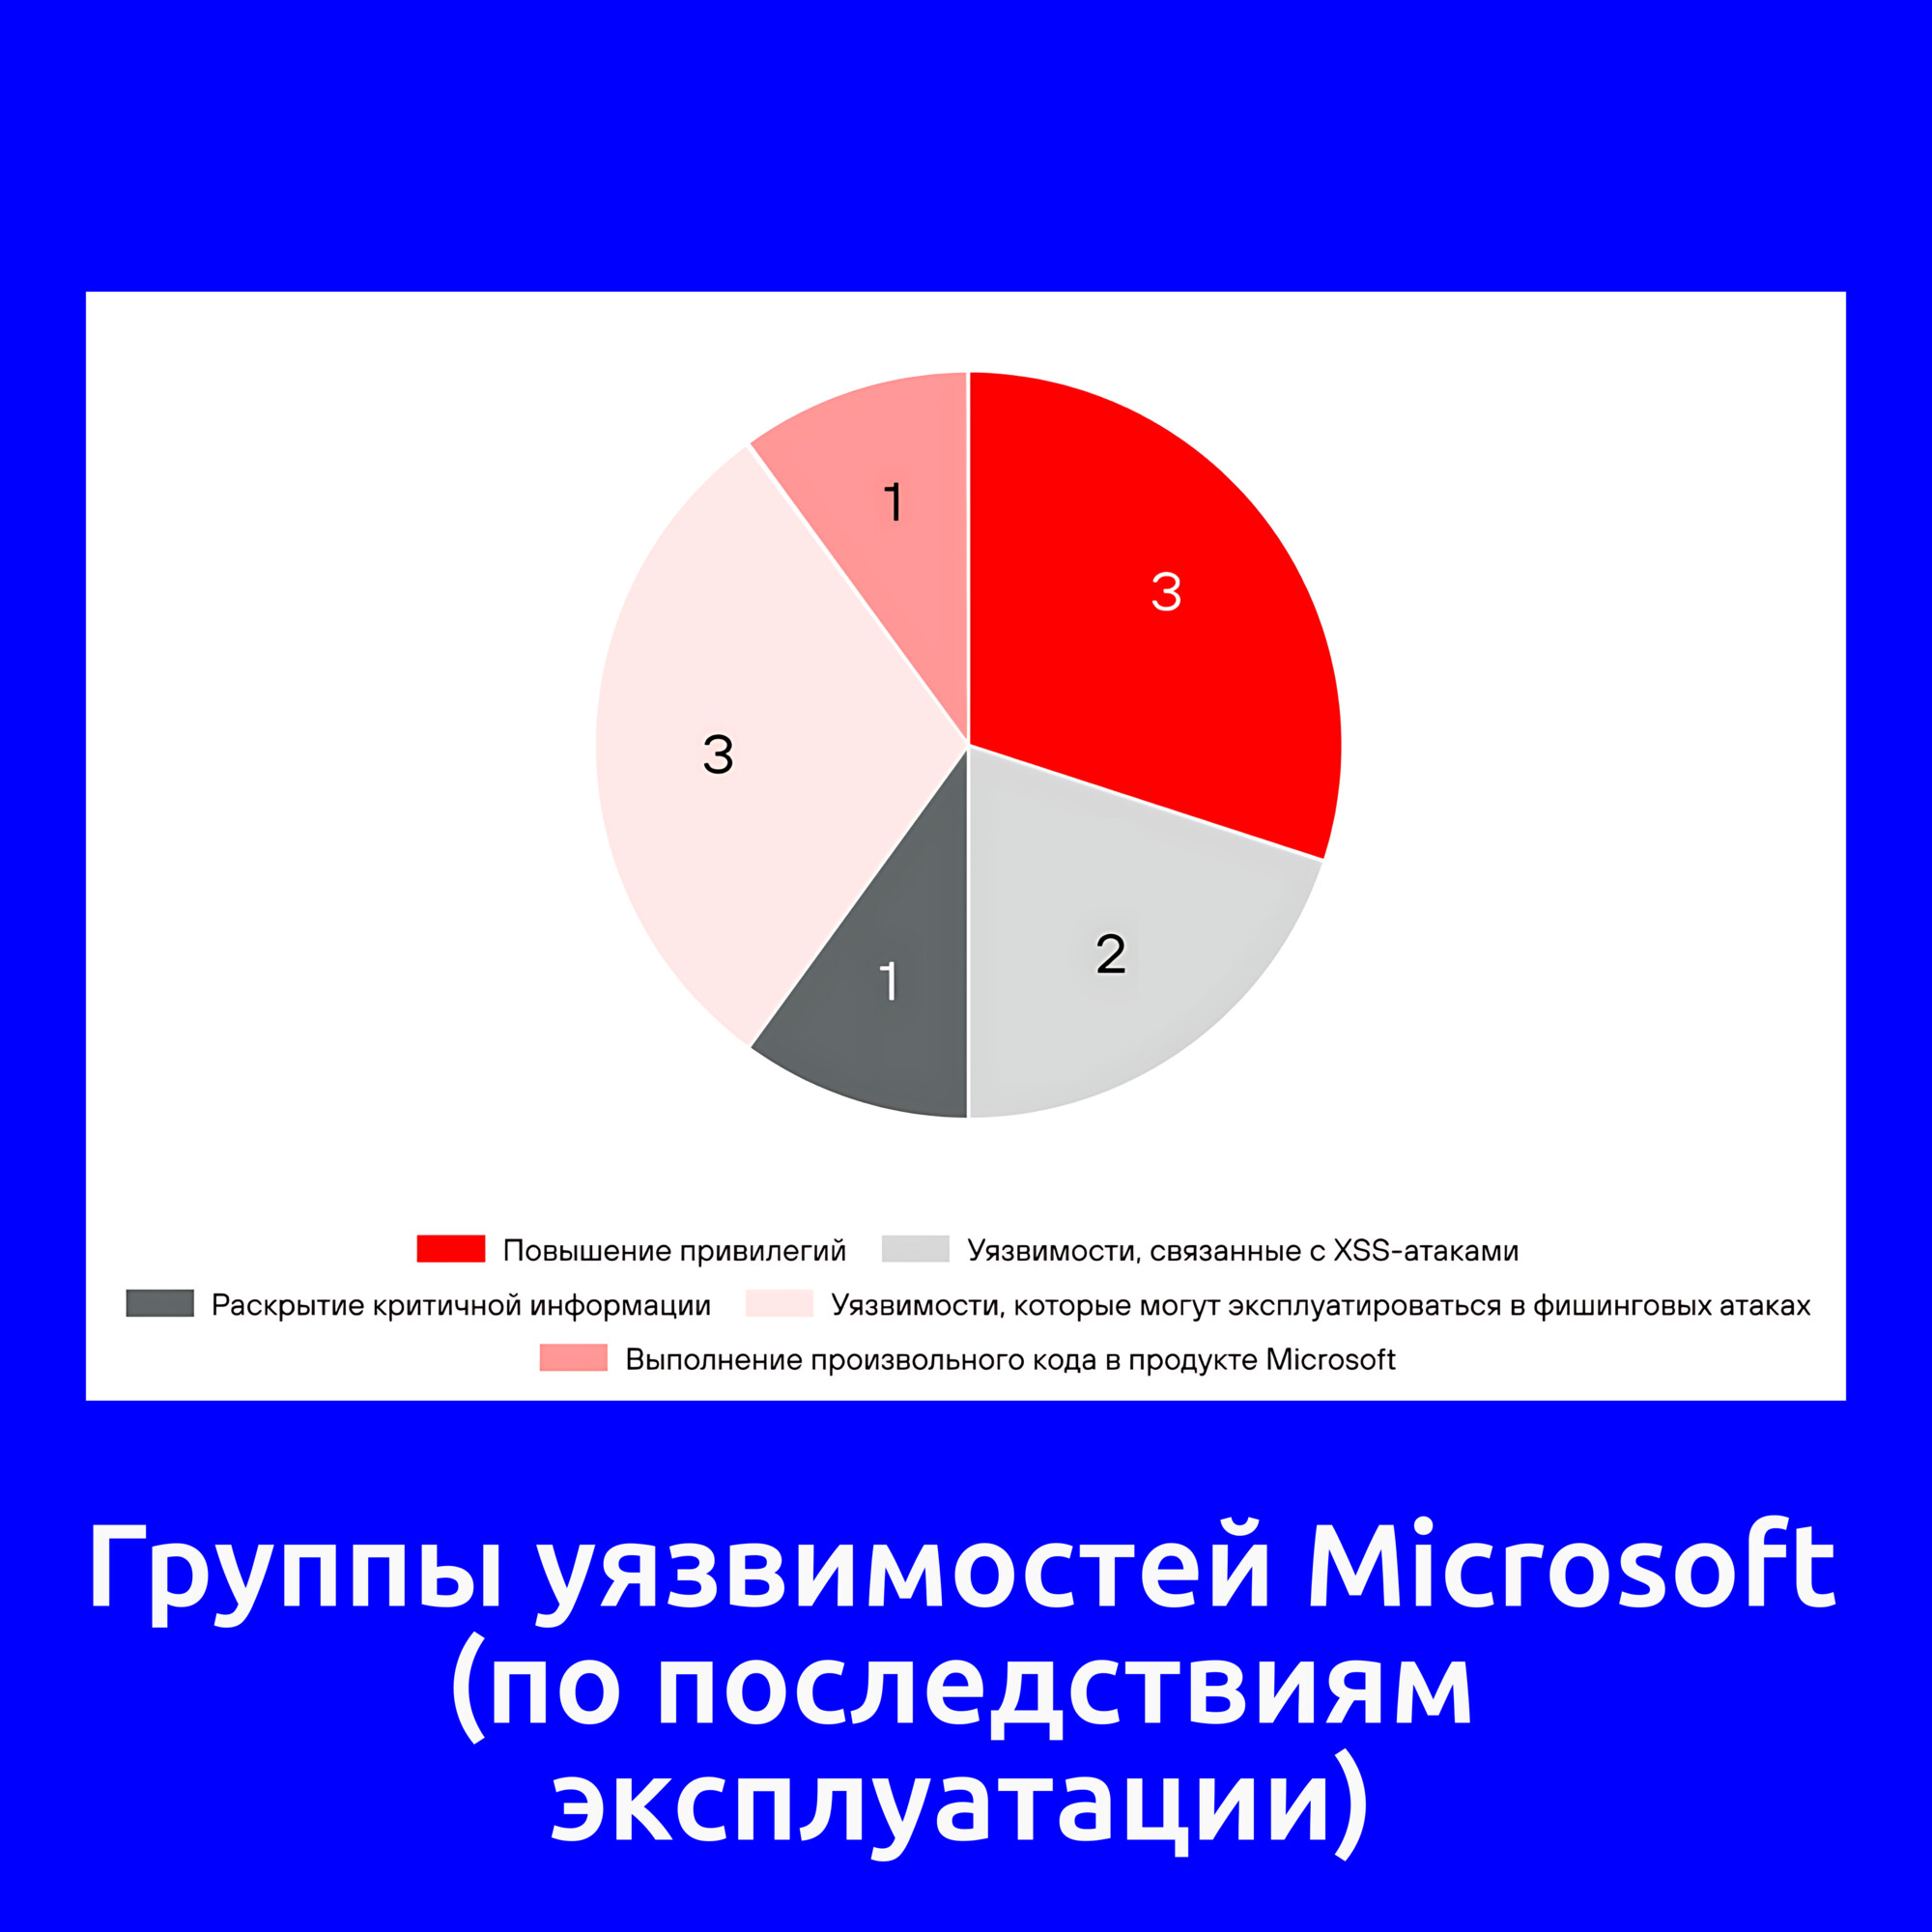
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday. Всего 119 уязвимостей, примерно в 1,5 раза меньше, чем в апреле. Уязвимостей с признаком эксплуатации вживую пока нет. Но есть одна уязвимость с публичным эксплоитом:

🔸 EoP - Windows Kernel (CVE-2026-40369). Подробный write-up и эксплойт по этой уязвимости были опубликованы 14 мая, через 2 дня после майского MSPT. Исследователь описывает эксплуатацию уязвимости так: "Всего один системный вызов (syscall) из любого непривилегированного процесса - включая песочницу рендерера Chrome - позволяет увеличивать значения по произвольным адресам памяти ядра. Без состояний гонки (race conditions). Без спреинга кучи (heap spray). Без специальных токенов. 100% детерминированное повышение привилегий до уровня SYSTEM."

Из остальных можно выделить:

🔹 RСE - Windows DNS Client (CVE-2026-41096). Аналитик ZDI прокомментировал эту уязвимость так: "Этот патч устраняет переполнение буфера в куче (heap-based buffer overflow) в DNS-клиенте, которое провоцируется вредоносным DNS-ответом. Не требуется ни аутентификация, ни взаимодействие с пользователем. А поскольку DNS-клиент запущен практически на каждой машине под управлением Windows, поверхность атаки огромна. Злоумышленник, способный повлиять на DNS-ответы (через MitM-атаку или поддельный DNS-сервер), может получить несанкционированное удаленное выполнение кода (RCE) во всей вашей корпоративной сети."

🔹 RСE - Windows Netlogon (CVE-2026-41089). Уязвимость позволяет неавторизованному удаленному атакующему выполнить произвольный код на контроллере домена путем отправки специально сформированного сетевого запроса. Для эксплуатации не требуются учетные данные или взаимодействие с пользователем, что классифицирует эту уязвимость как wormable. Компрометация контроллера домена означает полную компрометацию всего домена организации. Аналитик Rapid7 в своём комментарии добавил: "Не требуется никаких привилегий или взаимодействия с пользователем, а сложность атаки (attack complexity) оценивается как низкая. Это указывает на то, что создание надежного эксплоита вряд ли вызовет особые трудности у любого, кто знаком с конкретным механизмом работы уязвимости. Microsoft оценивает вероятность эксплуатации как "менее вероятную" (less likely), однако, поскольку эти оценки публикуются без сопутствующих объяснений, неясно, насколько защитники могут на них полагаться. Каждый, кто помнит активно обсуждавшуюся в 2020 году уязвимость CVE-2020-1472 (также известную как ZeroLogon), заметит, что CVE-2026-41089 позволяет атакующему гораздо быстрее и проще скомпрометировать контроллер домена. Патчи уже доступны для всех версий Windows Server, начиная с 2012."

🔹 RСE - Windows TCP/IP (CVE-2026-40415). Комментарий аналитика ZDI: "Эта уязвимость в стеке TCP/IP вызвана ошибкой использования памяти после освобождения (use-after-free, UAF) и может позволить удаленному неавторизованному злоумышленнику выполнить код без какого-либо взаимодействия с пользователем. Это делает её еще одной wormable уязвимостью. Однако вероятность её реальной эксплуатации гораздо ниже. Целевая система должна находиться в условиях длительной нехватки оперативной памяти (memory pressure), что встречается довольно редко."

🔹 RСE - Microsoft Word (CVE-2026-40361, CVE-2026-40364, CVE-2026-40366, CVE-2026-40367). Злоумышленник может эксплуатировать эти уязвимости с помощью социальной инженерии, отправив вредоносный файл намеченной жертве. Успешная эксплуатация предоставит атакующему права на выполнение кода. Исследователи Microsoft отмечают, что область предварительного просмотра (Preview Pane) является вектором атаки для каждой из этих уязвимостей

🔹 RСE - Microsoft Office (CVE-2026-40363, CVE-2026-42831). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в Microsoft Office, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Windows GDI (CVE-2026-35421). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в компоненте Windows GDI, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Microsoft Dynamics 365 On-Premises (CVE-2026-42898). Комментарий аналитика ZDI: "Уязвимость позволяет любому аутентифицированному пользователю выполнять код с изменением области действия (scope change). Это означает, что в процессе эксплуатации атака может выйти за рамки уязвимого компонента и затронуть другие ресурсы. Изменения области действия (scope changes) встречаются довольно редко, поэтому, если вы используете Dynamics 365 On-Premises, обязательно протестируйте и разверните этот патч как можно скорее."

🔹 EoP - Windows Kernel (CVE-2026-33841, CVE-2026-35420, CVE-2026-40369). Уязвимости CVE-2026-33841 и CVE-2026-40369 получили оценку "Эксплуатация более вероятна" (Exploitation More Likely). Локальный атакующий может использовать их для повышения своих привилегий до уровня SYSTEM. В случае с CVE-2026-33841, он может повысить привилегии до Medium/High integrity level

🗒 Полный отчёт Vulristics