Архив метки: ViPNetClient

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

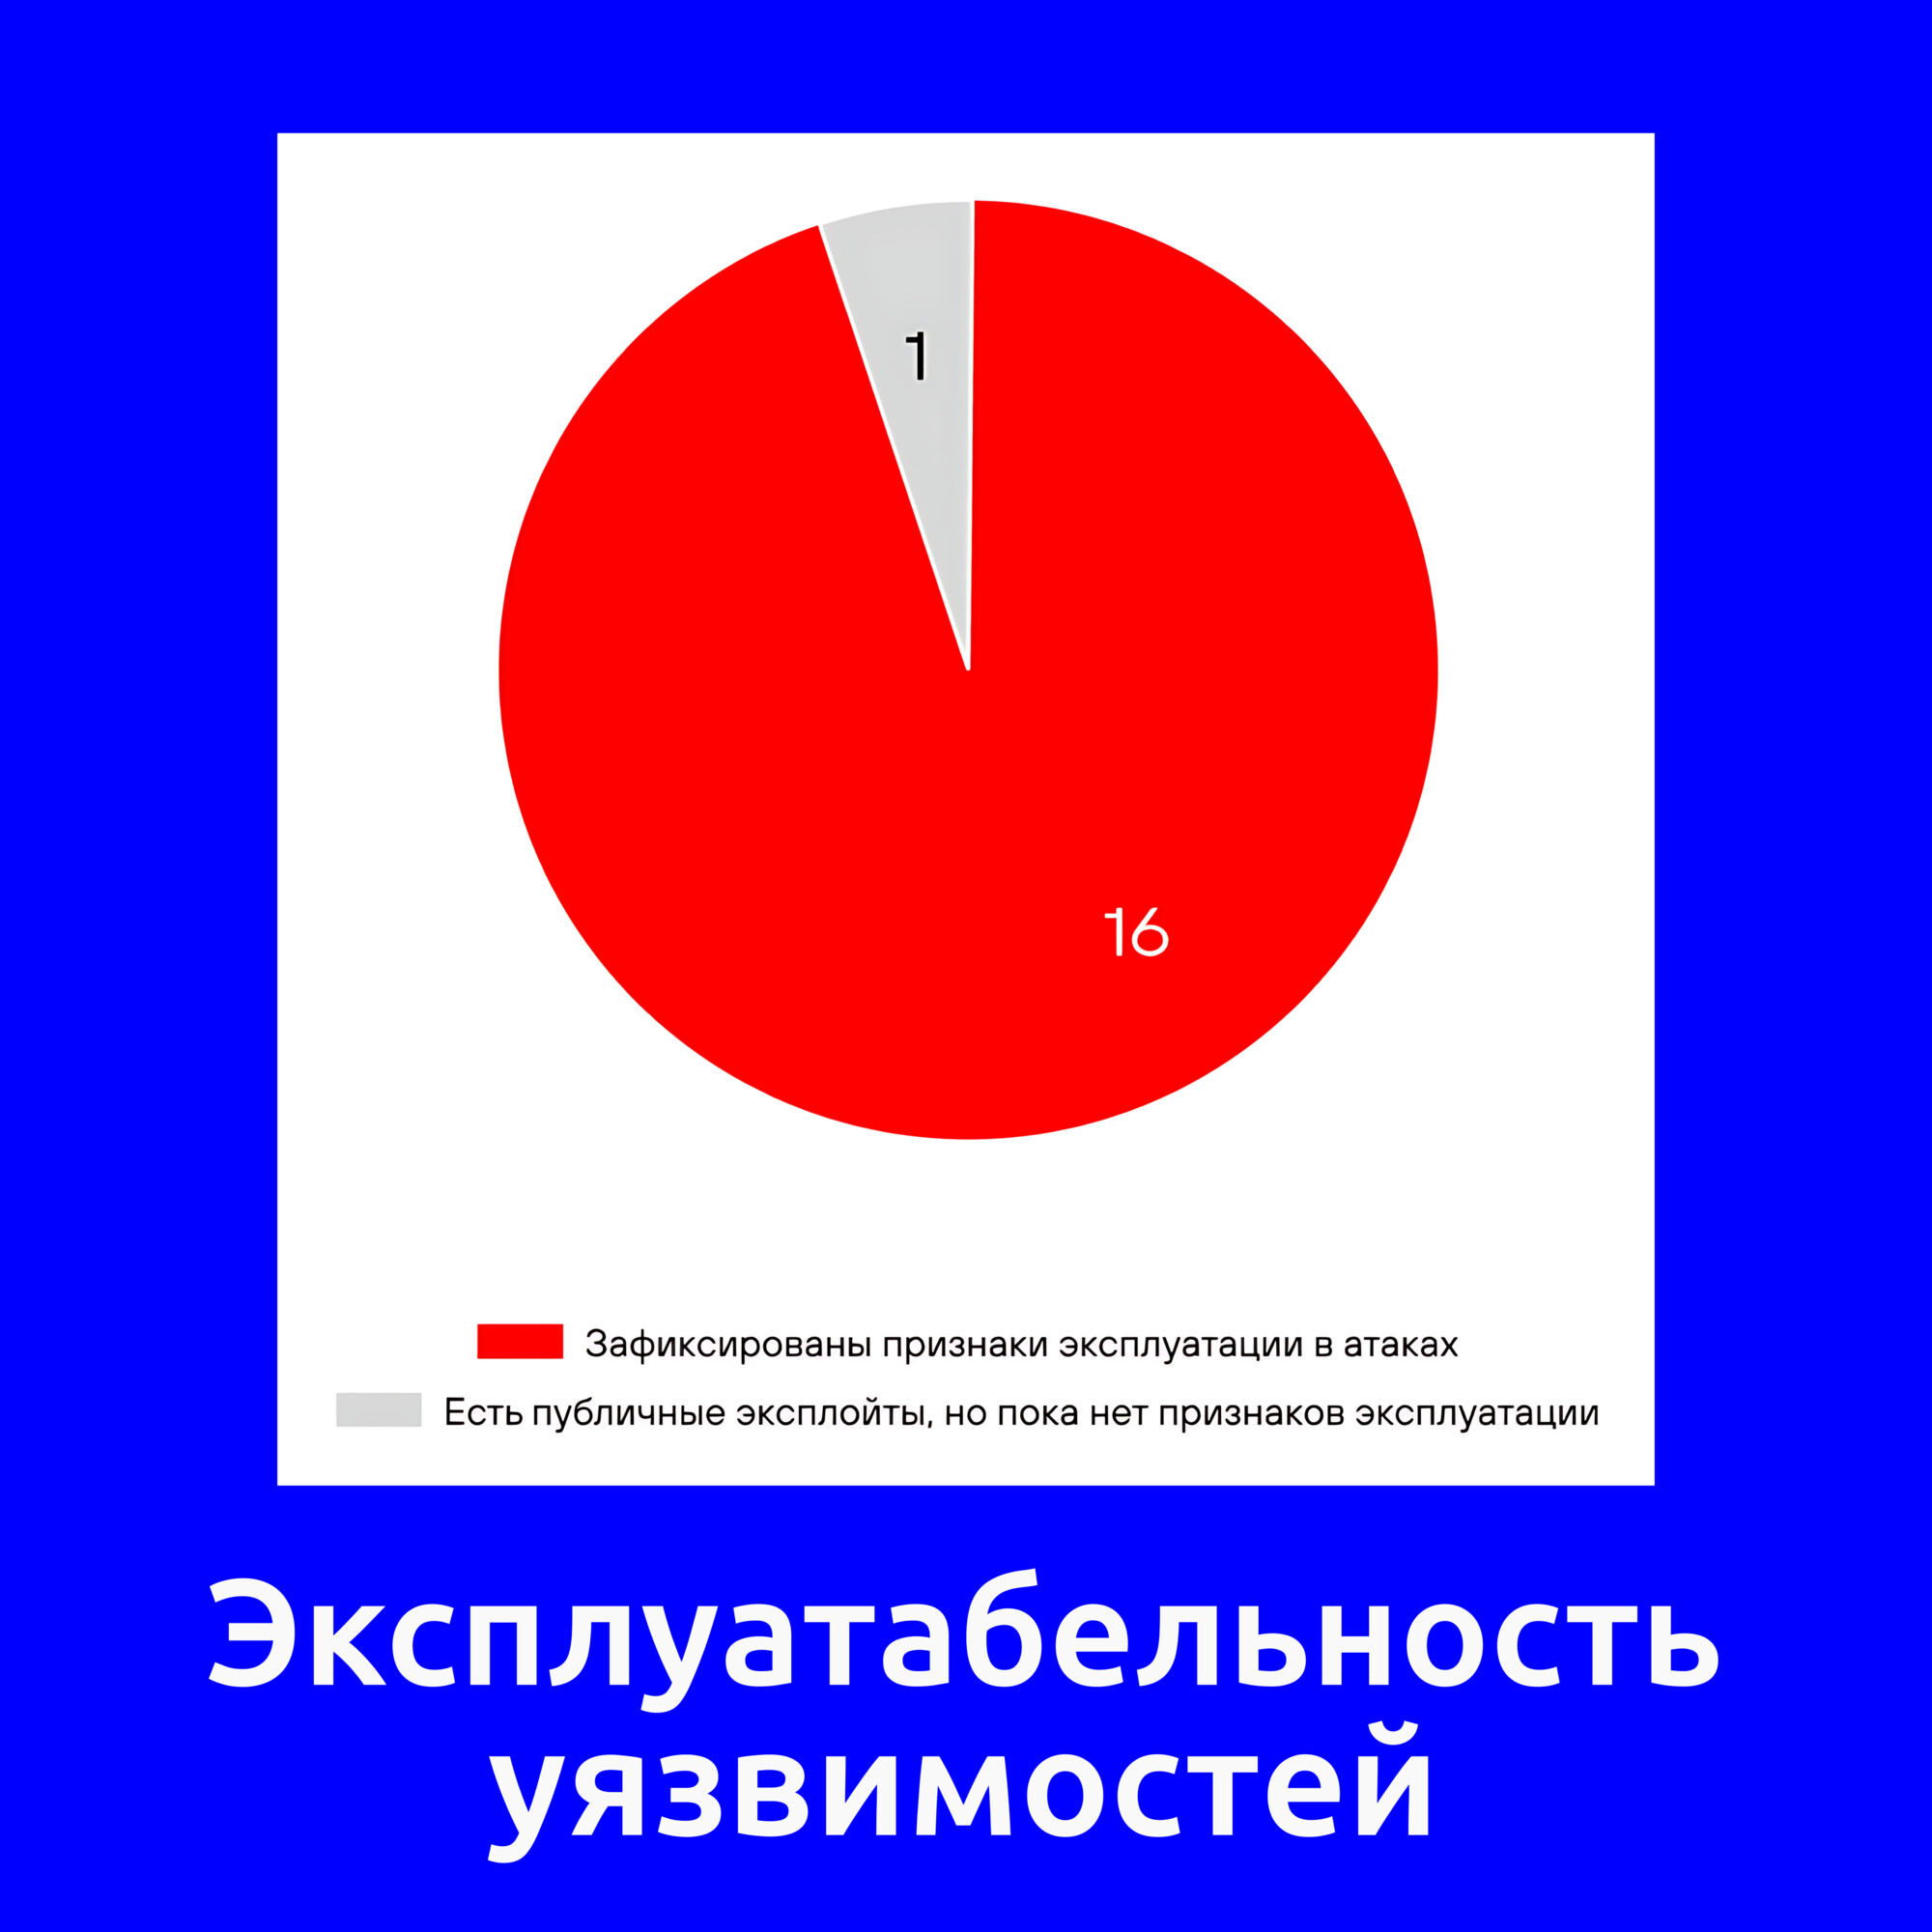
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

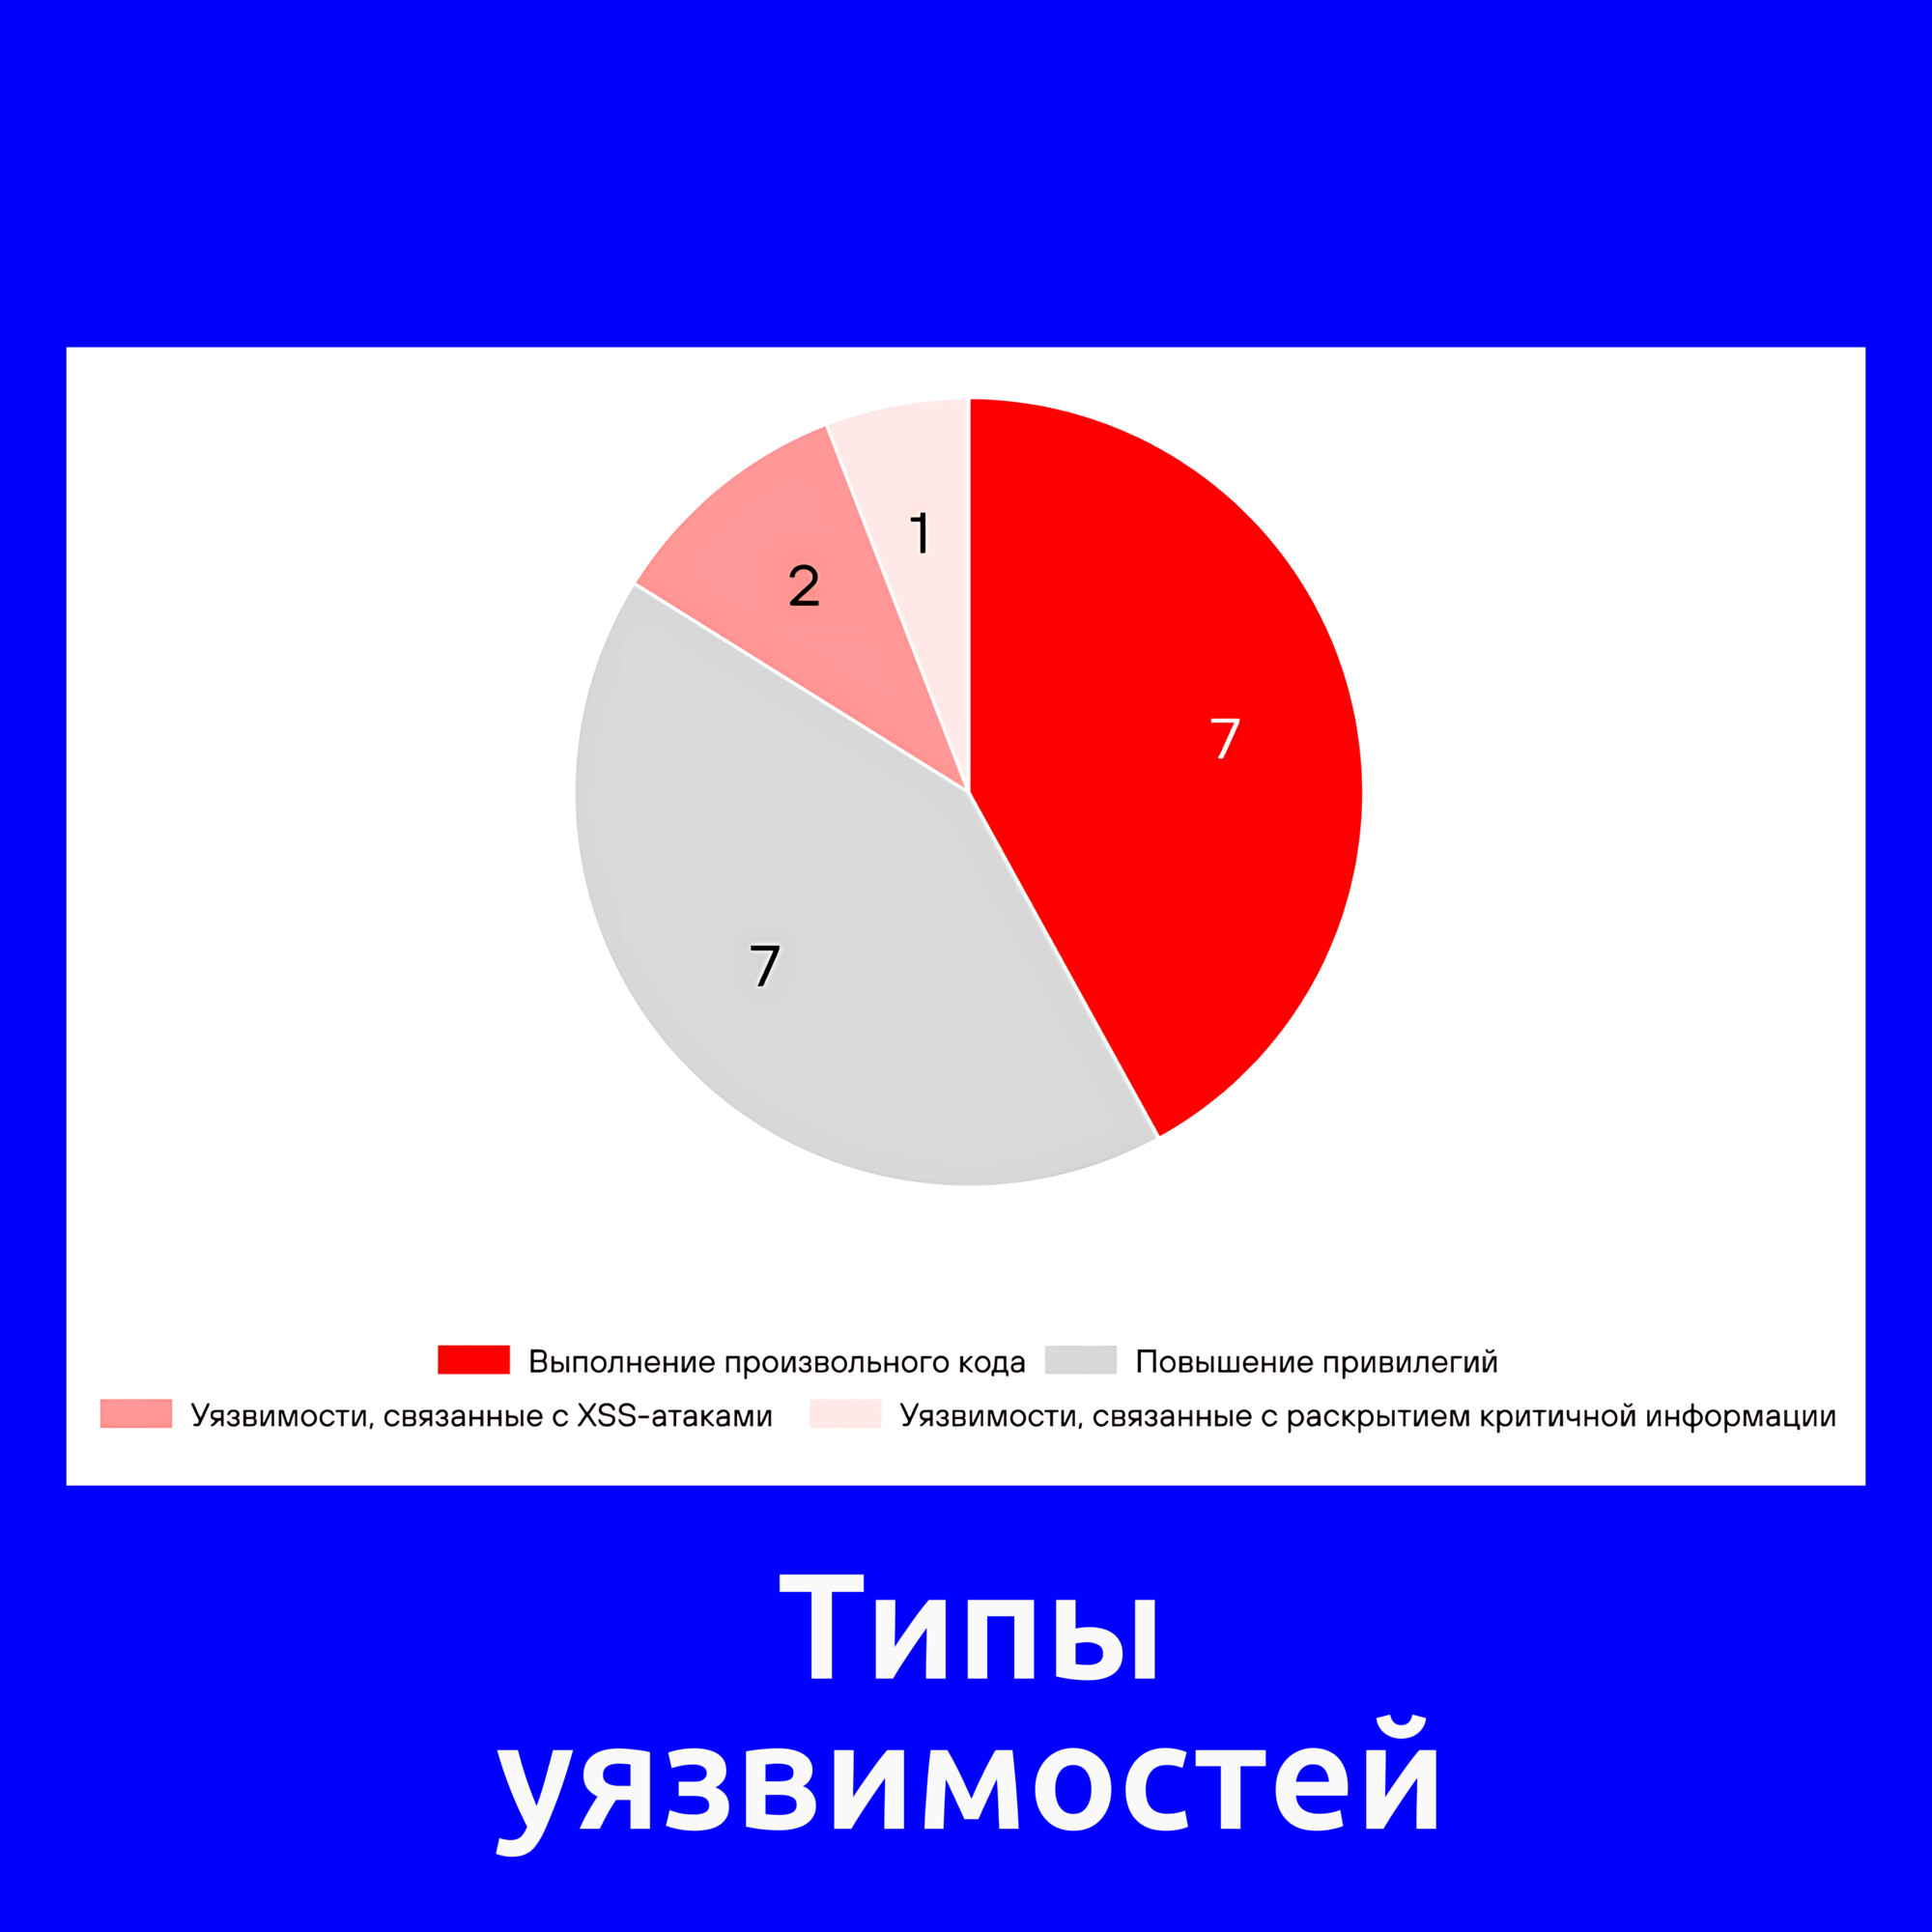
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

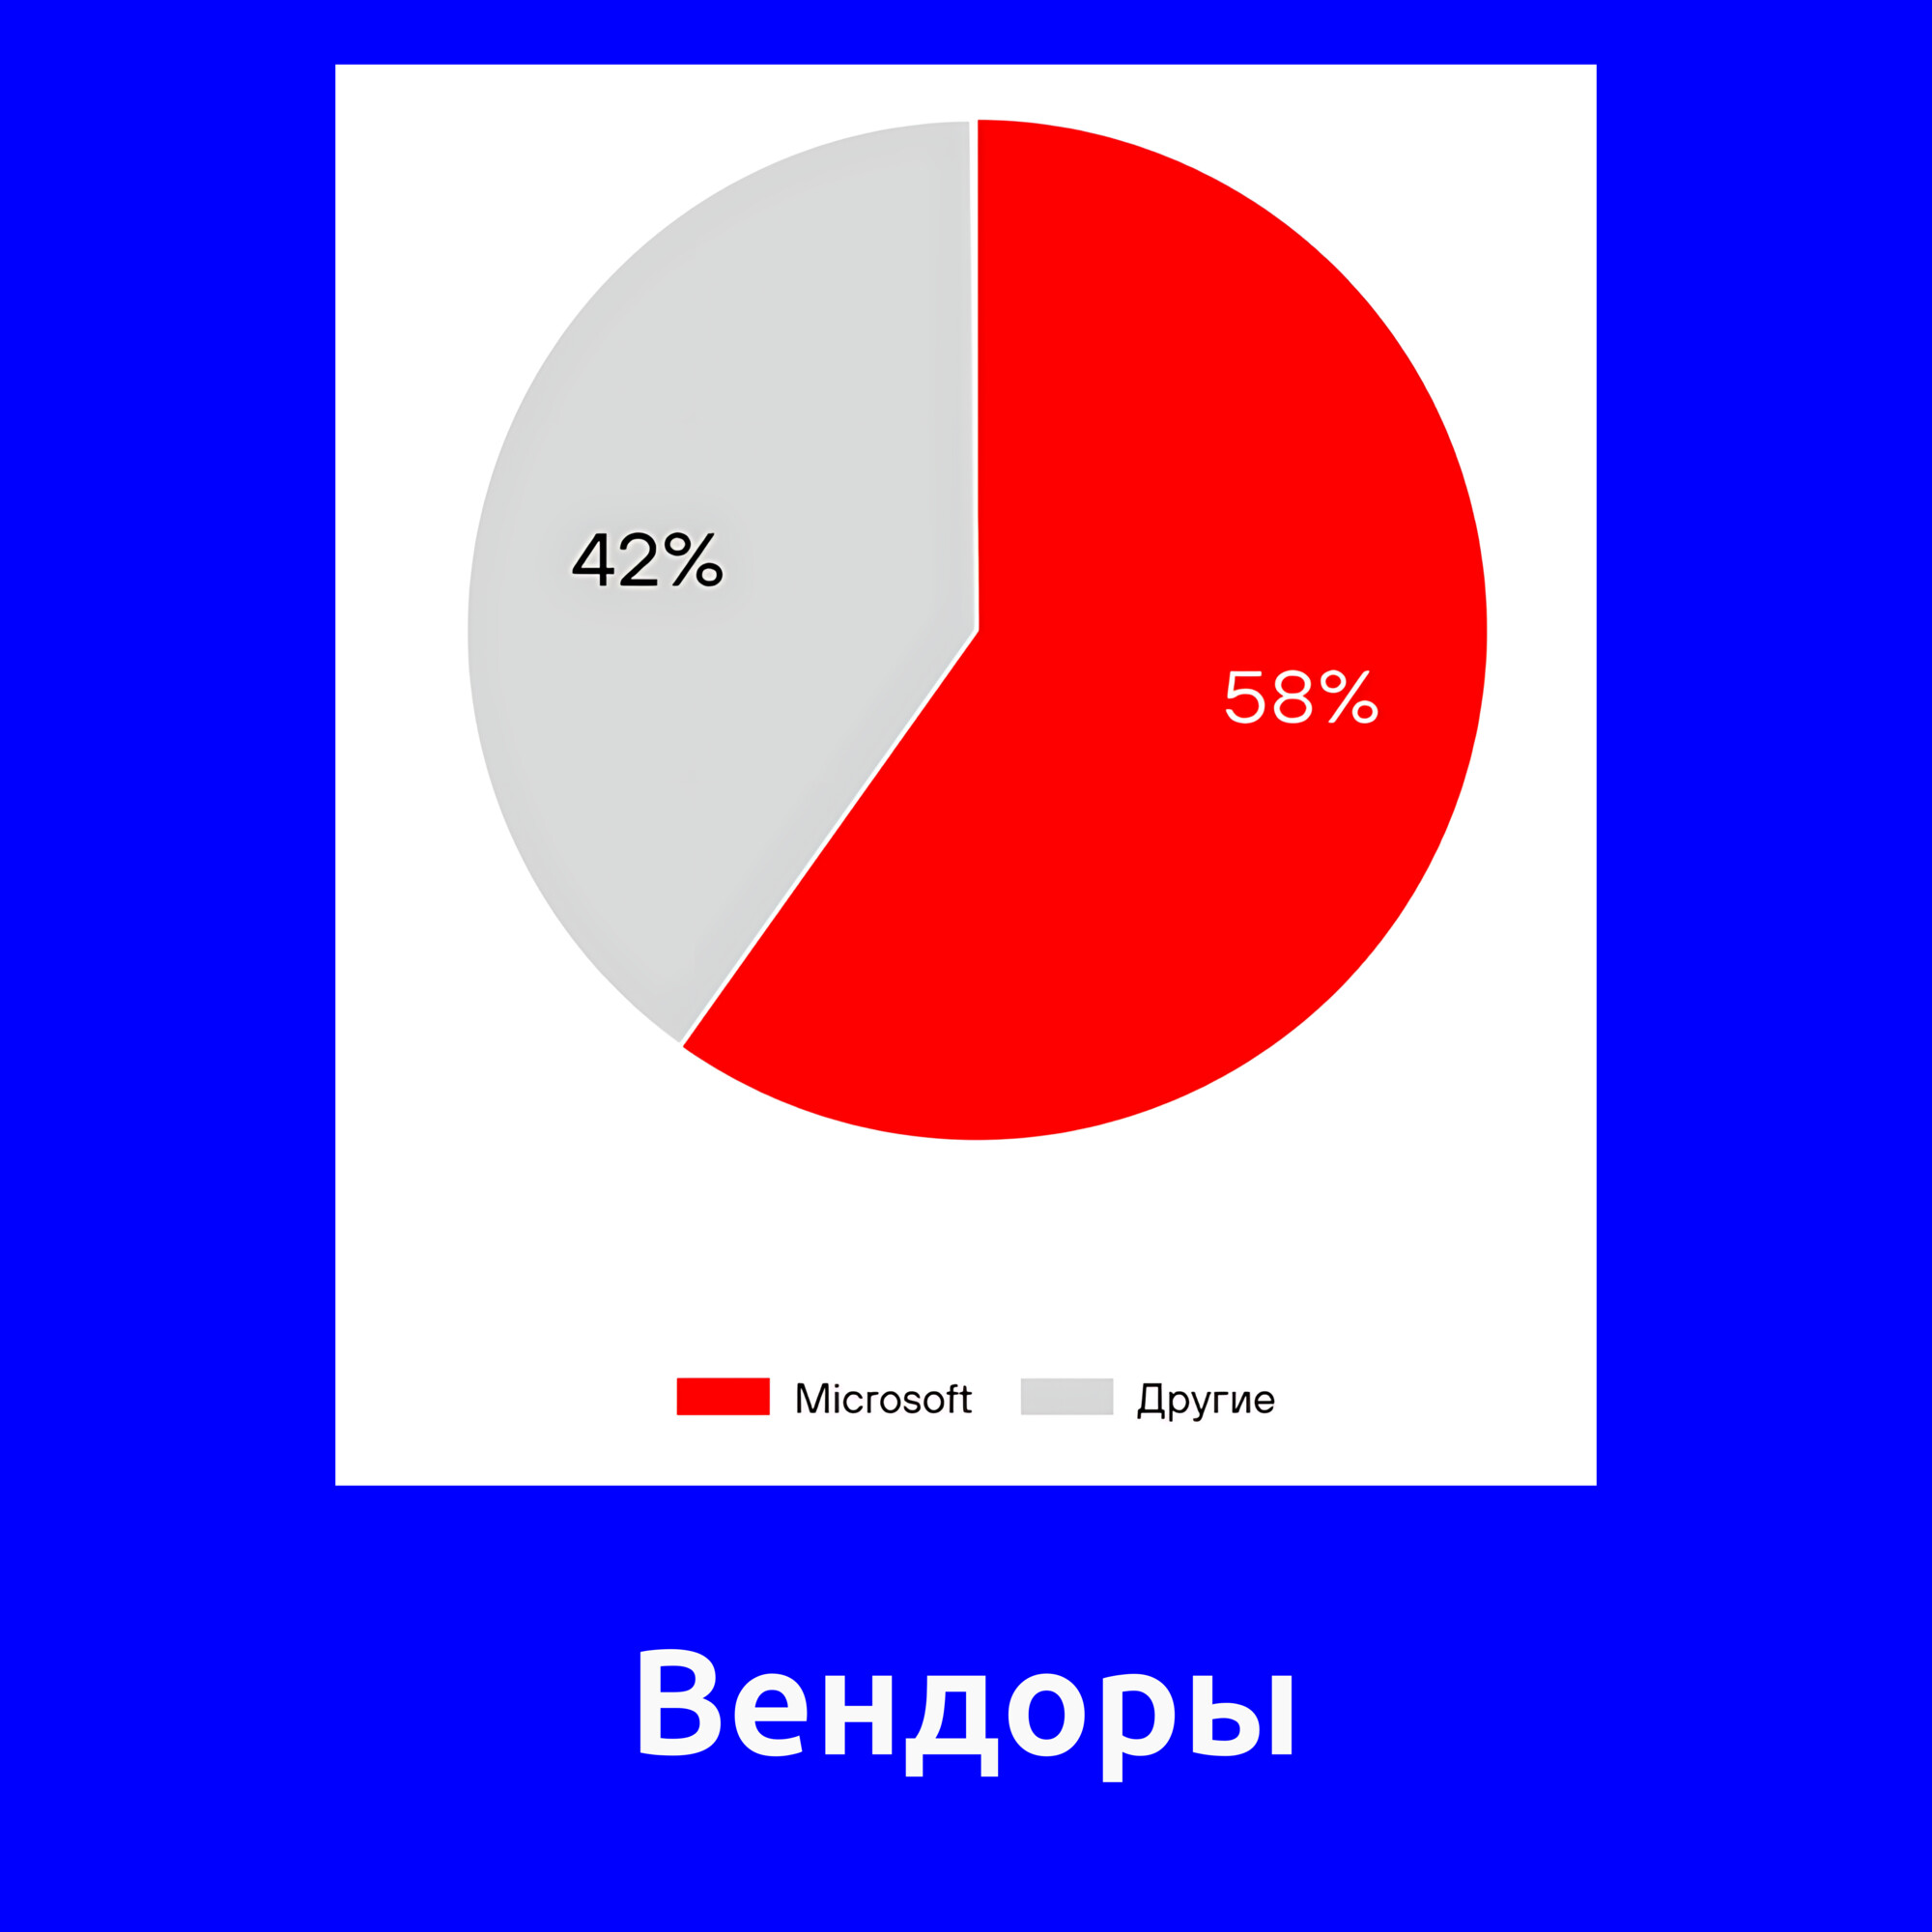
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

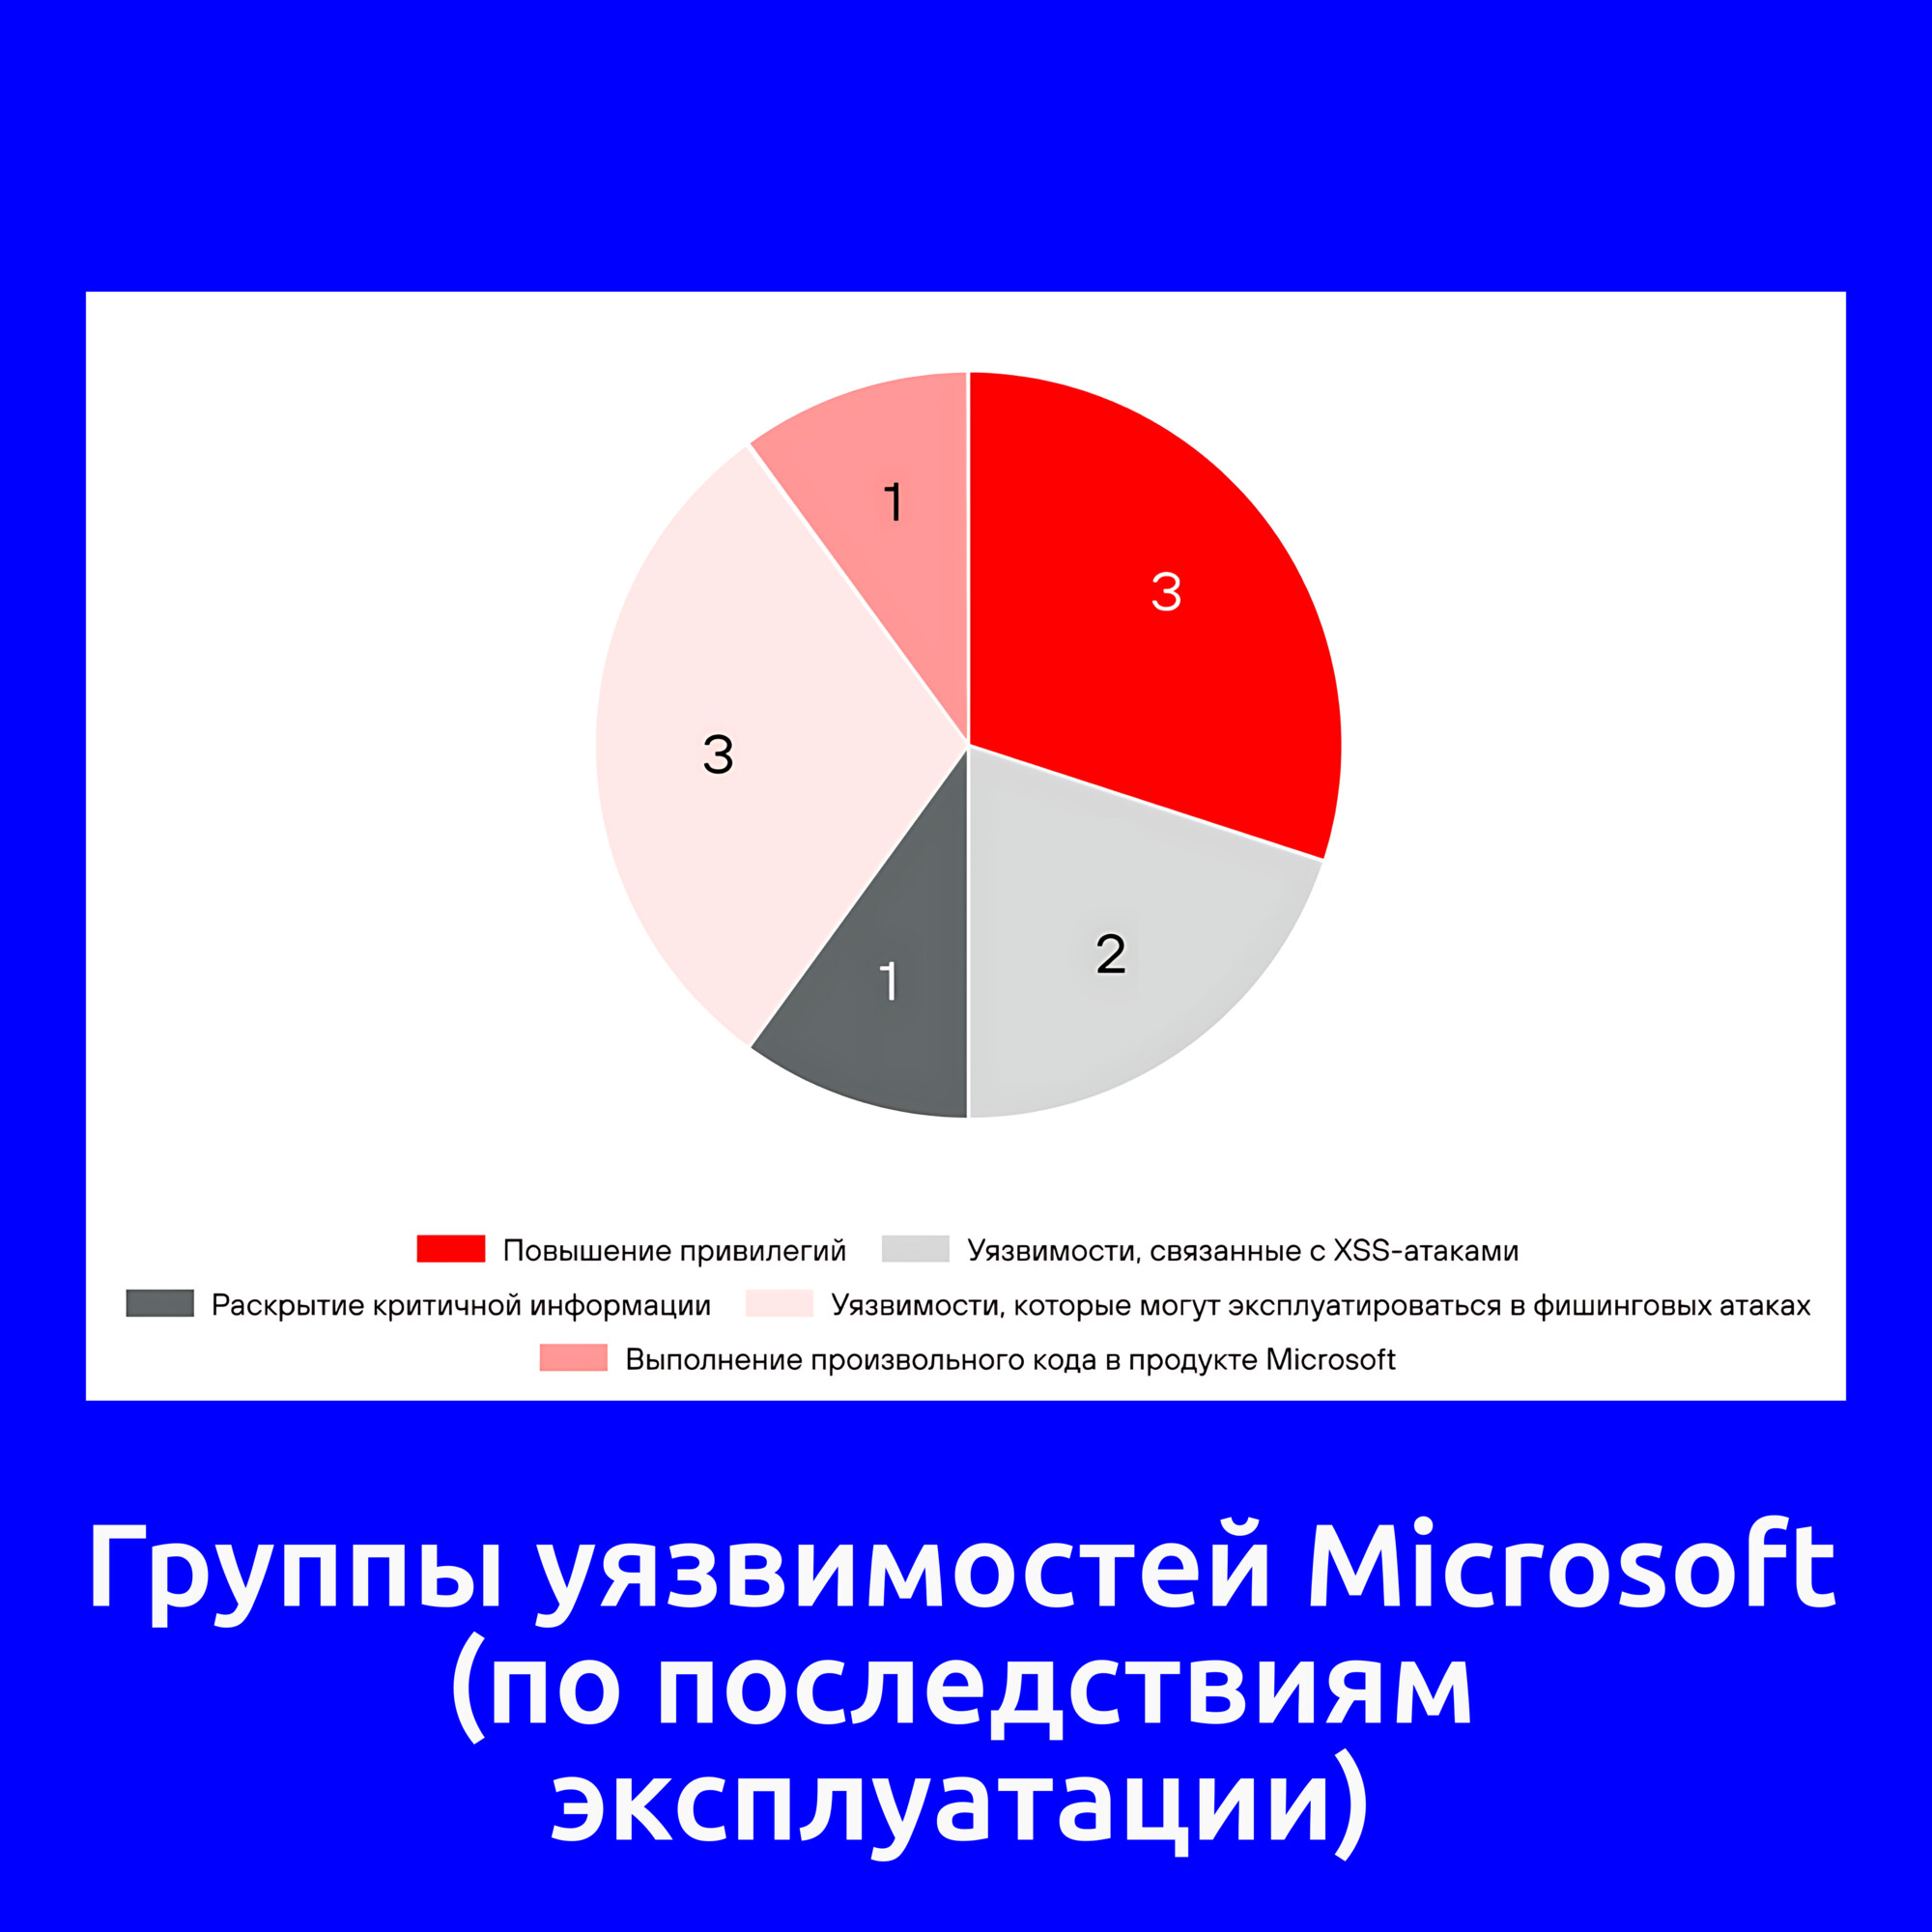
▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

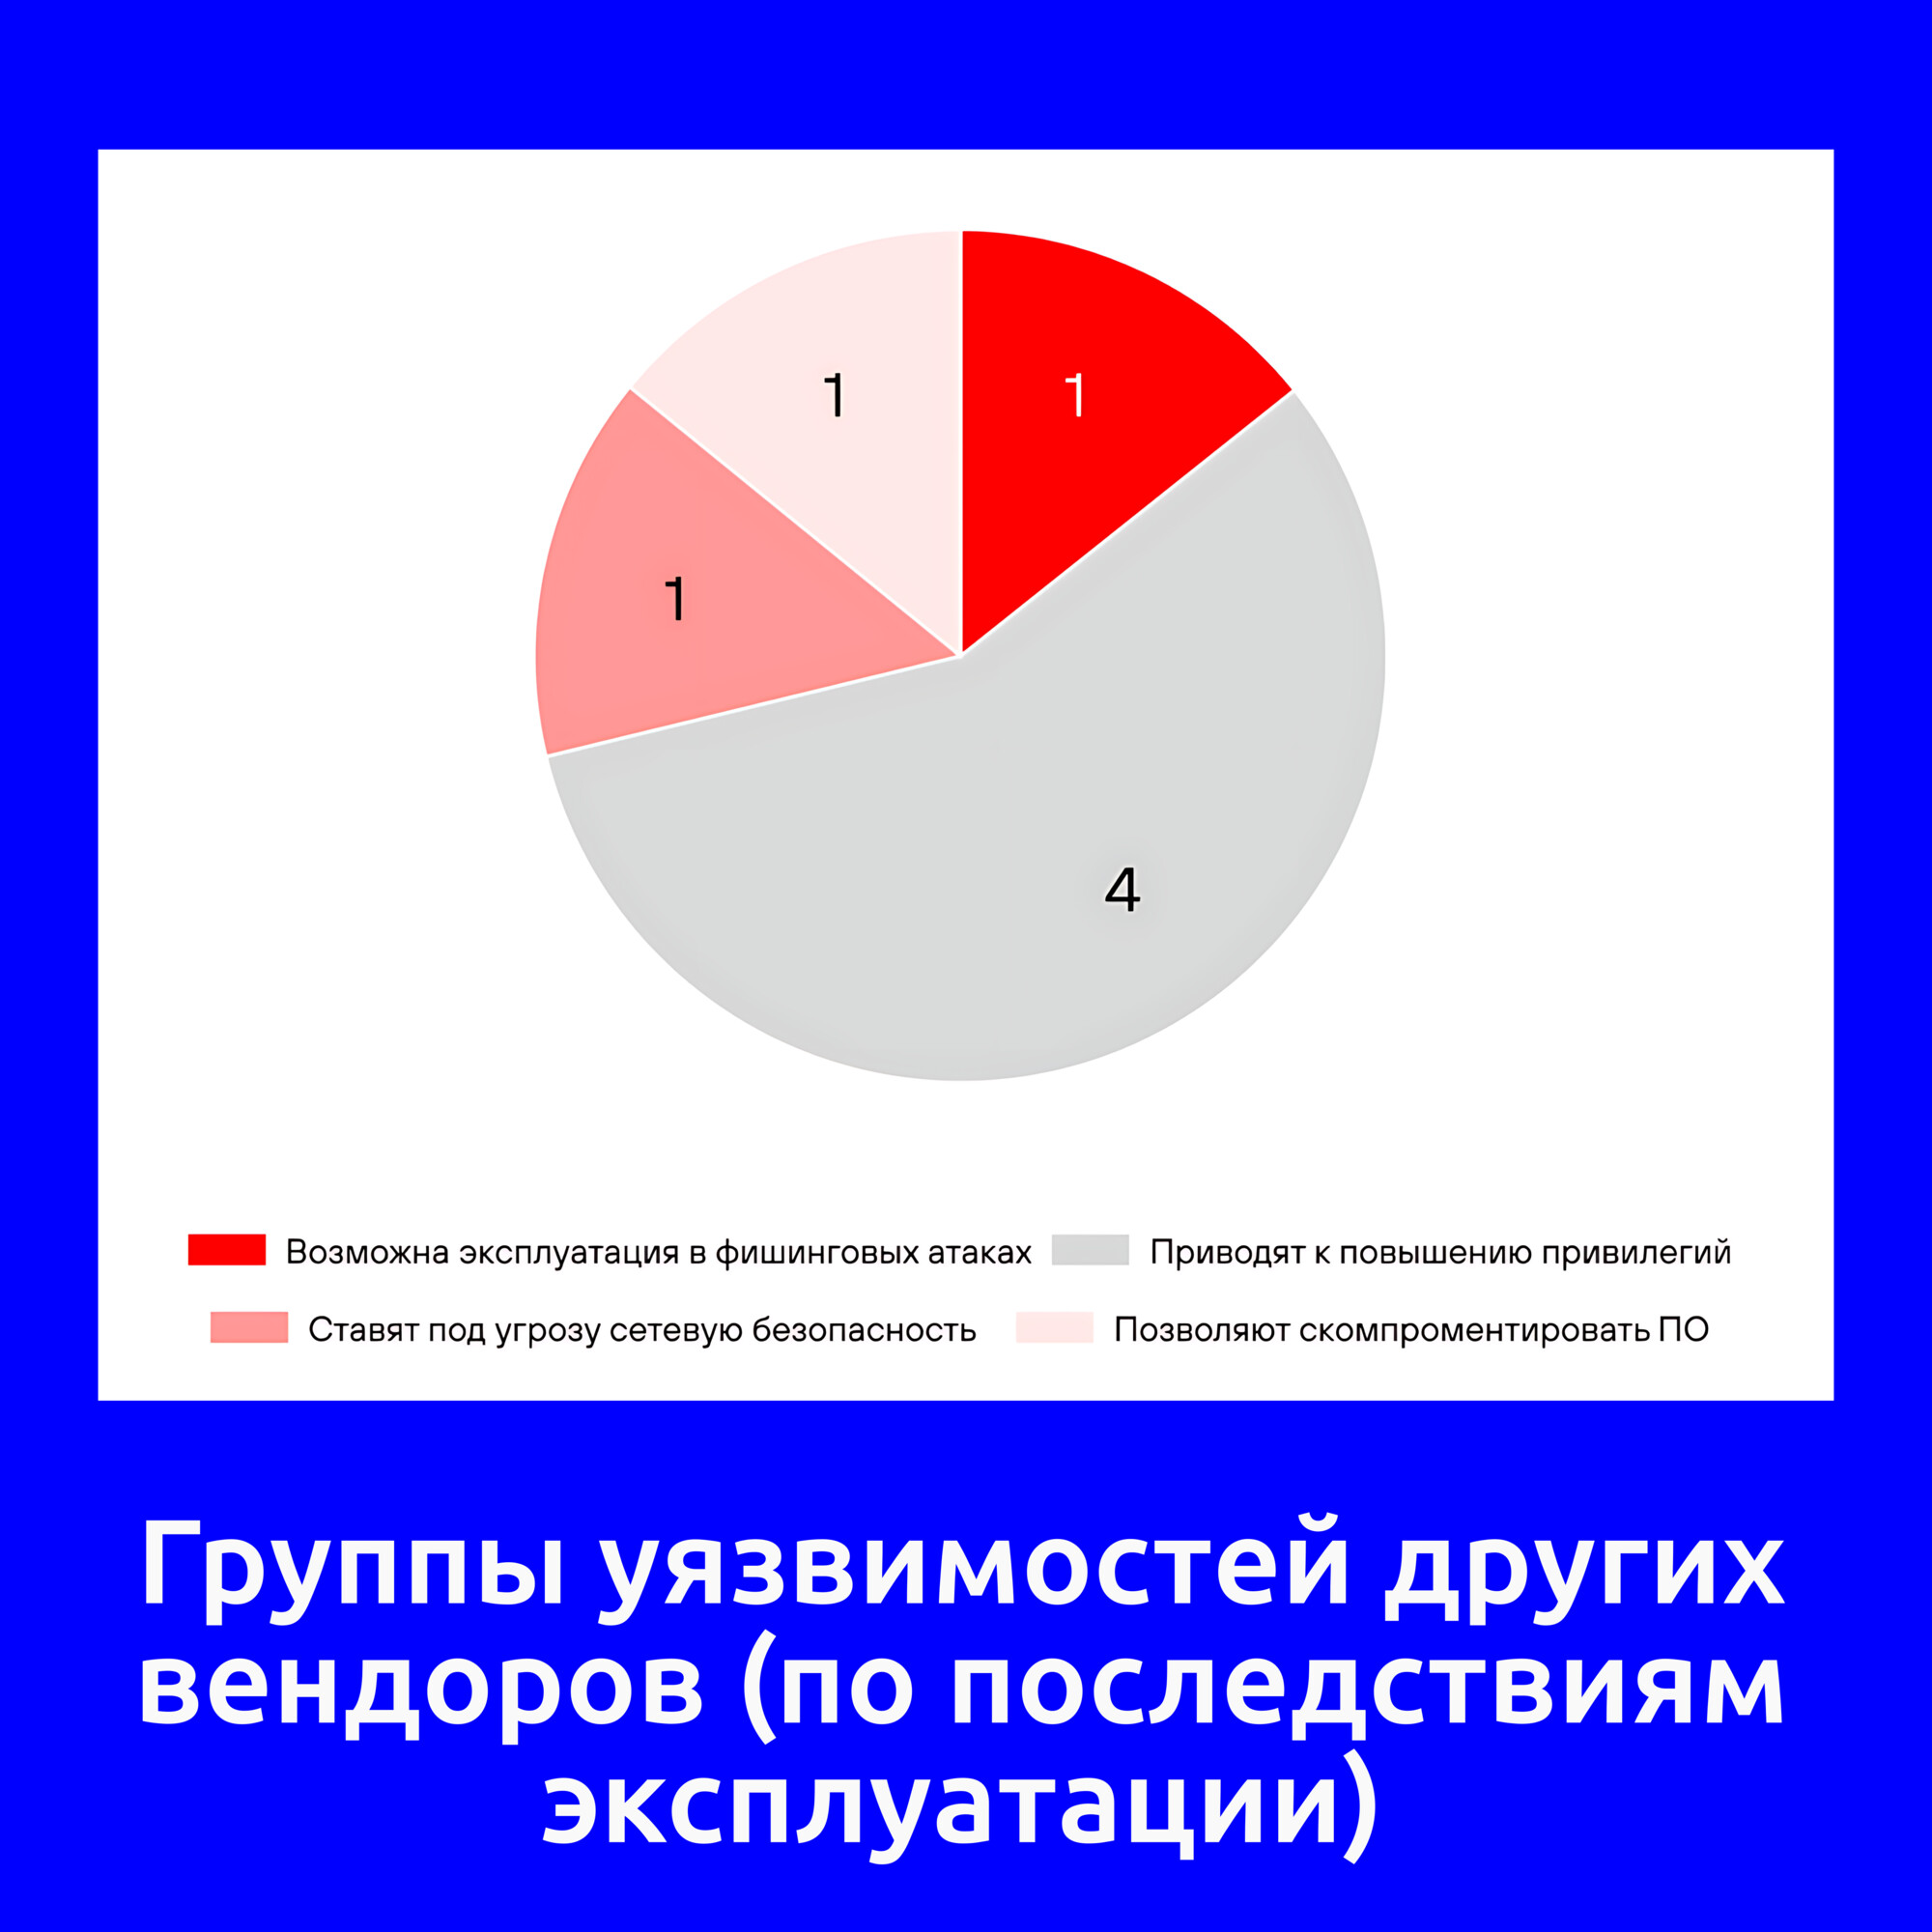
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885). Программный комплекс ViPNet Client предназначен для защиты рабочих мест корпоративных пользователей путем обеспечения защищенного обмена данными по IP-сетям, контроля сетевой активности приложений и компонентов операционной системы, а также выполнения функций персонального межсетевого экрана (в версии ViPNet Client for Windows). ViPNet Client работает в составе сети ViPNet и с продуктами линейки ViPNet Network Security. Уязвимость нарушения механизма защиты данных (CWE-693) позволяет злоумышленнику, получившему контроль над хостом с установленным ViPNet Administrator, рассылать зловредные обновления на хосты с ViPNet Client. Согласно бюллетеню вендора, целью злоумышленников являются нарушение целостности среды функционирования, повышение привилегий в системе атакуемого узла и выполнение на нем произвольного кода.

👾 Об эксплуатации этой уязвимости в реальных атаках 16 июля сообщили эксперты Positive Technologies. В ходе атак злоумышленник пересылал файл-конверт (.ctl), содержащий вредоносную библиотеку wtsapi32.dll, посредством базовой функциональности транспортного протокола MFTP. Вредоносная библиотека загружалась исполняемым файлом Itcsrvup64.exe (компонент службы обновления ПО ViPNet) при помощи техники DLL Hijacking и сохранялась на файловой системе посредством техники Path Traversal. В исследовании описывается различное вредоносное ПО, установленное злоумышленниками на скомпрометированных хостах, работающее в режиме прокси-сервера для перенаправления сетевого трафика, загружающее дополнительные DLL-библиотеки в адресное пространство и осуществляющее их запуск, а также выполняющее зачистку журналов InfoTeCS и сбор информации о системе (процессы, сетевые соединения, список установленного ПО и т.д.). Также упоминаются ранее описанные загрузчик Donnect и бэкдор ShadowRelay. По имеющимся данным, атака продолжалась как минимум с 1 июня по 14 июля 2026 года и затронула не менее 8 организаций.

⚙️ В случае сертифицированной сборки для устранения уязвимости необходимо обновить ViPNet Client 4 до версии 4.5.3 (сборка 65211) или выше. В случае релизной сборки необходимо обновить ViPNet Client 4 до версии 4.5.5 (сборка 24749) или выше. Также вендор рекомендует обновить ViPNet Administrator 4 до версии 4.6.11.5114.

🛠 Информация о публичных эксплоитах для данной уязвимости пока отсутствует.