Архив метки: BleepingComputer

Грядёт PHP2Shell!

Грядёт PHP2Shell!

Грядёт PHP2Shell! CVE-2026-109618 и CVE-2026-109619 - критические уязвимости в PHP, которым команда безопасности PHP присвоила оценку 9,2 по шкале CVSS v4.0. Согласно общедоступным данным, обе уязвимости позволяют неаутентифицированному злоумышленнику выполнять произвольный код на удалённом сервере.

20 октября эти CVE-идентификаторы распространились на Hacker News и в социальных сетях. Позже в тот же день команда безопасности PHP опубликовала предварительное уведомление о выпуске обновления безопасности, запланированном на 21 октября в 14:00 UTC (21 октября в 17:00 МСК), для устранения двух критических уязвимостей. В уведомлении говорилось, что команда может выпустить обновление раньше, если подробности об уязвимостях станут общедоступными или появятся признаки их эксплуатации в реальных атаках. Эксперты CERT-EU также опубликовали рекомендацию по безопасности (2026-018), в которой упоминались обе CVE. По данным watchTowr, первоначально раскрытие информации об уязвимостях было запланировано на четверг, 22 октября, в рамках соглашения о неразглашении до установленного срока.

🛠 В видеоролике, опубликованном исследователем Кириллом Фирсовым, демонстрируется цепочка эксплойтов под названием PHP2Shell. Фирсов указал, что видео и эксплойт были созданы исследователем LCFR и компанией Calif io. Компания watchTowr сообщила BleepingComputer, что, по её мнению, ей удалось воспроизвести эксплуатацию уязвимости CVE-2026-109618. В открытом доступе распространяется код, предназначенный для эксплуатации этих уязвимостей, однако его работоспособность не подтверждена. Имейте в виду, что непроверенный код для эксплуатации уязвимостей иногда содержит вредоносное ПО, поэтому относитесь к нему с осторожностью.

⚙️ Эксперты CERT-EU сообщили, что эти уязвимости могут затрагивать все версии PHP начиная с PHP 5. В демонстрационном видео упоминаются PHP 5.4.0 и более поздние версии. PHP опубликует официальный список уязвимых и исправленных версий одновременно с выпуском обновления. Разработчики ядра PHP сообщают, что "единственный способ защиты - установить патч или обновить PHP" и "настройки ini вас не спасут".

👾 21 октября технический директор Cloudflare Дейн Кнехт заявил, что компания "наблюдает первые признаки атак" и обновляет механизмы защиты по мере появления новых векторов атак.

🌐 Согласно W3Techs, PHP используется на 69,3% веб-сайтов, для которых известен язык программирования на стороне сервера. Такие платформы, как WordPress, Drupal, Joomla, Laravel и Magento, работают на PHP. По приблизительной оценке исследователя безопасности Сайласа Катлера, потенциально уязвимы более 1,3 миллиона узлов, доступных из Интернет. Поиск в Shodan, проведённый Хенком Полеем, выявил более 1,9 миллиона доступных из Интернет узлов, использующих PHP.

В общем, ждём патчи, тестируемся и обновляемся, чтобы не попасть под массовые атаки! 🙂
Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

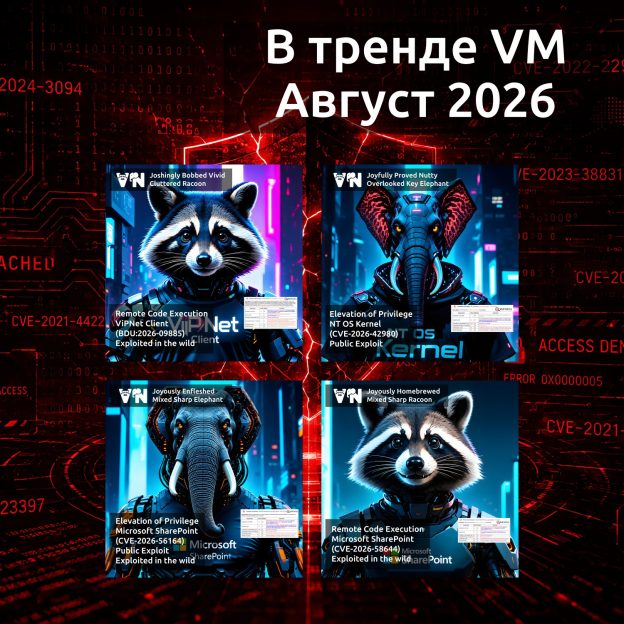
Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164)

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164)

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164). Информация об уязвимости была опубликована в рамках июльского Microsoft Patch Tuesday, 14 июля. Уязвимость, связанная с отсутствием аутентификации для критической функции (CWE-306), позволяет неаутентифицированному злоумышленнику удалённо повысить свои привилегии.

Весьма любопытно, что оценки уязвимости по CVSS на сайте Microsoft и в NVD сильно различаются.

🔹 Microsoft: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:N (5.3 MEDIUM)

🔹 NVD: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H (9.8 CRITICAL)

Как можно видеть, разница в том, что эксперты Microsoft отмечают только низкий импакт эксплуатации уязвимости на целостность информации, тогда как в NVD указан высокий импакт на конфиденциальность, целостность и доступность. Что в очередной раз демонстрирует субъективность CVSS как инструмента приоритизации. 😉

👾 Эксперты Microsoft сразу, в день Patch Tuesday, отметили эту уязвимость как эксплуатируемую в реальных атаках. Тогда же уязвимость добавили в CISA KEV. За её обнаружение Microsoft поблагодарили экспертов Mandiant Incident Response, что намекает на то, кто именно обнаружил эксплуатацию этой уязвимости. Подробностей по атакам пока нет. Однако, по сообщению новостного сайта Bleeping Computer,, эта уязвимость могла эксплуатироваться в атаке на Федеральное управление информатики и телекоммуникаций (BIT) Швейцарии, зафиксированной 28 июля. В ходе инцидента с серверами SharePoint, доступными из Интернет, данные для входа в ~200 пользовательских и технических учётных записей были скомпрометированы. Расследование не выявило утечки других данных. Как сообщили в BIT, на серверах проэксплуатировали уязвимости SharePoint из июльского Microsoft Patch Tuesday, однако конкретные CVE они не назвали.

🛠 Эксплойт для уязвимости доступен на GitHub с 6 августа. Согласно описанию автора эксплоита, уязвимость позволяет удалённому неаутентифицированному злоумышленнику повысить привилегии до уровня Farm Administrator. Используя особенности обработки запросов и механизмов маршрутизации, злоумышленник может заставить уязвимый сервер вместо отклонения неаутентифицированного запроса переключиться на контекст безопасности с повышенными привилегиями (fall back to an elevated security context). Это позволяет получать информацию о коллекциях сайтов, пользователях и конфигурации, добавлять администраторов и выполнять команды.

⚙️ Обновления доступны для Microsoft SharePoint Server 2016, 2019 и Subscription Edition. Помимо установки обновлений, эксперты Microsoft рекомендуют включить интерфейс антивирусного сканирования AMSI на сервере и установить режим проверки тела запросов (Request Body Scan) в значение Full для снижения риска эксплуатации уязвимости.