Архив метки: CERT

Грядёт PHP2Shell!

Грядёт PHP2Shell!

Грядёт PHP2Shell! CVE-2026-109618 и CVE-2026-109619 - критические уязвимости в PHP, которым команда безопасности PHP присвоила оценку 9,2 по шкале CVSS v4.0. Согласно общедоступным данным, обе уязвимости позволяют неаутентифицированному злоумышленнику выполнять произвольный код на удалённом сервере.

20 октября эти CVE-идентификаторы распространились на Hacker News и в социальных сетях. Позже в тот же день команда безопасности PHP опубликовала предварительное уведомление о выпуске обновления безопасности, запланированном на 21 октября в 14:00 UTC (21 октября в 17:00 МСК), для устранения двух критических уязвимостей. В уведомлении говорилось, что команда может выпустить обновление раньше, если подробности об уязвимостях станут общедоступными или появятся признаки их эксплуатации в реальных атаках. Эксперты CERT-EU также опубликовали рекомендацию по безопасности (2026-018), в которой упоминались обе CVE. По данным watchTowr, первоначально раскрытие информации об уязвимостях было запланировано на четверг, 22 октября, в рамках соглашения о неразглашении до установленного срока.

🛠 В видеоролике, опубликованном исследователем Кириллом Фирсовым, демонстрируется цепочка эксплойтов под названием PHP2Shell. Фирсов указал, что видео и эксплойт были созданы исследователем LCFR и компанией Calif io. Компания watchTowr сообщила BleepingComputer, что, по её мнению, ей удалось воспроизвести эксплуатацию уязвимости CVE-2026-109618. В открытом доступе распространяется код, предназначенный для эксплуатации этих уязвимостей, однако его работоспособность не подтверждена. Имейте в виду, что непроверенный код для эксплуатации уязвимостей иногда содержит вредоносное ПО, поэтому относитесь к нему с осторожностью.

⚙️ Эксперты CERT-EU сообщили, что эти уязвимости могут затрагивать все версии PHP начиная с PHP 5. В демонстрационном видео упоминаются PHP 5.4.0 и более поздние версии. PHP опубликует официальный список уязвимых и исправленных версий одновременно с выпуском обновления. Разработчики ядра PHP сообщают, что "единственный способ защиты - установить патч или обновить PHP" и "настройки ini вас не спасут".

👾 21 октября технический директор Cloudflare Дейн Кнехт заявил, что компания "наблюдает первые признаки атак" и обновляет механизмы защиты по мере появления новых векторов атак.

🌐 Согласно W3Techs, PHP используется на 69,3% веб-сайтов, для которых известен язык программирования на стороне сервера. Такие платформы, как WordPress, Drupal, Joomla, Laravel и Magento, работают на PHP. По приблизительной оценке исследователя безопасности Сайласа Катлера, потенциально уязвимы более 1,3 миллиона узлов, доступных из Интернет. Поиск в Shodan, проведённый Хенком Полеем, выявил более 1,9 миллиона доступных из Интернет узлов, использующих PHP.

В общем, ждём патчи, тестируемся и обновляемся, чтобы не попасть под массовые атаки! 🙂
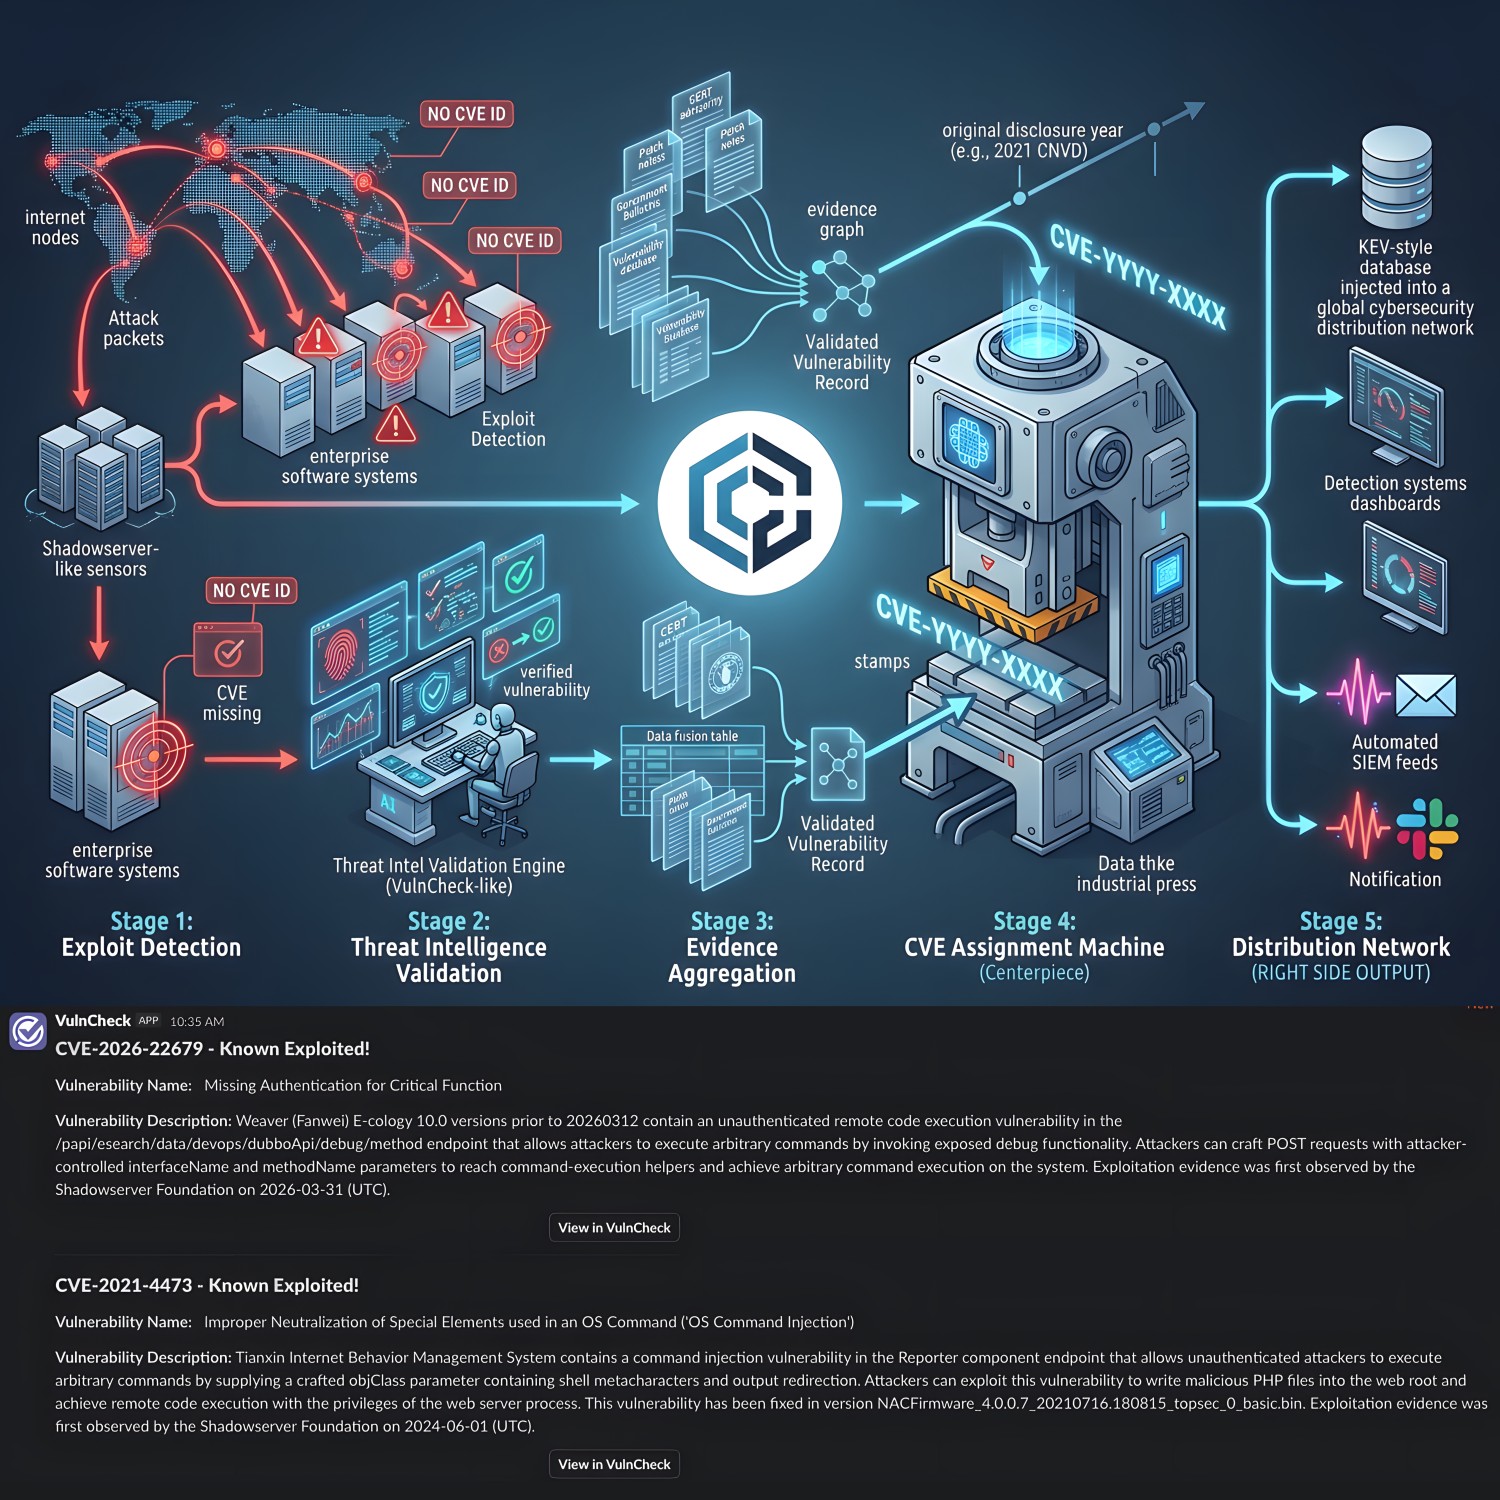
VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver

VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver

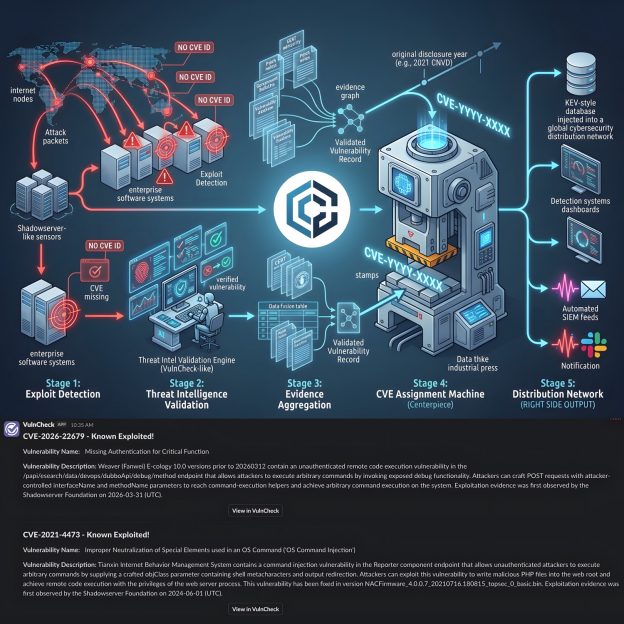
VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver. Такой конвейер работает без участия вендоров уязвимого ПО и особенно полезен для регистрации уязвимостей в продуктах вендоров, которые по каким-то причинам совсем не инициируют регистрацию CVE или делают это со значительной задержкой (например, в случае некоторых вендоров из Китая).

Схема процесса:

🔎 Обнаружение эксплуатации: Shadowserver Foundation фиксируют, что для конкретной уязвимости наблюдается эксплуатация вживую, при этом CVE-идентификатор у уязвимости отсутствует.

🧪 Проверка информации: VulnCheck валидируют информацию и подтверждают, что для уязвимости ранее действительно не было зарегистрировано CVE.

📚 Сбор источников: собираются все релевантные публичные источники по уязвимости, включая, при наличии, патчи и репорты CERT-ов, государственных агентств и записи из альтернативных баз уязвимостей.

🆔 Публикация CVE: после подтверждения уязвимости ей присваивается CVE-идентификатор с привязкой к году первоначального раскрытия (например, CVE-2021-4473, если уязвимость была раскрыта в CNVD в 2021 году). В качестве CNA выступают сами VulnCheck.

📡 Распространение: опубликованный CVE-идентификатор передаётся обратно в Shadowserver для использования в детектировании, а также добавляется в VulnCheck KEV. Дополнительно рассылаются уведомления подписчикам по email и Slack.

VulnCheck приводят примеры заведённых по такому процессу уязвимостей:

🔻 CVE-2026-22679 - уязвимость удалённого выполнения команд без аутентификации в Weaver (Fanwei) E-cology 10.0. Первые признаки эксплуатации зафиксированы Shadowserver Foundation 31.03.2026.

🔻 CVE-2021-4473 - уязвимость внедрения команд в Tianxin Internet Behavior Management System. Первые признаки эксплуатации зафиксированы Shadowserver Foundation 01.06.2024.

Итого. В таком процессе уязвимости фиксируются и оформляются на основе наблюдаемой эксплуатации и threat intelligence без обязательного участия вендора ПО. При этом регулятор, отвечающий за ведение базы уязвимостей, не перегружается операционной работой конвейера по сбору данных и заведению новых идентификаторов. 👍

🇷🇺 В российском контексте подобный подход можно было бы использовать для ускоренного заведения уязвимостей в БДУ ФСТЭК по факту их эксплуатации без активного участия в процессе регулятора и вендоров уязвимого ПО. Но для этого нужно фактически выдать некоторым российским Vulnerability Intelligence организациям полномочия по заведению идентификаторов БДУ, фактически аналогичные CNA, что, конечно, имеет свои плюсы и минусы. 🤔

Скоро стартует новая образовательная программа по сетевой безопасности от Positive Education

Скоро стартует новая образовательная программа по сетевой безопасности от Positive Education

Скоро стартует новая образовательная программа по сетевой безопасности от Positive Education. Курс рассчитан на ИБ-специалистов (SOC/CERT/CSIRT) и сетевых администраторов. В подготовке курса участвовали мои коллеги из PT ESC-а и отдела экспертизы PT NAD.

Нагрузка 5-7 часов в неделю: видеолекции с теорией, практика на облачном стенде, онлайн-созвоны с экспертами.

Обещают научить:

🔹 ключевым подходам и инструментам для анализа трафика
🔹 расследованию инцидентов на основе трафика

Для прохождения курса желательно иметь опыт работы с Wireshark и понимать архитектуру Microsoft Active Directory. 😉

⏰ Поток стартует 26 мая, курс продлится 6 недель
➡️ Регистрация и информация по стоимости на сайте

Мне тоже хотелось бы пройти, попробую вписаться. 😇