Архив метки: WordPress

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

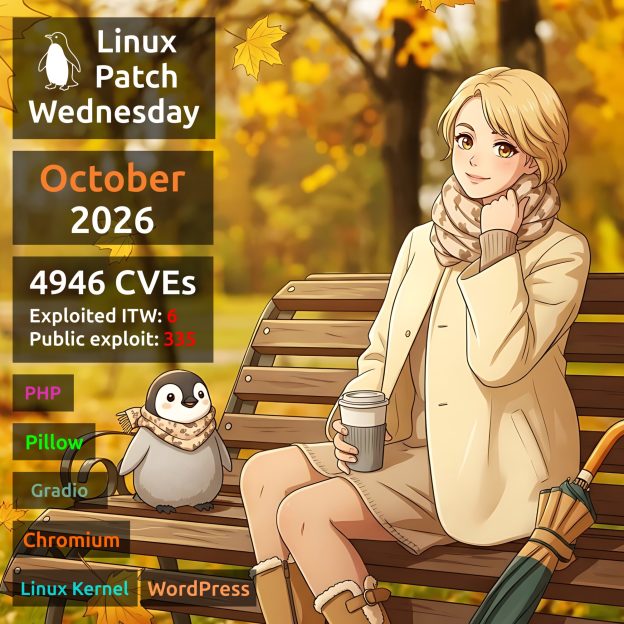
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)
Грядёт PHP2Shell!

Грядёт PHP2Shell!

Грядёт PHP2Shell! CVE-2026-109618 и CVE-2026-109619 - критические уязвимости в PHP, которым команда безопасности PHP присвоила оценку 9,2 по шкале CVSS v4.0. Согласно общедоступным данным, обе уязвимости позволяют неаутентифицированному злоумышленнику выполнять произвольный код на удалённом сервере.

20 октября эти CVE-идентификаторы распространились на Hacker News и в социальных сетях. Позже в тот же день команда безопасности PHP опубликовала предварительное уведомление о выпуске обновления безопасности, запланированном на 21 октября в 14:00 UTC (21 октября в 17:00 МСК), для устранения двух критических уязвимостей. В уведомлении говорилось, что команда может выпустить обновление раньше, если подробности об уязвимостях станут общедоступными или появятся признаки их эксплуатации в реальных атаках. Эксперты CERT-EU также опубликовали рекомендацию по безопасности (2026-018), в которой упоминались обе CVE. По данным watchTowr, первоначально раскрытие информации об уязвимостях было запланировано на четверг, 22 октября, в рамках соглашения о неразглашении до установленного срока.

🛠 В видеоролике, опубликованном исследователем Кириллом Фирсовым, демонстрируется цепочка эксплойтов под названием PHP2Shell. Фирсов указал, что видео и эксплойт были созданы исследователем LCFR и компанией Calif io. Компания watchTowr сообщила BleepingComputer, что, по её мнению, ей удалось воспроизвести эксплуатацию уязвимости CVE-2026-109618. В открытом доступе распространяется код, предназначенный для эксплуатации этих уязвимостей, однако его работоспособность не подтверждена. Имейте в виду, что непроверенный код для эксплуатации уязвимостей иногда содержит вредоносное ПО, поэтому относитесь к нему с осторожностью.

⚙️ Эксперты CERT-EU сообщили, что эти уязвимости могут затрагивать все версии PHP начиная с PHP 5. В демонстрационном видео упоминаются PHP 5.4.0 и более поздние версии. PHP опубликует официальный список уязвимых и исправленных версий одновременно с выпуском обновления. Разработчики ядра PHP сообщают, что "единственный способ защиты - установить патч или обновить PHP" и "настройки ini вас не спасут".

👾 21 октября технический директор Cloudflare Дейн Кнехт заявил, что компания "наблюдает первые признаки атак" и обновляет механизмы защиты по мере появления новых векторов атак.

🌐 Согласно W3Techs, PHP используется на 69,3% веб-сайтов, для которых известен язык программирования на стороне сервера. Такие платформы, как WordPress, Drupal, Joomla, Laravel и Magento, работают на PHP. По приблизительной оценке исследователя безопасности Сайласа Катлера, потенциально уязвимы более 1,3 миллиона узлов, доступных из Интернет. Поиск в Shodan, проведённый Хенком Полеем, выявил более 1,9 миллиона доступных из Интернет узлов, использующих PHP.

В общем, ждём патчи, тестируемся и обновляемся, чтобы не попасть под массовые атаки! 🙂

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0

Коллеги из команды Vulners выпустили плагин nmap-vulners 2.0. Этот плагин (NSE-скрипт) превращает популярный сканер портов Nmap в сканер уязвимостей, работающий в режиме чёрного ящика. Достаточно запустить $ nmap -sV --script vulners <target> и получить приоритизированный отчёт по уязвимостям и эксплоитам. И всё это бесплатно и без ограничений. 🆓😉

Как именно работает этот плагин?

Для поиска уязвимостей сначала определяется ПО:

🔹 Может использоваться CPE-идентификатор сервиса, определяемый самим Nmap (ключ -sV).

🔹 Если Nmap не смог определить сервис, плагин пробует определить CPE-идентификатор по сырому баннеру с помощью правил (для FTP, SMTP, SSH, MySQL, DNS, NTP, LDAP и других сервисов). С версии 2.0 Fingerprint-каталог еженедельно обновляется на основе Recog, Wappalyzer, WhatWeb, FingerprintHub и nuclei-templates. Актуальный каталог подтягивается автоматически при запуске плагина.

🔹 Если был определён HTTP-сервис, nmap-vulners пробует продетектировать веб-стек: фреймворк, CMS или версию PHP за reverse proxy. Плагин анализирует заголовки Server и X-Powered-By, cookies, заголовок страницы, meta-теги, имена файлов в script src и содержимое страницы. Всего реализовано более 700 правил. Во второй версии число HTTP path-фингерпринтов выросло с 125 до 939, при этом за счёт параллелизации время работы осталось таким же, около 6 секунд на порт.

🔹 Если продукт распознан, но версия неизвестна, выполняется один запрос к характерному файлу с информацией о версии, например /CHANGELOG.txt для Drupal или /administrator/manifests/files/joomla.xml для Joomla. Поддерживаются Concrete5, Drupal, Jira, Joomla, Apache Tomcat и WordPress.

🔹 Наконец, если сервис не удаётся никак идентифицировать, может использоваться Smart audit: сырой баннер отправляется на сервер Vulners, где определяется ПО и его версия, после чего ищутся связанные уязвимости. Это единственная платная опция! Каждый уникальный запрос стоит 1 кредит, результаты кэшируются. Число запросов ограничено параметром vulners.max_items - по умолчанию 32. Полностью отключить Smart audit можно через --script-args vulners.max_items=0.

Далее данные о найденных сервисах передаются на сервер Vulners, который возвращает приоритизированный отчёт. Для каждого найденного объекта - уязвимости или эксплойта - в отчёте указываются его идентификатор, уровень критичности SEVERITY, оценки CVSS и EPSS, AI-score Vulners, флаги KEV и EXP, а также ссылка на страницу объекта на сайте Vulners.

Так всё-таки, нужен ли API-ключ?

🔹 В принципе плагин может работать вообще без указания API-ключа. Но тогда детект будет идти через старый endpoint и не все данные по уязвимостям/эксплоитам будут возвращаться.

🔹 Если добавить API-ключ без кредитов, в отчёте появится флажок "EXP" для уязвимостей, а также флажок "KEV" для уязвимостей и эксплоитов. Появится колонка с EPSS-скором. Таким образом приоритизация станет более полноценной: KEV → CISA SSVC Exploitation Active → exploits → EPSS → CVSS. Поэтому ключ рекомендуется прописать. 😉

🔹 Если у API-ключа есть кредиты, то сможет работать опция Smart audit (см. выше).

Установка

Для установки плагина достаточно запустить однострочный скрипт. Инсталлер находит Nmap и каталог его NSE-скриптов, устанавливает актуальную версию vulners.nse и удаляет старые файлы версии 1.x. Затем запускается nmap --script-updatedb и проверяется корректность установки. Опции --user и --prefix позволяют указать каталог установки, а --uninstall удаляет плагин. При необходимости инсталлер запрашивает API-ключ Vulners, проверяет его и сохраняет в ~/.nmap/vulners.key с правами 600.

Количество подписчиков в моём MAX-канале перевалило за 200!

Количество подписчиков в моём MAX-канале перевалило за 200!

Количество подписчиков в моём MAX-канале перевалило за 200! Чему я несказанно рад. 😇 Я отлично помню, как рос мой первый англоязычный Telegram-канал @avleonovcom 9 лет назад. Когда там стало 100 подписчиков, я это считал прямо офигенным. Это же почти как выступать перед полной аудиторией в институте! И они меня читают! И, судя по просмотрам, регулярно! Ну ничего себе!

Сейчас в MAX-е мне рост аудитории особенно приятен и важен. Каждый подписчик в MAX (как в основном канале, так и live, и чате) для меня сейчас в сто раз ценнее, чем подписчик в Телеграме, заполненном ботами и откровенными вражинами. В текущей ситуации нагнетаемой истерии вокруг национального мессенджера, даже просто пользоваться им стало проявлением позиции. Это признак адекватного человека и лояльного гражданина.

Очень отрадно видеть, что всё больше ИБ-каналов открывается в MAX: Positive Technologies, GIS, Kaspersky, CISOCLUB, Angara Security, Swordfish, InfoWatch, Похек. И это только публичные каналы! Теперь есть что почитать. 😉 Также я всё чаще общаюсь с коллегами VM-щиками именно в MAX.

Не устану повторять: Я АБСОЛЮТНО ДОВЕРЯЮ МЕССЕНДЖЕРУ MAX! И команде VK, которая за ним стоит и частью которой я когда-то был (тогда ещё Mail.Ru Group). Я не верю идиотским набросам про какую-то там слежку и небезопасность. У меня на основном десктопе стоит клиент MAX. У меня на основном телефоне стоит MAX. У всех моих родственников стоит MAX. И меня в нём всё устраивает. Жду, конечно, доступ физических лиц к API для постинга и свободную регистрацию публичных каналов. Но понимаю, что у команды разработки есть свой план и свои приоритеты. И, говоря начистоту, я этих фич, конечно, ОЧЕНЬ жду, но не настолько, чтобы зарегистрировать ИП и получить к ним доступ прямо сейчас. 🙂

С другой стороны, активная анти-MAX-овская позиция человека это для меня маркер, что с ним что-то не так. Зачем он саботирует внедрение национального мессенджера? В чём его интерес? Если он просто держится за свой ТГ-канальчик, который считает своим активом, источником влияния и дополнительного (а может, и основного) дохода - это ещё не такая большая беда. А если не только? Если человек имеет позицию, согласно которой неограниченный доступ западных спецслужб к переписке россиян - это благо? Как метко выразился в комментарии Reuters представитель экстремистской компании Meta: "WhatsApp глубоко встроен в ткань ("embedded in the fabric") каждого сообщества в стране - от родительских и рабочих групп до чатов друзей, соседей и расширенных семей по всем регионам России". Если человек за такое топит, то о чем это говорит? 🤔 Мой вам совет, если видите ЛОМа, который вам вещает, что с расчудесного Телеграма он никуда не уйдёт, призывает вас к обходу блокировок и рассказывает страшилки про MAX - делайте выводы и бросайте его читать. Этот ЛОМ доведёт вас до цугундера (и себя, вероятно, тоже).

Я за свой Telegram-канал не держусь. Я продолжу выкладывать контент в ТГ, пока это не запрещено. Как только будет прямой запрет - я свои каналы удалю. Основными своими ресурсами я считаю канал в MAX и сайт avleonov.ru. Я основательно потрудился на неделе, чтобы отвязать сайт от Telegram-канала. Раньше все посты на сайте соответствовали постам Телеги, и единственной возможностью обновить сайт было сделать выгрузку из ТГ. Теперь все посты канала (и старые, и новые) лежат у меня локально, и я их могу пулять на сайт по API. Соответственно, могу их массово анализировать и редактировать. И если (ну или когда 🙂) мой сайт на WordPress взломают, я смогу его довольно оперативно переподнять, т.к. какой-то ценности в базе на хостинге нет - это только зеркало.

Безусловно, мне очень жаль потраченных сил на развитие Телеграм-канала

Безусловно, мне очень жаль потраченных сил на развитие Телеграм-канала

Безусловно, мне очень жаль потраченных сил на развитие Телеграм-канала. Только-только за 10к перемахнули! 😩 И досадно от отсутствия вменяемых альтернатив. Приватные каналы Макса без доступа к API - это пока ни о чём. Надеюсь, что достойные альтернативы появятся, и можно будет снова начать собирать аудиторию с нуля. 🙏😅

1️⃣ Я собираюсь оставаться на Telegram, пока пользоваться им не будет прямо запрещено.

2️⃣ Но в качестве приоритетной площадки я буду развивать свой сайт avleonov.ru, на котором доступны все мои ТГ-посты с 2022 года. 😇 Форматирование, поиск, хештеги, перекрёстные ссылки и даже немного категорий - всё работает. Если пользуетесь RSS-читалками - подпишитесь. 😉

Любые социальные платформы дают доступ к своей аудитории и весьма ограниченной функциональности в обмен на контент, жёстко привязывая авторов к себе. А потом с платформой что-то случается, и начинай сначала. 🤷‍♂️🤦‍♂️ В этом отношении свой standalone-чик гораздо интереснее. 😉

Не потеряемся!

Не потеряемся!

Не потеряемся! Тут я согласен с Сергеем Солдатовым, что пишущая ИБ-тусовочка даже в случае весьма вероятной блокировки тележеньки из виду не пропадёт. 🙂 Просмотры в ТГ обвалятся - это да. Ну, перекатимся куда-нибудь. Чай, оно не в первый раз. (с) 😉

С Алексеем Лукацким тоже согласен
, что перекатываться пока особенно и некуда. Удивительно, но при обилии разнообразных отечественных мессенджеров ни один из вендоров не озаботился скопировать механику каналов Телеграма. Чтобы подписки на каналы были (желательно с шарящимися папками), и поддержка картинок, и разметка текста, и возможность экспорта истории сообщений.

📣 Ау, вендоры мессенджеров! Если у вас это есть (или вы в эту сторону активно идёте), стукнитесь, пожалуйста, в личку. Я затестирую и если всё ок, буду активно топить за вашу платформу. 🙏

Но пока то, что я видел - малоюзабельно. 🤷‍♂️ Пока мой план на случай блокировки - сообщество в VK (подпишитесь плз, если вы есть в VK!) и зеркало на WordPress.