Архив метки: phishing

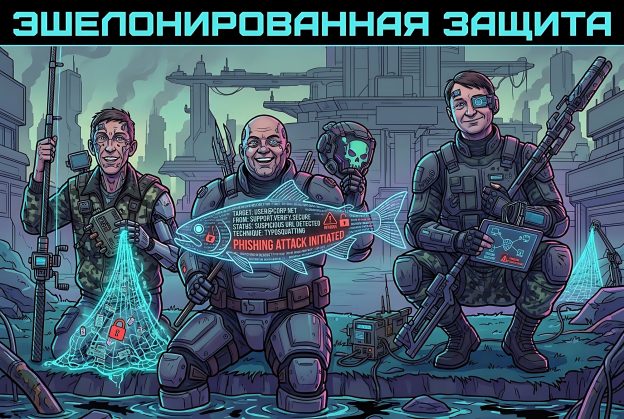
Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus Operation Dream Job хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷‍♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не станет нулевым. А злоумышленнику частенько хватает и одного клика.

Задача ИБ-подразделения организации не только научить пользователя не совершать опасных действий, но и сделать так, чтобы возможностей совершить эти опасные действия у пользователя было по минимуму. И чтобы совершение этих опасных действий нерадивым пользователем не приводило к катастрофическим последствиям:

🔹 Должно быть решение для контроля входящей коммуникации (почты, мессенджеров) на наличие чего-то зловредного. Песочницы, эвристические анализаторы, сопоставление с известными фишинговыми кампаниями. Большая часть фишинговых атак должна отсекаться здесь.

🔹 Если всё-таки зловредное сообщение дошло, может помочь антифишинговое обучение. Пользователь должен быть натренирован, что вложение или ссылка - источник опасности и бездумно их открывать нельзя. Даже если сообщение выглядит очень интересным или важным. А если и открывать, то в специальной защищённой среде.

🔹 Если пользователь всё-таки запустил что-то зловредное на своём десктопе, могут помочь Vulnerability Management и Hardening. Пользователь не должен работать из-под административной учётной записи, сам хост должен быть обновлён и максимально безопасно настроен, чтобы усложнить злоумышленнику дальнейшую эксплуатацию. Большая часть эксплоитов не должна работать просто потому, что десктоп поддерживается в приличном (безопасном) состоянии.

🔹 Но, конечно, если атака таргетированная и злоумышленники используют эксплоиты для 0day-уязвимостей, то здесь базовой кибергигиены будет недостаточно. Но могут помочь Endpoint Protection-решения и мониторинг подозрительной активности.

🔹 Ну а если совсем всё плохо, должна быть возможность восстановить порушенную в ходе атаки инфраструктуру.

Зрелая система кибербезопасности должна исходить из предположения - человек рано или поздно ошибётся. Вопрос в том, сколько защитных барьеров встретит злоумышленник после ошибки пользователя и сможет ли один неосторожный клик привести к компрометации всей инфраструктуры организации.

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

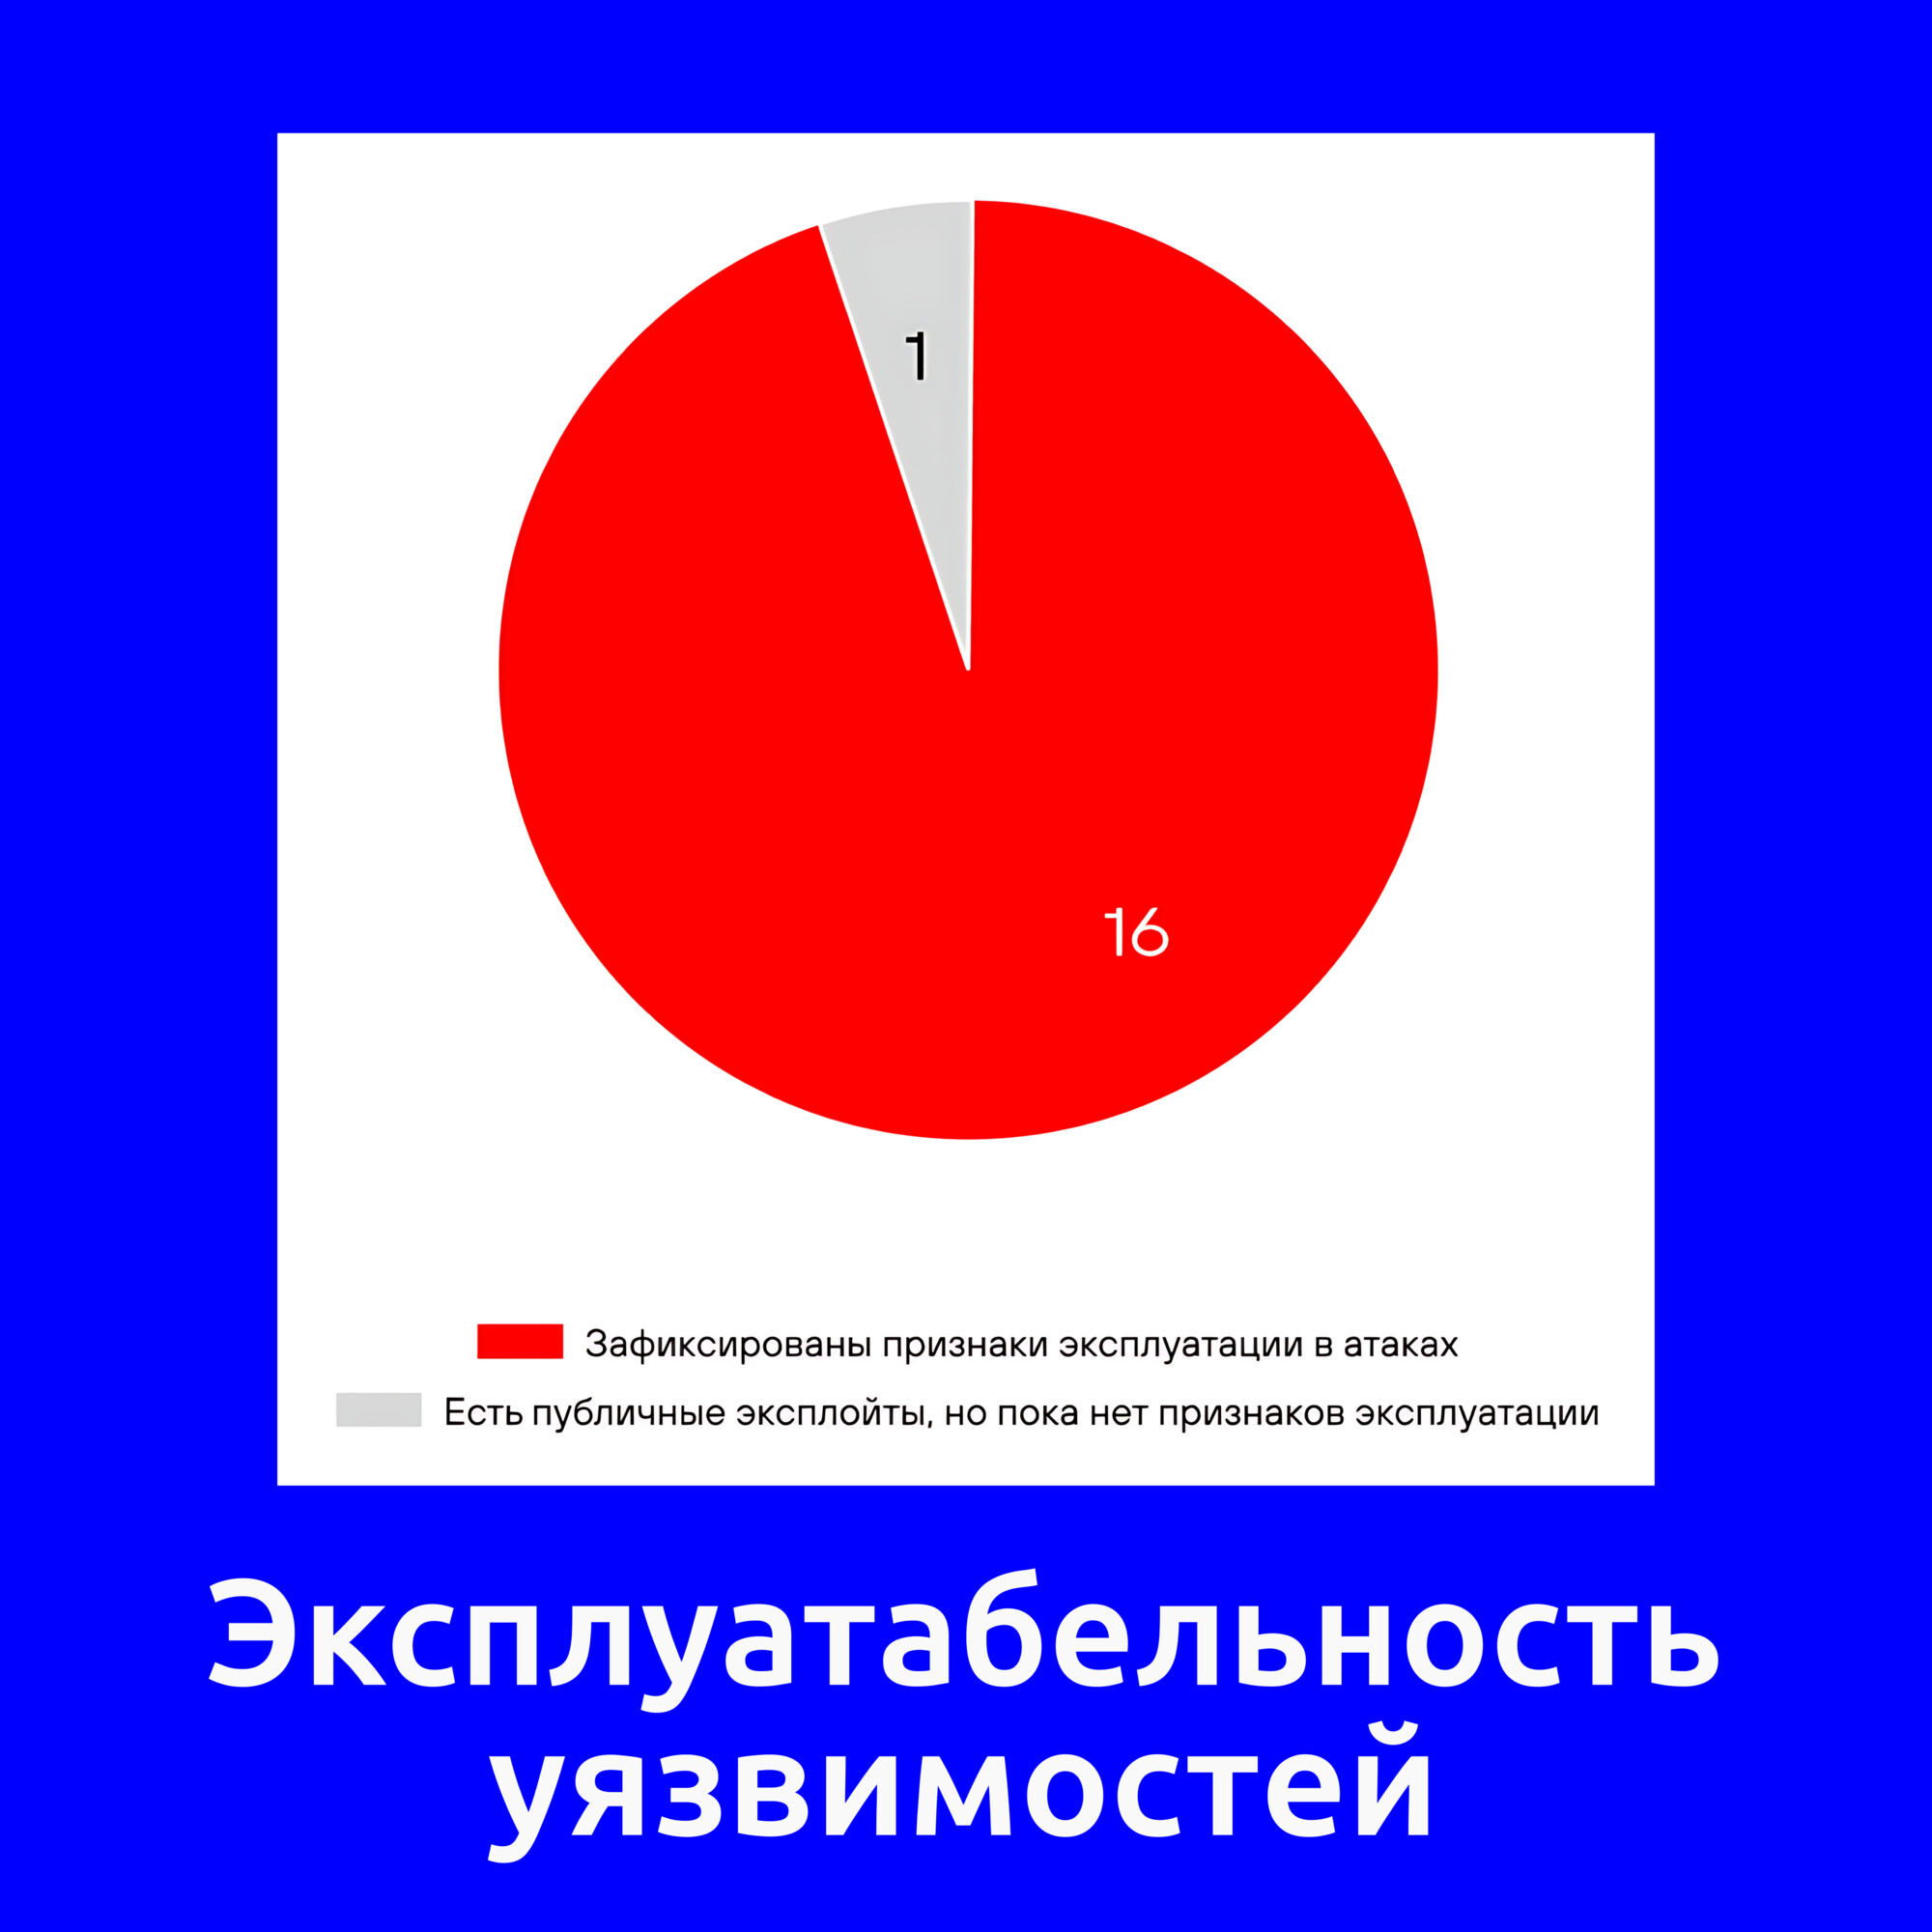
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

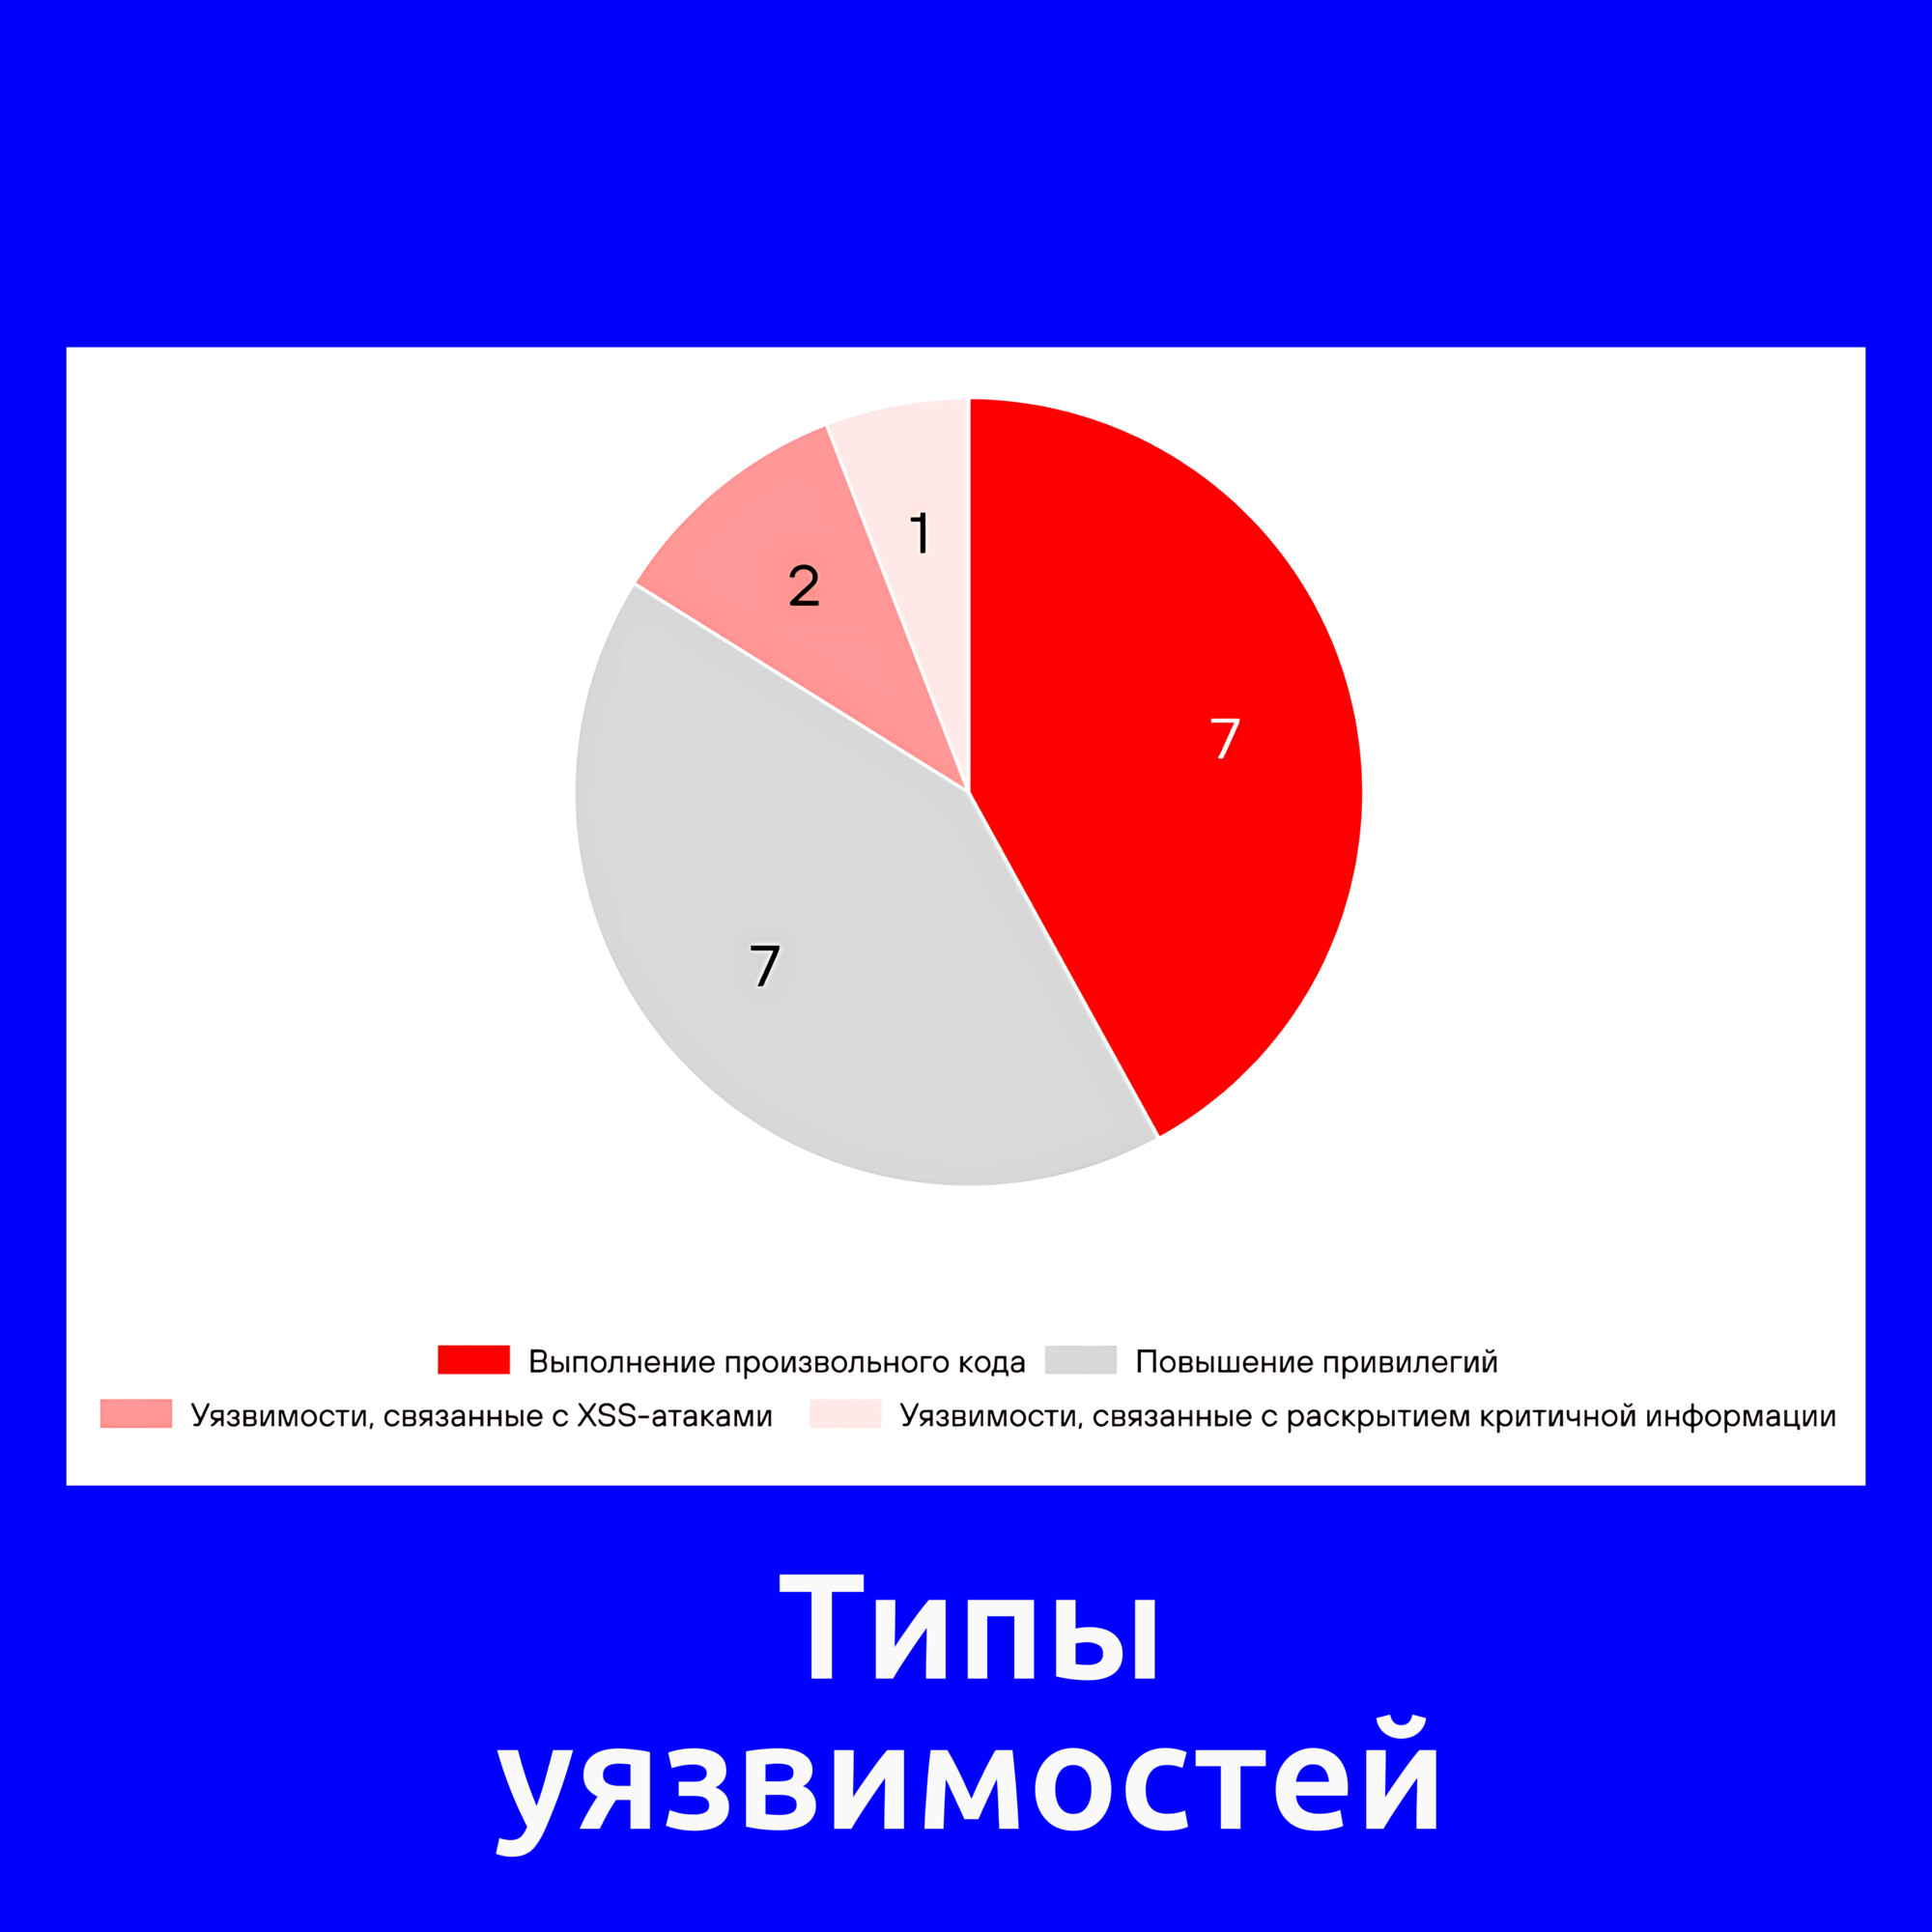
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

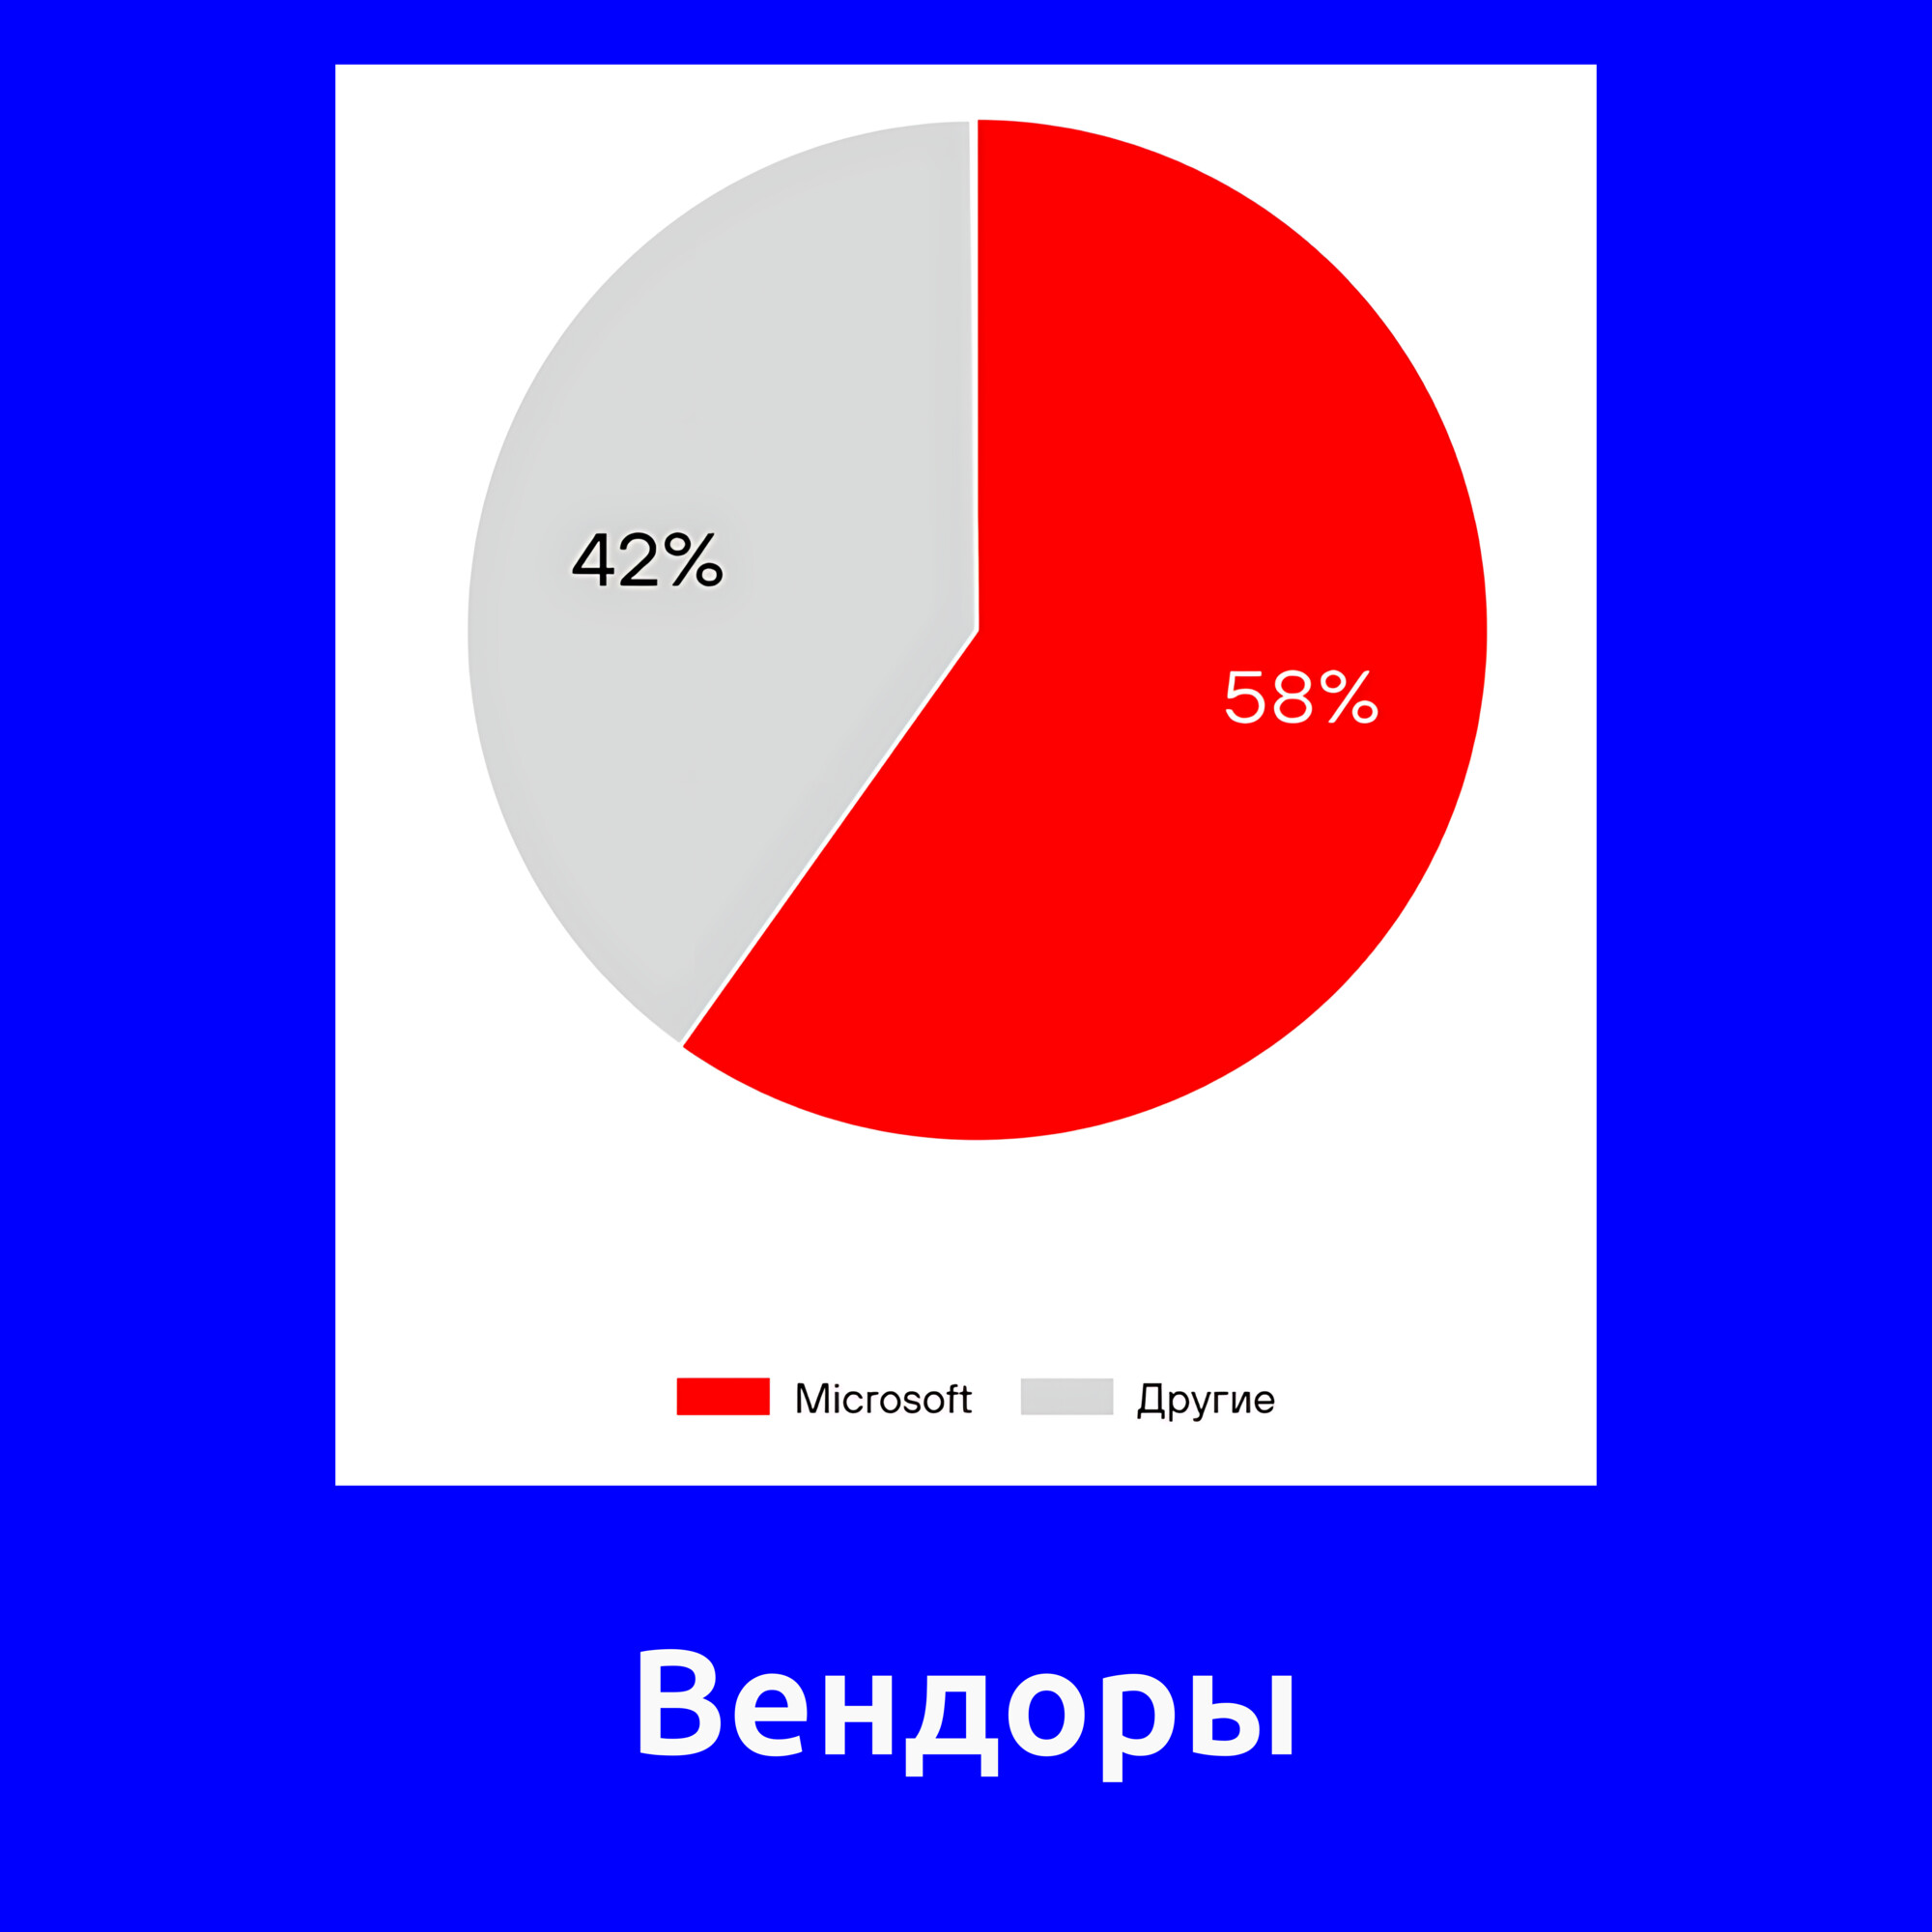
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

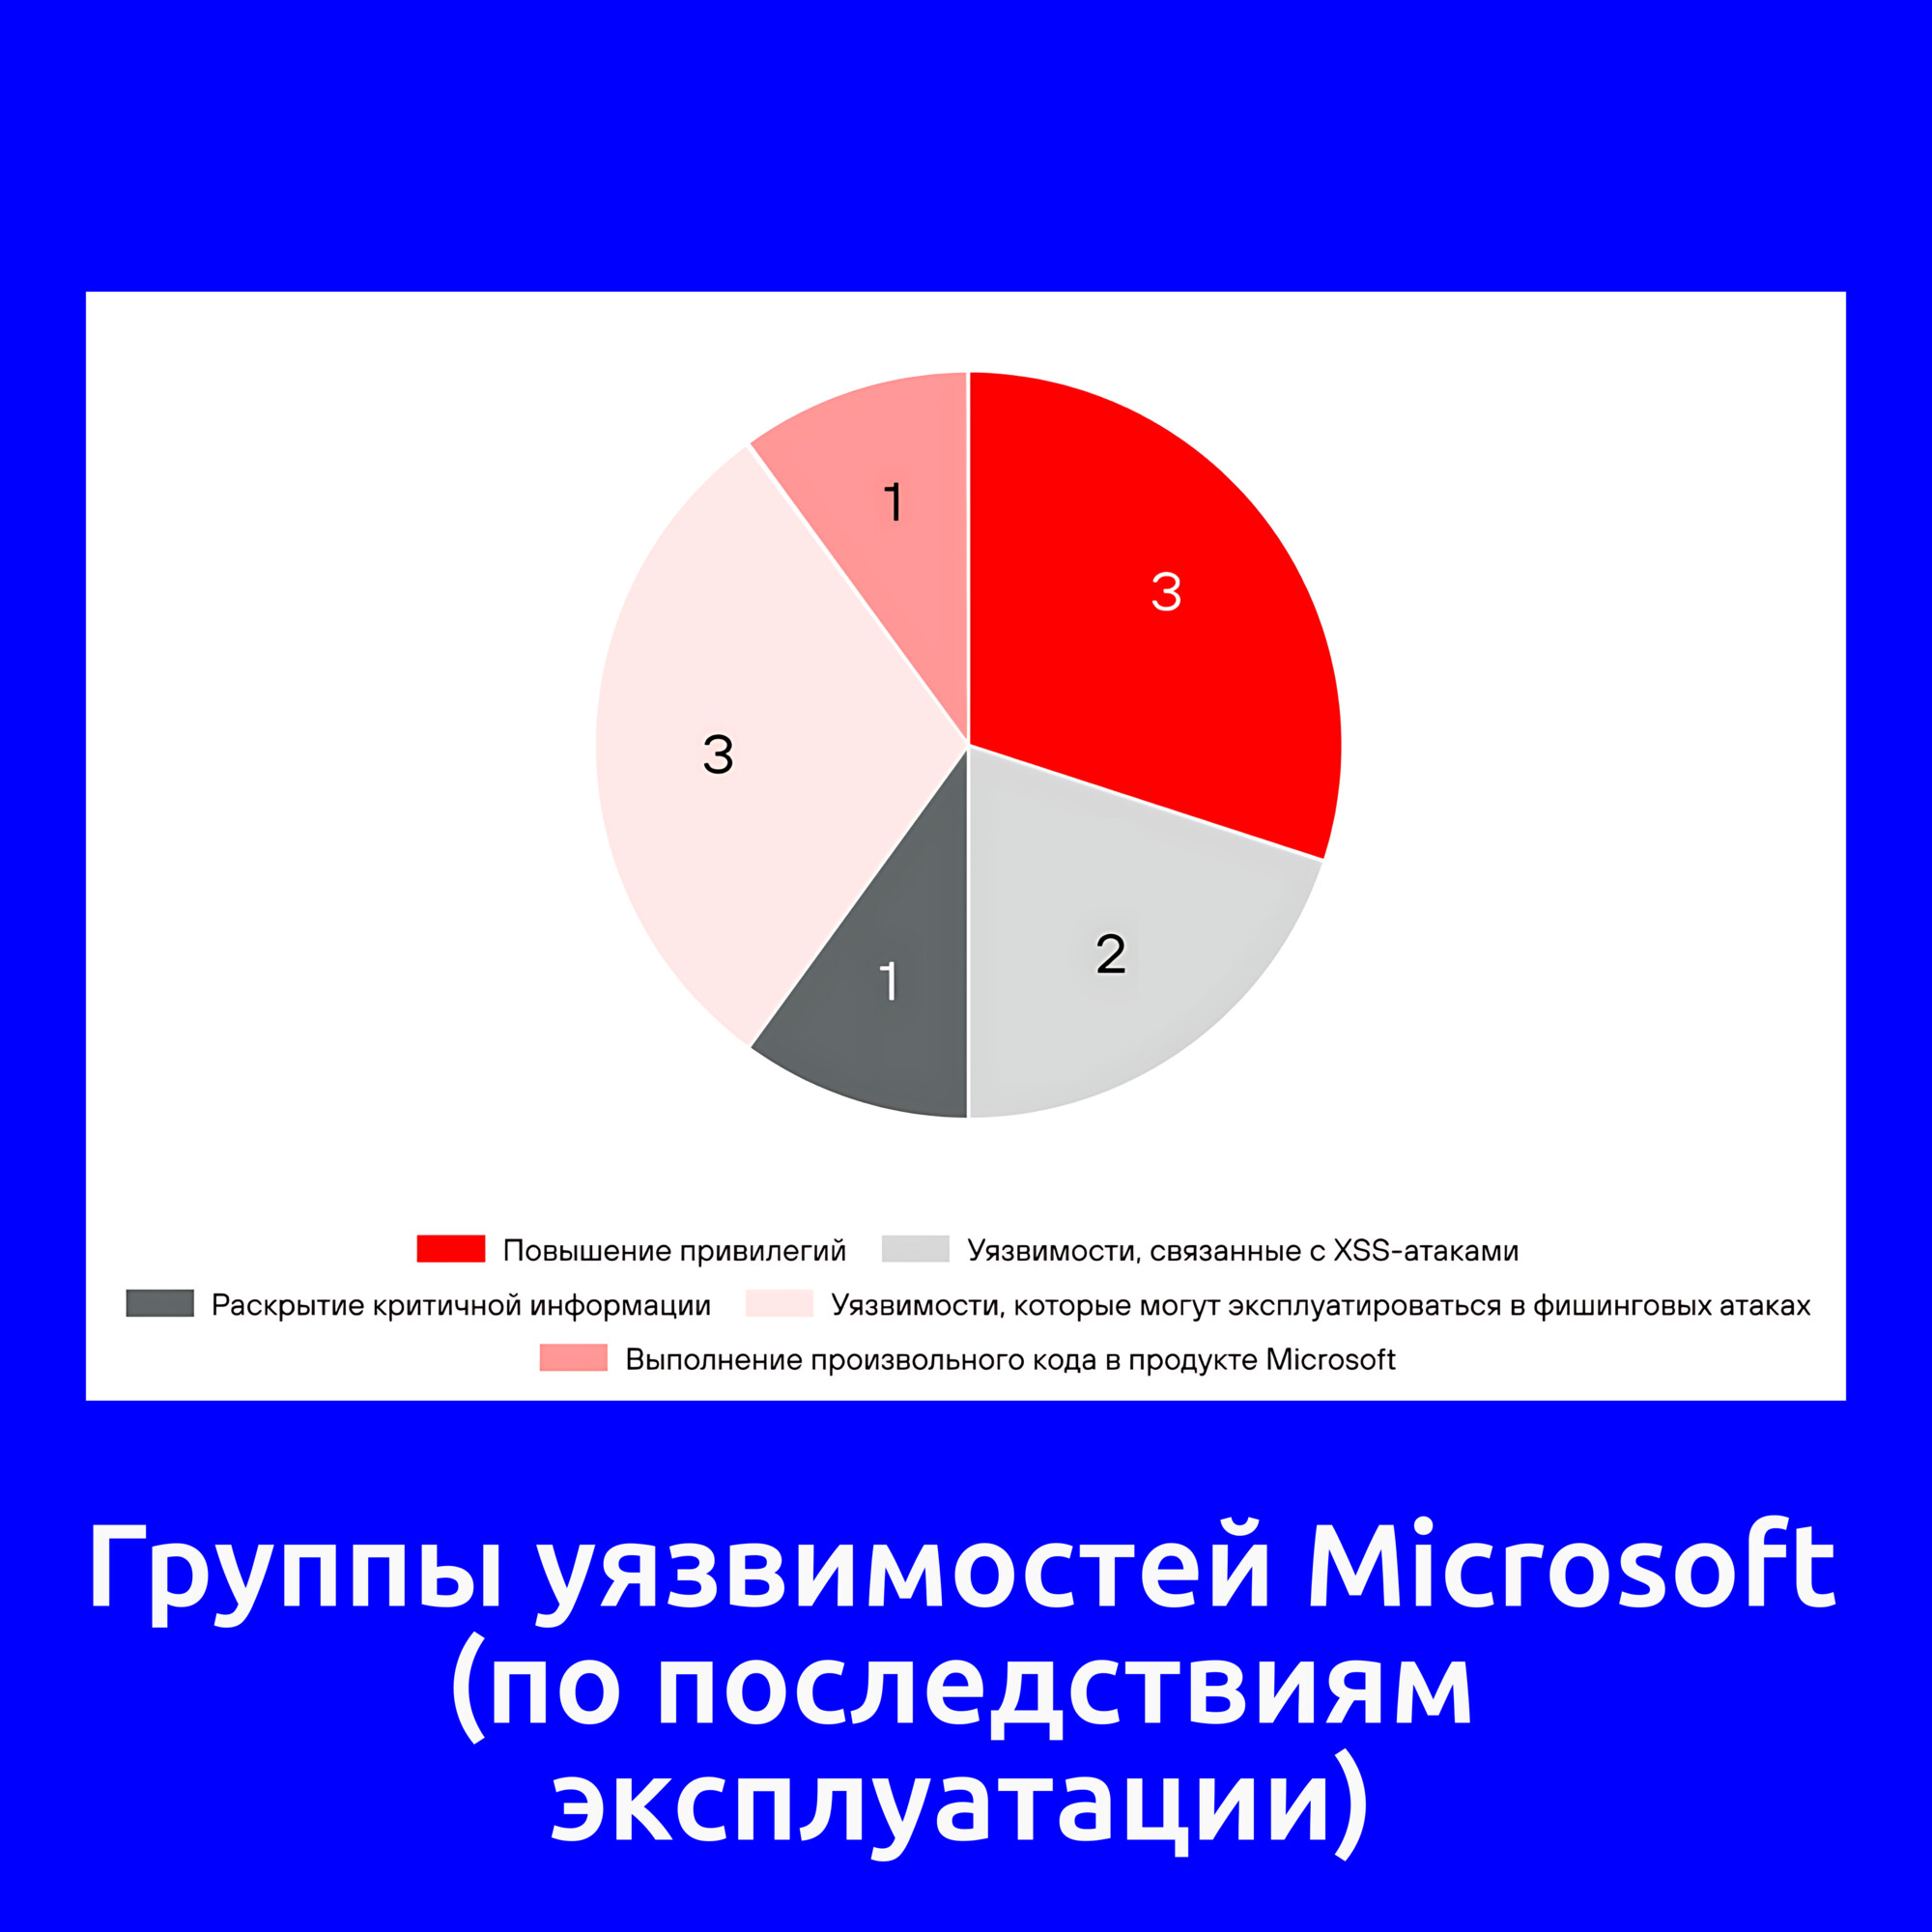
▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

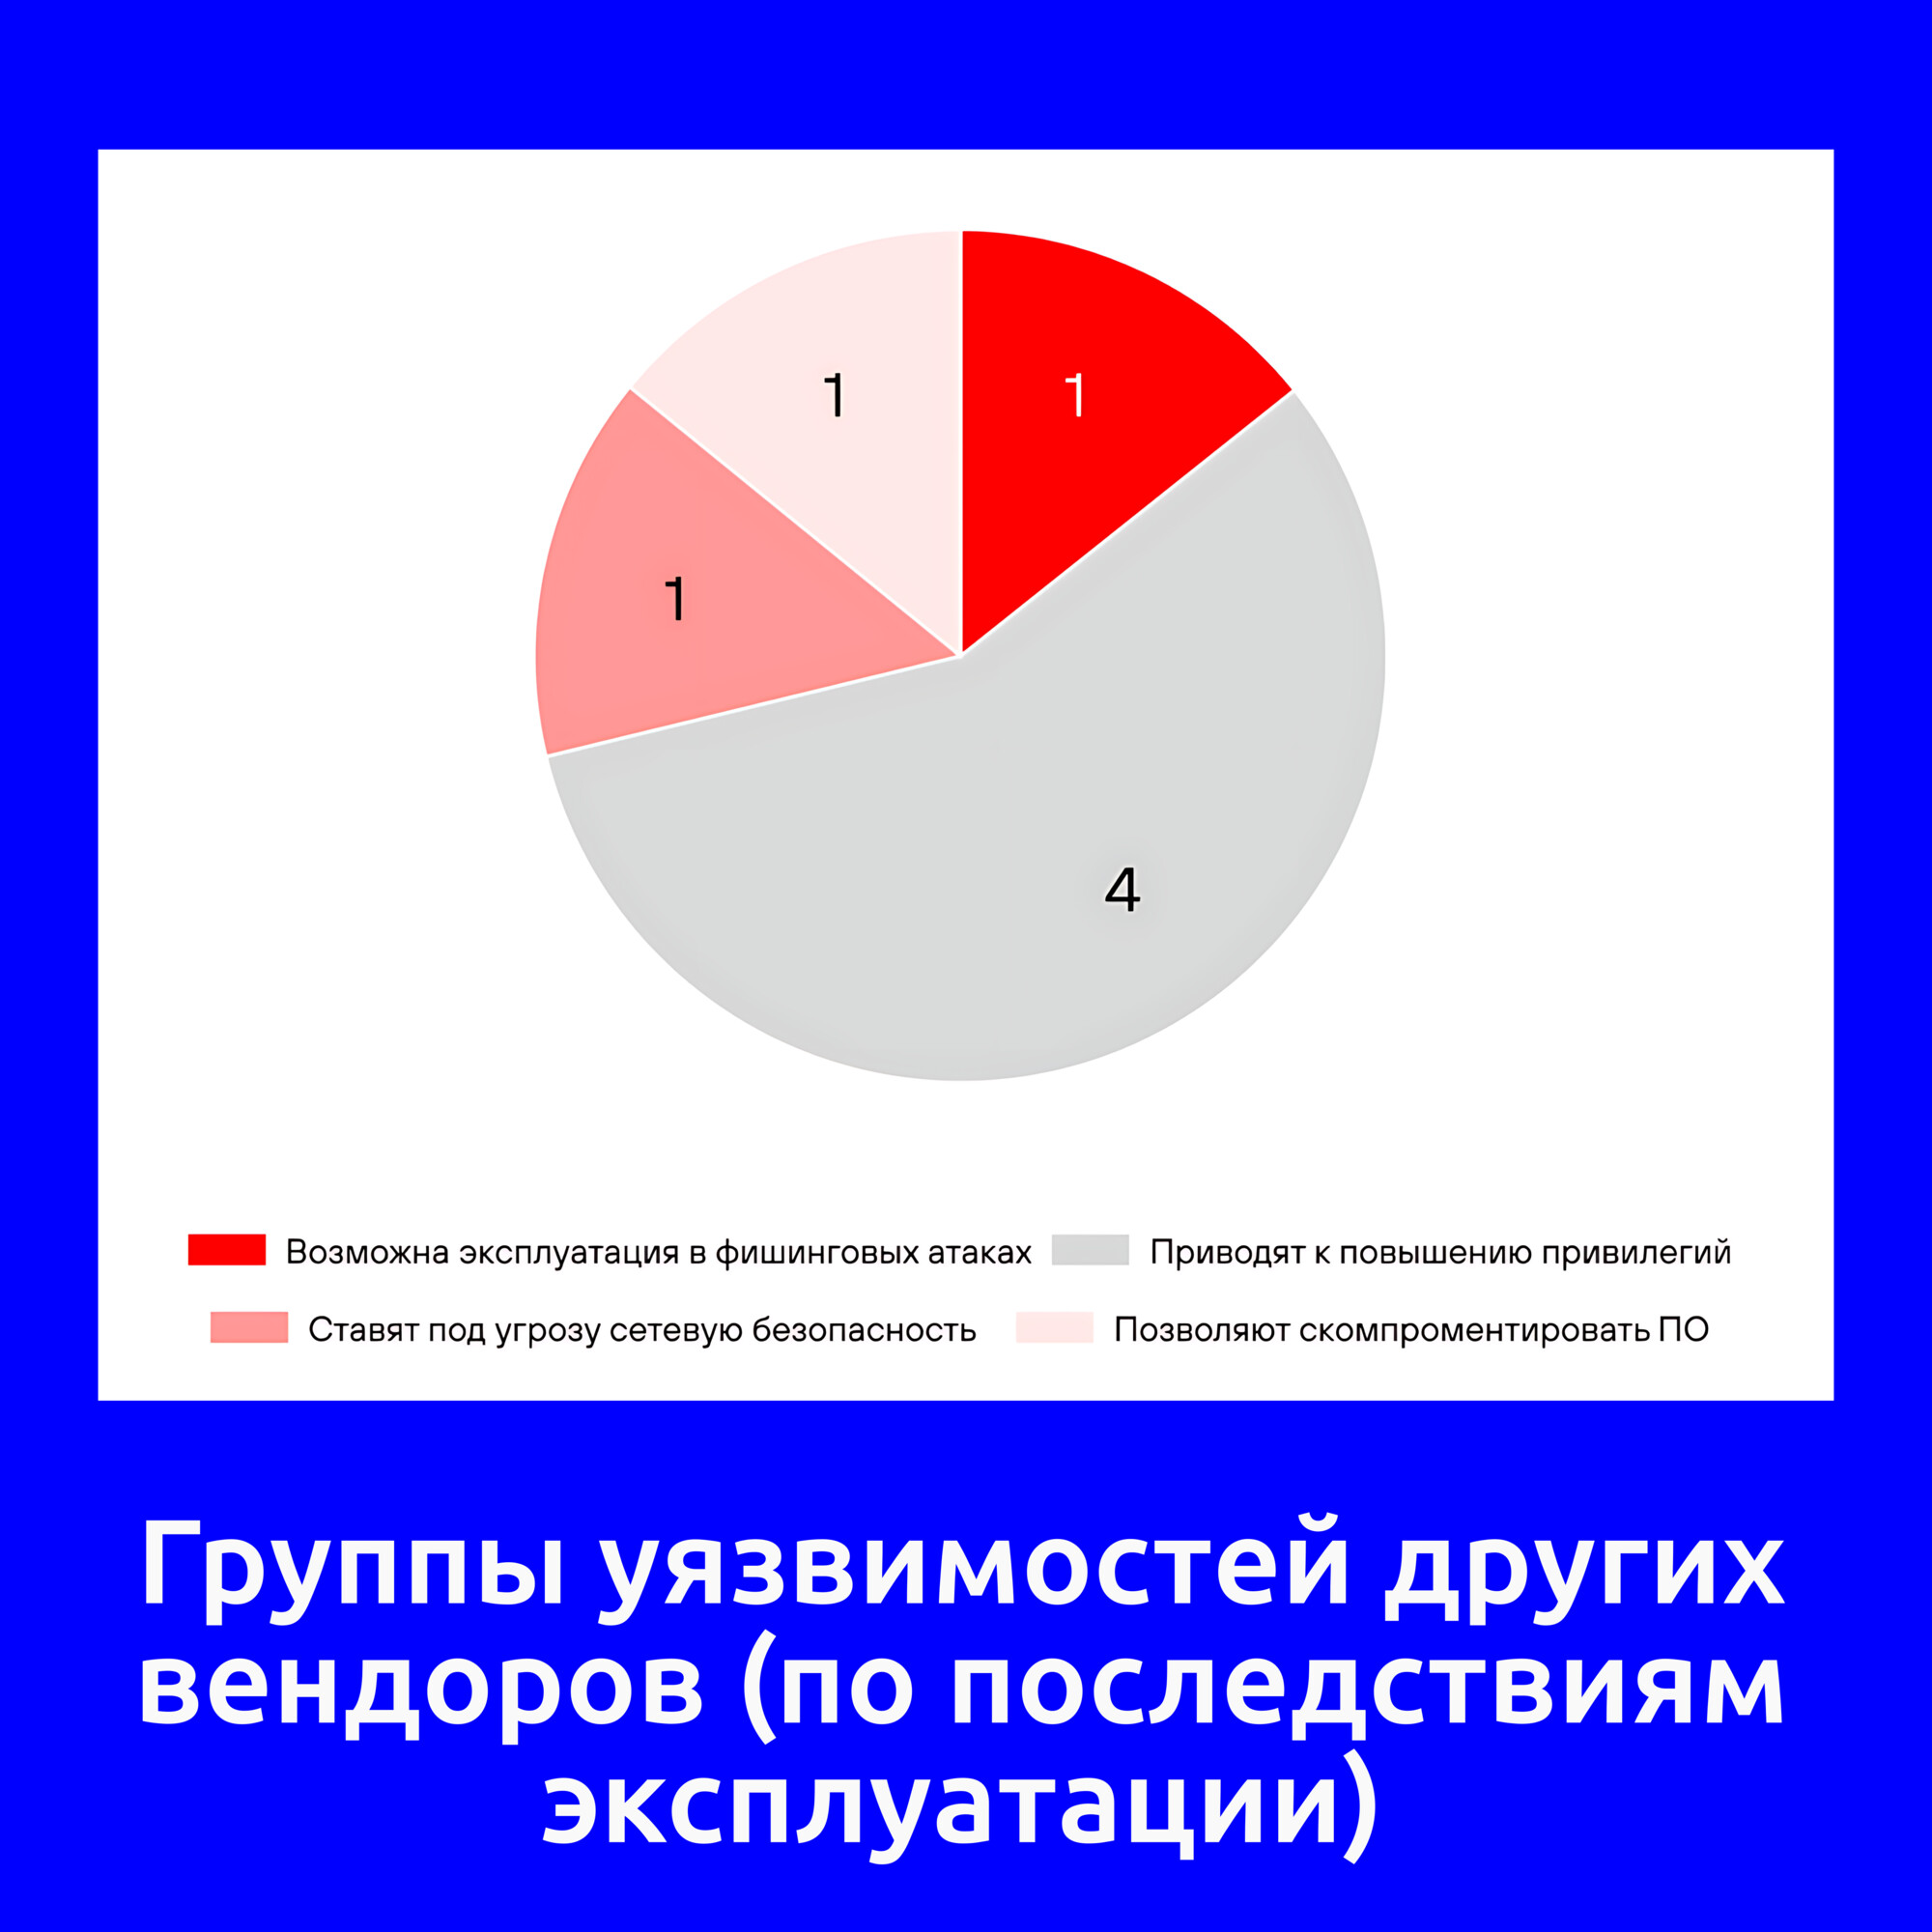
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе Управление Уязвимостями и прочее в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею!

Обнаружил, что при поиске по фразе "Управление Уязвимостями и прочее" в Telegram находится не только мой канал, но и бот с тем же названием, к которому я никакого отношения не имею! Идентификатор бота совпадает с идентификатором моего канала "avleonovrus" с добавлением "bot" на конце. И да, Telegram позволяет кому угодно использовать названия существующих каналов в имени ботов - никаких ограничений нет. 😐🤦‍♂️ На аватарке в боте логотип моего работодателя - Positive Technologies и слова "4 недели", "онлайн", "свидетельство".

Исходя из этого могу предположить, что некоторые злоумышленники уже используют или планируют использовать этот бот в атаках, таргетированных на подписчиков канала и моих коллег. Иначе какой смысл им под меня маскироваться. 🤷‍♂️ Судя по аватарке, сценарий атаки может быть как-то связан с программами обучения PT. Возможно, какая-то рассылка с липовой регистрацией на бесплатные курсы по VM, приводящая к угону Telegram-аккаунта или что-то подобное.

Зловредных сценариев использования этого бота может быть масса, поэтому, пожалуйста, будьте бдительны!

🔻 У меня нет никаких публичных интерактивных ботов в Telegram или где-то ещё и заводить я их не планирую.

🔻 Все мои чаты и каналы перечислены на моём сайте. В Telegram это @avleonovrus, @avleonovlive, @avleonovcom, @avleonovchat, @avleonovnews. Остальное ко мне отношения не имеет!

🔻 Я никогда никому не пишу с просьбой дать деньги в долг и не участвую в сборах средств. Никогда не пишу с просьбой "оказать содействие" кому-то.

🔻 Если я вам пишу (или ещё кто-то - тут универсально) и у вас закрадываются малейшие подозрения, обязательно просите подтверждение через альтернативный канал связи. 🙏 Например, написать с корпоративного email. Я абсолютно точно отнесусь к этому нормально и буду это всячески приветствовать. Увести акк могут у кого угодно, всегда лучше лишний раз перестраховаться. А чтобы отсечь аккаунты-клоны, обращайте внимание на дату создания аккаунта и страну регистрации, участие в общих закрытых группах.

Я уже обратился в службу поддержки Telegram с просьбой заблокировать этого левого бота, но ответа пока нет и я не особо верю, что это сработает. Да и зарегать ещё сотню аналогичных ботов для злодеев большого труда не составит. Telegram в этом отношении совершенно незащищён. Поэтому спасение утопающих - дело рук самих утопающих. Будьте осторожны и предупредите коллег!

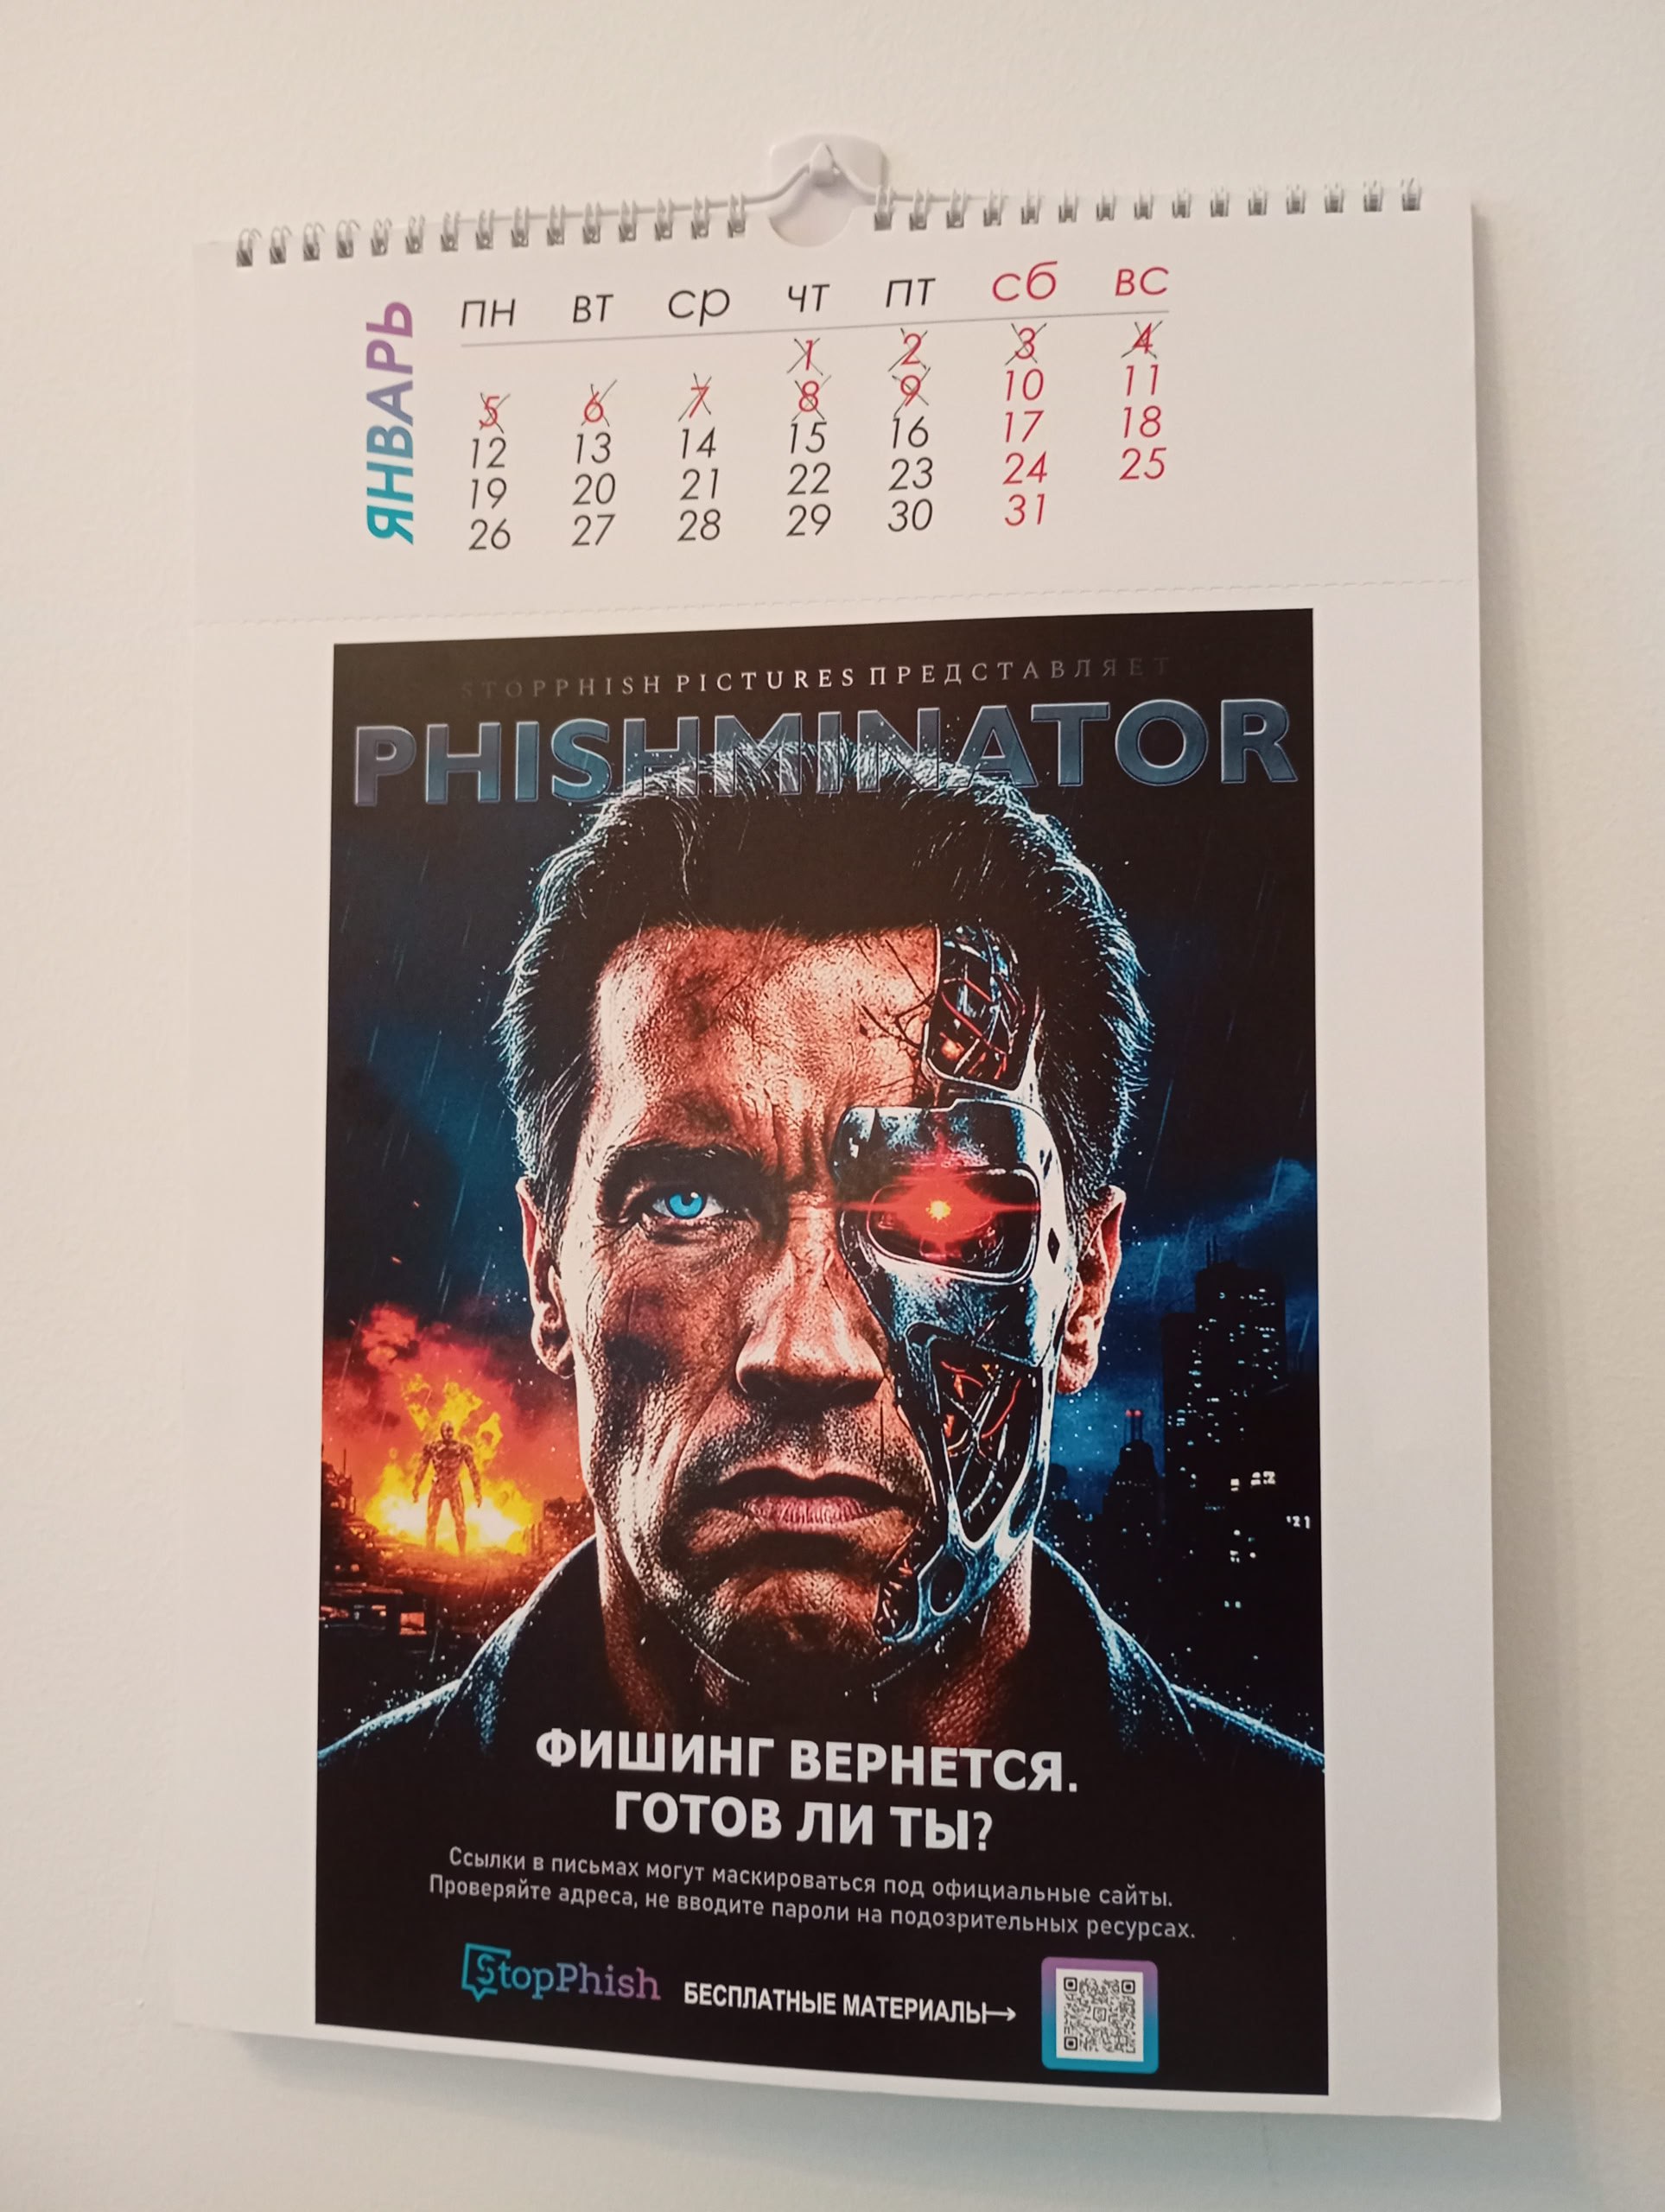
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 годПришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год

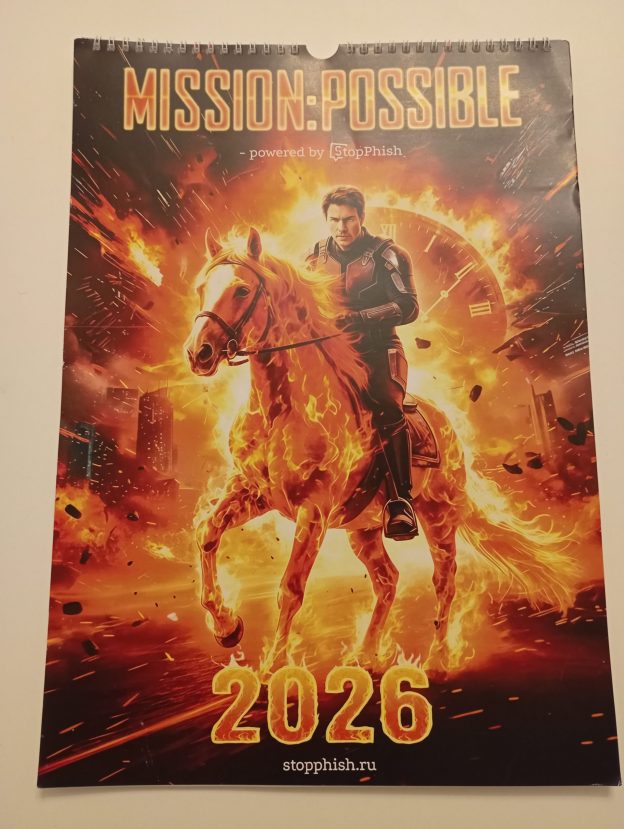
Пришёл новогодний подарочек от коллег из StopPhish - настенный календарь на 2026 год. Иллюстрации в календаре - афиши известных голливудских фильмов, переработанные в awareness-материалы по антифишингу. Качественно и остроумно сделано. Главное, что картинки бросаются в глаза, привлекают внимание. Рассматривать и читать текст интересно. 👍 А правильные мессаджи подспудно откладываются. Иллюстрации можно легко отделить по перфорации и развесить по офису как плакаты.

Календариком уже пользуюсь, повесил рядом со своим рабочим местом. 🙂 Спасибо большое, StopPhish! Всего вам хорошего в новом году! 🎄

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических

Горизонтальные связи у людей обычно развиты гораздо лучше иерархических. В подозрительной ситуации люди скорее спросят не начальника, и тем более не ИБ-шника, а своего равного коллегу.

В фишинговых атаках это приводит к своеобразному social lateral movement: когда попавшийся на фишинг пользователь не успокаивается и начинает пересылать зловредный файл или ссылку коллегам с комментарием а-ля: "у меня не открывается - попробуй у себя".

Коллеги из StopPhish поделились кейсом:

🎣 Учебный фишинг отправили девяти сотрудникам. Шаблон: "Коллеги, добрый день! С 1 октября повышаем зарплату, подпишите допсоглашение на портале по ссылке ниже". Трое открыли и… Начали пересылать коллегам, закинули ссылку в общий чат и т.д. Итого: 688 открытий, 140 уникальных пользователей, рост охвата в 16 раз и общая эффективность атаки 7644%. 🤦‍♂️

В понедельник у StopPhish будет вебинар, собираюсь заглянуть. Они у них обычно толковые и много бесплатных полезных материалов раздают. 😉

Выложил запись моего вчерашнего выступления на VK Security Сonfab Max 2024: Vulnerability Management, кризис NVD, трендовые уязвимости и БОСПУУ

Выложил запись моего вчерашнего выступления на VK Security Сonfab Max 2024: Vulnerability Management, кризис NVD, трендовые уязвимости и БОСПУУ. Доступно на VK видео, Rutube и YouTube.

В 2024 году NIST NVD перестал справляться с ускоряющимися темпами прироста уязвимостей, а общее количество CVE-уязвимостей уже перевалило за 250 000. Какие из этих уязвимостей стали активно эксплуатироваться злоумышленниками в этом году и какие могут начать эксплуатироваться в ближайшем будущем? Как построить Vulnerability Management процесс в организации, чтобы снизить риски эксплуатации критичных уязвимостей?

00:00 Представляюсь
01:09 NVD в 2024 году: безудержный рост количества CVE и его причины (CNA организации), кризис обогащения данных
04:25 Как CNA вендор может творить дичь на примере Linux Kernel и Linux Patch Wednesday
06:29 Трендовые уязвимости и как мы их отбираем
08:12 Про проект "В тренде VM": ролики, дайджесты, хабропосты
08:50 Как я анализировал 70 трендовых уязвимостей с помощью Vulristics
11:21 Пример успешного предсказания трендовости
11:50 4 уязвимости 2023 года: почему они здесь?
12:13 Почему нет трендовых уязвимостей в отечественных продуктах?
13:20 32 уязвимости Microsoft
13:51 2 уязвимости Linux
14:34 Остальные группы уязвимостей: фишинг, сетевая безопасность, бэкапы и виртуалки, разработка ПО, совместная работа, CMS
17:01 ТОП-3
17:50 Не уязвимости, но важно (2 кейса)
19:49 Прогнозы на 2025 год
21:10 Базовая Оценка Состояния Процесса Управления Уязвимостями (БОСПУУ)
28:36 Вопрос про Vulnerability Management без бюджета
31:18 Вопрос про то, как выделять трендовые уязвимости
33:47 Вопрос про то, как заставить IT оперативно устранять уязвимости
36:20 Вопрос про отчёты о сканировании MaxPatrol VM
37:02 Вопрос про причины лавинообразного увеличения количества CVE (упоминаю BDU:2024-08516 от СайберОК)
38:50 Вопрос про хороший продукт по проблематике 0day

🗒 Полный отчёт Vulristics для трендовых уязвимостей 2024

Понравился доклад? 🗳 Проголосуй за него! 😉