Архив метки: vCenter

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6

Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6. В новости на официальном сайте сделан акцент на следующих улучшениях:

🌐 Базовый аудит веб-приложений: обнаружение и инвентаризация веб-ресурсов, выявление связанных уязвимостей.

🐳 Аудит контейнерных сред Docker и Kubernetes, "включая проверку в runtime". Сбор данных о составе и состоянии контейнерной среды, выявление связанных уязвимостей. Результаты отображаются в карточке соответствующего хоста.

💻 Мобильный сканер для контроля уязвимостей в закрытых сегментах без постоянного доступа из центральной VM-системы. Может использоваться на объектах КИИ, в удалённых филиалах, а также для выездных аудитов, пилотных и временных проектов. Устанавливается на ноутбук и позволяет проводить аудит внутри изолированного контура. Поддерживаются режимы сканирования White Box, Black Box, Compliance и Web-аудит. Результаты инвентаризации активов и выявленные уязвимости передаются в центральную инсталляцию R-Vision VM. Рассчитан на проверку до 2000 хостов.

Также заявлены:

🔹 расширение инвентаризации ESXi, vCenter и сетевого оборудования;
🔹 обновление Compliance-проверок;
🔹 обновление карточек хоста;
🔹 новые возможности анализа и экспорта данных об уязвимостях;
🔹 доработка политик автоматизации, интеграций и дашбордов;
🔹 обновление агента из интерфейса;
🔹 мастер первичной настройки.

Поддержка аудита контейнерных сред и веб-приложений, расширение аудита гипервизоров и сетевого оборудования, а также мастер первичной настройки значились в роадмапе, представленном в марте этого года.

Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1

Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1
Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1

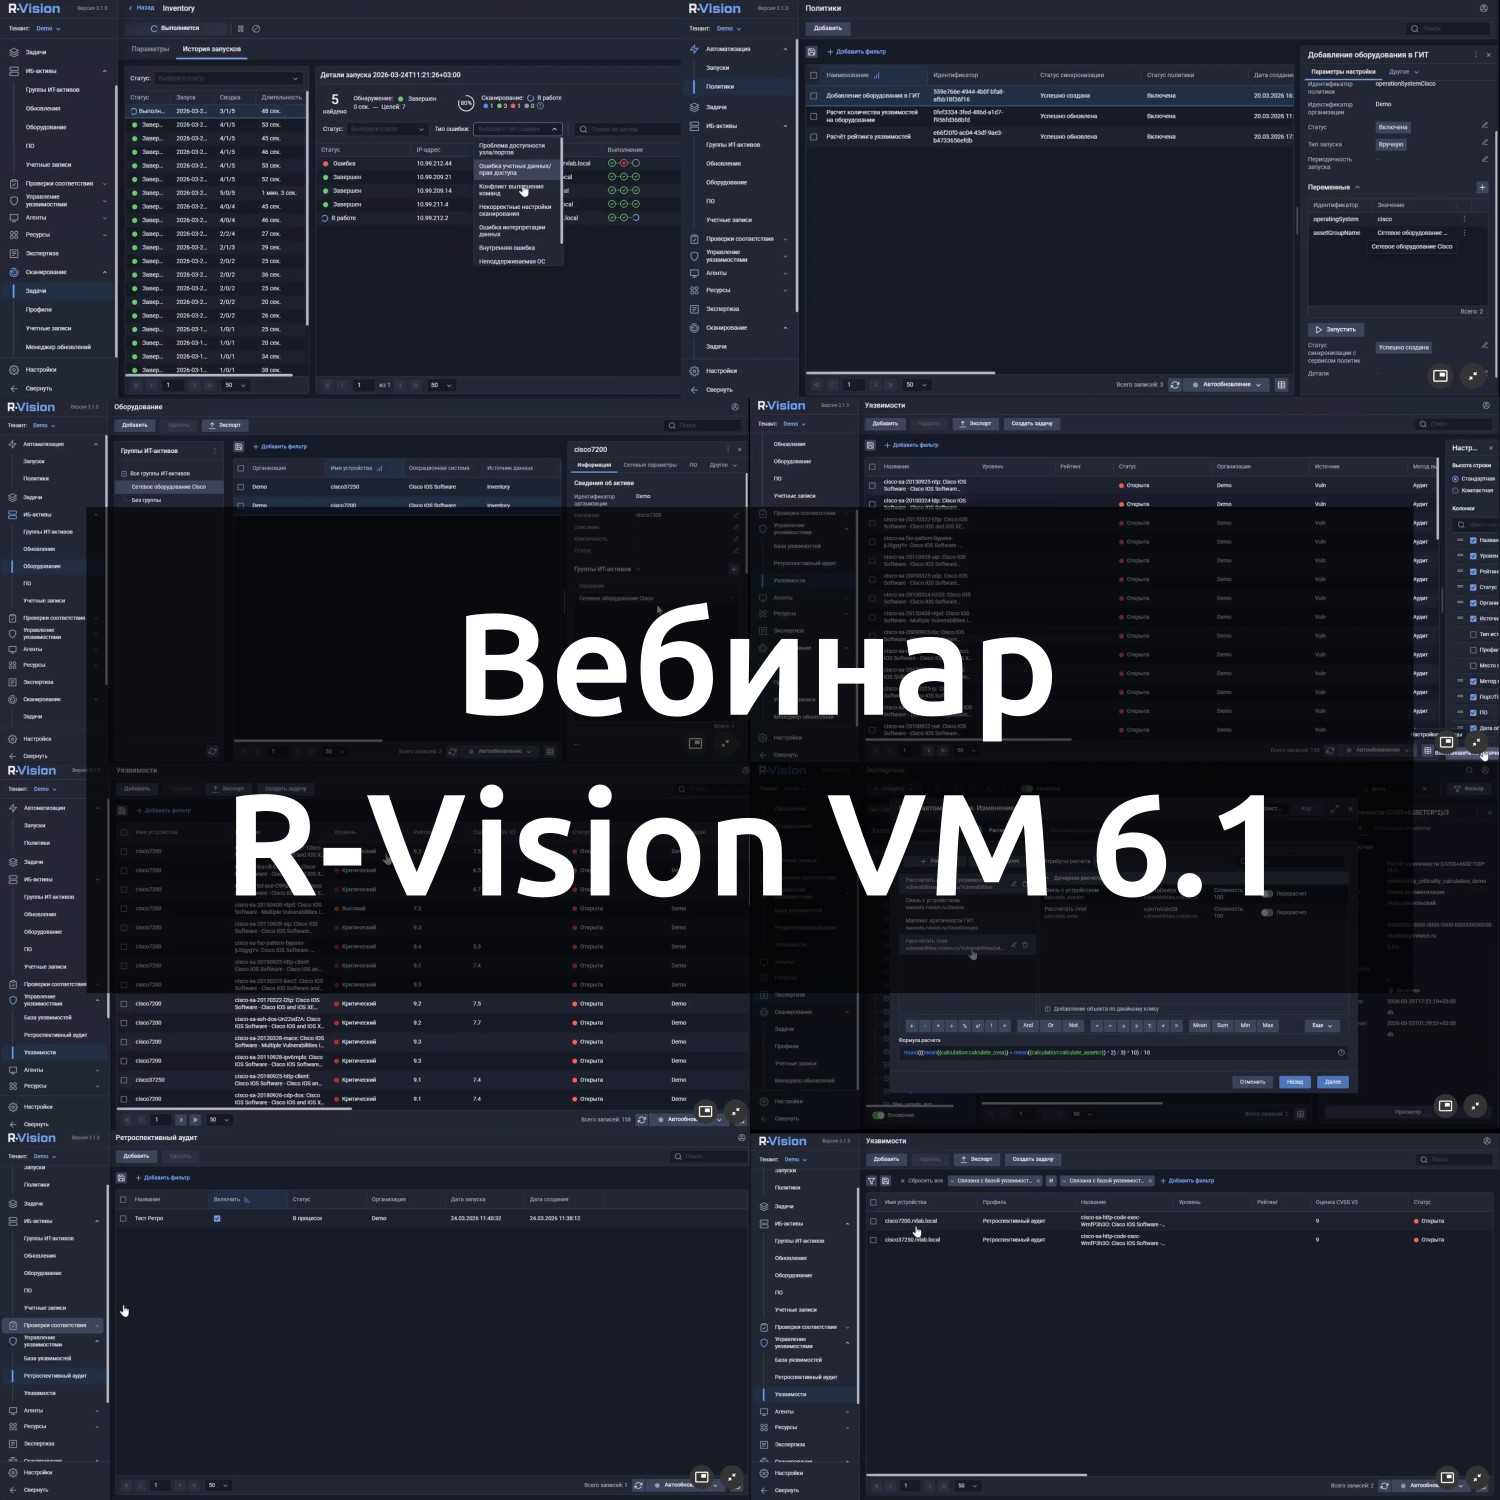
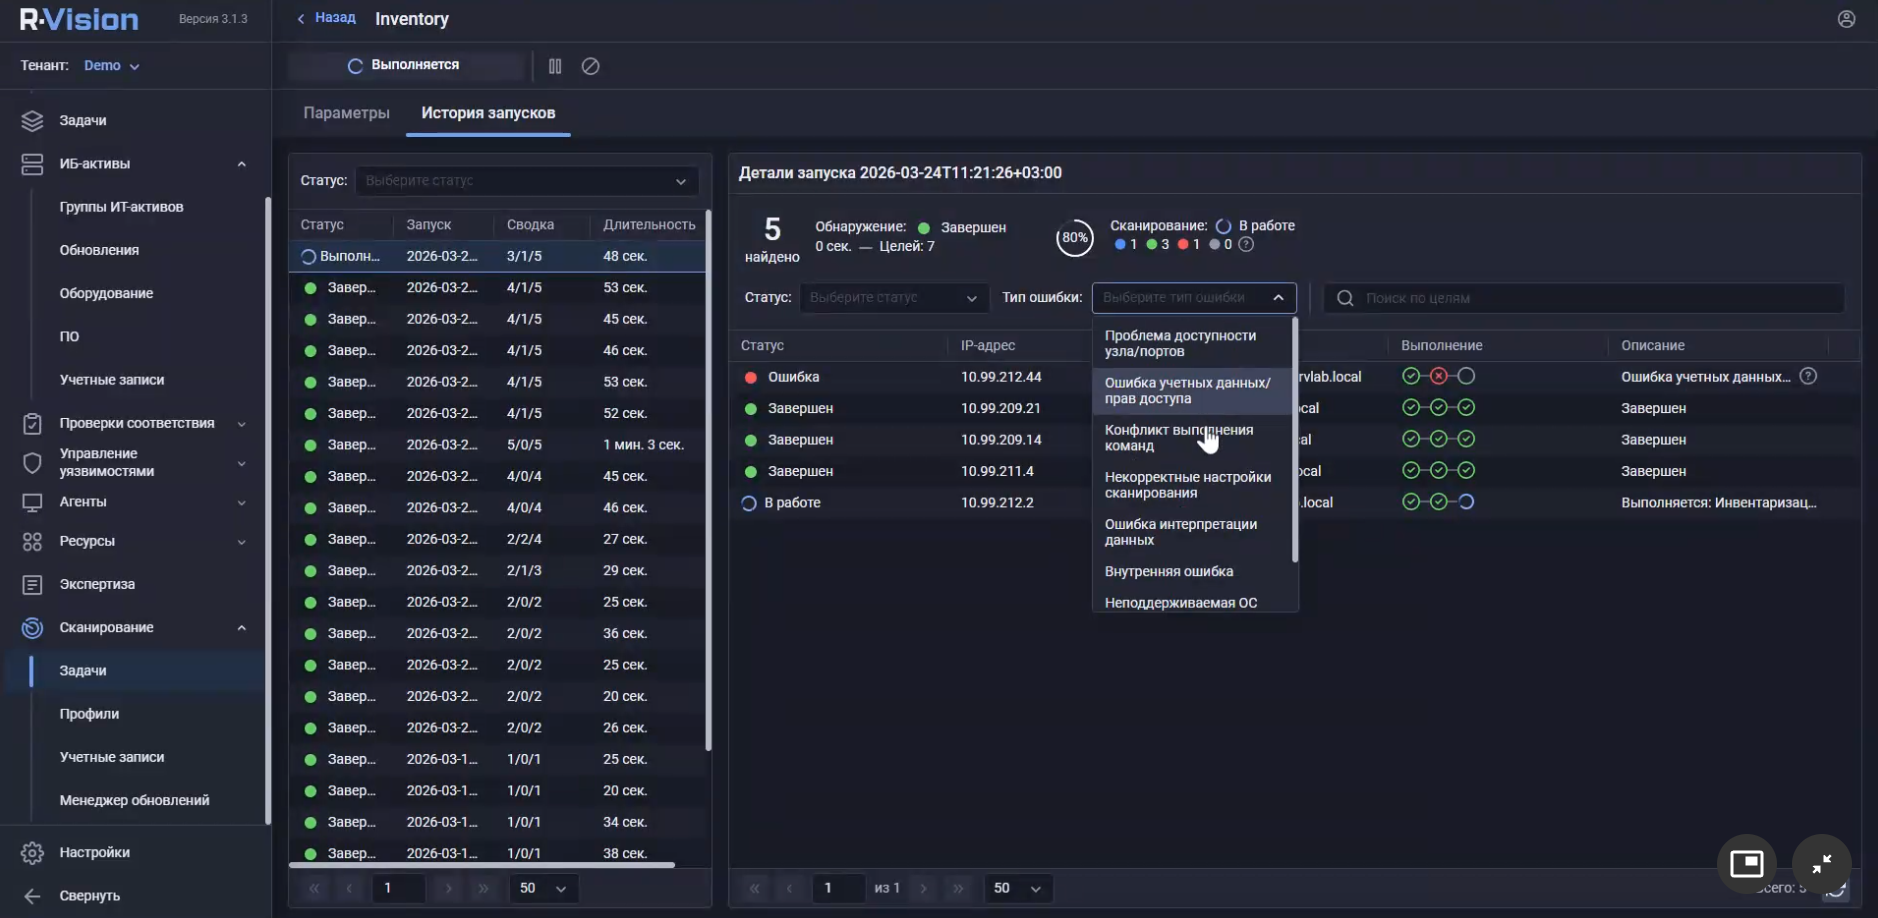
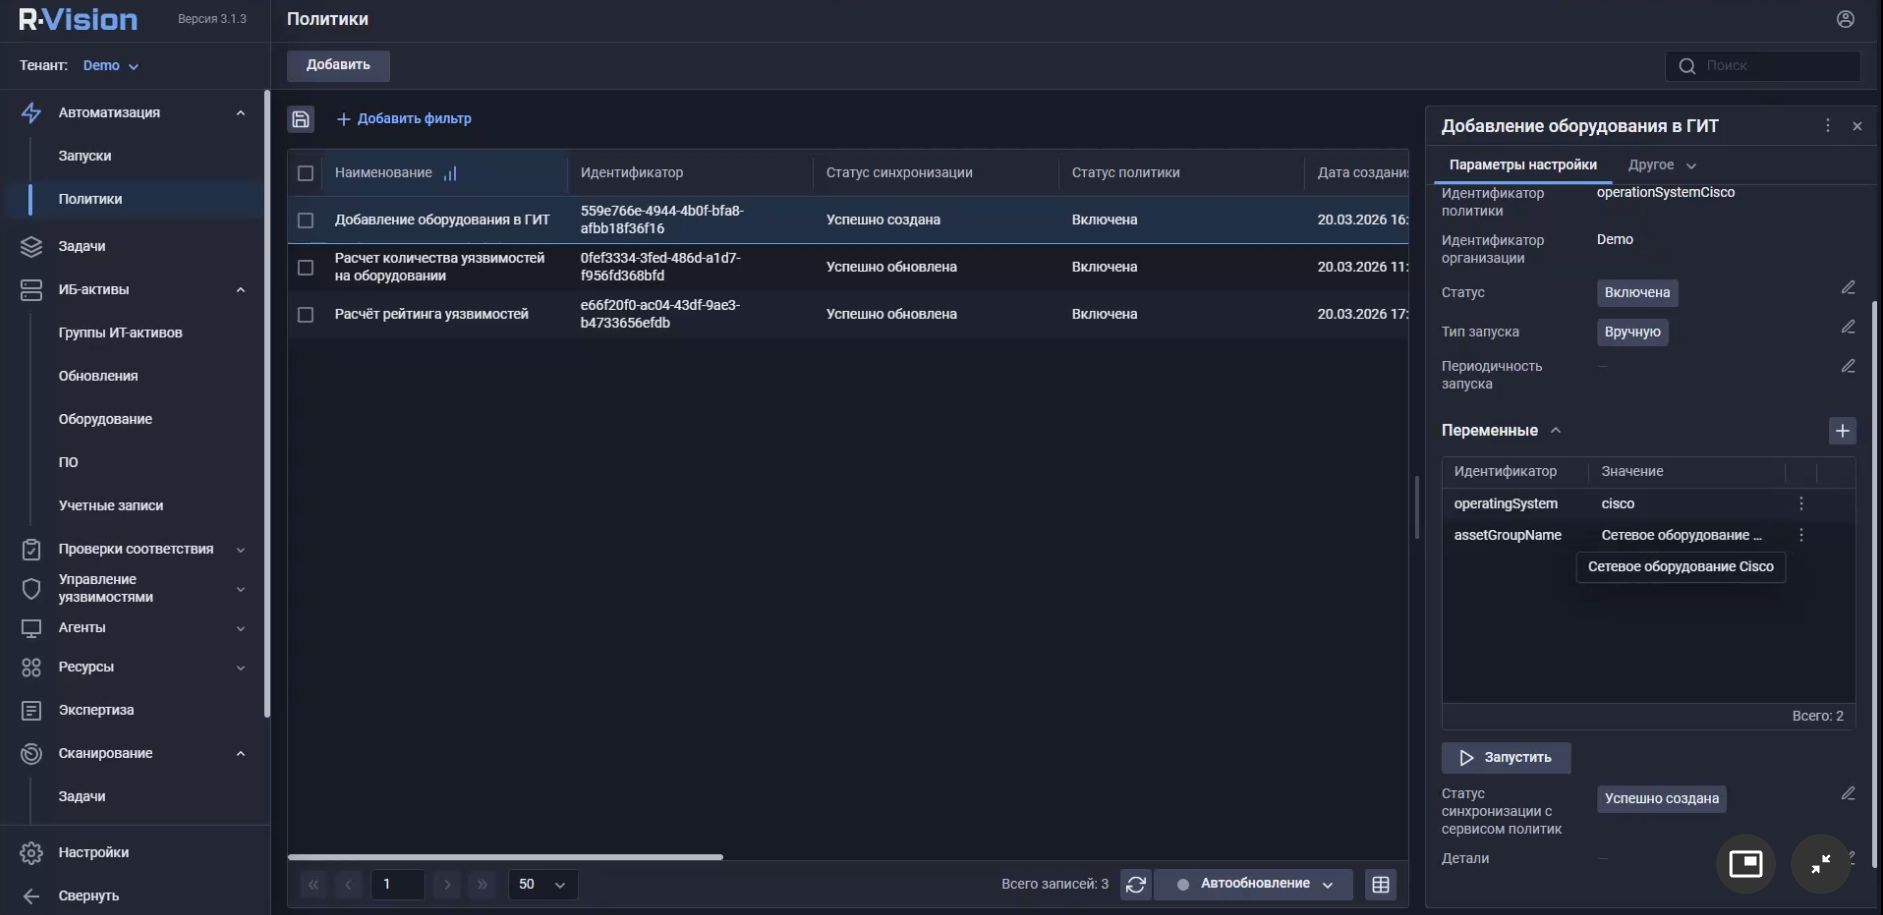
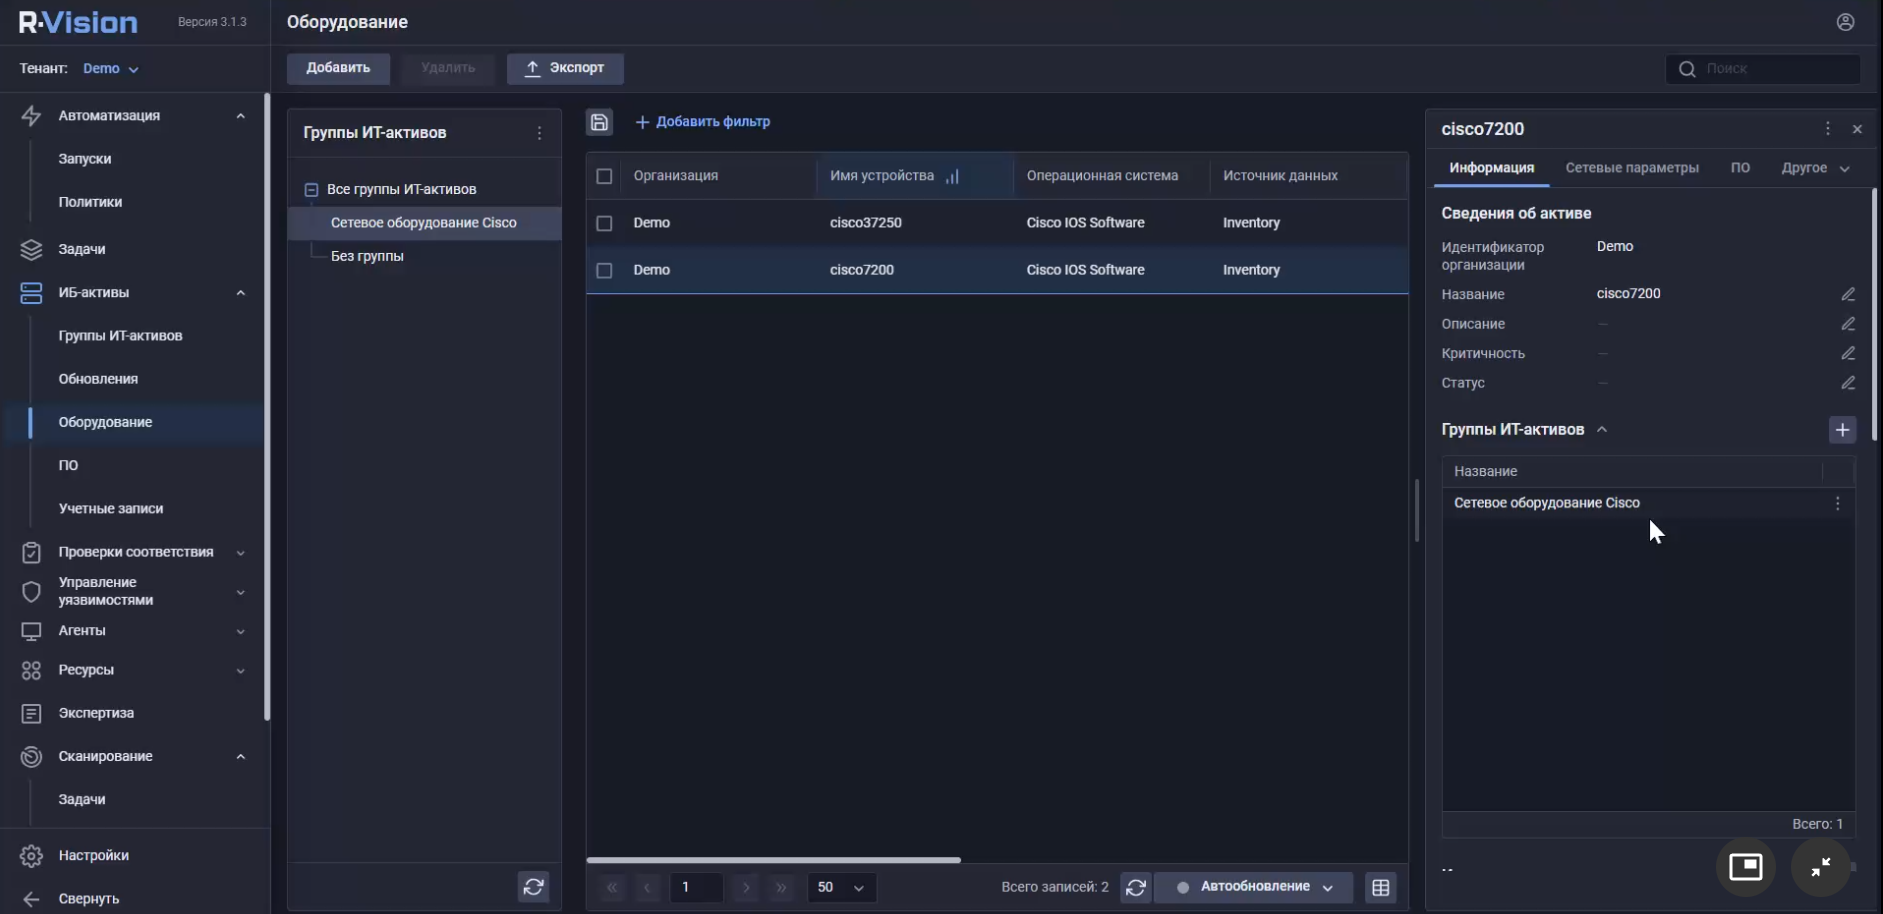
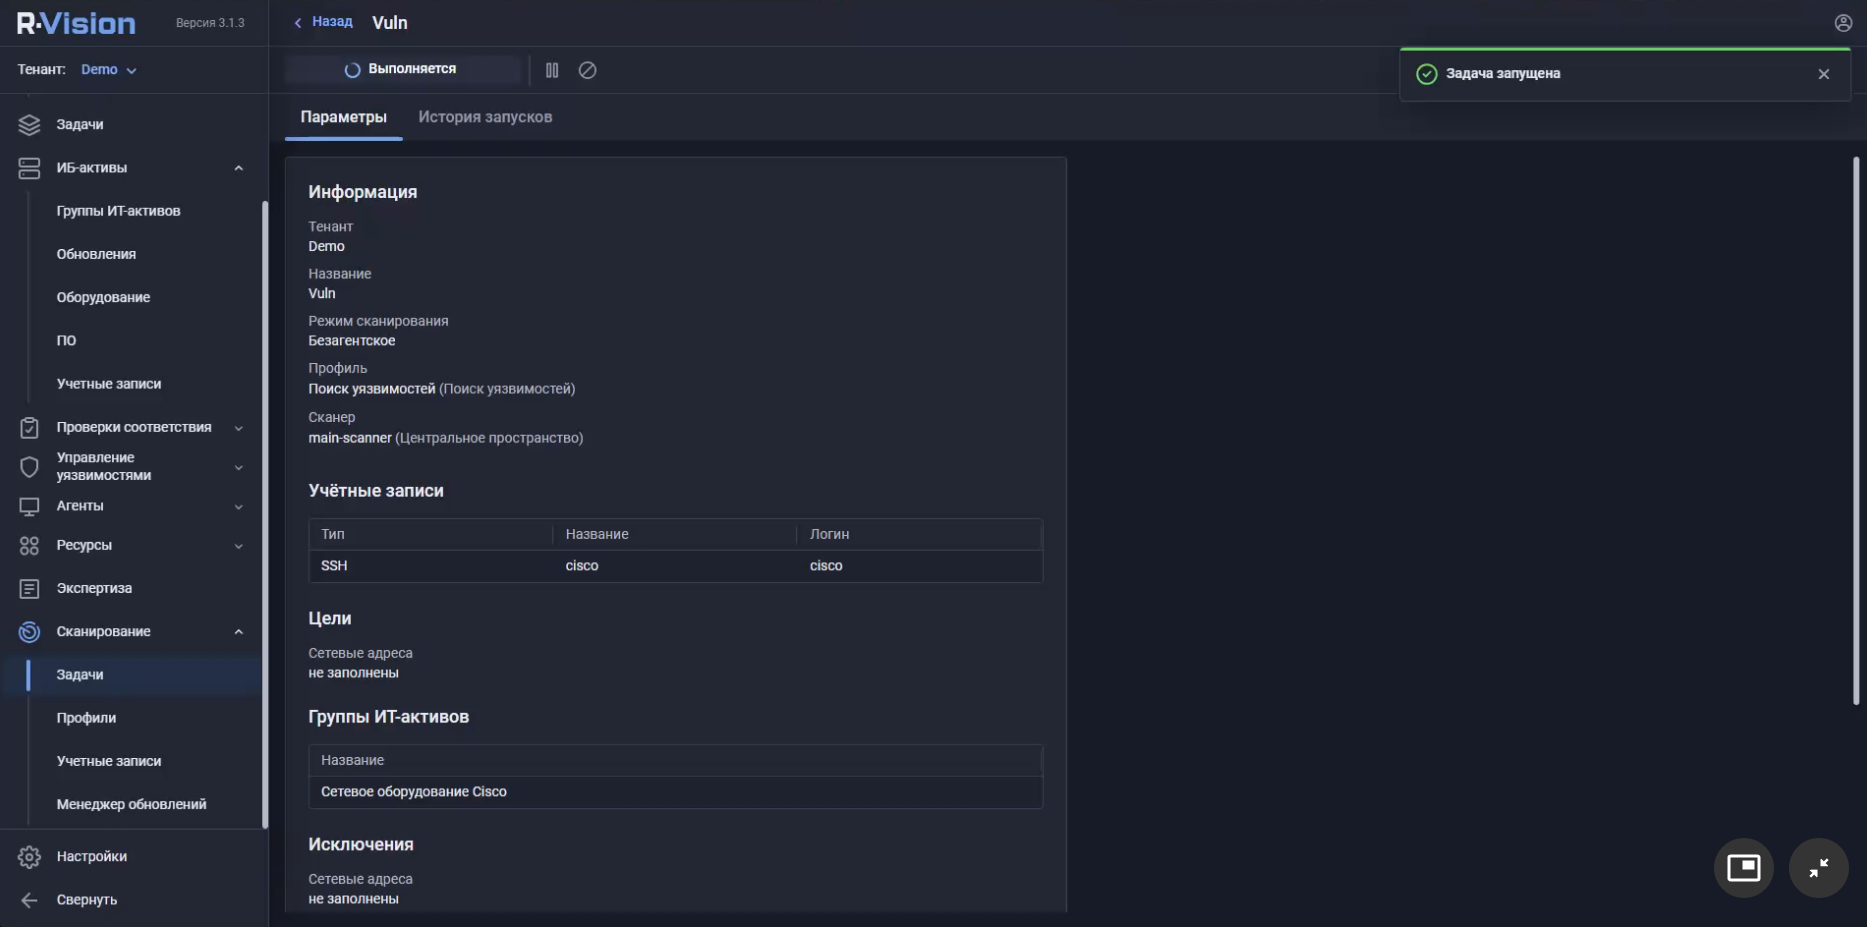
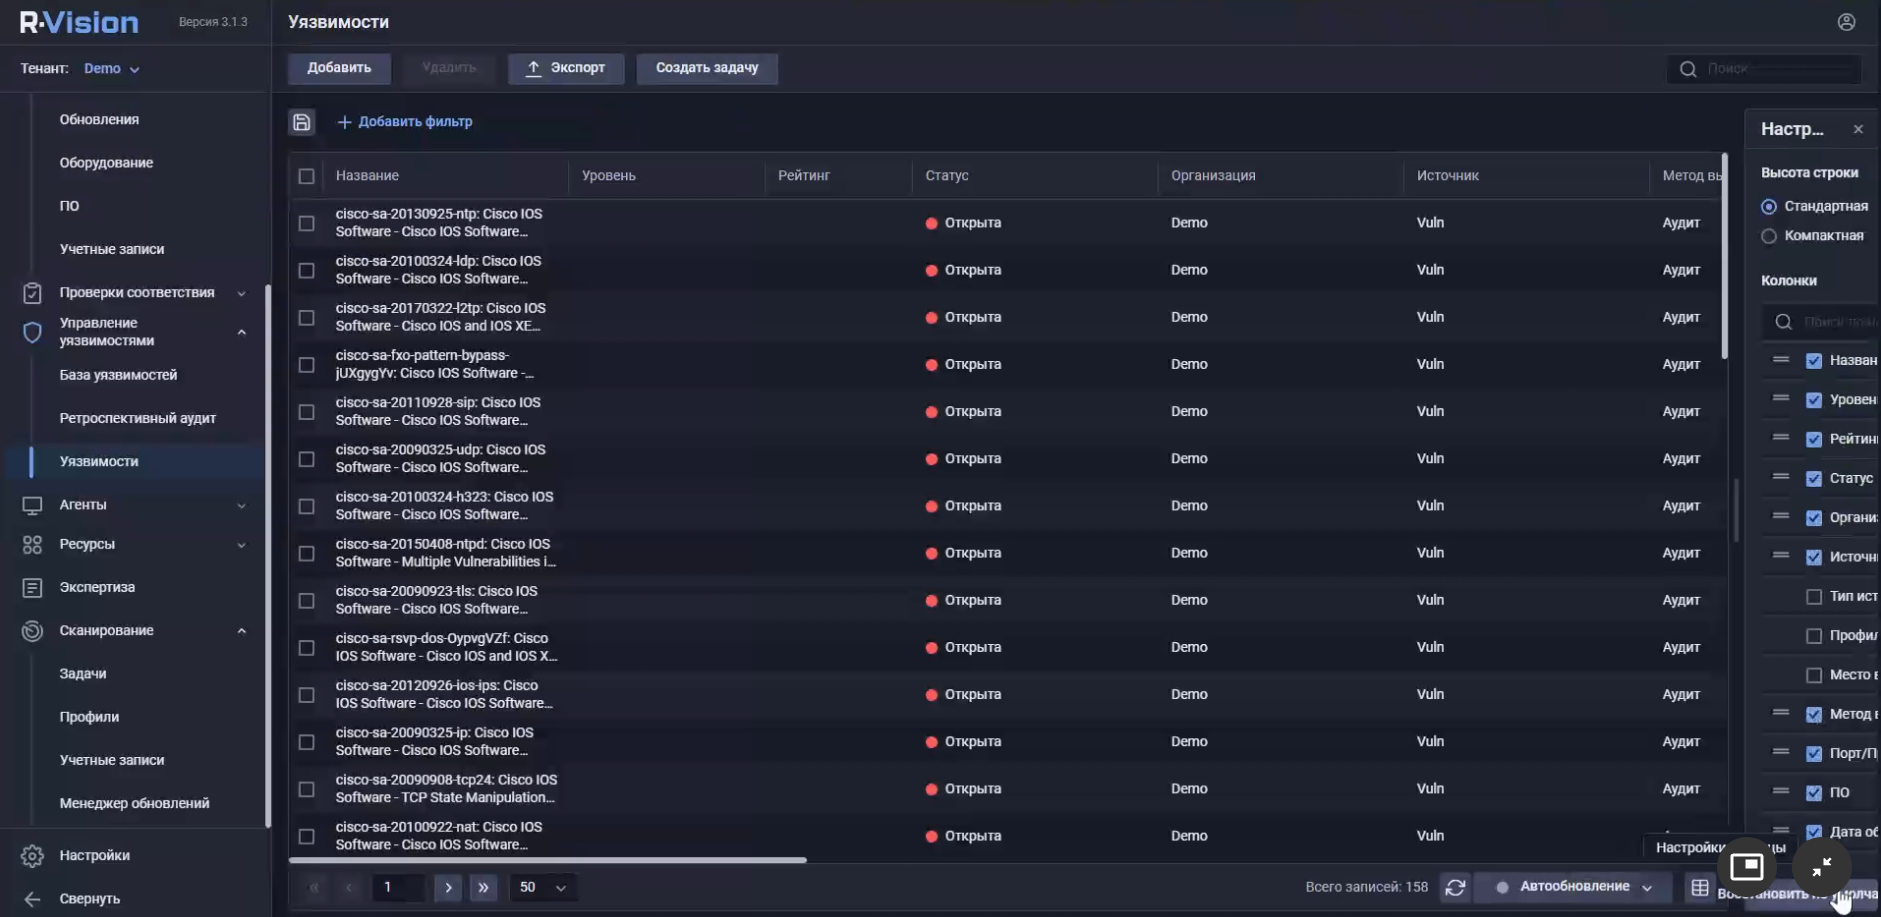
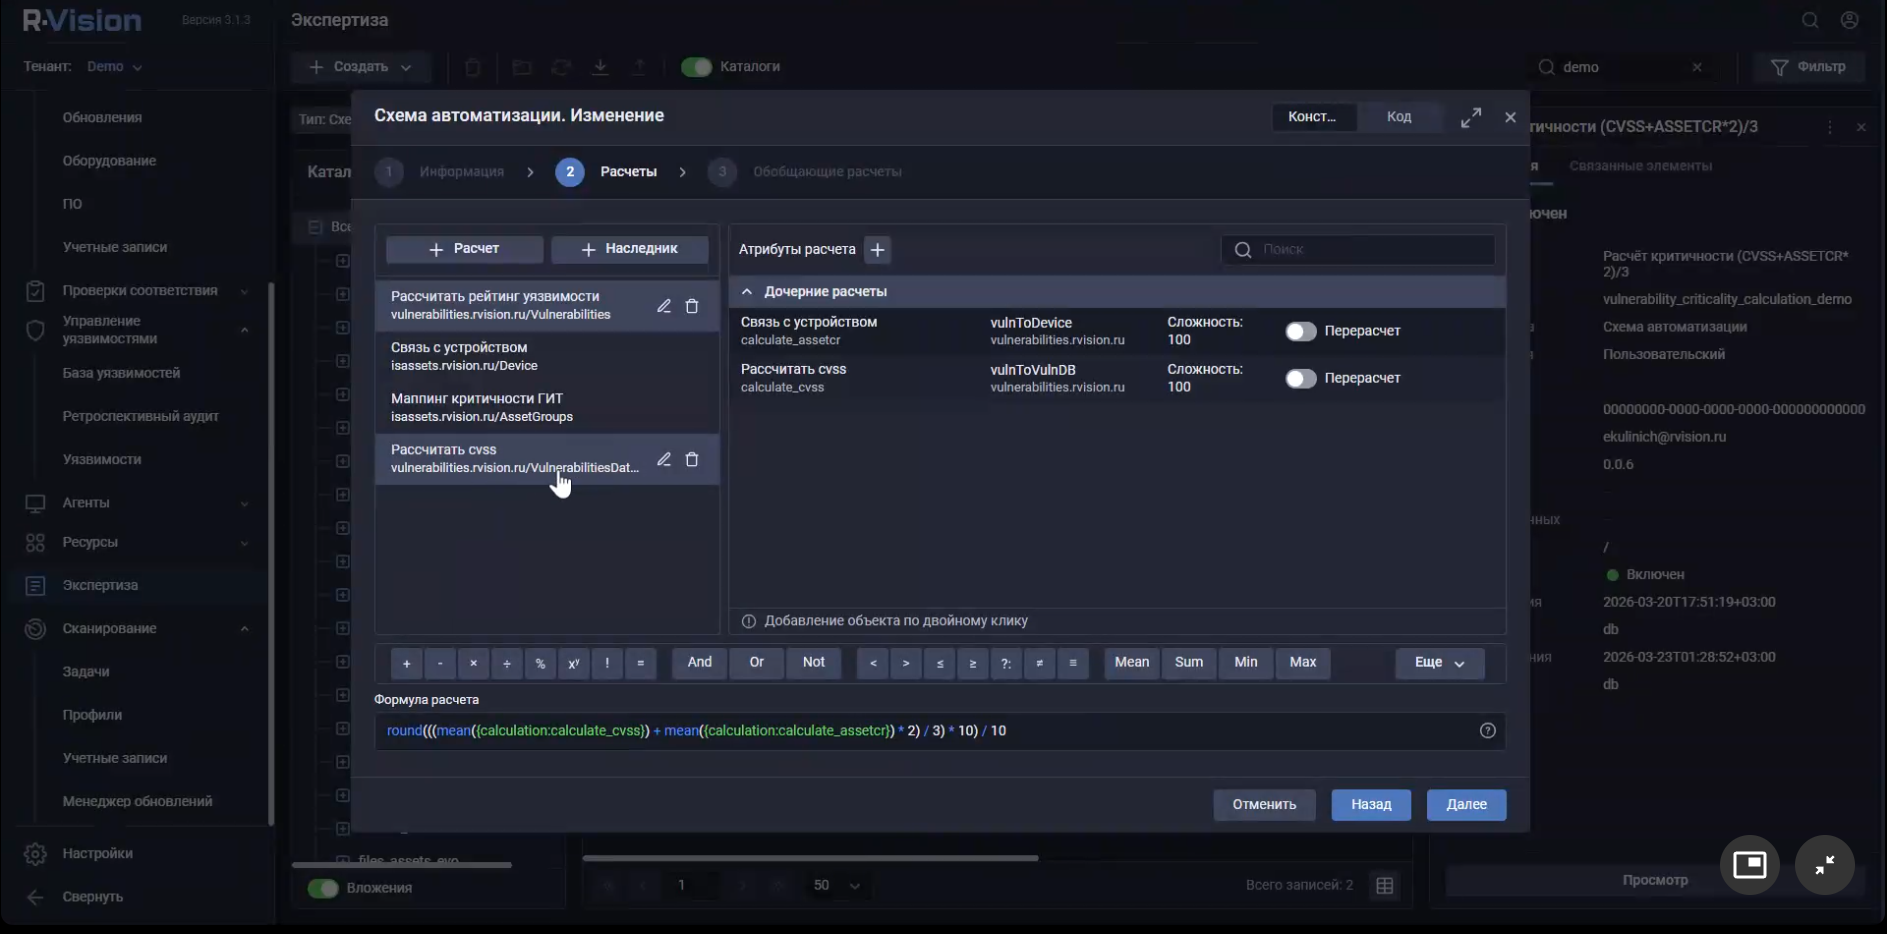
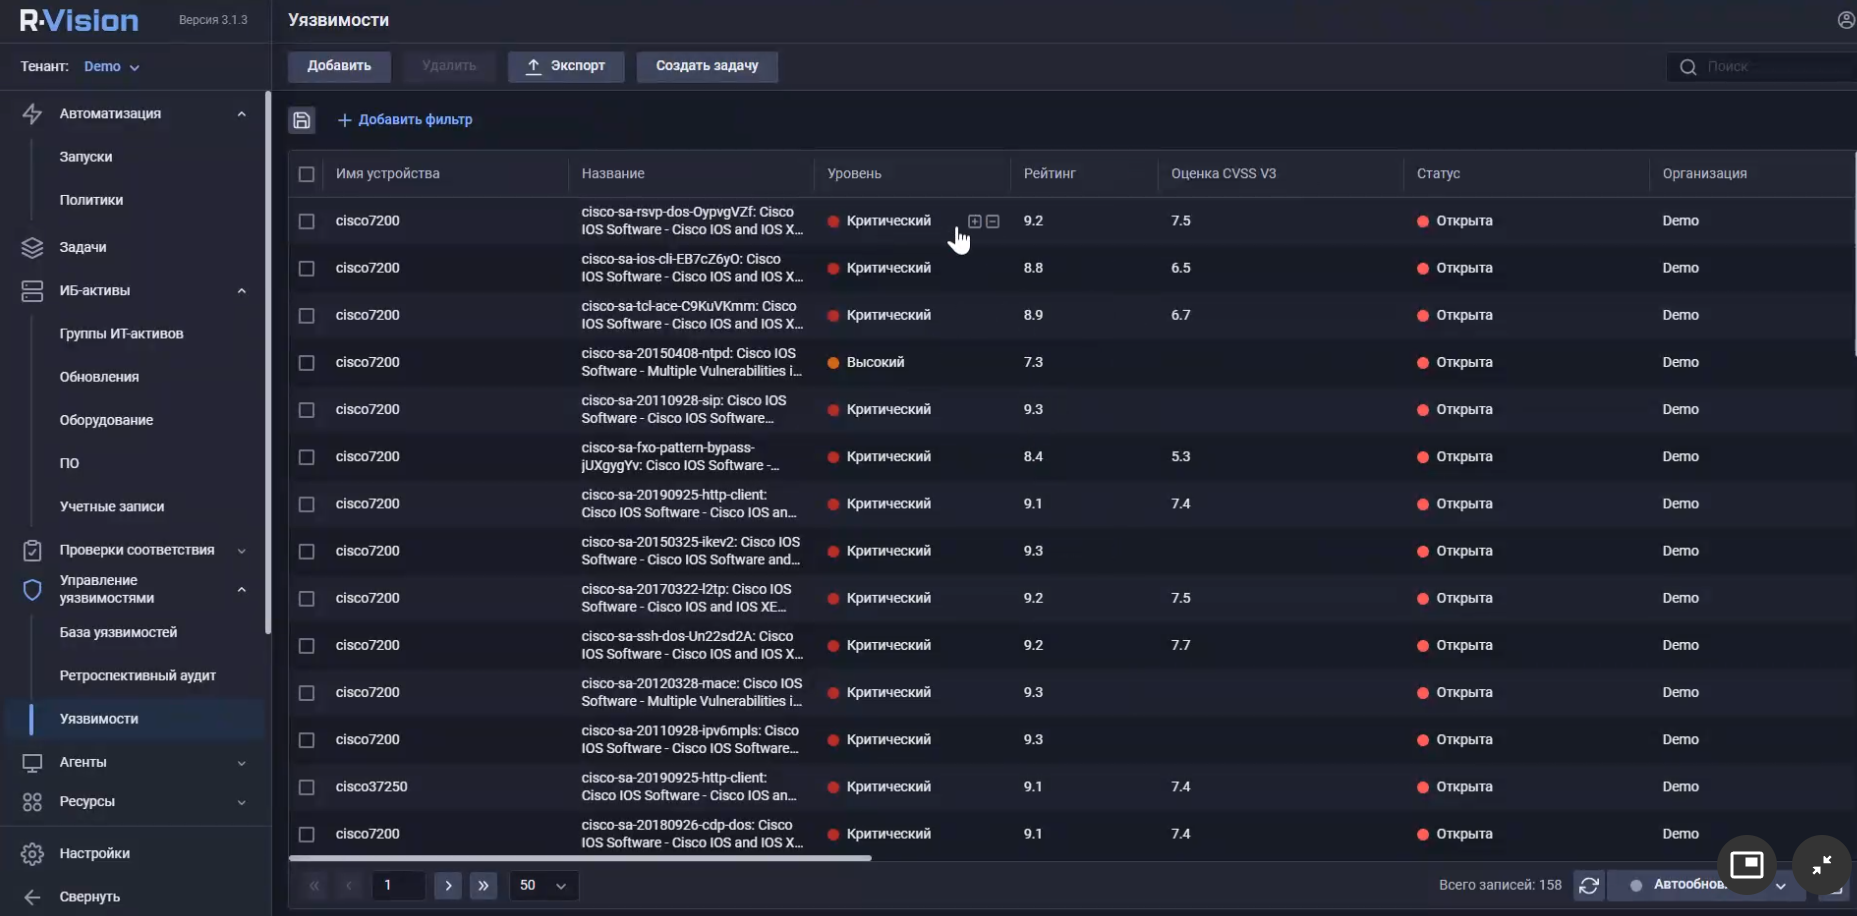
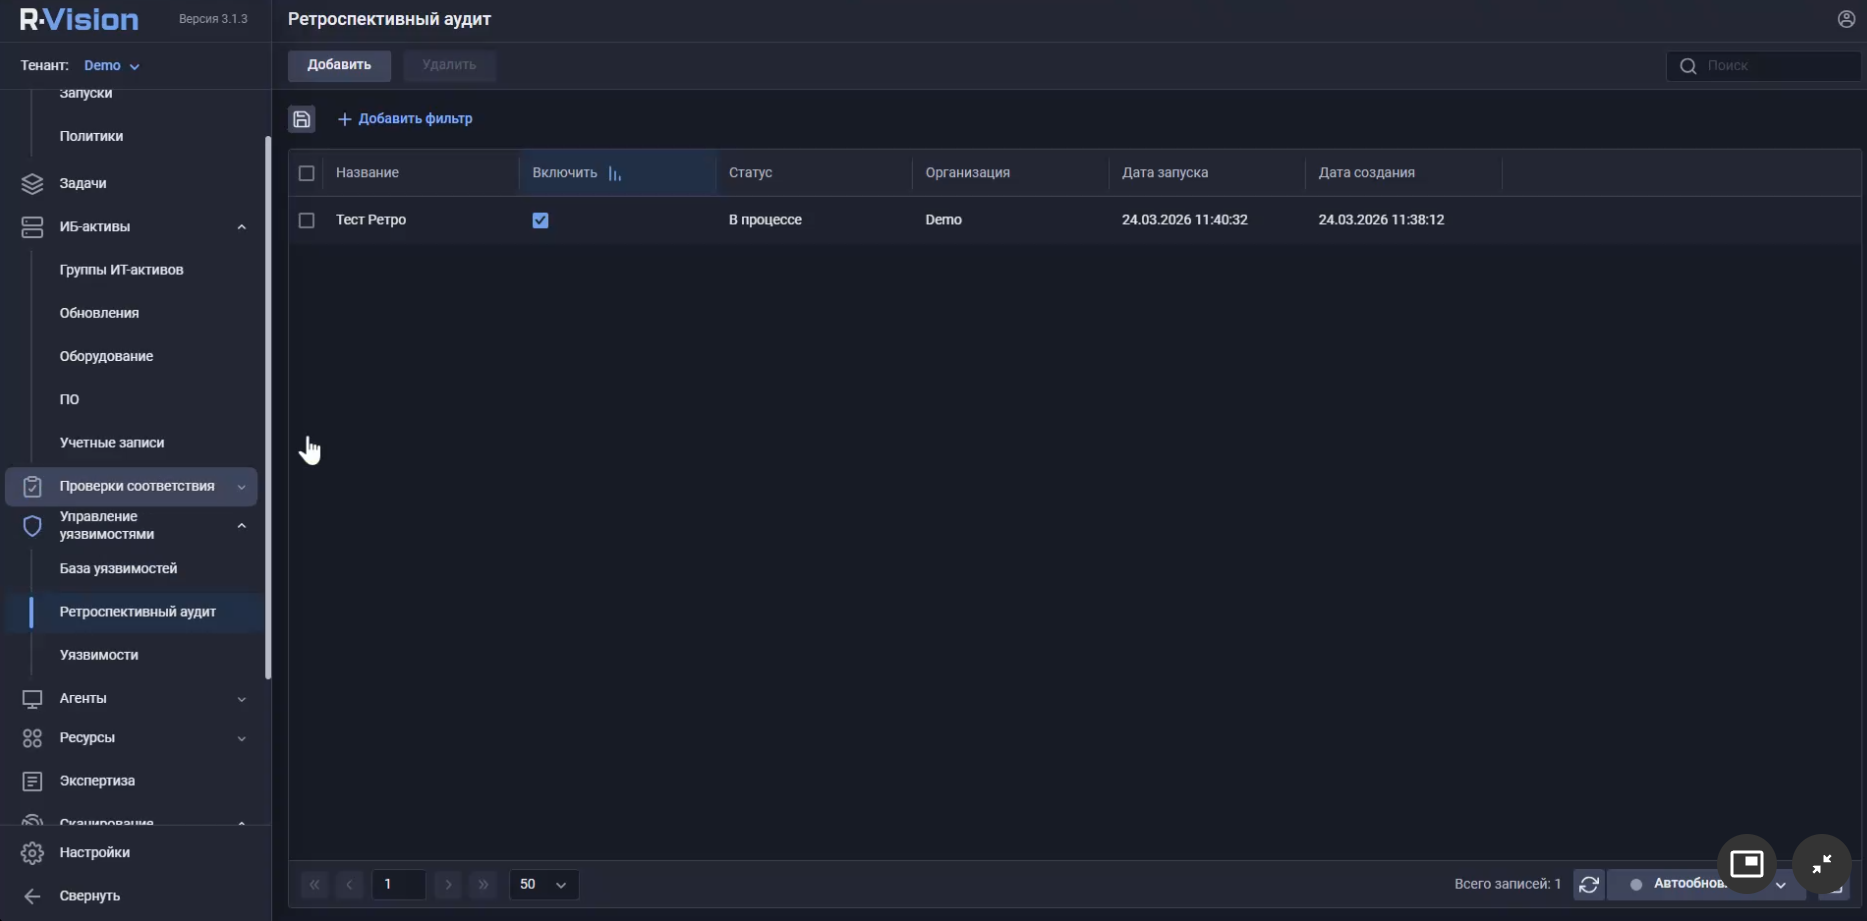
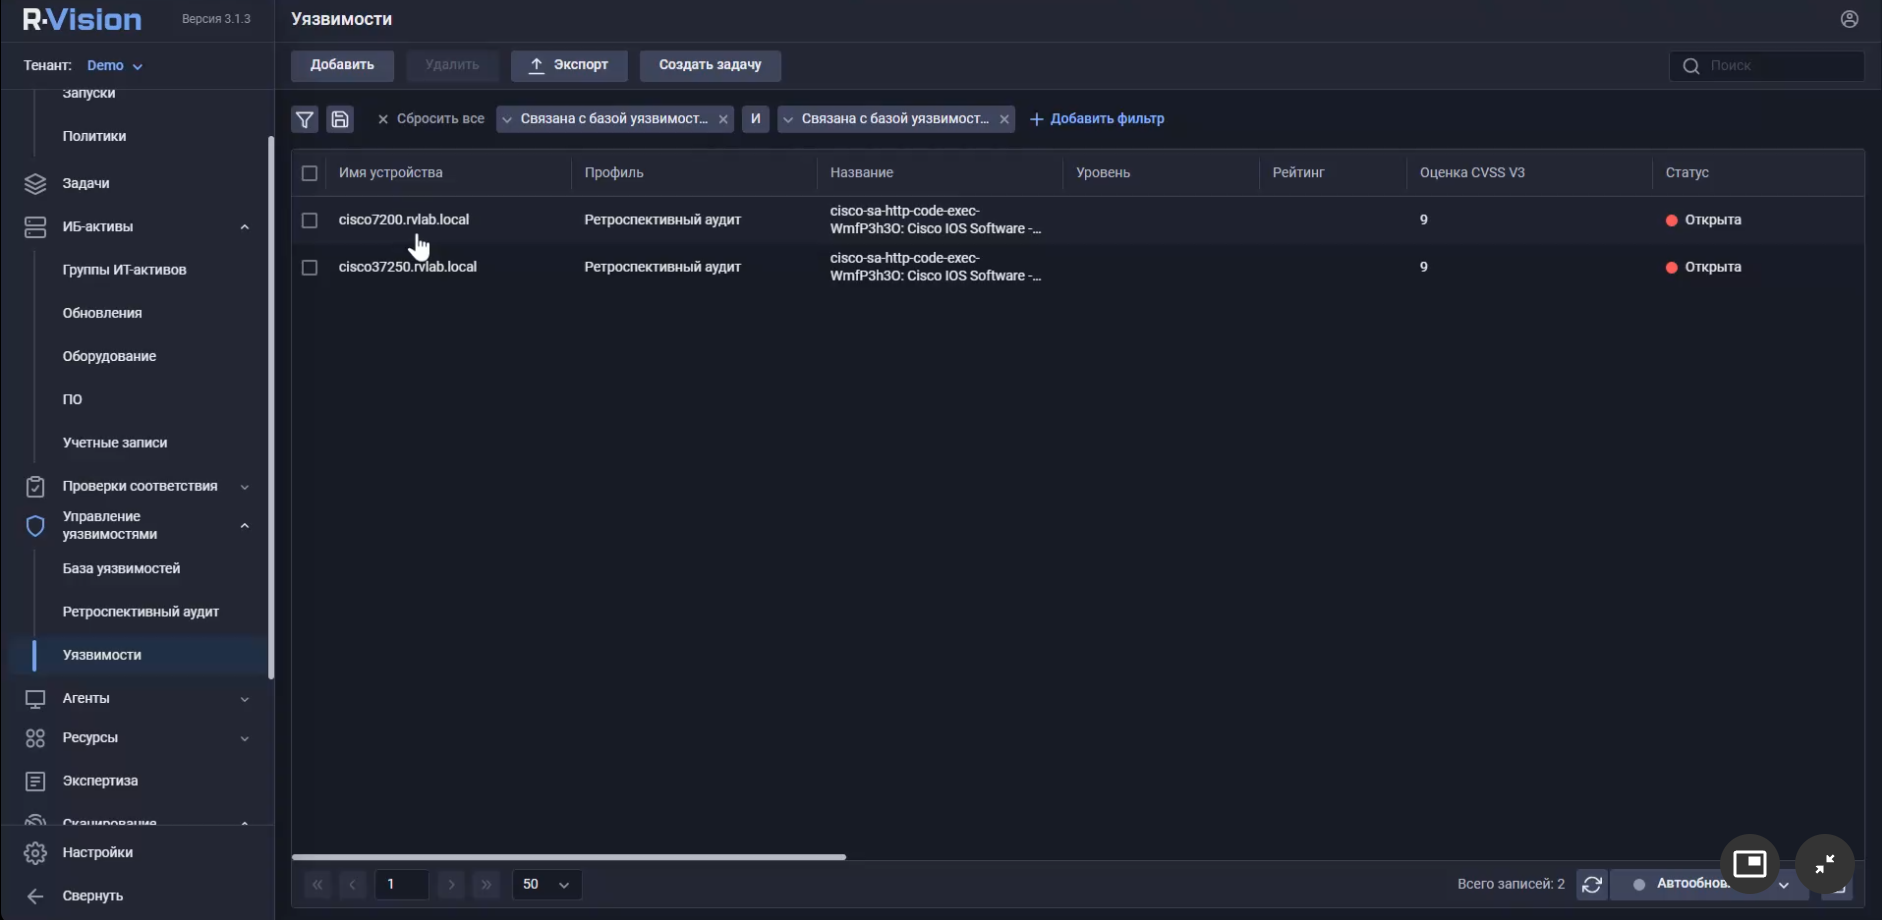
Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1. На лайв-демо коллеги из R-Vision показали следующие кейсы (см. скриншоты):

🔻 Провели inventory-скан (показали новую карточку скана с фильтрами ошибок), определили хосты Cisco, создали и запустили простое правило для перемещения хостов в группу по типу ОС. В итоге наполнили группу "Сетевое оборудование Cisco".

🔻 Провели сканирование с аутентификацией группы "Сетевое оборудование Cisco", с помощью правила задали рейтинг и уровень критичности для продетектированных уязвимостей.

🔻 Добавили уязвимость Cisco, которой не было в базе, через обновление и определили её ретроспективным аудитом на хостах. Проговорили, что в случае детектирования трендовой уязвимости можно автоматически отправлять алерт админу. 🚨

Также они поделились достижениями, статистикой, роадмапом и анонсом мероприятий.

Основное достижение - это перевод R-Vision на новую платформу EVO (до версии 5.4 были на платформе RVN).

R-Vision VM в цифрах (2025-2026):

🔹 +15 новых проектов (есть заказчики с 30k+ активов)
🔹 +50 пилотных проектов у клиентов
🔹 +25 пилотных проектов у партнёров
🔹 +55 обученных технических специалистов
🔹 +133 трендовые уязвимости в базе (дайджесты доступны на сайте R-Vision)
🔹 +180 поддерживаемых продуктов в режиме Audit
🔹 +88 поддерживаемых продуктов в режиме Pentest
🔹 +70 новых стандартов для режима Compliance

Роадмап ("R-Vision VM завтра"):

🔹 Поддержка аудита контейнерных сред
🔹 Поддержка аудита веб-приложений
🔹 Расширение аудита гипервизоров (ESXi, vCenter, …)
🔹 Расширение аудита сетевого оборудования (Qtech, S-Terra, Eltex, VipNET, UserGate, MikroTik, …)
🔹 Мастер первичной настройки
🔹 Сертификат ФСТЭК России (на VM EVO)
🔹 + Секретная функциональность ❗️ (анонс на R-Evolution Conference 2026)

Сам я на R-Evolution Conference, к сожалению, в этом году не попадаю. 😔 Но рекомендую сходить, был там несколько раз, мероприятие душевное.

На R-Evolution Conference будет несколько VM-ных докладов:

🔹 12:55 - 13:15 Смена двигателя на лету: год большой перестройки VM и куда дальше? (Бизнес-трек)
🔹 14:00 - 14:20 Опыт ТМХ: как выстроить управляемый VM на десятках тысяч активов (Бизнес-трек)
🔹 15:20 - 15:40 Где ломается VM: подводные камни инвентаризации в инфраструктуре на 18К+ активов, ЗАО ПАТИО (Технотрек - новинка, в прошлом году технотрека не было 👍)

Плюс обещают демозону с R-Vision VM, работающую весь день. 🔥

В Q&A секции понравились вопросы:

🔹 Какая функциональность будет востребована в системах VM в ближайшие 2-3 года?
"Управление экспозициями" (прямо так и сказали, было приятно услышать именно такую формулировку 😇), пути атаки, ИИ, возможность переваривать большую инфраструктуру, автоматизация.

🔹 Можно ли сейчас использовать решения R-Vision для построения путей атаки?
Сказали, что тема хорошая, но задача сложная, особенно для большой инфраструктуры. Пока они не говорят, что могут это делать, но тренд им нравится.

🔹 Сколько человек, занимающихся VM-ом, требуется для организации с 10k активов?
Ответили, что 10000 активов → минимум 10 человек в IT, минимум 5-7 человек в ИБ. В ИБ люди будут шарить роли. Как минимум нужен один человек, который будет часть времени выделять на VM-ные задачи. Автоматизировать всё можно, но кто-то должен отслеживать сбои.

В понедельник 21 октября снова вышли обновления для критичной уязвимости Remote Code Execution - VMware vCenter (CVE-2024-38812)

В понедельник 21 октября снова вышли обновления для критичной уязвимости Remote Code Execution - VMware vCenter (CVE-2024-38812)

В понедельник 21 октября снова вышли обновления для критичной уязвимости Remote Code Execution - VMware vCenter (CVE-2024-38812). Стоп, а разве обновления для неё не вышли ещё 17 сентября? Вышли, но их оказалось недостаточно.

"VMware by Broadcom определили, что исправления vCenter, выпущенные 17 сентября 2024 г., устраняют CVE-2024-38812 не полностью. Всем клиентам настоятельно рекомендуется применить исправления, которые в настоящее время перечислены в матрице реагирования. Кроме того, также доступны исправления для линейки 8.0 U2."

Если у вас используется VMware vCenter, обратите внимание и обновитесь ещё раз. Текущие исправленные версии VMware vCenter Server 7.0 U3t, 8.0 U2e и 8.0 U3d.

Также обновления доступны для решения VMware Cloud Foundation.

Сентябрьский выпуск "В тренде VM": 7 трендовых уязвимостей, фальшивая рекапча, ливанские пейджеры, годовые премии IT-шников

Сентябрьский выпуск "В тренде VM": 7 трендовых уязвимостей, фальшивая рекапча, ливанские пейджеры, годовые премии IT-шников. Начиная с этого месяца, мы решили несколько расширить тематику и увеличить длительность роликов. Я рассказываю не только про трендовые уязвимости сентября, но и про примеры использования социальной инженерии, эксплуатацию уязвимостей реального мира и практики процесса Управления Уязвимостями. В конце объявляем конкурс вопросов по Управлению Уязвимостями с подарками. 🎁

📹 Ролик "В тренде VM" на VK Видео, RUTUBE, YouTube
🗞 Пост на Хабре на основе сценария ролика "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Содержание:

🔻 00:58 Elevation of Privilege - Windows Installer (CVE-2024-38014) и уточнения по этой уязвимости
🔻 02:49 Security Feature Bypass - Windows Mark of the Web "LNK Stomping" (CVE-2024-38217)
🔻 03:57 Spoofing - Windows MSHTML Platform (CVE-2024-43461)
🔻 05:14 Remote Code Execution - VMware vCenter (CVE-2024-38812)
🔻 06:27 Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711), пока монтировали ролик появились данные об эксплуатации вживую
🔻 08:40 Cross Site Scripting - Roundcube Webmail (CVE-2024-37383)
🔻 09:38 SQL Injection - The Events Calendar plugin for WordPress (CVE-2024-8275)
🔻 10:40 Человеческие уязвимости: фальшивая reCAPTCHA
🔻 11:57 Уязвимости реального мира: взрывы пейджеров и других электронных устройств в Ливане, последствия для всего мира
🔻 14:53 Практики процесса управления уязвимостями: привязать годовые премии IT-специалистов к выполнению SLA по устранению уязвимостей
🔻 16:10 Финал и объявление конкурса
🔻 16:31 Бэкстейдж

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812)

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812)

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812). Уязвимость была опубликована 17 сентября. Злоумышленник, имеющий сетевой доступ к vCenter Server, может отправить специальный сетевой пакет и получить RCE. Всё из-за переполнения кучи в реализации протокола DCERPC.

По самой уязвимости данных пока мало. Уязвимость была обнаружена в рамках соревнований The Matrix Cup командой из университета Tsinghua. Write-up-а пока нет. На GitHub один репозиторий, в котором какой-то ноунейм предлагает купить эксплоит за $105 (upd. Проверено - это скам). На AttackerKB другой ноунейм утверждает, что видел эксплуатацию уязвимости вживую. Достоверность сомнительная.

С другой стороны, мы помним похожую RCE уязвимость vCenter DCERPC CVE-2023-34048, которая скрытно эксплуатировалась в таргетированных атаках с 2021 года. Censys сообщали тогда о 293 vCenter хостов с DCERPC доступных из Интернет.

Велики шансы, что и с этой уязвимостью будет громкая история. Обновляйтесь!

Трендовые уязвимости июня по версии Positive Technologies

Трендовые уязвимости июня по версии Positive Technologies. Традиционно в 3 форматах:

📹 Рубрика "В тренде VM" в новостном ролике SecLab-а (начинается с 15:03)
🗞 Пост на Хабре, фактически это несколько расширенный сценарий рубрики "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Список уязвимостей:

🔻 EoP в Microsoft Windows CSC (CVE-2024-26229)
🔻 EoP в Microsoft Windows Error Reporting (CVE-2024-26169)
🔻 EoP в Microsoft Windows Kernel (CVE-2024-30088)
🔻 RCE в PHP (CVE-2024-4577)
🔻 EoP в Linux Kernel (CVE-2024-1086)
🔻 InfDisclosure в Check Point Security Gateways (CVE-2024-24919)
🔻 RCE в VMware vCenter (CVE-2024-37079, CVE-2024-37080)
🔻 AuthBypass в Veeam Backup & Replication (CVE-2024-29849)

По поводу критичных уязвимостей Remote Code Execution - VMware vCenter (CVE-2024-37079, CVE-2024-37080)

По поводу критичных уязвимостей Remote Code Execution - VMware vCenter (CVE-2024-37079, CVE-2024-37080)

По поводу критичных уязвимостей Remote Code Execution - VMware vCenter (CVE-2024-37079, CVE-2024-37080). vCenter это продукт для централизованного управление виртуальной инфраструктурой на платформе VMware vSphere.

Обе уязвимости были исправлены 17 июня. У них одинаковое описание и CVSS 9.8.

Уязвимости связаны с переполнением кучи в реализации протокола DCERPC. Злоумышленник, имеющий сетевой доступ к vCenter Server, может отправить специально подготовленный сетевой пакет и потенциально получить RCE.

Публичного эксплоита и признака эксплуатации вживую пока нет, однако:

🔸 Уязвимости очень похожи по описанию на прошлогоднюю эксплуатируемую RCE уязвимость vCenter (CVE-2023-34048). И CVSS вектор такой же.

🔸 "Скриншот vSphere Client", интерфейса для vCenter, стал своеобразным мемом злоумышленников, подтверждающим, что в ходе атаки им удалось скомпрометировать виртуальную инфраструктуру организации. Цель очень лакомая!

Обязательно обновляйтесь!