Архив метки: WindowsInstaller

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.
🗒 Полный отчёт Vulristics

Сентябрьский выпуск "В тренде VM": 7 трендовых уязвимостей, фальшивая рекапча, ливанские пейджеры, годовые премии IT-шников

Сентябрьский выпуск "В тренде VM": 7 трендовых уязвимостей, фальшивая рекапча, ливанские пейджеры, годовые премии IT-шников. Начиная с этого месяца, мы решили несколько расширить тематику и увеличить длительность роликов. Я рассказываю не только про трендовые уязвимости сентября, но и про примеры использования социальной инженерии, эксплуатацию уязвимостей реального мира и практики процесса Управления Уязвимостями. В конце объявляем конкурс вопросов по Управлению Уязвимостями с подарками. 🎁

📹 Ролик "В тренде VM" на VK Видео, RUTUBE, YouTube
🗞 Пост на Хабре на основе сценария ролика "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Содержание:

🔻 00:58 Elevation of Privilege - Windows Installer (CVE-2024-38014) и уточнения по этой уязвимости
🔻 02:49 Security Feature Bypass - Windows Mark of the Web "LNK Stomping" (CVE-2024-38217)
🔻 03:57 Spoofing - Windows MSHTML Platform (CVE-2024-43461)
🔻 05:14 Remote Code Execution - VMware vCenter (CVE-2024-38812)
🔻 06:27 Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711), пока монтировали ролик появились данные об эксплуатации вживую
🔻 08:40 Cross Site Scripting - Roundcube Webmail (CVE-2024-37383)
🔻 09:38 SQL Injection - The Events Calendar plugin for WordPress (CVE-2024-8275)
🔻 10:40 Человеческие уязвимости: фальшивая reCAPTCHA
🔻 11:57 Уязвимости реального мира: взрывы пейджеров и других электронных устройств в Ливане, последствия для всего мира
🔻 14:53 Практики процесса управления уязвимостями: привязать годовые премии IT-специалистов к выполнению SLA по устранению уязвимостей
🔻 16:10 Финал и объявление конкурса
🔻 16:31 Бэкстейдж

Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014)

Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014)

Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014). Чтобы не выглядело, что эта уязвимость может эксплуатироваться абсолютно универсально.

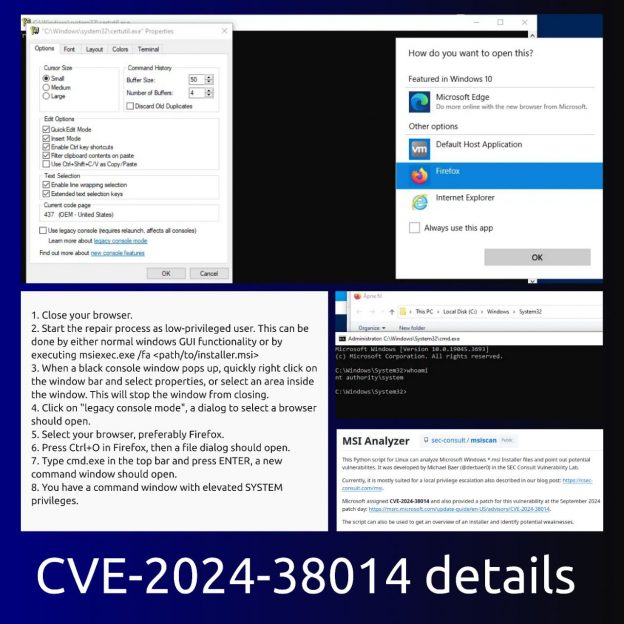
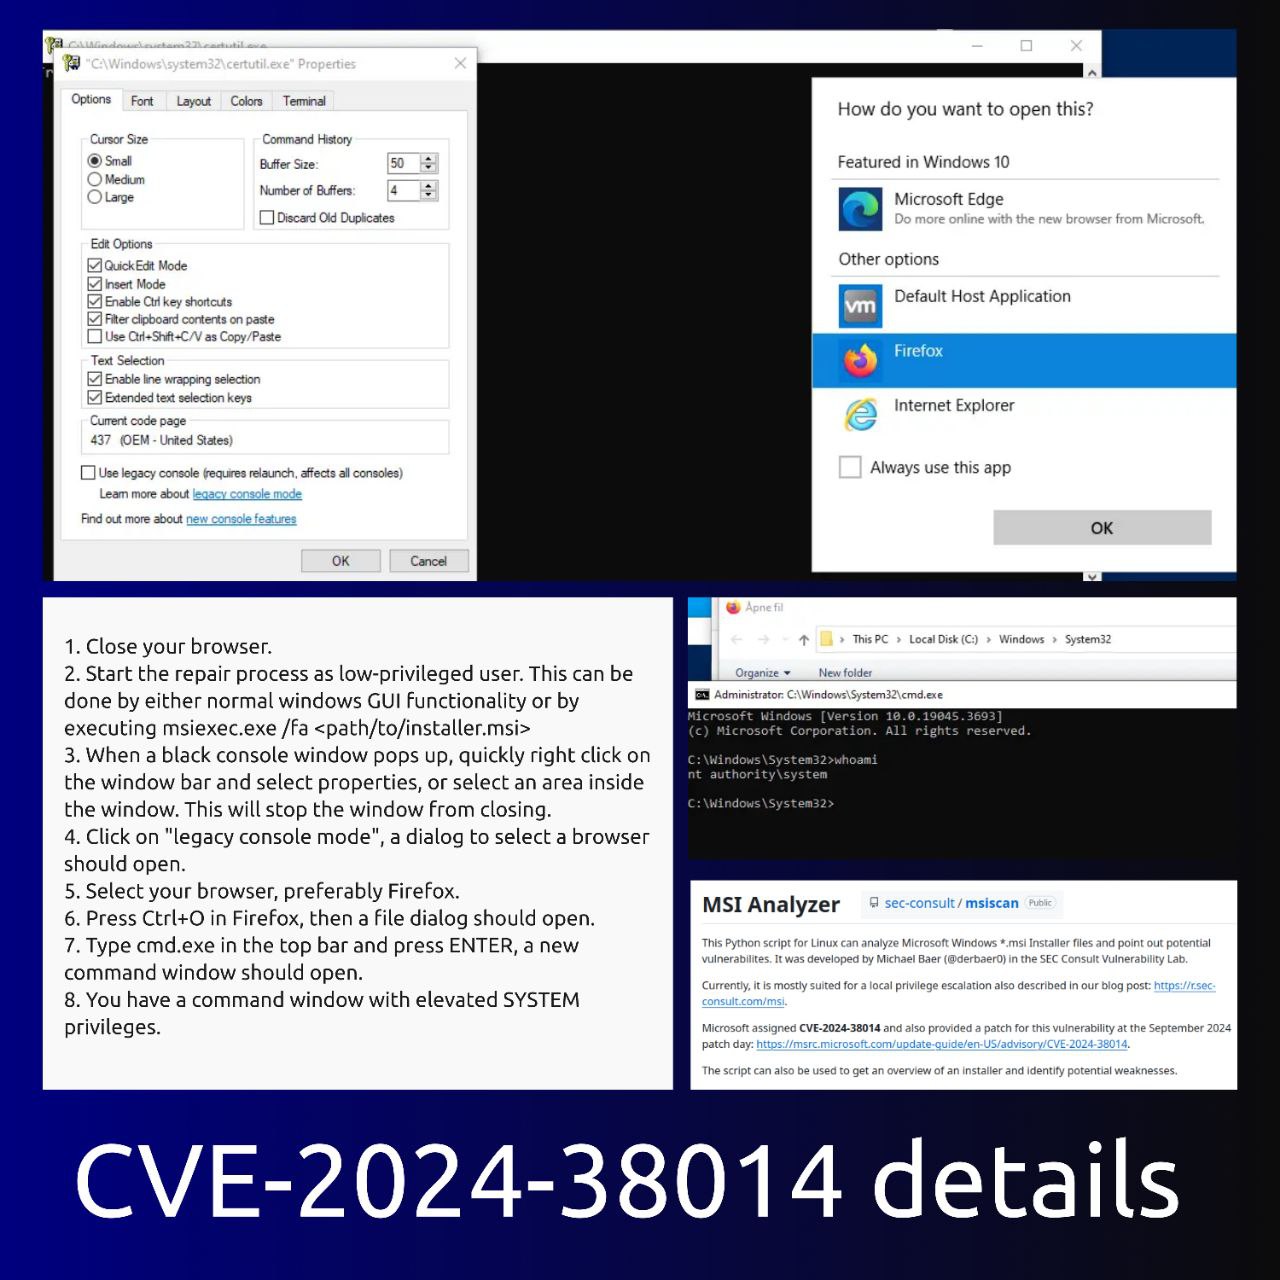
🔹 Для атаки злоумышленнику требуется доступ к GUI Windows. Естественно, окошко ведь нужно увидеть и "поймать". Вот прям мышкой. Задачу упрощает утилита SetOpLock, которое не даёт окошку закрываться.

🔹 Для атаки злоумышленнику требуется установленный на хосте веб-браузер. Причём актуальный Edge или IE не подойдёт, нужен Firefox или Chrome. И они не должны быть запущены перед началом атаки. А Edge или IE не должны быть установлены в качестве браузера по умолчанию.

🔹 Не для каждого MSI файла это сработает. SEC Consult выпустили утилиту msiscan для детектирования MSI файлов, которые могут использоваться для эксплуатации этой и подобных уязвимостей.

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014)

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014)

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014). Уязвимость была исправлена 10 сентября в рамках сентябрьского Microsoft Patch Tuesday. Её обнаружил Michael Baer из SEC Consult. 12 сентября вышел их блог-пост с деталями эксплуатации.

MSI файлы - стандартный способ установки, восстановления (repair) и удаления программ в Windows. Установка требует высоких привилегий. А функцию восстановления может запускать и низкопривилегированный пользователь. При том, что сама функция может выполняться в контексте NT AUTHORITY\SYSTEM. 🤔

Злоумышленник запускает MSI файл уже установленного приложения, выбирает режим repair и взаимодействует со всплывающим окном консоли, запущенным от SYSTEM. Через несколько шагов он получает интерактивную консоль с правами SYSTEM.

Исправление Microsoft активирует запрос User Account Control (UAC), когда MSI установщик выполняет действие с повышенными привилегиями, т.е. до появления окна консоли. Это блокирует атаку.