Архив метки: WindowsKernel

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

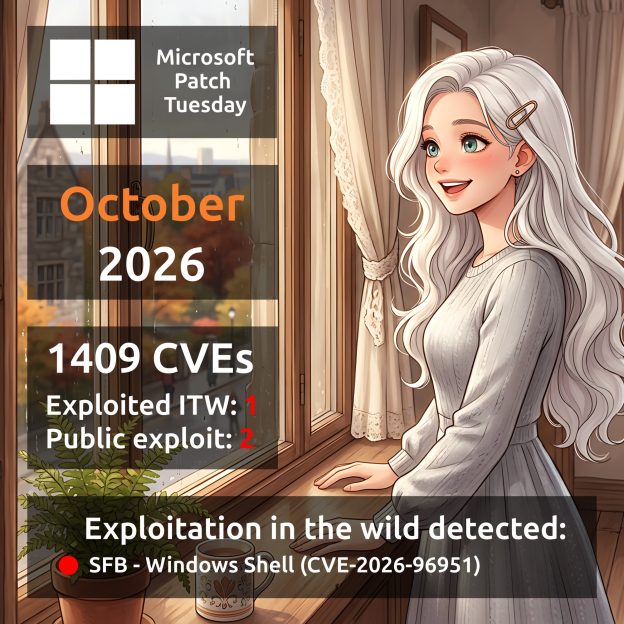
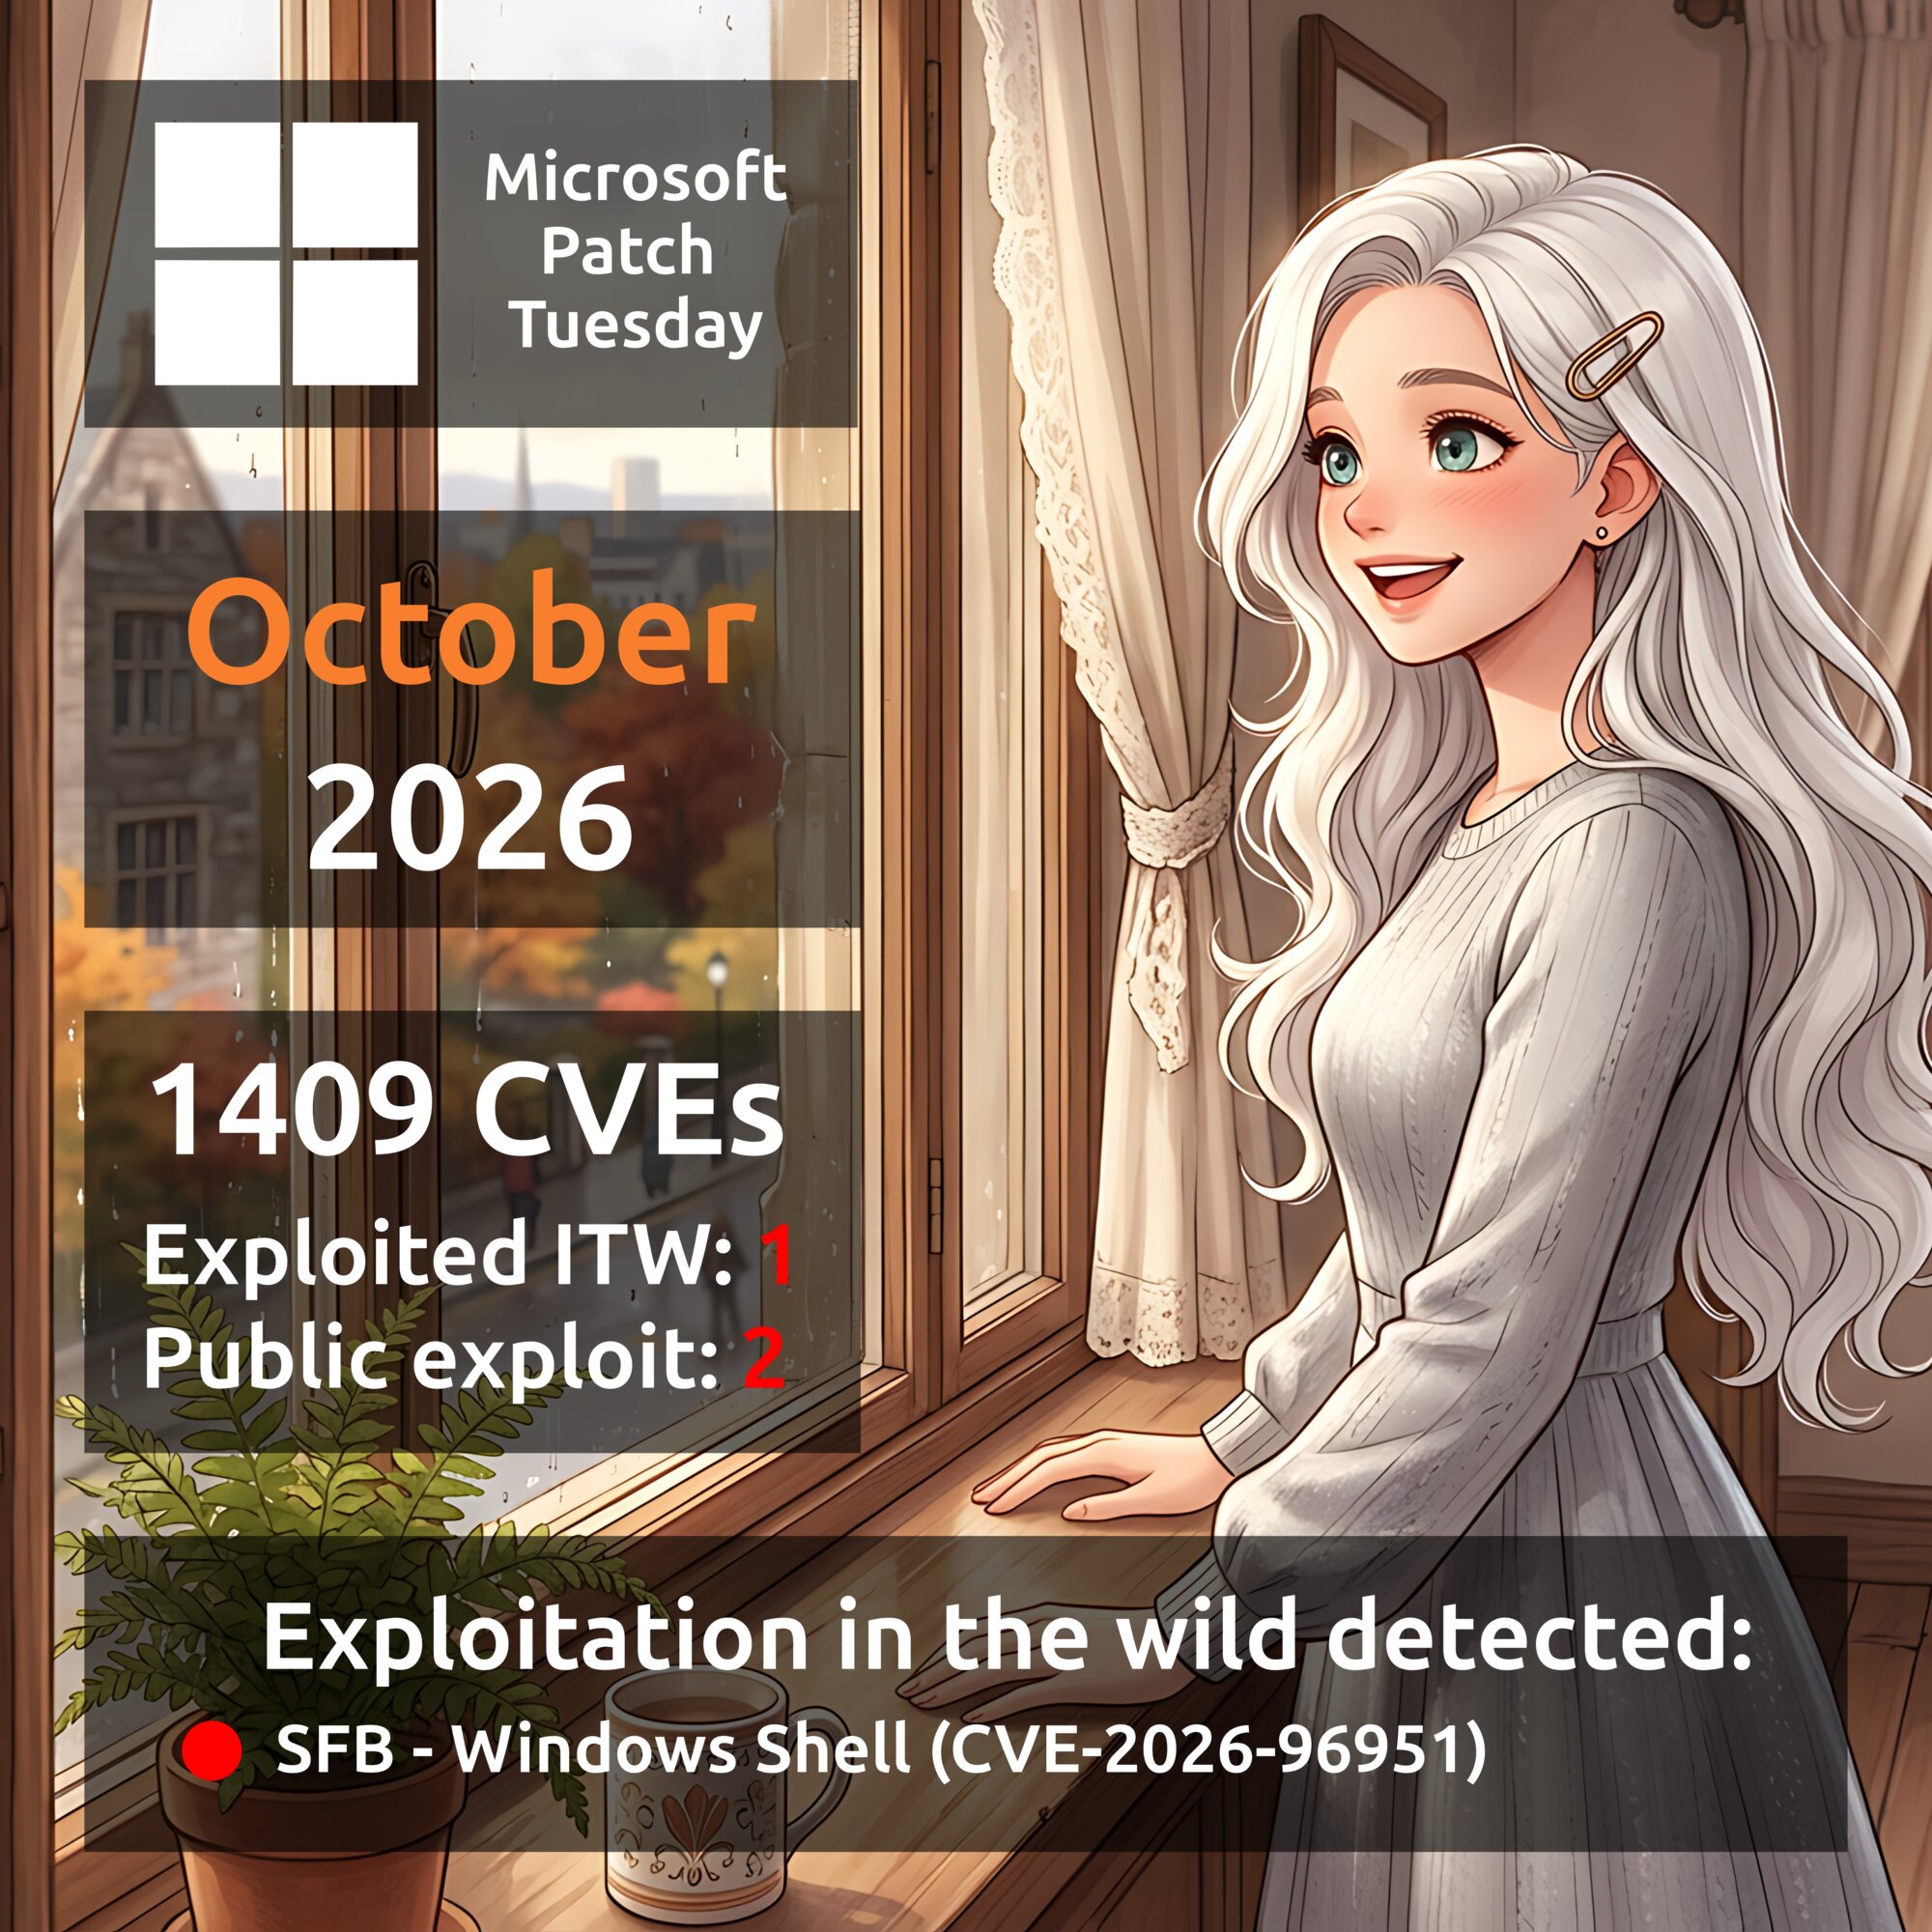
Октябрьский Microsoft Patch Tuesday. Всего 1409 уязвимостей. Для сравнения в сентябре их было 973, рост примерно на 45%. 🙈 Для 13 продуктов исправлено 20 и более уязвимостей: Microsoft Office Excel (68), Windows Kernel (46), Role: DNS Server (41), Windows Installer (38), Microsoft Office SharePoint (35), Windows Win32k (31), Windows NTFS (26), .NET (25), Microsoft Windows Search Component (23), Microsoft Office Word (22), Windows Error Reporting (21), Windows Broadcast DVR User Service (20), Microsoft SQL Server (20). Вместе они составляют 416 уязвимостей, т.е. 30% от общего числа. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 SFB - Windows Shell (CVE-2026-96951). Уязвимость позволяет злоумышленнику обойти защиту Mark of the Web (MOTW) - механизм Windows, который помечает файлы, полученные из Интернет, и позволяет применять к ним дополнительные меры безопасности. Для эксплуатации уязвимости злоумышленнику необходимо убедить пользователя открыть вредоносный файл или перейти по вредоносной ссылке.

Есть две уязвимости с публичными эксплоитами:

🔸 RCE - Raw Image Extension (CVE-2026-21413). Переполнение буфера в куче в Windows Raw Image Extension позволяет злоумышленнику удалённо выполнить произвольный код с помощью специально сформированного вредоносного файла. Техническое описание уязвимости, классифицированной NVD как эксплойт, было опубликовано 7 апреля в блоге Cisco Talos.

🔸 EoP - Windows Health and Optimized Experiences Service (CVE-2026-85884). Отсутствие проверки подлинности в критически важной функции Windows Health and Optimized Experiences Service позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Публичный эксплойт доступен на GitHub с 13 октября.

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-70571). Неаутентифицированный злоумышленник может отправить специально сформированное письмо на уязвимый сервер Exchange и выполнить на нём произвольный код. Для успешной атаки требуется глубокое понимание целевой среды. Взаимодействие с пользователем не требуется.

🔹 RCE - Microsoft Office Outlook (CVE-2026-70242, CVE-2026-97749, CVE-2026-97016, CVE-2026-88156, CVE-2026-70291). Злоумышленник может выполнить произвольный код на устройстве жертвы, отправив специально сформированное письмо. Для эксплуатации уязвимости жертве достаточно просмотреть письмо в области чтения Outlook без его открытия или нажатия на элементы.

🔹 RCE - Windows Domain Name Service (CVE-2026-96113). Переполнение буфера в куче в DNS Server позволяет неавторизованному злоумышленнику удалённо выполнить произвольный код через сеть.

🔹 SFB - NET Framework (CVE-2026-108398). Локальный злоумышленник может разместить специально подготовленную .NET-сборку (.NET assembly) в уязвимой системе и зарегистрировать её для загрузки защищённым процессом. Это позволяет обойти ограничения Windows Defender Application Control и выполнить произвольный код внутри защищённого процесса. Взаимодействие с пользователем не требуется.

🔹 Spoofing - Microsoft Exchange (CVE-2026-70279). Злоумышленник может отправить пользователю специально сформированную ссылку и убедить его перейти по ней. Аутентификация не требуется. Если по ссылке перейдёт пользователь с правами администратора, злоумышленник сможет выполнять действия от его имени, в том числе получать доступ к данным организации и изменять их.

🗒 Полный отчёт Vulristics

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880)

Про уязвимость Elevation of Privilege - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). ALPC - это внутренний механизм Windows для высокоскоростного обмена сообщениями между процессами, используемый системными компонентами операционной системы. Уязвимость из сентябрьского Microsoft Patch Tuesday. Злоумышленник, способный выполнять код в AppContainer с низким уровнем привилегий, может локально проэксплуатировать эту уязвимость для выхода за пределы песочницы и повышения привилегий в затронутой системе. Дополнительное взаимодействие с пользователем не требуется. В случае успешной эксплуатации уязвимости злоумышленник может получить привилегии SYSTEM. Получив привилегии SYSTEM, злоумышленник может попытаться отключить или обойти антивирусы и другие средства защиты Windows, похитить учётные данные и токены аутентификации, закрепиться в системе и развивать атаку в корпоративной сети, в том числе устанавливая вредоносное ПО.

👾 Эксперты Microsoft отмечали признаки эксплуатации уязвимости в реальных атаках уже в день выхода MSPT (8 сентября). В тот же день уязвимость добавили в каталог CISA KEV. Эксперты Proofpoint сообщили 9 сентября об эксплойт-ките BlueMoon, который применялся в атаках с 28 августа и использовал цепочку из трёх уязвимостей: CVE-2026-85046 (ошибка типа в Chromium V8), CVE-2026-87491 (выход из песочницы V8) и CVE-2026-85880 (повышение привилегий в ядре Windows с использованием ALPC и WNF - механизма уведомлений Windows). Этот эксплойт-кит использовался в атаках на американские НКО, горнодобывающие и сырьевые компании, аэрокосмические предприятия США, неназванную производственную компанию во Вьетнаме, а также государственные, консалтинговые и финансовые организации Индонезии и Сингапура.

🛠 Эксплоитов в паблике пока не видно.

⚙️ Обновления безопасности доступны для Windows 10 версий 1607, 1809, 21H2 и 22H2, а также Windows Server 2012, 2012 R2, 2016, 2019 и 2022.

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday. Всего 401 уязвимость - на 170 меньше, чем в июле. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Локальный злоумышленник может проэксплуатировать эту уязвимость для получения привилегий уровня SYSTEM. В описании на сайте Microsoft есть противоречие: зрелость кода эксплоита (Exploit Code Maturity) в CVSS отмечена как "Unproven" ("не подтверждён"), при этом указано, что уязвимость эксплуатируется в реальных атаках. 🤷‍♂️

Ещё для двух уязвимостей есть публичные эксплоиты:

🔸 EoP - Windows User Profile Service (CVE-2026-62832). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня ADMINISTRATOR. Rapid7 считает уязвимость связанной с эксплоитом LegacyHive, опубликованным 14 июля.

🔸 EoP - Windows Kernel (CVE-2026-62737). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня SYSTEM. Эксплойт доступен с 11 августа.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows DNS Server (CVE-2026-62878). Уязвимость позволяет удалённому неаутентифицированному злоумышленнику выполнить код на уязвимом сервере с повышенными привилегиями. Уязвимость является wormable, т.е. потенциально может использоваться для самостоятельного распространения зловредов. Рекомендуется как можно скорее протестировать и установить обновление, особенно на DNS-серверах, доступных из Интернет.

🔹 RCE - Windows Deployment Services TFTP Server (CVE-2026-62893). Эта уязвимость, обнаруженная в рамках программы ZDI (Zero Day Initiative), позволяет злоумышленнику выполнить код без аутентификации и взаимодействия с пользователем. В TFTP отсутствует механизм аутентификации, а доступ к нему возможен удалённо через UDP-порт 69. Уязвим любой WDS-сервер, который передаёт файлы Windows Imaging Format (WIM) по TFTP, что является стандартным сценарием при загрузке по PXE. UDP-порт 69 должен быть заблокирован на периметре, однако злоумышленники могут использовать эту уязвимость для перемещения внутри корпоративной сети (lateral movement).

🔹 RCE - Windows DHCP Server (CVE-2026-62823). Успешная эксплуатация уязвимости позволяет удалённому неаутентифицированному злоумышленнику выполнить произвольный код из смежной сети (adjacent network), отправив специально сформированный пакет, вызывающий переполнение буфера в куче (heap-based buffer overflow).

🔹 EoP - Microsoft Exchange (CVE-2026-62911). Уязвимость позволяет удалённому аутентифицированному злоумышленнику (согласно CVSS, Privileges Required: Low) получить контроль над почтовыми ящиками всех пользователей Exchange, отправлять и читать электронные письма, а также скачивать вложения. Эта уязвимость была продемонстрирована на Pwn2Own Berlin. Эксперты ZDI передали Microsoft рабочие эксплоиты.

🔹 RCE - Microsoft QUIC (CVE-2026-62815). Уязвимость типа use-after-free позволяет неаутентифицированному злоумышленнику выполнить произвольный код на целевой системе, отправив специально сформированный сетевой пакет. QUIC - это стандартизированный IETF транспортный протокол, работающий поверх UDP вместо TCP, и основа для HTTP/3. Этот протокол используют примерно 13,5 миллиона веб-сайтов.

🔹 Tampering - Windows Container Isolation FS Filter Driver (unionfs.sys) (CVE-2026-72971). Уязвимость, предположительно, позволяет злоумышленнику перезаписывать определённые файлы. В результате злоумышленник может выполнить внутри контейнера действие, последствия которого затронут хост-систему.

🗒 Полный отчёт Vulristics

Про уязвимость Elevation of Privilege - NT OS Kernel (CVE-2026-42980)

Про уязвимость Elevation of Privilege - NT OS Kernel (CVE-2026-42980)

Про уязвимость Elevation of Privilege - NT OS Kernel (CVE-2026-42980). Информация об уязвимости была опубликована в рамках июньского Microsoft Patch Tuesday, 9 июня. В MSPT-обзорах VM-вендоров её не выделяли. Уязвимость повышения привилегий в ядре Microsoft Windows вызвана некорректной обработкой целочисленных значений при формировании данных в подсистеме WMI, приводящей к записи за границами буфера. Эксплуатация уязвимости позволяет локальному злоумышленнику, имеющему права обычного пользователя, повысить привилегии до уровня NT AUTHORITY\SYSTEM. Получение таких привилегий обеспечивает полный контроль над системой, позволяя выполнять произвольные команды, изменять настройки безопасности, получать доступ к защищённым данным и использовать скомпрометированный узел для дальнейшего продвижения в инфраструктуре.

🛠 7 июля был опубликован подробный write-up, описывающий эксплуатацию уязвимости. Также на GitHub доступен публичный эксплойт.

👾 Информации об эксплуатации уязвимости в реальных атаках пока нет.