Архив метки: WindowsKernel

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday. На второй неделе июля я был в отпуске в Санкт-Петербурге, потом навалились другие задачки, поэтому выпускаю обзор только сейчас. Но лучше поздно, чем вообще никогда. Особенно учитывая, какой в этот раз необычный MSPT. 😉 Всего 571 уязвимость, почти в 3 раза (❗️) больше, чем в июне. Есть 4 уязвимости с признаком эксплуатации в реальных атаках:

🔻 RCE - Microsoft SharePoint (CVE-2026-58644). Злоумышленник с правами не ниже владельца сайта (Site Owner) может внедрить и удаленно выполнить произвольный код на сервере SharePoint.

🔻 RCE - Microsoft SharePoint (CVE-2026-50522). Описание уязвимости аналогично CVE-2026-58644. По данным ZDI, уязвимость CVE-2026-50522 была успешно продемонстрирована на Pwn2Own Berlin. Несмотря на это, Microsoft указывает статус Exploit Maturity как "Unknown", хотя исследователи уже предоставили компании рабочий эксплойт. Это еще раз показывает, что не стоит полностью полагаться на оценки вендоров ПО и лучше самостоятельно оценивать риски. Если у вас есть серверы SharePoint, доступные из Интернет, рекомендуется как можно скорее протестировать и установить обновление, устраняющее уязвимость.

🔻 EoP - Microsoft SharePoint Server (CVE-2026-56164). Уязвимость в Microsoft Office SharePoint позволяет неаутентифицированному злоумышленнику удаленно повысить свои привилегии. Microsoft рекомендует включить интерфейс антивирусного сканирования AMSI на сервере и установить режим проверки тела запросов (Request Body Scan) в значение Full для снижения риска эксплуатации уязвимости.

🔻 EoP - Active Directory Federation Services (CVE-2026-56155). Недостаточная гранулярность управления доступом (CWE-1220) в Active Directory Federation Services (AD FS) позволяет авторизованному злоумышленнику локально повысить свои привилегии. Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить права администратора.

Есть ещё 8 уязвимостей с публичным эксплоитом:

🔸 EoP - Windows User Interface Core (CVE-2026-50454). Уязвимость, связанная с обходом относительного пути (Relative Path Traversal, CWE-23) позволяет авторизованному злоумышленнику локально повысить свои привилегии. В случае успешной эксплуатации этой уязвимости злоумышленник может получить привилегии уровня SYSTEM. PoC эксплоита запускается из обычного процесса без повышенных привилегий, принадлежащего локальному администратору, и открывает интерактивную командную строку с правами NT AUTHORITY\SYSTEM.

🔸 EoP - Windows WalletService (CVE-2026-49176). Неправильное управление привилегиями (CWE-269) позволяет авторизованному злоумышленнику локально повысить свои привилегии. PoC-эксплойта запускает командную строку с правами SYSTEM.

🔸 RCE - Microsoft Message Queuing Queue Manager (CVE-2026-54992). Существующий PoC эксплоита демонстрирует отказ в обслуживании (DoS), а не выполнение кода.

🔸 EoP - Windows Narrator Braille (CVE-2026-58635). Согласно описанию Microsoft, злоумышленник, успешно проэксплуатировавший эту уязвимость, сможет выполнить произвольный код в контексте безопасности учётной записи NT AUTHORITY\Network Service. Однако в описании PoC-а эксплоита сообщается, что непривилегированный злоумышленник сможет получить права NT AUTHORITY\SYSTEM.

🔸 EoP - Windows Cloud Files Mini Filter Driver (CVE-2026-58613). Использование памяти после её освобождения (use after free, CWE-416) в драйвере Windows Cloud Files Mini Filter Driver позволяет авторизованному злоумышленнику локально повысить свои привилегии. В случае успешной эксплуатации этой уязвимости атакующий может получить привилегии SYSTEM. Подробности эксплуатации описаны в отчёте Talos Vulnerability Report TALOS-2026-2426.

🔸 InfDisc - Windows Win32k (CVE-2026-50416). Злоумышленник, успешно проэксплуатировавший эту уязвимость, потенциально может прочитать небольшие фрагменты памяти кучи (heap memory). В описании PoC-а эксплоита упоминаются вкладки Chrome, Discord, Explorer, Spotify и окна в системном трее. Но похоже перехватывать пароли с помощью этой уязвимости не получится.

🔸 InfDisc - Windows Kernel (CVE-2026-50475). Чтение данных за пределами буфера (buffer over-read, CWE-126) в ядре Windows позволяет авторизованному злоумышленнику локально раскрыть конфиденциальную информацию. Подробности эксплуатации описаны в отчёте Talos Vulnerability Report TALOS-2026-2443.

🔸 EoP - Azure Spring Apps (CVE-2026-50338). Злоумышленник, успешно проэксплуатировавший данную уязвимость, может получить повышенные привилегии. Если верить автору PoC-а эксплоита, речь идёт об уязвимости, позволяющей обойти аутентификацию между издателями (cross-issuer authentication bypass) в ресурсном сервере Spring Cloud Azure B2C.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows Remote Desktop Protocol (CVE-2026-56190). Для эксплуатации этой уязвимости не нужны авторизация и взаимодействие с пользователем. Причина проблемы - использование неинициализированного ресурса (CWE-908). Специально подготовленный RDP-трафик может вызвать ошибку, которая в некоторых случаях позволяет злоумышленнику выполнить код. RDP-серверы часто становятся целью атак, поэтому стоит проверить, какие системы доступны из Интернет, и в первую очередь обратить внимание на них.

🔹 RCE - Microsoft Dynamics NAV and Microsoft Dynamics 365 Business Central (On Premises) (CVE-2026-55944). Уязвимость можно эксплуатировать, отправив специально подготовленный запрос на вход в уязвимый сервер Dynamics NAV или Business Central. Это приводит к обработке недоверенных данных и может позволить злоумышленнику выполнить код. Для эксплуатации не требуется взаимодействие с пользователем или аутентификация.

🔹 EoP - Microsoft Windows VMSwitch (CVE-2026-57092). Это уязвимость типа use-after-free, которая позволяет злоумышленнику с низкими привилегиями получить полный контроль над хост-системой через границу виртуальной машины ("across a VM boundary"). Эксперты ZDI сообщали, что похожий эксплойт был продемонстрирован на ESXi во время Pwn2Own Berlin, однако проблема не ограничивается только ESXi. Если в ваших системах Hyper-V используется VMSwitch (что, скорее всего, так), рекомендуется как можно быстрее проверить и установить исправление.

🔹 Spoofing - Microsoft Exchange (CVE-2026-55008). Злоумышленник может отправить специально подготовленное письмо, которое выполнит JavaScript-код при открытии в OWA. Для атаки не нужны ни вложения, ни макросы - достаточно просто открыть письмо. Если в вашей организации используется OWA, лучше как можно скорее проверить и установить исправление.

🔹 RCE - Windows DHCP Server (CVE-2026-50518, CVE-2026-56159, CVE-2026-48564, CVE-2026-50370), Windows DHCP Client (CVE-2026-54128), Windows Message Queuing Service (MSMQ) (CVE-2026-50447), Windows Admin Center (WAC) (CVE-2026-56196), Windows FTP Service (CVE-2026-49172), Windows GDI+ (CVE-2026-50380), Windows Server Network driver (CVE-2026-56188), Microsoft Exchange (CVE-2026-55005), Windows Active Directory Domain Services (CVE-2026-49178), Windows Remote Desktop Client (CVE-2026-50474), Windows Remote Desktop Client (CVE-2026-54990, CVE-2026-58594), Windows TCP/IP (CVE-2026-54999), Windows Print Spooler (CVE-2026-58608), Windows Reliable Multicast Transport Driver (RMCAST) (CVE-2026-54982, CVE-2026-54995), Microsoft SQL Server (CVE-2026-54117), Microsoft Copilot (CVE-2026-48561).

🔹 SFB - Microsoft SharePoint Server (CVE-2026-55040).

🔹 EoP - Windows Server Update Service (WSUS) (CVE-2026-50444), Active Directory Certificate Services (CVE-2026-54121).

Есть и довольно курьёзная уязвимость:

🔹 RCE - Game: Age of Empires II: Definitive Edition (CVE-2026-50663). 😃 Уязвимость обхода относительных путей (Relative Path Traversal) в игре Age of Empires II: Definitive Edition позволяет неаутентифицированному злоумышленнику выполнять код по сети. Age of Empires II - это культовая стратегия в реальном времени от Microsoft, действие которой происходит в средневековую эпоху. Игроки развивают выбранные цивилизации, управляют ресурсами, исследуют технологии и командуют армиями в исторических кампаниях и многопользовательских сражениях. Definitive Edition включает улучшенную графику, обновлённое звуковое сопровождение и дополнительный контент. Если до сих пор играете в это - обязательно обновитесь. 😉

🗒 Полный отчёт Vulristics

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday. На прошлой неделе я был в отпуске в Великом Новгороде, поэтому выпускаю обзор только сейчас. Всего 202 уязвимости, примерно в 2 раза больше, чем в мае. Уязвимостей с признаком эксплуатации вживую пока нет. Но есть две уязвимости с публичным эксплоитом:

🔸 RCE - HTTP.sys (CVE-2026-47291). Эта критическая уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код на уязвимых системах без взаимодействия с пользователем. Системы с дефолтным значинием MaxRequestBytes в реестре (в Windows HTTP stack) не подвержены уязвимости. Инструкции и PowerShell-скрипт workaround-а доступны в бюллетене безопасности Microsoft.

🔸 DoS - HTTP.sys (CVE-2026-49160). Для атаки используется тот же эксплойт, что и для предыдущей RCE-уязвимости.

Также стоит обратить внимание на уязвимости, для которых Microsoft выставили признак наличия эксплоита:

🔹 SFB - Windows BitLocker (CVE-2026-50507). Успешная эксплуатация этой уязвимости позволяет обойти механизм шифрования BitLocker Device Encryption на системном накопителе. Злоумышленник, имеющий физический доступ к целевой системе, может получить доступ к зашифрованным данным. По данным Tenable, речь идёт об уязвимости Bitskrieg, обнаруженной исследователем с ником Chaotic Eclipse / Nightmare Eclipse.

🔹 SFB - Secure Boot (CVE-2026-48570). Злоумышленник, успешно проэксплуатировавший эту уязвимость, может обойти механизм Secure Boot. Об уязвимости сообщил Алон Левиев (STORM), известный по ресёрчам уязвимостей BootKitty и BlackLotus.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows Kernel (CVE-2026-45657). Эта уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код с привилегиями SYSTEM без какого-либо взаимодействия с пользователем. Её можно использовать для автоматического распространения между системами. Проблема связана с обработкой TCP/IP-трафика ядром Windows. Microsoft оценила вероятность эксплуатации как "Exploitation Less Likely", однако исследователи безопасности и разработчики эксплоитов уже анализируют патч и пытаются создать эксплойт. Запатчите эту уязвимость как можно скорее.

🔹 EoP - Windows Collaborative Translation Framework (CTFMON) (CVE-2026-45586). Эта уязвимость затрагивает компонент распознавания речи и рукописного ввода. Эксплуатация позволяет получить привилегии SYSTEM. Microsoft оценивает вероятность эксплуатации как "Exploitation More Likely".

🔹 RCE - Windows Remote Desktop Client (CVE-2026-42909, CVE-2026-42913, CVE-2026-42985, CVE-2026-42992, CVE-2026-42993, CVE-2026-44799, CVE-2026-44801, CVE-2026-47289, CVE-2026-47653, CVE-2026-47654, CVE-2026-48563). Для успешной эксплуатации жертва должна подключиться к серверу, контролируемому злоумышленником, используя уязвимую версию клиента Remote Desktop. Это может привести к переполнению буфера в куче и последующему удалённому выполнению кода.

🔹 RCE - DHCP Client Service (CVE-2026-44815). Эта уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код на уязвимых системах без взаимодействия с пользователем. Из-за широкого использования DHCP-клиента в Windows рекомендуется как можно скорее протестировать и развернуть исправление.

🗒 Полный отчёт Vulristics

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday. Всего 119 уязвимостей, примерно в 1,5 раза меньше, чем в апреле. Уязвимостей с признаком эксплуатации вживую пока нет. Но есть одна уязвимость с публичным эксплоитом:

🔸 EoP - Windows Kernel (CVE-2026-40369). Подробный write-up и эксплойт по этой уязвимости были опубликованы 14 мая, через 2 дня после майского MSPT. Исследователь описывает эксплуатацию уязвимости так: "Всего один системный вызов (syscall) из любого непривилегированного процесса - включая песочницу рендерера Chrome - позволяет увеличивать значения по произвольным адресам памяти ядра. Без состояний гонки (race conditions). Без спреинга кучи (heap spray). Без специальных токенов. 100% детерминированное повышение привилегий до уровня SYSTEM."

Из остальных можно выделить:

🔹 RСE - Windows DNS Client (CVE-2026-41096). Аналитик ZDI прокомментировал эту уязвимость так: "Этот патч устраняет переполнение буфера в куче (heap-based buffer overflow) в DNS-клиенте, которое провоцируется вредоносным DNS-ответом. Не требуется ни аутентификация, ни взаимодействие с пользователем. А поскольку DNS-клиент запущен практически на каждой машине под управлением Windows, поверхность атаки огромна. Злоумышленник, способный повлиять на DNS-ответы (через MitM-атаку или поддельный DNS-сервер), может получить несанкционированное удаленное выполнение кода (RCE) во всей вашей корпоративной сети."

🔹 RСE - Windows Netlogon (CVE-2026-41089). Уязвимость позволяет неавторизованному удаленному атакующему выполнить произвольный код на контроллере домена путем отправки специально сформированного сетевого запроса. Для эксплуатации не требуются учетные данные или взаимодействие с пользователем, что классифицирует эту уязвимость как wormable. Компрометация контроллера домена означает полную компрометацию всего домена организации. Аналитик Rapid7 в своём комментарии добавил: "Не требуется никаких привилегий или взаимодействия с пользователем, а сложность атаки (attack complexity) оценивается как низкая. Это указывает на то, что создание надежного эксплоита вряд ли вызовет особые трудности у любого, кто знаком с конкретным механизмом работы уязвимости. Microsoft оценивает вероятность эксплуатации как "менее вероятную" (less likely), однако, поскольку эти оценки публикуются без сопутствующих объяснений, неясно, насколько защитники могут на них полагаться. Каждый, кто помнит активно обсуждавшуюся в 2020 году уязвимость CVE-2020-1472 (также известную как ZeroLogon), заметит, что CVE-2026-41089 позволяет атакующему гораздо быстрее и проще скомпрометировать контроллер домена. Патчи уже доступны для всех версий Windows Server, начиная с 2012."

🔹 RСE - Windows TCP/IP (CVE-2026-40415). Комментарий аналитика ZDI: "Эта уязвимость в стеке TCP/IP вызвана ошибкой использования памяти после освобождения (use-after-free, UAF) и может позволить удаленному неавторизованному злоумышленнику выполнить код без какого-либо взаимодействия с пользователем. Это делает её еще одной wormable уязвимостью. Однако вероятность её реальной эксплуатации гораздо ниже. Целевая система должна находиться в условиях длительной нехватки оперативной памяти (memory pressure), что встречается довольно редко."

🔹 RСE - Microsoft Word (CVE-2026-40361, CVE-2026-40364, CVE-2026-40366, CVE-2026-40367). Злоумышленник может эксплуатировать эти уязвимости с помощью социальной инженерии, отправив вредоносный файл намеченной жертве. Успешная эксплуатация предоставит атакующему права на выполнение кода. Исследователи Microsoft отмечают, что область предварительного просмотра (Preview Pane) является вектором атаки для каждой из этих уязвимостей

🔹 RСE - Microsoft Office (CVE-2026-40363, CVE-2026-42831). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в Microsoft Office, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Windows GDI (CVE-2026-35421). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в компоненте Windows GDI, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Microsoft Dynamics 365 On-Premises (CVE-2026-42898). Комментарий аналитика ZDI: "Уязвимость позволяет любому аутентифицированному пользователю выполнять код с изменением области действия (scope change). Это означает, что в процессе эксплуатации атака может выйти за рамки уязвимого компонента и затронуть другие ресурсы. Изменения области действия (scope changes) встречаются довольно редко, поэтому, если вы используете Dynamics 365 On-Premises, обязательно протестируйте и разверните этот патч как можно скорее."

🔹 EoP - Windows Kernel (CVE-2026-33841, CVE-2026-35420, CVE-2026-40369). Уязвимости CVE-2026-33841 и CVE-2026-40369 получили оценку "Эксплуатация более вероятна" (Exploitation More Likely). Локальный атакующий может использовать их для повышения своих привилегий до уровня SYSTEM. В случае с CVE-2026-33841, он может повысить привилегии до Medium/High integrity level

🗒 Полный отчёт Vulristics

Трендовые уязвимости июня по версии Positive Technologies

Трендовые уязвимости июня по версии Positive Technologies. Традиционно в 3 форматах:

📹 Рубрика "В тренде VM" в новостном ролике SecLab-а (начинается с 15:03)
🗞 Пост на Хабре, фактически это несколько расширенный сценарий рубрики "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Список уязвимостей:

🔻 EoP в Microsoft Windows CSC (CVE-2024-26229)
🔻 EoP в Microsoft Windows Error Reporting (CVE-2024-26169)
🔻 EoP в Microsoft Windows Kernel (CVE-2024-30088)
🔻 RCE в PHP (CVE-2024-4577)
🔻 EoP в Linux Kernel (CVE-2024-1086)
🔻 InfDisclosure в Check Point Security Gateways (CVE-2024-24919)
🔻 RCE в VMware vCenter (CVE-2024-37079, CVE-2024-37080)
🔻 AuthBypass в Veeam Backup & Replication (CVE-2024-29849)

Повышение критичности уязвимости Elevation of Privilege - Windows Kernel (CVE-2024-30088)

Повышение критичности уязвимости Elevation of Privilege - Windows Kernel (CVE-2024-30088)

Повышение критичности уязвимости Elevation of Privilege - Windows Kernel (CVE-2024-30088). Уязвимость свежая, из июньского Microsoft Patch Tuesday. Я её выделял в обзоре, так как для неё, согласно CVSS вектору, существовал приватный Proof-of-Concept Exploit. Но подробностей не было. Было ясно только то, что в случае успешной эксплуатации, злоумышленник может получить привилегии SYSTEM. Согласно бюллетеню ZDI, уязвимость затрагивает реализацию NtQueryInformationToken и заключается в отсутствии правильной блокировки при выполнении операций над объектом.

24 июня, через 2 недели после июньского Patch Tuesday, на GitHub появился репозиторий с техническими деталями по этой уязвимости и PoC-ом эксплоита. Также доступно видео с запуском утилиты для получения привилегий SYSTEM.

В последнее время EoP/LPE уязвимости Windows очень часто докручивают до реальной эксплуатации. Обращайте, пожалуйста, на них внимание и исправляйте заранее.

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday. Всего 69 уязвимостей, из них 18 набежало между майским и июньским Patch Tuesday. Среди этих набежавших 2 уязвимости с признаками эксплуатации вживую:

🔻 Remote Code Execution - Chromium (CVE-2024-5274, CVE-2024-4947). Обе уязвимости в CISA KEV, эксплоитов пока нет.

Для остальных уязвимостей формальных признаков эксплуатации вживую и публичных эксплоитов пока нет.

В профильных СМИ обращают внимание на эти 2:

🔸 Remote Code Execution - Microsoft Message Queuing (MSMQ) (CVE-2024-30080). У этой уязвимости большой CVSS Score - 9.8. Для получения RCE злоумышленник отправляет специально созданный вредоносный пакет на сервер MSMQ. Уязвимость вполне может стать wormable для Windows серверов с включенным MSMQ. Очень похоже на прошлогоднюю QueueJumper (CVE-2023-21554).
🔸 Denial of Service - DNSSEC (CVE-2023-50868). Уязвимость в валидации DNSSEC. Злоумышленник может вызвать DoS, используя стандартные протоколы для обеспечения целостности DNS. 🤷‍♂️ Какой-то супер-критичности не вижу, но для MS Patch Tuesday такое редкость, видимо поэтому все пишут.

На что ещё можно обратить внимание:

🔸 Elevation of Privilege - Windows Win32k (CVE-2024-30091), Windows Kernel (CVE-2024-30088, CVE-2024-30099) и Windows Cloud Files Mini Filter Driver (CVE-2024-30085). Почему именно эти? В CVSS от Microsoft значится, что для них есть приватные Proof-of-Concept эксплоиты.
🔸 Remote Code Execution - Microsoft Office (CVE-2024-30101). Это уязвимость Microsoft Outlook. Для успешной эксплуатации этой уязвимости пользователю необходимо открыть вредоносное электронное письмо в уязвимой версии Microsoft Outlook, а затем выполнить некоторые действия, чтобы активировать уязвимость. При этом достаточно открыть письмо в панели предварительного просмотра (Preview Pane). Однако для успешной эксплуатации этой уязвимости злоумышленнику нужно выиграть race condition.
🔸 Remote Code Execution - Microsoft Outlook (CVE-2024-30103). Панель предварительного просмотра (Preview Pane) является вектором. Требуется аутентификация. Уязвимость связана с созданием вредоносных файлов DLL. 🤷‍♂️
🔸 Remote Code Execution - Windows Wi-Fi Driver (CVE-2024-30078). Злоумышленник может выполнить код в уязвимой системе, отправив специально созданный сетевой пакет. Необходимо находиться в зоне действия Wi-Fi злоумышленника и использовать адаптер Wi-Fi. Звучит забавно, ждём подробностей. 😈
🔸 Remote Code Execution - Microsoft Office (CVE-2024-30104). Злоумышленник должен отправить пользователю вредоносный файл и убедить его открыть этот файл. Панель предварительного просмотра (Preview Pane) НЕ является вектором атаки.

🗒 Отчёт Vulristics по июньскому Microsoft Patch Tuesday

Первые впечатления от мартовского Microsoft Patch Tuesday

Первые впечатления от мартовского Microsoft Patch Tuesday
Первые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch TuesdayПервые впечатления от мартовского Microsoft Patch Tuesday

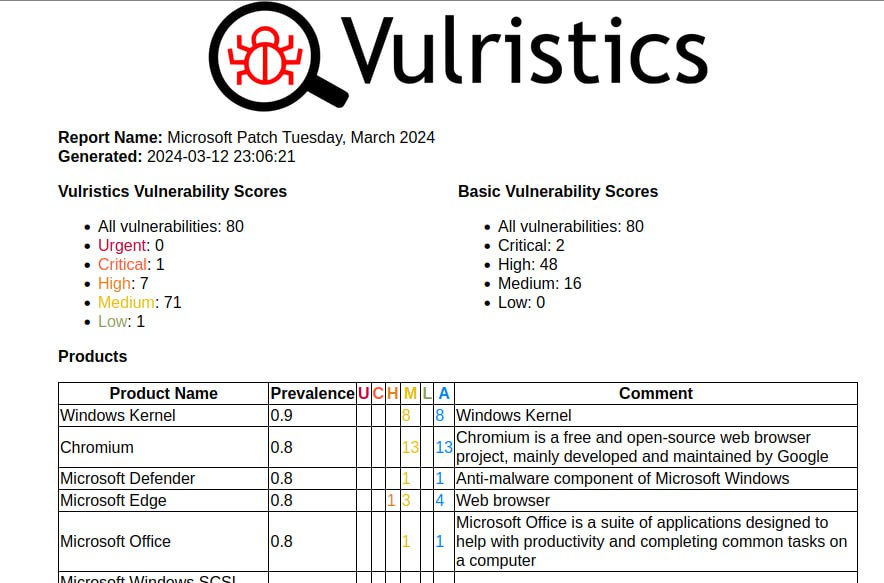
Первые впечатления от мартовского Microsoft Patch Tuesday. Пока ничего откровенно критичного не просматривается. Всего 80 уязвимостей, включая 20 добавленных между февральским и мартовским MSPT.

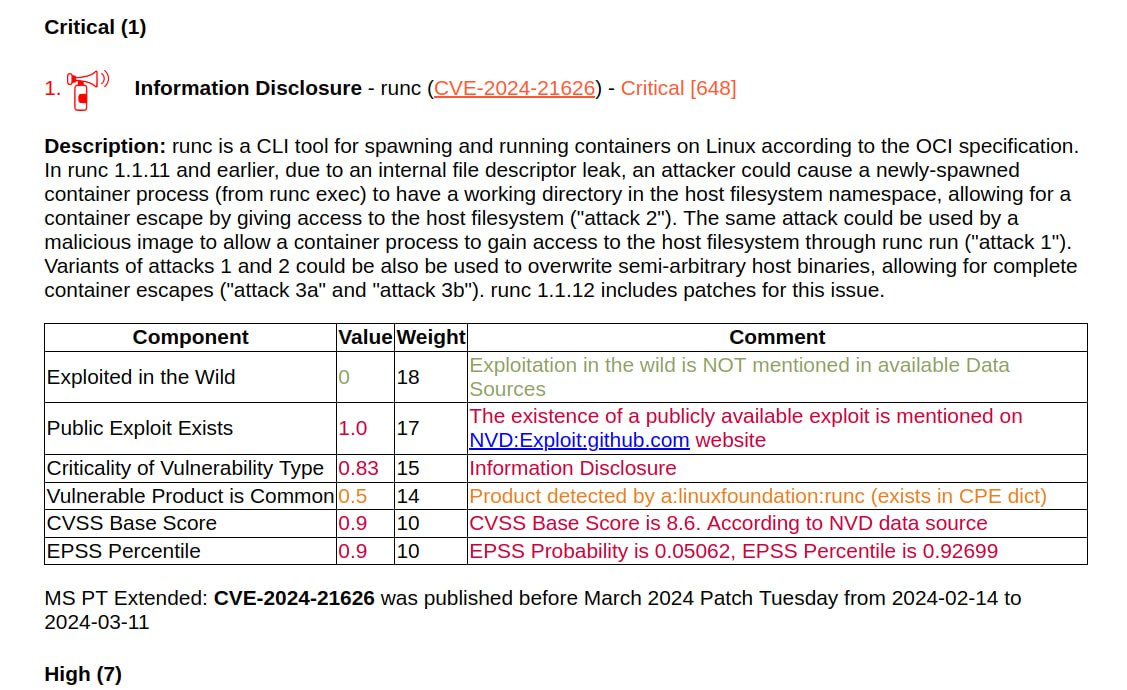
С PoC-ом всего одна:

🔻 Information Disclosure - runc (CVE-2024-21626). Она позволяет реализовать побег из контейнера. Причём тут Microsoft? Уязвимость исправили в Azure Kubernetes Service и CBL-Mariner (внутренний Linux дистрибутив Microsoft).

Для остальных пока нет признаков активной эксплуатации или наличия PoC-а.

Можно обратить внимание на следующее:

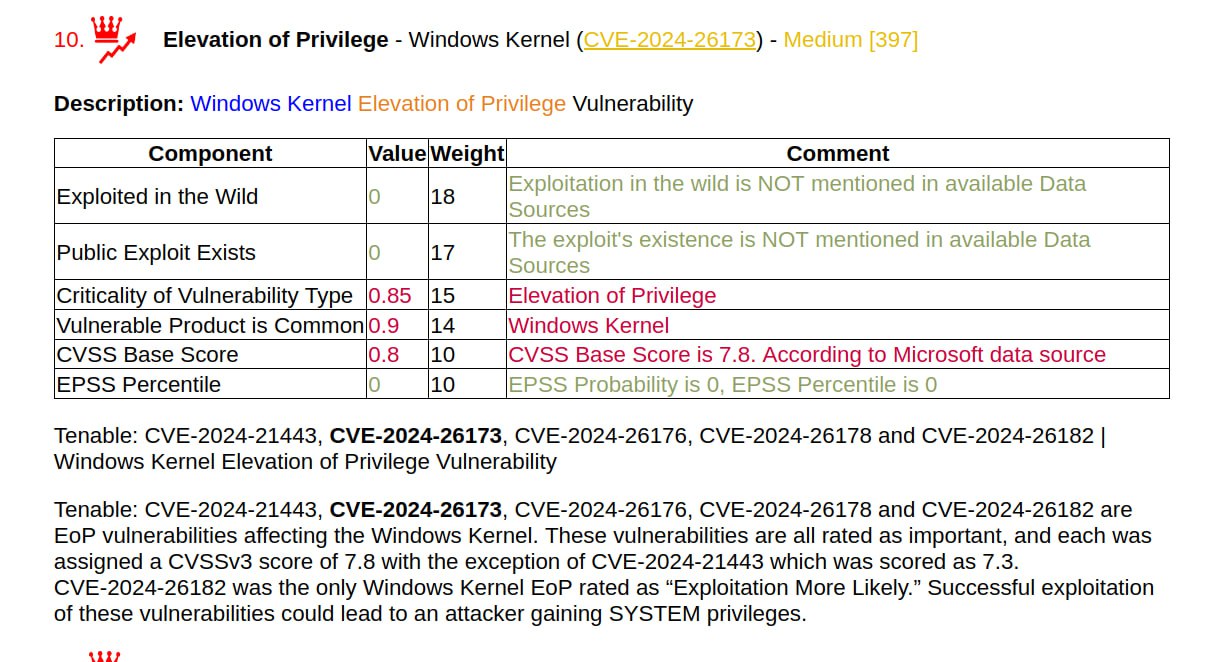
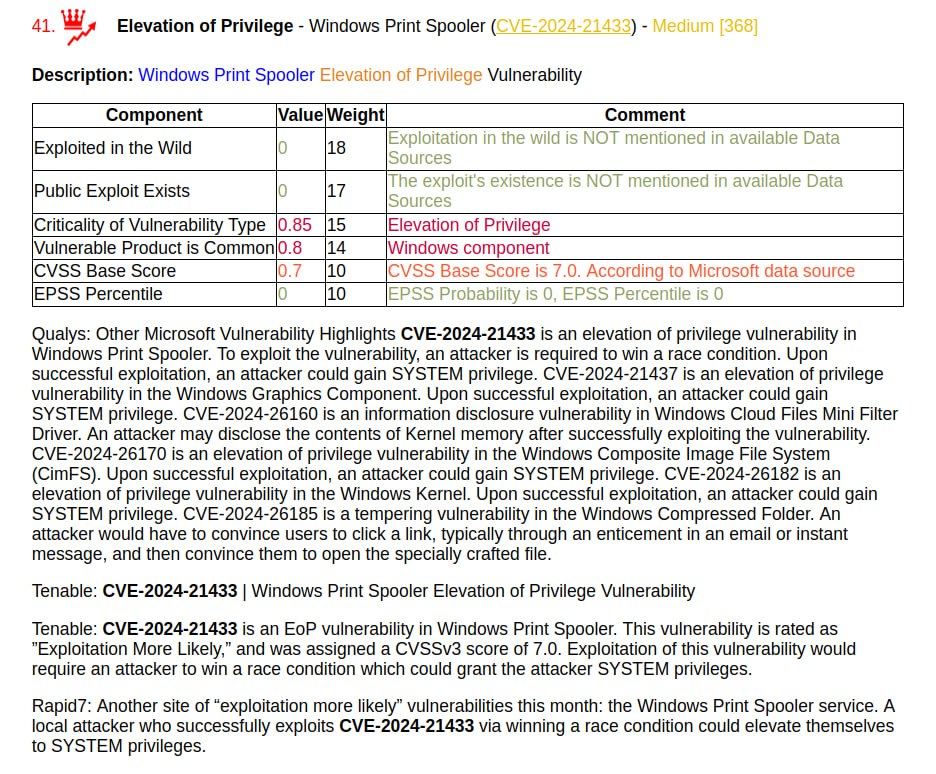
🔸 Elevation of Privilege - Windows Kernel (CVE-2024-21443, CVE-2024-26173, CVE-2024-26176, CVE-2024-26178, CVE-2024-26182). Их частенько доводят до практической эксплуатации в последнее время. Сюда же Elevation of Privilege - Windows Print Spooler (CVE-2024-21433).
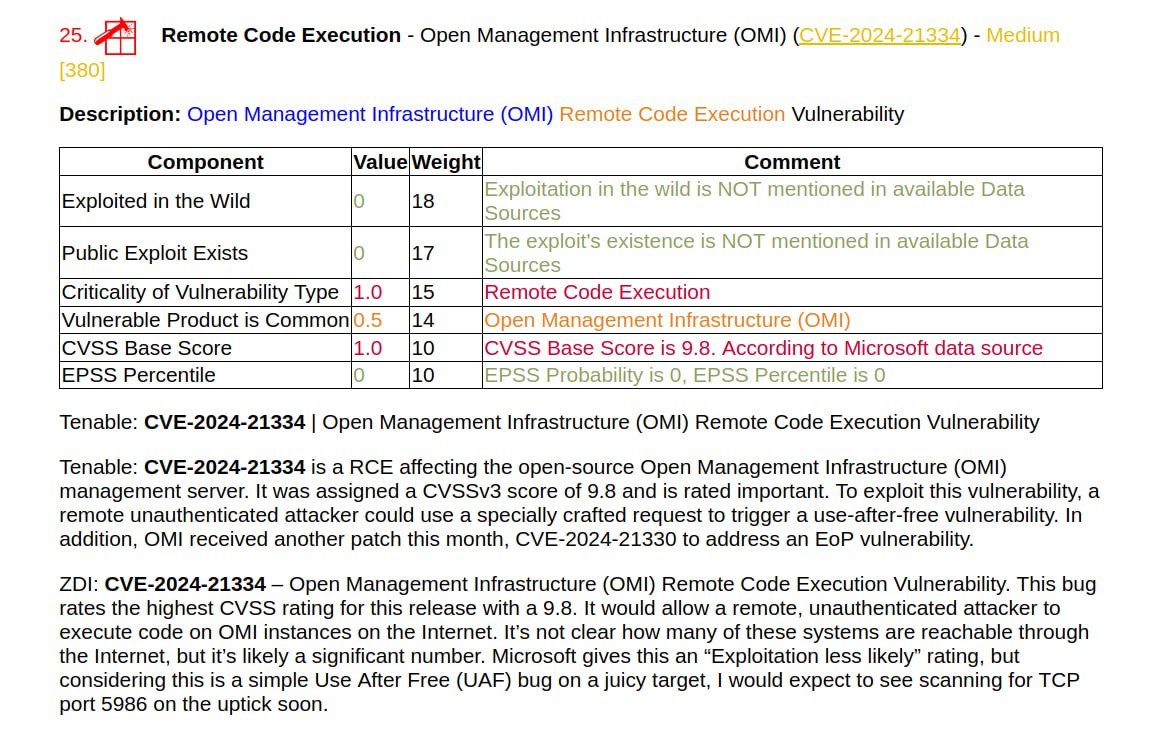
🔸 Remote Code Execution - Open Management Infrastructure (OMI) (CVE-2024-21334). CVSS 9.8 и ZDI пишут, что "она позволит удаленному, неавторизованному злоумышленнику выполнить код на инстансах OMI в Интернете". Возможно их и правда в интернет часто выставляют, требует ресёрча. 🤷‍♂️
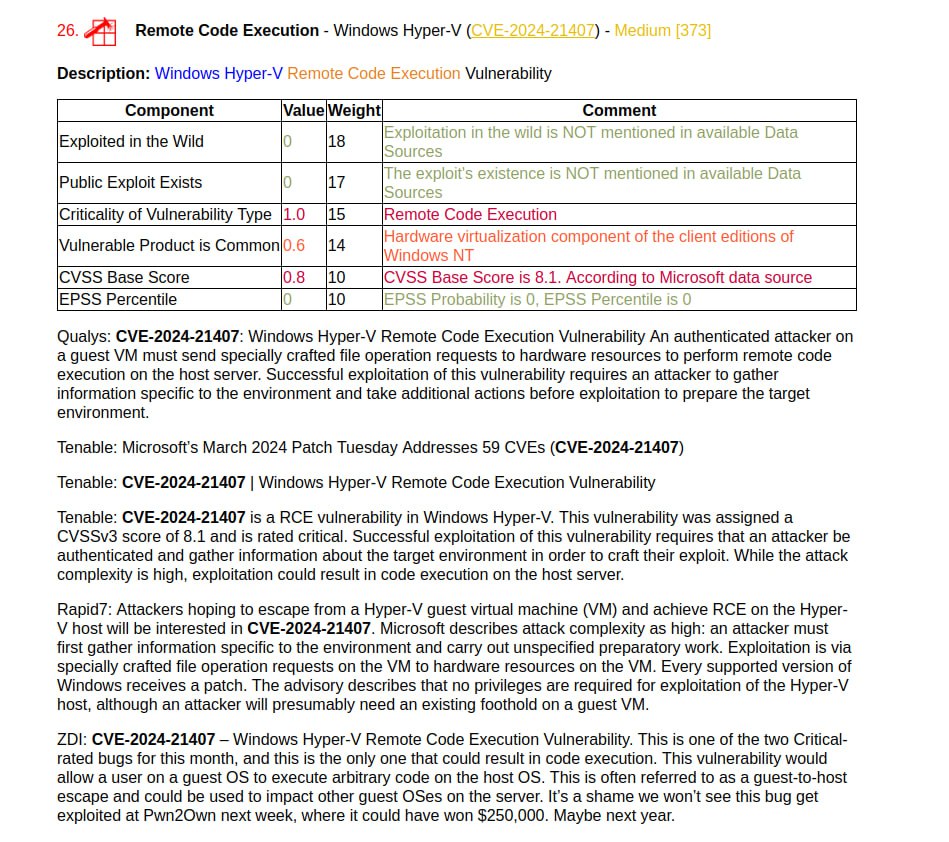
🔸 Remote Code Execution - Windows Hyper-V (CVE-2024-21407). Эту "guest-to-host escape" уязвимость подсветили вообще все: Qualys, Tenable, Rapid7, ZDI.
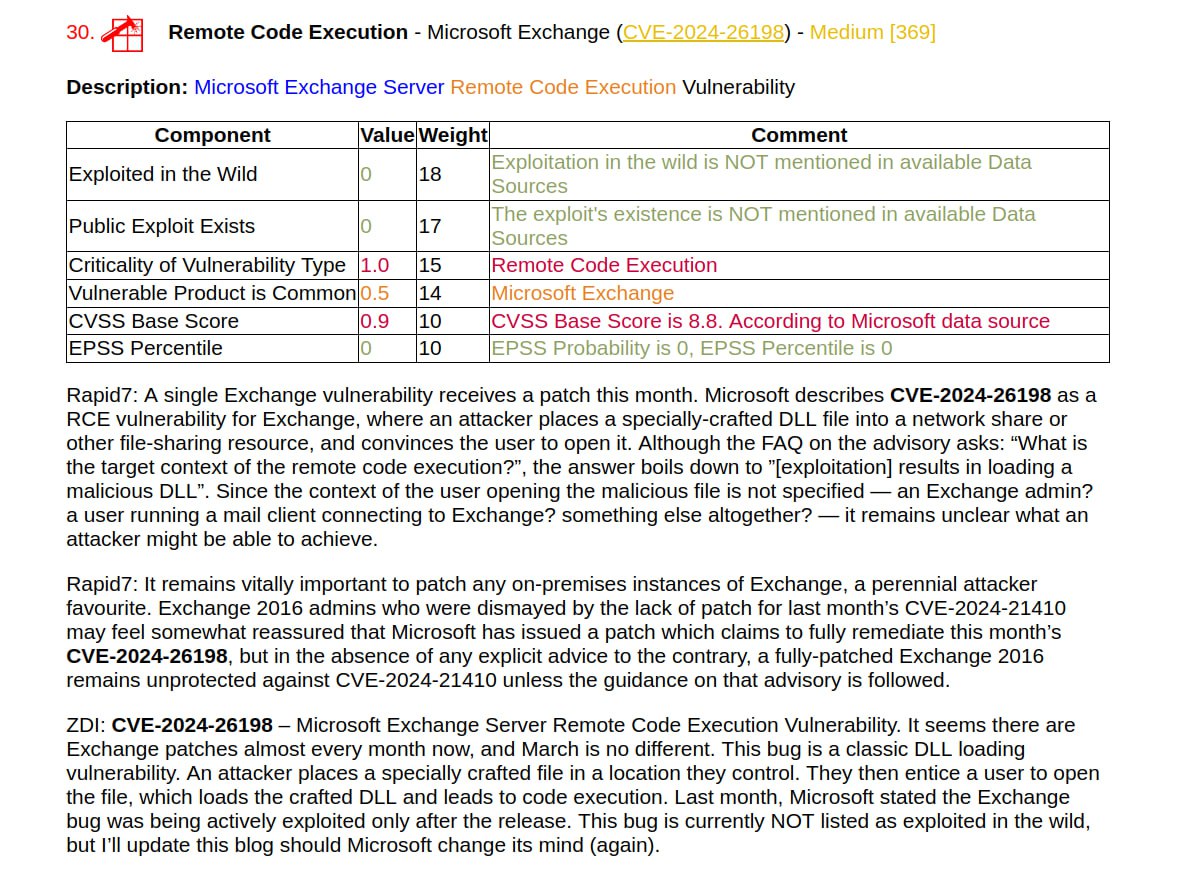
🔸 Remote Code Execution - Microsoft Exchange (CVE-2024-26198). Уязвимость типа "DLL loading". Детали пока неясны, но я не удивлюсь если по ней скоро будет подробный write-up.

🗒 Отчёт Vulristics