Архив метки: UseAfterFree

Октябрьский Linux Patch Wednesday

Октябрьский Linux Patch Wednesday

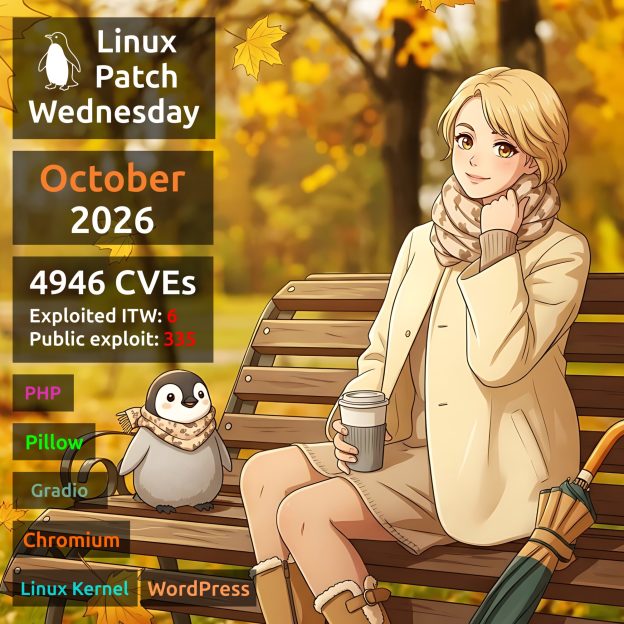
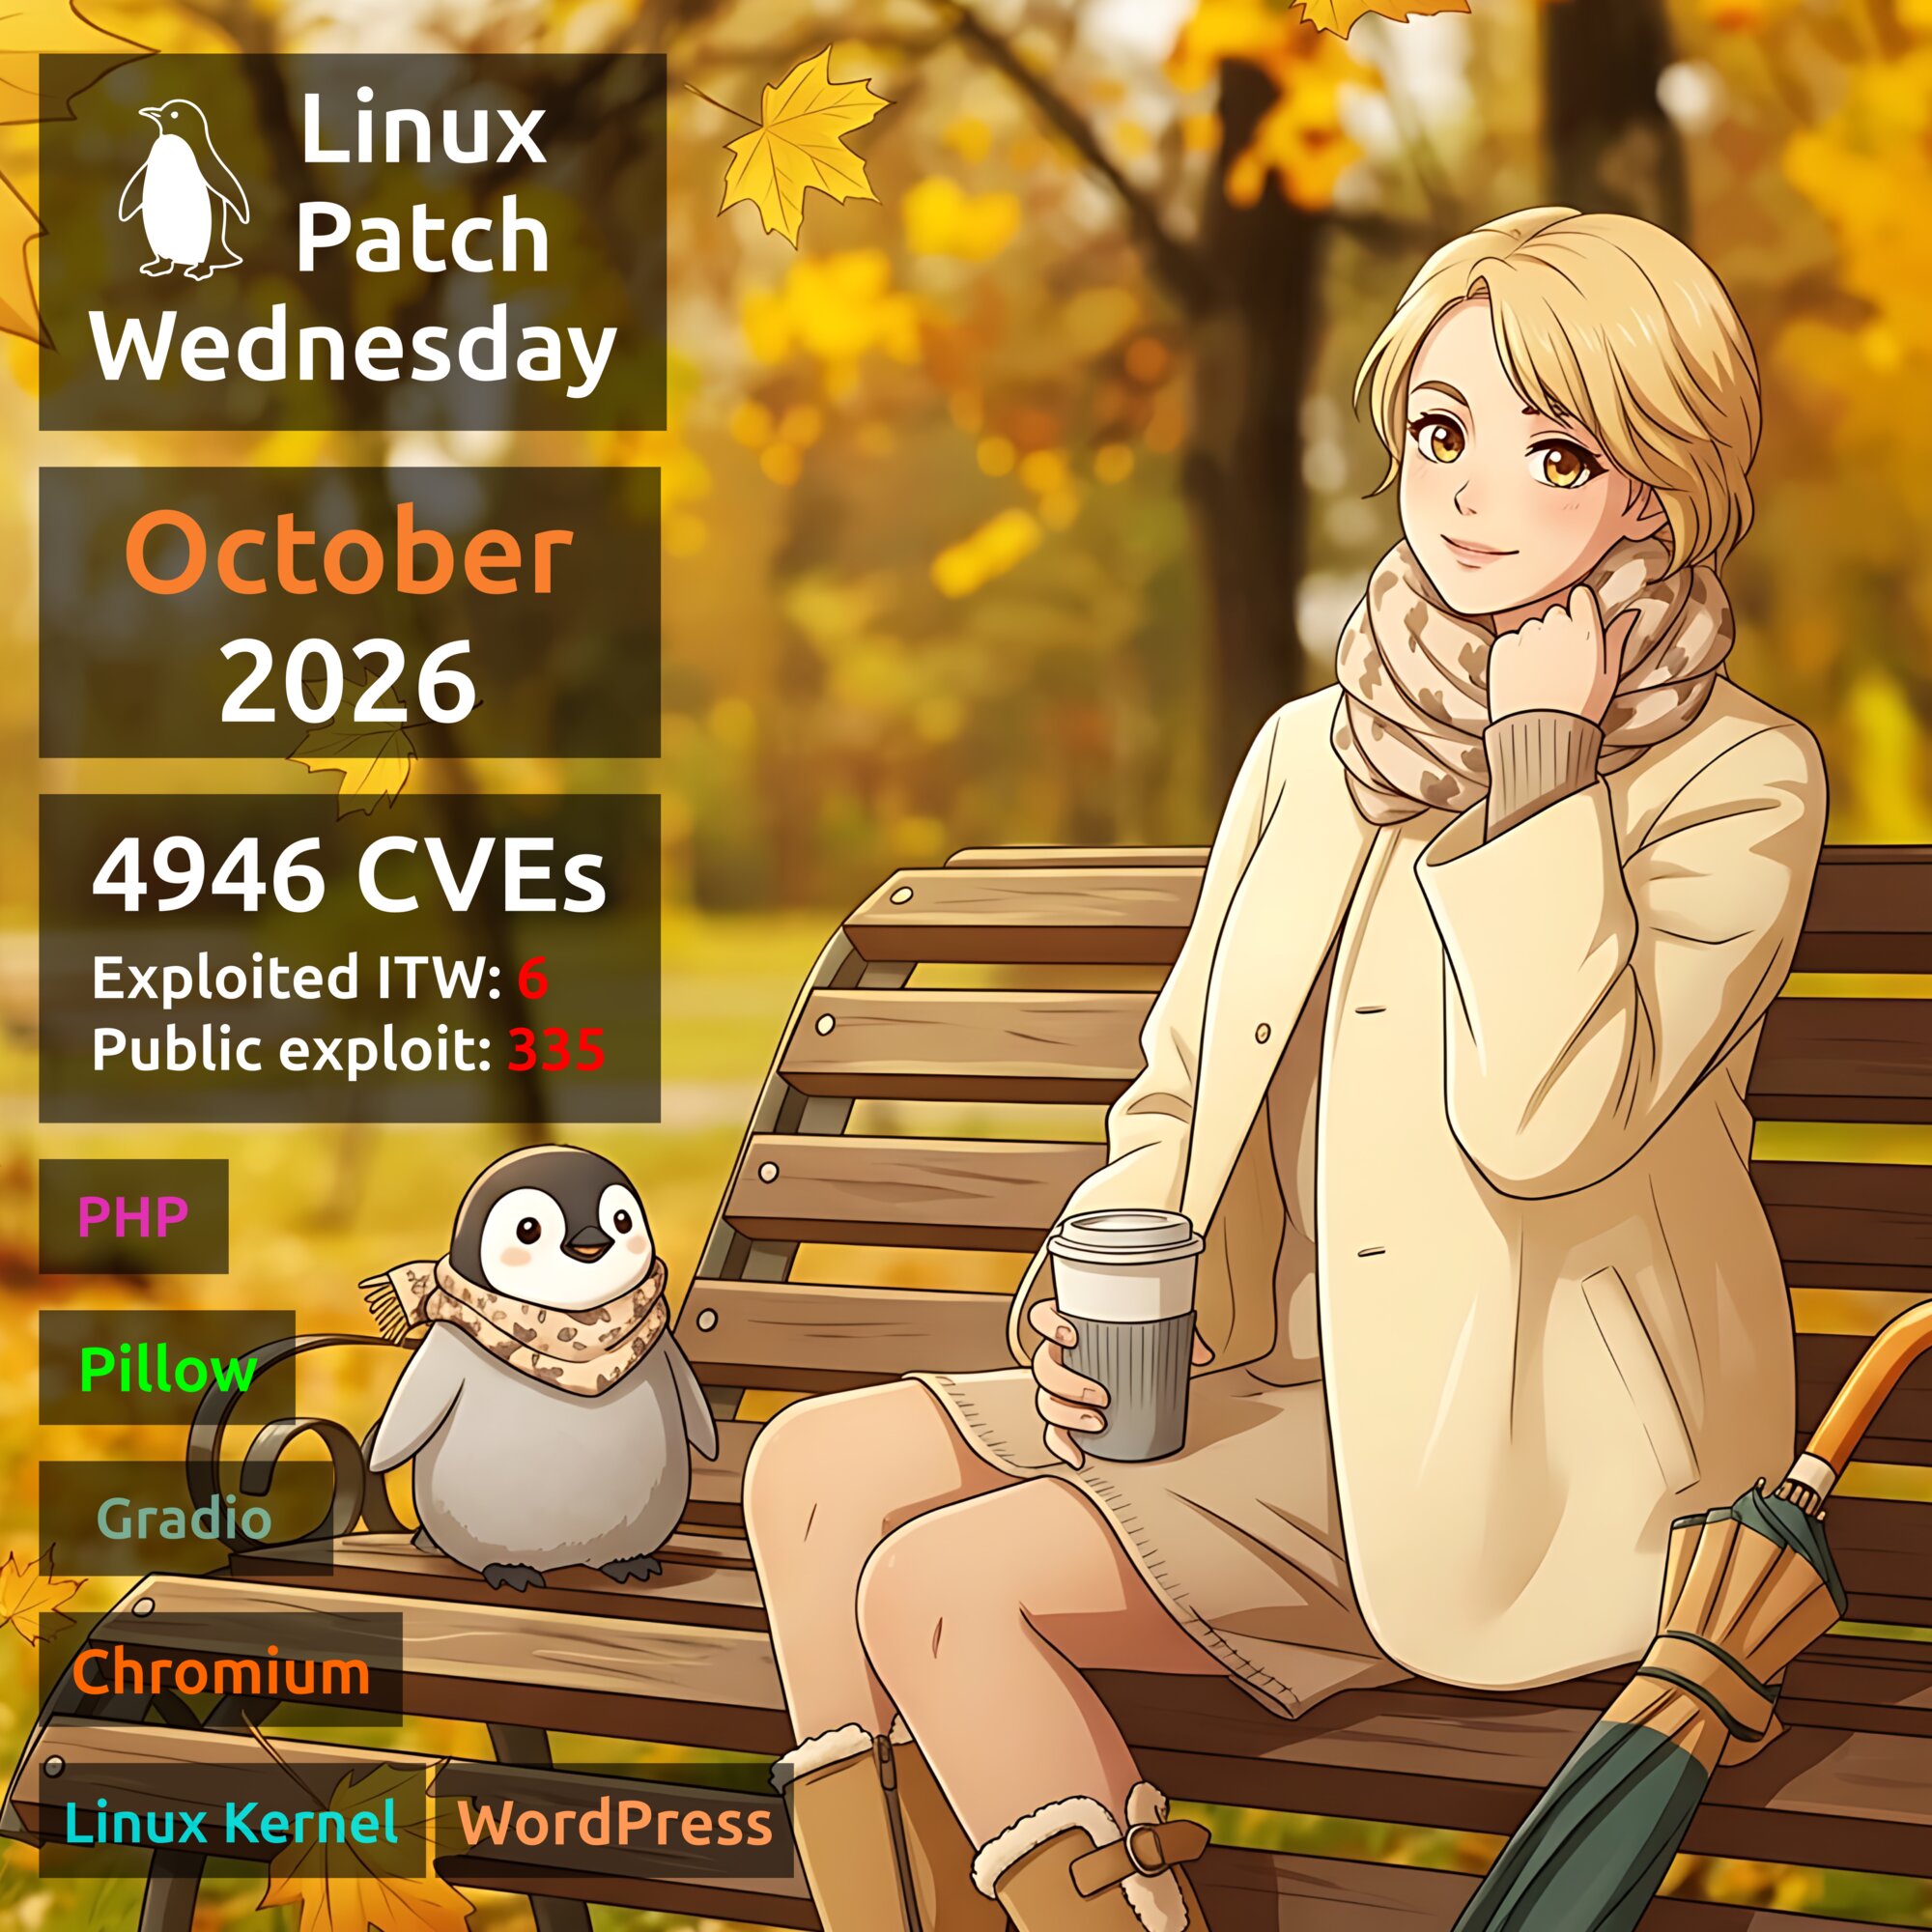
Октябрьский Linux Patch Wednesday. Всего 4946 уязвимостей. Для сравнения, в сентябре было 2653. Рост на 86%! В Linux Kernel на этот раз 1954 уязвимости, в Chromium - 814. Вместе они составляют 56% от общего количества уязвимостей.

Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - PHP "PHP2Shell" (CVE-2026-109618, CVE-2026-109619). PHP - популярный язык программирования, используемый для разработки веб-приложений. Уязвимость CVE-2026-109618 связана с некорректной обработкой нехватки памяти (OOM) и позволяет удалённо выполнить произвольный код при получении приложением специально сформированного запроса. Уязвимость CVE-2026-109619 связана с использованием устаревшего состояния глобальных данных после освобождения памяти (use-after-free) и также позволяет удалённо выполнить произвольный код при получении специально сформированного запроса. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать в день раскрытия уязвимостей 21 октября. На GitHub доступны более 470 ссылок на публичные эксплоиты. Обе уязвимости были добавлены в CISA KEV 26 октября.

🔻 SFB - Linux Kernel "PwnEscape" (CVE-2026-99999). Уязвимость в сетевом стеке ядра Linux. Злоумышленник внутри гостевой виртуальной машины KVM может повредить память ядра хост-системы. Это позволяет раскрыть содержимое памяти хоста или вызвать его аварийное завершение. Исследователи продемонстрировали полноценный побег из гостевой системы на хост. Пакеты с исправлениями в Linux-дистрибутивах начали выпускать с 16 октября. Публичные эксплоиты появились на GitHub также с 16 октября. Уязвимость была добавлена в VulnCheck KEV 19 октября.

🔻 RCE - WordPress (CVE-2026-87902). WordPress - популярная система управления контентом (CMS, Content Management System), используемая для создания сайтов и блогов. Уязвимость позволяет неаутентифицированному злоумышленнику добиться удалённого выполнения произвольного кода на сервере при определённых условиях. Публичные эксплоиты доступны на GitHub с 22 сентября. Уязвимость была добавлена в CISA KEV 25 сентября. Пакеты с исправлениями уязвимости появились в Debian 28 сентября.

🔻 XSS - WordPress "Comment2Shell" (CVE-2026-93485). Уязвимость позволяет неаутентифицированному злоумышленнику внедрить JavaScript-код через специально сформированный комментарий, который выполняется в браузере пользователя при просмотре страницы. При просмотре комментария администратором, злоумышленник может перехватить его сессию и добиться выполнения произвольного кода на сервере. Уязвимость была добавлена в VulnCheck KEV 18 сентября. Публичные эксплоиты доступны на GitHub с 22 сентября. Пакеты с исправлениями в Debian доступны с 28 сентября.

🔻 AFR - Gradio (CVE-2026-28414). Gradio - библиотека Python для быстрого создания интерфейсов машинного обучения. Уязвимость позволяет неаутентифицированному злоумышленнику читать произвольные файлы на сервере Windows при использовании Python 3.13 и выше, даже если в Gradio включена аутентификация. Публичный эксплойт опубликован 27 февраля. Уязвимость была добавлена в VulnCheck KEV 31 мая. Пакеты с исправлениями в ALT Linux доступны с 1 октября.

Ещё для 335 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 EoP - Linux Kernel (CVE-2026-98260). Уязвимость типа Use-After-Free в механизме POSIX CPU timers позволяет локальному непривилегированному пользователю повысить привилегии до root-а. Исследователь v4bel продемонстрировал получение root shell на Ubuntu 26.04 с ядром 7.0.0-30-generic в рамках проекта Infinity Core. Также заявлена возможность выхода из контейнерной изоляции и повышения привилегий на Android. Пакеты с исправлениями доступны с 15 октября. Публичный эксплойт опубликован на GitHub 17 октября.

🔸 RCE - Pillow (CVE-2026-112900). Pillow - библиотека Python для обработки изображений. Злоумышленник может загрузить EPS-файл для выполнения произвольного кода на сервере. Пакеты с исправлениями в Debian доступны с 21 октября. Публичные эксплоиты доступны на GitHub с 23 октября.

🗒 Полный отчёт Vulristics (ZIP; 1.7 mb)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

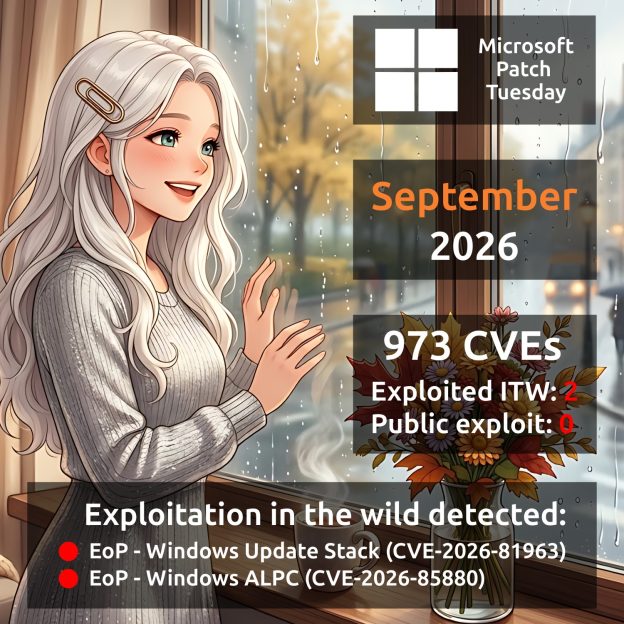
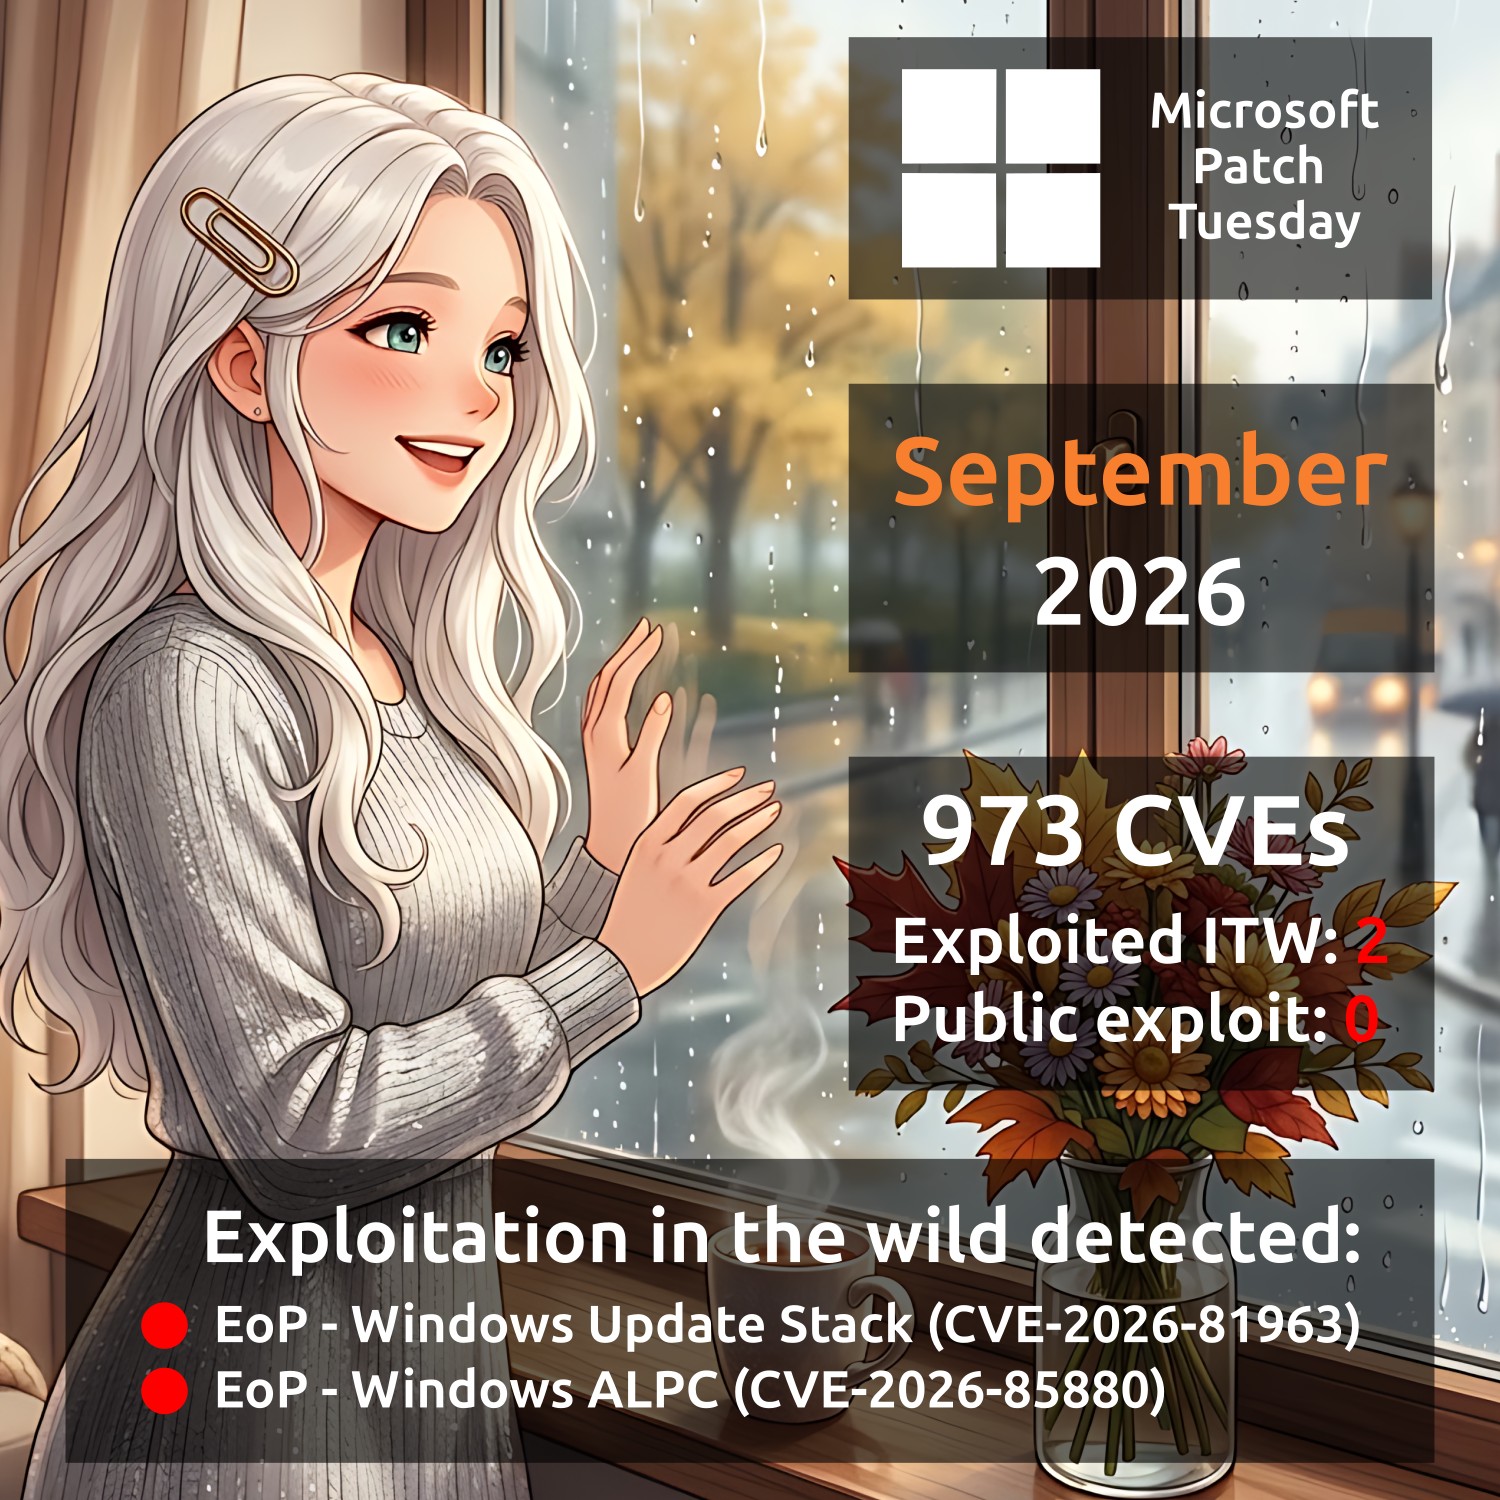
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.

Уязвимостей с публичными эксплоитами пока нет. Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Exchange (CVE-2026-55007). Удалённый неаутентифицированный злоумышленник может добиться выполнения произвольного кода на уязвимом сервере Exchange, отправив электронное письмо с вредоносным вложением Visio. Код выполняется при обработке сообщения сервером, при этом жертве не требуется открывать письмо или использовать область предварительного просмотра (Preview Pane).

🔹 RCE - Remote Desktop Services (CVE-2026-69525). Успешная эксплуатация этой уязвимости позволит неаутентифицированному злоумышленнику выполнить произвольный код посредством эксплуатации уязвимости типа use-after-free.

🔹 RCE - Windows DNS Server (CVE-2026-69730). Согласно бюллетеню безопасности, неаутентифицированный удалённый злоумышленник может отправить специально сформированный пакет для эксплуатации уязвимости типа use-after-free в Windows DNS, что позволит ему выполнить произвольный код удалённо.

🔹 RCE - Windows USB Mass Storage Class Driver (CVE-2026-68839). Успешная эксплуатация этой уязвимости может позволить злоумышленнику получить возможность удалённого выполнения произвольного кода через обращение к произвольным конечным точкам (calling arbitrary endpoints) злоумышленником, находящимся в той же сети (an in-network attacker).

🔹 RCE - Windows Kerberos (CVE-2026-69676). Уязвимость в Windows Kerberos, связанная с обходом аутентификации посредством захвата и повторного воспроизведения (capture-replay), может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 RCE - Windows Key Distribution Center (CVE-2026-69712). Уязвимость типа use-after-free в Windows Key Distribution Center может позволить аутентифицированному злоумышленнику выполнить код по сети (execute code over a network).

🔹 EoP - Microsoft Exchange (CVE-2026-69380). Аутентифицированный злоумышленник, имеющий доступ к почтовому ящику через учётную запись пользователя с низким уровнем привилегий, может воспользоваться этой уязвимостью для получения доступа к другим почтовым ящикам. Успешная эксплуатация позволит злоумышленнику отправлять и получать электронные письма от имени других пользователей Exchange, а также получать доступ к вложениям.

🗒 Полный отчёт Vulristics

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday

Майский Microsoft Patch Tuesday. Всего 119 уязвимостей, примерно в 1,5 раза меньше, чем в апреле. Уязвимостей с признаком эксплуатации вживую пока нет. Но есть одна уязвимость с публичным эксплоитом:

🔸 EoP - Windows Kernel (CVE-2026-40369). Подробный write-up и эксплойт по этой уязвимости были опубликованы 14 мая, через 2 дня после майского MSPT. Исследователь описывает эксплуатацию уязвимости так: "Всего один системный вызов (syscall) из любого непривилегированного процесса - включая песочницу рендерера Chrome - позволяет увеличивать значения по произвольным адресам памяти ядра. Без состояний гонки (race conditions). Без спреинга кучи (heap spray). Без специальных токенов. 100% детерминированное повышение привилегий до уровня SYSTEM."

Из остальных можно выделить:

🔹 RСE - Windows DNS Client (CVE-2026-41096). Аналитик ZDI прокомментировал эту уязвимость так: "Этот патч устраняет переполнение буфера в куче (heap-based buffer overflow) в DNS-клиенте, которое провоцируется вредоносным DNS-ответом. Не требуется ни аутентификация, ни взаимодействие с пользователем. А поскольку DNS-клиент запущен практически на каждой машине под управлением Windows, поверхность атаки огромна. Злоумышленник, способный повлиять на DNS-ответы (через MitM-атаку или поддельный DNS-сервер), может получить несанкционированное удаленное выполнение кода (RCE) во всей вашей корпоративной сети."

🔹 RСE - Windows Netlogon (CVE-2026-41089). Уязвимость позволяет неавторизованному удаленному атакующему выполнить произвольный код на контроллере домена путем отправки специально сформированного сетевого запроса. Для эксплуатации не требуются учетные данные или взаимодействие с пользователем, что классифицирует эту уязвимость как wormable. Компрометация контроллера домена означает полную компрометацию всего домена организации. Аналитик Rapid7 в своём комментарии добавил: "Не требуется никаких привилегий или взаимодействия с пользователем, а сложность атаки (attack complexity) оценивается как низкая. Это указывает на то, что создание надежного эксплоита вряд ли вызовет особые трудности у любого, кто знаком с конкретным механизмом работы уязвимости. Microsoft оценивает вероятность эксплуатации как "менее вероятную" (less likely), однако, поскольку эти оценки публикуются без сопутствующих объяснений, неясно, насколько защитники могут на них полагаться. Каждый, кто помнит активно обсуждавшуюся в 2020 году уязвимость CVE-2020-1472 (также известную как ZeroLogon), заметит, что CVE-2026-41089 позволяет атакующему гораздо быстрее и проще скомпрометировать контроллер домена. Патчи уже доступны для всех версий Windows Server, начиная с 2012."

🔹 RСE - Windows TCP/IP (CVE-2026-40415). Комментарий аналитика ZDI: "Эта уязвимость в стеке TCP/IP вызвана ошибкой использования памяти после освобождения (use-after-free, UAF) и может позволить удаленному неавторизованному злоумышленнику выполнить код без какого-либо взаимодействия с пользователем. Это делает её еще одной wormable уязвимостью. Однако вероятность её реальной эксплуатации гораздо ниже. Целевая система должна находиться в условиях длительной нехватки оперативной памяти (memory pressure), что встречается довольно редко."

🔹 RСE - Microsoft Word (CVE-2026-40361, CVE-2026-40364, CVE-2026-40366, CVE-2026-40367). Злоумышленник может эксплуатировать эти уязвимости с помощью социальной инженерии, отправив вредоносный файл намеченной жертве. Успешная эксплуатация предоставит атакующему права на выполнение кода. Исследователи Microsoft отмечают, что область предварительного просмотра (Preview Pane) является вектором атаки для каждой из этих уязвимостей

🔹 RСE - Microsoft Office (CVE-2026-40363, CVE-2026-42831). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в Microsoft Office, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Windows GDI (CVE-2026-35421). Уязвимость, связанная с переполнением буфера в куче (heap-based buffer overflow) в компоненте Windows GDI, может позволить неавторизованному злоумышленнику удаленно выполнить произвольный код.

🔹 RСE - Microsoft Dynamics 365 On-Premises (CVE-2026-42898). Комментарий аналитика ZDI: "Уязвимость позволяет любому аутентифицированному пользователю выполнять код с изменением области действия (scope change). Это означает, что в процессе эксплуатации атака может выйти за рамки уязвимого компонента и затронуть другие ресурсы. Изменения области действия (scope changes) встречаются довольно редко, поэтому, если вы используете Dynamics 365 On-Premises, обязательно протестируйте и разверните этот патч как можно скорее."

🔹 EoP - Windows Kernel (CVE-2026-33841, CVE-2026-35420, CVE-2026-40369). Уязвимости CVE-2026-33841 и CVE-2026-40369 получили оценку "Эксплуатация более вероятна" (Exploitation More Likely). Локальный атакующий может использовать их для повышения своих привилегий до уровня SYSTEM. В случае с CVE-2026-33841, он может повысить привилегии до Medium/High integrity level

🗒 Полный отчёт Vulristics