Архив метки: Lazarus

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus Operation Dream Job хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной

Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷‍♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не станет нулевым. А злоумышленнику частенько хватает и одного клика.

Задача ИБ-подразделения организации не только научить пользователя не совершать опасных действий, но и сделать так, чтобы возможностей совершить эти опасные действия у пользователя было по минимуму. И чтобы совершение этих опасных действий нерадивым пользователем не приводило к катастрофическим последствиям:

🔹 Должно быть решение для контроля входящей коммуникации (почты, мессенджеров) на наличие чего-то зловредного. Песочницы, эвристические анализаторы, сопоставление с известными фишинговыми кампаниями. Большая часть фишинговых атак должна отсекаться здесь.

🔹 Если всё-таки зловредное сообщение дошло, может помочь антифишинговое обучение. Пользователь должен быть натренирован, что вложение или ссылка - источник опасности и бездумно их открывать нельзя. Даже если сообщение выглядит очень интересным или важным. А если и открывать, то в специальной защищённой среде.

🔹 Если пользователь всё-таки запустил что-то зловредное на своём десктопе, могут помочь Vulnerability Management и Hardening. Пользователь не должен работать из-под административной учётной записи, сам хост должен быть обновлён и максимально безопасно настроен, чтобы усложнить злоумышленнику дальнейшую эксплуатацию. Большая часть эксплоитов не должна работать просто потому, что десктоп поддерживается в приличном (безопасном) состоянии.

🔹 Но, конечно, если атака таргетированная и злоумышленники используют эксплоиты для 0day-уязвимостей, то здесь базовой кибергигиены будет недостаточно. Но могут помочь Endpoint Protection-решения и мониторинг подозрительной активности.

🔹 Ну а если совсем всё плохо, должна быть возможность восстановить порушенную в ходе атаки инфраструктуру.

Зрелая система кибербезопасности должна исходить из предположения - человек рано или поздно ошибётся. Вопрос в том, сколько защитных барьеров встретит злоумышленник после ошибки пользователя и сможет ли один неосторожный клик привести к компрометации всей инфраструктуры организации.

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.

Августовский выпуск "В тренде VM": 5 уязвимостей в Microsoft Windows и одна в WordPress

Августовский выпуск "В тренде VM": 5 уязвимостей в Microsoft Windows и одна в WordPress. Мы отпочковались от новостного выпуска Seclab-а и стали выходить отдельным роликом. Ура-ура! 🥳😎 Если будет достаточно просмотров, то продолжим выходить так и дальше. Тут от вас зависит, перейдите, пожалуйста, по ссылке на видеоплатформу и поставьте лайк и/или оставьте комментарий. 🥺

📹 Ролик "В тренде VM" на YouTube и VK Видео
🗞 Пост на Хабре, фактически это несколько расширенный сценарий рубрики "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Список уязвимостей:

🔻 00:48 Remote Code Execution - Windows Remote Desktop Licensing Service "MadLicense" (CVE-2024-38077)
🔻 02:22 Security Feature Bypass - Windows Mark of the Web "Copy2Pwn" (CVE-2024-38213)
🔻 03:23 Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193), Windows Kernel (CVE-2024-38106), Windows Power Dependency Coordinator (CVE-2024-38107)
🔻 04:50 Unauthenticated Elevation of Privilege - WordPress LiteSpeed Cache Plugin (CVE-2024-28000)

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday. Всего в августовском MSPT было 3 EoP с признаками эксплуатации вживую. У них идентичные описания: злоумышленник может поднять права на хосте до уровня SYSTEM. Уязвимость в Windows Kernel эксплуатировать сложнее, т.к. нужно выиграть race condition.

Только для EoP в Windows Ancillary Function Driver (AFD.sys) есть информация, кто именно её эксплуатирует. Эксплуатирует её известная группировка Lazarus. Об этом сообщается в пресс-релизе Gen Digital, компании стоящей за антивирусами Avira и Avast. Для нейтрализации ИБ продуктов в процессе атаки злоумышленники Lazarus используют руткит Fudmodule. Это привет тем, кто считает, что раз на хосте стоит EDR, то хост полностью защищён и обновлять его уже необязательно. 😏

Изменение в февральском Microsoft Patch Tuesday: на 3 место поднимается Elevation of Privilege - Windows Kernel (CVE-2024-21338)

Изменение в февральском Microsoft Patch Tuesday: на 3 место поднимается Elevation of Privilege - Windows Kernel (CVE-2024-21338)

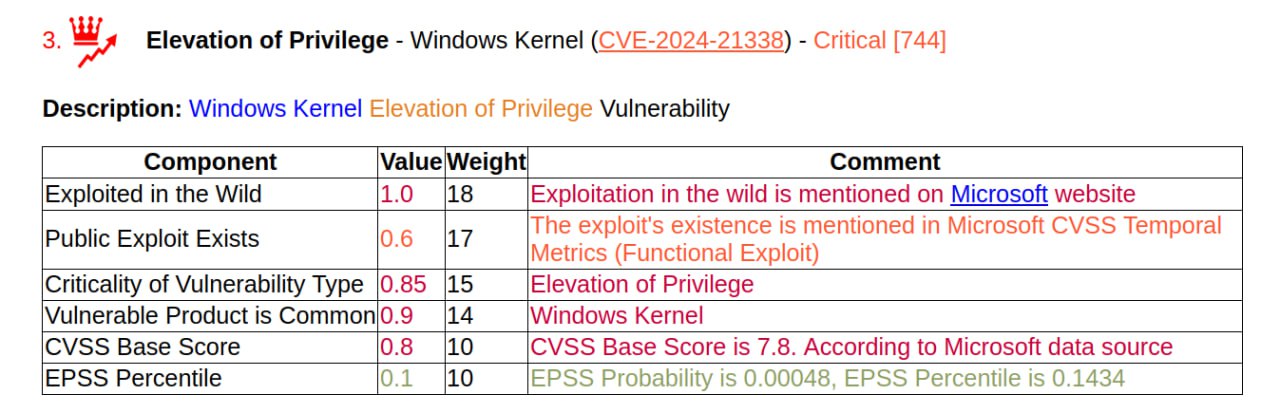
Изменение в февральском Microsoft Patch Tuesday: на 3 место поднимается Elevation of Privilege - Windows Kernel (CVE-2024-21338). Исследователи из Avast выпустили write-up, в котором утверждают, что уязвимость эксплуатировалась злодеями из Lazarus. Microsoft также выставили признак эксплуатации вживую для этой уязвимости.

В момент публикации февральского Microsoft Patch Tuesday никто не давал специальных рекомендаций обращать внимание именно на эту уязвимость. 🤷‍♂️ Мельком упомянули только Qualys и Tenable. Я тоже не сказать, чтобы выносил в ТОП, но в посте упомянул среди остальных EoP в ядре. 😎 Но вообще такое фиг угадаешь. 🐈‍⬛

Прожектор по ИБ, выпуск №21 (03.02.2024): LEXXus Якубовича

Прожектор по ИБ, выпуск №21 (03.02.2024): LEXXus Якубовича

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся, радуемся хорошим просмотрам прошлого эпизода, разгоняем про Поле Чудес и Якубовича
02:42 Обсуждаем большое количество мероприятий по ИБ в начале февраля, вспоминаем финку НКВД от кизлярских мастеров
06:12 Qualys нашли очередные EoP уязвимости GNU C / glibc (CVE-2023-6246, CVE-2023-6779 и CVE-2023-6780), позволяющие непривилегированному пользователю получать root-доступ
08:46 Arbitrary File Write уязвимость в GitLab (CVE-2024-0402)
09:41 Обход аутентификации + EoP в Ivanti Connect Secure, Policy Secure VPN и Ivanti Neurons for ZTA (CVE-2024-21893, CVE-2024-21888)
13:21 В доменной зоне .ru сломался DNSSEC
17:16 Слив данных из Cloudflare
21:05 Мемчик 🤡: Lazarus использует новую малварь
22:31 Avast полностью ушёл из России
25:05 В Бразилии мошенники развели одну из поклонниц сэра Льюиса Хэмилтона на деньги. Внезапно вспоминаем и про сэра Элтона Джона.
28:19 Подозреваемого в убийстве по ошибке выпустили из тюрьмы после киберинцидента, прямо как в первой серии LEXX-а (Yo Way Yo Home Va Ya Ray… 🙂🪲)
31:29 Обсуждаем пост Алексея Лукацкого про сурдопереводчицу-мошенницу и показатели квалификации нанимаемого на работу ИБшника
49:59 В Москве арестовали хакера за DDoS-атаки на объекты критической информационной инфраструктуры. Я там зачитываю из 274.1 УК РФ, но из первой части, а не из четвертой, так что не до 5 лет, а до 8. #
54:09 Mr. X посмотрел новую Мастер и Маргариту и прощается с вами