Архив метки: Wiz

Октябрьский "В тренде VM": уязвимости Windows и Check Point

Октябрьский В тренде VM: уязвимости Windows и Check Point

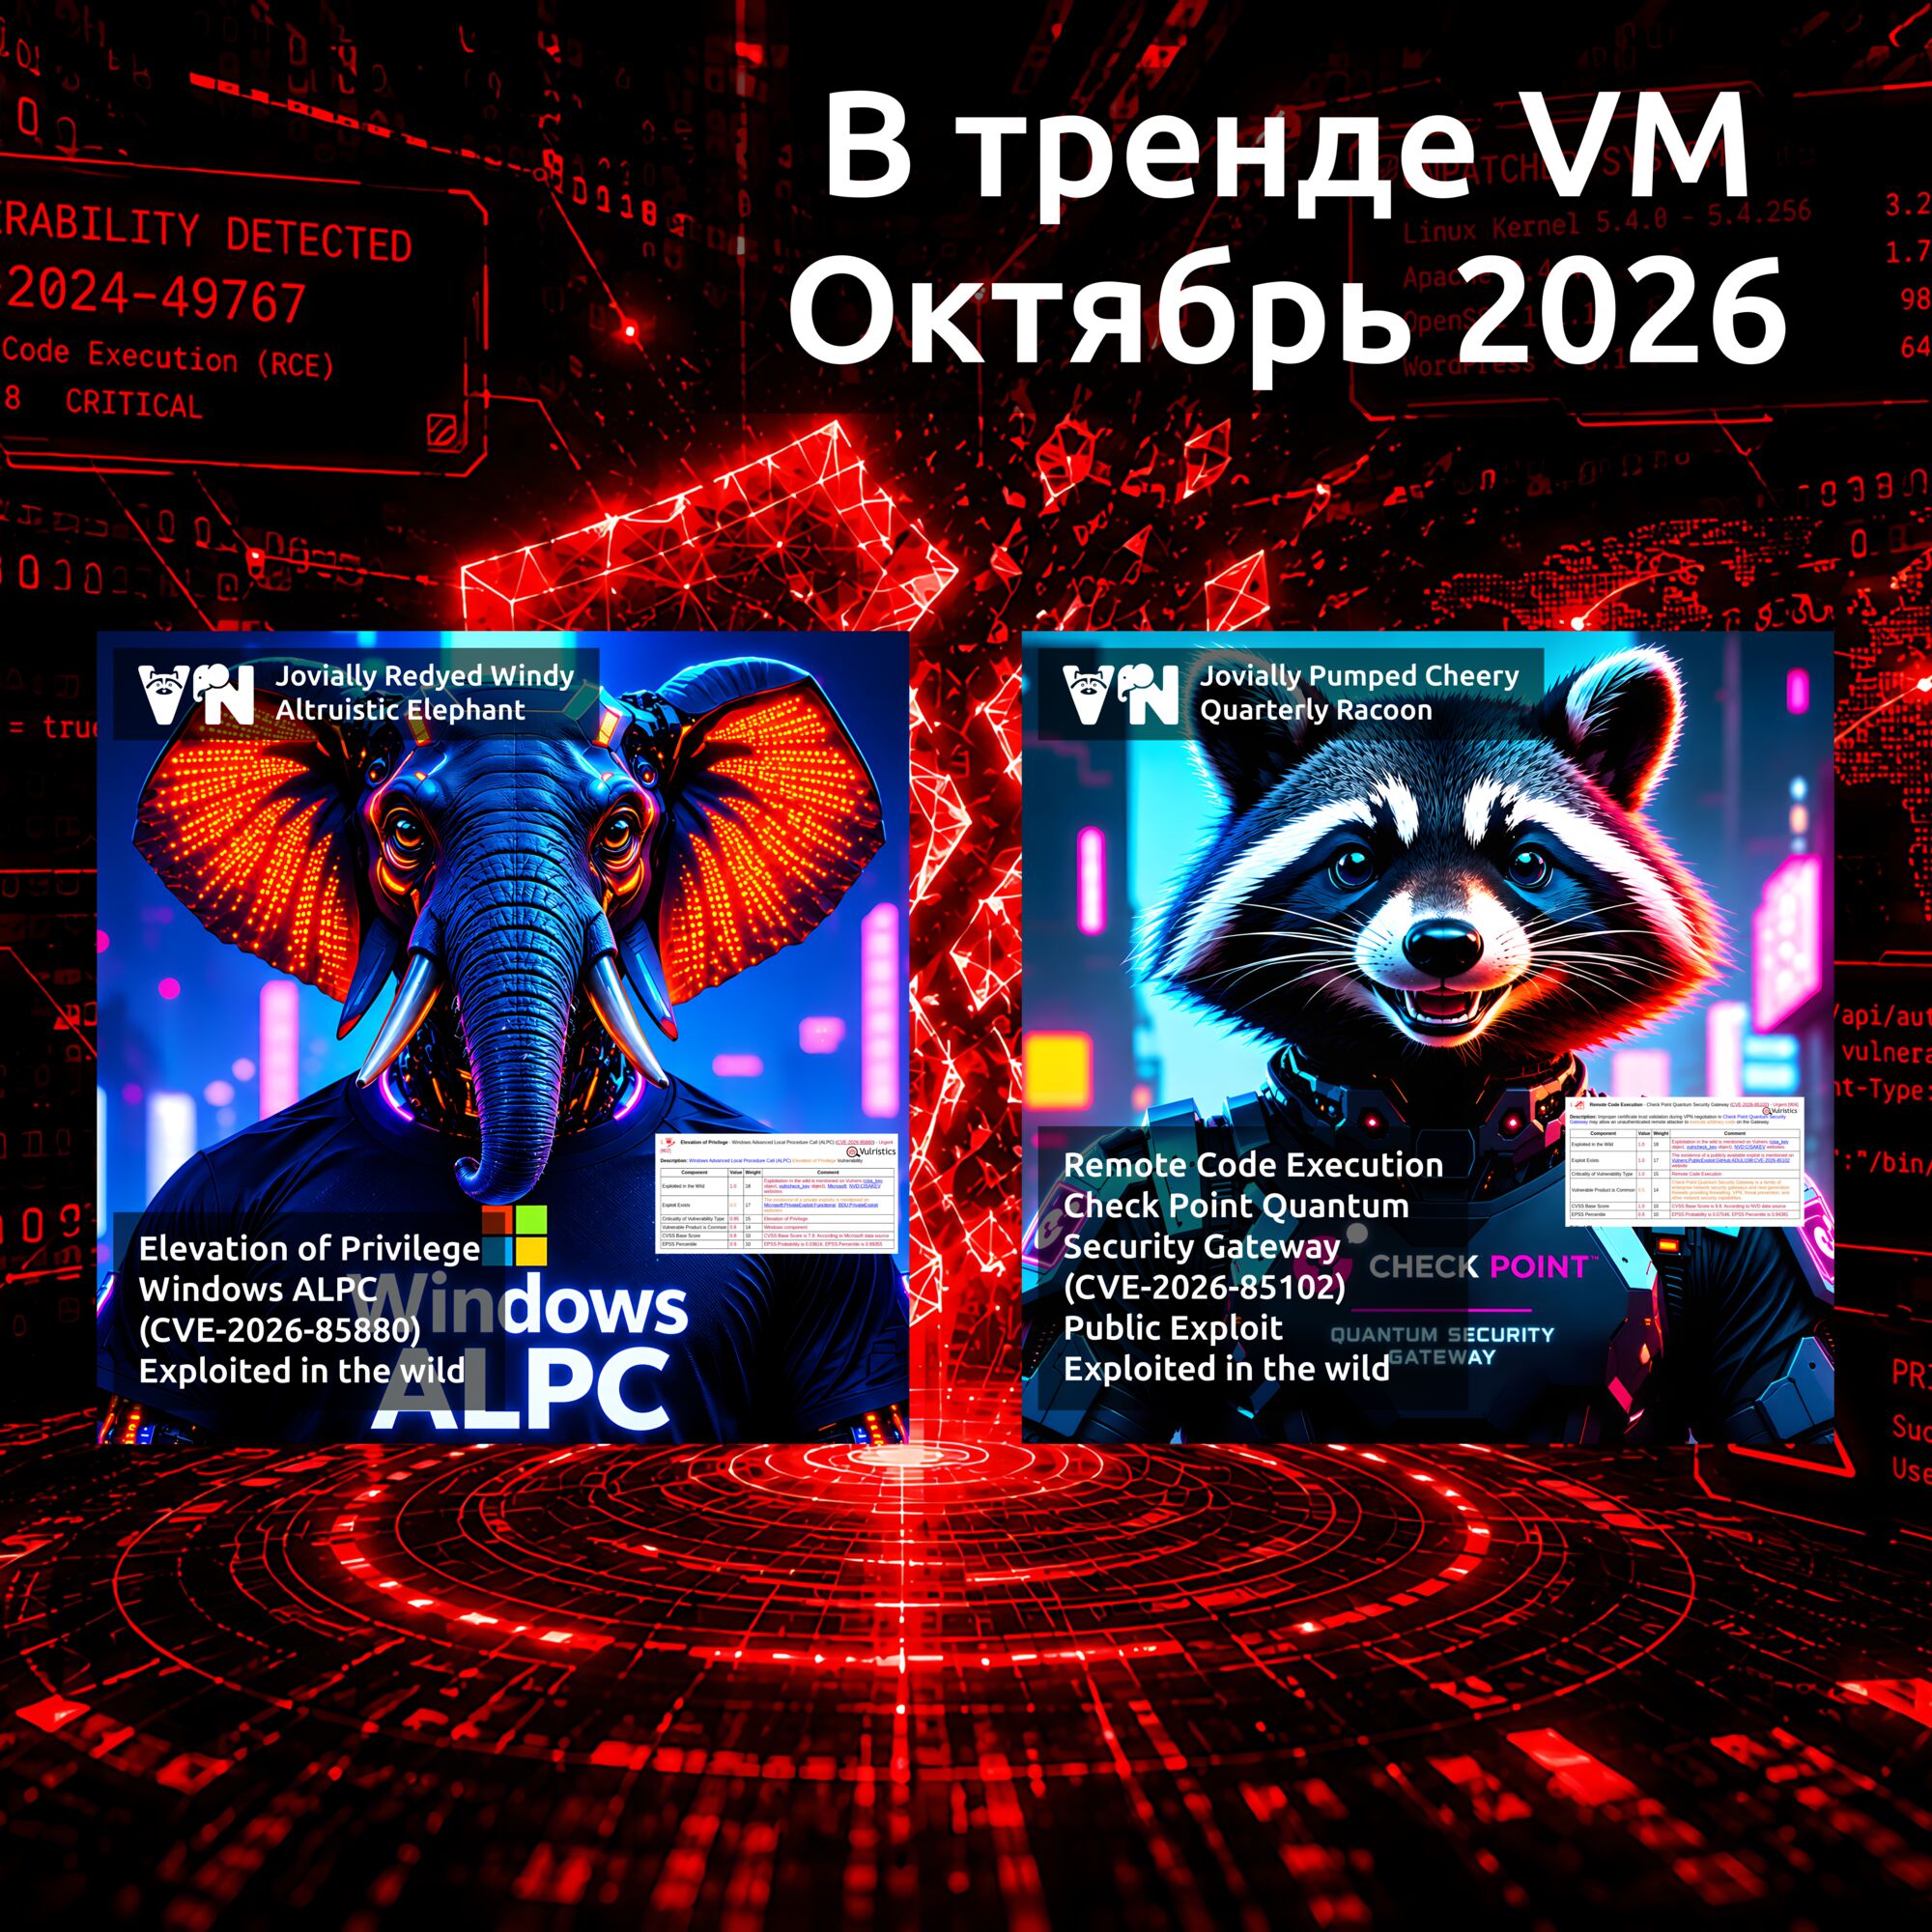
Октябрьский "В тренде VM": уязвимости Windows и Check Point. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом сентябрьском выпуске было шесть уязвимостей. В этот раз их всего две.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Windows ALPC (CVE-2026-85880). Активно эксплуатируемая уязвимость в механизме межпроцессного взаимодействия Windows, позволяющая повысить привилегии до уровня SYSTEM. Используется в составе эксплойт-кита BlueMoon.

🔻 RCE - Check Point Quantum Security Gateway (CVE-2026-85102). Активно эксплуатируемая уязвимость в корпоративных межсетевых экранах и шлюзах безопасности компании Check Point, позволяющая неаутентифицированному удалённому злоумышленнику выполнить произвольный код. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока

Как The PHP Foundation обнаружили RCE-уязвимости PHP2Shell (CVE-2026-109618, CVE-2026-109619) и почему злоумышленники узнали о них раньше срока. Возможность эксплуатации обеих уязвимостей была наглядно продемонстрирована исследователями. Обе уязвимости затрагивают управление памятью и обработку ошибок - ключевые компоненты PHP, поэтому их устранение осложнялось необходимостью сохранить обратную совместимость и производительность, а также избежать изменений во множестве сторонних расширений.

В 2024 году PHP впервые за много лет прошёл внешний аудит безопасности, профинансированный Sovereign Tech Agency и организованный через OSTIF. Аудит провела компания Quarkslab. При устранении одной из выявленных проблем разработчик ядра PHP, работавший по контракту с PHP Foundation, обнаружил первые признаки проблемы OOM, лежащей в основе CVE-2026-109618. Тогда предположили возможность эксплуатации этой проблемы, но конкретные векторы атаки найти не удалось, и внимание переключилось на другие подтверждённые уязвимости с очевидными последствиями.

В мае 2026 года организация создала команду безопасности экосистемы. Ранее The PHP Foundation совместно с Alpha-Omega просканировали код PHP с помощью Claude Mythos от Anthropic. Кроме того, использовали Daybreak Red от OpenAI для проверки сообщений об уязвимостях и эксплоитов, а также сборки с санитайзерами и среды воспроизведения ошибок.

The PHP Foundation обеспечили участие PHP в программе Patch the Planet. 30 июля 2026 года компания Calif начала аудит PHP. 11 августа исследователь Ryan A сообщил об уязвимости, позволяющей удалённо выполнять код без дополнительных условий. Её первопричина совпадала с причиной проблемы OOM, обнаруженной в 2024 году. В тот же день о ней независимо сообщили эксперты OpenAI. Позже OpenAI (18 сентября) и Wiz (24 августа) выявили дополнительные векторы атаки. Аудит PHP также проводили Trail of Bits. Эти сообщения помогли оценить полный масштаб последствий проблемы OOM. С 11 августа её устранение стало главным приоритетом для специалистов The PHP Foundation по безопасности. ИИ помогает проверять сообщения и группировать их по общей первопричине, но все решения принимают люди, которые также участвуют в разработке каждого патча.

Согласованное раскрытие информации об этих уязвимостях проходило успешно до 20 октября (за два дня до запланированной даты выпуска 22 октября). После чего начались проблемы:

🔻 20 октября около 15:00 UTC в сети появились идентификаторы двух CVE с неверным временем выпуска и ошибочной оценкой CVSS 10,0 вместо 9,2. Технические подробности не утекли, поэтому предварительное объявление перенесли на 19:30 UTC, а выпуск исправлений - с 22 на 21 октября, чтобы Linux-вендоры успели подготовить пакеты для обновления.

🔻 20 октября около 20:00 UTC компания Calif случайно опубликовала видео с демонстрацией PoC-а и дополнительными сведениями об уязвимостях. Несмотря на удаление, видео распространили в соцсетях, ускорив разработку и распространение новых PoC-ов 21 октября.

🔻 Рекомендации по снижению рисков, переданные операторам критической инфраструктуры 20 октября около 23:00 UTC, также могли утечь. Команда безопасности PHP отслеживала и проверяла появлявшиеся PoC-и, но до выпуска и публичного раскрытия информации не обнаружила работающих эксплоитов.

🔻 21 октября в 07:41 UTC, более чем за шесть часов до срока, компания Chainguard нарушила эмбарго и опубликовала образы с исправлением. Это позволило злоумышленникам изучить патч до официального выпуска и свело на нет недели работы над согласованным раскрытием уязвимостей. 🤷‍♂️

Возможно, что эти и другие утечки помогли злоумышленникам подготовить эксплоиты заранее: эксперты Amazon зафиксировали попытку эксплуатации PHP2Shell ещё 17 октября, а 21 октября обнаружили новые атаки с нескольких IP-адресов.

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.

Почитал, что там пишут про вторую серию инцидента с Trivy от Aqua Security

Почитал, что там пишут про вторую серию инцидента с Trivy от Aqua Security

Почитал, что там пишут про вторую серию инцидента с Trivy от Aqua Security. А там мощный движ! 🔥🙂 Вообще у меня всегда было весьма скептическое отношение к Trivy. В первую очередь из-за качества детектирования уязвимостей. Каждый раз, когда я пытался использовать его для анализа докер-образов, я наталкивался на какие-то жуткие фолз-позитивы. Причём логику детектирования уязвимостей было отследить весьма непросто. Поэтому я Trivy использовал только в крайних случаях. Если образ можно было просканировать, детектируя чётко по бюллетеням безопасности через Vulners API, - делал так. Если нельзя из-за того, что образ был на основе какого-то дистрибутива, который Vulners на тот момент не поддерживал (например Alpine), то вынужденно использовал Trivy. Лучше, чем ничего. И тем более Trivy же БЕСПЛАТНЫЙ! 🙂 И если не задумываться о качестве детектирования, то бесплатный сканер - это ведь очевидный и лучший выбор, так ведь? 😅 Правда, я Trivy не пользовался уже года 3-4. Возможно, что с детектированием уязвимостей ситуация у них стала получше. Но вот с собственной безопасностью похоже стало хуже. Иначе как объяснить, что вместо бесплатного сканера с официального репозитория Trivy на GitHub распространяется малварь (и это уже во второй раз за два месяца!). 😱

В конце прошлой недели, 20 марта, исследователь безопасности Paul McCarty сообщил о крупной атаке на цепочку поставок, нацеленной на Trivy.

"Внимание! Trivy версии 0.69.4 скомпрометирована ⚠️ Контейнерные образы и GitHub-релизы версии 0.69.4 являются вредоносными, поэтому если вы используете Trivy в CI, стоит срочно обратить на это внимание. К счастью, версия через Homebrew не была скомпрометирована, как я сообщал ранее. Вредоносная нагрузка представляет собой бинарный файл, и мы пока не провели его анализ, но обновим информацию, как только узнаем больше. Огромное спасибо команде, которая оперативно отреагировала сегодня - вы спасли ОЧЕНЬ много людей от крайне неприятного дня."

Подробности по малвари на opensourcemalware.

Разработчики часто встраивают Trivy в свои CI/CD-пайплайны - и это делает его особенно привлекательным для злоумышленников, поскольку позволяет им похищать API-ключи, учетные данные облаков и баз данных, токены GitHub, а также множество других секретов и чувствительной информации.

За атакой стоит группа TeamPCP. Им удалось это сделать, потому что ещё в феврале та же группа воспользовалась ошибкой конфигурации в GitHub Action Trivy и похитила токен с привилегированным доступом. Эта проблема безопасности так и не была полностью устранена, и позже, в марте, злоумышленники использовали этот токен для создания поддельных коммитов в Trivy.

Исследователи из Socket и Wiz в выходные установили подробности атаки. Атака затронула несколько компонентов проекта Trivy: основной сканер, GitHub Action trivy-action и GitHub Action setup-trivy. Злоумышленники принудительно обновили 75 из 76 тегов trivy-action до вредоносных версий, что означает: любой, кто использовал Trivy в своем пайплайне разработки, запускал инфостилер-вредонос при обращении к сканеру.

Исследователи также обнаружили, что TeamPCP расширила свои операции, начав заражать экосистему npm с помощью ранее неизвестного червя под названием CanisterWorm, используя похищенные publish-токены из первоначального взлома Trivy.

В воскресенье Socket зафиксировали дополнительные вредоносные образы, опубликованные в Docker Hub, а Paul McCarty отметил высокий импакт атаки: "44 внутренних репозитория были взломаны, переименованы и сделаны публичными - включая исходный код Tracee, внутренние форки Trivy, CI/CD-пайплайны, Kubernetes-операторы и базы знаний команд (team knowledge bases)". Socket отмечают, что, хотя полный масштаб доступа остаётся неясным, наличие этих репозиториев указывает на более глубокий уровень контроля во время компрометации.

Charles Carmakal, директор Mandiant Consulting, на мероприятии Google заявил:

"Нам известно о более чем 1 000 затронутых SaaS-средах, которые прямо сейчас активно сталкиваются с этим конкретным злоумышленником. Количество этих жертв, вероятно, вырастет ещё на 500, ещё на 1 000, возможно, ещё на 10 000. И мы знаем, что эти акторы сейчас сотрудничают с рядом других групп".

В общем, излишнее доверие к сторонним бесплатным компонентам и излишняя автоматизация вышли компаниям боком. Снова. 😏🍿

Январский "В тренде VM": уязвимости в Windows, React и MongoDB

Январский В тренде VM: уязвимости в Windows, React и MongoDB

Январский "В тренде VM": уязвимости в Windows, React и MongoDB. Традиционная ежемесячная подборка трендовых уязвимостей. Стартуем сезон 2026. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три уязвимости:

🔻 EoP - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)
🔻 RCE - React Server Components "React2Shell" (CVE-2025-55182)
🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

🟥 Портал трендовых уязвимостей

Про уязвимость Information Disclosure - MongoDB "MongoBleed" (CVE-2025-14847)

Про уязвимость Information Disclosure - MongoDB MongoBleed (CVE-2025-14847)

Про уязвимость Information Disclosure - MongoDB "MongoBleed" (CVE-2025-14847). MongoDB - это популярная NoSQL-база данных, которая хранит данные в виде JSON-подобных документов с необязательной схемой. Проект лицензируется по SSPL. Уязвимость некорректной обработки параметра длины данных при сжатии с помощью zlib в MongoDB позволяет удалённому неаутентифицированному злоумышленнику получить доступ к неинициализированной памяти и тем самым - к чувствительным данным (учёткам, ключам, данным клиентов и т.д.).

⚙️ "Критические обновления" были выпущены 19 декабря. Уязвимость исправлена в версиях 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30.

🛠👾 Публичный эксплойт появился на GitHub 26 декабря. Для эксплуатации достаточно задать хост, порт и offset-ы для чтения памяти. Сразу после появления эксплоита, по сообщению Wiz, начались массовые атаки. Уязвимость добавили в CISA KEV 29 декабря.

🌐 Censys показывает ~86k уязвимых серверов в Интернет, из них ~2k в России.

Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский В тренде VM: уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux. Традиционная ежемесячная подборка. После нескольких месяцев относительного затишья снова большой выпуск. 🔥

🗞 Пост на Хабре
🗞 Пост на SecurityLab
🗒 Дайджест на сайте PT

Всего девять уязвимостей:

🔻 RCE - Windows Server Update Services (WSUS) (CVE-2025-59287)
🔻 RCE - Microsoft SharePoint "ToolShell" (CVE-2025-49704)
🔻 RCE - Windows LNK File (CVE-2025-9491)
🔻 EoP - Windows Remote Access Connection Manager (CVE-2025-59230)
🔻 EoP - Windows Agere Modem Driver (CVE-2025-24990)
🔻 RCE - Redis "RediShell" (CVE-2025-49844)
🔻 RCE - XWiki Platform (CVE-2025-24893)
🔻 XSS - Zimbra Collaboration (CVE-2025-27915)
🔻 EoP - Linux Kernel (CVE-2025-38001)

🟥 Портал трендовых уязвимостей